
ネットワークスペシャリスト 2013年 午後1 問03
ネットワークの再構築に関する次の記述を読んで、設問1〜3に答えよ。
C社は、P銀行グループのITサービス会社であり、グループ内企業(以下、顧客という)を対象に、システムの開発及び運用を行っている。開発が完了した顧客システムの多くは、C社が保有するデータセンタ(以下、DCという)に設置され、C社が運用している。運用形態は、顧客又は業務によって、ホスティングやハウジングなど様々である。
C社では、顧客のシステム開発は、担当部門を分けて対応している。顧客システムが、大型コンピュータから分散システムへと移行するに従い、統一されていた運用や管理が、担当部門ごとの管理となった。ネットワーク(以下、NWという)も、大型コンピュータと端末群を接続するという形態だった頃には、運用部門での一元管理が可能だったが、DC内に顧客システム用NW(以下、顧客NWという)が個別に構築されるようになると、一元管理が困難となった。DC内にあるTCP/IPによるNWの現状と問題を整理すると、次のとおりである。
・顧客システムごとにNWが存在し、IPアドレスとVLAN IDは、各担当部門が管理している。
・顧客システムのサーバやNW機器などを監視するサービスを行うための監視サーバと、それを顧客システムに接続するNW(以下、監視NWという)がある。
・C社が保有する大型コンピュータと顧客システム側のサーバ間で転送を行うNW(以下、転送NWという)がある。
・監視NW、転送NWは、運用部門が管理しており、顧客NWとの接続に当たっては、それぞれファイアウォール(以下、FWという)を設置している。
・大型コンピュータの運用端末、監視サーバ用の監視端末は、運用監視エリアに設置され、運用部門の担当者が操作を行っている。
・顧客システムの中には、運用端末を運用監視エリアに設置するものもある。
・NWの中には、2階と3階など、フロア間をまたがって構築されているものがあるが、フロア間配線の資源に余裕がなくなってきた。
・管理不十分な状態でNWが接続されてきたので、あるシステムのイーサネットフレームのループ発生による障害が、他のシステムに影響を与えたことがある。
これらの問題を解決するために、運用部門のNW担当のD君が、DC内の共通基盤としてのNW (以下、NW基盤という) を構築し、新たな顧客システムを皮切りに順次適用していくことになった。D君が考えたNW基盤の構成案を図1に示す。顧客システムは複数階に存在するが、図1では4階部分だけを抜粋している。
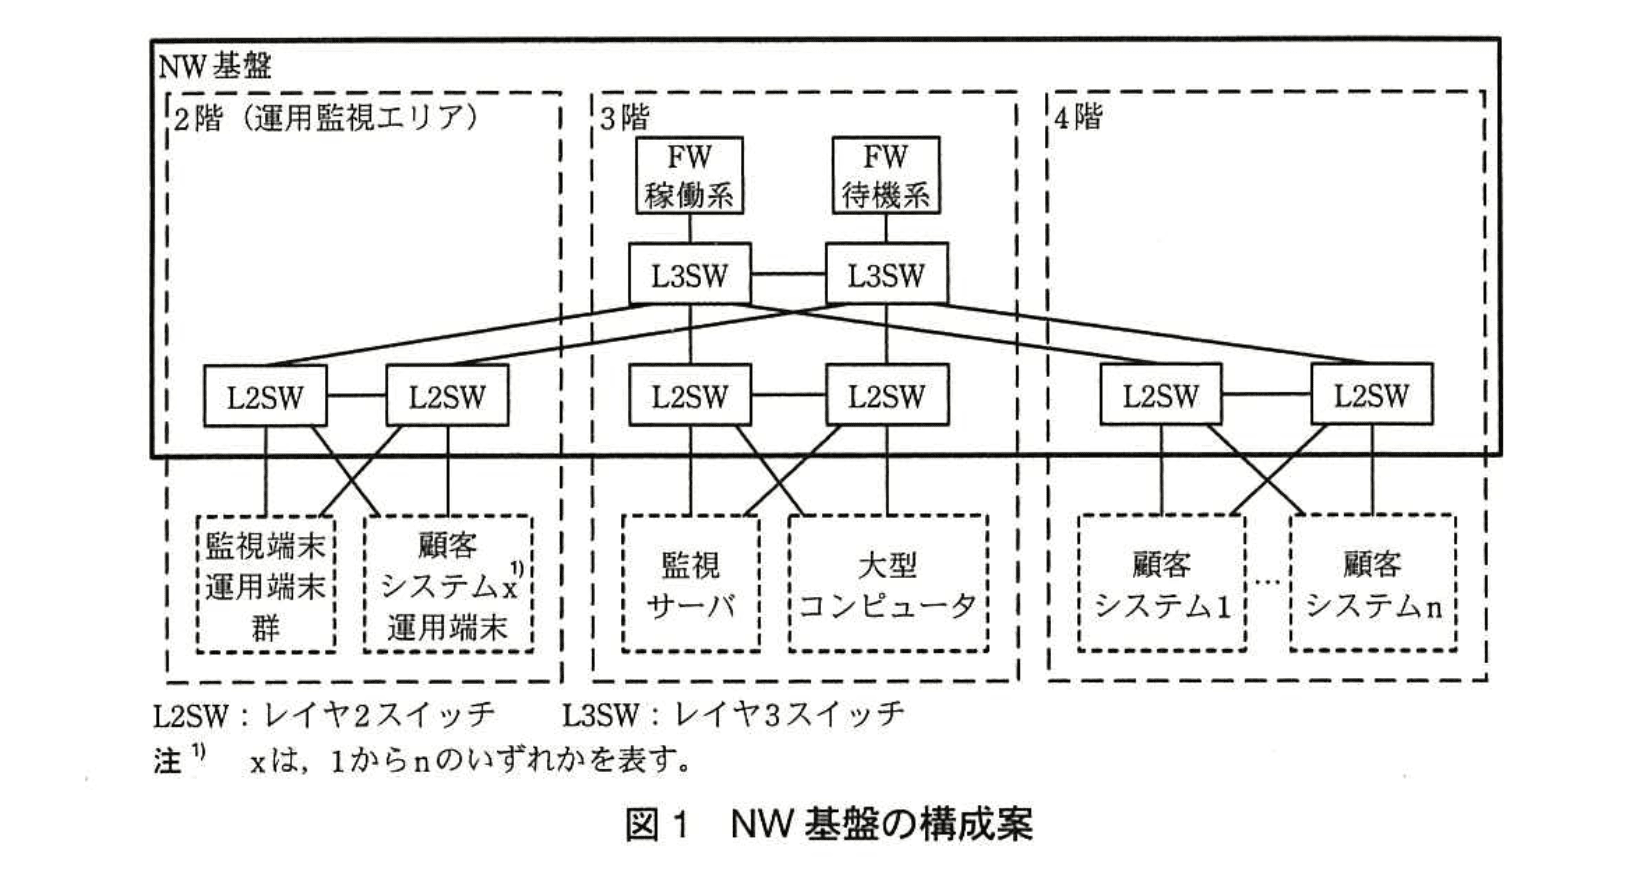
NW基盤には、複数のNWが収容されるので、それぞれのNWは、独立した環境を維持できるようにする方針である。特に、顧客システムがNW基盤を使用する際には、顧客システム側でIPアドレスとVLAN IDなどの変更を行わないで済むように設計した。D君の構成案において、取り入れた主な技術要素は、次のとおりである。
〔IEEE 802.1Qトンネリング〕
VLAN用の ア は、32ビットで構成され、VIDには イ ビットが割り当てられる。しかし、(I)VLANを使用する複数の顧客に対して、物理的に共用するNWを提供する場合、幾つかの問題が発生してしまう。そこで、ある顧客のIEEE 802.1Qタグ付きのイーサネット通信 (以下、VLAN通信という) を、他の顧客の設定に影響を与えることなく、NW基盤を経由して転送させるには、IEEE 802.1Qトンネリング技術が必要となる。
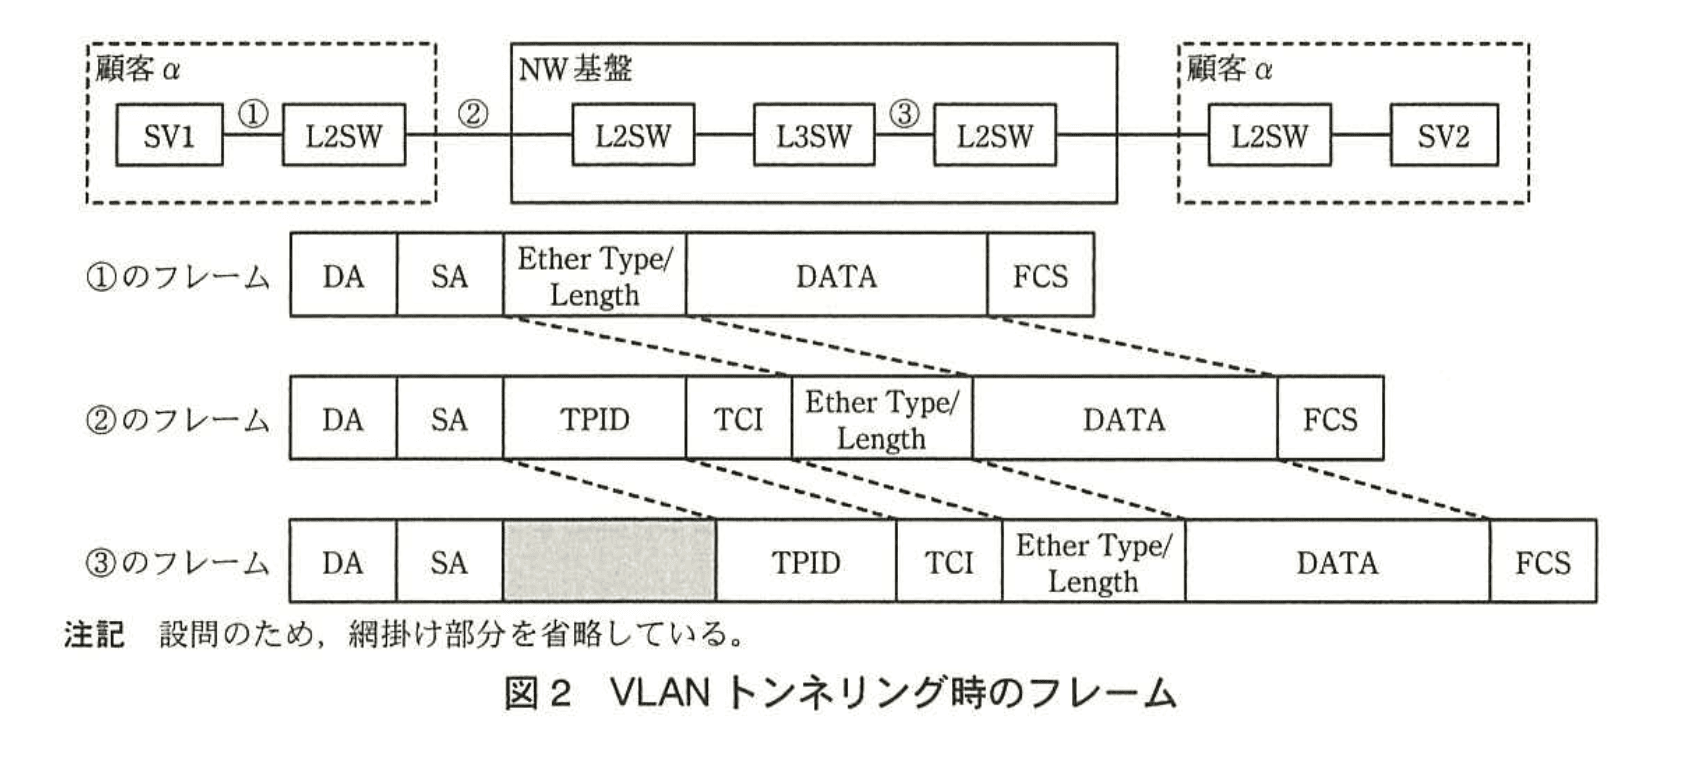
このトンネリングは、顧客のVLANタグ付きのパケットを、更に別のVLANタグを付けることによってカプセル化する。これは、IEEE 802.1adによって標準化されている。例えば、同一セグメント上の異なるフロアにある顧客αのサーバ間において、VLANトンネリングを適用してサーバ1(以下、SV1という)からサーバ2(以下、SV2という)にフレームを送った場合のフレーム構成は、図2のようになる。図2中の①〜③はフレーム番号であり、各フレームの送信箇所で採取されたフレームを表す。DAとSAには、それぞれ該当機器の宛先アドレス、送信元アドレスが入る。
〔NWの仮想化〕
図1のL3SWとL2SW間では、複数のリンクを単一のリンクとして扱うことができるリンクアグリゲーション機能を使用する。この機能によって、リンクの冗長化、ウの有効活用を実現することができる。
L2SWには、通過するブロードキャストやマルチキャストが設定した値以上になった場合に、ポートを閉塞する機能がある。この機能によって、ある顧客のシステムで、イーサネットフレームのループが発生しても、他のシステムには影響を及ぼさないようにできる。
L3SWには、VRF(Virtual Routing and Forwarding)機能を持たせる。これは、一つのルータやL3SWに、複数の独立した仮想エを稼働させる機能である。この機能によって、個別に構築されてきたL3SWを統合することができる。
L2SW、L3SWともに、複数の物理筐体を接続し、単一のスイッチとして機能させるオ機能を使用する。これによって、複数の筐体を一つのIPアドレスで管理できるようになる。
なお、FWについては、Active-Standby構成で冗長化するので、管理用として別々のIPアドレスが必要となる。
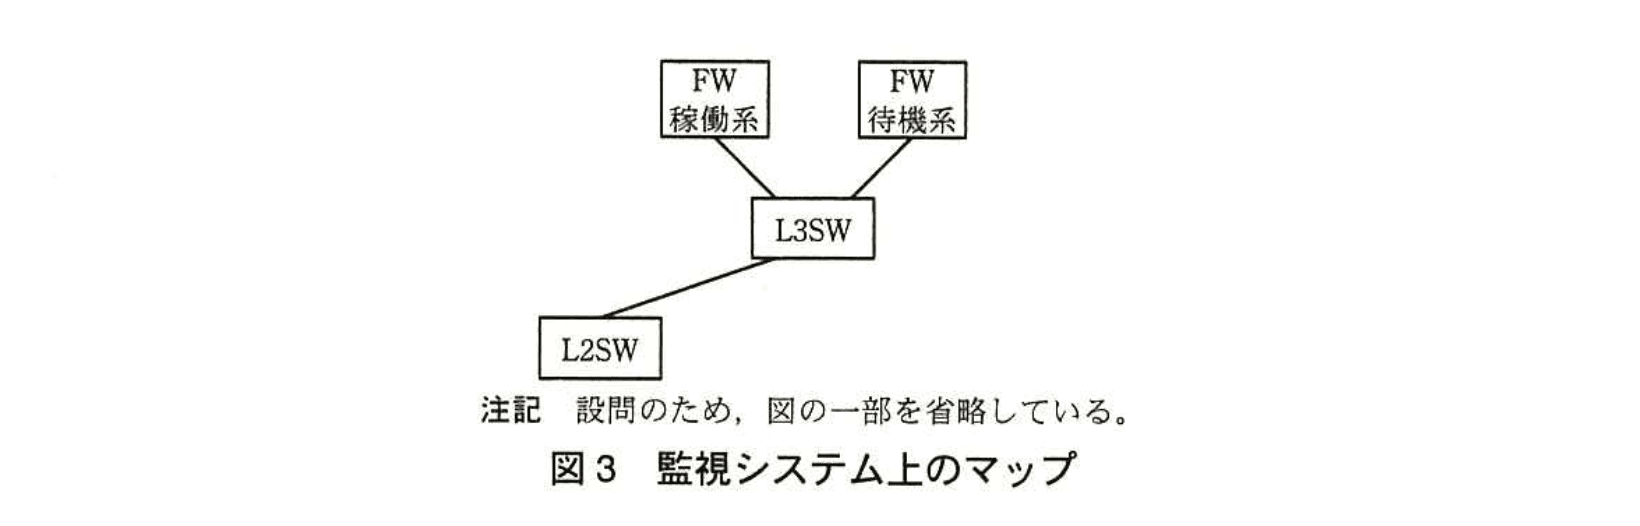
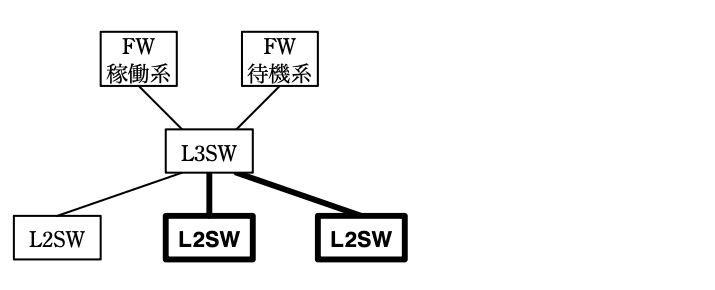
図1の構成にすることによって、冗長構成を実現させながらも、ループ発生による障害を排除することができる。また、図1のNW基盤の構成が、監視システム上のマップでは、図3のように表現できるようになり、管理しやすくなる。
以上のD君の構成案が、システム部内で承認されたので、D君をプロジェクトリーダとして、NW基盤の構築作業が進められることとなった。
設問1:
問題文を見る本文中の ア 〜 オ に入れる適切な字句を答えよ。
模範解答
ア:タグ
イ:12
ウ:帯域
エ:ルータ
オ:スタック
解説
解答の論理構成
-
ア の導出
- 問題文では「VLAN用の ア は、32ビットで構成され…」とあります。
- IEEE 802.1Qで32 bitなのは “タグ(Tag)” フィールドです。よって ア = タグ です。
-
イ の導出
- 同じ文章に続けて「VIDには イ ビットが割り当てられる。」と明記されています。
- VID(VLAN Identifier)はIEEE 802.1Qで “12 bit” 固定です。したがって イ = 12 です。
-
ウ の導出
- リンクアグリゲーションについて「この機能によって、リンクの冗長化、ウの有効活用を実現することができる。」と記述されています。
- 複数リンクを束ねる目的は総帯域幅の向上・活用です。よって ウ = 帯域 となります。
-
エ の導出
- VRFの説明で「これは、一つのルータやL3SWに、複数の独立した仮想エを稼働させる機能である。」とあります。
- VRFとは論理的に “仮想ルータ” を複数走らせる技術なので エ = ルータ が妥当です。
-
オ の導出
- 「複数の物理筐体を接続し、単一のスイッチとして機能させるオ機能を使用する。」とあります。
- これはスイッチスタッキング(Stack)を指します。従って オ = スタック です。
-
以上より最終回答
- ア:タグ
- イ:12
- ウ:帯域
- エ:ルータ
- オ:スタック
誤りやすいポイント
- IEEE 802.1adと802.1Qを混同し、タグ長を24 bitと誤記する。
- リンクアグリゲーションの効果を “負荷分散” や “冗長度” とだけ把握し、「帯域」を落としがち。
- VRFを「仮想ルーティングテーブル」と言い換えた結果、設問が求める「ルータ」という語を外す。
- スタッキングとMLAG(Multi-Chassis Link Aggregation)の区別が曖昧で、別解を書いてしまう。
FAQ
Q: VLANの “タグ” と “ヘッダ” は同じ意味ですか?
A: IEEE 802.1Qではフレームに挿入される4 byteの構造体を正式に “タグ” と呼びます。「ヘッダ」と書くと誤答扱いになる可能性があります。
A: IEEE 802.1Qではフレームに挿入される4 byteの構造体を正式に “タグ” と呼びます。「ヘッダ」と書くと誤答扱いになる可能性があります。
Q: VRFとVPNはどう違いますか?
A: VRFはL3SW/ルータ内部で論理ルータを複数走らせる機構、VPNはネットワーク区間を暗号化・トンネル化する仕組みです。VRFはVPNの実装基盤としても使われますが、概念が異なります。
A: VRFはL3SW/ルータ内部で論理ルータを複数走らせる機構、VPNはネットワーク区間を暗号化・トンネル化する仕組みです。VRFはVPNの実装基盤としても使われますが、概念が異なります。
Q: スタック機能を使う場合、管理IPは1つだけで良いのですか?
A: はい。複数筐体を1つの論理スイッチとして扱うため管理IPは1つで済みます。ただし、FWのようにActive-Standby構成を取る機器は個別IPが必要です。
A: はい。複数筐体を1つの論理スイッチとして扱うため管理IPは1つで済みます。ただし、FWのようにActive-Standby構成を取る機器は個別IPが必要です。
関連キーワード: IEEE 802.1Q, VLANタグ, リンクアグリゲーション, VRF, スタック

(1)SA及びDAのアドレスの種別を答えよ。
模範解答
MACアドレス
解説
解答の論理構成
- 【問題文】には「図2中の①〜③はフレーム番号であり、各フレームの送信箇所で採取されたフレームを表す。DAとSAには、それぞれ該当機器の宛先アドレス、送信元アドレスが入る。」とあります。
- イーサネットフレームの宛先・送信元アドレス欄は、IEEE 802.3で規定された 48ビットの物理アドレス を格納します。
- この48ビットの物理アドレスは一般に MACアドレス と呼ばれます。
- したがって、SA(Source Address)とDA(Destination Address)の種別は「MACアドレス」となります。
誤りやすいポイント
- DA/SAをIPアドレスと勘違いする。イーサネットフレームはOSI第2層のヘッダであり、第3層のIPアドレスは含みません。
- 「VLAN ID付きだからVLANアドレス」と誤記する。VLANタグはTPID・TCIフィールドに入り、DA/SAとは無関係です。
- 「物理アドレス = ハードウェアアドレス」と書かずに別の表現を使い減点される。設問は“種別”を問うため、代表的名称「MACアドレス」を用いるのが安全です。
FAQ
Q: IPパケットをカプセル化していてもDA/SAは変わりませんか?
A: 変わりません。IEEE 802.1QトンネリングでVLANタグが追加されても、イーサネットヘッダのDA/SAは依然として48ビットのMACアドレスです。
A: 変わりません。IEEE 802.1QトンネリングでVLANタグが追加されても、イーサネットヘッダのDA/SAは依然として48ビットのMACアドレスです。
Q: MACアドレスは64ビットの場合もありますか?
A: 標準イーサネットでは48ビットが基本です。EUI-64のような64ビット表記も存在しますが、本設問のIEEE 802.3フレームは48ビット固定です。
A: 標準イーサネットでは48ビットが基本です。EUI-64のような64ビット表記も存在しますが、本設問のIEEE 802.3フレームは48ビット固定です。
Q: MACアドレスは変更できますか?
A: 多くのNICで書き換えは可能ですが、論理的に一意性を保つため通常は製造時に割り当てられた値を使用します。
A: 多くのNICで書き換えは可能ですが、論理的に一意性を保つため通常は製造時に割り当てられた値を使用します。
関連キーワード: VLANタグ, IEEE802.1Q, MACアドレス, イーサネットフレーム
(2)フレーム番号①〜③のDA, SAの該当機器名を答えよ。ここで、フレーム番号①のSAの該当機器は、SV1であることを前提とする。
模範解答
フレーム①
DA:SV2
SA:SV1
フレーム②
DA:SV2
SA:SV1
フレーム③
DA:SV2
SA:SV1
解説
解答の論理構成
- 送信元と宛先
【問題文】に「サーバ1(以下、SV1という)からサーバ2(以下、SV2という)にフレームを送った場合」とあり、通信は一貫して SV1 → SV2 方向です。 - DA・SAフィールドの意味
「DAとSAには、それぞれ該当機器の宛先アドレス、送信元アドレスが入る。」と明示されています。したがって、通信経路上でフレームの宛先装置と送信元装置が変わらない限り、DA/SAの対応機器も変わりません。 - スイッチ経由でもMACアドレスは書き換えなし
スイッチはレイヤ2機器なので、フレームを転送しても DA/SAは保持 されます。タグを追加する「IEEE 802.1Qトンネリング」はVLAN IDをカプセル化するだけでMACアドレスを変更しません。 - ルータを経由していない
図2ではL3SWが描かれていますが、VLANトンネリング区間ではルーティングを行わず、ブリッジングで転送しています。従ってMACアドレスは終端(SV1/SV2)のままです。 - したがって、フレーム①〜③のDA/SAはすべて同一であり、
• DA:SV2
• SA:SV1
となります。
誤りやすいポイント
- フレーム②・③で DA/SAがL2SWやL3SWになる と勘違いする
→ ルータでなくスイッチ通過なので書き換えはありません。 - 「トンネリング=トンネル端点のMACに変わる」と思い込む
→ IEEE 802.1QトンネリングはVLANタグを二重にするだけで、外側MACを変えません。 - L3SWを見て「レイヤ3だからMACは変化」と短絡的に判断
→ VLANトンネル区間ではレイヤ3機能を使わない構成です。
FAQ
Q: VLANトンネリングと普通のVLANタグ付けの違いは何ですか?
A: 「IEEE 802.1Qトンネリング」はユーザVLANタグを保持したまま、さらにプロバイダ側で別のVLANタグを付けて中継します。利用目的は、異なる顧客のVLAN IDがぶつからないようにすることです。
A: 「IEEE 802.1Qトンネリング」はユーザVLANタグを保持したまま、さらにプロバイダ側で別のVLANタグを付けて中継します。利用目的は、異なる顧客のVLAN IDがぶつからないようにすることです。
Q: もし途中でルーティングが入った場合、DA/SAはどうなりますか?
A: ルータで一度レイヤ3処理が行われると、次のリンクではルータ自身のMACアドレスがSAとなり、宛先セグメントのデフォルトゲートウェイ(あるいは最終宛先)のMACがDAになります。
A: ルータで一度レイヤ3処理が行われると、次のリンクではルータ自身のMACアドレスがSAとなり、宛先セグメントのデフォルトゲートウェイ(あるいは最終宛先)のMACがDAになります。
Q: ブロードキャストループ対策はどこで行っていますか?
A: L2SWに「通過するブロードキャストやマルチキャストが設定した値以上になった場合に、ポートを閉塞する機能」を設定し、ループが発生しても他ネットワークへ波及しないようにしています。
A: L2SWに「通過するブロードキャストやマルチキャストが設定した値以上になった場合に、ポートを閉塞する機能」を設定し、ループが発生しても他ネットワークへ波及しないようにしています。
関連キーワード: IEEE 802.1Q, VLANトンネリング, MACアドレス, ブリッジング, レイヤ2スイッチ
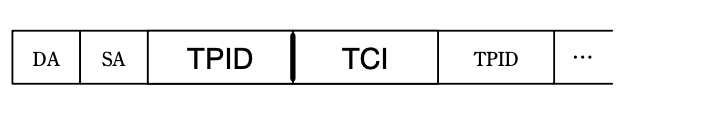
(3)フレーム番号③の網掛け部分を適切に分割し、フィールド名を記入せよ。
模範解答
下図のとおり
解説
解答の論理構成
-
【問題文】には「このトンネリングは、顧客のVLANタグ付きのパケットを、更に別のVLANタグを付けることによってカプセル化する。これは、IEEE 802.1adによって標準化されている。」とあります。
→ IEEE 802.1ad(いわゆるQ-in-Q)は“2段のVLANタグ”を挿入する技術であり、外側と内側にそれぞれTag Protocol Identifier(TPID)とTag Control Information(TCI)が存在します。 -
図2のフレーム番号②では既に1組の「TPID|TCI」が示されています。
→ フレーム番号③は「NW基盤」内部で更に外側タグを付与した後の姿であり、網掛け部には“もう1組”の「TPID|TCI」が加わるはずです。 -
Ethernetフレームは
「DA|SA|TPID|TCI|Ether Type/Length|DATA|FCS」
が基本構造です。Q-in-Qでは
「DA|SA|外側TPID|外側TCI|内側TPID|内側TCI|Ether Type/Length …」
となります。 -
以上から、網掛け部を左から右へ分割すると
「TPID|TCI|TPID」
となり、その右に元々の「TCI」「Ether Type/Length …」が続く形になります。
よって、フレーム番号③の網掛け部分のフィールド名は
TPID → TCI → TPID
の順に記入するのが正解です。
TPID → TCI → TPID
の順に記入するのが正解です。
誤りやすいポイント
- EtherType/Lengthを “TPID” と誤記する。TPIDはVLANタグ識別子であり、本来のEtherTypeはタグのさらに後ろに移動する点に注意が必要です。
- 「TPID|TCI」を1組しか書かない。IEEE 802.1adは外側・内側の2組が存在するので、③では2個目のTPIDが必ず入ります。
- 「DA|SA」の直後にいきなりデータが来ると誤解する。VLANタグを挿入するとEtherType/Lengthは後段にシフトします。
FAQ
Q: TPIDは必ず “0x8100” ですか?
A: 内側タグのTPIDは “0x8100” が一般的ですが、外側タグはIEEE 802.1adで “0x88a8” を用いるのが標準です。
A: 内側タグのTPIDは “0x8100” が一般的ですが、外側タグはIEEE 802.1adで “0x88a8” を用いるのが標準です。
Q: TCIにはどのような情報が入りますか?
A: TCIは16 bitで、上位3 bitがPriority、1 bitがCFI(またはDEI)、残り12 bitがVLAN IDです。
A: TCIは16 bitで、上位3 bitがPriority、1 bitがCFI(またはDEI)、残り12 bitがVLAN IDです。
Q: Q-in-Qを使うメリットは?
A: プロバイダ網のVLAN IDを顧客ごとに割り当てることで、顧客側のVLAN設定を変更せずに多数の同一VLAN IDを重複収容できます。
A: プロバイダ網のVLAN IDを顧客ごとに割り当てることで、顧客側のVLAN設定を変更せずに多数の同一VLAN IDを重複収容できます。
関連キーワード: VLANトンネリング、Q-in-Q、TPID、TCI、Ethernetフレーム
(4)本文中の下線部(I)の問題を二つ挙げ、それぞれ30字以内で述べよ。
模範解答
①:別々の顧客で使用しているVLAN IDが重複する。
②:VLAN数に制限があるが、これを超える。
解説
解答の論理構成
- 【問題文】では「(I)VLANを使用する複数の顧客に対して、物理的に共用するNWを提供する場合、幾つかの問題が発生してしまう」と述べています。
- VLANは「VLAN用の ア は、32ビットで構成され、VIDには イ ビットが割り当てられる」という仕様です。
- VIDが同一ならフレームは同一VLANとみなされるため、別々の顧客が同じVIDを設定するとフレームが混在し、「別々の顧客で使用しているVLAN IDが重複する」という問題が生じます。
- また、VIDに割り当てられるビット数が限られる以上、作成できるVLAN数には上限があります。多数の顧客を収容すると「VLAN数に制限があるが、これを超える」という不足が発生します。
- この二つが下線部(I)の具体的な問題であり、模範解答の①②と一致します。
誤りやすいポイント
- IEEE 802.1Qの制約を帯域不足やMTU拡張と混同しやすい。
- VIDの上限(理論値4,096)を「実質4,094」など細部にこだわり、本質である“数の制限”を答え忘れる。
- 「顧客間通信の盗聴リスク」だけを挙げ、“ID重複”と“数制限”の両方を示さず減点される。
FAQ
Q: IEEE 802.1Qトンネリングはなぜこの問題を解消できるのですか?
A: 顧客VLANタグの外側に基盤側タグを追加し二重タグにすることで、基盤装置は外側タグだけで転送し、内側タグは顧客専用に温存できます。このため重複や数枯渇を回避できます。
A: 顧客VLANタグの外側に基盤側タグを追加し二重タグにすることで、基盤装置は外側タグだけで転送し、内側タグは顧客専用に温存できます。このため重複や数枯渇を回避できます。
Q: VLAN数の制限は具体的にいくつですか?
A: VIDに割り当てられるビット数が12なので 個が上限です(0と4,095は予約される場合が多い)。
A: VIDに割り当てられるビット数が12なので 個が上限です(0と4,095は予約される場合が多い)。
Q: 別々の顧客で重複したVLAN IDがあっても、L3で分離すれば問題ないのでは?
A: IEEE 802.1QではL2レベルで同一VIDのフレームが混在するとスイッチが同一VLANと判断し誤転送が起きるため、L3分離だけでは防げません。
A: IEEE 802.1QではL2レベルで同一VIDのフレームが混在するとスイッチが同一VLANと判断し誤転送が起きるため、L3分離だけでは防げません。
関連キーワード: IEEE 802.1Q, VLAN ID, VID制限, タグVLAN, トンネリング
設問3:〔NWの仮想化〕について、(1)〜(3)に答えよ。
問題文を見る(1)図3を完成させよ。
模範解答
下図のとおり
解説
解答の導き方
-
FW の表現
本文に「FWについては、Active-Standby構成で冗長化するので、管理用として別々のIPアドレスが必要となる。」とあります。FW稼働系とFW待機系は別々の管理対象なので、図3でもそれぞれ別の箱になっています(図3に既に描かれています)。 -
L3SW の表現
本文に「L2SW、L3SWともに、複数の物理筐体を接続し、単一のスイッチとして機能させるオ機能を使用する。これによって、複数の筐体を一つのIPアドレスで管理できるようになる。」とあります。図1の3階にある2台のL3SWは、スタック機能によって1台として管理されるので、図3では「L3SW」の箱1つで表されます(図3に既に描かれています)。 -
L2SW の表現
図1では、L2SWは2階(運用監視エリア)・3階・4階に2台ずつ、計6台あります。同じ階の2台はスタック機能で1台として管理されるので、監視システム上は各階に1台ずつ、計3台のL2SWとして表されます。図3には左側に1台(2階のL2SW)だけが描かれているので、残りの3階と4階のL2SWを追加します。 -
L3SW と L2SW 間の接続
図1では、どの階のL2SWも2台のL3SWの両方に接続されています。本文に「図1のL3SWとL2SW間では、複数のリンクを単一のリンクとして扱うことができるリンクアグリゲーション機能を使用する。」とあるので、各階のL2SWとL3SWの間の複数のリンクは、監視システム上では1本のリンクとして表されます。したがって、追加する3階・4階のL2SWも、それぞれL3SWと1本の線で結びます。 -
完成した図3
L3SWの下に、既にある2階のL2SWに加えて、3階と4階のL2SWを1台ずつ描き、それぞれをL3SWと1本の線で結びます。解答例の図で太線・太枠になっている部分が、追加する3階・4階のL2SWとその接続です。
誤りやすいポイント
- 図1のL2SWを6台そのまま描いてしまう。同じ階の2台はスタック機能で1台として管理されます。
- L3SWとL2SWの間に、図1の物理配線どおり2本ずつ線を引いてしまう。リンクアグリゲーションによって1本のリンクとして扱われます。
- FW稼働系とFW待機系を1つにまとめてしまう。FWは管理用IPアドレスが別々です(図3に描かれているとおり)。
FAQ
Q: 監視サーバや大型コンピュータは図3に描くのですか?
A: 描きません。図3は「NW基盤」を監視システム上のマップとして表したもので、図1の太枠(NW基盤)の中にあるFW・L3SW・L2SWだけが対象です。
A: 描きません。図3は「NW基盤」を監視システム上のマップとして表したもので、図1の太枠(NW基盤)の中にあるFW・L3SW・L2SWだけが対象です。
Q: 解答例の太線・太枠には特別な意味がありますか?
A: 図3に追加する部分を示すための表現です。追加するのは3階と4階のL2SWと、それぞれのL3SWとの接続です。
A: 図3に追加する部分を示すための表現です。追加するのは3階と4階のL2SWと、それぞれのL3SWとの接続です。
関連キーワード: スタック機能, リンクアグリゲーション, 冗長化, ネットワーク監視, 論理構成
設問3:〔NWの仮想化〕について、(1)〜(3)に答えよ。
問題文を見る(2)NW基盤の冗長構成を利用するには、顧客システムのL2SWから2本のケーブルを、NW基盤のL2SWの別々の筺体に接続する。その際に両方のL2SWで対応する方法が2種類ある。その方法を、それぞれ30字以内で述べよ。
模範解答
①:STPを動作させ、ブロックポートを設ける。
②:リンクアグリゲーションで、単一のリンクとして扱う。
解説
解答の論理構成
- 物理的に2本のケーブルを別々の筐体に接続すると、物理層ではリング形構成になりループが発生し得ます。問題文には「ループ発生による障害を排除」という要求があります。
- ループを避ける古典的手段は「STPを動作させ、ブロックポートを設ける」ことです。STPはルート決定後に冗長パスを遮断し、論理的なツリーを構成してループを防ぎます。
- もう一つの手段は、そもそもループを“リンクではなくする”方法です。問題文に「図1のL3SWとL2SW間では、複数のリンクを単一のリンクとして扱うことができるリンクアグリゲーション機能を使用する」とあります。リンクアグリゲーションを採用すれば複数ケーブルは1本の論理インタフェースとして扱われ、ループは発生しません。
- したがって、両方のL2SWが対応できる2方式は
①「STPを動作させ、ブロックポートを設ける」
②「リンクアグリゲーションで、単一のリンクとして扱う」
となります。
誤りやすいポイント
- 冗長リンク=必ずリンクアグリゲーション、と決めつけてSTPを忘れる。
- STPを採用しても“必ず両方の経路が同時に使える”と勘違いし、ブロックポートの存在を想起できない。
- リンクアグリゲーションはL2SW同士で設定を合わせないと通信断を招く点を軽視しがち。
- VRRP・HSRPなどルータ冗長化プロトコルと混同し、L2の話であることを見落とす。
FAQ
Q: 2本のケーブルを同一L2SWに収容する場合でもSTPは必要ですか?
A: 同一筐体内ポートの冗長接続は、リンクアグリゲーションを組まない限りSTPによる遮断が必要です。
A: 同一筐体内ポートの冗長接続は、リンクアグリゲーションを組まない限りSTPによる遮断が必要です。
Q: リンクアグリゲーション配下でSTPは完全に不要ですか?
A: 一般にポートチャネル単位でSTPを流し、上位構成とのループ検知に利用します。物理ポートには直接STPがかかりません。
A: 一般にポートチャネル単位でSTPを流し、上位構成とのループ検知に利用します。物理ポートには直接STPがかかりません。
Q: STPとリンクアグリゲーションを同時に構成しても良いのですか?
A: 可能です。リンクアグリゲーションで束ねた論理リンクをSTPの1リンクとして扱う構成が推奨されます。
A: 可能です。リンクアグリゲーションで束ねた論理リンクをSTPの1リンクとして扱う構成が推奨されます。
関連キーワード: STP, リンクアグリゲーション, ループ防止, 冗長化, VLAN
設問3:〔NWの仮想化〕について、(1)〜(3)に答えよ。
問題文を見る(3)D君の構成案において、FW装置に必要な機能を、40字以内で述べよ。
模範解答
複数の独立したFW機能を、1台のFW装置で稼働させる機能
解説
解答の論理構成
-
要件の整理
- 【問題文】には「NW基盤には、複数のNWが収容されるので、それぞれのNWは、独立した環境を維持できるようにする方針である。」とあります。
- さらにL3SWについては「VRF(Virtual Routing and Forwarding)機能を持たせる。これは、一つのルータやL3SWに、複数の独立した仮想エを稼働させる機能である。」と記載されています。
-
L3SWだけでなくFWでも独立性が必要
- 顧客ごとにIPアドレスやポリシーが異なるため、FWも「顧客単位で分離」できなければ、VRFで分けたルーティング領域同士がFW内部で交差してしまいます。
- したがってFWにもVRFと同様の“仮想化”が求められます。
-
必要となる具体的機能
- 一台の物理FW上で「複数の論理FWを同時に動作」させ、ポリシー・セッション・管理情報を互いに分離する機構が該当します。
- これを端的にまとめると模範解答の「複数の独立したFW機能を、1台のFW装置で稼働させる機能」となります。
-
Active-Standby構成との両立
- 【問題文】には「FWについては、Active-Standby構成で冗長化するので、管理用として別々のIPアドレスが必要となる。」とあります。
- 冗長化と仮想化は排他ではなく、Active機とStandby機が“同一の仮想区画構成”を同期させることで可用性と独立性の両立が図れます。
誤りやすいポイント
- VRF=FW機能と早合点し、「VRF機能を持つFW」と記述するとルータ機能と混同して減点対象になります。
- Active-Standbyの説明に終始し、「冗長化機能が必要」とだけ書くと“独立したFWを複数持つ”という本質が欠落します。
- 「マルチコンテキスト」「バーチャルドメイン」など製品依存の呼称をそのまま書き、設問趣旨(一般機能名)から外れるミスも頻発します。
FAQ
Q: VRFがあればFWは分離しなくてもいいのでは?
A: VRFはルーティングテーブルの分離であり、FWポリシーやセッション状態は共有のままです。顧客ごとに異なるFW設定を持つためには、FW自体も論理的に分割する必要があります。
A: VRFはルーティングテーブルの分離であり、FWポリシーやセッション状態は共有のままです。顧客ごとに異なるFW設定を持つためには、FW自体も論理的に分割する必要があります。
Q: Active-Standby冗長と仮想FWの設定は競合しますか?
A: 競合しません。多くの装置は仮想FW単位で設定を同期する仕組みを備えており、Active側の全仮想FWの状態をStandby側へミラーします。
A: 競合しません。多くの装置は仮想FW単位で設定を同期する仕組みを備えており、Active側の全仮想FWの状態をStandby側へミラーします。
Q: VLANトンネリングとFW仮想化は別物ですか?
A: はい。VLANトンネリングはL2区画を拡張する技術、FW仮想化はL3/L4ポリシーを顧客単位で分離する技術です。目的が異なるため併用します。
A: はい。VLANトンネリングはL2区画を拡張する技術、FW仮想化はL3/L4ポリシーを顧客単位で分離する技術です。目的が異なるため併用します。
関連キーワード: VRF, VLANトンネリング, リンクアグリゲーション, 冗長構成, ポリシー分離

