
ネットワークスペシャリスト 2019年 午後1 問01
ネットワークの増強に関する次の記述を読んで、設問1、2に答えよ。
Z社は、小規模なデータセンタ事業者である。Z社は、データセンタビル内で複数フロアにネットワーク設備を所有している。このたび、データセンタのネットワークの増強を行うために、実現方式と運用方法の見直しの検討を、ネットワーク技術者のCさんが担当することになった。
〔Z社の現行ネットワーク構成と増強案〕
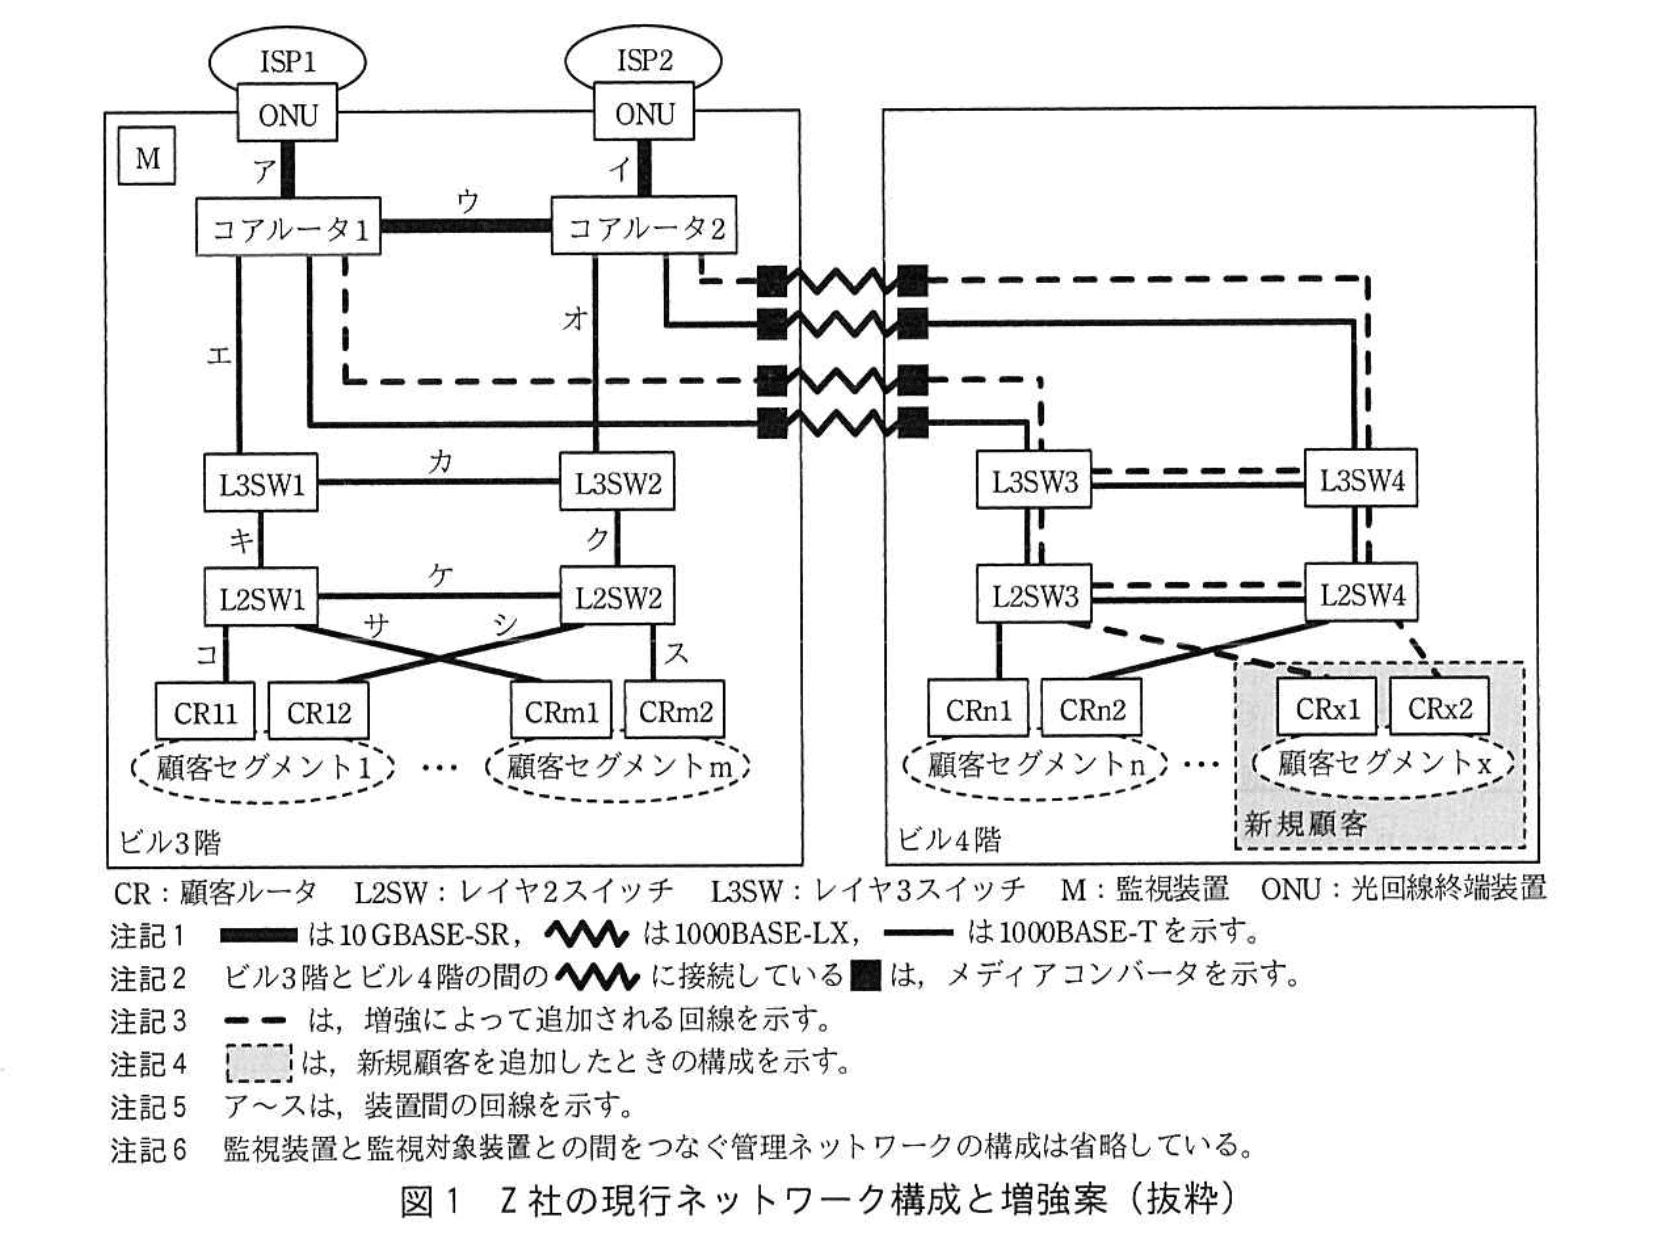
Z社の現行ネットワーク構成と増強案を、図1に示す。
(1) 現行ネットワーク構成
Z社データセンタは、冗長性確保のためISPとマルチホーム接続をしており、接続先ISPとデータセンタは異なる AS 番号で接続している。コアルータとISPとの間の冗長経路接続のためのルーティングプロトコルは、パスベクトル型ルーティングプロトコルである a が用いられている。コアルータとコアルータとの間、コアルータとL3SWとの間、L3SWとL3SWとの間のルーティングプロトコルは、リンクステート型ルーティングプロトコルであるOSPFが用いられている。OSPFエリアは一つであり、b エリアだけで構成されている。L3SW同士を接続している回線は、独立したIPセグメントになっている。
L2SWは顧客セグメントを収容するためのスイッチであり、各顧客セグメントへの接続のために、顧客ごとに一つのVLANを割り当て、2台のL2SWのそれぞれからCRに接続し、冗長性を確保している。
L3SWのL2SWへの接続ポートにはタグVLANを設定し、CR経由で顧客セグメントを接続している。L3SWはVRRPによってL3SW1とL3SW2、L3SW3とL3SW4がそれぞれ対になるように冗長化しており、マスタルータはL3SW1、L3SW3である。
CRは顧客が設置し、CR及び顧客セグメント内は顧客が構築、運用及び管理を行う。顧客は、2台のCRのZ社側のインタフェース (以下、インタフェースをIFという) にVRRPを設定する。
CRに顧客が設定したデフォルトルートのネクストホップは、L3SWで構成されるVRRPの仮想ルータのIPアドレス (以下、仮想ルータのIPアドレスを仮想IPアドレスという) になる。マスタルータが故障した際には、新しくマスタとなったルータが c パケットをブロードキャストすることによってL2SWのMACアドレステーブルを更新する。
ビル3階とビル4階には、ビル管理会社によってシングルモード光ファイバとその両端にメディアコンバータ (以下、M/Cという) が提供されている。M/Cは光−電気変換を行う装置で、1000BASE-Tの制限距離を延伸するために用いている。ビル管理会社が提供するM/Cには、1000BASE-LX側IFがリンクダウンしたときに1000BASE-T側IFを自動でリンクダウンさせる機能はない。
(2) 増強案
Cさんに与えられた、ネットワーク増強に伴う設計方針は次のとおりであった。
・新規顧客は、ビル3階が満床であるので、ビル4階の既設L2SW配下に収容する。
・ビル4階の顧客について、ISPを経由する合計トラフィック量は、新規の顧客セグメントを含めて最大2Gビット/秒とする。
・ビル3階のL3SW1、L3SW2、L2SW1、L2SW2間の回線の追加、及び顧客セグメントの変更は行わない。
・Z社データセンタ内の回線が1か所切れた場合でも、トラフィックを輻輳させない。
Cさんは、コアルータからビル4階のL2SWまでの回線帯域の増強を検討する必要があると考え、回線を追加し、リンクアグリゲーション(以下、LAGという)で二つの回線を束ねる方式に関して、次のように検討した。
① Link Aggregation Control Protocol (以下、LACPという) を設定する。LAGを構成する回線のうち1本が切れた場合には、②切れた回線を含む同一LAGを構成するIF全てを自動的に閉塞するように設定する。
LAGを構成する回線の負荷分散は、ハッシュ関数によって決定される。Z社の装置では、ハッシュ関数は[送信元MACアドレス、宛先MACアドレス]の組から計算する方法と、[送信元IPアドレス、宛先IPアドレス、送信元ポート番号、宛先ポート番号]の組から計算する方法の2通りが選択できる。③前者の方法では負荷分散がうまくいかない場合があるので、Cさんは後者の方法を選択した。
〔自社サービス提供状況の把握〕
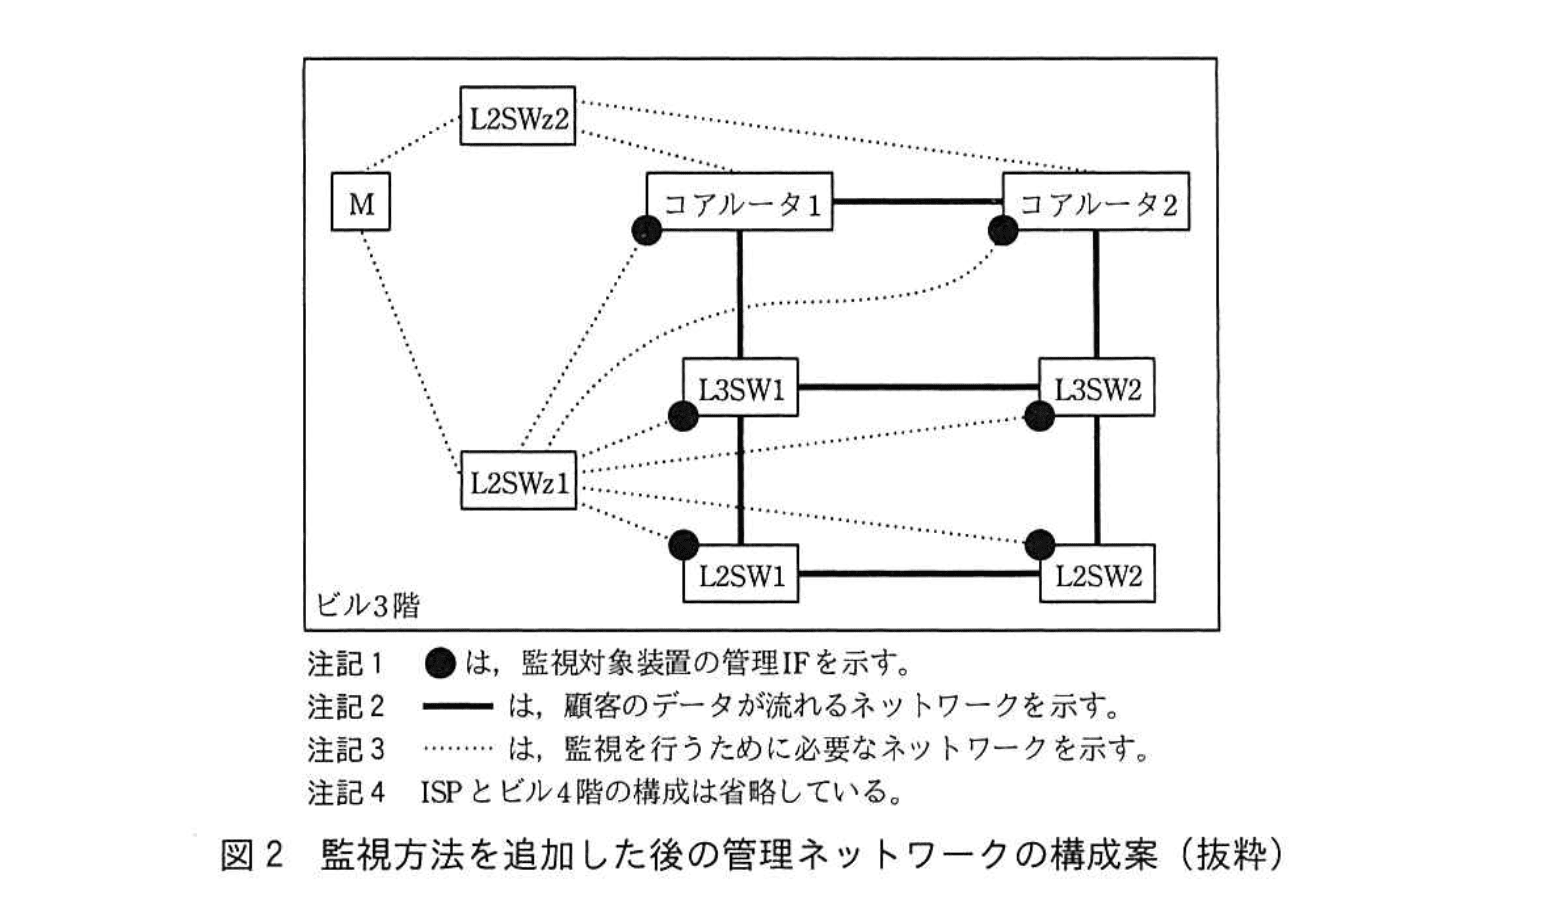
Z社は、自社の通信装置の稼働状況を把握するために、顧客のデータが流れるネットワークとは独立した管理ネットワークを用い、監視装置を図2中に示したL2SWz1を経由して各監視対象装置の管理IFに対して監視を行っている。監視対象装置で管理IFと他のIFとの間でルーティングすることはできない。
現行の監視方法は、次のとおりである。
(i) dプロトコルを利用したpingによって、各監視対象装置の管理IFのIPアドレスに対して死活監視を行う。
(ii) SNMPによって、各監視対象装置からの状態変更通知であるeを受信する。
(iii) SNMPによって、各監視対象装置から5分ごとに管理情報ベースであるfを取得する。
Cさんは、現行の監視方法では自社の通信装置の故障は把握できるが、顧客へのサービスの提供状況をリアルタイムに把握することが難しいと考えた。
そこでCさんは、顧客へのサービスの提供状況を把握するために、④現行の監視方法に、次の監視方法を追加すれば良いと考えた。
・監視装置を、新規に設置するL2SWz2経由で各コアルータと接続し、監視装置から顧客のデータが流れるネットワークへのパケットの疎通を確保する。
・L3SWに、VRRPの仮想IPアドレスへのpingに応答する設定を行う。
・監視装置を送信元、L3SWのVRRPの仮想IPアドレスを宛先とするpingによって監視を行う。
監視方法を追加した後の管理ネットワークの構成案を、図2に示す。
Z社は、Cさんの検討結果を基にネットワークの増強プロジェクトを立ち上げた。
設問1:〔Z社の現行ネットワーク構成と増強案〕について、(1)〜(6)に答えよ。
問題文を見る(1)本文中の a ~ c に入れる適切な字句を答えよ。
模範解答
a:BGP又は BGP4
b:バックボーン
c:GARP
解説
解答の論理構成
-
パスベクトル型プロトコルを使う箇所
【問題文】「コアルータとISPとの間の冗長経路接続のためのルーティングプロトコルは、パスベクトル型ルーティングプロトコルである a が用いられている。」
パスベクトル型はBorder Gateway Protocolが代表格です。国内試験では「BGP」またはバージョンを明示して「BGP4」が正答となるのが通例です。 -
OSPFエリアが一つだけの構成
【問題文】「OSPFエリアは一つであり、b エリアだけで構成されている。」
OSPFではエリア0を “Backbone Area” と呼び、単一エリア構成の場合は必ずバックボーンエリアのみで構築します。したがって b=「バックボーン」と判断できます。 -
VRRPマスタ切替時に送信するパケット
【問題文】「マスタルータが故障した際には、新しくマスタとなったルータが c パケットをブロードキャストすることによってL2SWのMACアドレステーブルを更新する。」
VRRPが仮想MACアドレスをネットワーク上に通知する際に用いるのはgratuitous ARPです。これはARP要求を自身宛てに送ることでスイッチのMACテーブルを更新させる仕組みであり、略称は「GARP」です。
以上より
a:BGP又は BGP4
b:バックボーン
c:GARP
a:BGP又は BGP4
b:バックボーン
c:GARP
誤りやすいポイント
- パスベクトル=EIGRPと誤解する
EIGRPは距離ベクトルの改良版であってパスベクトルではありません。パスベクトルはBGPだけが代表的です。 - OSPFの “スタブエリア” と混同
スタブエリア・NSSAなどはバックボーンエリアに接続されて初めて成立する概念です。単一エリアの場合は必ずバックボーンです。 - VRRPのARPを “RARP” と書いてしまう
RARPはMACからIPを得る旧プロトコルで、スイッチのMACテーブルを更新する目的には使いません。正しくはgratuitous ARP(GARP)です。
FAQ
Q: BGP4とBGPのどちらを書けば良いですか?
A: 試験ではどちらも正解扱いになることが多いですが、設問がバージョン指定を求めていなければ「BGP」で十分です。
A: 試験ではどちらも正解扱いになることが多いですが、設問がバージョン指定を求めていなければ「BGP」で十分です。
Q: OSPFを単一エリアで運用するときにバックボーンエリアにする理由は?
A: ルータ間でLSAが正しく流通し、後からマルチエリア構成へ拡張しやすくするためです。エリア0以外のみで構成するとRFC違反となります。
A: ルータ間でLSAが正しく流通し、後からマルチエリア構成へ拡張しやすくするためです。エリア0以外のみで構成するとRFC違反となります。
Q: VRRPとHSRPのgratuitous ARPの動作は同じですか?
A: 原理は同じで、いずれも仮想MACアドレスを持つ新マスタがGARPを打ってスイッチのMACテーブルを更新します。ただしフレーム内のMACアドレス値はプロトコルごとに異なります。
A: 原理は同じで、いずれも仮想MACアドレスを持つ新マスタがGARPを打ってスイッチのMACテーブルを更新します。ただしフレーム内のMACアドレス値はプロトコルごとに異なります。
関連キーワード: BGP, OSPFエリア0, VRRP, GARP

設問1:〔Z社の現行ネットワーク構成と増強案〕について、(1)〜(6)に答えよ。
問題文を見る(2)L3SW1とL3SW2で行っているVRRPによる冗長化において、L3SW1やL3SW2が受信するアドバタイズメントパケットはどの回線を通るか。経由する回線を図1中のア〜スの中から選び、全て答えよ。
模範解答
キ、ク、ケ
解説
解答の論理構成
-
VRRP広告が届く先
VRRPは “同一ブロードキャストドメイン内” でしか流れません。問題文には
「L3SWのL2SWへの接続ポートにはタグVLANを設定し、CR経由で顧客セグメントを接続している。」
とあり、L3SW1・L3SW2は顧客VLAN上でVRRPを動作させています。したがって広告パケットは顧客VLANが張られているポートを通過することになります。 -
L3SW1側の出口
L3SW1から顧客VLANが流れるのはL3SW1―L2SW1のトランク回線 (キ) だけです。ルーティング用のL3SW1―L3SW2回線 (カ) は独立したIPセグメントでありVLANを運ばないためVRRP広告は通りません。 -
L3SW1とL3SW2を結ぶL2経路
顧客VLANを保持したままL2SW1からL2SW2へ横断する経路が必要です。図1ではL2SW1―L2SW2に直接結線されたリンクがあり、このリンクが (ケ) です。ここを経由してパケットはL2SW2へ届きます。 -
L3SW2側の入口
L2SW2で受信したフレームは、同じくトランク設定されているL2SW2―L3SW2回線 (ク) を上がり、L3SW2のVRRPバックアップIFへ到達します。 -
以上をまとめるとVRRP広告パケットが通過するのは
(キ) L3SW1―L2SW1
(ケ) L2SW1―L2SW2
(ク) L2SW2―L3SW2
の3本であり、模範解答「キ、ク、ケ」と一致します。
誤りやすいポイント
- L3SW1―L3SW2のリンク (カ) を選んでしまう
→ ここは “リンクステート型ルーティングプロトコルであるOSPF” 用のルータ間ネットワークであり、VRRPフレームが通るVLANではありません。 - VRRPはマルチキャストなのでどの回線でも届くと誤認
→ マルチキャストでもVLAN境界は越えられません。タグVLANトランクかアクセスポートで同一VLANが張られている必要があります。 - L2SW1―L2SW2間リンク (ケ) の存在を見落とす
→ 図中の水平リンクが顧客ネットワーク維持に必須であることを意識してください。
FAQ
Q: VRRPの広告先マルチキャストMACアドレスはなぜ関係あるのですか?
A: 広告フレームは「01-00-5E-00-00-12」に送信され、スイッチはVLAN内でL2転送を行います。よってVLANを跨ぐL3区間では届きません。
A: 広告フレームは「01-00-5E-00-00-12」に送信され、スイッチはVLAN内でL2転送を行います。よってVLANを跨ぐL3区間では届きません。
Q: OSPFを張っているL3SW1―L3SW2 (カ) を通してもマルチキャストは運べないのですか?
A: ルータ間リンクでは802.1Qタグを付けずポイントツーポイントIP網として動作しているため、顧客VLANのイーサフレームは流れません。
A: ルータ間リンクでは802.1Qタグを付けずポイントツーポイントIP網として動作しているため、顧客VLANのイーサフレームは流れません。
Q: L3SW1ダウン時のARP再通知 (c パケット) も同じ経路を通りますか?
A: はい。ARPもブロードキャストであり、VRRPと同じVLAN経路 (キ → ケ → ク) を通過してL3SW2側へ伝わります。
A: はい。ARPもブロードキャストであり、VRRPと同じVLAN経路 (キ → ケ → ク) を通過してL3SW2側へ伝わります。
関連キーワード: VRRP, VLAN, トランクリンク, ブロードキャストドメイン, マルチキャスト
設問1:〔Z社の現行ネットワーク構成と増強案〕について、(1)〜(6)に答えよ。
問題文を見る(3)現行ネットワークにおいて、顧客に割り当てているVLANタグの付与が必須となる回線を図1中のア〜スの中から選び、全て答えよ。
模範解答
キ、ク、ケ
解説
解答の論理構成
-
顧客VLANを幹線で運ぶ必要がある箇所の把握
- 【問題文】には「L3SWのL2SWへの接続ポートにはタグVLANを設定し」とあります。
引用原文:
「L3SWのL2SWへの接続ポートにはタグVLANを設定し、CR経由で顧客セグメントを接続している。」
したがってL3SW1─L2SW1回線 (キ) とL3SW2─L2SW2回線 (ク) はタグVLANを付与する“トランク”になります。
- 【問題文】には「L3SWのL2SWへの接続ポートにはタグVLANを設定し」とあります。
-
L2SW間リンクがタグVLAN必須である理由
- 顧客ごとに1つのVLANを割り当て、かつ「2台のL2SWのそれぞれからCRに接続し、冗長性を確保している」と明記されています。
引用原文:
「L2SWは…顧客ごとに一つのVLANを割り当て、2台のL2SWのそれぞれからCRに接続し、冗長性を確保している。」 - 片方のL2SWに収容されたCRのトラフィックがもう一方のL2SW経由でもL3SWへ到達できるよう、L2SW1─L2SW2回線 (ケ) には複数VLANをそのまま通せるタグVLANが必要です。
- 顧客ごとに1つのVLANを割り当て、かつ「2台のL2SWのそれぞれからCRに接続し、冗長性を確保している」と明記されています。
-
アクセス回線は対象外
- CRとL2SW間 (コ・サ・シ・ス) は「各CRは自VLANにしか属さない」アクセスリンクなのでタグVLAN不要。
- コアルータ周辺 (ア〜カ) はISPとの経路やOSPF用リンクなので顧客VLANは通過しません。
-
以上より、タグVLANが必須なのは (キ)、(ク)、(ケ) の3本となります。
誤りやすいポイント
- L2SW─CR回線をトランクと勘違いする
→ CR側は単一VLANだけを扱うアクセスポート設定です。 - L3SW間 (カ) を選んでしまう
→ L3SW間はルーティング済みIPセグメントでVLANを透過させる必要はありません。 - 図中の新規回線(破線)に気を取られ、現行構成だけを見るという指示を見落とす。
FAQ
Q: VRRPを使っているのでL3SW間リンク (カ) もVLANタグが要るのでは?
A: VRRPはL3(ルータ) 仮想IPで冗長化する技術です。L3SW同士はルーティング済みIPで接続されており、複数顧客VLANをLayer2で透過させる必要がありません。
A: VRRPはL3(ルータ) 仮想IPで冗長化する技術です。L3SW同士はルーティング済みIPで接続されており、複数顧客VLANをLayer2で透過させる必要がありません。
Q: L2SW─CR回線でタグVLANを入れると何が問題?
A: CR側IFがタグVLANを認識しない場合トラフィックが全て破棄されます。アクセスポートとしてVLANタグを外して渡すのが正しい設定です。
A: CR側IFがタグVLANを認識しない場合トラフィックが全て破棄されます。アクセスポートとしてVLANタグを外して渡すのが正しい設定です。
Q: もし顧客が自前でL2SWを持ち込み、複数VLANを要望したら?
A: そのときはL2SW─顧客機器間をトランクとして再設計し、両者でタグVLANを合意させる必要があります。
A: そのときはL2SW─顧客機器間をトランクとして再設計し、両者でタグVLANを合意させる必要があります。
関連キーワード: VLAN, トランクリンク, タグ付与, 冗長構成, VRRP
設問1:〔Z社の現行ネットワーク構成と増強案〕について、(1)〜(6)に答えよ。
問題文を見る(4)本文中の下線①について、静的LAGではなくLACPを設定することによって何が可能となるか。50字以内で述べよ。
模範解答
リンクダウンを伴わない故障発生時に、LAGのメンバから故障回線を自動で除外できる。
解説
解答の論理構成
- まず、本文では下線付きで「① Link Aggregation Control Protocol (以下、LACPという) を設定する」と明示されています。
- LACPはIEEE802.3adの制御プロトコルであり、リンクごとに LACPDU を交換してメンバ回線の状態を相互確認します。
- その結果、
- 物理的な“リンクダウン”が検出できなくても、対向装置がLACPDUを返さなくなった時点で「論理的に故障」と判断できます。
- 故障判定されたメンバはLAGから自動的に除外され、トラフィックは残りの健全なメンバへリダイレクトされます。
- 一方、静的LAG(手動EtherChannelなど)はリンク状態しか監視できず、「片方向通信不可」や「ケーブル誤結線」のようなリンクダウンを伴わない障害ではメンバ除外が行えません。
- 以上より、「静的LAGでは不可能だがLACPなら可能」なポイントは “リンクダウンを伴わない障害時でも、メンバを自動除外できる” となります。
誤りやすいポイント
- 「LACP=帯域を自動調整できる」とだけ覚え、障害検知・メンバ除外機能を答え忘れる。
- 回線全体を閉塞する②の設定と混同し、「全メンバ停止」や「ポートシャットダウン」が答えだと誤解する。
- LACPがないとVRRPで冗長化できないと勘違いし、プロトコルの役割を混同する。
FAQ
Q: 静的LAGでもリンクダウンは検出できますよね?
A: 物理層が完全に切れれば検出できますが、LACPでしか検出できない“片方向リンク障害”や“対向装置故障”は見逃します。
A: 物理層が完全に切れれば検出できますが、LACPでしか検出できない“片方向リンク障害”や“対向装置故障”は見逃します。
Q: LACPを設定すると帯域利用効率も上がりますか?
A: 負荷分散アルゴリズム自体はLACPでも静的LAGでも同じで、帯域効率が直接上がるわけではありません。主なメリットは障害時の自動判定・自動切替です。
A: 負荷分散アルゴリズム自体はLACPでも静的LAGでも同じで、帯域効率が直接上がるわけではありません。主なメリットは障害時の自動判定・自動切替です。
Q: LACPは何本までの回線をまとめられますか?
A: IEEE802.3adでは最大8本を1グループにまとめることが規定されています。
A: IEEE802.3adでは最大8本を1グループにまとめることが規定されています。
関連キーワード: LACP, LAG, フェイルオーバー, ネゴシエーション
設問1:〔Z社の現行ネットワーク構成と増強案〕について、(1)〜(6)に答えよ。
問題文を見る(5)本文中の下線②について、L3SW3とL2SW3との間のLAGでIFを自動閉塞しない場合、どのような問題点があるか。“パケット”の字句を用いて25字以内で述べよ。
模範解答
1Gビット/秒を超えたパケットが廃棄される。
解説
解答の論理構成
- 増強後のトラフィック想定
・設計方針に「ビル4階の顧客について、ISPを経由する合計トラフィック量は、新規の顧客セグメントを含めて最大2Gビット/秒とする。」と明記されています。 - 単リンク故障時の要件
・同じく設計方針で「Z社データセンタ内の回線が1か所切れた場合でも、トラフィックを輻輳させない。」と要求しています。 - IF自動閉塞の意図
・CさんはLAGに対して「②切れた回線を含む同一LAGを構成するIF全てを自動的に閉塞する」設定を検討しました。これはリンクが1本でも切れたら残りの回線も止め、トラフィックを経路全体でフェールオーバさせるための仕組みです。 - 自動閉塞しない場合の実態
・リンクが2本→1本になると帯域は1Gビット/秒(1000BASE-LX×1)に低下します。しかし上記①で示したように2Gビット/秒の送信が続けば、物理帯域を超過した分はスイッチでドロップされます。 - 結論
よって、問題点は「1Gビット/秒を超えたパケットが廃棄される。」となります。
誤りやすいポイント
- 「輻輳が発生する」とだけ書くと原因(帯域不足)や結果(パケット損失)が不明確になり減点対象です。
- VRRPやハッシュ方式を絡めて考え過ぎると本質(帯域低下)を見失いがちです。
- “パケット”という語を回答に含める指示を忘れやすいので要注意です。
FAQ
Q: 1本に減った状態でもLACPが帯域を動的に調整しないのですか?
A: LACPはリンクの集合管理を行いますが、個々のIFの速度を合算するだけで帯域制御はしません。1本になると物理上1Gビット/秒までしか転送できません。
A: LACPはリンクの集合管理を行いますが、個々のIFの速度を合算するだけで帯域制御はしません。1本になると物理上1Gビット/秒までしか転送できません。
Q: 「自動閉塞」でなくてもQoS設定で輻輳回避できませんか?
A: QoSで優先制御はできますが、2Gビット/秒想定トラフィックを1Gビット/秒に収めるには大幅なポリシングが必要で、要件「輻輳させない」に適合しません。
A: QoSで優先制御はできますが、2Gビット/秒想定トラフィックを1Gビット/秒に収めるには大幅なポリシングが必要で、要件「輻輳させない」に適合しません。
Q: もしL3SW3–L2SW3間を10G化したら本設定は不要ですか?
A: 帯域が設計上限を十分に上回れば自動閉塞の重要度は下がりますが、設計原則としてリンク減少時の帯域設計とフェールオーバ手順は依然として必要です。
A: 帯域が設計上限を十分に上回れば自動閉塞の重要度は下がりますが、設計原則としてリンク減少時の帯域設計とフェールオーバ手順は依然として必要です。
関連キーワード: Link Aggregation, LACP, 帯域制御, 輻輳, VRRP
設問1:〔Z社の現行ネットワーク構成と増強案〕について、(1)〜(6)に答えよ。
問題文を見る模範解答
通信の送信元と宛先MACアドレスの組合せが少なくハッシュ関数の計算値が分散しないから
解説
解答の論理構成
- 監視対象のLAGでは、装置側で
「ハッシュ関数は[送信元MACアドレス、宛先MACアドレス]の組から計算する方法と、
[送信元IPアドレス、宛先IPアドレス、送信元ポート番号、宛先ポート番号]の組から計算する方法の2通りが選択できる」
と明記されています。 - ところが本文の下線③で
「前者の方法では負荷分散がうまくいかない場合があるので、Cさんは後者の方法を選択した」
とあるように、MACアドレスベースのハッシュは本ネットワークに適しません。 - 理由は、上流に位置するL3SWがVRRPを用いており
「CRに顧客が設定したデフォルトルートのネクストホップは、L3SWで構成されるVRRPの仮想ルータのIPアドレス」
と記述されるように、宛先MACはVRRPの 仮想MAC で一本化されます。
送信元側も、各VLAN内で「顧客ごとに一つのVLAN」を割り当てるだけなので実質2台程度のCRのMACしか現れません。 - すなわちLAGを流れるフレームは
送信元MAC × 宛先MACの組合せが極端に少なく、ハッシュ値の散布が偏る → 1本の物理リンクに集中。 - IP・ポート番号まで含めれば通信ごとに値が変わるため均等化できる、という流れで模範解答となります。
誤りやすいポイント
- VLANが多数あるからMACアドレスも多いと考えてしまう
→ VRRPの 仮想MACはVLANごとに同じ形式 でもハッシュ入力は同一。 - LAGの負荷分散=ラウンドロビンと思い込む
→ 実際はハッシュ計算でリンク決定。入力が偏れば出力も偏る。 - 「ポート番号」を無視し、IPアドレスだけなら十分と誤解
→ 同一セッションは同じリンクに固定されるので、ポート番号も使わないと均等になりにくい。
FAQ
Q: VLANを増やせばMACアドレスも増え、前者の方式でも分散できませんか?
A: VLANを増やしてもVRRPの 仮想MAC は各VLANで同一フォーマットかつ1つなので組合せ数は依然少なく、改善効果は限定的です。
A: VLANを増やしてもVRRPの 仮想MAC は各VLANで同一フォーマットかつ1つなので組合せ数は依然少なく、改善効果は限定的です。
Q: IP・ポートを使う方式に変えるとフレームが逆順で届く恐れはありませんか?
A: 同一フロー(五つ組が同一)のフレームは同じ物理リンクに固定されるため順序は保持されます。リンク間でフローが分割されることはありません。
A: 同一フロー(五つ組が同一)のフレームは同じ物理リンクに固定されるため順序は保持されます。リンク間でフローが分割されることはありません。
Q: LACPを使うだけで自動的に均等化されるのでは?
A: LACPはリンク集合管理を行いますが、負荷分散のアルゴリズムまでは規定しません。ハッシュ入力の選択は装置設定が必須です。
A: LACPはリンク集合管理を行いますが、負荷分散のアルゴリズムまでは規定しません。ハッシュ入力の選択は装置設定が必須です。
関連キーワード: VRRP, リンクアグリゲーション, MACアドレス, ハッシュ負荷分散, LACP
設問2:〔自社サービス提供状況の把握〕について、(1)〜(3)に答えよ。
問題文を見る(1)本文中の d ~ f に入れる適切な字句を答えよ。
模範解答
d:ICMP
e:SNMPトラップ 又はSNMP trap
f:MIB
解説
解答の論理構成
- 監視方法 (i) では
“(i) dプロトコルを利用したpingによって、各監視対象装置の管理IFのIPアドレスに対して死活監視を行う。”
と記載されています。pingはIPネットワークで機器の到達性を確認する機能であり、内部では “Internet Control Message Protocol” が使用されます。したがって d には “ICMP” が入ります。 - 監視方法 (ii) では
“(ii) SNMPによって、各監視対象装置からの状態変更通知であるeを受信する。”
とあります。SNMPにはエージェント側からマネージャへ非同期で通知を送る仕組み “trap” があります。日本語でも “SNMPトラップ” と呼ばれるため e は “SNMPトラップ” となります。 - 監視方法 (iii) では
“(iii) SNMPによって、各監視対象装置から5分ごとに管理情報ベースであるfを取得する。”
とあります。SNMPで装置情報を格納する階層構造データベースは “Management Information Base” すなわち “MIB” です。よって f には “MIB” が入ります。
以上より
d:ICMP
e:SNMPトラップ
f:MIB
d:ICMP
e:SNMPトラップ
f:MIB
誤りやすいポイント
- pingを “TCP” と誤解する。pingはTCPではなく “ICMP” を利用します。
- SNMPの通知を “インフォメーション” や “アラーム” といった一般語で書いてしまう。設問は固有の用語 “SNMPトラップ” を求めています。
- “MIB” を “OID” と混同する。OIDはMIB内の個別オブジェクト識別子であり、管理情報全体を示す言葉は “MIB” です。
FAQ
Q: “ICMP Echo” と “ping” は同じものですか?
A: pingコマンドが送出するパケットの種類がICMP Echo Request/Replyであり、実質的に同義と捉えて差し支えありません。
A: pingコマンドが送出するパケットの種類がICMP Echo Request/Replyであり、実質的に同義と捉えて差し支えありません。
Q: “SNMPトラップ” と “SNMPインフォーム” の違いは?
A: どちらも装置から管理装置へ送る通知ですが、“トラップ” は送信して終わり、一方“インフォーム” は受信側から応答を期待し再送制御を行います。本設問では単に装置からの状態通知を受け取るだけなので “SNMPトラップ” が該当します。
A: どちらも装置から管理装置へ送る通知ですが、“トラップ” は送信して終わり、一方“インフォーム” は受信側から応答を期待し再送制御を行います。本設問では単に装置からの状態通知を受け取るだけなので “SNMPトラップ” が該当します。
Q: “MIB” ファイルを修正すれば装置の動作を変えられますか?
A: いいえ。MIBは装置が保有する管理情報の定義書であり、装置ファームウェアに実装されています。外部からMIBを編集しても装置の変数定義は変わりません。
A: いいえ。MIBは装置が保有する管理情報の定義書であり、装置ファームウェアに実装されています。外部からMIBを編集しても装置の変数定義は変わりません。
関連キーワード: ICMP, SNMP, トラップ, MIB, 死活監視
設問2:〔自社サービス提供状況の把握〕について、(1)〜(3)に答えよ。
問題文を見る(2)L2SW3とL2SW4との間のLAGを構成する各回線のトラフィック量を把握するために必要な監視方法を、本文中の(i)〜(iii)から選び、そのローマ数字を答えよ。
模範解答
(iii)
解説
解答の論理構成
-
監視で把握したい内容
- 問題は「L2SW3とL2SW4との間のLAGを構成する各回線のトラフィック量」を求めています。
- つまり、IF(インタフェース)単位で流量を数値として取得できる仕組みが必要です。
-
監視方法の候補
【問題文】には現行の監視方法として以下が列挙されています。
(i) 「dプロトコルを利用したpingによって、各監視対象装置の管理IFのIPアドレスに対して死活監視を行う。」
(ii) 「SNMPによって、各監視対象装置からの状態変更通知であるeを受信する。」
(iii) 「SNMPによって、各監視対象装置から5分ごとに管理情報ベースであるfを取得する。」 -
各方法の特徴と適否
- (i) はICMP Echoによる死活確認だけで、トラフィック量の数値は得られません。
- (ii) はSNMP Trap(状態変化のイベント通知)を受信する方法で、装置側のIFカウンタ値そのものは送られてきません。
- (iii) はSNMP Pollingで「管理情報ベース(MIB)」を定期取得します。MIBのifInOctetsやifOutOctetsなどのオブジェクトを読めば各回線(IF)ごとのバイトカウンタを取得可能です。
-
結論
IF単位のトラフィックを数値として得られるのは (iii) だけなので、解答は (iii) となります。
誤りやすいポイント
- SNMPと聞いて (ii) を選びがちですが、Trapは機器側から能動的に送られる「イベント通知」であり、カウンタ値の取得には向きません。
- LAG全体の合計ではなく「各回線」の値が問われている点を読み落とすと、pingだけで済むと誤解しやすいです。
- 「5分ごと」という記述に惑わされ、「リアルタイム性が足りない」と判断して (iii) を敬遠する受験者がいますが、本問は即時性よりも取得できる情報の種類が論点です。
FAQ
Q: SNMP Trap (ii) でもインタフェースが帯域飽和したら通知が来るのでは?
A: 帯域飽和をTrapで送る設定は可能ですが、しきい値設定やベンダ依存OIDが必要です。本問は「各回線のトラフィック量」を継続的に把握する前提なので、ポーリングで数値を取得する (iii) が適切です。
A: 帯域飽和をTrapで送る設定は可能ですが、しきい値設定やベンダ依存OIDが必要です。本問は「各回線のトラフィック量」を継続的に把握する前提なので、ポーリングで数値を取得する (iii) が適切です。
Q: ICMP ping (i) にRTTを見ることで混雑度を推測できないのか?
A: RTT変化はあくまで遅延の指標であり、帯域利用率を直接示すものではありません。また同一VLAN内のL2区間ではRTTが非常に短く、混雑検知には不向きです。
A: RTT変化はあくまで遅延の指標であり、帯域利用率を直接示すものではありません。また同一VLAN内のL2区間ではRTTが非常に短く、混雑検知には不向きです。
Q: 5分間隔ではなく1分間隔でポーリングしたい場合はどうすればよい?
A: SNMPポーリング間隔は監視側設定で変更できます。受験レベルでは「ポーリング=数値取得が可能」という点を押さえておけば十分です。
A: SNMPポーリング間隔は監視側設定で変更できます。受験レベルでは「ポーリング=数値取得が可能」という点を押さえておけば十分です。
関連キーワード: SNMP, MIB, LAG, インタフェースカウンタ, トラフィック監視
設問2:〔自社サービス提供状況の把握〕について、(1)〜(3)に答えよ。
問題文を見る(3)本文中の下線④について、追加する監視方法では、自社サービスのどこからどこまでの区間の正常性を確認できるようになるか。該当する区間を、本文中の字句を用いて答えよ。
模範解答
コアルータ からL3SWまでの区間
解説
解答の論理構成
-
追加する監視方法の通信経路を確認
本文には、監視装置と装置間の接続について次の記述があります。
・「監視装置を、新規に設置するL2SWz2経由で各コアルータと接続し、監視装置から顧客のデータが流れるネットワークへのパケットの疎通を確保する。」
ここで「各コアルータ」と明示されており、監視装置はまずコアルータまで物理的・論理的に到達します。 -
監視対象となる宛先を確認
続いて、監視パケットの宛先が次のように指定されています。
・「監視装置を送信元、L3SWのVRRPの仮想IPアドレスを宛先とするpingによって監視を行う。」
宛先は「L3SWのVRRPの仮想IPアドレス」であり、ICMP Echo Requestは最終的にL3SWが受け取り、Echo Replyを返します。 -
正常性を確認できる区間の特定
監視装置自身は管理ネットワーク側にあるため、サービス品質を確認したいのは「顧客のデータが流れるネットワーク」上の区間です。
監視パケットは
監視装置 → コアルータ → L3SW
という経路をたどります。したがって、ICMP Echo/Replyが正常に往復すれば「コアルータからL3SWまで」の装置・リンクが正常であることを確認できるわけです。 -
結論
よって、追加する監視方法で把握できるサービス区間は
「コアルータ からL3SWまでの区間」
となります。
誤りやすいポイント
- VRRPの「仮想IPアドレス」を宛先にしているため、ついL2SW~L3SW~CR間まで監視できると誤解しやすいですが、パケットは顧客側ネットワークへは流れません。
- 監視装置が「各コアルータと接続」している点を読み落とし、コアルータ以前(ONUやISPとの接続)も含めた広域区間を想定してしまう。
- 「管理ネットワークと顧客データネットワークは独立」とあるため、管理ネットワーク経由のパケットだと思い込み、サービス網の確認ができないと判断してしまう。
FAQ
Q: なぜL3SW配下のL2SWやCRは監視対象に含まれないのですか?
A: ICMPの宛先が「L3SWのVRRPの仮想IPアドレス」と指定されており、L2SWやCRでルーティングされる経路を通らないためです。
A: ICMPの宛先が「L3SWのVRRPの仮想IPアドレス」と指定されており、L2SWやCRでルーティングされる経路を通らないためです。
Q: コアルータから上流(ISP方向)のリンク障害は検知できますか?
A: 本監視方法はコアルータより上流にはパケットを送出しないため、ISP方向の異常は把握できません。
A: 本監視方法はコアルータより上流にはパケットを送出しないため、ISP方向の異常は把握できません。
Q: VRRPでバックアップ側が応答する場合でも区間判定は変わりますか?
A: いずれのL3SWがVRRPマスタであっても、監視パケットは「コアルータ → L3SW」の経路を必ず通るため、確認できる区間は同一です。
A: いずれのL3SWがVRRPマスタであっても、監視パケットは「コアルータ → L3SW」の経路を必ず通るため、確認できる区間は同一です。
関連キーワード: VRRP, ICMP, 死活監視, 仮想IP, ルーティング

