
ネットワークスペシャリスト 2019年 午後1 問03
LANのセキュリティ対策に関する次の記述を読んで、設問1〜4に答えよ。
E社は、小売業を営む中堅企業である。E社のネットワーク構成を、図1に示す。
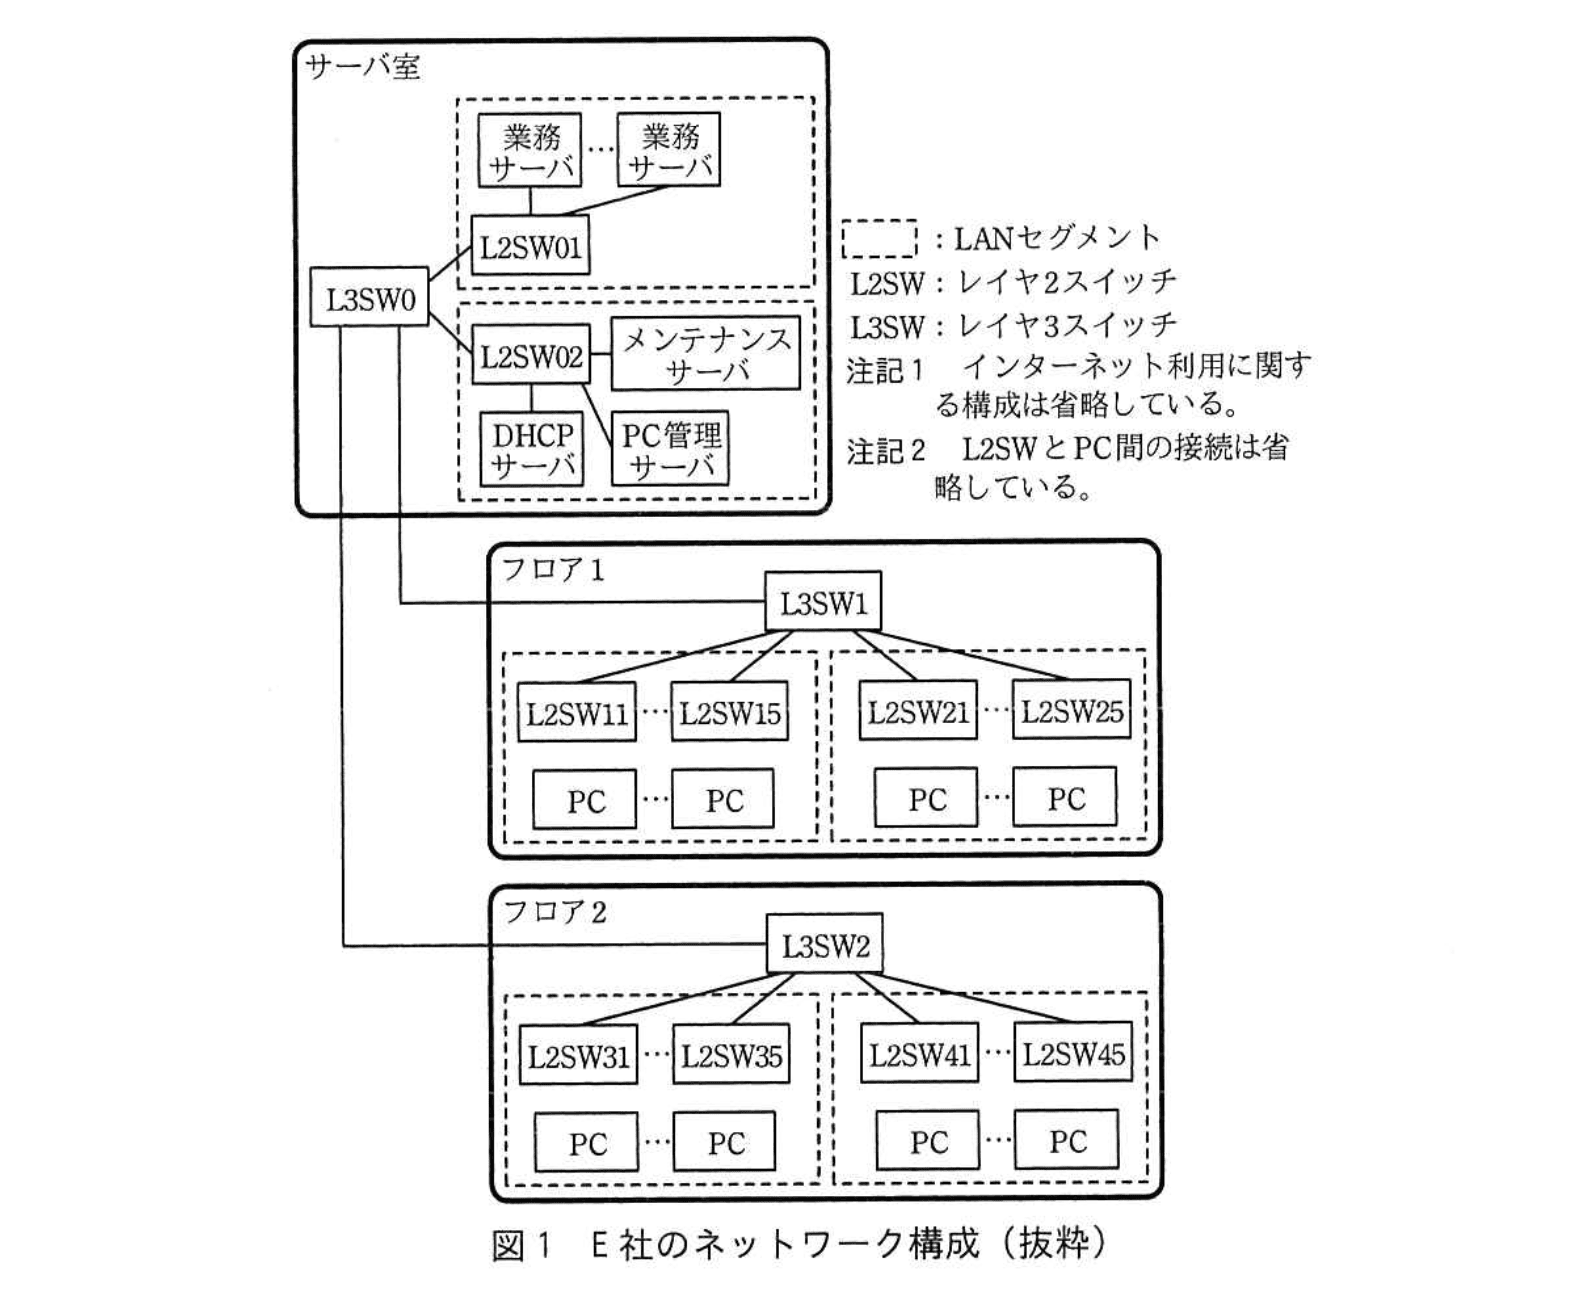
図1の概要、及びPCのセキュリティ対策について、次に示す。
・PCを接続するLANは、各フロア二つ、計四つのセグメントに分かれている。
・ルーティング情報は、全てスタティックに定義してある。
・L3SW1、L3SW2で設定されているVLANは、全てポートVLANである。
・①PCのIPアドレスは、DHCPサーバによって割り当てられる。
・PCはメンテナンスサーバを利用して、OSやアプリケーションプログラムのアップデート、ウイルス定義ファイルのアップデートなどを行う。
・PCには、E社のセキュリティルールに従っているかどうかを検査するソフト(以下、Sエージェントという)がインストールされている。
・Sエージェントは、検査結果をPC管理サーバに登録する。
E社では、情報システム部(以下、情シス部という)が、定期的にPC管理サーバを参照して、検査結果が不合格であるPCの利用者に、対処を指示している。しかし、対処をしないままPCを使用し続ける利用者が、少なからず存在する。また、無断で個人所有のPCをLANに接続することが、度々起きていた。そこでE社は、セキュリティルールに反したPCに対し、LANの利用を制限することにした。
〔LAN通信制限方法の検討〕
情シス部は、LAN通信制限の要件を次のとおり整理した。
・通信を許可するかしないかは、PC管理サーバ上の情報によって決定する。
・PC管理サーバ上の情報に応じて、PCを次の三つに区分する。
正常PC:Sエージェントの検査結果が合格のPC
不正PC:Sエージェントの検査結果が不合格のPC
未登録PC:PC管理サーバに登録がないPC(無断持込のPCは、これに該当)
・正常PCは、通信を許可し、不正PCと未登録PC(以下、排除対象PCという)は、通信を許可しない。
情シス部は、LAN通信制限の実現策として、次の2案を検討した。
案1:DHCPサーバとL2SWによる通信制限
・正常PCだけにIPアドレスを付与するよう、DHCPサーバに機能追加する。
・②DHCPサーバからIPアドレスを取得したPCだけが通信可能となるように、各フロアのL2SWでDHCPスヌーピングを有効にする。
案2:専用機器による通信制限
・ARPスプーフィングの手法を使って、LAN上の通信を制限する機能をもつ機器(以下、通信制限装置という)を新たに導入し、排除対象PCによる通信を禁止する。
案2の通信制限装置は、セグメント内のARPパケットを監視し、排除対象PCが送信したARP要求を検出すると、排除対象PCのパケット送信先が通信制限装置となるように偽装したARP応答を送信する。同時に、排除対象PC宛てパケットの送信先が通信制限装置となるように偽装したARP要求を送信する。これら各ARPパケットのデータ部を、表1に示す。
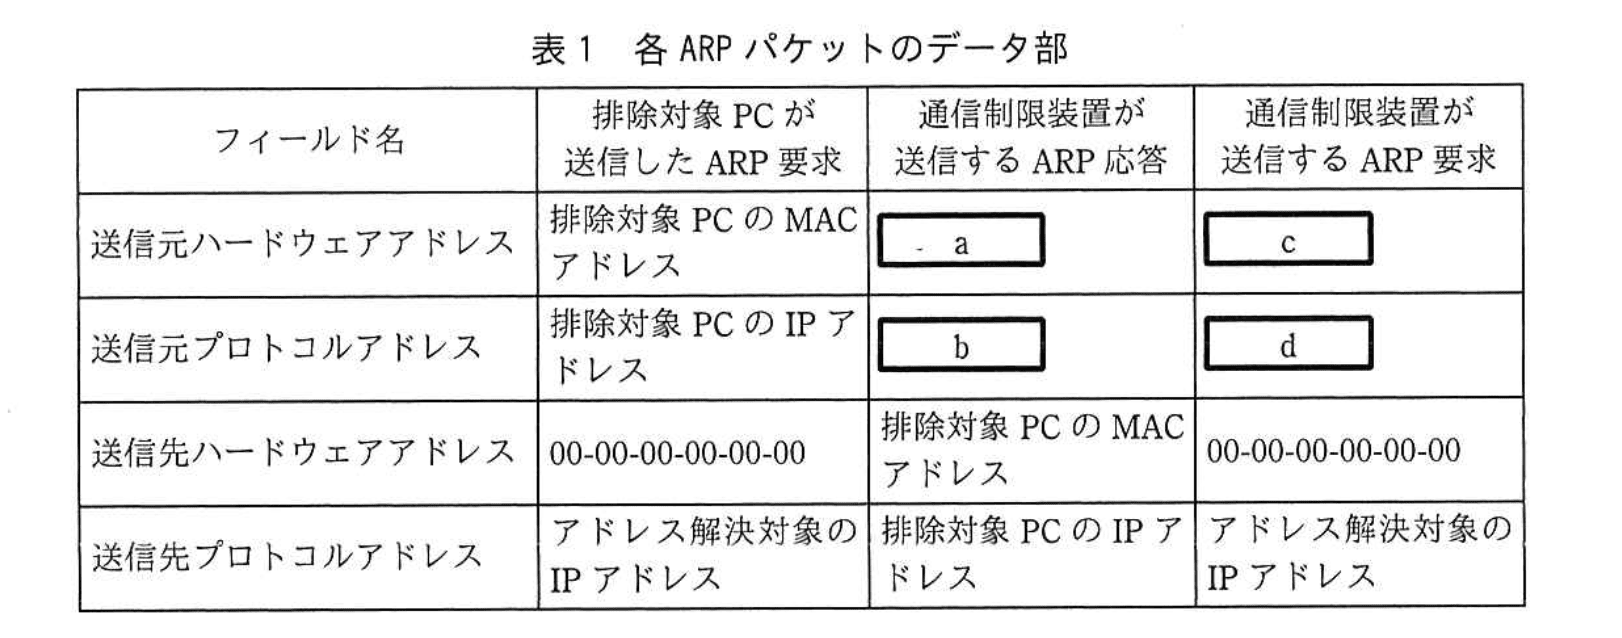
なお、通信制限装置が送信するARP応答は10秒間隔で繰り返し送信され、あらかじめ設定された時間、又はオペレータによる所定の操作があるまで、継続する。
案1、案2ともに、同等のLAN通信制限ができるが、案2の通信制限装置には、PC管理サーバとの連携を容易にする機能が存在する。そこで、情シス部は案2を採用することにした。
〔通信制限装置の導入〕
通信制限装置のLANポート数は4であり、各LANポートの接続先は、全て異なるセグメントでなければならない。また、タグVLANに対応可能である。
通信制限装置の価格、セグメント数やタグVLAN対応に応じたライセンス料、フロア間配線の工事費用、既存機器の設定変更の工数などを勘案し、情シス部は、③タグVLANを使用せず、フロア間の配線も追加しない構成を選択した。また、④通信制限装置を接続するスイッチは、既設のL3SWとした。
〔運用の整備〕
新規に調達されたPCは、PC管理サーバに検査結果が登録されていないので、通信制限装置の排除対象になってしまう。そこで、新規のPCは、情シス部がPC管理サーバに正常PCとして登録した後に、利用者に配布する運用にした。
また、不正PCを正常PCに復帰させる対処を行うために、不正PCを接続するセグメント(以下、対処用セグメントという)を、フロア1とフロア2に追加することにした。⑤対処用セグメントから他セグメントの機器への通信は、L3SW1及びL3SW2のパケットフィルタリングによって必要最小限に制限する。
情シス部が作成した計画に基づいて、E社はLANのセキュリティ対策を導入し、運用を開始した。
設問1:
問題文を見る模範解答
機能名:DHCPリレーエージェント
スイッチ:L3SW1, L3SW2
解説
解答の論理構成
- 下線①には【問題文】の「①PCのIPアドレスは、DHCPサーバによって割り当てられる」とあるため、PCはDHCPによりIPを取得します。
- 図1よりDHCPサーバはサーバ室のL2SW02配下、PCはフロア1・フロア2の各LANセグメントに存在し、サーバとPCは “異なるセグメント” です。ブロードキャストであるDHCPDISCOVERは通常セグメント外へ届かないため、中継機能が必須になります。
- この中継機能はDHCPリレー(IP Helper)であり、一般にレイヤ3デバイスに実装されています。従って機能名は「DHCPリレーエージェント」です。
- どのスイッチに有効化すべきかを考えます。
- DHCPサーバがあるサーバ室セグメントは中継不要。
- フロア1・フロア2のPCセグメントは中継が必要。
- 各フロアの分岐点はL3SW1とL3SW2です。ここで中継すれば、配下のすべてのPCセグメントを一括してカバーできます。
- L2SWに設定するとスイッチ数が増えるため、「台数が最少」との条件に反します。
- 以上より、
機能名:DHCPリレーエージェント
スイッチ:L3SW1, L3SW2
誤りやすいポイント
- L2SWにDHCPリレーを設定すると考え、L2SW11など多数列挙してしまう。レイヤ2機器は通常リレー機能をもたない点に注意が必要です。
- サーバ室のL3SW0も設定が要ると勘違いする。DHCPサーバと同一セグメントにあるため中継は不要です。
- 機能名を「DHCPスヌーピング」と誤記するケース。DHCPスヌーピングは不正DHCPを防ぐ機能であり、ブロードキャスト中継とは別物です。
FAQ
Q: DHCPリレーを有効にするとき、L3SW1・L3SW2だけで全PCセグメントをカバーできるのはなぜですか?
A: それぞれのL3SWは同フロアに存在する複数ポートVLANをルーティングしています。リレーはVLANインタフェース単位で機能するため、1台でフロア全体をまとめて中継できます。
A: それぞれのL3SWは同フロアに存在する複数ポートVLANをルーティングしています。リレーはVLANインタフェース単位で機能するため、1台でフロア全体をまとめて中継できます。
Q: DHCPリレーの設定先をコアのL3SW0にまとめる方法はありますか?
A: ありますが、L3SW0側で各PCセグメントのインタフェースIPを保有する設計が必要です。本構成では各フロアのL3SWがデフォルトゲートウェイとなっているため、L3SW0では中継できません。
A: ありますが、L3SW0側で各PCセグメントのインタフェースIPを保有する設計が必要です。本構成では各フロアのL3SWがデフォルトゲートウェイとなっているため、L3SW0では中継できません。
Q: DHCPリレーとIP Helperは同じものですか?
A: はい、ベンダにより呼称が異なりますが、UDPポート67/68を含むブロードキャストをユニキャストで転送する機能を指します。
A: はい、ベンダにより呼称が異なりますが、UDPポート67/68を含むブロードキャストをユニキャストで転送する機能を指します。
関連キーワード: DHCPリレー, ブロードキャスト中継, IPヘルパー, レイヤ3スイッチ, VLAN

設問2:〔LAN通信制限方法の検討〕について、(1)〜(3)に答えよ。
問題文を見る(1)案1において、本文中の下線②を実施しない場合に生じる問題を、35字以内で述べよ。
模範解答
IPアドレスを固定設定すれば、正常PC以外でも通信できる。
解説
解答の論理構成
- 原文では、案1の仕組みとして
「②DHCPサーバからIPアドレスを取得したPCだけが通信可能となるように、各フロアのL2SWでDHCPスヌーピングを有効にする」
とあります。 - さらに同案では、
「正常PCだけにIPアドレスを付与するよう、DHCPサーバに機能追加する」
と記述されています。 - つまり「DHCPサーバでのアドレス付与」と「L2SWのDHCPスヌーピング」をセットにして初めて、正常PCだけが通信可能になります。
- ②を実施しない(=DHCPスヌーピングを有効にしない)場合、スイッチは“DHCPサーバ経由かどうか”を判定できません。
- その結果、排除対象PCが自分でIPアドレスを固定設定してもL2SWは遮断せず、LANへの通信を許可してしまいます。
- よって、問題点は「固定IPを設定すれば正規認証を回避できる」ことです。
誤りやすいポイント
- DHCPスヌーピングを“IP割当の高速化”程度に誤解し、本質である「DHCP経由でない通信の遮断」を見落とす。
- “固定IPではDHCPサーバに登録されない=通信できない”と早合点し、L2SW側の制御の存在を忘れる。
- ARPスプーフィングやVLAN制御と混同し、②の役割を別機能と取り違える。
FAQ
Q: DHCPスヌーピングは必ずL3SWで行うものですか?
A: いいえ。多くの場合はL2SWで有効化し、DHCPサーバから配布されたIP以外のフレームを破棄する役割を担います。
A: いいえ。多くの場合はL2SWで有効化し、DHCPサーバから配布されたIP以外のフレームを破棄する役割を担います。
Q: 固定IPを使わせないポリシーだけでは不十分ですか?
A: ポリシー違反をする利用者がいる前提なので、スイッチ側で物理的に遮断するDHCPスヌーピングが必要です。
A: ポリシー違反をする利用者がいる前提なので、スイッチ側で物理的に遮断するDHCPスヌーピングが必要です。
Q: ②を実施してもMACアドレスを偽装されたら突破されませんか?
A: MACアドレスはDHCPバインディングテーブルに登録されるため、同一セグメントでの重複利用は検知・遮断できます。
A: MACアドレスはDHCPバインディングテーブルに登録されるため、同一セグメントでの重複利用は検知・遮断できます。
関連キーワード: DHCPスヌーピング, スタティックIP, バインディングテーブル, ネットワークアクセス制御
設問2:〔LAN通信制限方法の検討〕について、(1)〜(3)に答えよ。
問題文を見る(2)図1中のフロア1、フロア2のL2SWで、DHCPスヌーピングを有効にする際に、L3SWと接続するポートにだけ必要な設定を、25字以内で述べよ。
模範解答
DHCPスヌーピングの制限を受けない設定
解説
解答の論理構成
- まず、【問題文】には「②DHCPサーバからIPアドレスを取得したPCだけが通信可能となるように、各フロアのL2SWでDHCPスヌーピングを有効にする」とあります。
→ 各フロアのL2SW上でDHCPスヌーピングを ON にすることで、正規の「DHCPサーバ」からの割当て以外を遮断する方針です。 - DHCPスヌーピングを有効にした場合、L2SWは “信頼されていない” ポート経由のDHCPサーバ応答(DHCPOFFER、DHCPACKなど)を破棄します。
- しかし「L3SW」と接続する上位ポートは、サーバ室側の「DHCPサーバ」へ到達するトラフィックの通り道です。ここが“信頼されていない”ままだと、下位PCへ正規応答が届きません。
- そこでL3SWへ接続するポートはDHCPスヌーピングのフィルタリング対象外=“trusted(信頼済み)”に設定する必要があります。
- 以上より、求められる25字以内の記述は「DHCPスヌーピングの制限を受けない設定」となります。
誤りやすいポイント
- 「DHCPサーバが収容されているL2SWのポートだけtrusted」と誤解し、L3SWとのアップリンクを忘れる。
- ポートVLAN・タグVLANの設定と混同し、「VLAN許可」の話を書いてしまう。
- “DHCPリレー(IP helper)設定”と取り違えてしまい、IPv4/UDP 67・68のACL記述を書いてしまう。
FAQ
Q: “trusted” ポートは必ずDHCPサーバ直結ポートだけに設定するのですか?
A: いいえ。DHCP応答を中継するアップリンクやリレー経路上でも、DHCPスヌーピングの検査をバイパスしたいポートはtrustedにします。本問では「L3SWと接続するポート」が該当します。
A: いいえ。DHCP応答を中継するアップリンクやリレー経路上でも、DHCPスヌーピングの検査をバイパスしたいポートはtrustedにします。本問では「L3SWと接続するポート」が該当します。
Q: DHCPスヌーピングを有効にすると、ほかのプロトコル通信に影響はありますか?
A: 影響するのはUDP 67/68を用いるDHCPメッセージのみです。通常のTCP/IPアプリケーション通信には影響しません。
A: 影響するのはUDP 67/68を用いるDHCPメッセージのみです。通常のTCP/IPアプリケーション通信には影響しません。
Q: スヌーピングテーブルのエージングが切れると通信できなくなりますか?
A: エージング切れでテーブルエントリが消えても、PCが再度DHCP更新を行えば新しいエントリが生成されるため、継続的に通信は可能です。
A: エージング切れでテーブルエントリが消えても、PCが再度DHCP更新を行えば新しいエントリが生成されるため、継続的に通信は可能です。
関連キーワード: DHCPスヌーピング, trustedポート, アップリンク, フィルタリング, 端末認証
設問2:〔LAN通信制限方法の検討〕について、(1)〜(3)に答えよ。
問題文を見る(3)表1中のa〜dに入れる適切な字句を解答群の中から選び、記号で答えよ。
解答群
ア:アドレス解決対象のIPアドレス
イ:アドレス解決対象のMACアドレス
ウ:通信制限装置のIPアドレス
エ:通信制限装置のMACアドレス
オ:排除対象PCのIPアドレス
カ:排除対象PCのMACアドレス
模範解答
a:エ
b:ア
c:エ
d:オ
解説
解答の論理構成
-
ARP応答の目的の確認
【問題文引用】「排除対象PCのパケット送信先が通信制限装置となるように偽装したARP応答を送信する」
送信元(=偽装先)のMACは “通信制限装置” でなければなりません。
➡ 送信元ハードウェアアドレス [a]=「エ:通信制限装置のMACアドレス」。 -
ARP応答で偽装する IP
同じく上記引用より、排除対象PCが求めた “アドレス解決対象のIPアドレス” を装った応答を返します。
➡ 送信元プロトコルアドレス [b]=「ア:アドレス解決対象のIPアドレス」。 -
ARP要求の目的の確認
【問題文引用】「排除対象PC宛てパケットの送信先が通信制限装置となるように偽装したARP要求を送信する」
これはグラチュイタスARPの形で、各端末に “排除対象PCのIPは通信制限装置のMAC” と覚えさせるためのものです。
・送信元ハードウェアアドレスは“通信制限装置”
・送信元プロトコルアドレスは“排除対象PCのIP”
➡ [c]=「エ:通信制限装置のMACアドレス」、[d]=「オ:排除対象PCのIPアドレス」。 -
まとめ
a:エ
b:ア
c:エ
d:オ
誤りやすいポイント
- 「ARP要求は質問だから送信元IPは自分自身」と思い込み、[d] に「ウ:通信制限装置のIPアドレス」を選ぶミス。今回のARP要求は“偽装”用であり一般的な質問用途ではありません。
- ARP応答とARP要求で同じIPを使うと勘違いし、[b] と [d] を同じ答えにしてしまう。
- “MACを書き換えているのは片方向だけ” と早合点し、[c] に「カ:排除対象PCのMACアドレス」を選択してしまう。
FAQ
Q: なぜ通信制限装置はARP“応答”と“要求”の両方を送るのですか?
A: 排除対象PCとそれ以外の端末の双方に「IP ⇔ MAC」の誤った対応表を植え付ける必要があるためです。応答は排除対象PCに、要求はPC以外の端末に対して作用します。
A: 排除対象PCとそれ以外の端末の双方に「IP ⇔ MAC」の誤った対応表を植え付ける必要があるためです。応答は排除対象PCに、要求はPC以外の端末に対して作用します。
Q: グラチュイタスARPと今回の偽装ARP要求の違いはありますか?
A: 形式は同じですが、目的が正当なアドレス重複検出ではなく「通信制限装置のMACを学習させる」点が異なります。
A: 形式は同じですが、目的が正当なアドレス重複検出ではなく「通信制限装置のMACを学習させる」点が異なります。
Q: 10秒間隔でARP応答を繰り返す理由は?
A: 端末側ARPキャッシュの有効期限切れや、L2SWのMACテーブル老朽化によって正しい(=偽装後の)対応表が失われないよう維持するためです。
A: 端末側ARPキャッシュの有効期限切れや、L2SWのMACテーブル老朽化によって正しい(=偽装後の)対応表が失われないよう維持するためです。
関連キーワード: ARPスプーフィング, グラチュイタスARP, MACアドレス偽装, パケットフィルタリング, DHCPスヌーピング
設問3:〔通信制限装置の導入〕について、(1)、(2)に答えよ。
問題文を見る(1)本文中の下線③の構成において、必要となる通信制限装置の最少台数を答えよ。ただし、サーバ室での不正PCや未登録PCの利用対策は、考慮しなくてよいものとする。
模範解答
2
解説
解答の論理構成
-
監視対象となるセグメント数を確定
【問題文】図1より、フロア1に2セグメント、フロア2に2セグメント、さらに運用整備で「不正PCを接続するセグメント(以下、対処用セグメント)」を両フロアに追加すると記載されています。したがってフロア1で3セグメント、フロア2で3セグメント、合計6セグメントが通信制限装置の対象です。
※「サーバ室での不正PCや未登録PCの利用対策は、考慮しなくてよい」との指示があるのでサーバ室は除外します。 -
1台あたりで接続できるセグメント数
「通信制限装置のLANポート数は4であり、各LANポートの接続先は、全て異なるセグメントでなければならない。」と明示されています。よって1台で最大4セグメントをカバーできます。 -
タグVLANを使えない制約
「③タグVLANを使用せず、フロア間の配線も追加しない構成」を選択しています。タグVLANを利用すれば1ポートで複数セグメントを束ねられますが、本構成では禁止されています。したがってセグメント数とポート数が原則1:1になります。 -
フロア間で装置を共用できない理由
同一フロア内であれば既設L3SWに装置を直結できますが、「フロア間の配線も追加しない」ため、1階の装置を2階に回線延長して共用することはできません。また「④通信制限装置を接続するスイッチは、既設のL3SWとした」とあるので各フロアのL3SWにそれぞれ装置を接続する必要があります。 -
必要台数の算出
・フロア1:対象セグメント3 ≤ 装置1台の4ポート → 1台で収容可能
・フロア2:対象セグメント3 ≤ 装置1台の4ポート → 1台で収容可能
よって最少台数は2台となります。
誤りやすいポイント
- タグVLANを利用して1ポートで複数セグメントを束ねられると勘違いする
→「③タグVLANを使用せず」という条件で明確に否定されています。 - フロア間の配線追加が認められると考え、1台で両フロアをカバーできると判断する
→「フロア間の配線も追加しない構成」であるため、装置を物理的に1階と2階へ引き回せません。 - サーバ室のセグメントも台数計算に入れてしまう
→設問指示で除外されています。
FAQ
Q: 1台で6セグメントを収容できる装置を新たに調達すれば1台で済みますか?
A: 条件として装置のLANポートは「4」固定です。設問はこの装置を前提に最少台数を問うているため、別仕様の装置を想定してはいけません。
A: 条件として装置のLANポートは「4」固定です。設問はこの装置を前提に最少台数を問うているため、別仕様の装置を想定してはいけません。
Q: 対処用セグメントをL2SW配下でVLANにまとめればポート節約できますか?
A: タグVLAN非使用が前提なので、論理的に分離しても装置への物理ポートは節約できません。
A: タグVLAN非使用が前提なので、論理的に分離しても装置への物理ポートは節約できません。
Q: すでに存在する2セグメントのみを対象と解釈すると1台で済みませんか?
A: 運用整備で追加された対処用セグメントも「通信制限装置の導入」後の運用に含まれるため、計算対象に含める必要があります。
A: 運用整備で追加された対処用セグメントも「通信制限装置の導入」後の運用に含まれるため、計算対象に含める必要があります。
関連キーワード: ARPスプーフィング, DHCPスヌーピング, ポートVLAN, パケットフィルタリング
設問3:〔通信制限装置の導入〕について、(1)、(2)に答えよ。
問題文を見る模範解答
(LANポート1, 2, 3, 4 の順)
L3SW1, L3SW1, 空き, 空き 又は L3SW2, L3SW2, 空き, 空き
解説
解答の論理構成
- 【問題文】に「④通信制限装置を接続するスイッチは、既設のL3SWとした」とあるので、接続相手は “L3SW0・L3SW1・L3SW2” のいずれかになることが確定します。
- 同じく【問題文】の「通信制限装置のLANポート数は4であり、各LANポートの接続先は、全て異なるセグメントでなければならない。また、タグVLANに対応可能である。」という条件があります。
- ところが「③タグVLANを使用せず、フロア間の配線も追加しない構成」と明示されているため、LANポート単位で “物理的に” セグメントを分けるしかありません。
- 図1より、
・フロア1の「L3SW1」にはポートVLANで2セグメント
・フロア2の「L3SW2」にはポートVLANで2セグメント
― 計4セグメントが存在します。 - 1台の通信制限装置で監視できるセグメントは最大4、本問ではそのうちの2セグメントだけを担当させれば要件を満たします(残り2ポートは未使用可)。
- したがって、
・装置をフロア1に設置する場合は “L3SW1の2ポート” に接続
・フロア2に設置する場合は “L3SW2の2ポート” に接続
という2パターンがあり、いずれもポート3・4は “空き” となります。 - 以上より、LANポート1〜4の接続先は「L3SW1, L3SW1, 空き, 空き」又は「L3SW2, L3SW2, 空き, 空き」のどちらかの組になります。LANポート1と2は同じL3SWに接続し、ポート3・4は空きです。
誤りやすいポイント
- タグVLANを使わない条件を見落とし、1本のトランクで2セグメントを流せると誤解する。
- 「各LANポートの接続先は、全て異なるセグメント」という文を “異なるスイッチ” と読み違え、L3SW0・1・2の3台に分散接続しようとする。
- 通信制限装置1台で4セグメントすべてを担当させる必要があると早合点し、ポート3・4も必ず使用すると判断する。
FAQ
Q: どうしてL3SW0ではなくL3SW1/L3SW2に接続するのですか?
A: L3SW0はサーバ室側にあり、PCが属するユーザ系セグメントとは異なるVLANです。排除対象PCの検知・遮断はユーザ系セグメント内で行うため、各フロアのL3SWが適切です。
A: L3SW0はサーバ室側にあり、PCが属するユーザ系セグメントとは異なるVLANです。排除対象PCの検知・遮断はユーザ系セグメント内で行うため、各フロアのL3SWが適切です。
Q: ポート1と2を同じL3SWに接続しても「全て異なるセグメント」を満たせるのですか?
A: はい。L3SW1(またはL3SW2)にはポートVLANで2つの “論理的に独立した” セグメントが存在するため、物理スイッチが同一でもセグメントは異なります。
A: はい。L3SW1(またはL3SW2)にはポートVLANで2つの “論理的に独立した” セグメントが存在するため、物理スイッチが同一でもセグメントは異なります。
Q: 将来セグメントが増えたら、残りのポート3・4を使えばよいのでしょうか?
A: 可能です。ただし4ポートを超える場合は、タグVLANの利用や通信制限装置の増設を検討する必要があります。
A: 可能です。ただし4ポートを超える場合は、タグVLANの利用や通信制限装置の増設を検討する必要があります。
関連キーワード: ポートVLAN, DHCPスヌーピング, ARPスプーフィング, パケットフィルタリング
設問4:〔運用の整備〕について、(1)、(2)に答えよ。
問題文を見る模範解答
①:PC管理サーバ
②:メンテナンスサーバ
解説
解答の論理構成
-
不正PCの復帰手順
- 本文には「PCはメンテナンスサーバを利用して、OSやアプリケーションプログラムのアップデート、ウイルス定義ファイルのアップデートなどを行う。」とあり、アップデート先は “メンテナンスサーバ” であると明示されています。
- さらに「Sエージェントは、検査結果をPC管理サーバに登録する。」とあり、合否の再判定には “PC管理サーバ” への通信が必須です。
-
パケットフィルタリングの方針
- 下線⑤のとおり「⑤対処用セグメントから他セグメントの機器への通信は、L3SW1及びL3SW2のパケットフィルタリングによって必要最小限に制限する」。
- “必要最小限” とは、①アップデートの取得、②検査結果の登録という復帰に要する通信だけを許可することを意味します。
-
許可対象の選定
- 復帰作業に本質的に関わるのは
① アップデートを提供する “メンテナンスサーバ”
② 検査結果を受け付ける “PC管理サーバ” - 他の機器(業務サーバやDHCPサーバなど)は、対処用セグメントのPCが正常判定を受けるまでアクセス不要であり、最小限ではありません。
- 復帰作業に本質的に関わるのは
-
よって、対処用セグメントから通信を許可すべき他セグメント機器は
・「PC管理サーバ」
・「メンテナンスサーバ」
となります。
誤りやすいポイント
- DHCPサーバも必要と考えてしまう
→ 対処用セグメントに接続した段階で既にIPアドレスは持っている前提です。復帰作業のみに絞ればDHCPとの通信は不要です。 - 業務サーバを許可対象に含める
→ 不正PCは業務利用を停止するのが目的のため、復帰前に業務サーバへ接続させると本末転倒です。 - L3SWなどネットワーク機器名を書いてしまう
→ 設問は「他セグメントの機器」を聞いており、スイッチは対象外です。
FAQ
Q: メンテナンスサーバとPC管理サーバの両方が同じセグメントにあれば1台だけ許可しても良いですか?
A: 許可対象は機器単位で設定するのが基本です。たとえ同一セグメントでも役割が異なるので、両機器を個別に許可する方が安全です。
A: 許可対象は機器単位で設定するのが基本です。たとえ同一セグメントでも役割が異なるので、両機器を個別に許可する方が安全です。
Q: 対処用セグメントのPCがウイルス感染していた場合、メンテナンスサーバを経由して社内に拡散しませんか?
A: パケットフィルタリングで宛先を “メンテナンスサーバ” に限定し、他のPCへの横展開を防止すれば拡散リスクは大幅に低減できます。
A: パケットフィルタリングで宛先を “メンテナンスサーバ” に限定し、他のPCへの横展開を防止すれば拡散リスクは大幅に低減できます。
Q: 復帰後に自動で対処用セグメントから元のセグメントへ戻す仕組みはありますか?
A: 本文には自動移動の記述がないため、運用として情シス部が正常判定を確認後に再配置する想定です。VLAN動的割当などを組み合わせれば自動化も可能です。
A: 本文には自動移動の記述がないため、運用として情シス部が正常判定を確認後に再配置する想定です。VLAN動的割当などを組み合わせれば自動化も可能です。
関連キーワード: パケットフィルタリング, ARPスプーフィング, DHCPスヌーピング, VLAN, スタティックルーティング
設問4:〔運用の整備〕について、(1)、(2)に答えよ。
問題文を見る(2)対処用セグメントを追加する際に、L3SW1、L3SW2以外に設定変更が必要な機器を二つ挙げ、それぞれ図1中の機器名で答えよ。また、それぞれの機器の変更内容を、30字以内で述べよ(①と②は順不同)。
模範解答
①:
機器:L3SW0
変更内容:対処用セグメントへのルーティング情報を追加する。
②:
機器:DHCPサーバ
変更内容:対処用セグメントのアドレスプールを追加する。
解説
解答の論理構成
-
対処用セグメントを追加
- 問題文には「不正PCを接続するセグメント(以下、対処用セグメントという)を、フロア1とフロア2に追加することにした。」とある。
- 新セグメントでPCを動かすには、IPアドレス払い出しとルーティングが必須。
-
静的ルーティング環境での影響範囲を整理
- 「ルーティング情報は、全てスタティックに定義してある。」と明記されている。
- したがって、ネットワーク全体のデフォルトゲートウェイである「L3SW0」に対処用セグメントへの経路を手動登録しなければ、別フロアやサーバ室との疎通が成立しない。
-
IPアドレス払い出し元を特定
- PCは「①PCのIPアドレスは、DHCPサーバによって割り当てられる。」ため、対処用セグメント用のアドレスプール(スコープ)を「DHCPサーバ」に追加する必要がある。
- これを怠ると、対処用セグメントに接続したPCがアドレス未取得のまま通信不能となる。
-
L3SW1・L3SW2以外で設定変更が要る機器を抽出
- 問題文には「⑤対処用セグメントから他セグメントの機器への通信は、L3SW1及びL3SW2のパケットフィルタリングによって必要最小限に制限する。」とあり、この2台は既に変更対象。
- 残る必須作業は
• L3SW0:静的経路追加
• DHCPサーバ:新スコープ追加 - よって模範解答は
① 機器:L3SW0/変更内容:対処用セグメントへのルーティング情報を追加する。
② 機器:DHCPサーバ/変更内容:対処用セグメントのアドレスプールを追加する。
誤りやすいポイント
- L3SW1・L3SW2でフィルタ設定を行うだけで十分と思い込み、ネットワーク全体の静的ルートを失念する。
- 「③タグVLANを使用せず、フロア間の配線も追加しない構成」を読んでタグVLANに気を取られ、DHCPスコープの追加を見落とす。
- L2SW側でのVLAN設定変更が必要と早合点し、レイヤ3機器の設定変更を後回しにする。
FAQ
Q: 対処用セグメントを追加してもL2SWの設定変更は不要ですか?
A: 本設問はポートVLAN前提であり、対処用セグメント用のポートを空きポートに割り当てるだけで済むため、設問の答えとしてはL2SW変更を求めていません。
A: 本設問はポートVLAN前提であり、対処用セグメント用のポートを空きポートに割り当てるだけで済むため、設問の答えとしてはL2SW変更を求めていません。
Q: なぜL3SW0だけ静的経路を追加すればよいのですか?
A: E社のスタティックルーティングはハブ&スポーク型で、各フロアの上位は「L3SW0」です。L3SW1・L3SW2は自分直下の新セグメントを直接接続するので経路を持っていますが、L3SW0には新経路がないため追加が必要です。
A: E社のスタティックルーティングはハブ&スポーク型で、各フロアの上位は「L3SW0」です。L3SW1・L3SW2は自分直下の新セグメントを直接接続するので経路を持っていますが、L3SW0には新経路がないため追加が必要です。
Q: DHCPリレー (ip helper-address) の設定は不要ですか?
A: L3SW1・L3SW2に既存セグメント向けのDHCPリレー設定がある前提なので、同様に対処用セグメントのVLANインタフェースにも既存と同じリレー設定を追加することになります。ただし設問が「二つ挙げよ」としているため、中心となるDHCPサーバ自体のスコープ追加を答えます。
A: L3SW1・L3SW2に既存セグメント向けのDHCPリレー設定がある前提なので、同様に対処用セグメントのVLANインタフェースにも既存と同じリレー設定を追加することになります。ただし設問が「二つ挙げよ」としているため、中心となるDHCPサーバ自体のスコープ追加を答えます。
関連キーワード: 静的ルーティング, DHCPスコープ, レイヤ3スイッチ, セグメント追加, パケットフィルタリング

