
情報処理安全確保支援士 2017年 春期 午後1 問03
クラウドサービスの認証連携に関する次の記述を読んで、設問1~3に答えよ。
F社は、従業員数300名のソフトウェア開発会社である。F社では、社外のクラウドサービスを試行的に導入し始めており、交通費精算サービス、グループウェアサービス、オンラインストレージサービスの三つを現在利用している。これらのクラウドサービスには、各クラウドサービスの利用者IDとパスワードを用いてログインする。これらのクラウドサービスは、社内からの利用に限定するという社内ルールを定めている。
従業員が利用する端末は、社内ネットワークに設置されており、ウイルス対策ソフトが導入され、最新のウイルス定義ファイルが毎日適用されている。社外から社内ネットワークへの通信はファイアウォールによって禁止されている。端末からクラウドサービスを利用する際には、プロキシサーバを経由する必要がある。
〔クラウドサービスへの不正アクセス〕
ある日、交通費精算サービスで従業員の振込先口座が勝手に変更されたとの相談が、経理部から情報システム部のC主任にあった。Rさんの振込先口座がF社指定の銀行以外の口座に変更されていたので、Rさんに確認したところ、本人による変更ではないことが分かったとのことであった。
C主任は、社外の攻撃者による不正アクセスの可能性を考え、交通費精算サービスに記録されているログイン記録を調査した。F社で利用しているクラウドサービスではログイン記録として、アクセス日時、利用者ID、接続元IPアドレス、接続先URLが記録されている。調査の結果、Rさんの利用者IDによるログイン記録には、接続元IPアドレスとして、F社のIPアドレス以外に、海外のIPアドレスが一つあった。Rさんに話を聞いたところ、このログインには心当たりがないということであった。Rさんに更に詳しく話を聞いたところ、4月9日に交通費精算サービスから登録情報の確認を促す電子メール(以下、メールという)が1通、Rさんの私用メールアドレスに届いており、Rさんが4月10日にそのメールを自宅で読み、記載内容に従って自宅からログイン操作を行ったことが分かった。そのメールをRさんから転送してもらい、C主任がメールに記載されていたURLを確認したところ、交通費精算サービスを模したフィッシングサイトであった。C主任はこのフィッシングサイトから利用者IDとパスワードが盗まれた可能性が高いと判断した。そこで、Rさんがパスワードを使い回している可能性も考慮して、他のクラウドサービスに対するRさんのログイン記録も調査した。その結果、他のクラウドサービスに対するRさんの利用者IDを用いたログインは、F社からのものだけであることを確認した。
今回は金銭的な損害に至らなかったが、情報システム部のB部長は早急な対策が必要と考え、C主任に暫定対策の実施と根本的な対策の検討を指示した。
〔暫定対策の実施と根本的な対策の検討〕
C主任はまず、暫定対策として三つの対策を行うことにした。第一に、フィッシングメールに注意するよう従業員に周知した。第二に、F社で利用している各クラウドサービスに対するログイン記録をC主任が調査して、①F社以外からのログインがあった利用者IDを特定し、その利用者IDを利用する者にはパスワードを変更させることにした。第三に、F社以外からのログインを検知できるよう、ログイン記録の監視を行うことにした。C主任は暫定対策が完了したことを確認し、根本的な対策の検討を開始した。
C主任は、今回の不正アクセスの原因の一つが、F社のIPアドレス以外からクラウドサービスへのログインが可能になっていたことにあると考え、F社のIPアドレス以外からのログインを制限することが可能か調査した。F社で利用しているクラウドサービスのうち、グループウェアサービスだけは、接続元IPアドレスを制限する機能を備えていたので、その機能を有効化し、社内からだけログインできるように設定した。しかし、残りのクラウドサービスは接続元IPアドレスの制限機能を備えていなかった。
C主任は、接続元を制限する他の方法を検討した。その結果、クラウドサービスへログインする際、F社に既に設置してあるLDAPサーバでの認証を必要とすることにすれば、接続元を制限できるようになると考えた。そこで、F社で利用しているクラウドサービスを調べたところ、全てSAML(Security Assertion Markup Language)を用いた認証連携に対応していることが分かった。C主任は、クラウドサービスとLDAPサーバとの間で、SAMLを用いた認証連携による接続元の制限を検討することにした。
〔SAMLを用いた認証連携と接続元制限方式の概要〕
SAMLは、認証、認可などの情報を安全に交換するためのフレームワークである。SAMLを用いることによって、利用者にサービスを提供するサービスプロバイダ(以下、SPという)と、IDプロバイダ(以下、IdPという)との間で利用者の認証結果などの情報を安全に連携することができる。SAMLには複数の処理方式が存在する。今回F社で導入を検討している方式のシーケンスを図1に示す。図1中の各通信のプロトコルは、IdPとLDAPサーバ間はLDAPであり、それ以外はHTTP over TLSである。
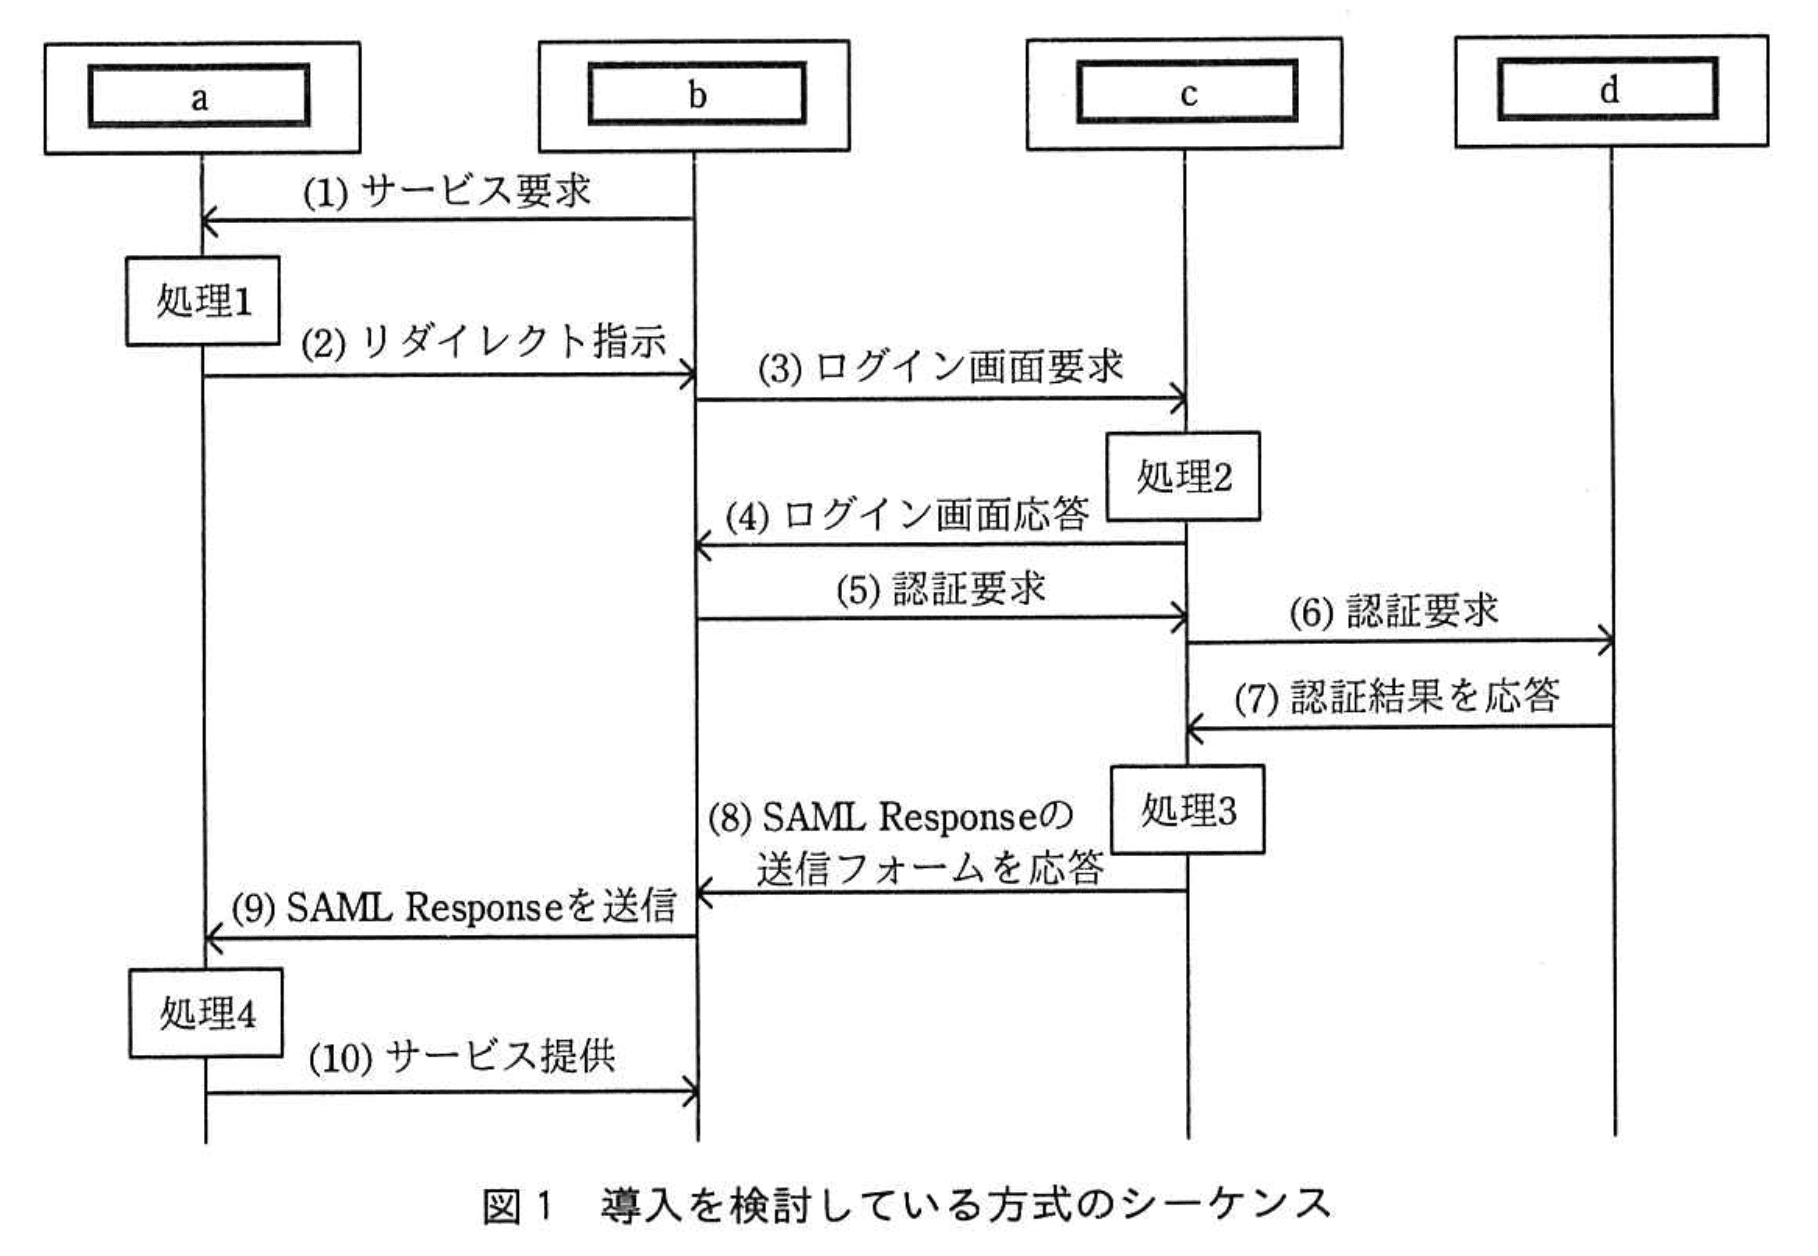
SAMLを用いた認証連携を行うためには、事前にIdPとSPとの間で様々な情報を共有することによって、信頼関係を構築しておく必要がある。事前に共有する情報としては、通信の方式や連携する属性情報などが記述されたメタデータ、eで生成して送出するURL、fにおいて必要なIdPのディジタル証明書などがある。
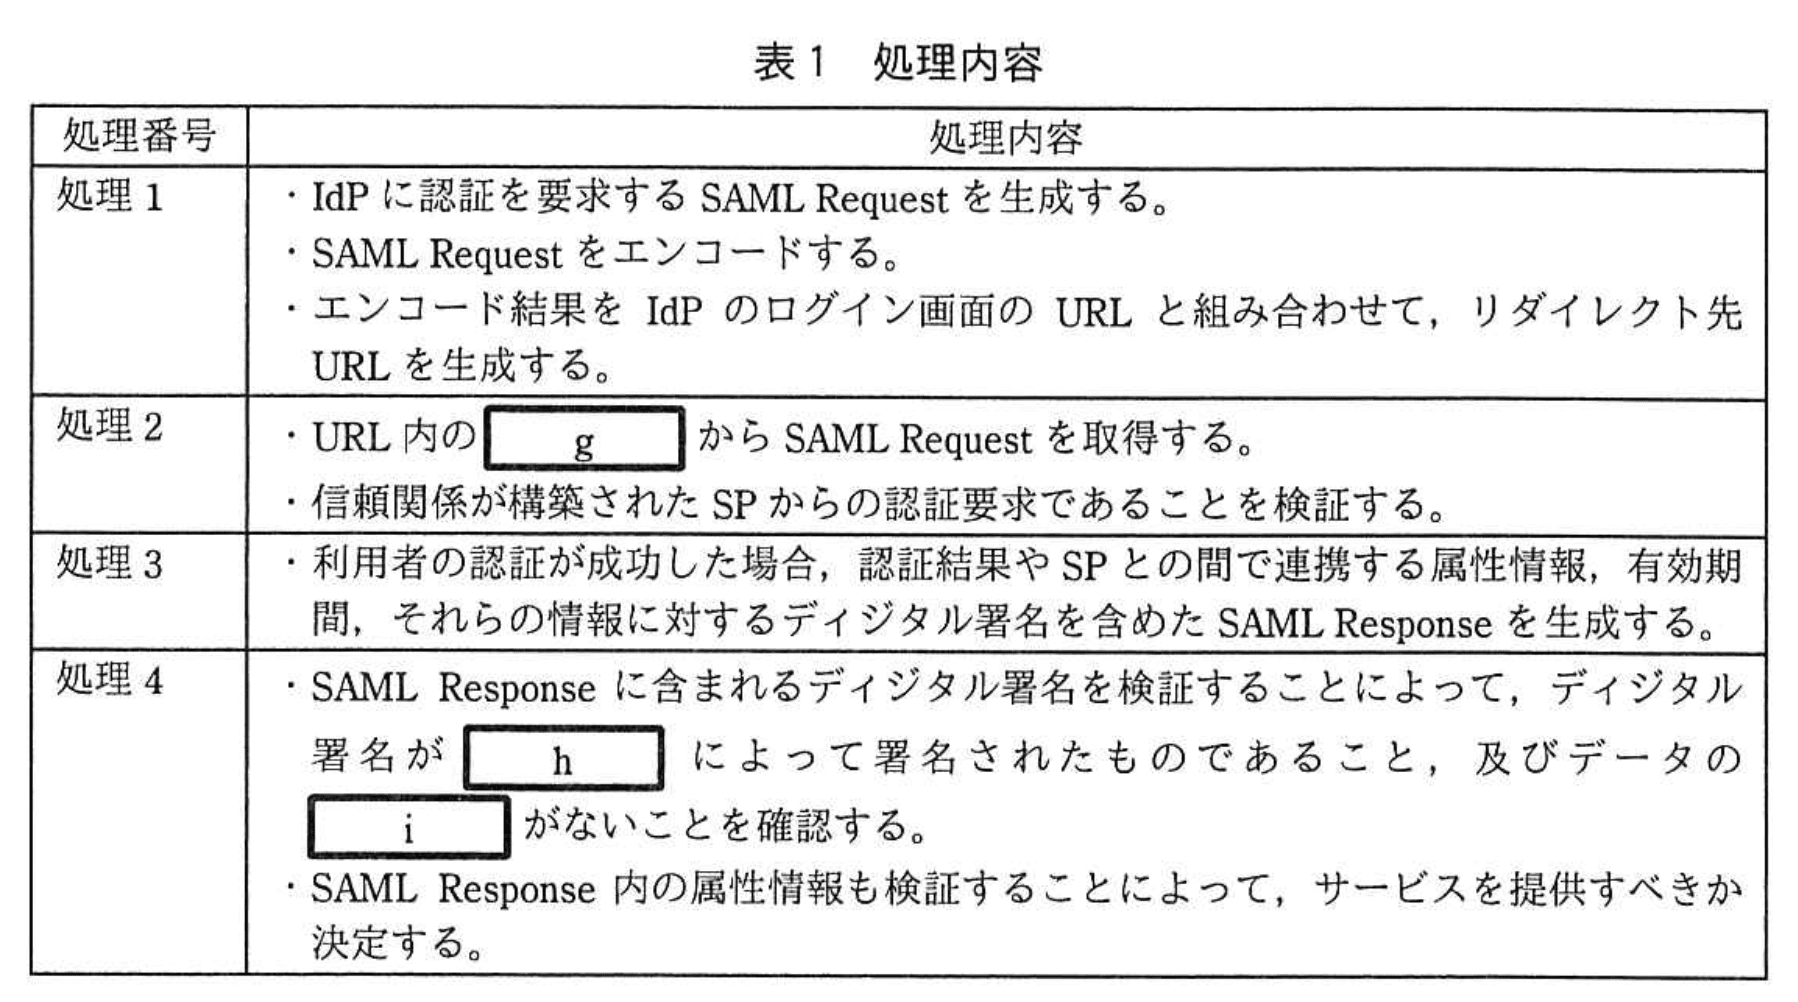
図1中の処理1~4の処理内容を表1に示す。
C主任は図1のシーケンスから、②IdPを社内ネットワークに設置しても認証情報の連携が成立することを確認した。そこで、IdPは社内ネットワークに設置し、IdPのログイン画面のURLのFQDNには、社内のFQDNを割り当てることにした。
〔SAMLを用いた認証連携と接続元制限の動作検証〕
最後にC主任は、F社で利用しているクラウドサービスを用いて、SAMLによる認証連携の動作を検証することにした。C主任はIdPを社内ネットワークに設置して必要な設定を行い、各クラウドサービス上に、既に利用しているものとは別の検証用アカウントを作成し、社内からのクラウドサービスへのログインが可能であることを確認した。また、③社外からクラウドサービスへのログインを試みると、失敗することも確認した。
C主任は検証結果をB部長に説明し、承認を得て、SAMLを用いた認証連携と接続元制限を開始した。また、シングルサインオンも併せて実現したことによって、クラウドサービスを利用する従業員の利便性も向上させることができた。
設問1:
問題文を見る本文中の下線①について、条件を満たす利用者IDを特定するためには、どのような条件を満たすログイン記録を抽出すればよいか。満たすべき条件を35字以内で述べよ。
模範解答
接続元IPアドレスがF社のグローバルIPアドレスではないこと
解説
解答の論理構成
-
抽出の目的確認
問題文では、暫定対策として「①F社以外からのログインがあった利用者IDを特定し」と指示されています。
したがって、抽出条件は“F社以外”かどうかを判別できる項目に着目する必要があります。 -
判別に使えるログ項目
「F社で利用しているクラウドサービスではログイン記録として、アクセス日時、利用者ID、接続元IPアドレス、接続先URLが記録されている。」とあるため、接続が社内・社外のどちらかは「接続元IPアドレス」で判断できます。 -
“F社以外”の定義
同じく問題文に「接続元IPアドレスとして、F社のIPアドレス以外に、海外のIPアドレスが一つあった。」という具体例が挙げられており、社内アクセスはF社の固定グローバルIPアドレスで記録されることが示唆されています。 -
結論
以上より、抽出すべきログイン記録は「接続元IPアドレスがF社のグローバルIPアドレスではない」ものとなります。
誤りやすいポイント
- 接続先URLで社外判定しようとする
URLはクラウドサービス側のドメインで固定のため、社内外の判別には使えません。 - プロキシサーバの内部アドレスを条件に入れてしまう
ログにはグローバルIPアドレスが記録される想定なので、内部アドレスでの絞り込みは不適切です。 - アクセス日時を条件に含める
“社外から”という要件には日時は直接関係しません。
FAQ
Q: 社内ネットワークでも複数のIPアドレス帯を使っていたらどうしますか?
A: F社が公式に利用している全グローバルIPアドレスレンジをホワイトリスト化し、それ以外を社外と見なして抽出します。
A: F社が公式に利用している全グローバルIPアドレスレンジをホワイトリスト化し、それ以外を社外と見なして抽出します。
Q: VPN経由のアクセスは社外扱いになりますか?
A: VPN接続後に社内アドレスへ変換される構成なら社内扱いですが、直接クラウドへ到達する方式なら社外と判定されるため、運用ポリシーで明確に区別する必要があります。
A: VPN接続後に社内アドレスへ変換される構成なら社内扱いですが、直接クラウドへ到達する方式なら社外と判定されるため、運用ポリシーで明確に区別する必要があります。
Q: 代理店や外部協力会社のアクセスをどう判断しますか?
A: それらのIPアドレスを例外登録しない限り社外として抽出されます。ビジネス要件に応じて個別に許可するのが一般的です。
A: それらのIPアドレスを例外登録しない限り社外として抽出されます。ビジネス要件に応じて個別に許可するのが一般的です。
関連キーワード: IPアドレス制限、ログ解析、フィッシング対策、シングルサインオン

設問2:〔SAMLを用いた認証連携と接続元制限方式の概要〕について、(1)〜(5)に答えよ。
問題文を見る解答群
ア:IdP
イ:LDAPサーバ
ウ:SP
エ:利用者端末のWebブラウザ
模範解答
a:ウ
b:エ
c:ア
d:イ
解説
解答の論理構成
-
【問題文】には「利用者にサービスを提供するサービスプロバイダ(以下、SPという)と、IDプロバイダ(以下、IdPという)との間で…」とあります。図1の「処理4」でSAML Responseの署名検証を行い「サービスを提供すべきか決定」している主体はサービス提供側、すなわち SP です。図1ではこの処理を行うインスタンスが a なので、
⇒ a = SP(ウ)。 -
図1で最初に「サービス要求」を発し、その後IdPのログイン画面を要求・応答し、最終的にサービス提供を受けるのは利用者のブラウザです。よって
⇒ b = 利用者端末のWebブラウザ(エ)。 -
「処理2」「処理3」でSAML Requestの検証やSAML Responseの生成を行う主体は【問題文】が「IDプロバイダ(以下、IdPという)」と定義しているIdPです。したがって
⇒ c = IdP(ア)。 -
図1キャプション中に「IdPとLDAPサーバ間はLDAP」と明記されており、図の “認証要求” が c → d、“認証結果” が d → c となっています。これはIdPが社内のディレクトリサービスに対して認証を問い合わせている動きで、対象は LDAPサーバ です。よって
⇒ d = LDAPサーバ(イ)。
以上より
a:ウ b:エ c:ア d:イ となります。
a:ウ b:エ c:ア d:イ となります。
誤りやすいポイント
- SPとIdPを逆に覚えてしまう
「サービス要求が来る=IdP」と早合点しがちですが、実際にサービス提供を行うのはSPです。 - 「LDAPサーバ」が表のどこに当たるかを見落とす
図1では d だけLDAPプロトコルで通信していることが決め手です。 - ブラウザとSPの役割混同
処理1が a 側で発生するため「利用者側で生成?」と誤読しがちですが、生成主体はSP。
FAQ
Q: SPが「処理1」でリダイレクト先URLを生成するのはなぜですか?
A: SAML RequestをIdPに届けるために、SPはパラメータをエンコードしIdPのログイン画面URLと組み合わせたリダイレクト先を生成します。ブラウザはそのURLへ自動遷移し、結果として認証フローが始動します。
A: SAML RequestをIdPに届けるために、SPはパラメータをエンコードしIdPのログイン画面URLと組み合わせたリダイレクト先を生成します。ブラウザはそのURLへ自動遷移し、結果として認証フローが始動します。
Q: IdPがSAML Responseに署名する理由は何ですか?
A: 【問題文】「ディジタル署名…によって、データの i がないことを確認」とあるように、SPは署名検証で発行者と改ざんの有無を確認し、信頼できる認証結果かどうかを判断します。
A: 【問題文】「ディジタル署名…によって、データの i がないことを確認」とあるように、SPは署名検証で発行者と改ざんの有無を確認し、信頼できる認証結果かどうかを判断します。
Q: LDAPサーバが外部に公開されていなくてもSAML連携は成り立ちますか?
A: 成り立ちます。IdPが社内ネットワークに置かれていれば、IdPとLDAPサーバ間は社内通信で済み、ブラウザ—IdP—SP間のみがインターネット経由のHTTPSになります。
A: 成り立ちます。IdPが社内ネットワークに置かれていれば、IdPとLDAPサーバ間は社内通信で済み、ブラウザ—IdP—SP間のみがインターネット経由のHTTPSになります。
関連キーワード: SAML, サービスプロバイダ, IDプロバイダ, LDAP, シングルサインオン
設問2:〔SAMLを用いた認証連携と接続元制限方式の概要〕について、(1)〜(5)に答えよ。
問題文を見る模範解答
e:処理1
f:処理4
解説
解答の導き方
まず、e が指すURLを処理1~4の内容から特定します。処理1では、SPがSAML Requestを生成してエンコードし、その結果をIdPのログイン画面のURLと組み合わせてリダイレクト先URLを生成します。したがって、「生成して送出するURL」に該当するのは処理1です。
次に、f のデジタル証明書が必要となる処理を考えます。処理3では、IdPが認証結果などを含むSAML Responseを生成し、ディジタル署名を付けます。その後、処理4でSPがSAML Responseの署名を検証します。この検証にIdPのデジタル証明書を使い、信頼できるIdPが署名したことや、データが改ざんされていないことを確認します。よって、f に該当するのは処理4です。
誤りやすいポイント
- 処理3と処理4を混同しないようにします。処理3はIdPがSAML Responseを生成して署名する処理で、処理4はSPがその署名を検証する処理です。IdPのデジタル証明書が必要なのは、署名を検証する処理4です。
- 処理1で生成するのは、IdPのログイン画面へ利用者を誘導するためのリダイレクト先URLです。ログイン画面の応答や認証結果そのものではありません。
- SAML Responseに署名が付いていることと、署名の検証にIdPのデジタル証明書が使われることを、ひと続きの流れとして捉えます。
FAQ
Q: 処理3でIdPのデジタル証明書を使うのではないのですか?
A: 処理3ではIdPがSAML Responseに署名します。処理4ではSPがその署名を検証するため、IdPのデジタル証明書が必要です。
A: 処理3ではIdPがSAML Responseに署名します。処理4ではSPがその署名を検証するため、IdPのデジタル証明書が必要です。
Q: 処理1で生成するURLは、何のために使いますか?
A: IdPのログイン画面へ利用者を誘導するために使います。処理1では、SAML Requestを含むリダイレクト先URLを生成します。
A: IdPのログイン画面へ利用者を誘導するために使います。処理1では、SAML Requestを含むリダイレクト先URLを生成します。
Q: 署名の検証では、何を確認しますか?
A: 署名が信頼できるIdPによるものか、また署名対象のデータが改ざんされていないかを確認します。
A: 署名が信頼できるIdPによるものか、また署名対象のデータが改ざんされていないかを確認します。
関連キーワード: SAML、サービスプロバイダ、IDプロバイダ、リダイレクト、ディジタル署名、デジタル証明書
設問2:〔SAMLを用いた認証連携と接続元制限方式の概要〕について、(1)〜(5)に答えよ。
問題文を見る(3)表1中のgに入れる適切な字句を解答群の中から選び、記号で答えよ。
解答群
ア:Cookie
イ:HTML
ウ:クエリ文字列
エ:スキーム
オ:リファラ
模範解答
g:ウ
解説
解答の導き方
表1の処理2では、URL内のどこからSAML Requestを取得するかが問われています。
まず、処理1では「SAML Requestをエンコード」した後、「IdPのログイン画面のURLと組み合わせて、リダイレクト先URLを生成する」とあります。つまり、SAML Requestはログイン画面のURLに含められ、利用者のブラウザからIdPへ送られます。
URLのうち、パラメータが記述される部分はクエリ文字列です。例えば、URLの「?」以降に「名前=値」の形式で情報を含めます。処理2がURLからSAML Requestを取得する場所として適切なのは、このクエリ文字列です。したがって、解答群ではウを選びます。
誤りやすいポイント
- Cookieは、ブラウザがサーバとの間で送受信する状態情報などを保存する仕組みです。URL内のパラメータ部分ではありません。
- HTMLは、Webページの構造や内容を記述する形式です。URL内でSAML Requestを取得する部分を指す語ではありません。
- スキームは、URLの先頭にある「http」や「https」など、通信方式を示す部分です。
- リファラは、アクセス元となった直前のページを示す情報です。URL内のパラメータ部分ではありません。
FAQ
Q: クエリ文字列はURLのどの部分ですか?
A: 一般に「?」の後ろに続く部分です。URLにパラメータを付けて情報を渡すために使われます。
A: 一般に「?」の後ろに続く部分です。URLにパラメータを付けて情報を渡すために使われます。
Q: SAML Requestの内容は、URLを見ればそのまま読めますか?
A: 本文ではSAML RequestをエンコードしてからURLに組み合わせています。そのため、URLに含まれていても、内容がそのまま読めるとは限りません。
A: 本文ではSAML RequestをエンコードしてからURLに組み合わせています。そのため、URLに含まれていても、内容がそのまま読めるとは限りません。
Q: SAML Responseも、同じようにURLから取得しますか?
A: このシーケンスでは、SAML Requestはリダイレクト先URLを通じてIdPに送られます。一方、SAML ResponseはIdPからSPへ送られ、処理4で署名や属性情報が検証されます。
A: このシーケンスでは、SAML Requestはリダイレクト先URLを通じてIdPに送られます。一方、SAML ResponseはIdPからSPへ送られ、処理4で署名や属性情報が検証されます。
関連キーワード: SAML、クエリ文字列、URLエンコード、HTTPリダイレクト、認証連携
設問2:〔SAMLを用いた認証連携と接続元制限方式の概要〕について、(1)〜(5)に答えよ。
問題文を見る模範解答
h:IdP
i:改ざん
解説
解答の導き方
設問は、表1の処理4でディジタル署名を検証する目的を問うています。署名によって確認する内容を、署名者の確認とデータの確認に分けて考えます。
まず、表1の処理3では、IdPが「それらの情報に対するディジタル署名を含めたSAML Responseを生成する」とあります。つまり、処理4で検証する署名を付けたのは、認証結果などを含むSAML Responseを生成したIdPです。したがって、署名者を入れる[h]には「IdP」が入ります。
次に、ディジタル署名は、署名した主体を確認するだけでなく、署名後にデータが変更されていないことも確認するために使います。表1の処理4は「データのiがないこと」を確認するとしているので、データが変更されていないことを表す「改ざん」が入ります。
誤りやすいポイント
- [h]に、認証を受ける利用者やサービスを提供するSPを入れないようにしましょう。表1の処理3でSAML Responseを生成して署名する主体はIdPです。
- ディジタル署名の検証を、データを暗号化して内容を隠す処理と混同しないようにしましょう。ここで確認するのは、署名者とデータが改ざんされていないことです。
- [i]には「機密性」ではなく「改ざん」が入ります。データの内容を第三者に読まれないようにすることと、変更されていないことを確認することは別の性質です。
FAQ
Q: ディジタル署名を検証すると、何を確認できますか?
A: 署名した主体が誰か、また署名後にデータが改ざんされていないかを確認できます。
A: 署名した主体が誰か、また署名後にデータが改ざんされていないかを確認できます。
Q: ディジタル署名によって、SAML Responseの内容を第三者に読まれなくできますか?
A: いいえ。ディジタル署名は署名者とデータの完全性を確認するもので、内容を隠す暗号化とは目的が異なります。
A: いいえ。ディジタル署名は署名者とデータの完全性を確認するもので、内容を隠す暗号化とは目的が異なります。
関連キーワード: SAML、ディジタル署名、データ完全性、認証連携、暗号化
設問2:〔SAMLを用いた認証連携と接続元制限方式の概要〕について、(1)〜(5)に答えよ。
問題文を見る(5)本文中の下線②について、SPとIdPが直接通信できないにもかかわらず、認証情報の連携が成立するのはなぜか。その理由を、35字以内で述べよ。
模範解答
認証に関する情報を利用者端末のWebブラウザが中継するから
解説
解答の論理構成
- 本文では、「②IdPを社内ネットワークに設置しても認証情報の連携が成立する」と述べられています。
- 「図1中の各通信のプロトコルは、IdPとLDAPサーバ間はLDAPであり、それ以外はHTTP over TLSである。」という記述から、SPとIdPがHTTP over TLSで直接やり取りしていないことが分かります。
- 代わりに、処理シーケンスで次の流れが示されています。
・処理1:SPが「SAML Request」を生成し、リダイレクト先URLを生成
・処理2:「URL内の g からSAML Requestを取得」
ここで、利用者端末のブラウザがSPからIdPへリダイレクトを実行し、SAML Requestを運搬します。 - さらに処理3でIdPが「SAML Response」を生成し、処理4でSPがその署名を検証しますが、両者の間でもブラウザがSAML ResponseをPOSTします。
- つまり、SPとIdPの間の認証情報(SAML Request/SAML Response)は「利用者端末のWebブラウザ」が搬送役を担うため、直接通信できなくても連携が成立します。
- よって模範解答「認証に関する情報を利用者端末のWebブラウザが中継するから」となります。
誤りやすいポイント
- 「HTTP over TLSなら直接通信している」と早合点し、ブラウザ経由のリダイレクト/POSTメカニズムを見落とす。
- 「IdPは社内ネットワークにある=外部と通信できない」と考え、シーケンス全体を確認せずに不正解の理由を捻り出してしまう。
- SAMLの用語を混同し、「SAML Request」と「SAML Response」の流れを逆に覚えてしまう。
FAQ
Q: ブラウザが中継することでセキュリティは低下しないのですか?
A: 「HTTP over TLS」で暗号化されており、さらに「SAML Responseに含まれるディジタル署名」をSPが検証するので改ざんやなりすましを防げます。
A: 「HTTP over TLS」で暗号化されており、さらに「SAML Responseに含まれるディジタル署名」をSPが検証するので改ざんやなりすましを防げます。
Q: SPとIdPの信頼関係はどのように構築されていますか?
A: 本文にあるとおり「メタデータ」「IdPのデジタル証明書」などを事前に交換し、SPがSAML Responseの署名検証を行えるように設定します。
A: 本文にあるとおり「メタデータ」「IdPのデジタル証明書」などを事前に交換し、SPがSAML Responseの署名検証を行えるように設定します。
Q: ブラウザリダイレクト方式の他にどのようなSAML処理方式がありますか?
A: ArtifactバインディングやPOSTバインディングなどがあり、要件に応じて選択します。
A: ArtifactバインディングやPOSTバインディングなどがあり、要件に応じて選択します。
関連キーワード: SAML, シングルサインオン, リダイレクト, SAML Request, SAML Response
設問3:
問題文を見る模範解答
交通費精算サービス:
番号:(3)
理由:社外からIdPへの通信がファイアウォールによって遮断されるから
グループウェアサービス:
番号:(1)
理由:クラウドサービス側で接続元IPアドレスの制限が行われているから
解説
解答の論理構成
-
社外利用時に行われる最初の処理を整理
- 利用者がクラウドサービス(SP)へアクセスすると、図1中「(1) サービス要求」が送信されます。
- SPはSAML Requestを作成し、利用者をIdPのログイン画面へリダイレクトします(図1「処理1」→通信(2))。
- 利用者端末はIdPへログイン画面を要求します(図1「(3) ログイン画面要求」)。
-
交通費精算サービスが失敗する理由
- IdPを内部に設置:「IdPは社内ネットワークに設置し、IdPのログイン画面のURLのFQDNには、社内のFQDNを割り当てることにした。」
- 社外から内部への通信は遮断:「社外から社内ネットワークへの通信はファイアウォールによって禁止されている。」
→ 社外端末は図1の通信(3)でIdPに到達できず、結果としてログインに失敗します。 - よって答は「番号:(3)」、理由は「社外からIdPへの通信がファイアウォールによって遮断されるから」。
-
グループウェアサービスが失敗する理由
- IP制限を有効化:「グループウェアサービスだけは、接続元IPアドレスを制限する機能を備えていたので、その機能を有効化し、社内からだけログインできるように設定した。」
- 社外端末は最初のアクセス時点で拒否されるため、図1の通信(1)が成立しません。
- よって答は「番号:(1)」、理由は「クラウドサービス側で接続元IPアドレスの制限が行われているから」。
誤りやすいポイント
- 「社外アクセス不可=全部ファイアウォール遮断」と早合点し、グループウェア側のIP制限を見落とす。
- 図1の通信番号と処理番号(処理1〜4)を混同する。
- IdPが内部に置かれたことで失敗する通信を(2)と誤答する(実際に遮断されるのはIdPへのリクエストである(3))。
FAQ
Q: 通信(2)が失敗するケースはありますか?
A: IdPのURL生成が誤っていれば(2)でリダイレクト指示自体が不正になりますが、本問では正しく生成される前提なので遮断対象は(3)です。
A: IdPのURL生成が誤っていれば(2)でリダイレクト指示自体が不正になりますが、本問では正しく生成される前提なので遮断対象は(3)です。
Q: 交通費精算サービスでもIP制限を付ければ(1)で遮断できますか?
A: 可能ですが、問題文に「残りのクラウドサービスは接続元IPアドレスの制限機能を備えていなかった。」とあるため実装できません。
A: 可能ですが、問題文に「残りのクラウドサービスは接続元IPアドレスの制限機能を備えていなかった。」とあるため実装できません。
Q: ファイアウォール設定を変更せずに社外利用を許可する方法は?
A: VPNやリバースプロキシを経由させて社内ネットワークからの接続に見せかける方法が一般的です。
A: VPNやリバースプロキシを経由させて社内ネットワークからの接続に見せかける方法が一般的です。
関連キーワード: SAML, シングルサインオン, IdP, ファイアウォール

