
情報処理安全確保支援士 2020年 秋期 午後1 問02
電子メールのセキュリティ対策に関する次の記述を読んで、設問1〜3に答えよ。
R社は、従業員数100名のシステム開発会社である。
R社では、電子メール(以下、メールという)を利用している。メールアドレスのドメイン名には、r-sha.co.jp(以下、R社ドメイン名という)を使用している。R社では、委託先との設計ドキュメントファイルの交換に当たって、F社のファイル交換サービス(以下、Fサービスという)の利用を推進している。ただし、委託先が社内ルールで外部のファイル交換サービスの利用を禁止している場合は、設計ドキュメントファイルをパスワード付きZIPファイルにし、メールに添付して、メーリングリスト(以下、MLという)のメールアドレス宛てに送信している。ZIPファイルのパスワードは、平文のメールでMLのメールアドレス宛てに送信している。
MLには、G社のMLサービス(以下、Gサービスという)を利用している。MLのメールアドレスのドメイン名は、G社が取得したものである。MLのメールアドレスのローカル部は、プロジェクト名と委託先の会社名を組み合わせている。例えば、BプロジェクトでのS社との交換では、MLのメールアドレスのローカル部は、b-project_s-shaにする。
Gサービスでは、メールをMLのメールアドレス宛てに送信すると、登録されたメンバ(以下、登録メンバという)のメールアドレス宛てに同報される。MLの登録メンバのメールアドレスの管理は、プロジェクトごとにR社のそれぞれのプロジェクト管理者が行う。各プロジェクト管理者は、自身が管理するプロジェクトのMLの登録メンバでもある。
〔R社の情報システム〕
R社の情報システムは、情報システム部が運用している。R社の情報システムのネットワーク構成を図1に示す。
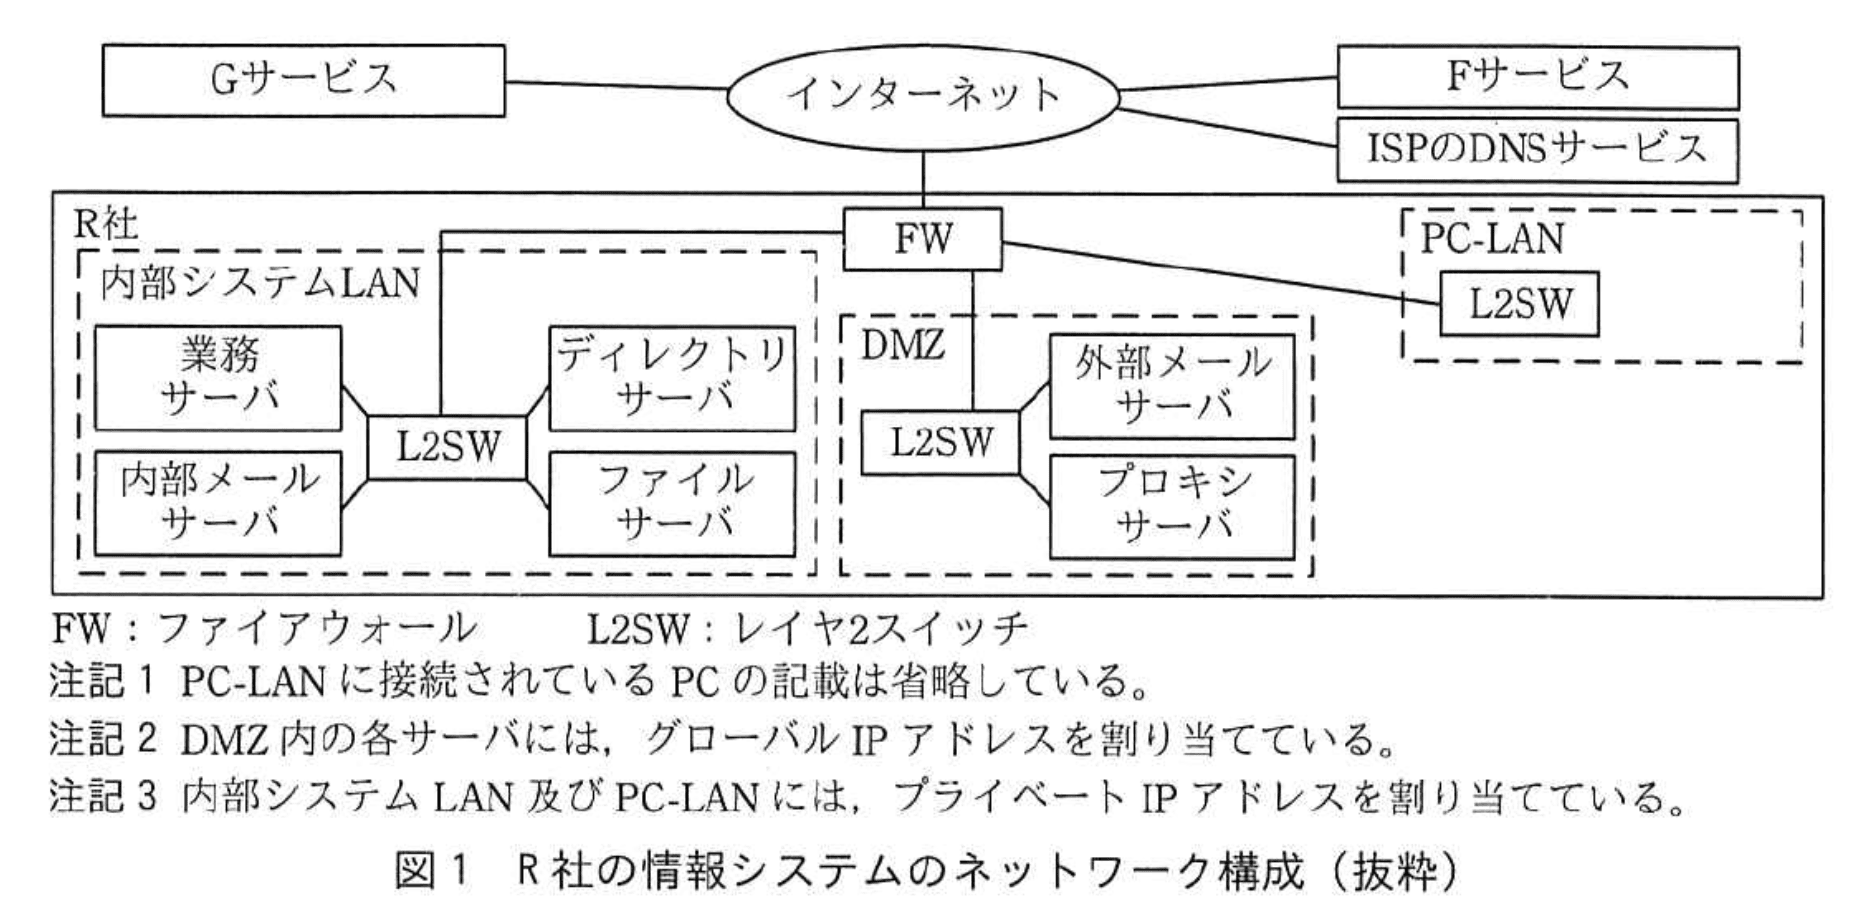
内部システムLANのサーバの機能概要を表1に示す。
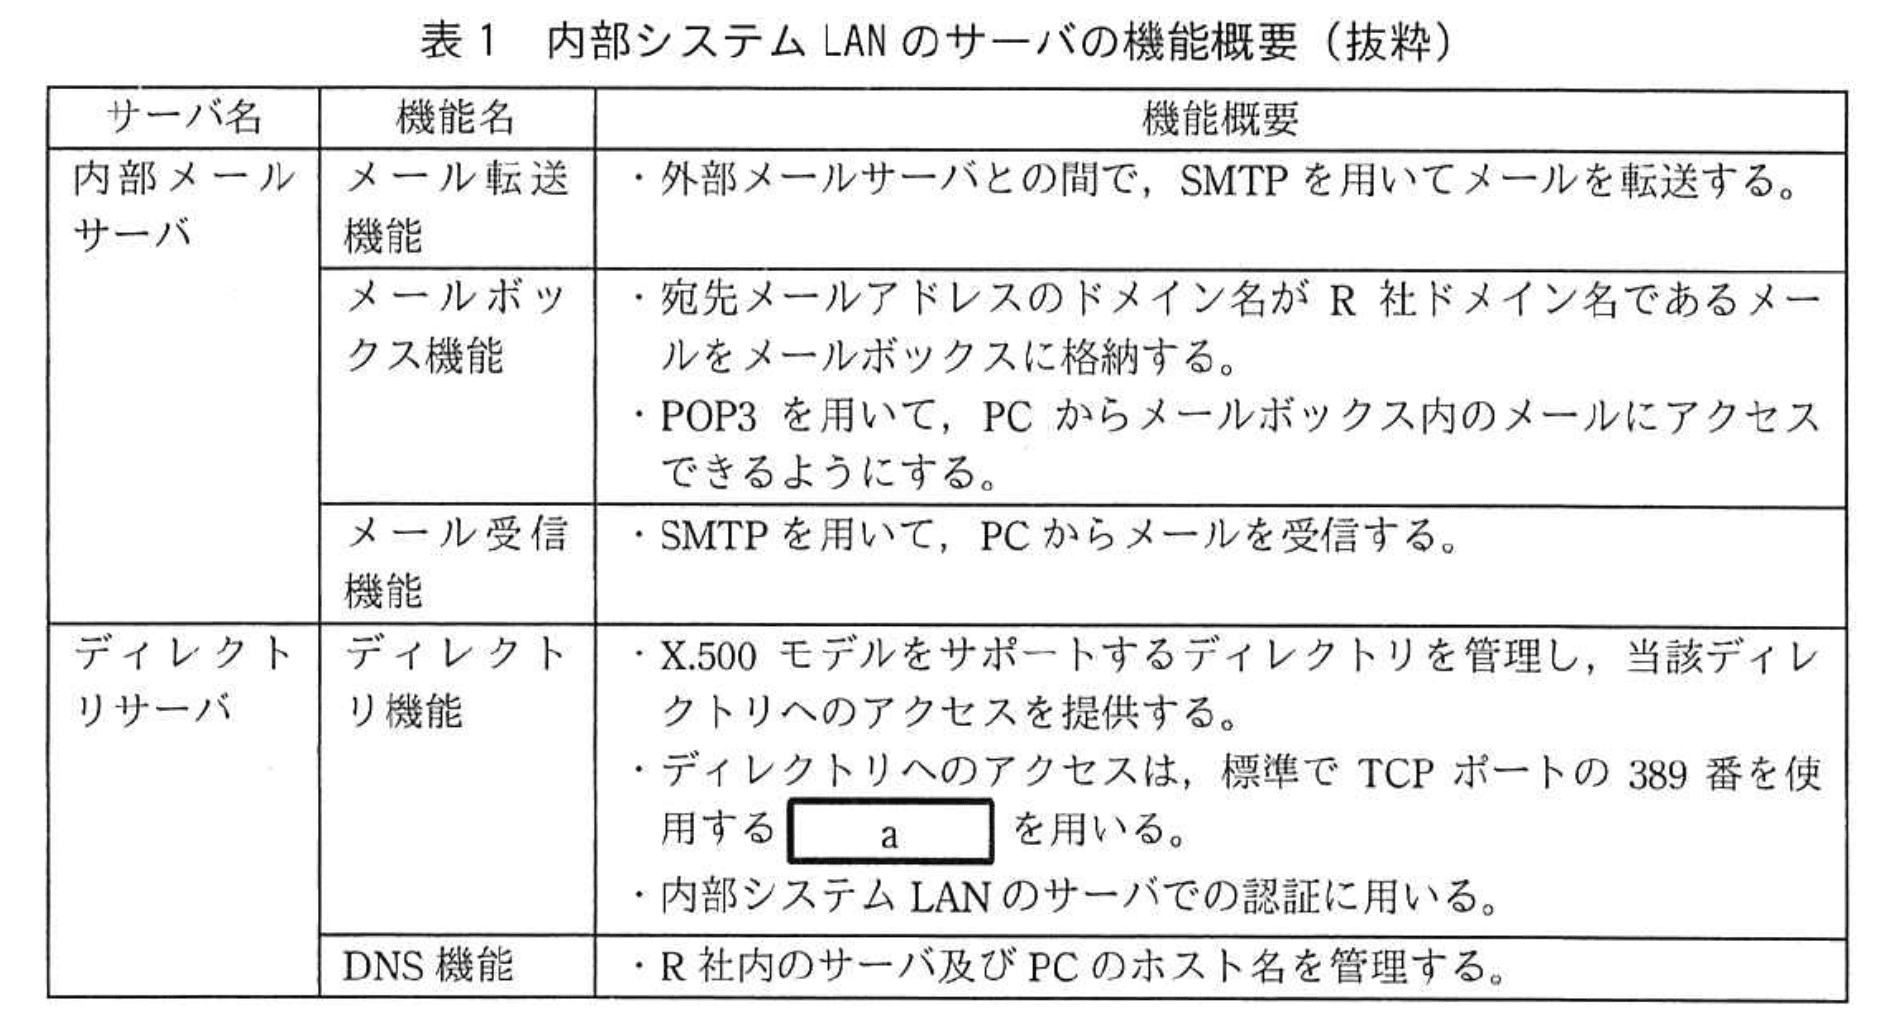
内部システムLANのサーバではサーバ証明書を利用している。それらのサーバ証明書は、ネットワークに接続していない証明書発行専用機器上のR社認証局(以下、R社CAという)で発行している。R社CAは情報システム部が運用している。
DMZのサーバの機能概要を表2に示す。
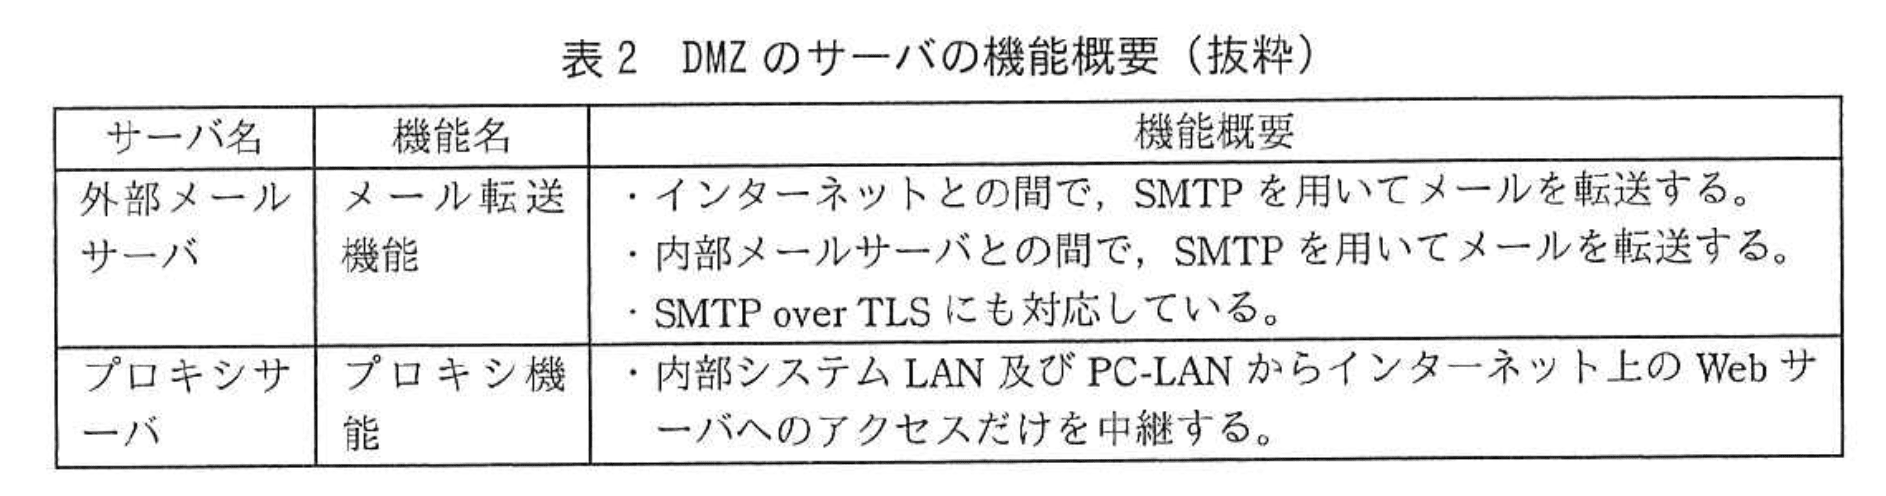
ISPのDNSサービスを、DNSキャッシュサーバ及びR社ドメイン名の権威DNSサーバとして利用している。
R社では、従業員ごとに1台のPCを貸与している。各PCには、R社CAのルート証明書を信頼できる発行元として登録している。
PCのWebブラウザでは、HTTPSでアクセスするWebサーバのサーバ証明書が失効していないことを、RFC 6960で規定されているbを利用して確認できるようにしている。
〔要望への対応〕
営業部と開発部から、委託先とのメール利用についての要望が情報システム部のD部長に提出された。D部長はその要望を基に、表3の要件をまとめた。
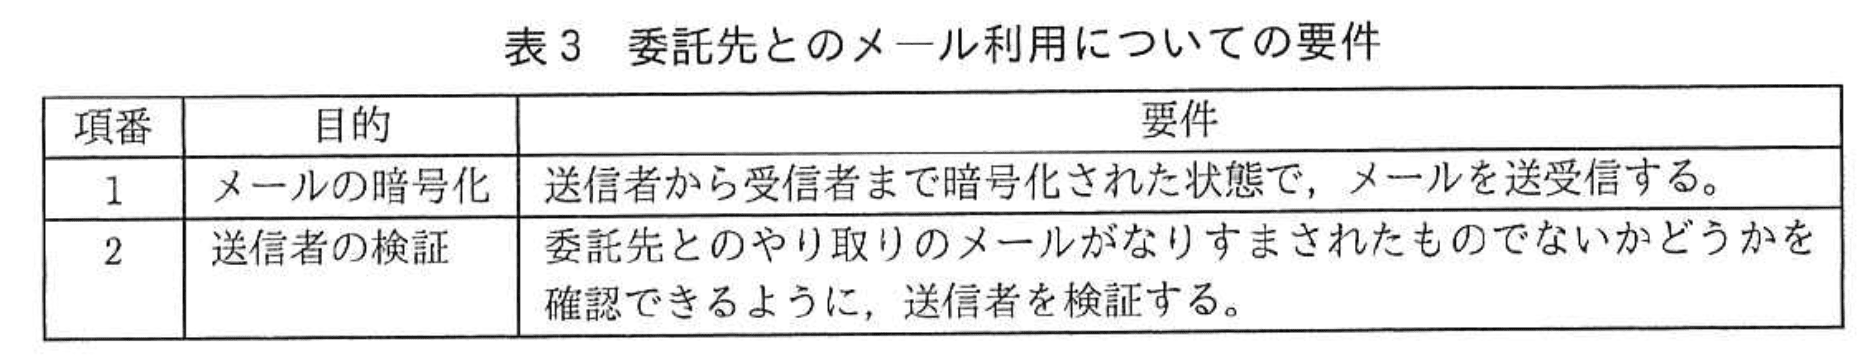
D部長は、部下のE主任とHさんに表3についての対応策の検討を指示した。
Hさんは、メールの通信を暗号化することによって、表3の二つの要件に対応できるのではないかとE主任に話した。
それに対して、E主任は次の指摘をした。
・①メールの通信を暗号化しただけでは、表3の項番1を満たせない。
・攻撃者が委託先を装ったcを用意するようななりすましは、送信元のcの真正性を確認して検出できる。一方、送信者メールアドレスとして委託先のメールアドレスを使うようななりすましは検出できないので、表3の項番2を満たせない。
そこで、E主任とHさんが他の対応策を調査したところ、S/MIMEを利用すれば表3の要件を実現できることが分かった。E主任とHさんは、S/MIMEの利用を想定した次の方式を考えた。
(あ)R社CAで、S/MIMEで利用する鍵ペアを生成し、S/MIMEに利用可能なクライアント証明書(以下、S/MIME証明書という)を発行する。
(い)S/MIME証明書の失効情報を提供する機能をもつサーバ(以下、失効情報サーバという)を導入し、S/MIME証明書の失効情報を登録する。
(う)S/MIME証明書が失効していないことをメールクライアントから確認する。
(え)後でも参照する必要があるメールは、②復号できなくなる場合に備えて、復号してファイルサーバに保存する。
〔S/MIME利用に向けた課題と解決策〕
E主任とHさんは、S/MIMEの利用に向けて、解決すべき課題を次のとおりリストアップした。
(ア)R社CAのようなプライベート認証局のルート証明書をPCに登録することが、委託先によっては禁止されており、その場合、R社の従業員が送信したメールのdをeすることができない。
(イ)委託先に事前にS/MIME証明書を渡す必要があり、その方法を決める必要がある。
(ウ)ML宛てのメールを暗号化できない。
E主任とHさんは、(ア)〜(ウ)それぞれの解決策を検討した。
(ア)については、認証局サービス事業者が発行するS/MIME証明書であれば、委託先でのR社CAのルート証明書をPCに登録しなくてもよいことが分かった。加えて、失効情報サーバの導入も不要であることが分かった。そこで、認証局サービス事業者が発行するS/MIME証明書を利用することにした。
(イ)については、S/MIME証明書を外部記憶媒体に保存して手渡す方法と、メールで送信する方法を調査した。調査の結果、S/MIMEを用いてdを付与したメールを送信すれば、受信者はS/MIME証明書も受け取れるし、送信者が他者になりすましていないことも確認できることが分かり、便利でもあるので、メールで送信する方法にすることにした。
(ウ)については、表3の項番1を完全に満たすわけではないが、次の案を考えた。
(1) R社のプロジェクト管理者は、あらかじめ、GサービスにfのメールアドレスのS/MIME証明書を登録する。
(2) R社のプロジェクト管理者は、あらかじめ、gのメールアドレスのS/MIME証明書の発行手続きをG社に依頼する。
(3) メール送信者は、gのメールアドレスのS/MIME証明書を使って暗号化したメールを送信する。
(4) Gサービスは、メールを復号する。
(5) Gサービスは、fのメールアドレスのそれぞれのS/MIME証明書を使い、受信後にそれぞれが復号できるようにしてメールを暗号化する。
(6) Gサービスは、暗号化したメールを送信する。
E主任がG社に確認したところ、この案には対応できないと回答があった。そこで、委託先との間で暗号化したメールを送信する場合は、MLを利用せずに委託先担当者のS/MIME証明書で暗号化し、当該担当者のメールアドレスに送信することにした。
E主任とHさんは、S/MIMEの利用について、D部長に報告した。D部長は、S/MIMEの利用を営業部長と開発部長に説明し、了承を得た。営業部経由で委託先にS/MIMEの利用を打診したところ、S/MIMEの利用の内諾が得られた。その後、必要な準備を行い、S/MIMEを試行した。その結果、問題ないことが確認でき、S/MIMEの利用が始まった。
設問1:〔R社の情報システム〕について、(1)、(2)に答えよ。
問題文を見る(1)表1中のaに入れる適切なプロトコル名を、英字5字以内で答えよ。
模範解答
a:LDAP
解説
解答の論理構成
- 問題文の確認
- 引用︓「・ディレクトリへのアクセスは、標準でTCPポートの389番を使用する a を用いる。」
- ポート番号から該当プロトコルを導出
- TCPポート「389」はディレクトリサービスの標準プロトコル「LDAP(Lightweight Directory Access Protocol)」が割り当てられています。
- 結論
- よって a に入る英字5字以内のプロトコル名は「LDAP」です。
誤りやすいポイント
- 「LDAPS」と答えてしまう
- 636番ポートを使うSSL/TLS版であり、389番ポートの条件に合いません。
- 「X.500」と混同する
- X.500はディレクトリサービスのモデル名であって通信プロトコル名ではありません。
- FTPやHTTPなど他プロトコルのポート番号との取り違え
FAQ
Q: 389番ポートは必ずLDAPだけに使われますか?
A: 標準割当はLDAPですが、組織が任意に別用途へ使うことも技術的には可能です。本設問は「標準で」という表現のためLDAPと判断します。
A: 標準割当はLDAPですが、組織が任意に別用途へ使うことも技術的には可能です。本設問は「標準で」という表現のためLDAPと判断します。
Q: LDAPSとの違いは何ですか?
A: LDAPは平文通信、LDAPSはTLSで暗号化されたLDAPです。ポート番号も通常389番と636番で異なります。
A: LDAPは平文通信、LDAPSはTLSで暗号化されたLDAPです。ポート番号も通常389番と636番で異なります。
Q: X.500モデルをサポートすると書かれていますが、LDAPはX.500とどのような関係ですか?
A: LDAPはX.500ディレクトリサービスを軽量化しTCP/IPネットワークで利用しやすくしたプロトコルです。
A: LDAPはX.500ディレクトリサービスを軽量化しTCP/IPネットワークで利用しやすくしたプロトコルです。
関連キーワード: LDAP, ポート番号、ディレクトリサービス

設問1:〔R社の情報システム〕について、(1)、(2)に答えよ。
問題文を見る(2)本文中のbに入れる適切なプロトコル名を、英字5字以内で答えよ。
模範解答
b:OCSP
解説
解答の論理構成
- 【問題文】には
“PCのWebブラウザでは、HTTPSでアクセスするWebサーバのサーバ証明書が失効していないことを、RFC 6960で規定されているbを利用して確認できるようにしている。”
とあります。 - ここで鍵となる情報は
・“RFC 6960”
・“サーバ証明書が失効していないことを確認”
の2点です。 - 公開鍵基盤(PKI)において証明書失効情報をオンラインで照会するプロトコルは “OCSP(Online Certificate Status Protocol)” であり、これは “RFC 6960” で定義されています。
- したがって、b に入るプロトコル名は “OCSP” が妥当です。
- よって解答は
b:OCSP
となります。
誤りやすいポイント
- 「CRL(Certificate Revocation List)」と混同する
RFC 6960はOCSPを定義しており、CRLはRFC 5280で扱われます。 - “OCSP” を “OSCP” と綴り間違える
スペルミスでも減点対象になります。 - “OCSP Stapling” と答えてしまう
OCSPはプロトコル名、OCSP StaplingはWebサーバ実装時の最適化技法で別概念です。
FAQ
Q: OCSPとCRLはどちらも失効確認ですが、試験ではなぜOCSPが選ばれるのですか?
A: 【問題文】が “RFC 6960” と明示しているためです。RFC 6960はOCSPを規定しており、CRLではありません。
A: 【問題文】が “RFC 6960” と明示しているためです。RFC 6960はOCSPを規定しており、CRLではありません。
Q: OCSPはどの層で動作するプロトコルですか?
A: OCSPはアプリケーション層プロトコルで、HTTP/HTTPSを搬送に使います。
A: OCSPはアプリケーション層プロトコルで、HTTP/HTTPSを搬送に使います。
Q: OCSPの応答が失敗した場合はどうなりますか?
A: ブラウザ設定により挙動が異なりますが、失効状態を確認できないとして接続を遮断する、警告を出すなどの動きを取ります。
A: ブラウザ設定により挙動が異なりますが、失効状態を確認できないとして接続を遮断する、警告を出すなどの動きを取ります。
関連キーワード: OCSP, RFC 6960, 証明書失効確認、PKI, HTTPS
設問2:〔要望への対応〕について、(1)〜(3)に答えよ。
問題文を見る(1)本文中の下線①の理由を、35字以内で述べよ。
模範解答
メールサーバ上では、メールが暗号化されていないから
解説
解答の論理構成
- 表3の項番1は「送信者から受信者まで暗号化された状態で、メールを送受信する。」と定義しています。
- 「メールの通信を暗号化」とは、SMTP over TLSなどでMTA間・MUAからMTAまでを暗号化する方式を指します。
- しかしメールは転送途中で必ずメールサーバ(内部メールサーバや外部メールサーバ)のディスクに一時保存されます。
- その保存時点では、暗号化通信の保護は終了し、メール本文はサーバ内で平文のまま保管されることが一般的です。
- よって「送信者から受信者まで」の経路にサーバ上の保存フェーズも含めると、通信暗号化だけでは表3の目的を満たせないという結論になります。
- 以上から導く理由は「メールサーバ上では暗号化されていないため」です。
誤りやすいポイント
- TLSで通信路を守ればデータもずっと暗号化されていると誤解しがちです。
- S/MIMEやPGPのようなコンテンツ暗号化と、TLSのような通信経路暗号化を混同しやすいです。
- 「送信者から受信者まで」の範囲にサーバ内保存を含め忘れると、要件を読み違えます。
FAQ
Q: 通信だけでなくストレージ暗号化を導入すれば表3の項番1を満たせますか?
A: サーバ側ストレージ暗号化は管理者が復号できる場合が多く、「送信者から受信者まで」に該当しにくいため、一般にはS/MIMEのようなエンドツーエンド暗号が推奨されます。
A: サーバ側ストレージ暗号化は管理者が復号できる場合が多く、「送信者から受信者まで」に該当しにくいため、一般にはS/MIMEのようなエンドツーエンド暗号が推奨されます。
Q: STARTTLSで暗号化してもサーバ上では平文になるのですか?
A: はい。TLSは「転送中」の暗号化に留まり、受信側MTAが受け取った後の格納メールは平文です。
A: はい。TLSは「転送中」の暗号化に留まり、受信側MTAが受け取った後の格納メールは平文です。
Q: S/MIMEを使うとメールサーバ上でも暗号化されたままですか?
A: 送信者がS/MIMEで暗号化したメールはコンテンツ自体が暗号化されているため、サーバに保存されても複合鍵を持たない限り内容は読めません。
A: 送信者がS/MIMEで暗号化したメールはコンテンツ自体が暗号化されているため、サーバに保存されても複合鍵を持たない限り内容は読めません。
関連キーワード: TLS, SMTP, S/MIME, エンドツーエンド暗号、メールサーバ
設問2:〔要望への対応〕について、(1)〜(3)に答えよ。
問題文を見る(2)本文中のcに入れる適切な字句を、10字以内で答えよ。
模範解答
c:メールサーバ
解説
解答の論理構成
- 問題文は、通信経路の暗号化だけではなりすまし対策が不十分であることを示す箇所として、
“攻撃者が委託先を装ったcを用意するようななりすましは、送信元のcの真正性を確認して検出できる。”
と記述しています。 - 委託先を装うために攻撃者が準備する機器・サービスは、メールを受け付けて配送する装置である必要があります。したがって “c” にはメールの配送主体である「メールサーバ」が入るのが自然です。
- 同じ文の後半に “送信者メールアドレスとして委託先のメールアドレスを使うようななりすましは検出できない” とあり、ここでは送信経路上のSMTPサーバ(=メールサーバ)の真正性確認だけではメールアドレス詐称を防げないという対比が取られています。
- 以上より、c に当てはまる語は「メールサーバ」です。
誤りやすいポイント
- 「ドメイン名」や「証明書」など、似た文脈の単語を入れたくなるが、攻撃者が“用意する”対象は装置・サービスそのものなので不適切です。
- “送信元の真正性の確認”を指す対象がユーザではなくサーバである点を取り違えると誤答になります。
- “メールアドレス詐称”との対比構造を読み落とすと、文意を逆に解釈してしまう恐れがあります。
FAQ
Q: なぜ「SMTPサーバ」ではなく「メールサーバ」なのですか?
A: 問題文の他の箇所でもメールを転送・受信する装置を一貫して「メールサーバ」と表現しているため、用語を合わせる必要があります。
A: 問題文の他の箇所でもメールを転送・受信する装置を一貫して「メールサーバ」と表現しているため、用語を合わせる必要があります。
Q: 送信元メールサーバの真正性確認とは具体的に何を指しますか?
A: SMTP over TLSで接続先サーバの証明書を検証し、正当なドメインを示すサーバと暗号化通信を確立できたことを確認する行為を指します。
A: SMTP over TLSで接続先サーバの証明書を検証し、正当なドメインを示すサーバと暗号化通信を確立できたことを確認する行為を指します。
Q: サーバの真正性を確認してもメールアドレス詐称が防げないのはなぜですか?
A: SMTP プロトコル自体は MAIL FROM コマンドで任意のアドレスを指定できるため、正当なサーバ経由であってもアドレスを偽装したメールが配送される可能性があるためです。
A: SMTP プロトコル自体は MAIL FROM コマンドで任意のアドレスを指定できるため、正当なサーバ経由であってもアドレスを偽装したメールが配送される可能性があるためです。
関連キーワード: TLS, S/MIME, メールサーバ、認証、なりすまし
設問2:〔要望への対応〕について、(1)〜(3)に答えよ。
問題文を見る(3)本文中の下線②について、復号できなくなるのはどのような場合か。25字以内で述べよ。
模範解答
復号に必要な秘密鍵を意図せず削除した場合
解説
解答の論理構成
- 【問題文】では「(え)後でも参照する必要があるメールは、②復号できなくなる場合に備えて、復号してファイルサーバに保存する。」と記載されています。
- S/MIMEでは受信者の公開鍵で暗号化し、受信者が保持する秘密鍵で復号します。したがって秘密鍵を失えば復号は不可能になります。
- 「備えて」とあるのは、将来「秘密鍵が利用できなくなる」リスクを想定していることを示唆しています。
- S/MIME証明書自体が失効しても、秘密鍵さえ保持していれば過去メールの復号は可能なので、真に「復号できなくなる」原因は秘密鍵の喪失・削除です。
- 以上より解答は「復号に必要な秘密鍵を意図せず削除した場合」となります。
誤りやすいポイント
- 証明書の「失効=復号不可」と誤解しがちですが、秘密鍵が残っていれば過去メールは復号できます。
- 「PCの故障」や「パスワード忘失」を理由に書くと、直接的には秘密鍵の消失を示していないため減点対象になります。
- 「公開鍵を削除」と書くミス。公開鍵は送信側が保持しており、受信側の復号には不要です。
FAQ
Q: 証明書が期限切れになった場合も復号できなくなりますか?
A: いいえ。期限切れや失効は新たな署名・暗号化に使えないだけで、過去メールの復号には保有している秘密鍵をそのまま使えます。
A: いいえ。期限切れや失効は新たな署名・暗号化に使えないだけで、過去メールの復号には保有している秘密鍵をそのまま使えます。
Q: 秘密鍵をバックアップしておけば復号は可能ですか?
A: はい。安全な媒体にバックアップし、適切に保管していれば鍵消失リスクを低減できます。
A: はい。安全な媒体にバックアップし、適切に保管していれば鍵消失リスクを低減できます。
Q: メールクライアントを乗り換える時に注意すべき点は?
A: 秘密鍵と対応するS/MIME証明書をエクスポートし、新クライアントにインポートしてから旧環境を廃棄してください。
A: 秘密鍵と対応するS/MIME証明書をエクスポートし、新クライアントにインポートしてから旧環境を廃棄してください。
関連キーワード: S/MIME, 秘密鍵、公開鍵暗号、証明書失効、バックアップ
設問3:
問題文を見る本文中のd〜gに入れる適切な字句を、d〜fは、それぞれ10字以内で、e〜gは、それぞれ5字以内で答えよ。
模範解答
d:ディジタル署名
e:検証
f:MLの登録メンバ
g:ML
解説
解答の導き方
まず設問の空欄がどの文に対応するかを確認します。本文の該当箇所を順に読み、S/MIMEとML(メーリングリスト)の説明から論理的に導きます。
- d/e((ア)・(イ)の箇所)
- 本文に「R社CAのようなプライベート認証局のルート証明書をPCに登録することが、委託先によっては禁止されており、その場合、R社の従業員が送信したメールのdをeすることができない」とあります。この文章は「ある種類の付加情報(メールに付けるもの)を受信側で確認(=検証)できない」という意味です。
- 同じ箇所近くに「S/MIMEを用いてdを付与したメールを送信すれば、受信者はS/MIME証明書も受け取れるし、送信者が他者になりすましていないことも確認できる」とあることから、dは送信者の正当性(なりすましでないこと)と整合性を示す仕組みに該当します。これに合致するのは「ディジタル署名」です。
- また「検証できない」とある動詞に対応する語が必要で、署名の正当性を確認する行為は「検証」です。したがって d は ディジタル署名、e は 検証 と判断できます。
- 技術的根拠(S/MIMEの仕組み)も押さえます。S/MIMEではメッセージのハッシュ(ダイジェスト)を作成し、送信者の秘密鍵でそのハッシュに対して署名を行ってディジタル署名を生成します。受信者は添付されたS/MIME証明書から送信者の公開鍵を取得して同じハッシュを計算し、公開鍵で署名を検証します。検証には証明書のチェーン確認や失効確認が必要で、発行元のルート証明書が受信側で信頼されていることが前提になります。したがって、受信側でR社CAのルート証明書が登録されていないと署名の検証ができません。
- f/g((ウ)の提案(1)〜(6)の箇所)
- 本文に「Gサービスでは、メールをMLのメールアドレス宛てに送信すると、登録されたメンバのメールアドレス宛てに同報される」とあり、ML宛てメールはGサービスが登録メンバへ転送する仕組みであることが分かります。
- (ウ)の案では、(1)に「GサービスにfのメールアドレスのS/MIME証明書を登録する」、(2)に「あらかじめ、gのメールアドレスのS/MIME証明書の発行手続きをG社に依頼する」、(3)に「メール送信者は、gのメールアドレスのS/MIME証明書を使って暗号化したメールを送信する」、(4)に「Gサービスは、メールを復号する」、(5)に「Gサービスは、fのメールアドレスのそれぞれのS/MIME証明書を使い…再暗号化する」とあります。これを順に読むと、送信者はまずMLのアドレス(中継を受けるアドレス)用の証明書を使って暗号化し、GサービスがそのMLアドレスの秘密鍵で復号してから、登録メンバ個々の証明書で各人向けに再暗号化して配信する設計であることが分かります。
- したがって (1) に登録するのはMLに登録されている各メンバのメールアドレス(=MLの登録メンバ)用の証明書であり、(2)/(3) で証明書を作る対象はML自体のメールアドレス(ML)です。よって f はMLの登録メンバ、g はMLです。
- なお本文にもある通り、この案はG社が「対応できない」と回答したため、実運用ではMLを使わず個別の委託先担当者のS/MIME証明書で暗号化して送信する運用にしたと記載されています。
(以上の流れから本文の文意に一致する語を埋めると、d=ディジタル署名、e=検証、f=MLの登録メンバ、g=MLとなります。)
誤りやすいポイント
- 「通信の暗号化(SMTP over TLS等)=S/MIMEによる暗号化(エンドツーエンド)だ」と混同する。TLSはホップ間保護であり、中継サーバや保管領域では平文が扱われうる点を区別する必要があります。
- ディジタル署名を「メッセージ全体を送信者の秘密鍵で暗号化する」と誤解する。正しくはメッセージのハッシュに対して送信者の秘密鍵で署名を行い、受信者は公開鍵で署名を検証します。
- 署名付きメールに証明書が添付されるからといって、それだけで署名の「信頼性」が保証されるわけではない。証明書自身のチェーン検証や失効確認が必要です。
- MLのような複数受信者への配信では、エンドツーエンド暗号化には各受信者の公開鍵が必要か、あるいは中継側で復号・再暗号化する仕組みが必要で、その運用・信頼性・プライバシーの問題を見落としがちです。
- プライベートCAを使う場合、受信側でルート証明書を信頼できるように設定されていなければ署名検証や暗号化メールの復号ができない点を忘れないこと。
FAQ
Q: 通信経路の暗号化(例:SMTP over TLS)だけではなぜ不十分ですか?
A: SMTP over TLSは送信元メールサーバと受信先メールサーバ間など「各区間」を暗号化しますが、途中の中継サーバは平文でメールを受け取り保存・転送する可能性があります。S/MIMEはメッセージ自体を受信者の公開鍵で暗号化するため、エンドツーエンドで機密性が保たれます。
A: SMTP over TLSは送信元メールサーバと受信先メールサーバ間など「各区間」を暗号化しますが、途中の中継サーバは平文でメールを受け取り保存・転送する可能性があります。S/MIMEはメッセージ自体を受信者の公開鍵で暗号化するため、エンドツーエンドで機密性が保たれます。
Q: 受信者が署名付きメールから送信者の証明書を受け取った場合、それだけで信頼してよいですか?
A: 受け取った証明書で送信者の公開鍵は得られますが、証明書の発行者やチェーン、失効状態の確認ができなければ完全な信頼には至りません。信頼できるルート証明書が受信側にあることが重要です。
A: 受け取った証明書で送信者の公開鍵は得られますが、証明書の発行者やチェーン、失効状態の確認ができなければ完全な信頼には至りません。信頼できるルート証明書が受信側にあることが重要です。
Q: なぜMLに対してS/MIMEで安全に暗号化できないのですか?
A: S/MIMEは受信者の公開鍵で暗号化する仕組みなので、複数受信者それぞれの公開鍵で暗号化する必要があります。ML単体のアドレスに証明書を割り当てて中継側で復号・再暗号化する案は技術的に考えられますが、中継サービス側に秘密鍵を預ける運用的・信頼的問題やGサービス側の対応可否が障害になります。本文のようにG社が対応できない場合は個別宛に暗号化して送る運用が現実的です。
A: S/MIMEは受信者の公開鍵で暗号化する仕組みなので、複数受信者それぞれの公開鍵で暗号化する必要があります。ML単体のアドレスに証明書を割り当てて中継側で復号・再暗号化する案は技術的に考えられますが、中継サービス側に秘密鍵を預ける運用的・信頼的問題やGサービス側の対応可否が障害になります。本文のようにG社が対応できない場合は個別宛に暗号化して送る運用が現実的です。
関連キーワード: S/MIME、ディジタル署名、公開鍵暗号、証明書失効、SMTP over TLS

