
情報処理安全確保支援士 2023年 秋期 午後 問04
リスクアセスメントに関する次の記述を読んで、設問に答えよ。
G百貨店は、国内で5店舗を営業している。G百貨店では、贈答品として販売される菓子類のうち、特定の地域向けに配送されるもの(以下、菓子類Fという)の配送と在庫管理をW社に委託している。
〔W社での配送業務〕
W社は従業員100名の地域運送会社で、本社事務所と倉庫が同一敷地内にあり、それ以外の拠点はない。
G百貨店では、贈答品の受注情報を、Sサービスという受注管理SaaSに登録している。菓子類Fの受注情報(以下、菓子類Fの受注情報をZ情報という)が登録された後の、W社の配送業務におけるデータの流れは、図1のとおりである。
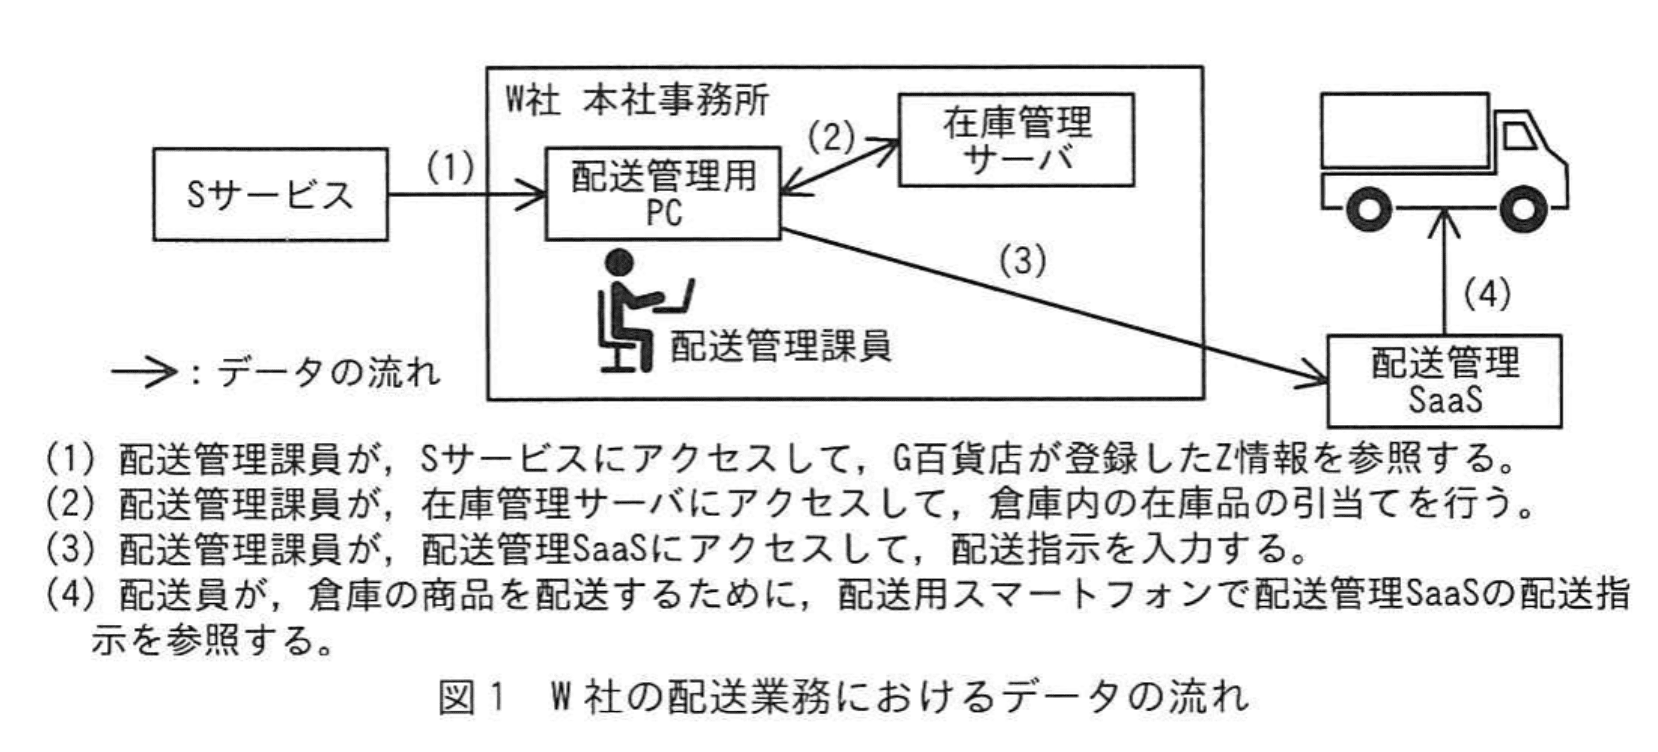
W社の配送管理課では、毎日09:00-21:00の間、常時稼働1名として6時間交代で配送管理業務を行っている。配送管理用PCは1台を交代で使用している。
Sサービスに登録されたZ情報をW社が参照できるようにするために、G百貨店は、自社に発行されたSサービスのアカウントを一つW社に貸与している(以下、G百貨店がW社に貸与しているSサービスのアカウントを貸与アカウントという)。貸与アカウントでは、Z情報だけにアクセスできるように権限を設定している。なお、SサービスとW社の各システムは直接連携しておらず、W社の配送管理課員がZ情報を参照して、在庫管理サーバ及び配送管理SaaSに入力している。1日当たりのZ情報の件数は10〜50件である。Z情報には、配送先の住所・氏名・電話番号の情報が含まれている。配送先の情報に不備がある場合は、配送員が配送管理課に電話で問い合わせることがある。なお、配送に関するG百貨店からW社への特別な連絡事項は、電子メール(以下、メールという)で送られてくる。
〔リスクアセスメントの開始〕
ランサムウェアによる“二重の脅迫”が社会的な問題となったことをきっかけに、G百貨店では全ての情報資産を対象にしたリスクアセスメントを実施することになり、セキュリティコンサルティング会社であるE社に作業を依頼した。リスクアセスメントの開始に当たり、G百貨店は、G百貨店の情報資産を取り扱っている委託先に対して、E社の調査に応じるよう要請し、承諾を得た。この中にはW社も含まれていた。
情報資産のうち贈答品の受注情報に関するリスクアセスメントは、E社の情報処理安全確保支援士(登録セキスペ)のTさんが担当することになった。Tさんは、まずZ情報の機密性に限定してリスクアセスメントを進めることにして、必要な調査を実施した。Tさんは、調査結果として、Sサービスの仕様とG百貨店の設定状況を表1に、W社のネットワーク構成を図2に、W社の情報セキュリティの状況を表2にまとめた。
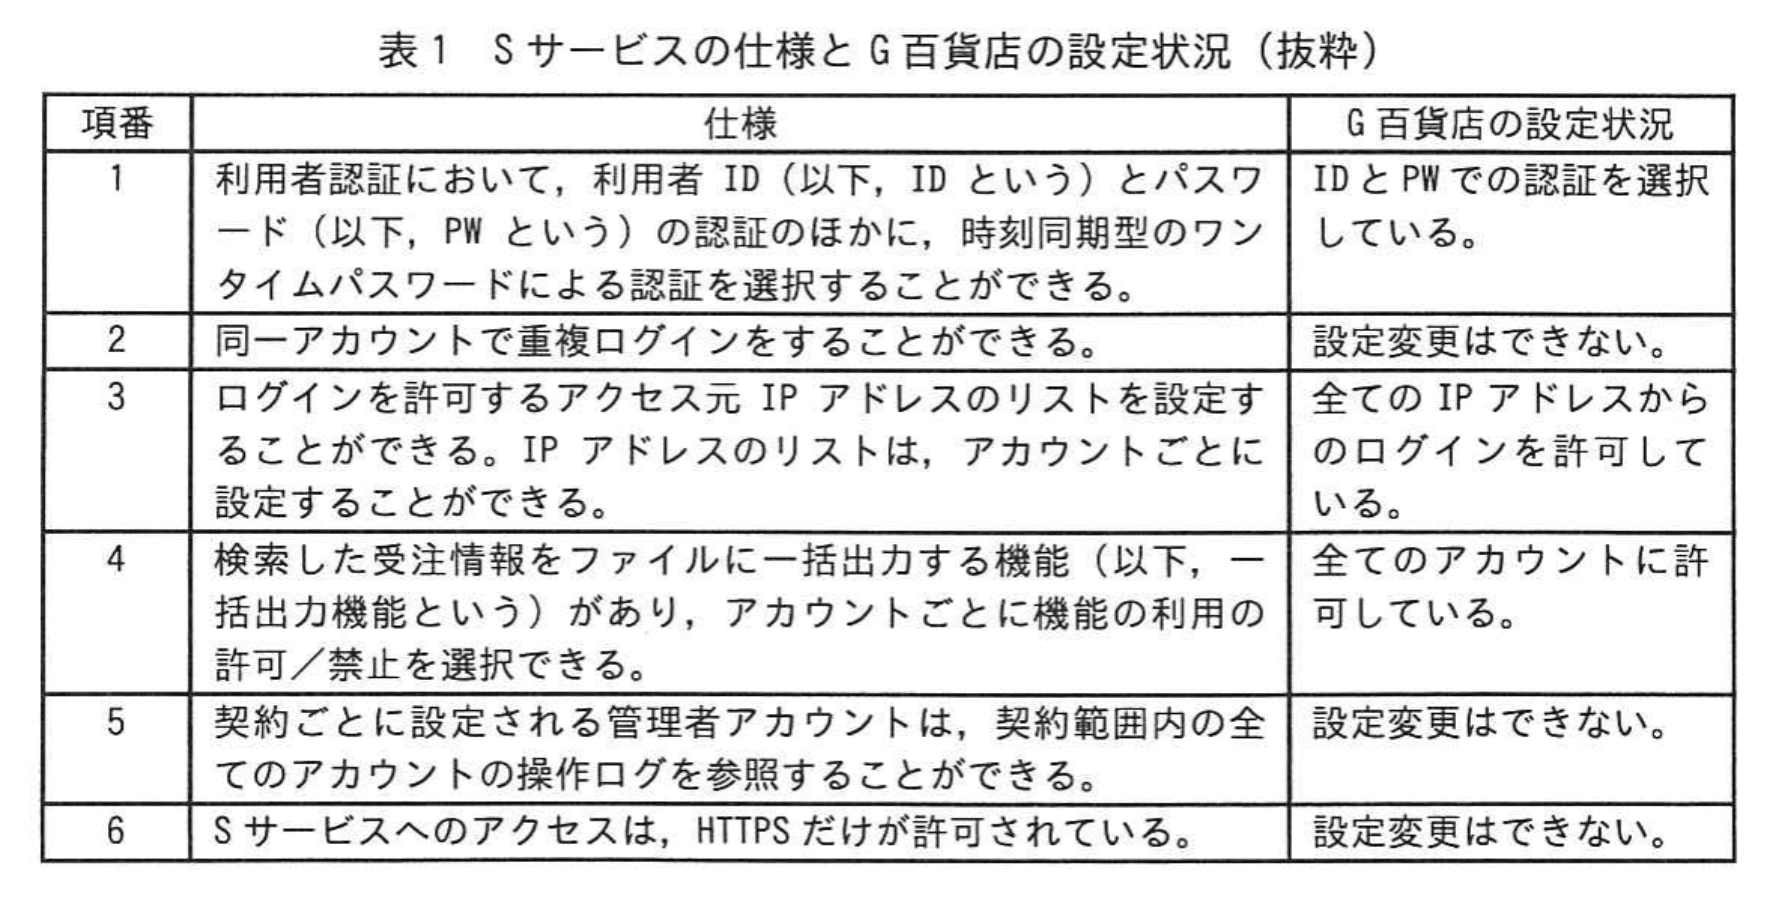
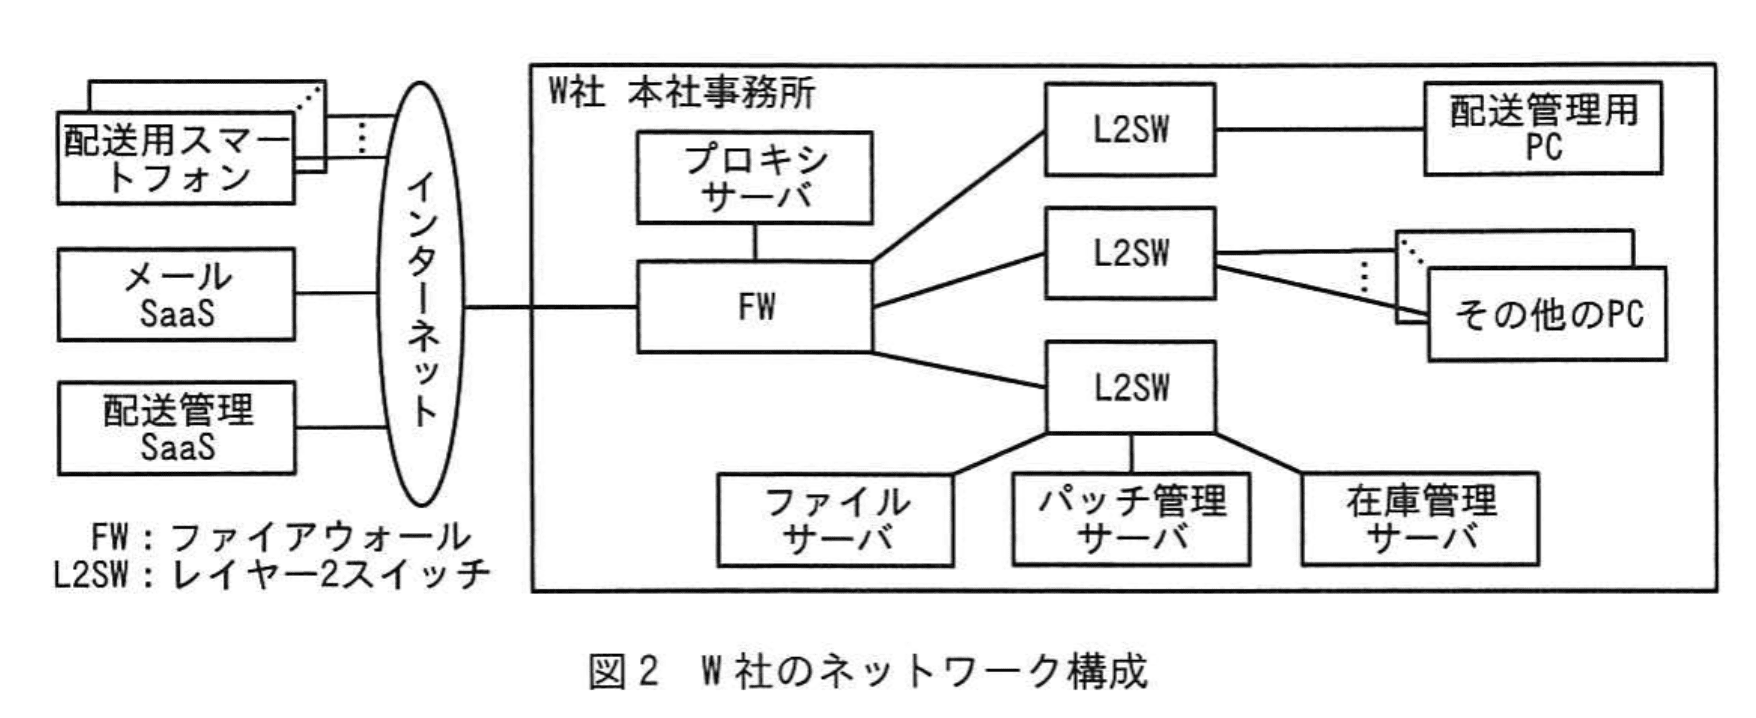
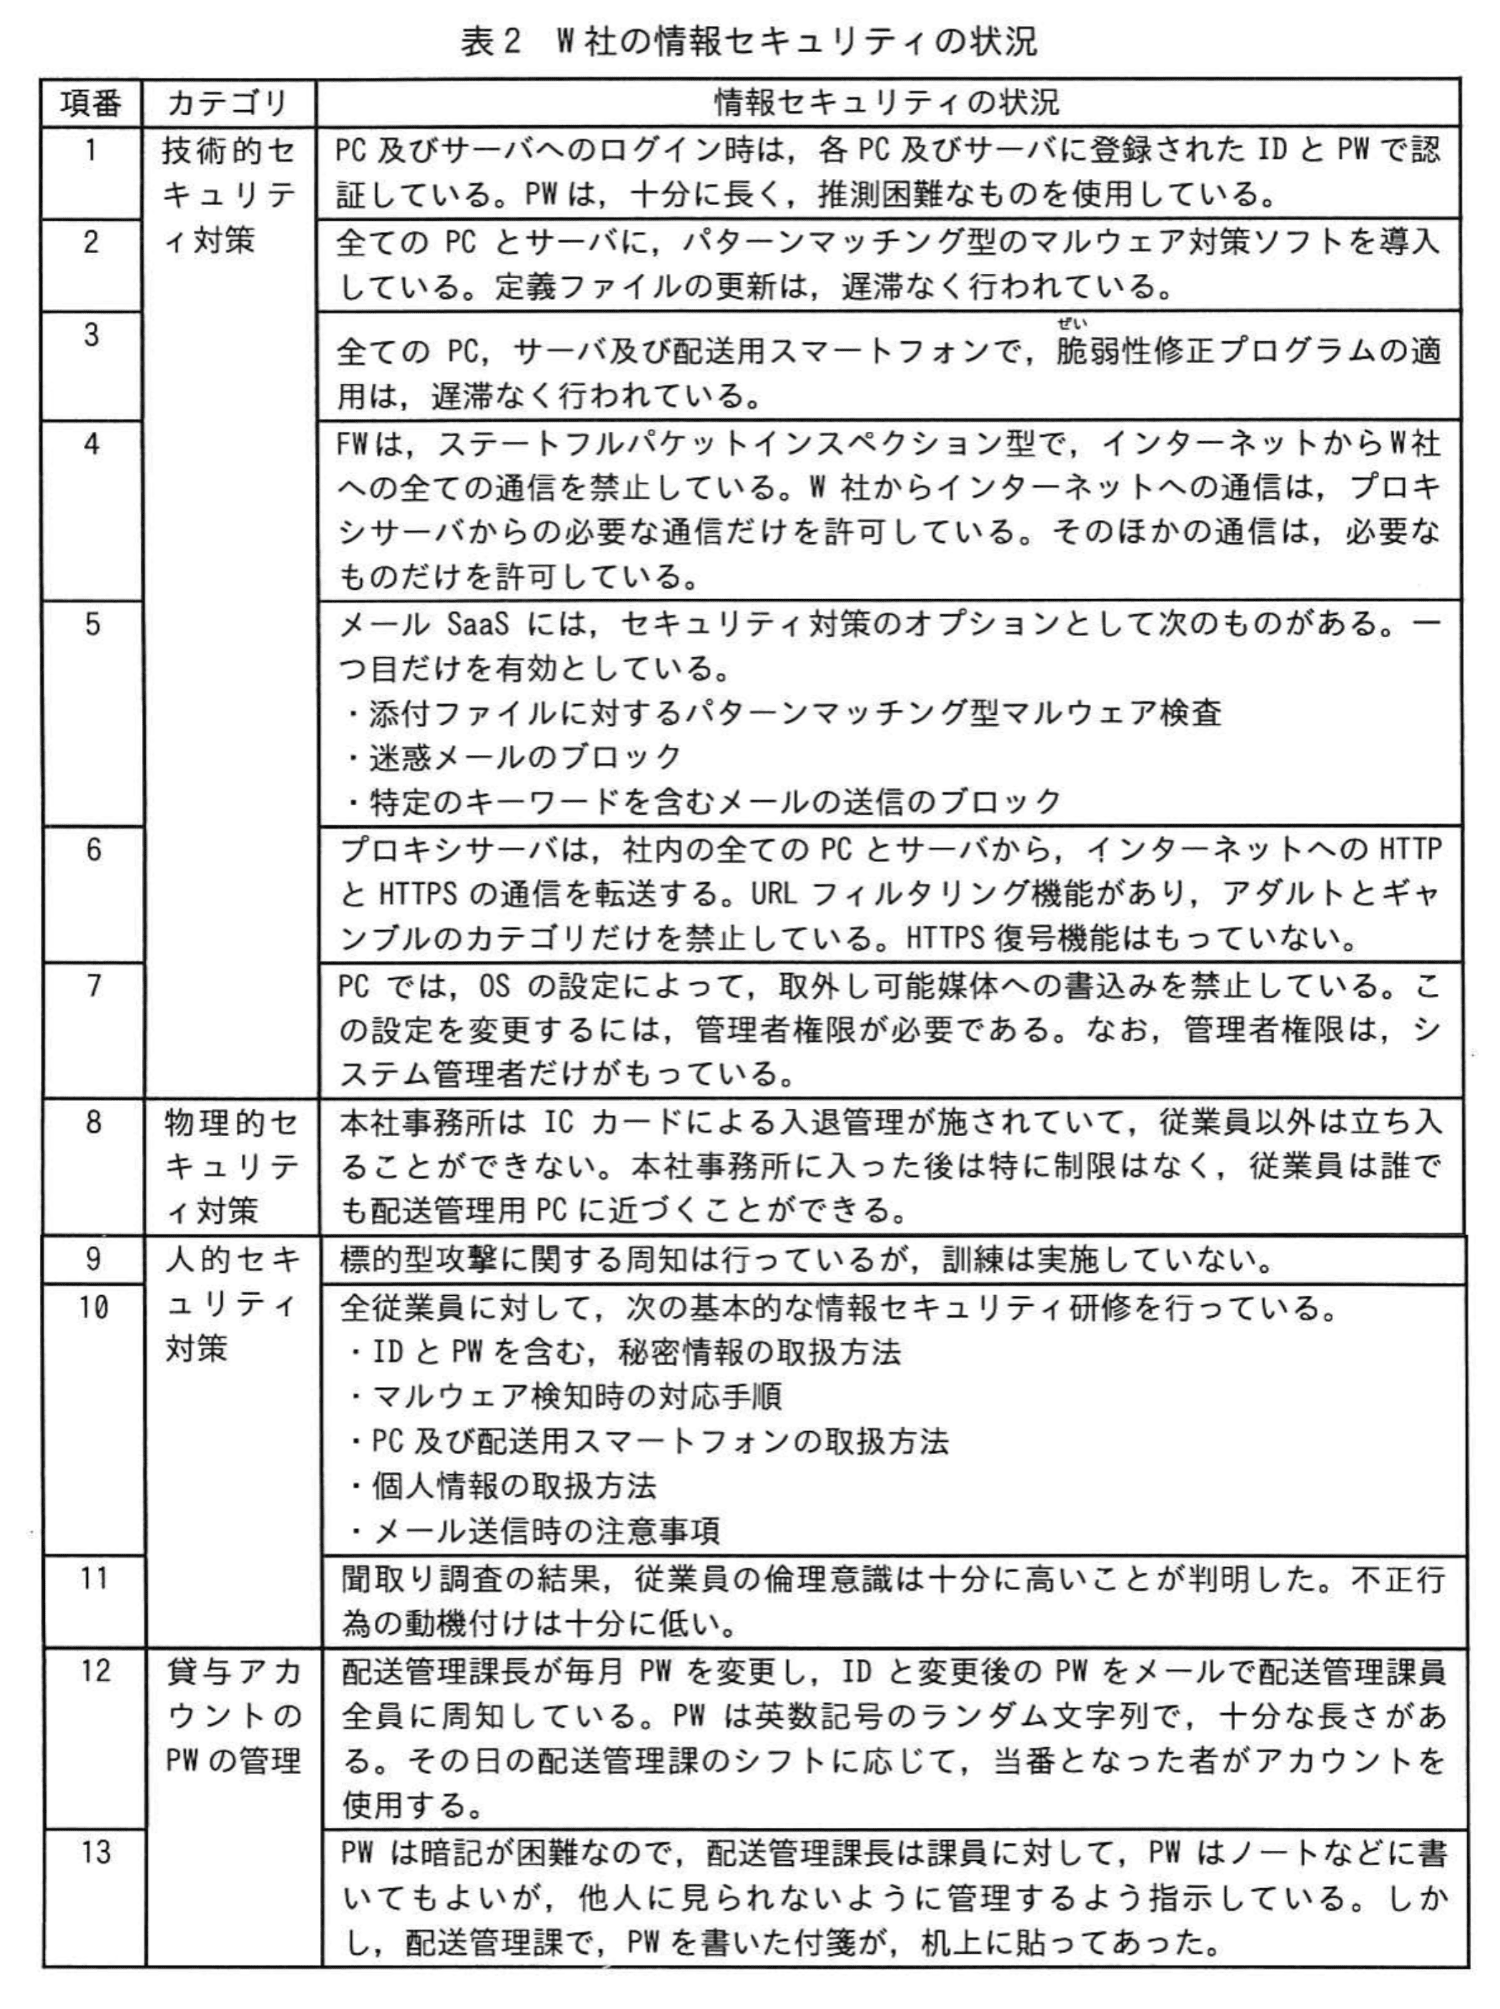
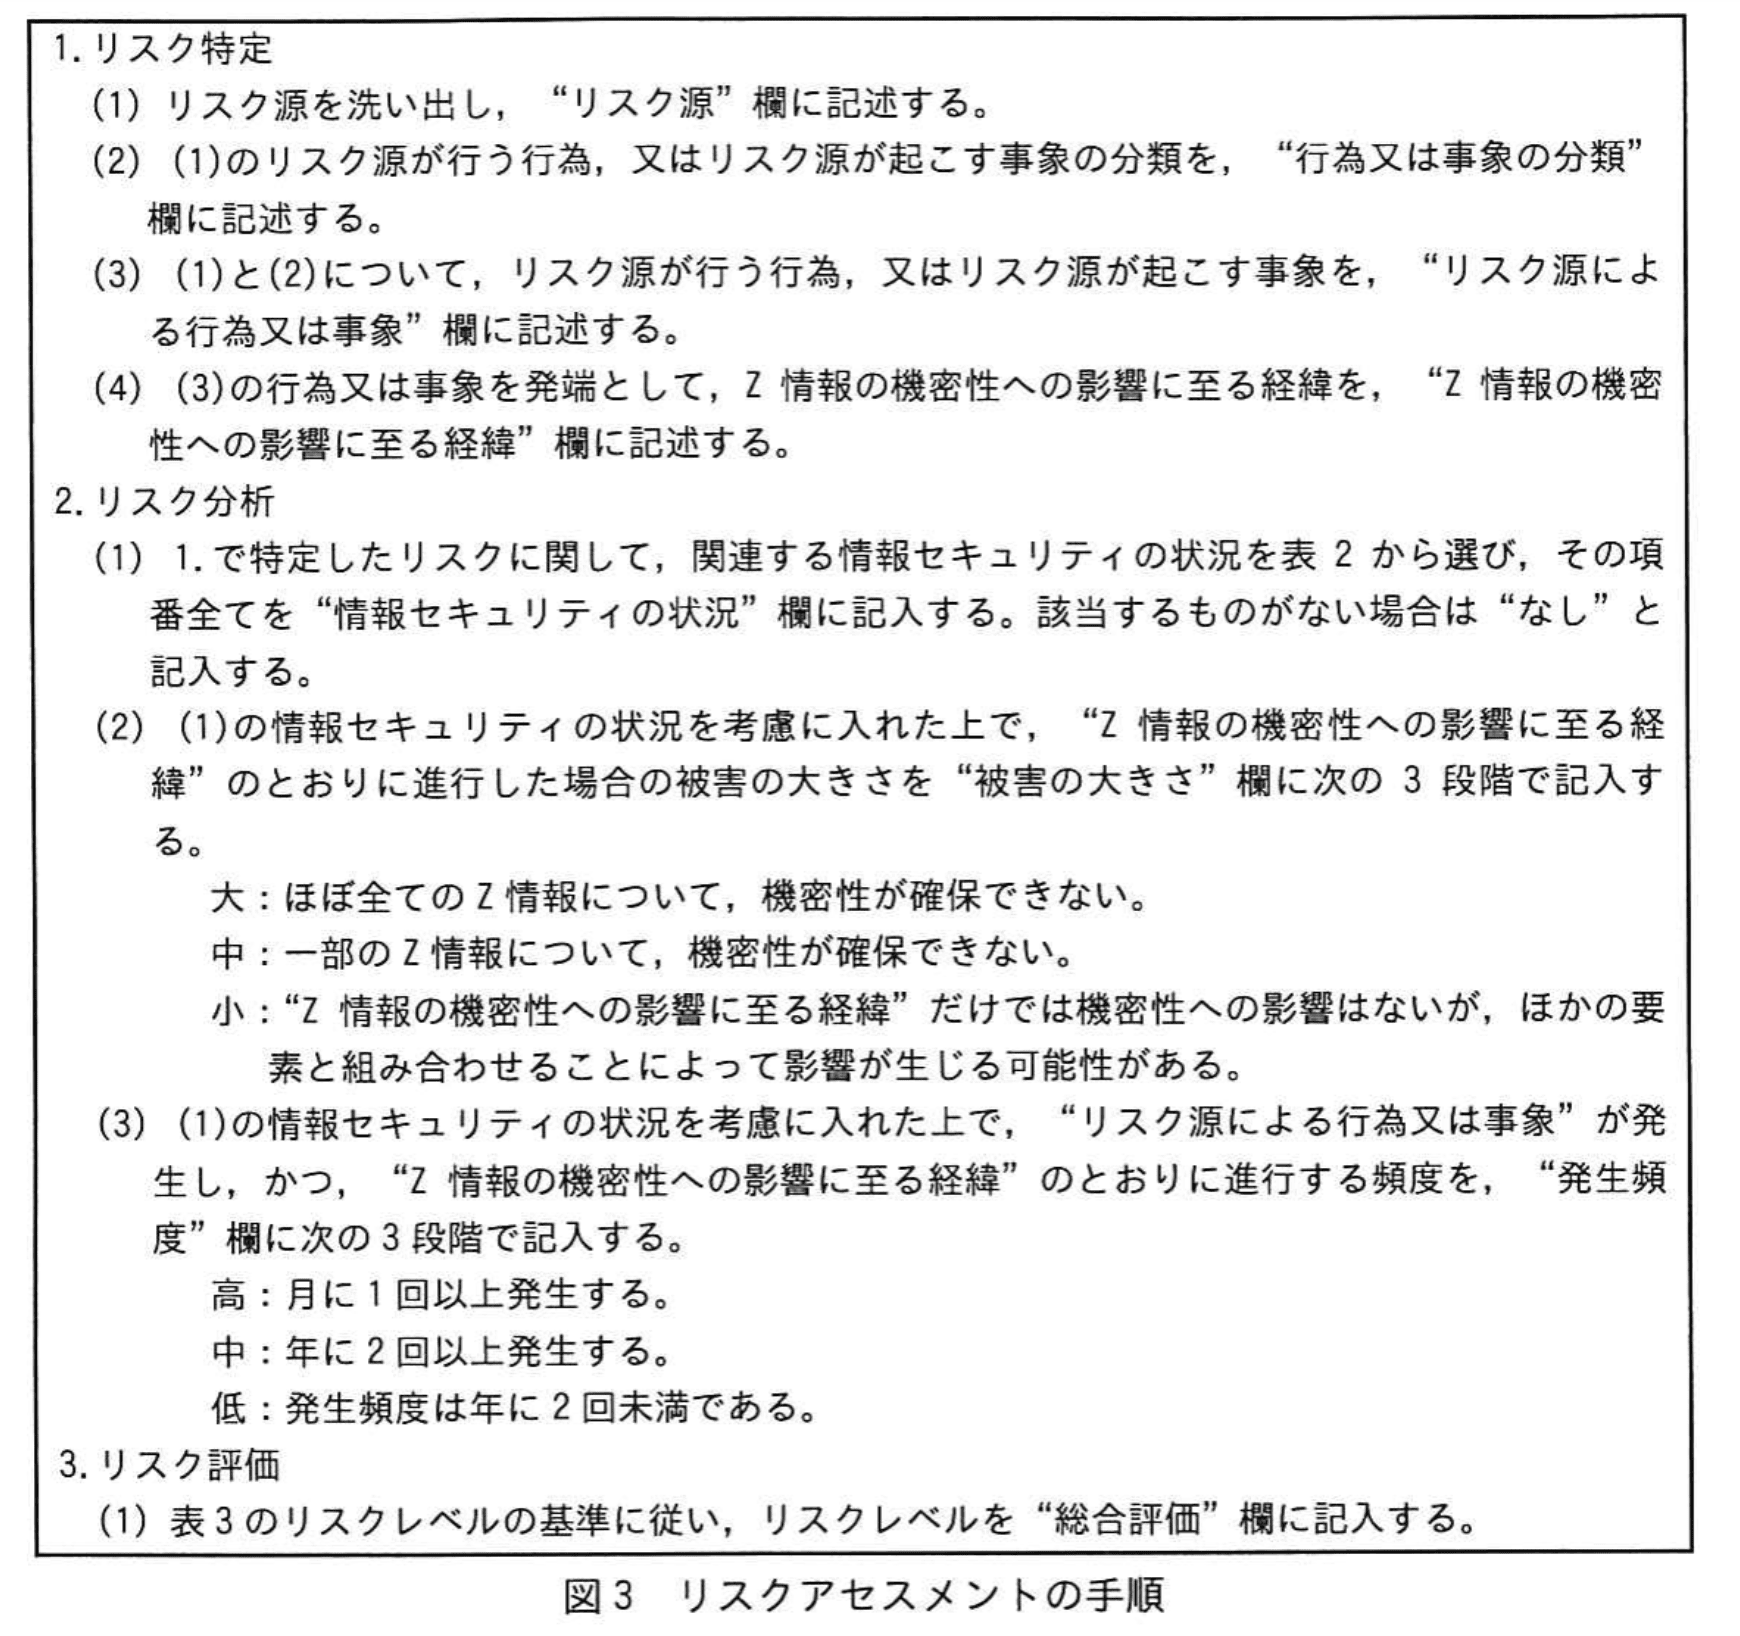
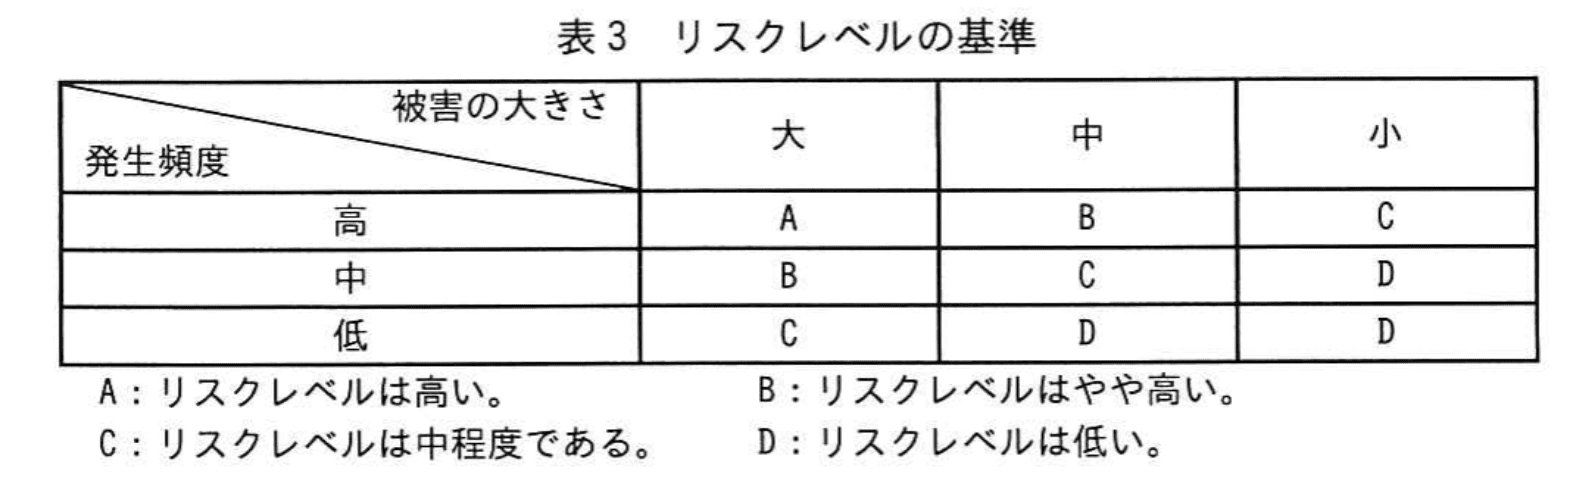
Tさんは、G百貨店が定めた図3のリスクアセスメントの手順に従って、Z情報の機密性に関するリスクアセスメントを進めた。
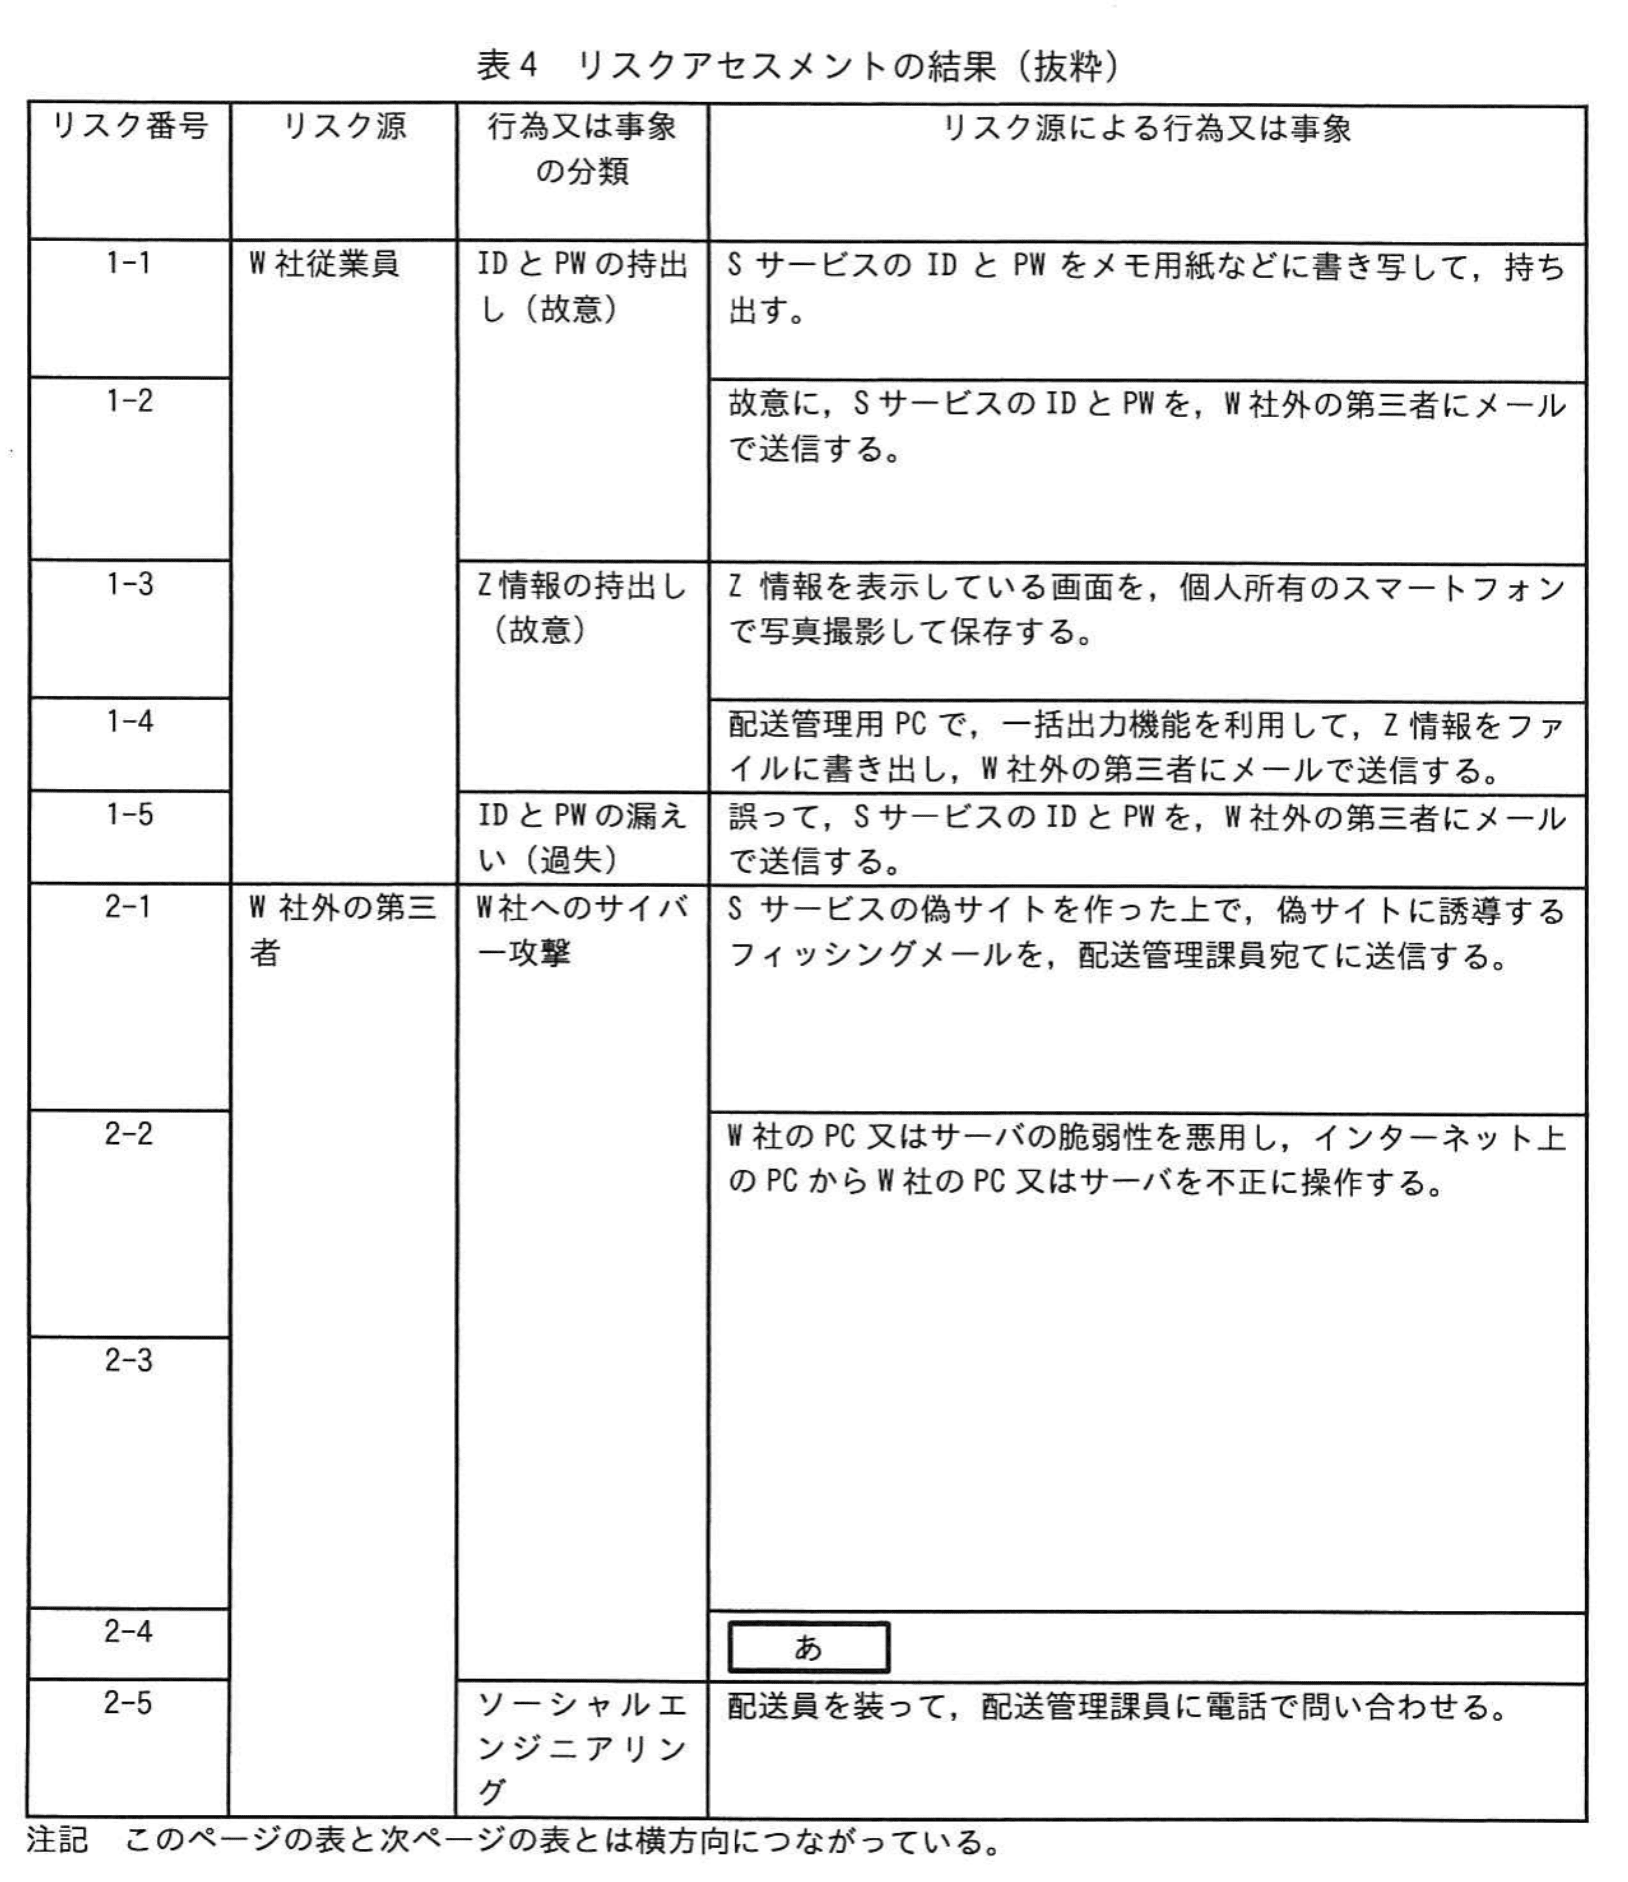
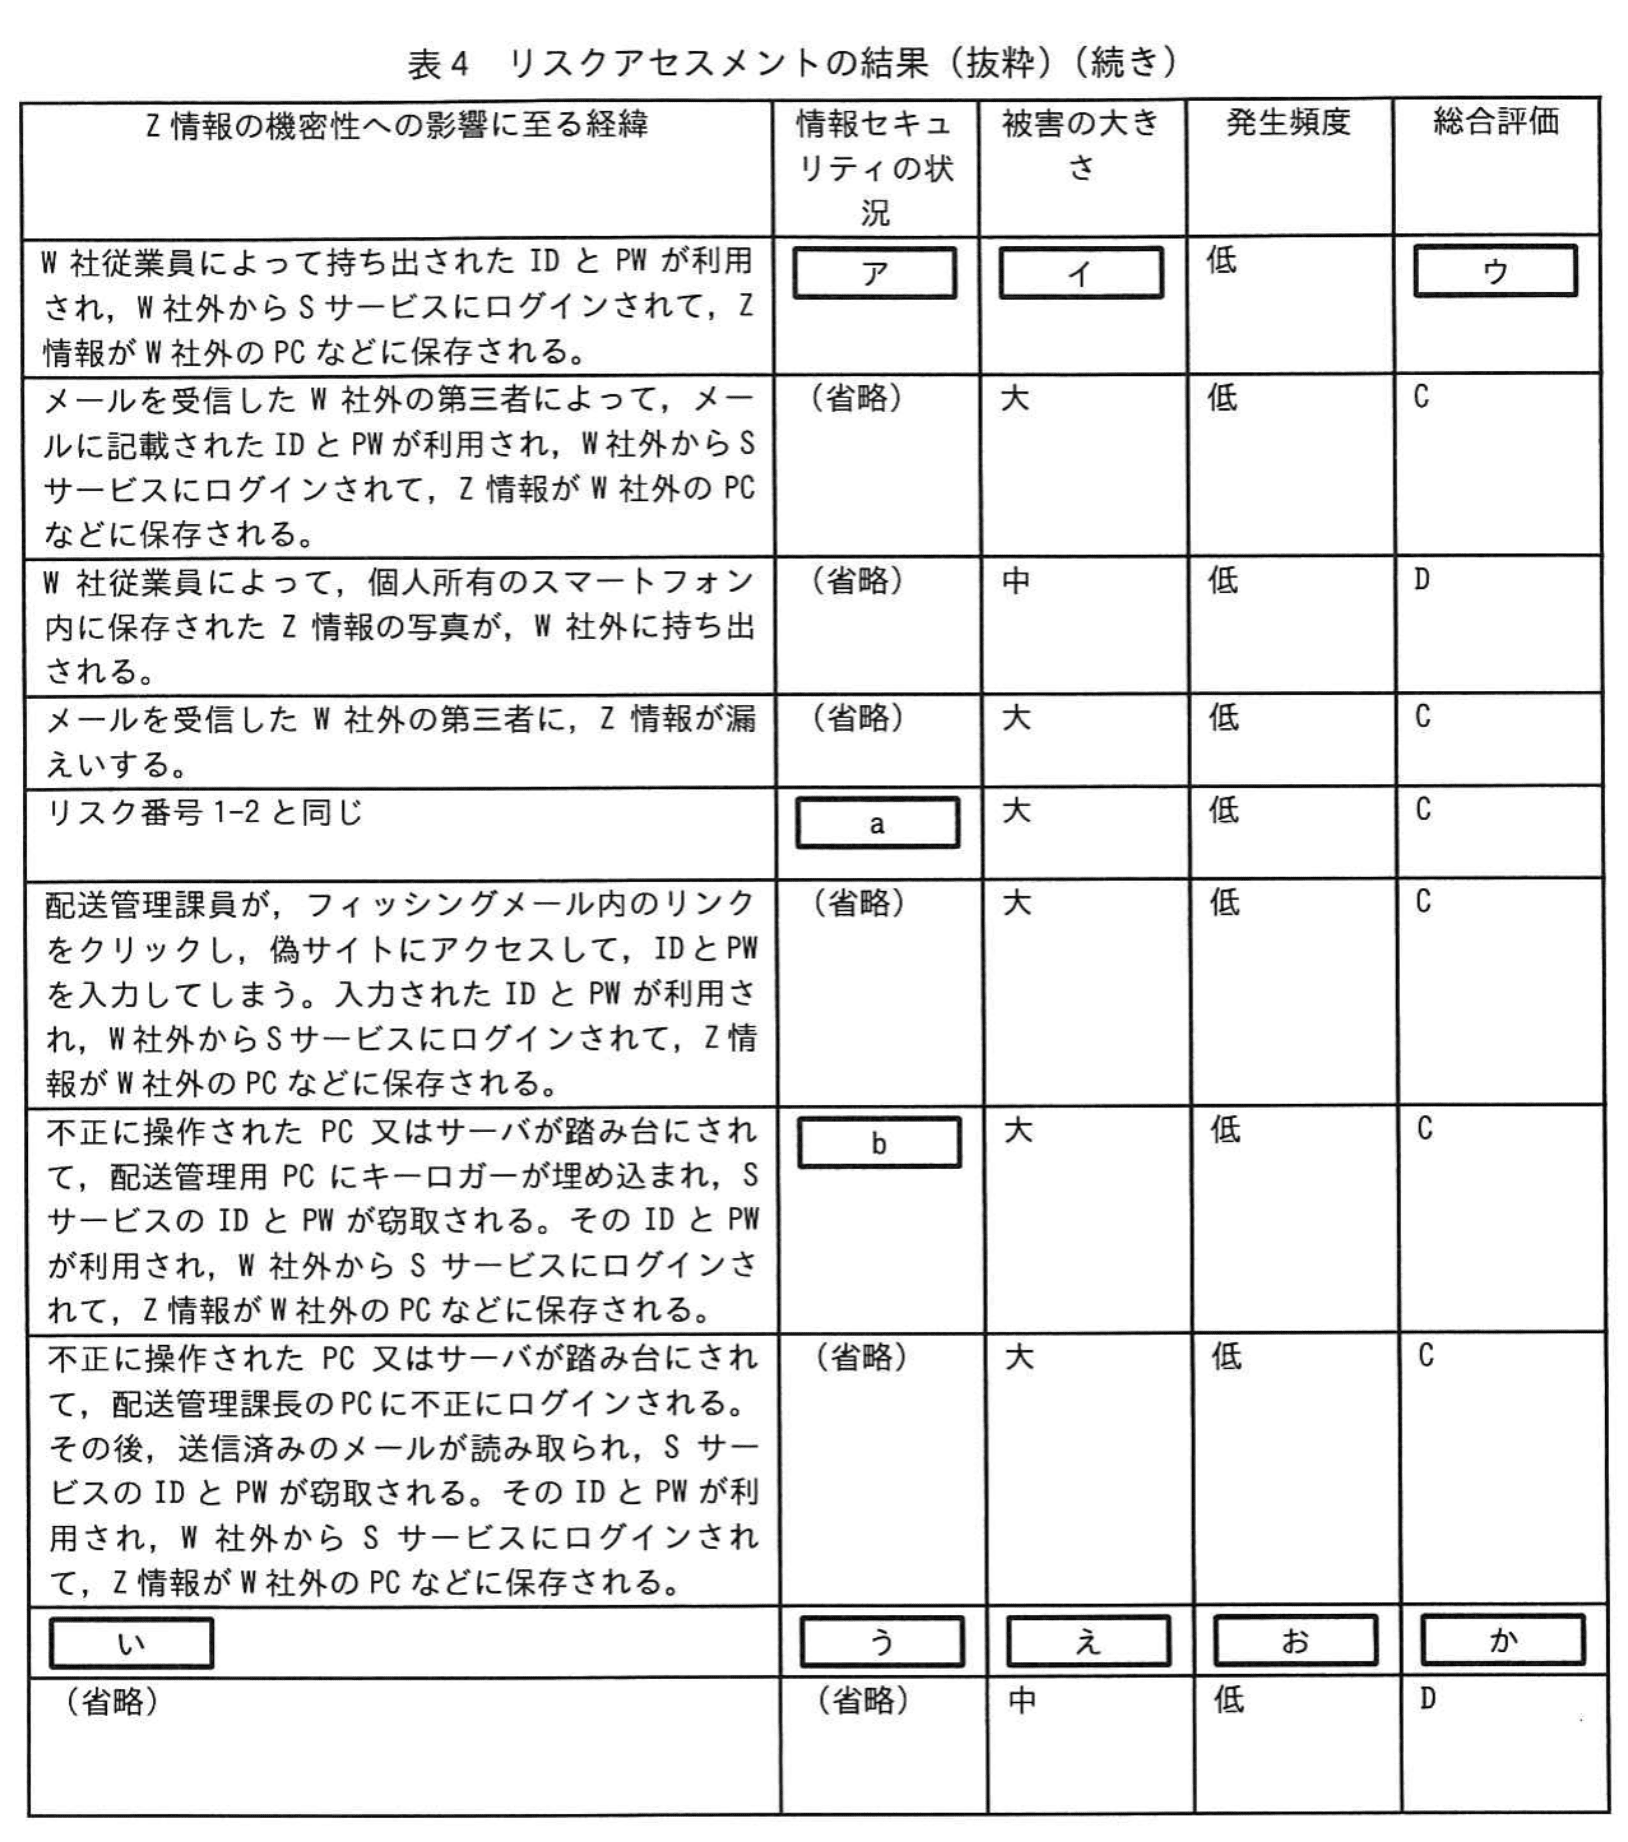
Tさんは、表4のリスクアセスメントの結果をG百貨店に報告した。
〔リスクの管理策の検討〕
報告を受けた後、G百貨店は、総合評価がA〜Cのリスクについて、リスクを低減するために追加すべき管理策の検討をE社に依頼した。依頼に当たり、G百貨店は次のとおり条件を提示した。
・図1のデータの流れを変更しない前提で管理策を検討すること
・リスク番号1-1及び2-4については、総合評価にかかわらず、管理策を検討すること
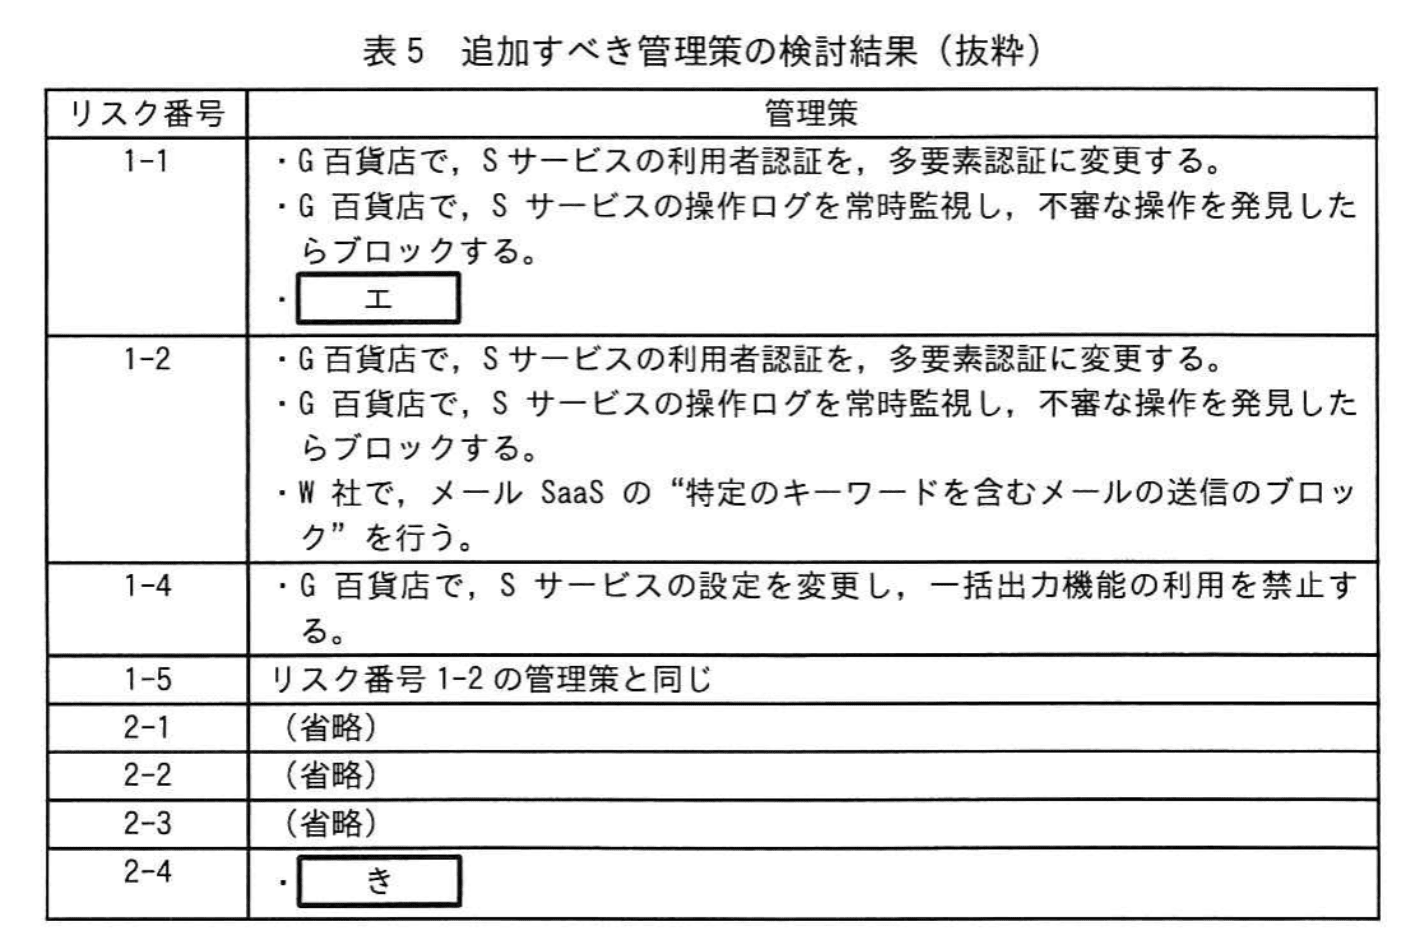
依頼を受けたE社は、Tさんをリーダーとする数名のチームが管理策を検討した。追加すべき管理策の検討結果を表5に示す。
その後、Tさんは、Z情報の完全性及び可用性についてのリスクアセスメント、並びに菓子類F以外の贈答品の受注情報についてのリスクアセスメントを行い、必要に応じて管理策を検討した。
E社から全ての情報資産のリスクアセスメント結果及び追加すべき管理策の報告を受けたG百貨店は、報告内容からW社に関連する部分を抜粋してW社にも伝えた。G百貨店とW社は、幾つかの管理策を実施し、順調に贈答品の販売及び配送を行っている。
設問1:
問題文を見る模範解答
ア:10、11、12、13
イ:大
ウ:C
エ:G百貨店で、Sサービスへログイン可能なIPアドレスをW社プロキシだけに設定する。
解説
解答の論理構成
-
ア ― 該当する「情報セキュリティの状況」の抽出
- 該当シナリオは「W社従業員によって持ち出されたIDとPWが利用され、W社外からSサービスにログインされて、Z情報がW社外のPCなどに保存される。」
- ここで関与する統制は、表2の人的面・PW管理面に関するものです。
• 項番「10」は「全従業員に対して、次の基本的な情報セキュリティ研修を行っている。」
• 項番「11」は「聞取り調査の結果、従業員の倫理意識は十分に高いことが判明した。」
• 項番「12」は「配送管理課長が毎月PWを変更し…課員全員に周知している。」
• 項番「13」は「PWを書いた付箋が、机上に貼ってあった。」 - これら4項番だけがシナリオと直接関係するため、ア=「10、11、12、13」となります。
-
イ ― 被害の大きさの判断
- 攻撃者は正規アカウントで「Z情報がW社外のPCなどに保存」できる状態です。
- 図3の基準で「ほぼ全てのZ情報について、機密性が確保できない。」は“大”であるためイ=「大」です。
-
ウ ― 総合評価の算定
-
エ ― 追加管理策の提案
誤りやすいポイント
- アで技術的対策(例:項番2のマルウェア対策ソフト)まで列挙してしまう。ID/PWの持ち出しリスクには直接関係しません。
- イを“中”にしてしまうケース。正規アカウントによるアクセスは全件取得が容易であり、影響は“大”です。
- エで「二要素認証を強制」と回答し重複する。すでに別行で盛り込まれているため、IP制限という追加策を見落とさないよう注意が必要です。
FAQ
Q: 「発生頻度 低」と判断できる根拠は何ですか?
A: 図3の定義で「低」は「発生頻度は年に2回未満」。ID/PWを書き写して社外に持ち出す行為は不正行為であり、通常業務ではまず発生しないため“低”と評価されています。
A: 図3の定義で「低」は「発生頻度は年に2回未満」。ID/PWを書き写して社外に持ち出す行為は不正行為であり、通常業務ではまず発生しないため“低”と評価されています。
Q: なぜ項番「13」も有効な統制に数えられるのですか?
A: 「PWを書いた付箋が机上に貼ってあった。」は好ましくない状況ですが、表2では“現状”を記述しており、リスク分析ではプラス・マイナスを問わず「関連する状況」を全て列挙するルールだからです。
A: 「PWを書いた付箋が机上に貼ってあった。」は好ましくない状況ですが、表2では“現状”を記述しており、リスク分析ではプラス・マイナスを問わず「関連する状況」を全て列挙するルールだからです。
Q: IPアドレス制限はW社側でなくG百貨店側で行う理由は?
A: 表1「項番3」より設定権限はSサービスのアカウント単位であり、アカウント管理者=G百貨店です。W社は利用者に過ぎないため、G百貨店が設定する必要があります。
A: 表1「項番3」より設定権限はSサービスのアカウント単位であり、アカウント管理者=G百貨店です。W社は利用者に過ぎないため、G百貨店が設定する必要があります。
関連キーワード: 多要素認証、パスワード管理、フィッシング、アクセス制御、リスク評価

設問2:次の問いに答えよ。
問題文を見る(1)表4中のあに入れる適切な字句を、本文に示した状況設定に沿う範囲で、あなたの知見に基づき、答えよ。
模範解答
解答例として、①〜③を示す。
①:あ:G百貨店からW社への連絡を装った電子メールに未知のマルウェアを添付して、配送管理課員宛てに送付する。
②:あ:配送管理課員がよく閲覧するWebサイトにおいて、脆弱性を悪用するなどして、配送管理課員が閲覧した時に、未知のマルウェアを別のWebサイトからダウンロードさせるようにWebページを改ざんする。
③:あ:W社からアクセスすると未知のマルウェアをダウンロードする仕組みのWebページを用意した上で、そのURLリンクを記載した電子メールを、G百貨店からW社への連絡を装って送信する。
解説
解答の論理構成
- 【問題文】ではリスク番号2-4の“リスク源”が「W社外の第三者」、“行為又は事象の分類”が「W社へのサイバー攻撃」と示されています。したがって[あ]には、外部攻撃者がW社にマルウェアを送り込む具体的手口を記述する必要があります。
- 表2「メールSaaS」(項番5)の状況では、セキュリティオプションのうち
・「添付ファイルに対するパターンマッチング型マルウェア検査」だけを有効
・「迷惑メールのブロック」、「特定のキーワードを含むメールの送信のブロック」は無効
とあります。未知(シグネチャ未登録)のマルウェアを添付すれば、検査をすり抜けやすいことが分かります。 - G百貨店とW社は業務連絡を「メール」で行うと【問題文】に明記されています。この“通常ルート”を偽装すれば、配送管理課員が不審に思わず開封する可能性が高いです。
- 以上を踏まえると、最も妥当なリスク源の行為は
「G百貨店からのメールを装い、未知のマルウェア付きファイルを配送管理課員宛てに送信する」
となります。これは受験参考情報として提示された解答例①とも一致します。
結論:[あ]
G百貨店からW社への連絡を装った電子メールに未知のマルウェアを添付して、配送管理課員宛てに送付する。
G百貨店からW社への連絡を装った電子メールに未知のマルウェアを添付して、配送管理課員宛てに送付する。
誤りやすいポイント
- 「フィッシングメールでURLリンクを送る」だけを書くと、リスク番号2-1(既にフィッシングが記載)と重複しやすい点。2-4は“マルウェア侵入”を具体化する設問です。
- 既知マルウェアと書くと、表2項番2の「パターンマッチング型のマルウェア対策ソフト」で検知され得るため、リスクが適切に表現できません。必ず「未知のマルウェア」や「新種のマルウェア」とする必要があります。
- 「USBメモリ等の物理媒体で侵入」とすると、メール経路を前提とする本文記述(G百貨店→W社メール連絡)に合致しません。
FAQ
Q: “未知のマルウェア”と“ゼロデイマルウェア”は同義ですか?
A: ここではパターンマッチング型エンジンの定義ファイルに含まれないマルウェアを指しており、ゼロデイ攻撃などシグネチャ未対応のマルウェアと同義に扱っています。
A: ここではパターンマッチング型エンジンの定義ファイルに含まれないマルウェアを指しており、ゼロデイ攻撃などシグネチャ未対応のマルウェアと同義に扱っています。
Q: 「迷惑メールのブロック」を有効にしていれば本リスクは消えますか?
A: 迷惑メール判定は誤検知・すり抜けが発生し得ます。加えて添付ファイル型の未知マルウェアはスパム判定に掛からない場合があり、完全には防げません。
A: 迷惑メール判定は誤検知・すり抜けが発生し得ます。加えて添付ファイル型の未知マルウェアはスパム判定に掛からない場合があり、完全には防げません。
Q: なぜ“添付ファイルに対するパターンマッチング型マルウェア検査”が有効でも危険なのですか?
A: パターンマッチング型は既知シグネチャに依存するため、新種・亜種のマルウェアは検知できないことがあります。そのため未知マルウェアを添付すれば侵入可能です。
A: パターンマッチング型は既知シグネチャに依存するため、新種・亜種のマルウェアは検知できないことがあります。そのため未知マルウェアを添付すれば侵入可能です。
関連キーワード: フィッシングメール、マルウェア、多要素認証、URLフィルタリング、ワンタイムパスワード
設問2:次の問いに答えよ。
問題文を見る模範解答
解答例として、①〜③を示す(設問2(1)の①〜③に紐づいている)。
①:い:配送管理課員が、添付ファイルを開き、配送管理用PCが未知のマルウェアに感染した結果、IDとPWを周知するメールが読み取られ、SサービスのIDとPWが窃取される。そのIDとPWが利用されて、W社外からSサービスにログインされて、Z情報が漏えいする。
う:2、3、5、6、9、12
え:大
お:高
か:A
き:配送管理用PCにEDRを導入し、不審な動作が起きていないかを監視する。
②:い:配送管理課員が、改ざんされたWebページを閲覧した結果、マルウェアをダウンロードしてPCがマルウェアに感染する。マルウェアがキー入力を監視して、配送管理課員がSサービスにアクセスした際にIDとPWが窃取される。そのIDとPWが利用されて、W社外からSサービスにログインされ、Z情報がW社外のPCなどに保存される。
う:2、3、6
え:大
お:低
か:C
き:プロキシサーバのURLフィルタリング機能の設定を変更して、配送管理用PCからアクセスできるURLを必要なものだけにする。
③:い:配送管理課員が、電子メール内のURLリンクをクリックすると、配送管理用PCが未知のマルウェアに感染する。PC内に残っていたZ情報を一括出力したファイルが、マルウェアによって攻撃者の用意したサーバに送信され、Z情報が漏えいする。
う:2、3、5、6、9、10
え:大
お:高
か:A
き:全てのPCとサーバに、振舞い検知型又はアノマリ検知型のマルウェア対策ソフトを導入する。
解説
解答の導き方
-
まず、どのような「行為又は事象(あ)」を想定するか
図2に「プロキシサーバ」があり、表2項目6に「プロキシサーバは、社内の全てのPCとサーバから、インターネットへのHTTPとHTTPSの通信を転送する。URLフィルタリング機能があり、アダルトとギャンブルのカテゴリだけを禁止している。HTTPS復号機能はもっていない。」とあります。プロキシの検査が限定的でかつHTTPS復号がなく、配送管理用PCがインターネットへアクセスできること(図2)を踏まえると、W社外の第三者が改ざん済みのWebページを用意して誘導すれば、配送管理用PCがマルウェアに感染する現実的な経路が成立します。よって あ は次のように設定します。
「W社外の第三者が、改ざんしたWebページに誘導し、配送管理用PCをマルウェアに感染させる。」 -
その行為から「Z情報の機密性への影響に至る経緯(い)」を具体化する
図1の(1)により配送管理課員がSサービスを参照してZ情報を扱うこと、SサービスはIDとPWでの認証(表1項番1で多要素未設定)であること、またマルウェアがキーロガー等で認証情報を窃取し得ることを組み合わせると、以下の経緯が成立します。したがって い は次のようになります。
「配送管理課員が、改ざんされたWebページを閲覧した結果、マルウェアをダウンロードして配送管理用PCが感染する。マルウェアがキー入力を監視してSサービスのIDとPWを窃取し、そのIDとPWが利用されて、W社外からSサービスにログインされて、Z情報がW社外のPCなどに保存される。」 -
次に、この経路に関連する表2の項目(う)を選ぶ根拠
- 表2項番2:「全てのPCとサーバに、パターンマッチング型のマルウェア対策ソフトを導入している。…」は記載どおりだが、未知のマルウェア(ゼロデイや難読化された攻撃)を確実に検出できないため、攻撃の成立確率・影響評価に関係する。
- 表2項番3:「脆弱性修正プログラムの適用は、遅滞なく行われている。」は、既知の脆弱性利用は低減するが、ブラウザのプラグインやユーザ操作によるドライブバイダウンロード等を完全に防ぐわけではなく、評価に影響する。
- 表2項番6(前述):「URLフィルタリングは限定的、HTTPS復号なし」は、改ざんサイトやHTTPSで配信されるマルウェアを検出・遮断しにくいことを示す。
以上から、該当する表2の項番は「2、3、6」です。したがって う = 2, 3, 6。 -
被害の大きさ(え)の判断根拠
Z情報は「配送先の住所・氏名・電話番号の情報が含まれている」と明記されているため、SサービスのIDとPWが外部で悪用されれば「ほぼ全てのZ情報について、機密性が確保できない」状態になり得ます(図3の被害定義参照)。よって被害の大きさは「大」です。つまり え = 大。 -
発生頻度(お)の判断根拠
図3の2.(3)は、表2の情報セキュリティの状況を考慮に入れた上で、“リスク源による行為又は事象”が発生し、かつ、“Z情報の機密性への影響に至る経緯”のとおりに進行する頻度を評価するとしています。この経緯が進行するには、配送管理課員が改ざんされたWebページを閲覧し、マルウェアがダウンロードされて実行され、キー入力の監視によってIDとPWが窃取され、さらにW社外からSサービスにログインされる、という複数の段階を全て経る必要があります。表2の項番2(マルウェア対策ソフトの導入)や項番3(脆弱性修正プログラムの遅滞ない適用)によって、途中の段階で止まる場合も多いと考えられます。そのため、この経緯のとおりに最後まで進行する頻度は年に2回未満と評価でき、図3の定義(低:発生頻度は年に2回未満である。)から お = 低 です(解答例も ② は「低」)。 -
表5の管理策(き)の検討と記入
要件に「図1のデータの流れを変更しない前提」であるため、Sサービス側やデータフローを変えずにW社側で取れる現実的対策が望ましい。今回の想定経路はWebアクセス経由なので、ネットワーク層でアクセス先を厳格に制限することが効果的です。表2項番6に基づき、プロキシのURLフィルタリング設定を強化して配送管理用PCからの不要な外部サイトアクセスを禁止することが有効です。よって き は次の一文が適切です。
「プロキシサーバのURLフィルタリング機能の設定を変更して、配送管理用PCからアクセスできるURLを必要なものだけにする。」
以上の論証から、設問の空欄は次の内容になります(文言は説明で示した通り、問題文の表記ルールに合わせて記入してください)。
- あ:W社外の第三者が、改ざんしたWebページに誘導し、配送管理用PCをマルウェアに感染させる。
- い:配送管理課員が、改ざんされたWebページを閲覧した結果、マルウェアをダウンロードして配送管理用PCが感染する。マルウェアがキー入力を監視してSサービスのIDとPWを窃取し、そのIDとPWが利用されて、W社外からSサービスにログインされて、Z情報がW社外のPCなどに保存される。
- う:2、3、6
- え:大
- お:低
- か:C
- き:プロキシサーバのURLフィルタリング機能の設定を変更して、配送管理用PCからアクセスできるURLを必要なものだけにする。
誤りやすいポイント
- 攻撃経路の混同:フィッシングで偽サイトに誘導する手法(Sサービスを偽装する攻撃)と、改ざんサイトに誘導してマルウェアを落とす手法を混同しやすい。前者は「偽サイトで認証情報を入力させる」経路、後者は「端末感染→キーロガー等で認証情報を窃取する」経路と区別する。
- 表2の項番選定ミス:表2の記載は「存在する対策」と「その制限」を示す。例えば「パターンマッチング型マルウェア対策が導入されている」からといって未知の振る舞い検知が効くと誤認するのは誤り。
- 発生頻度の判定ミス:図3の定義どおり、行為又は事象が発生し、かつ経緯のとおりに最後まで進行する頻度で評価する。PCを毎日使うことだけを根拠に「高」とすると、途中で防がれる段階を考慮していないことになる。
- 管理策の検討で「図1のデータの流れを変更しない」という条件を見落とすと、Sサービス側の設定変更(データ流れの変更に当たる)など実行不可能な提案をしてしまう。
- 「多要素認証を導入すれば万全」と判断するのは早計。MFAは有効だが、端末乗っ取りやセッションハイジャックなど別経路が残るため、端末防御やネットワーク制御も必要。
FAQ
Q: なぜ う に表2の「5(メールSaaSのオプション)」を含めなかったのですか?
A: 本シナリオは改ざんされたWebページへのアクセスによる端末感染を想定しているため、メールSaaSの添付ファイル検査や迷惑メールブロックは直接の防御にはならない。ただし誘導経路がメールリンクや添付である場合はメールのオプション(項番5)の影響を考慮すべきで、その場合は項番5も関連項目になる。
A: 本シナリオは改ざんされたWebページへのアクセスによる端末感染を想定しているため、メールSaaSの添付ファイル検査や迷惑メールブロックは直接の防御にはならない。ただし誘導経路がメールリンクや添付である場合はメールのオプション(項番5)の影響を考慮すべきで、その場合は項番5も関連項目になる。
Q: 多要素認証(MFA)を導入すれば、このリスクはゼロになりますか?
A: MFAは認証情報の単独利用による不正ログインを大幅に防ぎますが、端末感染が進みセッション情報の窃取やワンタイムパスワードのリレー攻撃等が成立する可能性もあるため、端末保護(振る舞い検知やEDR)やネットワーク側のアクセス制御と組み合わせる必要があります。
A: MFAは認証情報の単独利用による不正ログインを大幅に防ぎますが、端末感染が進みセッション情報の窃取やワンタイムパスワードのリレー攻撃等が成立する可能性もあるため、端末保護(振る舞い検知やEDR)やネットワーク側のアクセス制御と組み合わせる必要があります。
Q: 配送管理用PCは毎日使われるのに、発生頻度が「低」でよいのですか?
A: 発生頻度は、PCを使う頻度ではなく、“Z情報の機密性への影響に至る経緯”のとおりに最後まで進行する頻度です。改ざんサイトの閲覧、マルウェア感染、IDとPWの窃取、外部からのログインの全てが成立する必要があり、表2の対策で途中で止まる場合も多いため、年に2回未満(低)と評価します。
A: 発生頻度は、PCを使う頻度ではなく、“Z情報の機密性への影響に至る経緯”のとおりに最後まで進行する頻度です。改ざんサイトの閲覧、マルウェア感染、IDとPWの窃取、外部からのログインの全てが成立する必要があり、表2の対策で途中で止まる場合も多いため、年に2回未満(低)と評価します。
関連キーワード: マルウェア対策、振る舞い検知、プロキシサーバ、HTTPS復号、多要素認証
設問3:
問題文を見る模範解答
a:5、10、12
b:2、3、4
解説
解答の論理構成
-
a に入るのは、表4の行に示された「リスク番号1‐2と同じ」シナリオに適合する “情報セキュリティの状況” の項番です。
・リスク番号1-2は「故意に、SサービスのIDとPWを、W社外の第三者にメールで送信する。」という行為です。
・メール送信に直接関係する、もしくはID/PWの扱いに関係する対策を表2から抽出します。適合する項番
5:「メールSaaSには、セキュリティ対策のオプションとして…“特定のキーワードを含むメールの送信のブロック”」
10:「全従業員に対して…メール送信時の注意事項」
12:「配送管理課長が毎月PWを変更し、IDと変更後のPWをメールで配送管理課員全員に周知」以上より a=5,10,12となります。 -
b に入るのは、「不正に操作されたPC又はサーバが踏み台にされて…キーロガーが埋め込まれ…IDとPWが窃取される」シナリオに関連する対策です。
・キーロガーを含むマルウェア対策、脆弱性悪用の阻止、外部からの不正通信遮断が論点です。適合する項番
2:「全てのPCとサーバに、パターンマッチング型のマルウェア対策ソフトを導入」
3:「全てのPC、サーバ及び配送用スマートフォンで、脆弱性修正プログラムの適用は、遅滞なく行われている」
4:「FWは…インターネットからW社への全ての通信を禁止…W社からインターネットへの通信は、プロキシサーバからの必要な通信だけを許可」以上より b=2,3,4となります。
誤りやすいポイント
- 表2の文章を読まずにキーワードだけで選んでしまい、メール送信ブロック機能の有効/無効を見落とすケース。
- 「脆弱性修正プログラムの適用」は“踏み台化防止”に直結する点を見逃し、項番3を外すミス。
- ID/PWの運用ルール(項番12)が“情報セキュリティの状況”として評価対象になることに気付かず漏らすパターン。
FAQ
Q: 「特定のキーワードを含むメールの送信のブロック」が無効でも項番5を選ぶのはなぜ?
A: 無効であること自体がリスクの成立要因なので、“情報セキュリティの状況”として記載し評価に含めます。
A: 無効であること自体がリスクの成立要因なので、“情報セキュリティの状況”として記載し評価に含めます。
Q: マルウェア対策ソフトが最新ならキーロガー侵入はないのでは?
A: パターンマッチング型は未知の攻撃や迂回手法に弱く、完全な防止はできません。従って項番2は“あるが不十分”という状況として記録します。
A: パターンマッチング型は未知の攻撃や迂回手法に弱く、完全な防止はできません。従って項番2は“あるが不十分”という状況として記録します。
Q: 物理的セキュリティ(項番8)はbに入らないのですか?
A: シナリオはリモートからの侵入を前提としており、物理アクセスは論点外なので該当しません。
A: シナリオはリモートからの侵入を前提としており、物理アクセスは論点外なので該当しません。
関連キーワード: メールフィルタリング、マルウェア対策、脆弱性管理、ファイアウォール、認証情報管理

