
応用情報技術者 2010年 秋期 午後 問09
検疫ネットワークに関する次の記述を読んで、設問1~3に答えよ。
W社は、食品の製造と販売を営む中堅の会社である。W社には営業部と製造部があり、それぞれの部の各社員にノートPC(以下、PCという)が1台ずつ配布されている。社員は、配布されたPCをW社社内ネットワーク(以下、社内ネットワークという)に接続して利用している。社内ネットワークでは、情報セキュリティ強化のための施策の一環として、IEEE 802.1x方式による認証VLANを用いた検疫ネットワークシステム(以下、検疫システムという)を導入している。
検疫システムは、セキュリティ対策の検査を行い、セキュリティ対策が不十分な端末を社内ネットワークに接続させず、隔離したり、必要なセキュリティ対策を施したりする機能をもつ。
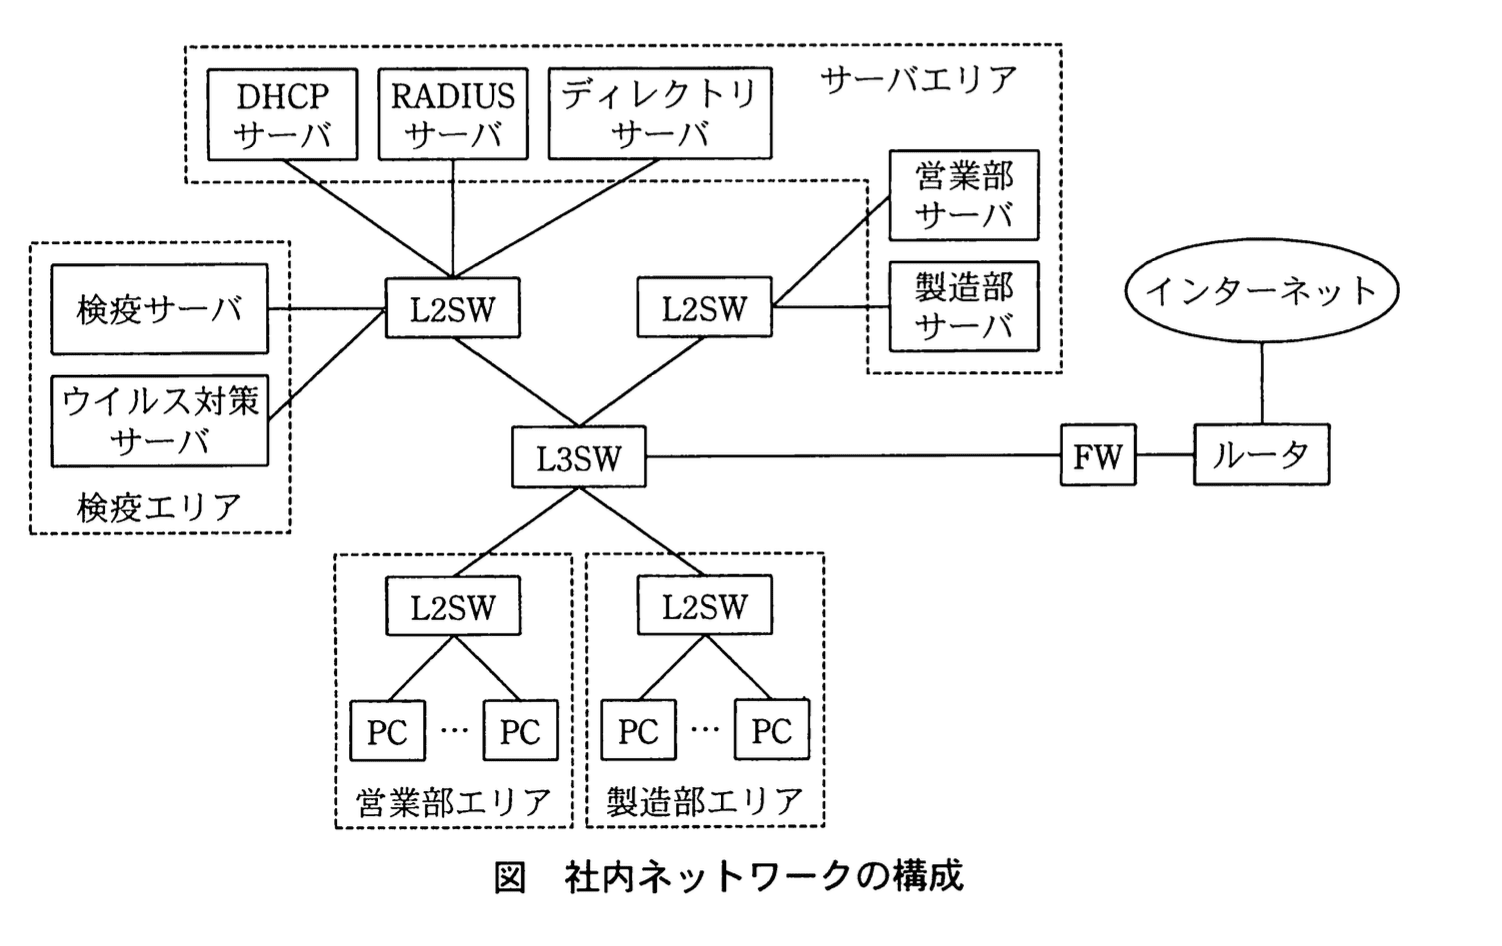
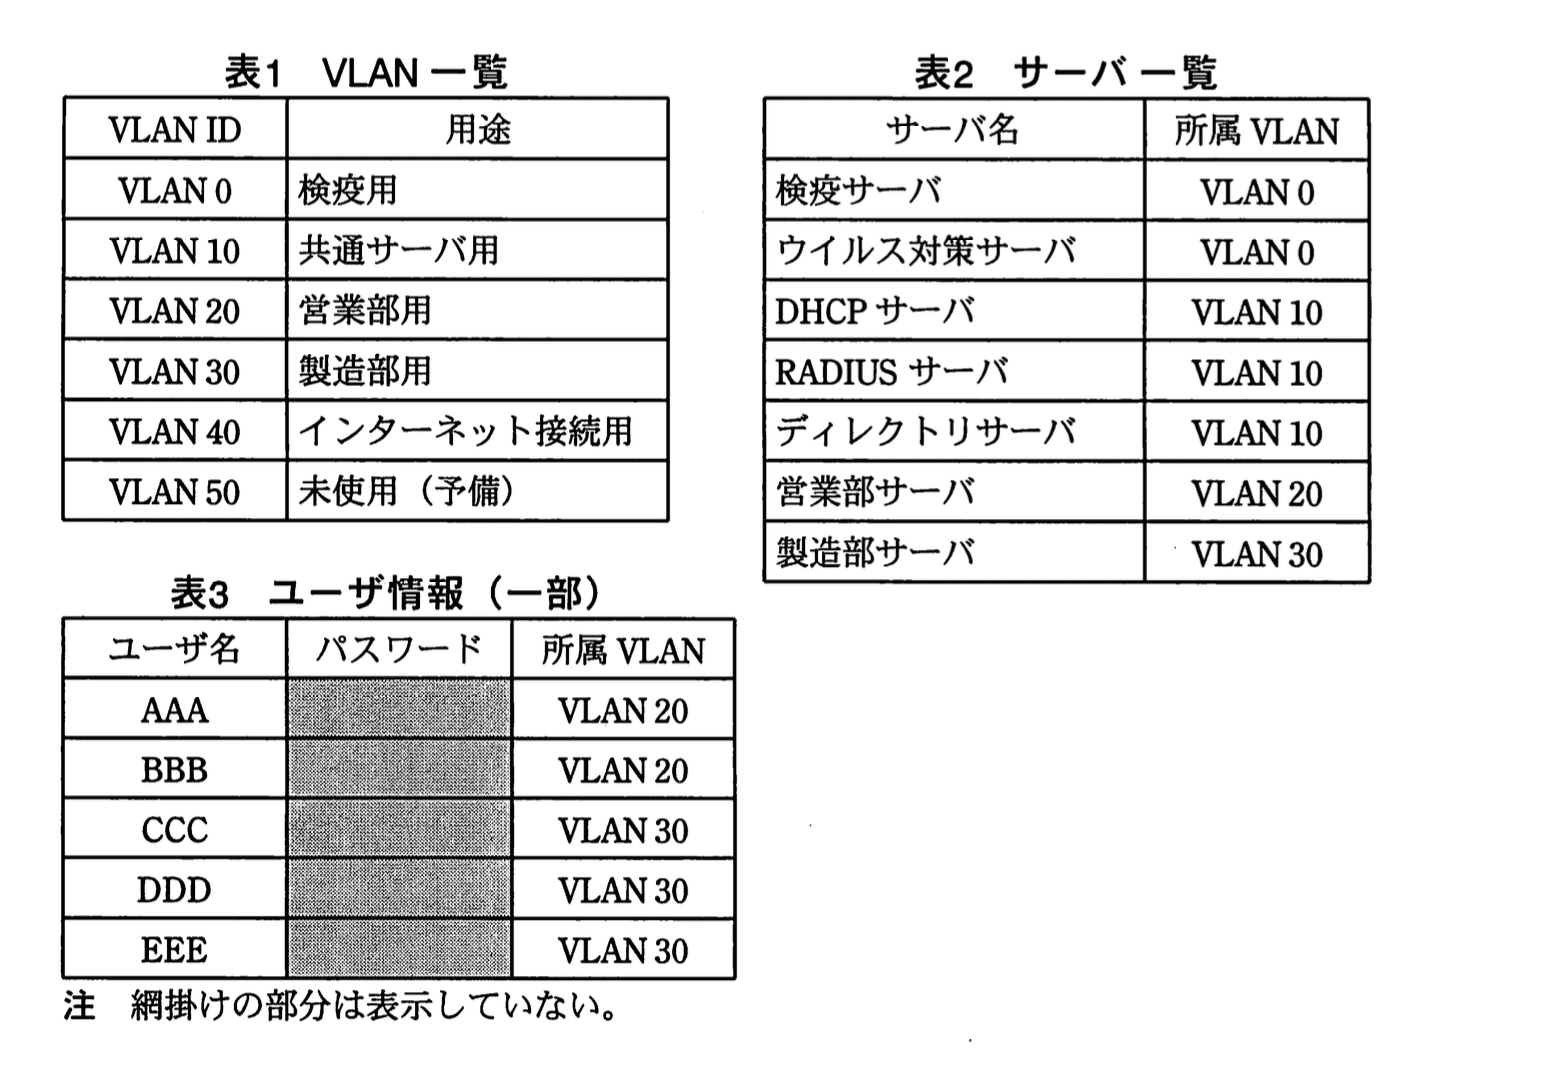
社内ネットワークの構成は、図のとおりである。各種サーバ、レイヤ2スイッチ(L2SW)、レイヤ3スイッチ(L3SW)、ファイアウォール(FW)、ルータなどから構成される。設定されたVLAN一覧を表1に、サーバ一覧を表2に、ディレクトリサーバ上に格納されているユーザ情報(一部)を表3にそれぞれ示す。
〔認証と検疫の処理の流れ〕
(1) 所属VLANが設定されていない営業部エリアや製造部エリアのPCは、それぞれのエリア内のL2SWの空きポートに接続されると、L2SWやL3SWを介して、a サーバと限定的に通信し、端末認証を受ける。
PCから送られたユーザ名などの認証情報を a サーバが受信すると、a サーバは、ユーザ情報を b サーバに問い合わせ、ユーザ認証を行う。
ユーザ認証が c したPCは、引き続き、VLANが設定されないままとなる。
(2) ユーザ認証が d したPCの所属VLANを、検疫エリアに配置されたサーバと同じく e に設定して、そのPCを隔離する。ここでは、所属VLANは、L2SWのポートごとに一つだけ設定される。
(3) PCでは、検疫サーバによって、セキュリティパッチが適用されているかどうか、ウイルスワクチンのパターンファイルが最新かどうか、スクリーンセーバなどの各種設定状況が適切かどうかを調べる検査が行われる。この検査が不合格となったPCは、検査が合格となるまで、このeに隔離され、検疫サーバによって、必要なセキュリティパッチの適用や各種設定の変更が強制的に行われる。さらにウイルス対策サーバによって、ウイルスチェックが行われる。
(4) 検査が合格となったPCは、bサーバに登録された所属VLAN IDに従い、検疫システムによって、所属するVLANが割り当てられる。
例えば、ユーザ名がCCCの場合、fサーバと同じVLANであるgが割り当てられる。
(5) 所属するVLANを割り当てられたPCが、hサーバにIPアドレスを要求すると、hサーバは、VLAN IDに応じたIPアドレスを動的に割り当てる。
IPアドレスが割り当てられたPCは、社内ネットワークを利用することができる。
設問1:
問題文を見る本文中のa~d、f、hに入れる適切な字句を解答群の中から選び、記号で答えよ。
解答群
ア:DHCP
イ:RADIUS
ウ:インターネット
エ:ウイルス対策
オ:営業部
カ:検疫
キ:失敗
ク:成功
ケ:製造部
コ:ディレクトリ
サ:ルータ
模範解答
a:イ
b:コ
c:キ
d:ク
f:ケ
h:ア
解説
解答の論理構成
-
a に入る語
- 本文(1)では「PCは…限定的に通信し、端末認証を受ける」とあるため、IEEE 802.1x認証で用いられる認証サーバを指す。
- 解答群で認証サーバに該当するのは「イ:RADIUS」。
- したがってa=「イ」。
-
b に入る語
- 本文(1)「a サーバは、ユーザ情報を b サーバに問い合わせ、ユーザ認証を行う」。
- 表2に「ディレクトリサーバ」が存在し、ユーザ情報を保持するサーバは通常これである。
- 解答群「コ:ディレクトリ」が適合。
- よってb=「コ」。
-
c と d の対比
- 本文(1)「ユーザ認証が c したPCは、引き続き、VLANが設定されないままとなる」。
- 認証に失敗すればVLANは割り当てられないので c=「キ:失敗」。
- 本文(2)「ユーザ認証が d したPCの所属VLANを…検疫…に設定して、そのPCを隔離する」。
- 認証に成功した端末が次の段階(検疫)へ進むので d=「ク:成功」。
-
f に入る語
- 本文(4)の例示「ユーザ名がCCCの場合、fサーバと同じVLANであるgが割り当てられる」。
- 表3よりユーザ「CCC」の「所属VLAN」は「VLAN 30」、表2で「製造部サーバ」が「VLAN 30」に属する。
- よって「サーバと同じVLAN」は「製造部用VLAN」であり、解答群「ケ:製造部」が適切。
- したがってf=「ケ」。
-
h に入る語
- 本文(5)「サーバにIPアドレスを要求すると、hサーバは、VLANIDに応じたIPアドレスを動的に割り当てる」。
- 動的にIPアドレスを払い出すのはDHCPである。
- 解答群「ア:DHCP」が該当。
- したがってh=「ア」。
以上より模範解答と一致する。
誤りやすいポイント
- 「認証に成功したら即業務VLAN」と早合点し、dに「キ:失敗」を入れてしまう。検疫ネットワークでは“認証成功後に隔離検査”が一般的である点を見落としやすいです。
- fでVLAN番号(「30」など)を直接書きたくなるが、選択肢は名称(営業部/製造部)で用意されていることに注意が必要です。
- RADIUSとDHCPを取り違える。「端末認証」と「アドレス払い出し」は別工程であることを図と本文の流れから整理すると迷いません。
FAQ
Q: IEEE 802.1x認証でRADIUSが使われる理由は何ですか?
A: 802.1xではスイッチや無線APが「認証制御者」となり、実際のユーザ認証は外部サーバに委任します。その際に標準的に用いられるプロトコル/サーバがRADIUSだからです。RADIUSはユーザ情報を一元管理でき、認証・認可・課金をまとめて処理できます。
A: 802.1xではスイッチや無線APが「認証制御者」となり、実際のユーザ認証は外部サーバに委任します。その際に標準的に用いられるプロトコル/サーバがRADIUSだからです。RADIUSはユーザ情報を一元管理でき、認証・認可・課金をまとめて処理できます。
Q: 認証成功後になぜすぐ業務VLANに入れず検疫VLANに隔離するのですか?
A: ID・パスワードが正しくても端末のOS破損やパッチ未適用など “端末側リスク” が残るからです。検疫VLANでパッチ適用やウイルスチェックを行い、安全が確認されてから業務VLANを割り当てることで、社内ネットワーク全体の感染リスクを下げられます。
A: ID・パスワードが正しくても端末のOS破損やパッチ未適用など “端末側リスク” が残るからです。検疫VLANでパッチ適用やウイルスチェックを行い、安全が確認されてから業務VLANを割り当てることで、社内ネットワーク全体の感染リスクを下げられます。
Q: DHCPサーバは複数VLANにどうやってIPを配るのですか?
A: 通常はDHCPリレー機能(IPヘルパーアドレス)をL3SWに設定し、VLAN IDごとにスコープ(アドレスプール)を分けて管理します。クライアントが所属するVLANを示すインタフェースから中継されるため、DHCPサーバは正しいセグメントのIPアドレスを返せます。
A: 通常はDHCPリレー機能(IPヘルパーアドレス)をL3SWに設定し、VLAN IDごとにスコープ(アドレスプール)を分けて管理します。クライアントが所属するVLANを示すインタフェースから中継されるため、DHCPサーバは正しいセグメントのIPアドレスを返せます。
関連キーワード: IEEE 802.1x, VLAN, RADIUS, 検疫ネットワーク、DHCP

設問2:
問題文を見る本文中のe、gに入れる適切なVLAN IDを答えよ。
模範解答
e:VLAN0
g:VLAN30
解説
解答の論理構成
-
検疫用VLANの特定
- 手順(2)では「所属VLANを、検疫エリアに配置されたサーバと同じく e に設定して、そのPCを隔離する」とあります。
- 表2には、検疫エリアにある「検疫サーバ」「ウイルス対策サーバ」がいずれも 「VLAN 0」 に所属していると明記されています。
- よって、検疫時にPCに設定されるVLAN=「VLAN 0」 → e = VLAN 0。
-
ユーザ “CCC” に割り当てるVLANの特定
- 手順(4)では「例えば、ユーザ名がCCCの場合、サーバと同じVLANである g が割り当てられる」と示されています。
- 表3で “ユーザ名” 「CCC」の “所属VLAN” は 「VLAN 30」 と記載されています。
- したがって、CCCのPCに割り当てられるVLAN=「VLAN 30」 → g = VLAN 30。
誤りやすいポイント
- 表1の「VLAN 0」を “未使用” と勘違いし、「VLAN 50」を隔離VLANとして選んでしまう。
- “CCC” が営業部か製造部かを覚え違え、「VLAN 20」を選択してしまう。
- 「検疫サーバ」と「ウイルス対策サーバ」が同じVLANにあることを見落とし、隔離用VLANが二つあると誤解する。
FAQ
Q: 検疫VLANは必ず0番でなければいけませんか?
A: 必ずしも0番である必要はありませんが、本問題では検疫用サーバ群が「VLAN 0」に設置されているため、それに合わせて端末も「VLAN 0」に隔離されます。
A: 必ずしも0番である必要はありませんが、本問題では検疫用サーバ群が「VLAN 0」に設置されているため、それに合わせて端末も「VLAN 0」に隔離されます。
Q: 802.1X認証後すぐにIPアドレスはもらえますか?
A: いいえ。まず認証と検疫を経て最終所属VLANが決定され、その後PCが「DHCPサーバ」にIPアドレスを要求する流れになります。
A: いいえ。まず認証と検疫を経て最終所属VLANが決定され、その後PCが「DHCPサーバ」にIPアドレスを要求する流れになります。
Q: RADIUSとディレクトリサーバの役割分担は?
A: 「RADIUSサーバ」が受け取った認証情報を「ディレクトリサーバ」に照会してユーザ認証を実行し、結果をスイッチへ返します。
A: 「RADIUSサーバ」が受け取った認証情報を「ディレクトリサーバ」に照会してユーザ認証を実行し、結果をスイッチへ返します。
関連キーワード: IEEE 802.1X, VLAN, RADIUS, DHCP, 検疫ネットワーク
設問3:
問題文を見る〔認証と検疫の処理の流れ〕の(3)において、検査を隔離して行う理由を25字以内で述べよ。
模範解答
ウイルスなどの二次感染の範囲を限定できるから
解説
解答の論理構成
- 【問題文】の(3)には「検査が不合格となったPCは、検査が合格となるまで、このeに隔離され、検疫サーバによって、必要なセキュリティパッチの適用や各種設定の変更が強制的に行われる。さらにウイルス対策サーバによって、ウイルスチェックが行われる。」とあります。
- ここで隔離されるPCは「セキュリティパッチが適用されていない」「ウイルスワクチンが最新でない」など、社内ネットワークに参加させるとマルウェア感染や脆弱性悪用の踏み台になる恐れがあります。
- 検疫用VLAN内に閉じ込めれば、未対策PCがほかの端末へ直接パケットを送信できず、感染拡大や攻撃を抑えられます。
- したがって、隔離検査の目的は「ウイルスなどの二次感染の範囲を限定できるから」となります。
誤りやすいポイント
- 「感染を完全に防止するため」と書くと、検査中VLAN内での最小限の通信は許可されている事実とズレます。
- 「検査の効率化」と答えると主旨が逸れます。隔離の第一目的は安全確保です。
- 「一次感染」と「二次感染」を混同しがちですが、問題は「社内ネットワーク全体への拡大=二次感染」を指しています。
FAQ
Q: 検疫VLANにいても検疫サーバやウイルス対策サーバとは通信できますか?
A: はい。検疫VLAN内で限定的に通信し、パッチ適用やウイルスチェックを受けられるよう設定されています。
A: はい。検疫VLAN内で限定的に通信し、パッチ適用やウイルスチェックを受けられるよう設定されています。
Q: IEEE 802.1x認証と隔離VLANはどのように連携していますか?
A: まず802.1xで端末を認証し、認証結果に応じてL2SWポートへVLAN0(検疫)などのVLANを自動割当します。
A: まず802.1xで端末を認証し、認証結果に応じてL2SWポートへVLAN0(検疫)などのVLANを自動割当します。
Q: 隔離後に検査が合格した端末は手動でVLANを戻すのですか?
A: いいえ。検疫システムが自動で「サーバに登録された所属VLANID」をポートへ設定し直します。
A: いいえ。検疫システムが自動で「サーバに登録された所属VLANID」をポートへ設定し直します。
関連キーワード: 隔離ネットワーク、検疫VLAN, 二次感染、802.1x

