
応用情報技術者 2019年 春期 午後 問05
無線LANの導入に関する次の記述を読んで、設問1~3に答えよ。
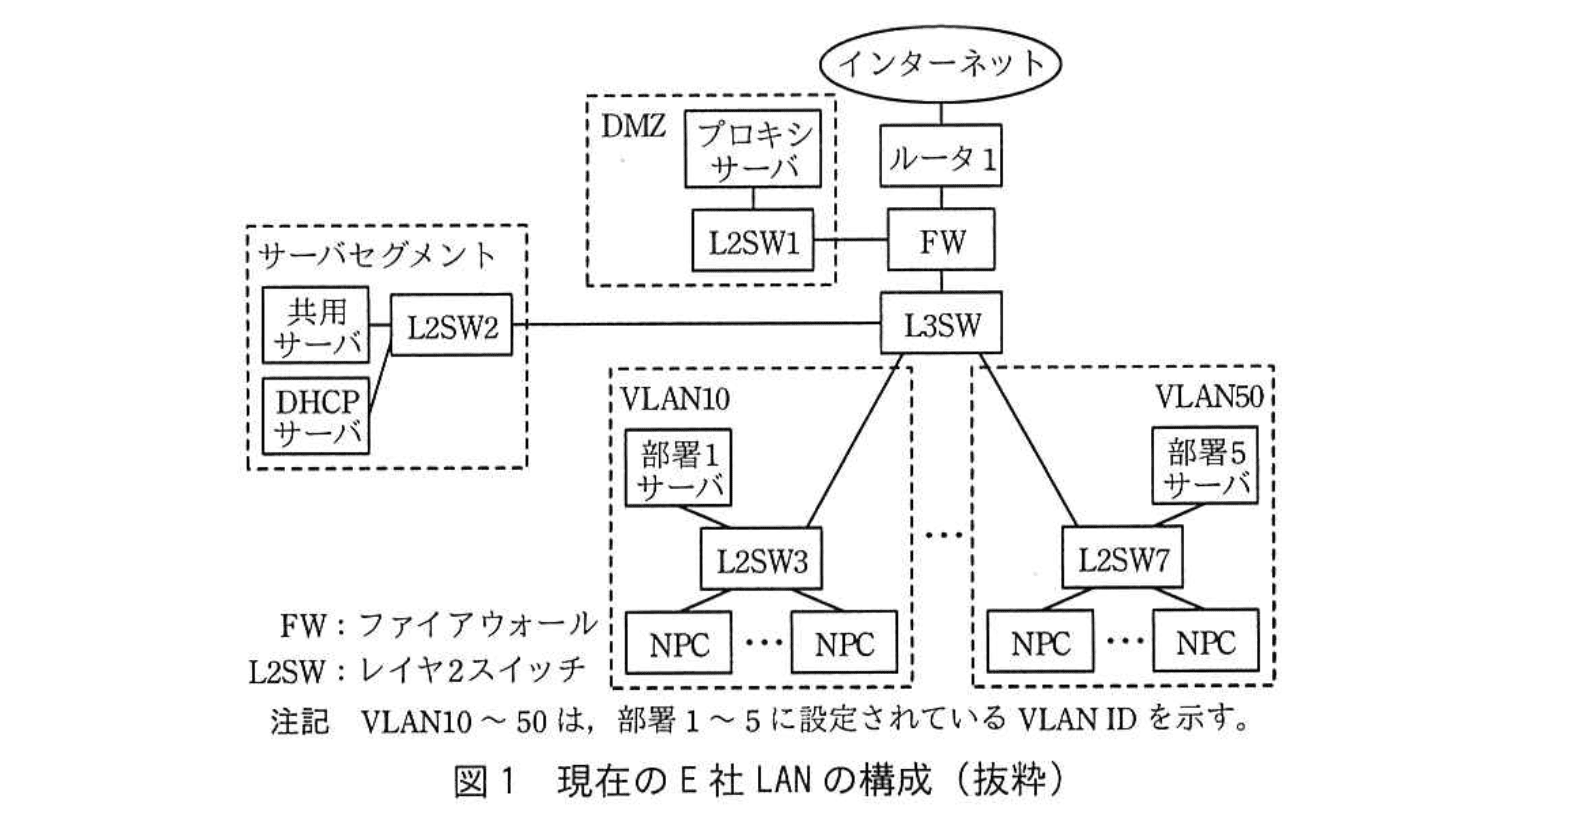
E社は、社員数が150名のコンピュータ関連製品の販売会社であり、オフィスビルの2フロアを使用している。社員は、オフィス内でノートPC(以下、NPCという)を有線LANに接続して、業務システムの利用、Web閲覧などを行っている。社員によるインターネットの利用は、DMZのプロキシサーバ経由で行われている。現在のE社LANの構成を図1に示す。
E社の各部署にはVLANが設定されており、NPCからは、所属部署のサーバ(以下、部署サーバという)及び共用サーバが利用できる。DHCPサーバからIPアドレスなどのネットワーク情報をNPCに設定するために、レイヤ3スイッチ(以下、L3SWという)でDHCPaを稼働させている。
総務、経理、情報システムなどの部署が属する管理部門のフロアには、オフィスエリアのほかに、社外の人が出入りできる応接室、会議室などの来訪エリアがある。E社を訪問する取引先の営業員(以下、来訪者という)の多くは、NPCを携帯している。一部の来訪者は、モバイルWi-Fiルータを持参し、携帯電話網経由でインターネットを利用することもあるが、多くの来訪者から、来訪エリアでインターネットを利用できる環境を提供してほしいとの要望が挙がっていた。また、社員からは、来訪エリアでもE社LANを利用できるようにしてほしいとの要望があった。そこで、E社では、来訪エリアへの無線LANの導入を決めた。
情報システム課のF課長は、部下のGさんに、無線LANの構成と運用方法について検討するよう指示した。F課長の指示を受けたGさんは、最初に、無線LANの構成を検討した。
〔無線LANの構成の検討〕
Gさんは、来訪者が無線LAN経由でインターネットを利用でき、社員が無線LAN経由でE社LANに接続して有線LANと同様の業務を行うことができる、来訪エリアの無線LANの構成を検討した。
無線LANで使用する周波数帯は、高速通信が可能なIEEE 802.11acとIEEE 802.11nの両方で使用できる b GHz帯を採用する。データ暗号化方式には、c 鍵暗号方式のAES(Advanced Encryption Standard)が利用可能なWPA2を採用する。来訪者による社員へのなりすまし対策には、IEEE d を採用し、クライアント証明書を使った認証を行う。この認証を行うために、RADIUSサーバを導入する。来訪者の認証は、RADIUSサーバを必要としない、簡便なPSK(Pre-Shared Key)方式で行う。
無線LANアクセスポイント(以下、APという)は、来訪エリアの天井に設置する。APは e 対応の製品を選定して、APのための電源工事を不要にする。
これらの検討を基に、Gさんは無線LANの構成を設計した。来訪エリアへのAPの設置構成案を図2に、E社LANへの無線LANの接続構成案を図3に示す。
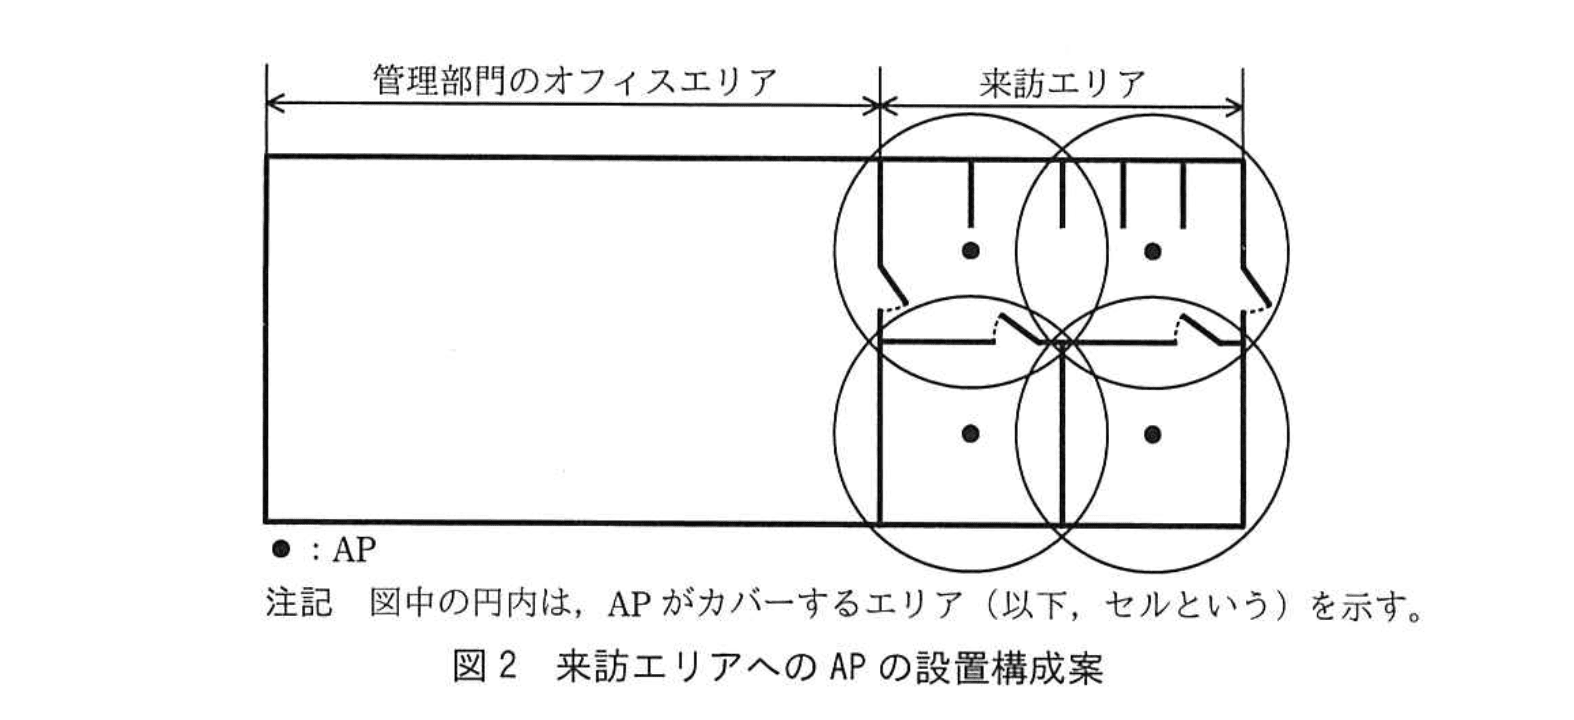
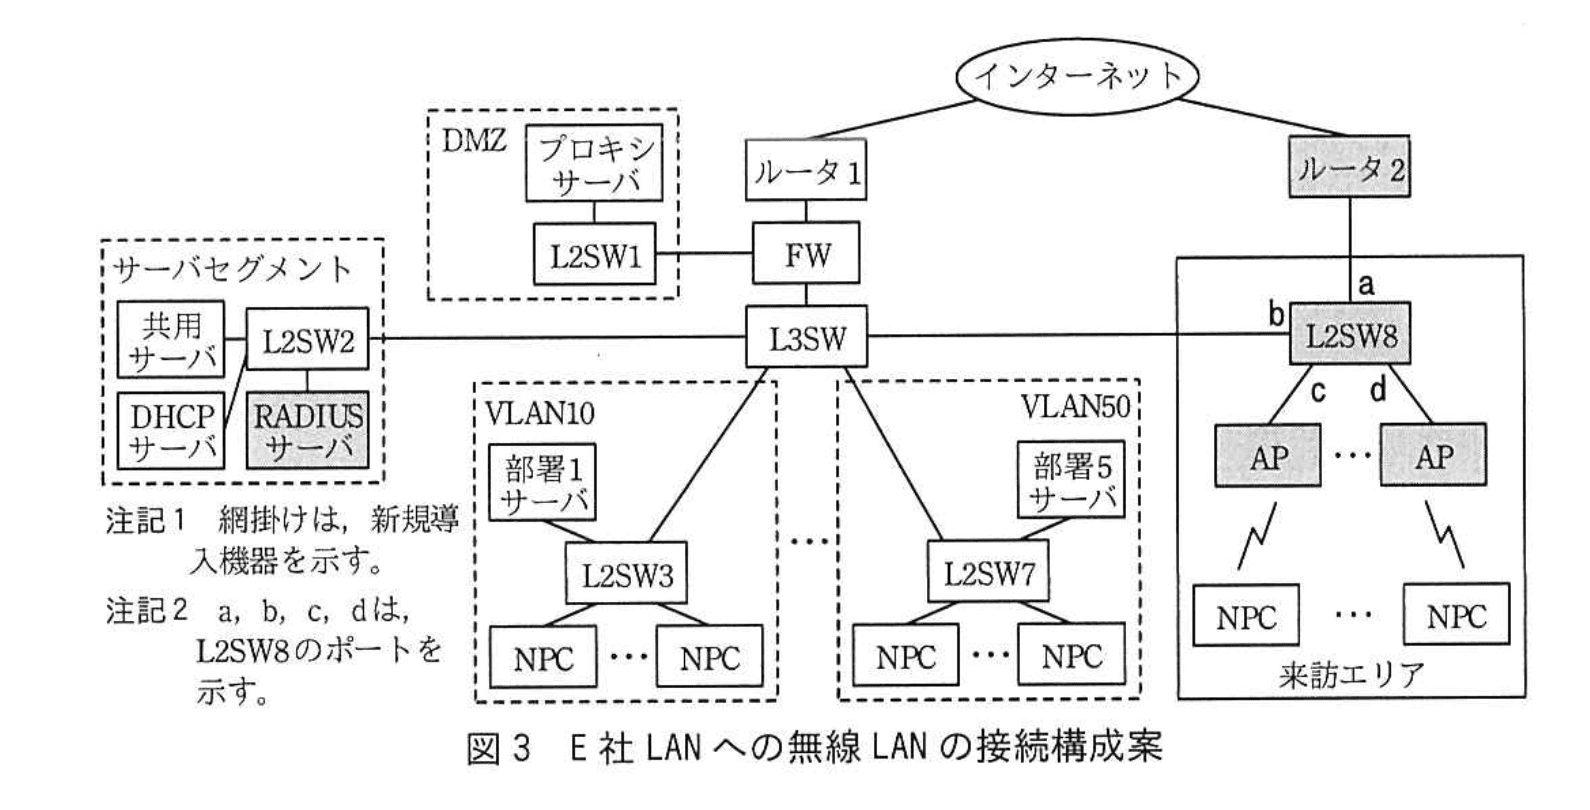
図2中の4台のAPには、図3中の新規導入機器のL2SW8から e で電力供給する。APには、社員向けと来訪者向けの2種類のESSIDを設定する。図3中の来訪エリアにおいて、APに接続した来訪者のNPCと社員のNPCは、それぞれ異なるVLANに所属させ、利用できるネットワークを分離する。
社員のNPCは、APに接続するとRADIUSサーバでクライアント認証が行われ、認証後にVLAN情報がRADIUSサーバからAPに送信される。APに実装されたダイナミックVLAN機能によって、当該NPCの通信パケットに対して、APでVLAN10〜50の部署向けのVLANが付与される。一方、来訪者のNPCは、APに接続するとPSK認証が行われる。①認証後に、NPCの通信パケットに対して、APで来訪者向けのVLAN100が付与される。
社員と来訪者が利用できるネットワークを分離するために、図3中の②L2SW8のポートに、VLAN10~50又はVLAN100を設定する。ルータ2では、DHCPサーバ機能を稼働させる。
次に、Gさんは、無線LANの運用について検討した。
〔無線LANの運用〕
RADIUSサーバは、認証局機能をもつ製品を導入して、社員のNPC向けのクライアント証明書とサーバ証明書を発行する。クライアント証明書は、無線LANの利用を希望する社員に配布する。来訪者のNPC向けのPSK認証に必要な事前共有鍵(パスフレーズ)は、毎日変更し、無線LANの利用を希望する来訪者に対して、来訪者向けESSIDと一緒に伝える。
来訪者のNPCの通信パケットは、APでVLAN IDが付与されるとルータ2と通信できるようになり、ルータ2のDHCPサーバ機能によってNPCにネットワーク情報が設定され、インターネットを利用できるようになる。社員のNPCの通信パケットは、APでVLAN IDが付与されるとサーバセグメントに設置されているDHCPサーバと通信できるようになり、DHCPサーバによってネットワーク情報が設定され、E社LANを利用できるようになる。
Gさんは、検討結果を基に、無線LANの導入構成及び運用方法を設計書にまとめ、F課長に提出した。設計内容はF課長に承認され、実施されることになった。
設問1:
問題文を見る本文中のa〜eに入れる最も適切な字句を解答群の中から選び、記号で答えよ。
解答群
ア:2.4
イ:5
ウ:802.11a
エ:802.1X
オ:PoE
カ:PPPoE
キ:共通
ク:クライアント
ケ:公開
コ:パススルー
サ:リレーエージェント
模範解答
a:サ
b:イ
c:キ
d:エ
e:オ
解説
解答の論理構成
-
DHCP機能に関する空欄a
- 引用:
「…L3SWという)でDHCPaを稼働させている。」 - DHCPサーバはサーバセグメントにあり、各VLANに配布するにはL3SWがDHCPリレーエージェントになる必要があります。
- 解答群で該当するのは「サ:リレーエージェント」。
- 引用:
-
周波数帯に関する空欄b
- 引用:
「IEEE 802.11acとIEEE 802.11nの両方で使用できる b GHz帯を採用する。」 - 「IEEE 802.11ac」は 5 GHz のみ対応、「IEEE 802.11n」は2.4 GHz / 5 GHz両方対応です。両方で共通なのは5 GHz。
- 解答群「イ:5」を選択。
- 引用:
-
AESの鍵種別に関する空欄c
- 引用:
「データ暗号化方式には、c 鍵暗号方式のAES …」 - AESは対称鍵暗号=共通鍵暗号です。
- 解答群「キ:共通」。
- 引用:
-
認証規格に関する空欄d
- 引用:
「来訪者による社員へのなりすまし対策には、IEEE d を採用し…」 - 無線LANのポートベース認証は IEEE 802.1X。
- 解答群「エ:802.1X」。
- 引用:
-
電源供給方式に関する空欄e
- 引用:
「APは e 対応の製品を選定して、APのための電源工事を不要にする。」 - LANケーブル経由で給電する技術は PoE (Power over Ethernet)。
- 解答群「オ:PoE」。
- 引用:
以上より
a:サ b:イ c:キ d:エ e:オ
a:サ b:イ c:キ d:エ e:オ
誤りやすいポイント
- 802.11acの運用帯域を「2.4 GHz」と誤認し「ア:2.4」を選ぶ。acは5 GHz専用です。
- AESを公開鍵暗号と混同し「ケ:公開」を選択してしまう。AESは共通鍵暗号です。
- 802.1Xを「無線LANの規格=802.11系」と思い込み「ウ:802.11a」に流れるケース。802.1Xは認証制御の規格です。
- PoEとPPPoEを取り違え「カ:PPPoE」を選ぶミス。PPPoEは接続プロトコルで給電とは無関係です。
FAQ
Q: DHCPリレーエージェントはL2SWではなくL3SWに置く理由は?
A: VLAN間ルーティングを担うL3SWがIPレイヤでDHCPブロードキャストを転送できるためです。L2SWではブロードキャストをVLAN内に閉じ込めてしまいます。
A: VLAN間ルーティングを担うL3SWがIPレイヤでDHCPブロードキャストを転送できるためです。L2SWではブロードキャストをVLAN内に閉じ込めてしまいます。
Q: 802.1Xを採用すると具体的に何が向上するのですか?
A: ポート/SSID単位でユーザ認証を行い、認証成功後にのみ通信を許可することで、不正端末の接続やなりすましを防止できます。
A: ポート/SSID単位でユーザ認証を行い、認証成功後にのみ通信を許可することで、不正端末の接続やなりすましを防止できます。
Q: PoE対応APを導入するとどんな運用メリットがありますか?
A: 電源コンセント設置工事が不要になるため、天井など電源の確保が難しい場所にもLANケーブル1本で設置でき、設置コストと工期を削減できます。
A: 電源コンセント設置工事が不要になるため、天井など電源の確保が難しい場所にもLANケーブル1本で設置でき、設置コストと工期を削減できます。
関連キーワード: DHCPリレーエージェント, 5 GHz帯, 共通鍵暗号, IEEE 802.1X, PoE

設問2:〔無線LANの構成の検討〕について、(1)〜(3)に答えよ。
問題文を見る(1)図2中のセルの状態で、来訪エリア内で電波干渉を発生させないために、APの周波数チャネルをどのように設定すべきか。30字以内で述べよ。
模範解答
4台のAPに、それぞれ異なる周波数チャネルを設定する。
解説
解答の論理構成
- 【問題文】では、来訪エリアの無線LANについて「図2中の4台のAP」だけでエリア全体をカバーすると示されています。セルが互いに重なる配置である以上、同一チャネルを使うと電波が衝突しやすくなります。
- また、採用する周波数帯は「IEEE 802.11acとIEEE 802.11nの両方で使用できる b GHz帯」と明記されています。5 GHz帯は2.4 GHz帯よりチャネル数が多く、隣接チャネルを分けやすい特徴があります。
- 電波干渉(コチャネル干渉)を防ぐもっとも基本的な方法は、隣接セルごとにチャネルを変えることです。そこで「4台のAPに、それぞれ異なる周波数チャネルを設定する」という運用が導かれます。
誤りやすいポイント
- APを自動チャネル設定モードに任せれば十分と考え、固定で異なるチャネルを割り振らない。混雑時に同一チャネルへ収束しやすく干渉リスクが残ります。
- 2.4 GHz帯の「1・6・11」のように3チャネルだけ分ければよいと早合点し、4台目もどこかへ重ねてしまう。5 GHz帯では余裕があるので4チャネルすべて独立させるのが最適です。
- チャネルを分けてもESSIDを分けないと意味がないと誤解する。干渉対策は物理層(チャネル分離)であり、論理層(ESSID)は別問題です。
FAQ
Q: 5 GHz帯なら干渉が起きにくいのに、なぜチャネル分割が必要ですか?
A: 5 GHz帯はチャネル数が多いものの、同じチャネル同士が重なると依然としてCSMA/CAの衝突が発生します。隣接セルには異なるチャネルを設定するのが基本です。
A: 5 GHz帯はチャネル数が多いものの、同じチャネル同士が重なると依然としてCSMA/CAの衝突が発生します。隣接セルには異なるチャネルを設定するのが基本です。
Q: チャネル幅80 MHzを使った場合でも4台すべてに独立チャネルを割り当てられますか?
A: 5 GHz帯には80 MHz幅チャネルが複数あります。DFS非対応チャネルを含めれば4つの独立チャネルを確保できますが、法規制や機器仕様を事前に確認してください。
A: 5 GHz帯には80 MHz幅チャネルが複数あります。DFS非対応チャネルを含めれば4つの独立チャネルを確保できますが、法規制や機器仕様を事前に確認してください。
Q: 自動チャネル設定と手動設定のどちらがお勧めですか?
A: 初期導入時は手動で4チャネルを固定し、運用中は電波状況をモニタリングして最適化ツールで再設定する方式が一般的です。
A: 初期導入時は手動で4チャネルを固定し、運用中は電波状況をモニタリングして最適化ツールで再設定する方式が一般的です。
関連キーワード: 周波数チャネル, コチャネル干渉, IEEE 802.11ac, セル設計, VLAN分離
設問2:〔無線LANの構成の検討〕について、(1)〜(3)に答えよ。
問題文を見る(2)本文中の下線①を実現するためのVLANの設定方法を解答群の中から選び、記号で答えよ。
解答群
ア:ESSIDに対応してVLANを設定する。
イ:IPアドレスに対応してVLANを設定する。
ウ:MACアドレスに対応してVLANを設定する。
模範解答
ア
解説
解答の論理構成
-
前提条件の把握
・問題文には「APには、社員向けと来訪者向けの2種類のESSIDを設定する。」とあります。
・さらに「①認証後に、NPCの通信パケットに対して、APで来訪者向けのVLAN100が付与される。」と記載されています。
ここから、来訪者か社員かを区別するための主たるキーは“2種類のESSID”であることが読み取れます。 -
VLAN付与のトリガ
・社員側は「RADIUSサーバ…VLAN情報がRADIUSサーバからAPに送信」される仕組みのため、MACやIPを個別に意識しません。
・来訪者側はPSK認証のみで、RADIUSも個別登録も行わないと明記されています(「来訪者の認証は…簡便なPSK(Pre-Shared Key)方式で行う。」)。 -
設定方法の適合性評価
・IPアドレス(イ):DHCP取得後に決定するため、認証直後にVLANを付与する要件と合致しません。
・MACアドレス(ウ):来訪のたびに全端末のMACを事前登録する運用負荷が高く、「簡便」ではありません。
・ESSID(ア):接続時点で区別でき、AP側で自動的にVLANを割り当てられるため、最小の運用負荷で要件を満たします。 -
結論
以上より、下線①を実現する最適解は「ア:ESSIDに対応してVLANを設定する。」となります。
誤りやすいポイント
- PSKを「共有鍵=利用者共通だからMAC登録が要る」と誤解してウを選ぶケース
- IP払い出し後にVLAN切り替えが可能だと思いイを選ぶケース(実際にはVLANが決まっていないとDHCPブロードキャスト自体が届かない)
- ESSIDは “無線名” としか認識せず、スイッチ/APがVLANマッピングできる機能を見落とすケース
FAQ
Q: ESSIDとVLANをマッピングする設定はAP側だけで完結しますか?
A: はい。APで「ESSID=visitor → VLAN100」と定義しておけば、接続した瞬間にフレームへVLANタグが付与されます。上位スイッチ側は通常のタグVLANとして扱うだけです。
A: はい。APで「ESSID=visitor → VLAN100」と定義しておけば、接続した瞬間にフレームへVLANタグが付与されます。上位スイッチ側は通常のタグVLANとして扱うだけです。
Q: 社員用はESSIDだけではなくRADIUSも使うのはなぜですか?
A: 社員には「なりすまし対策」が必要であり、問題文にある「IEEE 802.1Xを採用し、クライアント証明書を使った認証」によって端末本人確認を行います。訪問者レベルの簡易認証だけではセキュリティ要件を満たせません。
A: 社員には「なりすまし対策」が必要であり、問題文にある「IEEE 802.1Xを採用し、クライアント証明書を使った認証」によって端末本人確認を行います。訪問者レベルの簡易認証だけではセキュリティ要件を満たせません。
Q: 来訪者のPSKを毎日変える運用は現実的ですか?
A: PSKを定期的に更新することで、過去に来訪した端末が再接続できないようにし、キー漏えいリスクを低減します。日次更新は手間ですが、掲示板や受付システムで表示する方法などが一般的に用いられます。
A: PSKを定期的に更新することで、過去に来訪した端末が再接続できないようにし、キー漏えいリスクを低減します。日次更新は手間ですが、掲示板や受付システムで表示する方法などが一般的に用いられます。
関連キーワード: ESSID, VLANタグ, PSK認証, IEEE 802.1X, DHCP
設問2:〔無線LANの構成の検討〕について、(1)〜(3)に答えよ。
問題文を見る模範解答
一つのVLANを設定する箇所:a
複数のVLANを設定する箇所:b, c, d
解説
解答の論理構成
-
目的の整理
【問題文】には、「社員と来訪者が利用できるネットワークを分離するために、図3中の②L2SW8のポートに、VLAN10~50又はVLAN100を設定する」とあります。
すなわち、
• 部門用の「VLAN10~50」
• 来訪者用の「VLAN100」
のどちらか(=“又は”)を、L2SW8の各ポートへ割り当てる方針です。 -
L2SW8各ポートの接続先を確認
図3では、
• [a]ポート ―― ルータ2(インターネット側)
• [b]ポート ―― L3SW(社内ネットワーク側)
• [c]ポート ―― AP(来訪エリア)
• [d]ポート ―― AP(来訪エリア)
と明示されています。 -
VLANの必要数を判断
(1) ルータ2への [a]ポート
来訪者の通信は「認証後に、…APで来訪者向けのVLAN100が付与される」ため、[a]ポートは来訪者トラフィックのみをルータ2へ転送します。したがって「VLAN100」“1つだけ”で足ります。(2) L3SWへの [b]ポート
社員トラフィックは「APでVLAN10〜50の部署向けのVLANが付与される」ので、[b]ポートは「VLAN10~50」をまとめて受け取れる必要があります。複数VLANが必須です。(3) AP直結の [c]/[d]ポート
APは社員用と来訪者用の2つのESSIDを持ち、ダイナミックVLAN機能で「VLAN10~50」または「VLAN100」を付与します。よって、APとの接続はタグVLANを複数通す“トランク”設定が必要です。 -
結論
• 一つのVLANを設定する箇所 → [a]
• 複数のVLANを設定する箇所 → [b], [c], [d]
誤りやすいポイント
- 「来訪者はインターネットしか使わないから [a] も [c]/[d] もVLAN100だけ」と短絡すると、AP側で部門用VLAN10~50も必要なことを見落とします。
- [b]ポートを“来訪者分離だからVLAN100だけ”と誤認しやすいですが、L3SW側は来訪者トラフィックを扱わない設計です。
- “タグVLAN=トランク”と“アクセスポート”の区別を混同すると、ポートごとに複数/単一のVLANをどう設定するか判断できなくなります。
FAQ
Q: APとL2SW8の間は必ずトランクにする必要がありますか?
A: はい。社員用「VLAN10~50」と来訪者用「VLAN100」の両方を同じ物理リンクで運ぶため、IEEE802.1Qタグを付けられるトランク設定が必須です。
A: はい。社員用「VLAN10~50」と来訪者用「VLAN100」の両方を同じ物理リンクで運ぶため、IEEE802.1Qタグを付けられるトランク設定が必須です。
Q: ルータ2側でVLANタグを外す設定は必要ですか?
A: 不要です。[a]ポートはアクセスポートとして「VLAN100」だけをルータ2に渡すので、タグはスイッチ側で外れます。
A: 不要です。[a]ポートはアクセスポートとして「VLAN100」だけをルータ2に渡すので、タグはスイッチ側で外れます。
Q: VLAN10~50をL3SWまで届ける理由は何ですか?
A: 社員のNPCが取得した「VLAN10~50」のIPアドレスは社内サーバやDHCPサーバと通信するため、VLANルーティングを行うL3SWへ到達させる必要があるからです。
A: 社員のNPCが取得した「VLAN10~50」のIPアドレスは社内サーバやDHCPサーバと通信するため、VLANルーティングを行うL3SWへ到達させる必要があるからです。
関連キーワード: VLAN, トランクポート, アクセスポート, IEEE802.1Q, 無線LAN認証
設問3:
問題文を見る〔無線LANの運用〕について、社員及び来訪者のNPCに設定されるデフォルトゲートウェイの機器を、それぞれ図3中の名称で答えよ。
模範解答
社員のNPC:L3SW
来訪者のNPC:ルータ2
解説
解答の導き方
設問は図3中の名称で「社員及び来訪者のNPCに設定されるデフォルトゲートウェイの機器」を問うています。図3の接続図と本文の記述を順にたどって、どの機器が各VLANのレイヤ3終端(=デフォルトゲートウェイ)になっているかを判断します。
-
社員のNPCの扱いを確認する
- 本文に「社員のNPCは、APに接続するとRADIUSサーバでクライアント認証が行われ、認証後にVLAN情報がRADIUSサーバからAPに送信される。APに実装されたダイナミックVLAN機能によって、当該NPCの通信パケットに対して、APでVLAN10〜50の部署向けのVLANが付与される。」とあります。これにより社員端末はAPでVLAN10~50のタグが付いたフレームとしてネットワークに出ることがわかります。
- また本文に「DHCPサーバからIPアドレスなどのネットワーク情報をNPCに設定するために、レイヤ3スイッチ(以下、L3SWという)でDHCPaを稼働させている。」とあり、さらに「社員のNPCの通信パケットは、APでVLAN IDが付与されるとサーバセグメントに設置されているDHCPサーバと通信できるようになり、DHCPサーバによってネットワーク情報が設定され、E社LANを利用できるようになる。」ともあります。ここから、IPアドレスの発行元はサーバセグメントのDHCPサーバであり、L3SWはDHCPの中継等を行うレイヤ3装置として動作していることが読み取れます。
- 図3の構成を見ると、VLAN10~50の各セグメントはL3SWを経由して他ネットワークに接続されている(L3SWが各VLANの終端・ルーティングを担う構成)ため、同一VLAN内の端末が外部に出る際のデフォルトゲートウェイ(そのVLANのレイヤ3アドレス)はL3SWに存在すると判断できます。したがって社員のNPCのデフォルトゲートウェイはL3SWです。
-
来訪者のNPCの扱いを確認する
- 本文に「来訪者のNPCは、APに接続するとPSK認証が行われる。①認証後に、NPCの通信パケットに対して、APで来訪者向けのVLAN100が付与される。」とあります。来訪者端末はAPでVLAN100が付与されます。
- さらに本文に「来訪者のNPCの通信パケットは、APでVLAN IDが付与されるとルータ2と通信できるようになり、ルータ2のDHCPサーバ機能によってNPCにネットワーク情報が設定され、インターネットを利用できるようになる。」と明記されています。ここから、VLAN100のIP割当(DHCP)とインターネット出口はルータ2側で処理される設計であることが読み取れます。
- DHCPサーバが動作している装置がそのVLANのレイヤ3終端(デフォルトゲートウェイ)であることが一般的であり、文章どおりルータ2がVLAN100のネットワーク情報を付与してインターネット接続を実現しているため、来訪者のNPCのデフォルトゲートウェイはルータ2です。
結論(図3中の名称で)
- 社員のNPC:L3SW
- 来訪者のNPC:ルータ2
誤りやすいポイント
- DHCPサーバ=デフォルトゲートウェイと誤認する。DHCPはIP設定を配布する役割であり、デフォルトゲートウェイは同一サブネットのレイヤ3終端(インターフェース)である。本文では社員のIPはサーバセグメントのDHCPサーバが配布しており、L3SWは中継やVLAN終端(ゲートウェイ)を務める点に注意する。
- L3SWが直接DHCPサーバだと読み取るミス。本文の「L3SWでDHCPaを稼働させている。」は中継(リレー)や関連機能を示す記述で、IP割当そのものはサーバセグメントのDHCPサーバが行う。
- APがVLANを付与するからAPがゲートウェイだと誤解する。APは認証結果に基づいてVLANタグ付け(ダイナミックVLAN)を行うが、L3のルーティングやデフォルトゲートウェイ機能はL2/L3スイッチやルータ側で実装される。
- 図の接続関係(L2SW8とルータ2、L3SWの位置)を見誤ると来訪者の出口をルータ1と誤答する恐れがある。文章中の「ルータ2のDHCPサーバ機能…」の記述を確認すること。
FAQ
Q: 社員のNPCが受け取るIPアドレスは誰が配布するのですか?
A: 本文に「社員のNPCの通信パケットは、APでVLAN IDが付与されるとサーバセグメントに設置されているDHCPサーバと通信できるようになり、DHCPサーバによってネットワーク情報が設定され、E社LANを利用できるようになる。」とあるため、IPアドレスはサーバセグメントにあるDHCPサーバが配布します。L3SWはDHCPの中継などを行うレイヤ3機器として動作しますが、配布元そのものではありません。
A: 本文に「社員のNPCの通信パケットは、APでVLAN IDが付与されるとサーバセグメントに設置されているDHCPサーバと通信できるようになり、DHCPサーバによってネットワーク情報が設定され、E社LANを利用できるようになる。」とあるため、IPアドレスはサーバセグメントにあるDHCPサーバが配布します。L3SWはDHCPの中継などを行うレイヤ3機器として動作しますが、配布元そのものではありません。
Q: なぜ来訪者のデフォルトゲートウェイがルータ2なのですか?
A: 本文に「来訪者のNPCの通信パケットは、APでVLAN IDが付与されるとルータ2と通信できるようになり、ルータ2のDHCPサーバ機能によってNPCにネットワーク情報が設定され、インターネットを利用できるようになる。」とあり、ルータ2がVLAN100向けのIP割当とインターネット接続(出口)を担っているため、そのVLANのデフォルトゲートウェイはルータ2となります。
A: 本文に「来訪者のNPCの通信パケットは、APでVLAN IDが付与されるとルータ2と通信できるようになり、ルータ2のDHCPサーバ機能によってNPCにネットワーク情報が設定され、インターネットを利用できるようになる。」とあり、ルータ2がVLAN100向けのIP割当とインターネット接続(出口)を担っているため、そのVLANのデフォルトゲートウェイはルータ2となります。
Q: APのダイナミックVLANでVLANタグ付けされた後のパケットはどの経路へ行きますか?
A: APでタグ付けされたパケットはAP→L2SW8(VLANを許可したポート)を通り、VLAN番号に応じてそのVLANを終端する機器へ到達します。VLAN10~50はL3SW側で終端(ルーティング)され、VLAN100はルータ2側で終端される設計です。
A: APでタグ付けされたパケットはAP→L2SW8(VLANを許可したポート)を通り、VLAN番号に応じてそのVLANを終端する機器へ到達します。VLAN10~50はL3SW側で終端(ルーティング)され、VLAN100はルータ2側で終端される設計です。
関連キーワード: VLAN、DHCPリレー、デフォルトゲートウェイ、ダイナミックVLAN、RADIUS認証

