
応用情報技術者 2022年 春期 午後 問05
ネットワークの構成変更に関する次の記述を読んで、設問1〜3に答えよ。
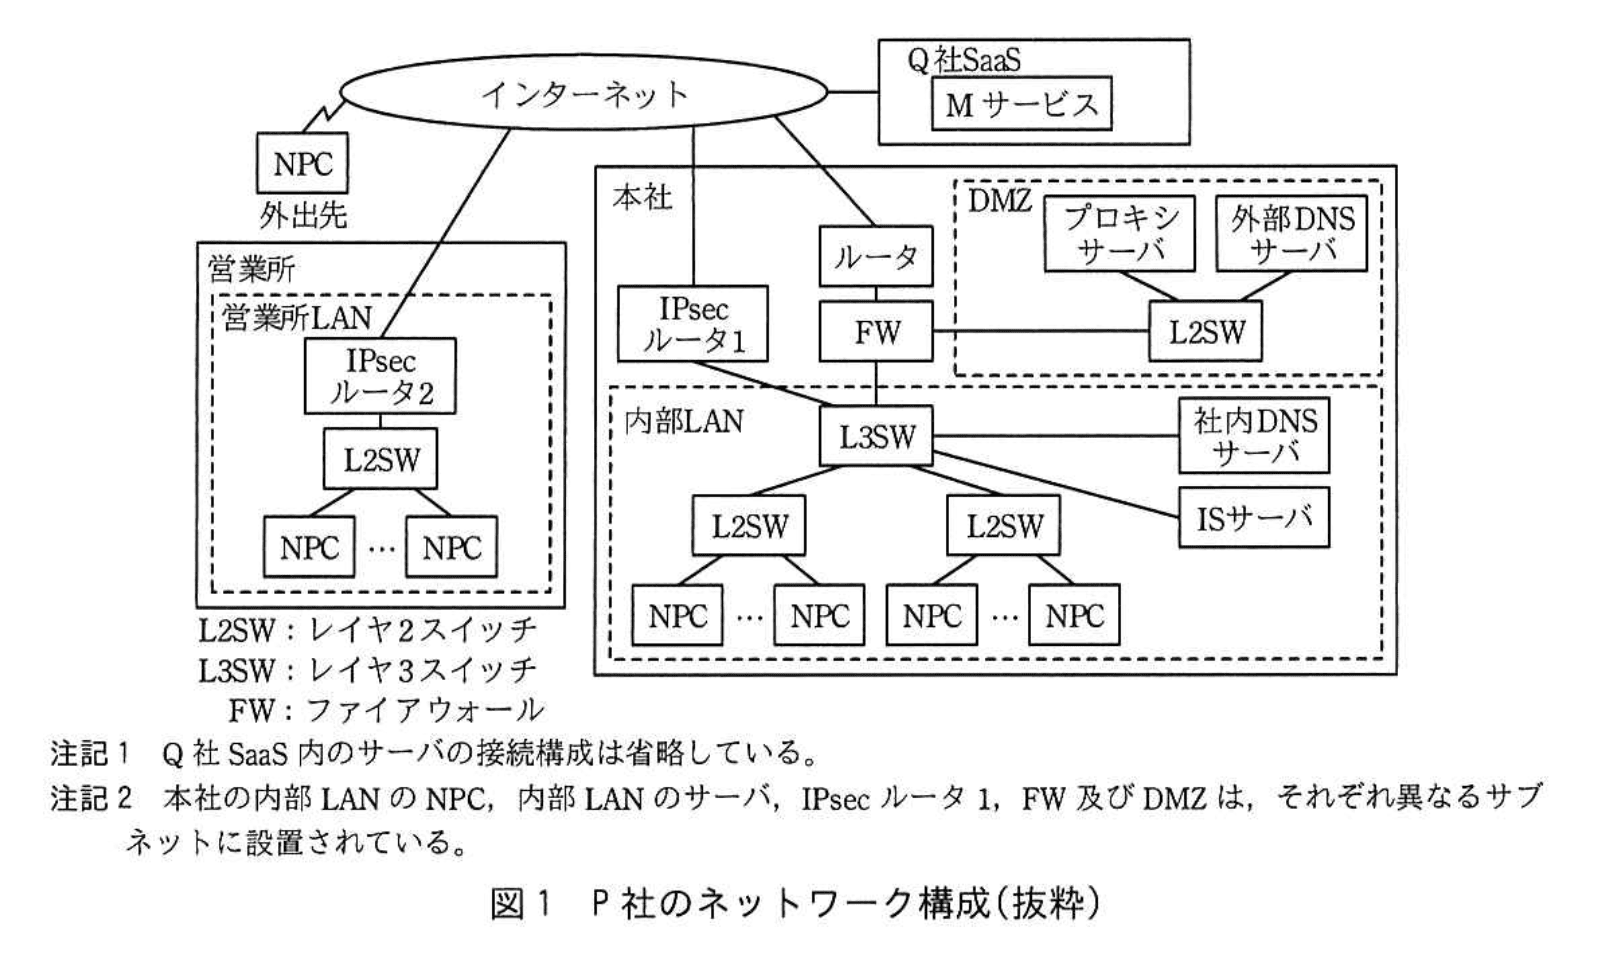
P社は、本社と営業所をもつ中堅商社である。P社では、本社と営業所の間を、IPsecルータを利用してインターネットVPNで接続している。本社では、情報共有のためのサーバ(以下、ISサーバという)を運用している。電子メールの送受信には、SaaS事業者のQ社が提供する電子メールサービス(以下、Mサービスという)を利用している。ノートPC(以下、NPCという)からISサーバ及びMサービスへのアクセスは、HTTP Over TLS(以下、HTTPSという)で行っている。P社のネットワーク構成(抜粋)を図1に示す。
〔P社のネットワーク機器の設定内容と動作〕
P社のネットワークのサーバ及びNPCの設定内容と動作を次に示す。
・本社及び営業所(以下、社内という)のNPCは、社内DNSサーバで名前解決を行う。
・社内DNSサーバは、内部LANのサーバのIPアドレスを管理し、管理外のサーバの名前解決要求は、外部DNSサーバに転送する。
・外部DNSサーバは、DMZのサーバのグローバルIPアドレスを管理するとともに、DNSキャッシュサーバ機能をもつ。
・プロキシサーバでは、利用者認証、URLフィルタリングを行うとともに、通信ログを取得する。
・外出先及び社内のNPCのWebブラウザには、HTTP及びHTTPS通信がプロキシサーバを経由するように、プロキシ設定にプロキシサーバのFQDNを登録する。ただし、社内のNPCからISサーバへのアクセスは、プロキシサーバを経由せずに直接行う。
・ISサーバには、社内のNPCだけからアクセスしている。
・外出先及び社内のNPCからMサービス及びインターネットへのアクセスは、プロキシサーバ経由で行う。
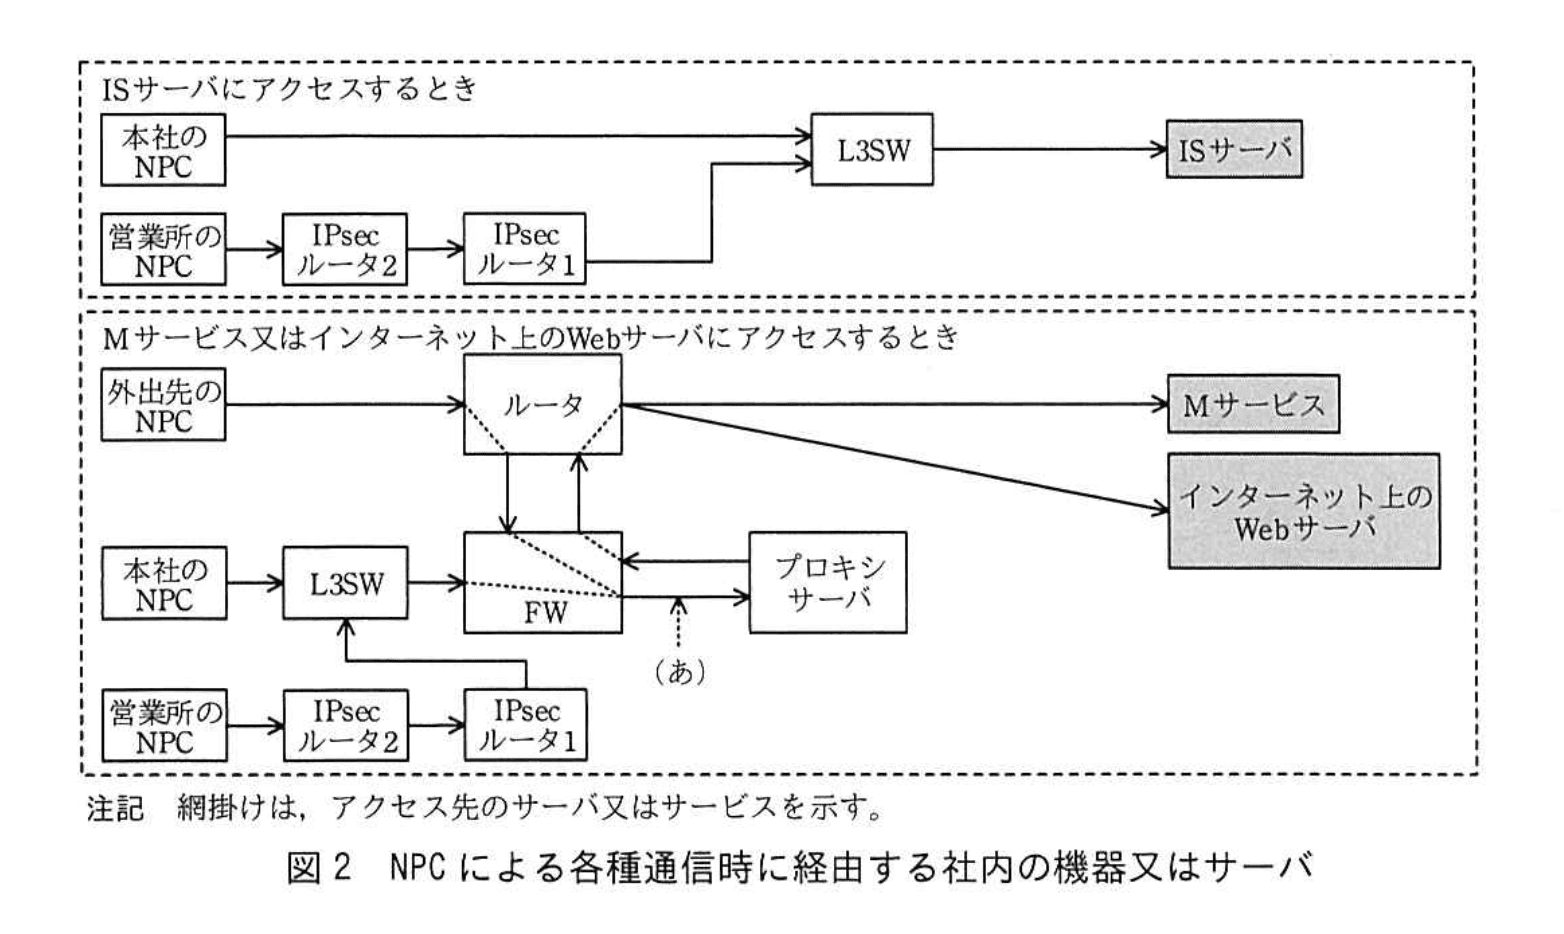
NPCによる各種通信時に経由する社内の機器又はサーバを図2に示す。ここで、L2SWの記述は省略している。
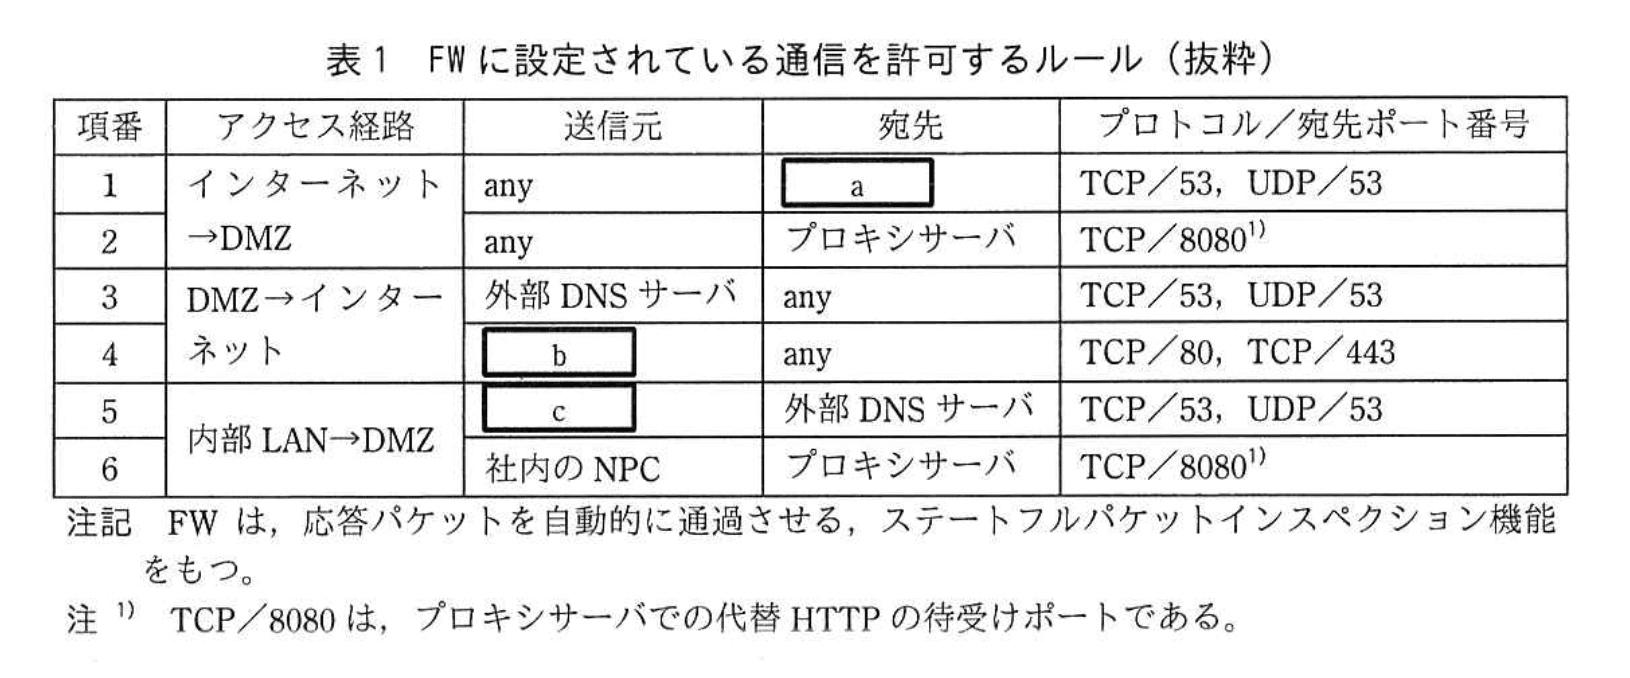
FWに設定されている通信を許可するルール(抜粋)を表1に示す。
このたび、P社では、サーバの運用負荷の軽減と外出先からの社内情報へのアクセスを目的に、ISサーバを廃止し、Q社が提供するグループウェアサービス(以下、Gサービスという)を利用することにした。Gサービスへの通信は、Mサービスと同様にHTTPSによって安全性が確保されている。Gサービスを利用するためのネットワーク(以下、新ネットワークという)の設計を、情報システム部のR主任が担当することになった。
〔新ネットワーク構成と利用形態〕
R主任が設計した、新ネットワーク構成(抜粋)を図3に示す。
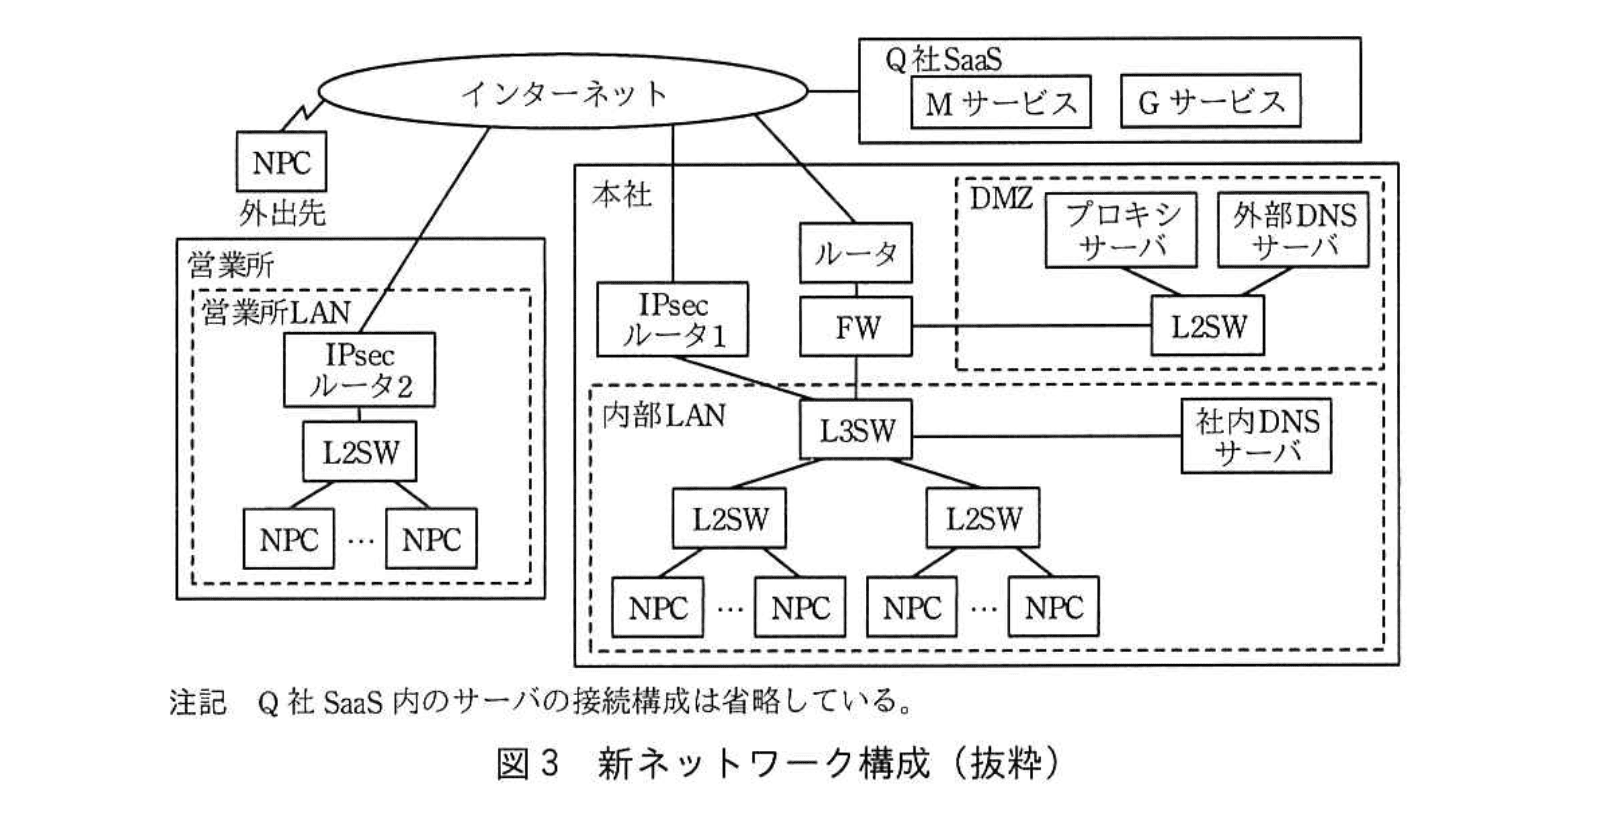
新ネットワークでは、サービスとインターネットの利用状況を管理するために、外出先及び社内のNPCからMサービス、Gサービス及びインターネットへのアクセスを、プロキシサーバ経由で行うことにした。
R主任は、ISサーバの廃止に伴って不要になる、次の設定情報を削除した。
・①NPCのWebブラウザの、プロキシ例外設定に登録されているFQDN
・社内DNSサーバのリソースレコード中の、ISサーバのAレコード
〔Gサービス利用開始後に発生した問題と対策〕
Gサービス利用開始後、インターネットを経由する通信の応答速度が、時間帯によって低下するという問題が発生した。FWのログの調査によって、FWが管理するセッション情報が大量になったことによる、FWの負荷増大が原因であることが判明した。そこで、FWを通過する通信量を削減するために、Mサービス及びGサービス(以下、二つのサービスを合わせてq-SaaSという)には、プロキシサーバを経由せず、外出先のNPCはHTTPSでアクセスし、本社のNPCはIPsecルータ1から、営業所のNPCはIPsecルータ2から、インターネットVPNを経由せずHTTPSでアクセスすることにした。この変更によって、q-SaaSの利用状況は、プロキシサーバの通信ログに記録されなくなるので、Q社から提供されるアクセスログによって把握することにした。
外出先及び社内のNPCからq-SaaSアクセス時に経由する社内の機器を図4に示す。ここで、L2SWの記述は省略している。
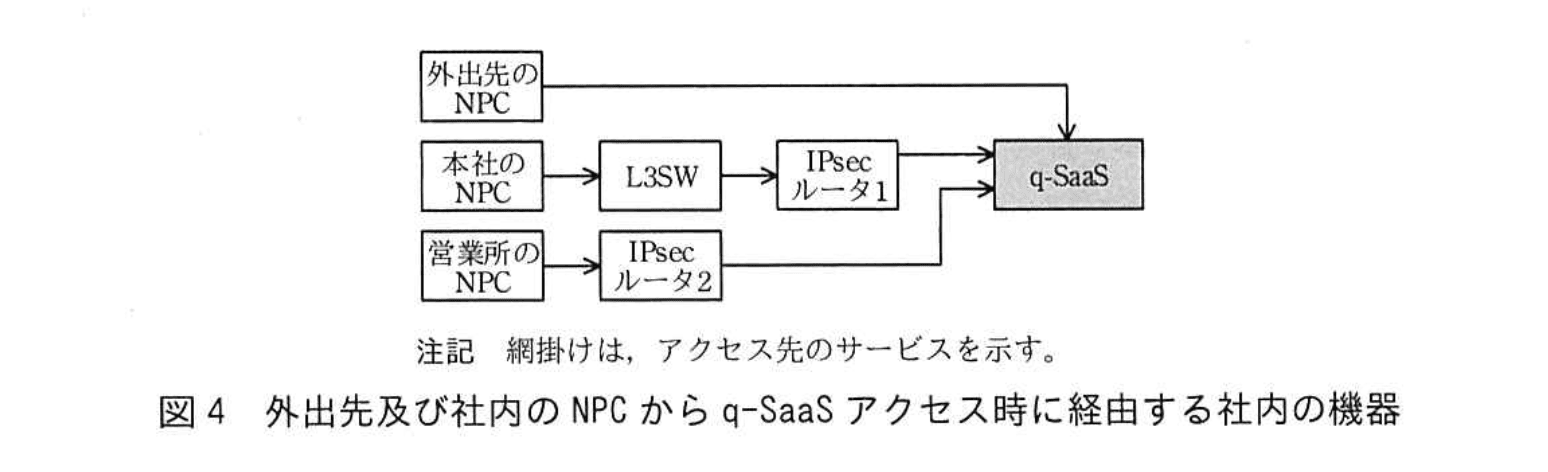
図4に示した経路に変更するために、R主任は、②L3SWの経路表に新たな経路の追加、及びIPsecルータ1とIPsecルータ2の設定変更を行うとともに、NPCのWebブラウザでは、q-SaaS利用時にプロキシサーバを経由させないよう、プロキシ例外設定に、Mサービス及びGサービスのFQDNを登録した。
設定変更後のIPsecルータ1の処理内容(抜粋)を表2に示す。IPsecルータ1は、受信したパケットと表2中の照合する情報を比較し、パケット転送時に一致した項番の処理を行う。
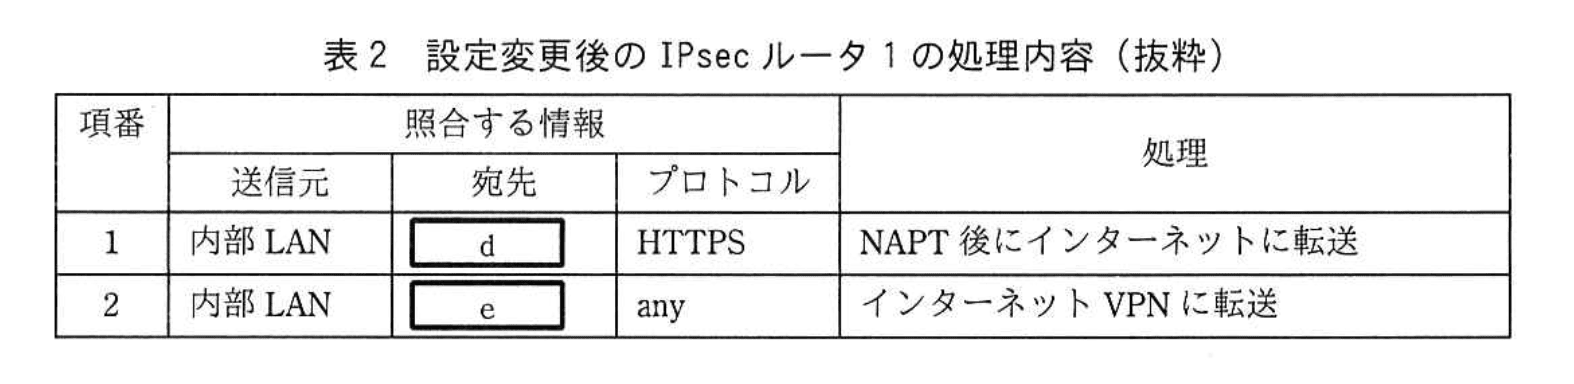
IPsecルータ2もIPsecルータ1と同様の設定変更を行う。これらの追加設定と設定変更によってFWの負荷が軽減し、インターネット利用時の応答速度の低下がなくなり、R主任は、ネットワークの構成変更を完了させた。
設問1:〔P社のネットワーク機器の設定内容と動作〕について、(1)〜(3)に答えよ。
問題文を見る(1)営業所のNPCがMサービスを利用する際に、図2中の(あ)を通過するパケットのIPヘッダの宛先IPアドレス及び送信元IPアドレスが示す、NPC、機器又はサーバ名を、図2中の名称でそれぞれ答えよ。
模範解答
宛先IPアドレスが示す、NPC、機器又はサーバ名:プロキシサーバ
送信元IPアドレスが示す、NPC、機器又はサーバ名:営業所のNPC
解説
解答の論理構成
- 前提の整理
・問題文には「外出先及び社内のNPCからMサービス及びインターネットへのアクセスは、プロキシサーバ経由で行う。」とあります。
・「社内のNPC」には“営業所”側の端末も含まれます。 - 通信経路の確認
・図2には「営業所のNPC→ IPsecルータ2 → IPsecルータ1 → FW → プロキシサーバ → …」と矢印で示されています。
・(あ) は「FW → プロキシサーバ」区間を示す注記付きの点線矢印です。 - IPヘッダの宛先IPアドレス
・(あ) 区間を流れるパケットは、FWからプロキシサーバに向かうHTTP/HTTPS要求。
・したがって宛先IPは、そのパケットが届く最終的な受信機器=「プロキシサーバ」。 - IPヘッダの送信元IPアドレス
・プロキシ方式では、NPC→FWまでIPアドレスは変化しません(NAPT等はFWより外側)。
・FWはステートフルであり「応答パケットを自動的に通過させる」とあるだけで送信元を書き換える記述はなし。
・従って送信元IPはオリジナルの端末=「営業所のNPC」。 - よって
宛先IPアドレスが示す機器:プロキシサーバ
送信元IPアドレスが示す機器:営業所のNPC
誤りやすいポイント
- FWがNATを行うと早合点して送信元を「FW」と誤答する。問題文にはFWのアドレス変換機能について触れていません。
- 営業所からの通信なので「IPsecルータ2」と勘違いするケース。IPsecルータ2は(あ) より手前で既にパケットを転送済みです。
- 「Mサービス」を宛先に書いてしまうミス。プロキシ方式ではHTTP/HTTPSの一次宛先はプロキシサーバになります。
FAQ
Q: IPsecトンネル内でも送信元が書き換えられるのでは?
A: IPsecルータ2から1まではトンネルですが、FWとプロキシサーバ間は平文のTCP通信です。FWはIPsecルータ1の外側にあるため、送信元は営業所のNPCのアドレスのままです。
A: IPsecルータ2から1まではトンネルですが、FWとプロキシサーバ間は平文のTCP通信です。FWはIPsecルータ1の外側にあるため、送信元は営業所のNPCのアドレスのままです。
Q: 宛先がプロキシサーバと判断できる根拠は?
A: 「外出先及び社内のNPCからMサービス及びインターネットへのアクセスは、プロキシサーバ経由で行う。」という記述が明示しており、図2でもFW→プロキシサーバの矢印が(あ) で強調されています。
A: 「外出先及び社内のNPCからMサービス及びインターネットへのアクセスは、プロキシサーバ経由で行う。」という記述が明示しており、図2でもFW→プロキシサーバの矢印が(あ) で強調されています。
Q: FWのステートフル機能は今回の設問に影響する?
A: 応答パケットを自動通過させるのみで、送信元・宛先の書き換えには関与しません。したがって解答には影響しません。
A: 応答パケットを自動通過させるのみで、送信元・宛先の書き換えには関与しません。したがって解答には影響しません。
関連キーワード: IPヘッダ, プロキシ, VPN, NAT, DNS

設問1:〔P社のネットワーク機器の設定内容と動作〕について、(1)〜(3)に答えよ。
問題文を見る(2)外出先のNPCからインターネット上のWebサーバにアクセスするとき、L2SW以外で経由する社内の機器又はサーバ名を、図2中の名称で答えよ。
模範解答
ルータ、FW、プロキシサーバ
解説
解答の論理構成
- 外出先のNPCは企業ネットワークに直接つながっていないため、まず社内へ入る入口装置を通過します。本文には
― 「外出先及び社内のNPCから Mサービス及びインターネットへのアクセスは、プロキシサーバ経由で行う。」
とあり、プロキシサーバ利用が必須です。 - 図2(NPCによる各種通信時に経由する社内機器)では、外出先NPC → … → インターネット上のWebサーバへの経路として、L2SWを除けば
• ルータ(境界ルータ)
• FW(ファイアウォール)
• プロキシサーバ
の3機器が描かれています。 - したがって「L2SW以外で経由する社内の機器又はサーバ名」は「ルータ、FW、プロキシサーバ」となります。
誤りやすいポイント
- 「FWの内側にあるのでL3SWも経由する」と思い込み、L3SWを答えてしまう。図2では外出先経路にL3SWは描かれていません。
- 「プロキシはDMZにあるから社内機器ではない」と誤解する。DMZも自社管理領域なので設問の「社内」に含まれます。
- TCP/8080のルール(表1「項番2」など)からFWが省略可能と考え、FWを答え漏らす。FWは必ず経由します。
FAQ
Q: ルータとFWの名称が併記されている理由は?
A: ルータはインターネットとの物理的境界装置、FWはパケットを検査してDMZへ振り分ける論理境界装置であり、役割が異なります。両方を通過するため両方記述が必要です。
A: ルータはインターネットとの物理的境界装置、FWはパケットを検査してDMZへ振り分ける論理境界装置であり、役割が異なります。両方を通過するため両方記述が必要です。
Q: なぜL2SWは除外されているのですか?
A: 設問で「L2SW以外で」と明示されているためです。L2SWは経由しますが回答対象外です。
A: 設問で「L2SW以外で」と明示されているためです。L2SWは経由しますが回答対象外です。
Q: ISサーバや社内DNSサーバは経由しないのですか?
A: 外出先NPCがWebサーバへアクセスする際は、名前解決を外部DNSで行い、コンテンツ取得はプロキシサーバ経由です。ISサーバや社内DNSサーバはパス上にありません。
A: 外出先NPCがWebサーバへアクセスする際は、名前解決を外部DNSで行い、コンテンツ取得はプロキシサーバ経由です。ISサーバや社内DNSサーバはパス上にありません。
関連キーワード: プロキシサーバ, ファイアウォール, ルーティング, DMZ
設問1:〔P社のネットワーク機器の設定内容と動作〕について、(1)〜(3)に答えよ。
問題文を見る模範解答
a:外部DNSサーバ
b:プロキシサーバ
c:社内DNSサーバ
解説
解答の論理構成
-
【問題文】に「外部DNSサーバは、DMZのサーバのグローバルIPアドレスを管理するとともに、DNSキャッシュサーバ機能をもつ。」とあります。
・表1項番1‐2「インターネット→DMZ/TCP・UDP 53」はDNS問合せのポートです。
・DMZで53番ポートを待ち受ける機器は “外部DNSサーバ” だけです。
⇒ a = 外部DNSサーバ -
【問題文】に「プロキシサーバでは、利用者認証、URLフィルタリングを行うとともに、通信ログを取得する。」とあります。
・社内PCが外部Webへ出るときは必ずプロキシサーバを経由し、DMZからインターネットに向かうHTTP/HTTPS(80・443番)を流します。
・表1項番4「DMZ→インターネット/TCP 80, TCP 443」はまさにこの通信です。
⇒ b = プロキシサーバ -
【問題文】に「社内DNSサーバは、内部LANのサーバのIPアドレスを管理し、管理外のサーバの名前解決要求は、外部DNSサーバに転送する。」とあります。
・内部LANからDMZの外部DNSサーバへ53番通信を出すのは社内DNSサーバのみ。
・表1項番5「内部LAN→DMZ/TCP・UDP 53」の送信元が該当します。
⇒ c = 社内DNSサーバ
以上より、
a:外部DNSサーバ
b:プロキシサーバ
c:社内DNSサーバ
a:外部DNSサーバ
b:プロキシサーバ
c:社内DNSサーバ
誤りやすいポイント
- 表1項番4を「外部DNSサーバのゾーン転送」と誤解しがちですが、ポート80/443はHTTP/HTTPSです。
- 社内DNSサーバと外部DNSサーバの役割を混同し、a と c を逆に書いてしまうケース。
- DMZに置かれたサーバ名を“図”からだけ想像し、ポート番号との対応を確認し忘れるミス。
FAQ
Q: DMZのプロキシサーバが外部へ出る通信はなぜ必要ですか?
A: 社内PCからのHTTP/HTTPS要求を代理で取得するため、プロキシサーバ自身が外部Webサイトへ接続します。その通信が表1項番4で許可されています。
A: 社内PCからのHTTP/HTTPS要求を代理で取得するため、プロキシサーバ自身が外部Webサイトへ接続します。その通信が表1項番4で許可されています。
Q: 社内DNSサーバが直接インターネットに出ない設計のメリットは?
A: 外部問い合わせをDMZの外部DNSサーバに集約することで、内部LANをインターネットから分離し、DNS応答改ざんなどのリスクを低減できます。
A: 外部問い合わせをDMZの外部DNSサーバに集約することで、内部LANをインターネットから分離し、DNS応答改ざんなどのリスクを低減できます。
Q: TCP 53とUDP 53の両方を許可しているのはなぜですか?
A: DNSは通常UDP 53を使用しますが、応答が大きい場合やゾーン転送ではTCP 53を利用するため、両方を開放する必要があります。
A: DNSは通常UDP 53を使用しますが、応答が大きい場合やゾーン転送ではTCP 53を利用するため、両方を開放する必要があります。
関連キーワード: DNS転送, プロキシサーバ, DMZ, ファイアウォール, ポート番号
設問2:
問題文を見る模範解答
ISサーバ
解説
解答の論理構成
- 【問題文】では、下線部として
「① NPCのWebブラウザの、プロキシ例外設定に登録されているFQDN」
を削除したと明記されています。 - そもそもNPCがプロキシを経由しない通信はどこ向けだったかを確認すると、【問題文】に
「社内のNPCからISサーバへのアクセスは、プロキシサーバを経由せずに直接行う。」
とあります。 - プロキシをバイパスするためには、Webブラウザの“プロキシ例外設定”に当該サーバのFQDNを登録しておく慣例です。従って、例外設定に載っているFQDNは「ISサーバ」のものと判断できます。
- さらに、今回のネットワーク再設計で「ISサーバ」は廃止されるため、そのFQDNを残す必要がなくなり、削除対象となります。
- したがって、削除するFQDNをもつ機器/サーバ名(図1表記)は 「ISサーバ」 となります。
誤りやすいポイント
- 「社内DNSサーバ」や「外部DNSサーバ」と混同する
→ DNSもFQDNを扱うため、例外設定=DNS関係と誤解しやすいですが、例外設定は“プロキシを経由しない先”を示します。 - 「プロキシサーバ」自身を例外と勘違い
→ プロキシサーバは経由点であり、例外に登録する対象ではありません。 - “アクセスしないサーバ=削除対象”と短絡し「ISサーバ」とは別の社内サーバ名を書いてしまう
→ プロキシ経由の有無という観点で整理することが必要です。
FAQ
Q: プロキシ例外設定にIPアドレスではなくFQDNを登録する理由は?
A: サーバのIPが変わった場合でも、DNSで名前解決すれば自動追従できるため、保守性が高まるからです。
A: サーバのIPが変わった場合でも、DNSで名前解決すれば自動追従できるため、保守性が高まるからです。
Q: ISサーバがなくなった後もプロキシ例外設定を残すと何か問題がある?
A: 新たに同じFQDNが外部で使われた場合、意図しないサイトへ直接接続してしまうリスクがあります。
A: 新たに同じFQDNが外部で使われた場合、意図しないサイトへ直接接続してしまうリスクがあります。
Q: DNSのAレコードを削除したのに、例外設定も削除する必要があるのはなぜ?
A: WebブラウザはまずDNS解決を試みるため、レコードがなければ接続できませんが、例外設定を残すと“プロキシ経由の通信ログに残らない”状態だけは継続してしまうため、管理上望ましくありません。
A: WebブラウザはまずDNS解決を試みるため、レコードがなければ接続できませんが、例外設定を残すと“プロキシ経由の通信ログに残らない”状態だけは継続してしまうため、管理上望ましくありません。
関連キーワード: プロキシ設定, FQDN, DNS, HTTPS
設問3:〔Gサービス利用開始後に発生した問題と対策〕について、(1)、(2)に答えよ。
問題文を見る(1)本文中の下線②について、新たに追加する経路を、“q-SaaS”という字句を用いて、40字以内で答えよ。
模範解答
q-SaaS宛ての通信のネクストホップがIPsecルータ1となる経路
解説
解答の論理構成
-
変更後の通信経路の目的
本文には、FW負荷軽減のため「q-SaaSには、プロキシサーバを経由せず、… 本社のNPCはIPsecルータ1から… HTTPSでアクセスすることにした」とあります。
⇒ 本社内部LANのパケットをIPsecルータ1に直接転送する経路が必要です。 -
ネクストホップの決定
本社からのq-SaaSへのパスは「IPsecルータ1 → インターネット → q-SaaS」と本文で確定しています。
⇒ L3SWが採るべきネクストホップは「IPsecルータ1」のみです。 -
経路の表現
経路表の記述は「宛先ネットワーク/ネクストホップ」が基本。設問は “q-SaaS” という字句を用いる条件付きなので、
「q-SaaS宛ての通信のネクストホップがIPsecルータ1となる経路」
とまとめるのが最も端的です。
誤りやすいポイント
- FW宛てデフォルトルートのままにしてしまう
旧構成ではWebトラフィックはFWに送っていましたが、本文で「プロキシサーバを経由せず」と明示されたため、FWは経由しません。 - 宛先を “Mサービス” “Gサービス” と個別に書く
設問は “q-SaaS” を用いるよう指定しているため、個別名称では減点対象です。 - ネクストホップを “プロキシサーバ” や “ルータ” と誤記
本社LANの出口はあくまで「IPsecルータ1」。プロキシサーバはDMZ側にあるため経由しません。
FAQ
Q: デフォルトルートを変えるだけでは不十分ですか?
A: 不十分です。デフォルトルートをFWに残しつつ、q-SaaSだけをIPsecルータ1へ向ける静的経路を追加することで、他のトラフィックは従来通りFWを通過させられます。
A: 不十分です。デフォルトルートをFWに残しつつ、q-SaaSだけをIPsecルータ1へ向ける静的経路を追加することで、他のトラフィックは従来通りFWを通過させられます。
Q: “q-SaaS” は具体的にどのIP範囲を指しますか?
A: 本文ではIP範囲までは示されていません。運用上はQ社から提供されるアドレスレンジを静的経路の宛先ネットワークとして登録しますが、設問では抽象的に “q-SaaS宛て” と記述すればよいとされています。
A: 本文ではIP範囲までは示されていません。運用上はQ社から提供されるアドレスレンジを静的経路の宛先ネットワークとして登録しますが、設問では抽象的に “q-SaaS宛て” と記述すればよいとされています。
Q: 営業所側はどう設定するのですか?
A: 営業所のIPsecルータ2にも同等の設定を行うと本文にあり、営業所LANではL3SW相当機器がIPsecルータ2をネクストホップにします。設問は本社のL3SWについてのみ問われています。
A: 営業所のIPsecルータ2にも同等の設定を行うと本文にあり、営業所LANではL3SW相当機器がIPsecルータ2をネクストホップにします。設問は本社のL3SWについてのみ問われています。
関連キーワード: 静的ルート, ネクストホップ, VPNバイパス, HTTPS, ルーティング制御
設問3:〔Gサービス利用開始後に発生した問題と対策〕について、(1)、(2)に答えよ。
問題文を見る模範解答
d:q-SaaS
e:営業所LAN
解説
解答の論理構成
-
新ポリシーの読み取り
- 【問題文】「Mサービス及びGサービス(以下、二つのサービスを合わせてq-SaaSという)には、…本社のNPCはIPsecルータ1から、営業所のNPCはIPsecルータ2から、インターネットVPNを経由せずHTTPSでアクセスすることにした。」
- つまり本社側IPsecルータ1は、社内(内部LAN)→「q-SaaS」への HTTPS をそのままインターネットへ流す必要があります。
-
表2の項番1を照合
- 表2項番1:送信元「内部LAN」/宛先「d」/プロトコル「HTTPS」/処理「NAPT後にインターネットに転送」
- この条件は上記ポリシーと完全一致するため、d に入るのは「q-SaaS」。
-
表2の項番2を照合
- 【問題文】「営業所のNPCはIPsecルータ2から、インターネットVPNを経由し」
- 本社と営業所のLAN間通信は引き続きインターネットVPNに乗せるため、本社側IPsecルータ1では「営業所LAN」行きをVPNへ転送しなければなりません。
- 表2項番2:送信元「内部LAN」/宛先「e」/プロトコル「any」/処理「インターネットVPNに転送」
- よって e に入るのは「営業所LAN」。
-
結論
- d:q-SaaS
- e:営業所LAN
誤りやすいポイント
- 「q-SaaS」を構成する「Mサービス」「Gサービス」のどちらかだけを書いてしまう
⇒ 宛先は統合呼称「q-SaaS」である点に注意。 - 「営業所LAN」を「IPsecルータ2」と誤記
⇒ 宛先はネットワークセグメント(LAN)であり、機器名ではありません。 - 「インターネットVPNに転送」という処理内容から“宛先=インターネット”と早合点
⇒ 宛先はあくまでVPNの対向ネットワーク(営業所LAN)。
FAQ
Q: 「q-SaaS」は抽象的に思えますが、宛先として記述して良いのですか?
A: はい。【問題文】で「二つのサービスを合わせてq-SaaSという」と定義されており、通信設計でもその名称を使っているため、宛先として「q-SaaS」を記載するのが正解です。
A: はい。【問題文】で「二つのサービスを合わせてq-SaaSという」と定義されており、通信設計でもその名称を使っているため、宛先として「q-SaaS」を記載するのが正解です。
Q: 「営業所LAN」以外にVPN対向候補はありませんか?
A: 現状のネットワーク図中でIPsecルータ1のVPN対向はIPsecルータ2が収容する「営業所LAN」のみです。本社内部LANとDMZ間はVLANで接続され、VPNを利用しません。
A: 現状のネットワーク図中でIPsecルータ1のVPN対向はIPsecルータ2が収容する「営業所LAN」のみです。本社内部LANとDMZ間はVLANで接続され、VPNを利用しません。
Q: プロトコルが「any」の行をVPNに転送してもセキュリティ上問題ないのですか?
A: VPNトンネル内部は社内ネットワーク扱いです。IPsecルータでフィルタリングを追加する設計も可能ですが、問題文では既存方針を踏襲し「any」で許可しています。
A: VPNトンネル内部は社内ネットワーク扱いです。IPsecルータでフィルタリングを追加する設計も可能ですが、問題文では既存方針を踏襲し「any」で許可しています。
関連キーワード: VPN, NAPT, HTTPS, ルーティング, ファイアウォール

