
応用情報技術者 2023年 秋期 午後 問05
メールサーバの構築に関する次の記述を読んで、設問に答えよ。
L社は、複数の衣料品ブランドを手がけるアパレル会社である。L社では、顧客層を拡大するために、新しい衣料品ブランド(以下、新ブランドという)を立ち上げることにした。新ブランドの立ち上げに向けて、L社の社員20名で構成するプロジェクトチームを結成し、都内のオフィスビルにプロジェクトルームを新設した。新ブランドの知名度向上のために新ブランド用Webサイトと新ブランド用メールアドレスを利用した電子メール(以下、メールという)による広報を計画しており、プロジェクトチームのMさんが、Webサーバ機能とメールサーバ機能を有する広報サーバを構築することになった。
〔プロジェクトルームのネットワーク設計〕
Mさんは、新ブランドのプロジェクトチームのメンバーが各メンバーに配布されたPC(以下、広報PCという)を利用して、新ブランド用Webサイトの更新や、新ブランド用メールアドレスによるメールの送受信を行う設計を考えた。Mさんが考えたネットワーク構成(抜粋)を図1に示す。
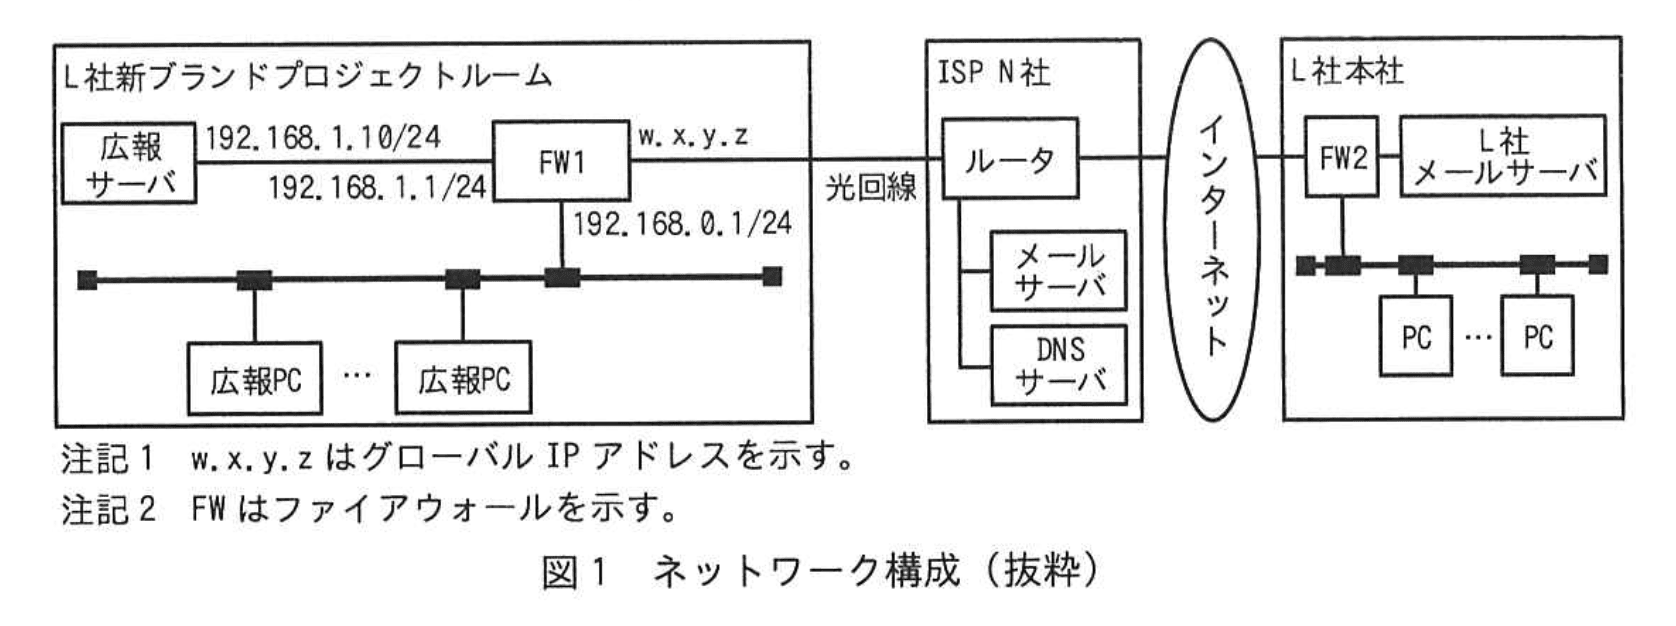
Mさんが考えたネットワーク構成は次のとおりである。
・プロジェクトルーム内に広報サーバを設置し、FW1に接続する。
・インターネット接続は、ISP N社のサービスを利用し、N社とFW1とを光回線で接続する。
・広報サーバのメールサーバ機能は、SMTP(Simple Mail Transfer Protocol)によるメール送信機能とPOP(Post Office Protocol)によるメール受信機能の二つの機能を実装する。
・FW1にNAPT(Network Address Port Translation)の設定と、インターネット上の機器から広報サーバにメールとWebの通信だけができるように、インターネットからFW1宛てに送信されたIPパケットのうち、aポート番号が25、80、又はbのIPパケットだけを、広報サーバのIPアドレスに転送する設定を行う。
N社のインターネット接続サービスでは、N社のDNSサーバを利用した名前解決の機能と、N社のメールサーバを中継サーバとしてN社のネットワーク外へメールを転送する機能が提供されている。
〔新ブランドのドメイン名取得とDNSの設計〕
新ブランドのドメイン名として“example.jp”を取得し、広報サーバをWebサーバとメールサーバとして利用できるように、N社のDNSサーバにホスト名やIPアドレスなどのゾーン情報を設定することを考えた。DNSサーバに設定するゾーン情報(抜粋)を図2に示す。
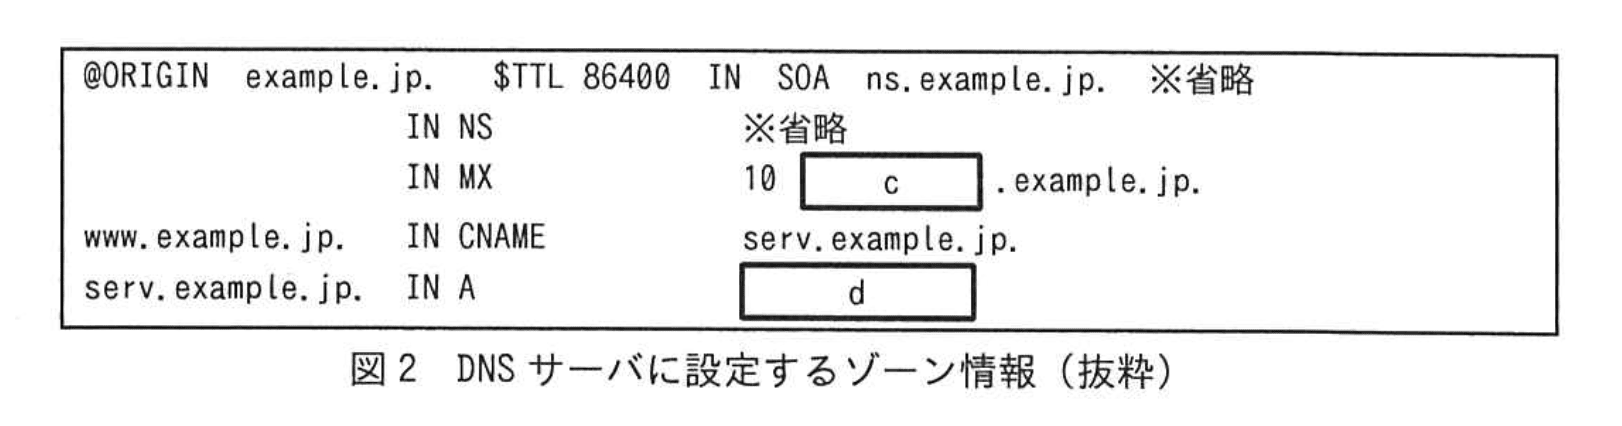
〔メール送受信のテスト〕
Mさんの設計が承認され、ネットワークの工事及び広報サーバの設定が完了した。新ブランドのメール受信のテストのために、Mさんは、L社本社のPCを用いてL社の自分のメールアドレスから新ブランドの自分のメールアドレスであるsyainM@example.jpへメールを送信し、エラーなくメールが送信できることを確認した。次に、新ブランドプロジェクトルームの広報PCのメールソフトウェアに受信メールサーバとしてserv.example.jp、POP3のポート番号として110番ポートを設定し、メール受信のテストを行った。しかし、メールソフトウェアのメール受信ボタンを押してもエラーが発生し、メールを受信できなかった。広報サーバのログを確認したところ、広報PCからのアクセスはログに記録されていなかった。
Mさんは、設定の誤りに気づき、①メールの受信エラーの問題を修正してメールが受信できることを確認した後に、広報PCからメール送信のテストを行った。テストの結果、新ブランドの管理者のメールアドレスであるkanriD@example.jpからsyainM@example.jp宛てのメールは届いたが、kanriD@example.jpからインターネット上の他ドメインのメールアドレス宛てのメールは届かなかった。広報サーバのログを確認したところ、N社のネットワークを経由した宛先ドメインのメールサーバへのTCPコネクションの確立に失敗したことを示すメッセージが記録されていた。
調査の結果、他ドメインのメールアドレス宛てのメールが届かなかった事象は、N社の②OP25B(Outbound Port 25 Blocking)と呼ばれる対策によるものであることが分かった。OP25Bは、N社からインターネット宛てに送信される宛先ポート番号が25のIPパケットのうち、N社のメールサーバ以外から送信されたIPパケットを遮断する対策である。このセキュリティ対策に対応するため、③広報サーバに必要な設定を行い、インターネット上の他ドメインのメールアドレス宛てのメールも届くことを確認した。
〔メールサーバのセキュリティ対策〕
広報サーバが大量のメールを送信する踏み台サーバとして不正利用されないために、メールの送信を許可する接続元のネットワークアドレスとしてe/24を広報サーバに設定する対策を行った。また、プロジェクトチームのメンバーのメールアドレスとパスワードを利用して、広報PCからメール送信時に広報サーバでSMTP認証を行う設定を追加した。
その後、Mさんは広報サーバとネットワークの構築を完了させ、L社は新ブランドの広報を開始した。
設問1:
問題文を見る本文中のa、bに入れる適切な字句を解答群の中から選び、記号で答えよ。
解答群
ア:21
イ:22
ウ:23
エ:443
オ:宛先
カ:送信元
模範解答
a:オ
b:エ
解説
解答の論理構成
- 【問題文】では
“インターネットからFW1宛てに送信されたIPパケットのうち、aポート番号が25、80、又はbのIPパケットだけを、広報サーバのIPアドレスに転送する設定”
と記されています。外部からFW1(ファイアウォール)に届くパケットを仕分けるルールなので、判定対象は宛先側のポートです。よってaには“宛先”―解答群「オ:宛先」が入ります。 - 転送を許可するサービスは
・“25” … SMTP(メール配送)
・“80” … HTTP(Web)
・残る1つはHTTPS(暗号化Web)で、一般に “443” を用います。解答群で該当するのは「エ:443」です。 - 以上より
a=「オ」、b=「エ」 が導かれます。
誤りやすいポイント
- 「送信元ポート」と取り違え、aに「カ:送信元」を入れてしまうミス。ファイアウォールの一般的な公開サーバ設定では“宛先ポート”を基準にします。
- POP3(110番)を外向けにも開けると考え、bに「イ:22」や別番号を選ぶ誤答。POP3は社内PCからサーバへのアクセスであり、インターネット側から直接利用させる必要がありません。
- 22(SSH)や23(Telnet)など管理系ポートを公開サービスと混同して選択する誤り。
FAQ
Q: なぜPOP3(110番)はインターネット側から開放しないのですか?
A: 【問題文】に“プロジェクトルーム内に広報サーバを設置”とあるように、メール受信は社内の広報PCから行います。外部ユーザがPOP3を使う想定がないため、セキュリティを考慮して開放しません。
A: 【問題文】に“プロジェクトルーム内に広報サーバを設置”とあるように、メール受信は社内の広報PCから行います。外部ユーザがPOP3を使う想定がないため、セキュリティを考慮して開放しません。
Q: “宛先ポート”と“送信元ポート”はどちらで判断すべき?
A: 公開サーバへ外部からアクセスさせるときは、そのサーバが待ち受けているポート、すなわち宛先ポートで制御します。送信元ポートはクライアント側で動的に決まるためフィルタ条件に使いにくいからです。
A: 公開サーバへ外部からアクセスさせるときは、そのサーバが待ち受けているポート、すなわち宛先ポートで制御します。送信元ポートはクライアント側で動的に決まるためフィルタ条件に使いにくいからです。
Q: 443番を開けるのに証明書設定は必須ですか?
A: 443番はHTTPS用ポートです。実運用で暗号化通信を行う場合はサーバ証明書の導入が必要ですが、ファイアウォールでポートを開けること自体は証明書の有無に依存しません。
A: 443番はHTTPS用ポートです。実運用で暗号化通信を行う場合はサーバ証明書の導入が必要ですが、ファイアウォールでポートを開けること自体は証明書の有無に依存しません。
関連キーワード: NAPT, ファイアウォール、宛先ポート、SMTP, HTTPS

設問2:
問題文を見る模範解答
c:serv又はwww
d:w.x.y.z
解説
解答の論理構成
-
MXレコードが指すべきホスト名
- 図2では
IN MX 10 c.example.jp.
とあり、メール配送先としてドメイン内のホスト名を指定しています。 - 【問題文】には
「広報サーバのメールサーバ機能は、SMTP … POP … の二つの機能を実装する。」
と明記され、広報サーバこそがメールサーバであることが分かります。 - 同じく図2に
serv.example.jp. IN A d
とあり、広報サーバのホスト名が “serv.example.jp” であることが示されています。 - 従って c には “serv” が最適です。ただし “www.example.jp” も “serv.example.jp” にCNAMEで紐付けられており、最終的に同一ホストへ到達できるため、設問の模範解答では「serv又はwww」が許容されています。
- 図2では
-
Aレコードに入れるIPアドレス
- serv.example.jp. の行はAレコードであり、グローバルに引けるIPを示す必要があります。
- 図1の注記1には
「w.x.y.zはグローバルIPアドレスを示す。」
とあり、FW1の右側インタフェースに割り当てられたグローバルIPが “w.x.y.z” です。 - 広報サーバはFW1のNAPTで外部公開されるため、このIPをDNSに登録すれば到達可能になります。
- よって d は “w.x.y.z” となります。
誤りやすいポイント
- MXレコードにFQDNではなくIPアドレスを直接書いてしまう
(MXは必ずホスト名を参照し、そのホスト名をA/AAAAで解決させる) - “www.example.jp” をCNAMEで “serv.example.jp” にしているため
「wwwがメールサーバ」と誤解しMXを “www” に固定してしまう - “w.x.y.z” がFW1(ファイアウォール)のIPなので
「広報サーバのプライベートIPを書く」と勘違いしてしまう
(DNSには必ずグローバルに名前解決できるアドレスを登録する)
FAQ
Q: MXレコードに “serv.example.jp.” と “www.example.jp.” のどちらを使うのが望ましいですか?
A: メール用途と分かる “serv.example.jp.” の方が推奨です。ただしCNAMEで同一ホストに解決されるため、技術的にはどちらでも配送は可能です。
A: メール用途と分かる “serv.example.jp.” の方が推奨です。ただしCNAMEで同一ホストに解決されるため、技術的にはどちらでも配送は可能です。
Q: “w.x.y.z” はFW1のIPですが、NAT越しでもSMTP/HTTPは届くのですか?
A: 届きます。【問題文】の設定で「インターネットからFW1宛てに送信されたIPパケットのうち、…ポート番号が25、80…を広報サーバのIPアドレスに転送」するようNAPTルールがあるためです。
A: 届きます。【問題文】の設定で「インターネットからFW1宛てに送信されたIPパケットのうち、…ポート番号が25、80…を広報サーバのIPアドレスに転送」するようNAPTルールがあるためです。
Q: プロジェクトルーム内のプライベートアドレス “192.168.1.10/24” をDNSに登録してはいけませんか?
A: いけません。インターネット側からはそのアドレスでは到達できないため、外部公開用にはグローバルIP “w.x.y.z” を登録する必要があります。
A: いけません。インターネット側からはそのアドレスでは到達できないため、外部公開用にはグローバルIP “w.x.y.z” を登録する必要があります。
関連キーワード: MXレコード、Aレコード、グローバルIP, NAPT, CNAME
設問3:〔メール送受信のテスト〕について答えよ。
問題文を見る模範解答
設定項目:受信メールサーバ
設定内容:192.168.1.10
解説
解答の論理構成
-
問題文の状況整理
- 広報PCの設定: 「受信メールサーバとしてserv.example.jp、POP3のポート番号として110番ポートを設定」
- 事象: 「メール受信ボタンを押してもエラーが発生し、メールを受信できなかった」
- ログ: 「広報サーバのログを確認したところ、広報PCからのアクセスはログに記録されていなかった」
⇒ 広報PCがそもそも広報サーバへ到達していない。
-
ネットワーク経路を確認
- DNSゾーン情報では「serv.example.jp. IN A d」とある。
- 図1の注記より「w.x.y.zはグローバルIPアドレスを示す」。
- よって d = w.x.y.z (FW1の外側に付与されたグローバルIP)。
-
広報PCがserv.example.jpを引くとw.x.y.zへ接続を試みる
- 広報PC → FW1の内側192.168.0.1/24から外側w.x.y.zへ出る
- ところがFW1では「インターネットからFW1宛てに送信されたIPパケットのうち…転送する」と外向きの静的NAPTのみ設定。LAN内から外側アドレスへ折り返すヘアピンNATは設定されていないため、接続が成立しない。
- その結果「ログに記録されていなかった」。
-
解決策
- 広報PCからは直接プライベート側のIPアドレス「192.168.1.10/24」(図1の広報サーバ)でアクセスすればFW1を経由しない。
- したがって“受信メールサーバ”を書き換えるだけでよい。
-
よって
設定項目:受信メールサーバ
設定内容:192.168.1.10
誤りやすいポイント
- 「POP3ポート番号110」や「ユーザ名/パスワード」を疑ってしまい、根本原因の経路選択に気付かない。
- DNS名を使うべきだと考え、serv.example.jpのAレコードを内部向けに書き換える(スプリットDNS)案を選びたくなるが、設問は“メールソフトウェアの設定”の修正を問う。
- ログに「記録されていなかった」=通信自体が届いていないというメッセージを読み飛ばす。
FAQ
Q: hostsファイルでserv.example.jpを192.168.1.10に置き換える方法でも良いですか?
A: 技術的には可能ですが、設問が要求しているのはメールソフトウェア側の「受信メールサーバ」値の修正です。
A: 技術的には可能ですが、設問が要求しているのはメールソフトウェア側の「受信メールサーバ」値の修正です。
Q: ヘアピンNATをFW1で有効化する方が運用上シンプルでは?
A: 確かに一つの名前でアクセスを統一できます。ただし本問ではFW設定を変更せずにクライアント設定で即時回避する選択を採っています。
A: 確かに一つの名前でアクセスを統一できます。ただし本問ではFW設定を変更せずにクライアント設定で即時回避する選択を採っています。
Q: POP3S(995番ポート)にすればルールを変えずに通るのでは?
A: POP3Sでも送信先はw.x.y.zとなり、FW1がヘアピンNAT非対応なら同じ問題が起きます。問題の本質はポートではなく宛先アドレスです。
A: POP3Sでも送信先はw.x.y.zとなり、FW1がヘアピンNAT非対応なら同じ問題が起きます。問題の本質はポートではなく宛先アドレスです。
関連キーワード: DNS逆引き、ヘアピンNAT, POP3, プライベートIP, Aレコード
設問3:〔メール送受信のテスト〕について答えよ。
問題文を見る(2)本文中の下線②について、OP25Bによって軽減できるサイバーセキュリティ上の脅威は何か、最も適切なものを解答群の中から選び、記号で答えよ。
解答群
ア:広報PCが第三者のWebサービスへのDDoS攻撃の踏み台にされる。
イ:広報PCに外部からアクセス可能なバックドアを仕掛けられる。
ウ:広報サーバが受信したメールを不正に参照される。
エ:スパムメールの送信に広報サーバが利用される。
模範解答
エ
解説
解答の論理構成
-
問題文でOP25Bの動作が説明されています。
引用:「“②OP25B(Outbound Port 25 Blocking)”」「“OP25Bは、N社からインターネット宛てに送信される宛先ポート番号が25のIPパケットのうち、N社のメールサーバ以外から送信されたIPパケットを遮断する対策である。」
ポート番号25はSMTPの送信ポートであり、外部メールサーバ宛ての通信を止めることで“自組織以外のSMTPサーバ宛てメール送信”を抑制します。 -
SMTPの踏み台利用は典型的なスパム発信手口です。
問題文でも「広報サーバが大量のメールを送信する踏み台サーバとして不正利用されないために…」と言及し、同じ脅威を想定しています。 -
よって、OP25Bが軽減する主なサイバーセキュリティ上の脅威は「スパムメールの送信に広報サーバが利用される」ことです。
解答群では「エ」が該当します。
誤りやすいポイント
- 「DDoS攻撃の踏み台」と混同しやすい
ポート25はメール用であり、DDoSで多用されるHTTP/HTTPSとは別です。 - 「受信メールの盗聴/改ざん」と勘違い
OP25Bは“送信”側のポリシーであり、受信経路には影響しません。 - 「バックドア遮断」と誤解
バックドアは多様なポートを使うため、25番だけを塞いでも十分ではありません。
FAQ
Q: OP25Bでメールが全く送れなくなるのですか?
A: プロバイダが用意するSMTPリレー(N社のメールサーバ)宛て通信は許可されています。メールソフトやMTAを“サブミッションポート(587番)”や“プロバイダのSMTP”に向ければ送信できます。
A: プロバイダが用意するSMTPリレー(N社のメールサーバ)宛て通信は許可されています。メールソフトやMTAを“サブミッションポート(587番)”や“プロバイダのSMTP”に向ければ送信できます。
Q: 自社で運用するSMTPサーバを公開したい場合はどう対処しますか?
A: プロバイダに「OP25B解除申請」を行うか、587番ポートでSubmissionサービスを提供し、ユーザ認証付きで運用する方法が一般的です。
A: プロバイダに「OP25B解除申請」を行うか、587番ポートでSubmissionサービスを提供し、ユーザ認証付きで運用する方法が一般的です。
Q: POP3(110番)はOP25Bの対象になりますか?
A: なりません。OP25Bは“宛先ポート25”のみを遮断する仕組みで、受信系プロトコルのPOP3/IMAP4には影響しません。
A: なりません。OP25Bは“宛先ポート25”のみを遮断する仕組みで、受信系プロトコルのPOP3/IMAP4には影響しません。
関連キーワード: OP25B, SMTP, ポート25, スパム対策
設問3:〔メール送受信のテスト〕について答えよ。
問題文を見る模範解答
N社のメールサーバを中継サーバとしてメールを送信する設定
解説
解答の論理構成
-
インターネットへ直接25番ポートで配送しようとすると遮断される
- 本文に「②OP25B(Outbound Port 25 Blocking)…宛先ポート番号が25のIPパケットのうち、N社のメールサーバ以外から送信されたIPパケットを遮断する」とあります。
- したがって広報サーバが他ドメインへ直接SMTP送信するとブロックされます。
-
N社は回避策をあらかじめ用意している
- 「N社のインターネット接続サービスでは…N社のメールサーバを中継サーバとしてN社のネットワーク外へメールを転送する機能が提供されている」と明記されています。
- 中継サーバ(スマートホスト)経由なら、25番ポートはN社内通信なのでOP25Bに抵触しません。
-
したがって必要な設定は“広報サーバがSMTP送信時に中継サーバとしてN社のメールサーバを利用する”こと
- これにより「N社のメールサーバ以外から送信されたIPパケット」が発生せず、OP25Bを回避できます。
- 本問の要求は「図1中の機器名を用いて」記述することなので、「N社のメールサーバ」を機器名として使い、設定対象は「広報サーバ」です。
-
以上を踏まえた模範解答
- 「N社のメールサーバを中継サーバとしてメールを送信する設定」
誤りやすいポイント
- OP25BをFW1の設定ミスと誤解し、ファイアウォール側で25番ポートを開けようとする。
- DNSのMXレコード変更で解決できると考え、SMTPリレー設定の必要性を見落とす。
- 「smtp.auth」などクライアント側の設定と混同し、広報PCのメールソフトだけを変更してしまう。
- 中継サーバとして図1に存在しない「L社メールサーバ」を指定し、依然としてISPでブロックされる。
FAQ
Q: OP25Bは受信にも影響しますか?
A: 影響しません。受信は25番ポート“宛先”が広報サーバなのでOP25Bの対象外です。
A: 影響しません。受信は25番ポート“宛先”が広報サーバなのでOP25Bの対象外です。
Q: 代替ポート(587/TCP)に変更すれば解決できますか?
A: 広報サーバから外部メールサーバへの配送は通常25番ポート必須です。ポート587はクライアント→サーバの投稿用であり、サーバ→サーバ配送には使えません。
A: 広報サーバから外部メールサーバへの配送は通常25番ポート必須です。ポート587はクライアント→サーバの投稿用であり、サーバ→サーバ配送には使えません。
Q: 中継サーバを設定するとドメインが書き換わってしまいませんか?
A: N社のメールサーバはエンベロープだけを転送し、ヘッダFromは変更しないため、差出人ドメインは “example.jp” のままです。
A: N社のメールサーバはエンベロープだけを転送し、ヘッダFromは変更しないため、差出人ドメインは “example.jp” のままです。
関連キーワード: SMTP, OP25B, メールリレー、スマートホスト、ポート25
設問4:
問題文を見る本文中のeに入れる適切なネットワークアドレスを答えよ。
模範解答
e:192.168.0.0
解説
解答の論理構成
-
接続元を制限する理由
- 本文には「広報サーバが大量のメールを送信する踏み台サーバとして不正利用されないために、メールの送信を許可する接続元のネットワークアドレスとしてe/24を広報サーバに設定する対策を行った。」とあります。
- つまり、SMTP送信を許可するのは “プロジェクトルーム内” の機器のみで十分です。
-
プロジェクトルーム内のネットワークアドレスの特定
- 図1で、FW1の社内側インタフェースに「192.168.0.1/24」と明記されています。
- このインタフェースがつながるバス(ハブ)には複数の「広報PC」が接続されており、ここがプロジェクトルームのLANです。
- 従って、このLANは “192.168.0.0/24” のネットワークであると判断できます。
-
解答
- 以上より、e には「192.168.0.0」が入ります。
- 模範解答と一致します。
誤りやすいポイント
- 広報サーバ自身のIP「192.168.1.10/24」に着目してしまい、/24ネットワークを “192.168.1.0/24” と勘違いする。広報サーバは複数NICを持っている点に注意が必要です。
- 「踏み台対策=全社ネットワークを許可」と短絡し、L社本社側(図中FW2配下)まで許可範囲を広げてしまう。要求は “プロジェクトルーム内” だけです。
- CIDR表記を忘れて “192.168.0.0/24” を “192.168.0.0/255.255.255.0” など別表記で書き、減点される。
FAQ
Q: 広報サーバのNICが2つあるのは何のためですか?
A: 片方はDMZ的に外部公開用ポート転送(25・80・110)を受けるアドレス、もう片方はプロジェクトルームLANへの接続に用いられます。内部と公開を論理的に分離する狙いがあります。
A: 片方はDMZ的に外部公開用ポート転送(25・80・110)を受けるアドレス、もう片方はプロジェクトルームLANへの接続に用いられます。内部と公開を論理的に分離する狙いがあります。
Q: なぜ /24なのですか?
A: 図1に「192.168.0.1/24」とネットマスクも示されています。/24を指定することで256個(0〜255)のホストアドレスを一括で許可できます。
A: 図1に「192.168.0.1/24」とネットマスクも示されています。/24を指定することで256個(0〜255)のホストアドレスを一括で許可できます。
Q: 本社のPCからもメール送信したい場合はどうしますか?
A: 送信元を追加で許可するか、SMTP認証+TLSを組み合わせ、外部からでも認証済みユーザのみ587/tcpで中継を許可する方法が一般的です。
A: 送信元を追加で許可するか、SMTP認証+TLSを組み合わせ、外部からでも認証済みユーザのみ587/tcpで中継を許可する方法が一般的です。
関連キーワード: SMTP認証、NAPT, OP25B, CIDR

