
基本情報技術者 2016年 秋期 午後 問01
販売支援システムの情報セキュリティに関する次の記述を読んで、設問1~3に答えよ。
中堅の商社であるA社では、営業員が顧客先で営業活動を行い、自社に戻ってから見積書を作成している。
この度、営業員がタブレット端末(以下、タブレットという)を携帯し、顧客先で要求を聞きながら、タブレットを使って見積書を作成し、その場で顧客に提示できる販売支援システムを構築することにした。
営業員は、タブレットのWebブラウザからインターネット経由でHTTP over TLS(以下、HTTPSという)によって販売支援システムにアクセスする。このとき、営業員は、社員IDとパスワードを入力してログインする。
〔販売支援システムの構成〕
(1) 販売支援システムは次のサーバで構成され、A社のネットワークに設置される。
① リバースプロキシサーバ(以下、RPサーバという)1台
② アプリケーションソフトウェアが稼働するWebサーバ2台
③ 見積書作成に必要なデータを格納するデータベースサーバ(以下、DBサーバという)1台
(2) Webサーバ2台はクラスタリング構成にして、1台が故障してもサービスが継続できるようにする。
(3) DBサーバへのアクセスの監視は、PCと同じLANにある監視サーバで行う。
(4) インターネットから販売支援システムへの通信は、RPサーバを経由して行う。RPサーバは、HTTPSをHTTPに変換し、販売支援システムの他のサーバと、HTTPで通信する。
A社のネットワーク構成を図1に示す。
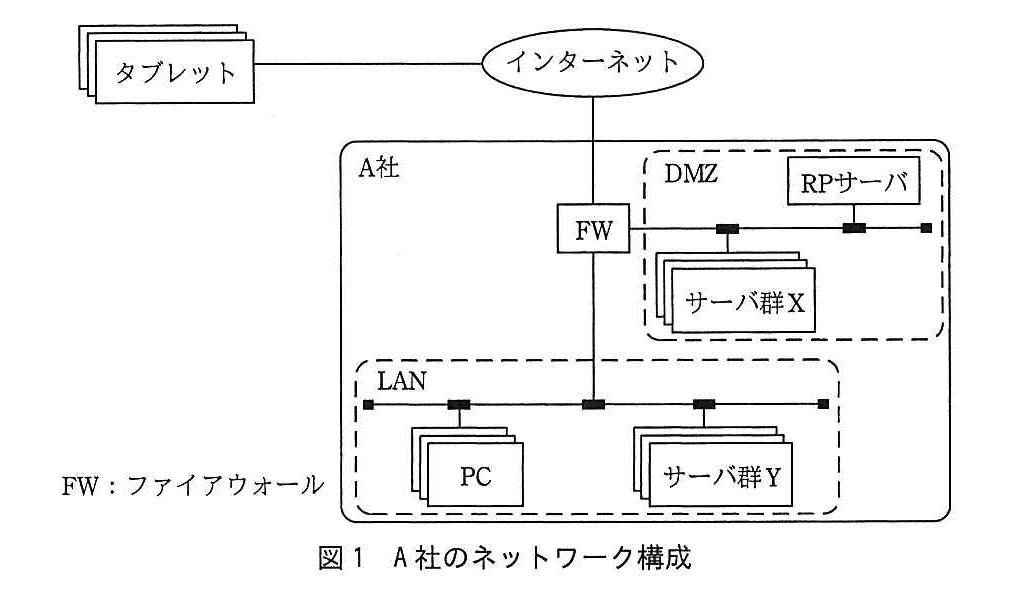
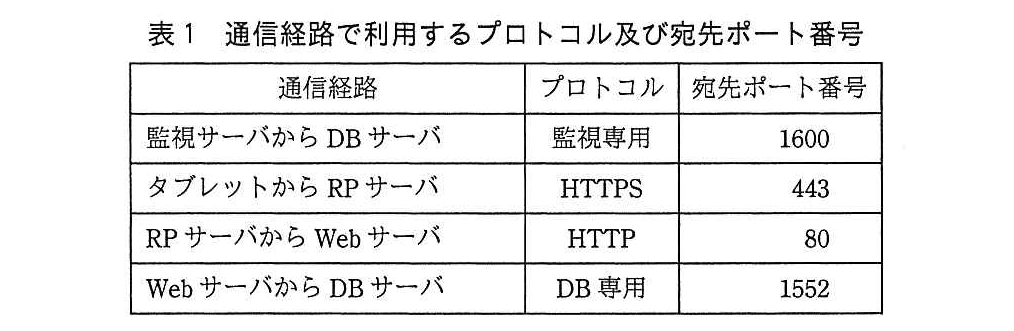
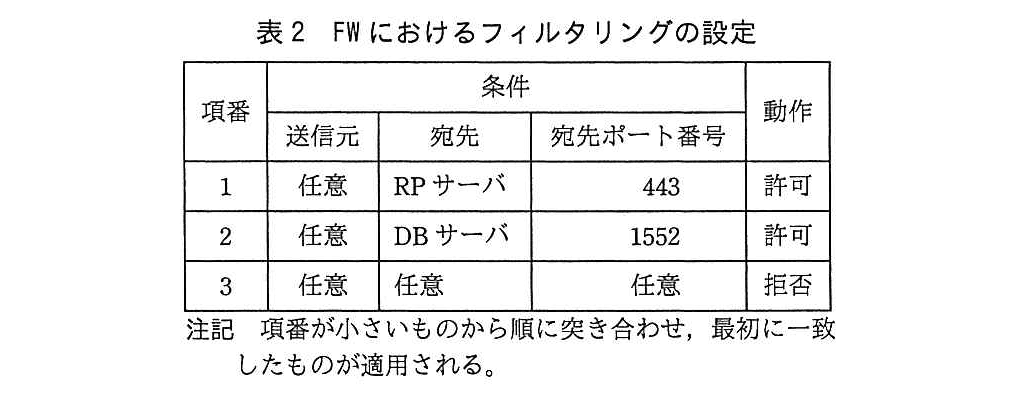
販売支援システムに関わる通信経路について、通信経路で利用するプロトコル及び宛先ポート番号を表1に示す。また、FWにおけるフィルタリングの設定を表2に示す。
設問1:
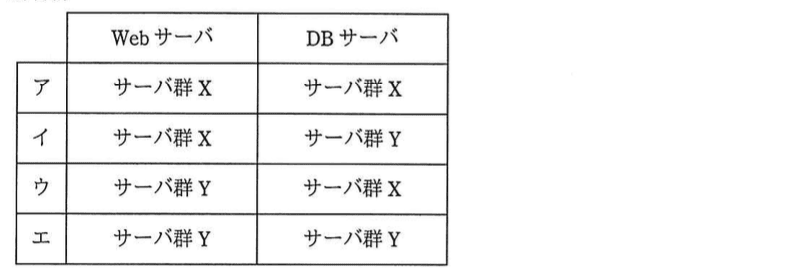
問題文を見る WebサーバとDBサーバについて、図1中の配置場所の組合せとして適切な答えを、解答群の中から選べ。
解答群
模範解答
イ
解説
解答の導き方
図1では、DMZ(Demilitarized Zone:外部からアクセスされるサーバを置く領域)にサーバ群Xがあり、LAN(Local Area Network:社内など限られた範囲のネットワーク)にサーバ群Yがあります。FW(Firewall:通信を条件に応じて許可・拒否する装置)が、インターネット、DMZ、LANの間にあります。
まず、WebサーバとRPサーバ(Reverse Proxy Server:外部からの要求を受け、Webサーバへ中継するサーバ)の通信を考えます。本文では、RPサーバはHTTPS(HTTP over TLS:TLS(Transport Layer Security:通信を暗号化する仕組み)を使うWeb通信)をHTTP(Hypertext Transfer Protocol:Web上でデータをやり取りする規約)に変換し、Webサーバと通信すると説明されています。表1によると、この通信の宛先ポート番号は80です。ポート番号は、通信がどのサービス宛てなのかを識別する番号です。
表2で許可されているのは、RPサーバ宛ての443と、DB(Database:データを整理して蓄積する仕組み)サーバ宛ての1552です。それ以外の通信は拒否されます。したがって、RPサーバからWebサーバへの通信がFWを通る場合、ポート番号80の通信は拒否されます。RPサーバはDMZにあるので、Webサーバも同じDMZに置けば、この通信はFWを通らずに済みます。よって、Webサーバはサーバ群Xに置くと判断できます。
次に、DBサーバの場所を考えます。本文には「PCと同じLANにある監視サーバ」とあります。PC(Personal Computer:個人が使うコンピュータ)と同じLANにある監視サーバが、DBサーバへのアクセスを監視します。監視サーバからDBサーバへの通信は、表1によると宛先ポート番号1600です。
もしDBサーバをDMZに置くと、LANにある監視サーバからDBサーバへの通信はFWを通ります。しかし、表2ではDBサーバ宛てでもポート番号1552の通信しか許可されていません。ポート番号1600の通信は拒否されるため、監視サーバからDBサーバへアクセスできません。DBサーバを監視サーバと同じLANに置けば、通信はFWを通らずに済みます。また、WebサーバからDBサーバへの通信はポート番号1552なので、FWを通る場合も表2の条件に一致して許可されます。
このため、Webサーバはサーバ群X、DBサーバはサーバ群Yに置く配置が適切です。
誤りやすいポイント
- Webサーバは社内のサーバだからLANに置く、と決めつけないようにしましょう。RPサーバからWebサーバへの通信がポート番号80であることと、FWの許可条件を合わせて考える必要があります。
- DBサーバ宛ての通信がすべて許可されるわけではありません。表2で許可されるのは宛先ポート番号1552であり、監視サーバからの通信に使う1600は許可されていません。
- 表2は項番の小さいものから照合し、最初に一致した条件が適用されます。許可条件に一致しない通信は、項番3の「拒否」に該当します。
- 表1と表2では、通信の宛先ポート番号を確認します。通信の種類だけでなく、どのサーバのどのポート宛てかを見分けましょう。
FAQ
Q: RPサーバからWebサーバへの通信が、FWを通るとどうなりますか?
A: 通信はHTTPで、宛先ポート番号は80です。表2にはこの条件を許可する設定がないため、FWを通ると拒否されます。そのため、WebサーバはRPサーバと同じDMZに置きます。
A: 通信はHTTPで、宛先ポート番号は80です。表2にはこの条件を許可する設定がないため、FWを通ると拒否されます。そのため、WebサーバはRPサーバと同じDMZに置きます。
Q: DBサーバ宛てなら、ポート番号が何であっても許可されますか?
A: いいえ。表2で許可されるのは、DBサーバ宛てのポート番号1552です。ポート番号1600の通信は、FWを通る場合は拒否されます。
A: いいえ。表2で許可されるのは、DBサーバ宛てのポート番号1552です。ポート番号1600の通信は、FWを通る場合は拒否されます。
Q: サーバ群Xとサーバ群Yは、どこにありますか?
A: 図1では、サーバ群XがDMZ、サーバ群YがLANにあります。
A: 図1では、サーバ群XがDMZ、サーバ群YがLANにあります。
関連キーワード: ファイアウォール、DMZ、LAN、リバースプロキシ、ポート番号、アクセス制御

設問2:
問題文を見る 表2に示したFWにおけるフィルタリングの設定では、インターネットからDBサーバに直接アクセスされるおそれがある。そこで、FWのフィルタリングの設定を変更することにした。フィルタリングの設定を変更する内容として適切な答えを、解答群の中から選べ。
解答群
ア:項番1の前に、送信元が“DBサーバ”、宛先が“Webサーバ”、宛先ポート番号が“80”で動作が“許可”という設定を追加する。
イ:項番1の前に、送信元が“任意”、宛先が“Webサーバ”、宛先ポート番号が“80”で動作が“許可”という設定を追加する。
ウ:項番2の送信元を“Webサーバ”に変更する。
エ:項番2の動作を“拒否”に変更する。
模範解答
ウ
解説
解答の導き方
この設問では、インターネットからDBサーバへ直接アクセスできないようにするには、FWの設定をどう変えればよいかを考えます。FW(Firewall:通信を通すか遮断するかを決める装置)の設定は、通信の送信元・宛先・宛先ポート番号の組合せで、許可するか拒否するかを決めています。
まず、販売支援システムで必要な通信を確認します。本文には、インターネットからの通信はRPサーバを経由するとあります。RPサーバ(Reverse Proxy:外部からの通信を受け取り、内部のサーバへ中継するサーバ)は、タブレットからHTTPSで通信を受け取り、WebサーバへHTTPで通信します。見積書作成に必要なデータを使うときは、WebサーバからDBサーバへ通信します。
表1によると、WebサーバからDBサーバへの通信は、宛先ポート番号が「1552」です。宛先ポート番号は、通信を受け取るサーバ上のどのサービス宛てかを示す番号です。
次に、表2の設定を確認します。項番2は、送信元が「任意」、宛先が「DBサーバ」、宛先ポート番号が「1552」の通信を許可しています。「任意」にはインターネット上の端末も含まれるため、インターネットからDBサーバへ直接アクセスする通信も、この設定で許可されてしまいます。
そこで、項番2の送信元を「Webサーバ」に変更します。これなら、DBサーバへアクセスできるのは、見積書作成に必要な通信を行うWebサーバだけです。インターネットからDBサーバへの直接通信は項番2に一致せず、後続の項番3で拒否されます。したがって、適切なのはウです。
ほかの選択肢も確認します。
- アは、DBサーバからWebサーバへの通信を許可する設定です。必要な通信の向きはWebサーバからDBサーバなので、逆向きです。また、項番2の「任意」からDBサーバへの許可は残るため、直接アクセスの問題も解決しません。
- イは、任意の送信元からWebサーバへのHTTP通信を許可する設定です。DBサーバ宛ての通信を許可している項番2は変わらないため、問題の解決になりません。
- エは、DBサーバの宛先ポート番号「1552」への通信をすべて拒否します。インターネットからの直接アクセスは防げますが、必要なWebサーバからDBサーバへの通信も拒否され、販売支援システムが正しく動作しなくなります。
誤りやすいポイント
- 「送信元」と「宛先」を逆に考えないようにします。必要な通信は、Webサーバが送信元、DBサーバが宛先です。
- 「任意」は、特定のサーバだけではなく、インターネットからの通信も含む設定です。
- 問題の通信だけを許可するには、宛先だけでなく送信元も絞る必要があります。
- 表2は項番が小さいものから確認し、最初に一致した設定を適用します。項番2を変更して、許可する通信の範囲を必要なものだけにします。
FAQ
Q: 項番3で最後に拒否しているのに、なぜ項番2の変更が必要なのですか?
A: 項番2で許可された通信は、項番3まで進みません。項番2が「任意」からDBサーバへの通信を許可しているので、インターネットからの直接アクセスも項番3で拒否される前に許可されます。
A: 項番2で許可された通信は、項番3まで進みません。項番2が「任意」からDBサーバへの通信を許可しているので、インターネットからの直接アクセスも項番3で拒否される前に許可されます。
Q: 項番2の送信元をWebサーバにすると、タブレットからDBサーバへ直接アクセスできなくなりますか?
A: はい。タブレットはWebサーバではないので、項番2の条件に一致しません。最後の項番3により拒否されます。タブレットの通信はRPサーバやWebサーバを経由する構成です。
A: はい。タブレットはWebサーバではないので、項番2の条件に一致しません。最後の項番3により拒否されます。タブレットの通信はRPサーバやWebサーバを経由する構成です。
Q: 宛先ポート番号「1552」だけを見て、DBサーバへの通信を判断できますか?
A: ポート番号だけでは判断できません。宛先がDBサーバであることと、送信元がどこかも合わせて確認します。この設問では、DBサーバ宛ての通信の送信元をWebサーバに限定することがポイントです。
A: ポート番号だけでは判断できません。宛先がDBサーバであることと、送信元がどこかも合わせて確認します。この設問では、DBサーバ宛ての通信の送信元をWebサーバに限定することがポイントです。
関連キーワード: ファイアウォール、パケットフィルタリング、宛先ポート番号、リバースプロキシ、通信制御
設問3:
問題文を見る A社では、システムを構築する際に、情報セキュリティの3要素である機密性、完全性及び可用性を確保するための対応を整理して、情報セキュリティ担当者の確認を受けることになっている。そこで、次の(i)〜(vi)に示す販売支援システムに関する対応と情報セキュリティの3要素との関連を表3にまとめた。表3中のに入れる適切な答えを、解答群の中から選べ。
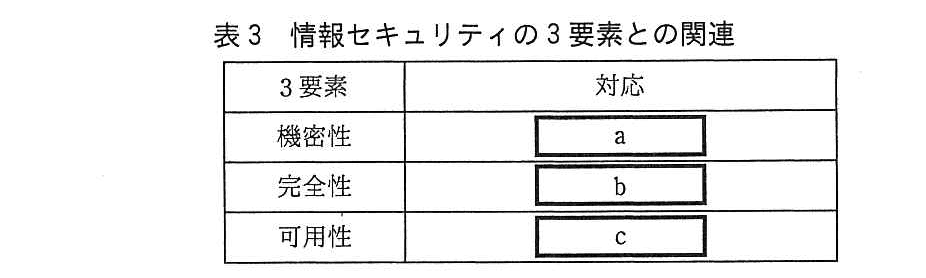
〔販売支援システムに関する対応〕
(i) DBサーバ中のデータの正規化
(ii) RPサーバとWebサーバとの間でのHTTPの利用
(iii) Webサーバのクラスタリング
(iv) コンテンツが改ざんされていないことの定期的な確認
(v) 社員IDとパスワードによるログイン
(vi) タブレットの利用
a〜cに関する解答群
ア:(i)
イ:(ii)
ウ:(iii)
エ:(iv)
オ:(v)
カ:(vi)
模範解答
a:オ、b:エ、c:ウ
解説
解答の導き方
この設問では、販売支援システムの対応が、情報セキュリティの三つの要素のどれに当たるかを考えます。
- 機密性:許可された人だけが情報を見られるようにすることです。
- 完全性:情報が正しく、勝手に書き換えられていない状態を保つことです。
- 可用性:必要なときにシステムや情報を使える状態にすることです。
それぞれの対応が、どの状態を守ろうとしているかを確認します。
-
機密性に当たる対応を探します。
本文には、営業員が「社員IDとパスワードを入力してログインする」とあります。社員IDとパスワードを使うことで、利用者が誰かを確認し、許可されていない人がシステムを使うことを防ぎます。情報を許可された人だけが見られるようにする対応なので、機密性には(v)が当たります。解答群ではオです。 -
完全性に当たる対応を探します。
対応(iv)は、「コンテンツが改ざんされていないことの定期的な確認」です。改ざんとは、内容を不正に書き換えることです。内容が変更されていないかを確かめる対応は、情報の正しさを保つものなので、完全性には(iv)が当たります。解答群ではエです。 -
可用性に当たる対応を探します。
本文には、Webサーバ2台をクラスタリング構成にして、「1台が故障してもサービスが継続できるようにする」とあります。クラスタリングとは、複数のサーバを連携させ、故障時にもサービスを続けやすくする構成です。必要なときにサービスを利用できるようにする対応なので、可用性には(iii)が当たります。解答群ではウです。
したがって、表3では、機密性にオ、完全性にエ、可用性にウを入れます。
誤りやすいポイント
-
ログインを「完全性」と考えないようにしましょう。
社員IDとパスワードで利用者を確かめるのは、許可された人だけが利用できるようにするためです。したがって、この設問では機密性に関係します。 -
データの正規化と、改ざんの確認を区別しましょう。
正規化は、データの重複などを抑えるためのデータベースの整理方法です。一方、コンテンツが改ざんされていないかを確認する対応(iv)は、情報が正しい状態かを確かめるものです。この設問で完全性に対応するのは(iv)です。 -
サーバの台数だけでなく、目的に注目しましょう。
Webサーバを2台にする目的は、1台が故障してもサービスを継続することです。これは可用性を高める対応です。 -
通信方法だけで、機密性が守られていると判断しないようにしましょう。
HTTPS(HTTP over TLS:TLSで通信を保護するHTTP)はタブレットからRPサーバまでの通信に使われますが、RPサーバからWebサーバへの通信はHTTPです。対応(ii)そのものは、情報を暗号化して守る対応ではありません。
FAQ
Q: 社員IDとパスワードを使うのは、本人確認なら「認証」ではありませんか?
A: そのとおりです。ログイン時に利用者が誰かを確かめることを認証といいます。この設問では、認証によって許可された人だけが情報を見られるようにするため、機密性に結び付きます。
A: そのとおりです。ログイン時に利用者が誰かを確かめることを認証といいます。この設問では、認証によって許可された人だけが情報を見られるようにするため、機密性に結び付きます。
Q: データの正規化は、情報の正しさにも関係しませんか?
A: データの重複を減らし、矛盾が起きにくくする効果はあります。ただし、この設問では「改ざんされていないことの定期的な確認」が完全性に直接対応する選択肢です。
A: データの重複を減らし、矛盾が起きにくくする効果はあります。ただし、この設問では「改ざんされていないことの定期的な確認」が完全性に直接対応する選択肢です。
Q: Webサーバを2台にしても、両方が故障したら利用できません。なぜ可用性の対応ですか?
A: 可用性は、故障が絶対に起きないことではなく、必要なときに利用できる状態を保つことです。1台の故障でサービスが止まらないようにする対応は、可用性を高めます。
A: 可用性は、故障が絶対に起きないことではなく、必要なときに利用できる状態を保つことです。1台の故障でサービスが止まらないようにする対応は、可用性を高めます。
関連キーワード: 機密性、完全性、可用性、認証、クラスタリング、データ正規化

