
基本情報技術者 2019年 秋期 午後 問01
テレワークの導入に関する次の記述を読んで、設問1~3に答えよ。
ソフトウェア開発会社であるA社では、従業員が働き方を柔軟に選択できるように、場所や時間の制約を受けずに働く勤務形態であるテレワークを導入することにした。
A社には、事務業務だけが行えるPC(以下、事務PCという)と、事務業務及びソフトウェア開発業務が行えるPC(以下、開発PCという)がある。開発部の従業員は開発PCを使用し、開発部以外の従業員は事務PCを使用している。
A社には事務室、開発室及びサーバ室があり、各部屋のネットワークはファイアウォール(以下、A社FWという)を介して接続されている。A社のネットワーク構成を、図1に示す。
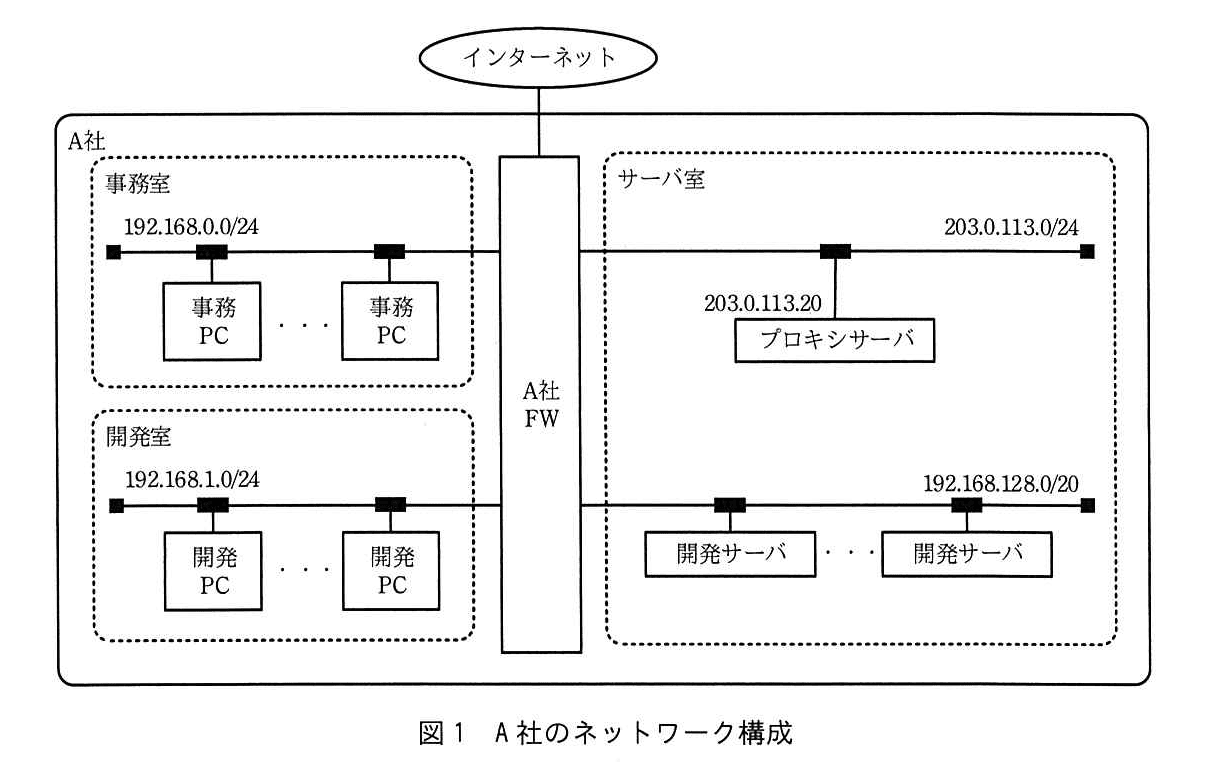
事務室には、事務PCだけが設置されている。開発室には開発PCだけが設置されており、開発部の従業員だけが入退室できる。サーバ室には、プロキシサーバ1台と、ソフトウェア開発業務に必要なソースコード管理、バグ管理、テストなどに利用するサーバ(以下、開発サーバという)が複数台設置されている。
A社FWでは、開発室のネットワークだけから開発サーバにHTTP over TLS(以下、HTTPSという)又はSSHでアクセスできるように通信を制限している。また、A社ネットワークからのインターネットのWebサイト閲覧は、事務PC及び開発PCだけからプロキシサーバを経由してできるように通信を制限している。
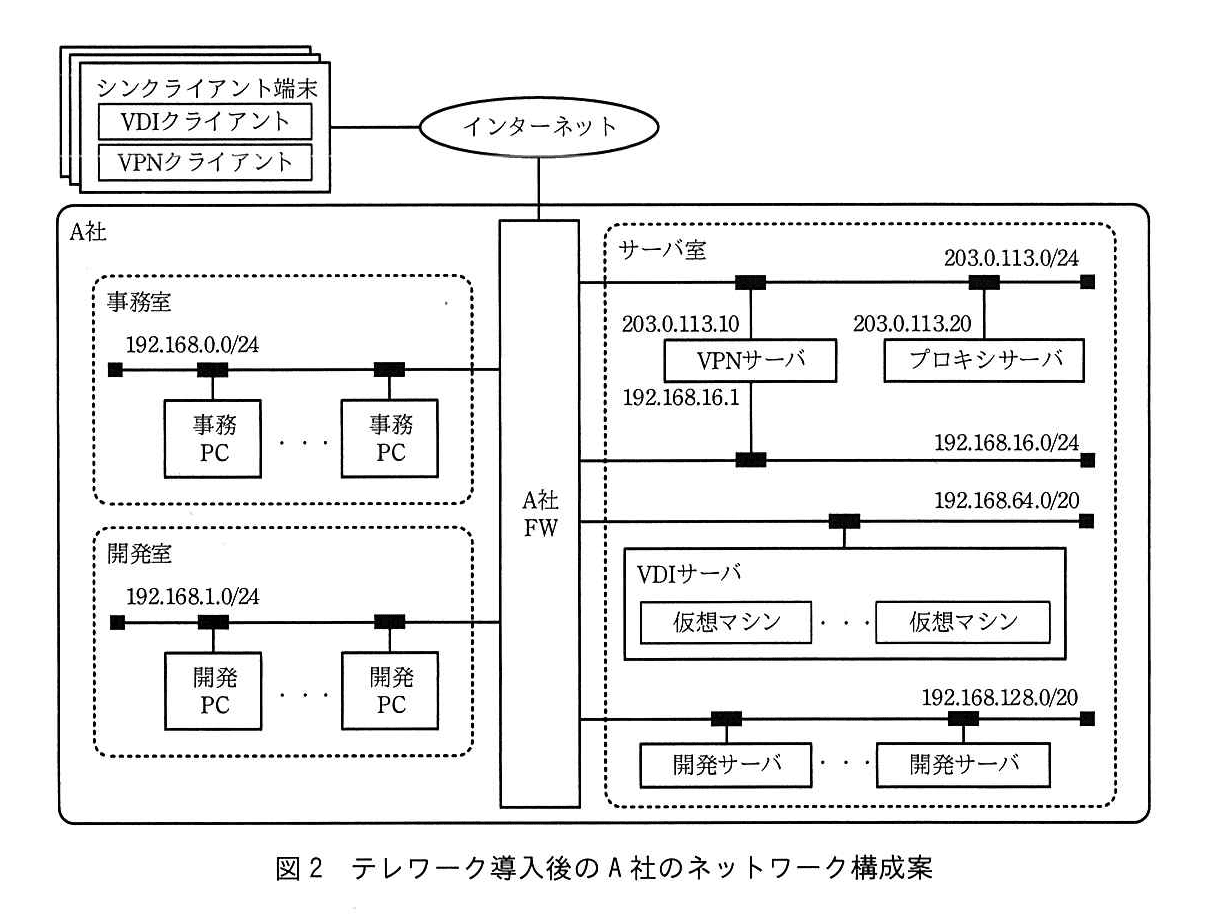
テレワークで働く従業員は、データを保存できないシンクライアント端末をA社から支給され、遠隔からインターネットを経由してA社のネットワークに接続し、業務を行う。そのために、安全にA社のネットワークに接続するVPN、及び仮想マシンの画面を転送して遠隔から操作できるようにする画面転送型の仮想デスクトップ環境(以下、VDIという)の導入を検討した。テレワーク導入後のA社のネットワーク構成案を、図2に示す。
〔A社が検討したテレワークによる業務の開始までの流れ〕
(1) 利用者は、シンクライアント端末のVPNクライアントを起動して、VPNサーバに接続する。
(2) VPNサーバは、VPNクライアントが提示するクライアント証明書を検証する。検証に成功した場合、処理を継続する。
(3) VPNサーバは、利用者を認証する。認証が成功した場合、VPNクライアントに対して、192.168.16.0/24の範囲で使用されていないIPアドレスを一つ選択して割り当てる。
(4) VPNクライアントは、(3)で割り当てられたIPアドレスを使用して、VPNサーバ経由でA社のネットワークに接続する。
(5) 利用者は、シンクライアント端末のVDIクライアントを起動して、VDIサーバに接続する。
(6) VDIサーバは、VPNサーバで認証された利用者が開発部以外の従業員であれば事務業務だけが行える仮想マシン(以下、事務VMという)を、開発部の従業員であれば事務業務及びソフトウェア開発業務が行える仮想マシン(以下、開発VMという)を割り当てる。また、VDIサーバは、事務VMには192.168.64.0/24、開発VMには192.168.65.0/24の範囲で使用されていないIPアドレスを一つ選択して割り当てる。
(7) 利用者は、仮想マシンにログインして業務を開始する。VDIクライアントと仮想マシンの間では、画面データ、並びにキーボード及びマウスの操作データだけが送受信される。
テレワーク導入後のA社FWに設定するパケットフィルタリングのルール案を、表1に示す。
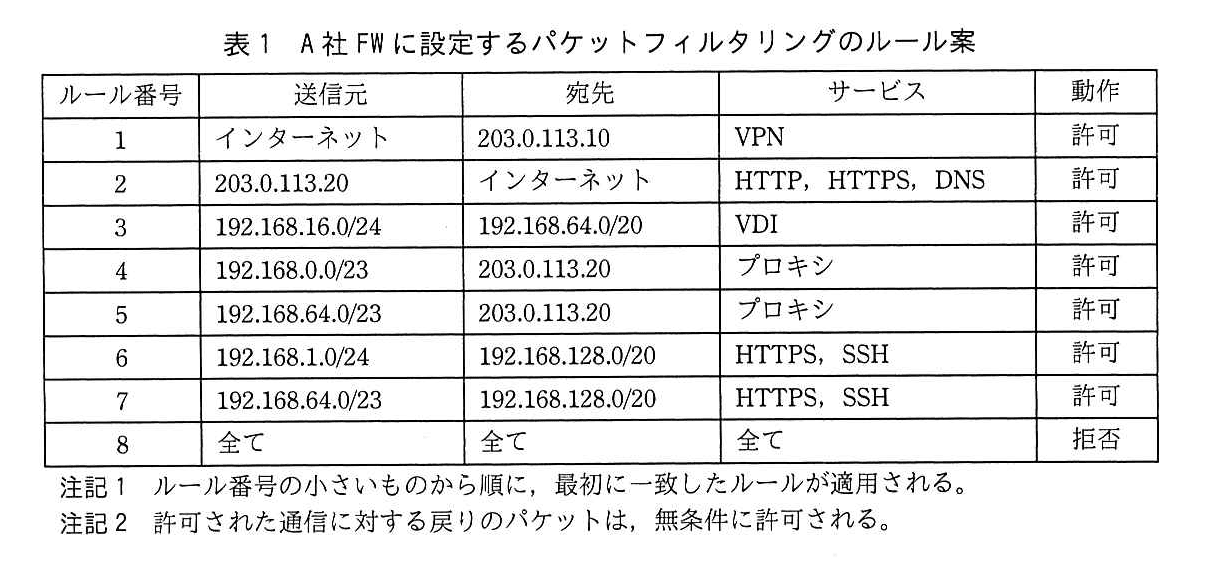
ところが、表1のルール案ではルール番号7の条件に誤りがあり、aことが分かった。そこで、開発サーバに対するアクセスを正しく制限するために、ルール番号7の条件について、送信元をbに変更した。
設問1:
問題文を見る 本文中のに入れる適切な答えを、解答群の中から選べ。
aに関する解答群
ア:開発PCから開発サーバにアクセスできない
イ:開発VMから開発サーバにアクセスできない
ウ:事務PCから開発サーバにアクセスできる
エ:事務VMから開発サーバにアクセスできる
bに関する解答群
ア:192.168.0.0/24
イ:192.168.1.0/24
ウ:192.168.16.0/24
エ:192.168.64.0/24
オ:192.168.65.0/24
カ:192.168.128.0/20
キ:192.168.128.0/24
ク:203.0.113.0/24
ケ:インターネット
模範解答
a:エ、b:オ
解説
解答の導き方
この設問では、テレワーク中に仮想マシンから開発サーバへアクセスするとき、ファイアウォールのルールがどの通信を許可するかを確認します。ファイアウォールは、通信の送信元や宛先などを見て、通してよいかどうかを決める装置です。
まず、テレワークの通信の流れを整理します。利用者は、VPN(Virtual Private Network:インターネット上に安全な通信路を作る仕組み)でA社のネットワークにつなぎます。その後、VDI(Virtual Desktop Infrastructure:サーバ上の仮想的なPCを遠隔から操作する仕組み)を使い、仮想マシン上で業務を行います。
本文では、VPN接続後に利用者の端末へ「192.168.16.0/24」の範囲のIPアドレス(Internet Protocolアドレス:ネットワーク上の機器を識別する番号)が割り当てられます。一方、仮想マシンには、事務VMなら「192.168.64.0/24」、開発VMなら「192.168.65.0/24」の範囲のIPアドレスが割り当てられます。VM(Virtual Machine:ソフトウェアで作られたコンピュータ)のアドレスは、VPN接続後の端末のアドレスとは別です。
ここで大切なのは、本文に「画面データ、並びにキーボード及びマウスの操作データだけが送受信される」とあることです。つまり、利用者の端末から開発サーバへ直接アクセスするのではありません。利用者は仮想マシンを操作し、開発サーバへアクセスする通信は仮想マシンから送られます。したがって、開発サーバへの通信では、仮想マシンに割り当てられたアドレスが送信元になります。
次に、ルール番号7の送信元「192.168.64.0/23」が含む範囲を確認します。「/23」は、隣り合う二つの「/24」の範囲をまとめた指定です。そのため、「192.168.64.0/23」には、事務VMの「192.168.64.0/24」と開発VMの「192.168.65.0/24」の両方が含まれます。
ルール番号7は、送信元がこの範囲で、宛先が「192.168.128.0/20」の開発サーバ、サービスが「HTTPS, SSH」の通信を許可します。HTTPS(Hypertext Transfer Protocol Secure:暗号化されたWeb通信)やSSH(Secure Shell:安全に遠隔接続するための通信方式)であれば、開発VMだけでなく事務VMからの通信も許可されてしまいます。よって、aには「事務VMから開発サーバにアクセスできる」が当てはまります。
開発VMからのアクセスだけを許可するには、ルール番号7の送信元を、開発VMに割り当てられる範囲に絞ります。本文では開発VMの範囲を「192.168.65.0/24」としているため、bは「192.168.65.0/24」です。これなら、事務VMの範囲である「192.168.64.0/24」は含まれません。
誤りやすいポイント
- VPN接続後の端末のアドレスと、仮想マシンのアドレスを混同しないようにします。開発サーバへアクセスするのは仮想マシンなので、ルール番号7では仮想マシンのアドレスを送信元として考えます。
- 「192.168.64.0/23」を「192.168.64.0/24」と同じ範囲だと思わないようにします。「/23」は「192.168.64.0/24」と「192.168.65.0/24」の両方を含みます。
- 開発部の従業員が使う機器には、開発PCと開発VMがあります。ルール番号6は開発PCのネットワーク「192.168.1.0/24」からの通信を許可するルールです。ルール番号7で許可する範囲は、開発VMだけに絞る必要があります。
FAQ
Q: なぜ送信元を「192.168.64.0/24」に変更しないのですか?
A: 「192.168.64.0/24」は事務VMに割り当てられる範囲です。開発VMだけを開発サーバへアクセスさせるには、「192.168.65.0/24」を指定します。
A: 「192.168.64.0/24」は事務VMに割り当てられる範囲です。開発VMだけを開発サーバへアクセスさせるには、「192.168.65.0/24」を指定します。
Q: 開発PCから開発サーバへはアクセスできますか?
A: できます。ルール番号6が、開発PCのネットワーク「192.168.1.0/24」から開発サーバへの「HTTPS, SSH」を許可しています。
A: できます。ルール番号6が、開発PCのネットワーク「192.168.1.0/24」から開発サーバへの「HTTPS, SSH」を許可しています。
Q: 「/23」や「/24」は何を表していますか?
A: IPアドレスの範囲を指定する表記です。この問題では、「192.168.64.0/23」は「192.168.64.0/24」と「192.168.65.0/24」をまとめた範囲として読めます。
A: IPアドレスの範囲を指定する表記です。この問題では、「192.168.64.0/23」は「192.168.64.0/24」と「192.168.65.0/24」をまとめた範囲として読めます。
関連キーワード: パケットフィルタリング、サブネットマスク、CIDR、仮想デスクトップ、VPN

設問2:
問題文を見る シンクライアント端末から開発サーバにアクセスするときの接続経路として適切な答えを、解答群の中から選べ。
解答群
ア:シンクライアント端末 → VDIサーバ → VPNサーバ → 開発PC → 開発サーバ
イ:シンクライアント端末 → VDIサーバ → VPNサーバ → 開発VM → 開発サーバ
ウ:シンクライアント端末 → VDIサーバ → 開発VM → 開発PC → 開発サーバ
エ:シンクライアント端末 → VPNサーバ → VDIサーバ → 開発PC → 開発サーバ
オ:シンクライアント端末 → VPNサーバ → VDIサーバ → 開発VM → 開発サーバ
カ:シンクライアント端末 → VPNサーバ → 開発PC → 開発VM → 開発サーバ
模範解答
オ
解説
解答の導き方
シンクライアント端末から開発サーバまでの経路は、業務を始める手順と、開発サーバに接続する機器を順にたどると分かります。
-
まず、VPNサーバに接続します。
シンクライアント端末は、業務データを端末に保存しない端末です。本文の手順では、最初にVPNクライアントを起動してVPNサーバに接続します。VPN(Virtual Private Network:インターネット上に安全な接続経路を作る仕組み)によって、端末からA社のネットワークに接続できるようになります。 -
次に、VDIサーバに接続します。
VPNでA社のネットワークにつながった後、利用者はVDIクライアントを起動してVDIサーバに接続します。VDI(Virtual Desktop Infrastructure:サーバ上の仮想デスクトップを遠隔から使う仕組み)では、利用者が使う仮想マシン(ソフトウェア上に作られたコンピュータ)が割り当てられます。 -
開発部の従業員には、開発VMが割り当てられます。
本文には、開発部の従業員には「事務業務及びソフトウェア開発業務が行える」開発VMを割り当てるとあります。したがって、開発サーバにアクセスするのは、事務所にある開発PCではなく、テレワーク用に割り当てられた開発VMです。
さらに、本文には「VDIクライアントと仮想マシンの間では、画面データ、並びにキーボード及びマウスの操作データだけが送受信される」とあります。つまり、端末から開発サーバへ直接アクセスするのではありません。端末から操作する開発VMが、開発サーバにアクセスします。
以上より、経路は「シンクライアント端末 → VPNサーバ → VDIサーバ → 開発VM → 開発サーバ」となり、解答群ではオを選びます。
誤りやすいポイント
-
VDIサーバとVPNサーバの順番を逆にしないようにします。
本文の手順では、VPNサーバに接続した後にVDIサーバへ接続します。 -
開発PCと開発VMを混同しないようにします。
開発PCは開発室に設置されたPCです。テレワークでは、VDIサーバから割り当てられる開発VMを使います。 -
シンクライアント端末が開発サーバに直接つながると考えないようにします。
端末と仮想マシンの間で送受信するのは、画面データと操作データです。開発サーバにアクセスするのは仮想マシンです。
FAQ
Q: VPNサーバへの接続は、なぜ最初に行うのですか?
A: VPNでA社のネットワークに接続してからでないと、A社内のVDIサーバを利用できないためです。
A: VPNでA社のネットワークに接続してからでないと、A社内のVDIサーバを利用できないためです。
Q: 開発VMと開発PCは、何が違いますか?
A: 開発PCは開発室に置かれた実際のPCです。開発VMはVDIサーバ上に用意され、テレワーク利用者に割り当てられる仮想のコンピュータです。
A: 開発PCは開発室に置かれた実際のPCです。開発VMはVDIサーバ上に用意され、テレワーク利用者に割り当てられる仮想のコンピュータです。
Q: 端末から開発サーバへ送られるのは、開発データですか?
A: この問題のVDIでは、端末と仮想マシンの間で送受信するのは画面データとキーボード・マウスの操作データです。開発データを使って開発サーバにアクセスするのは仮想マシンです。
A: この問題のVDIでは、端末と仮想マシンの間で送受信するのは画面データとキーボード・マウスの操作データです。開発データを使って開発サーバにアクセスするのは仮想マシンです。
関連キーワード: VPN、仮想デスクトップ、仮想マシン、シンクライアント、ファイアウォール
設問3:
問題文を見る A社がテレワークの検討を進める過程で、“常に同一の業務環境を使用できるように、テレワークで働くときだけでなく、事務PC及び開発PCからも仮想マシンを使用したい”との要望が挙がった。検討した結果、この要望に応えてもセキュリティ上のリスクは変わらないと判断した。また、A社のネットワーク内からアクセスするのでVPNで接続する必要はなく、利用者認証をVPNサーバではなくVDIサーバで行えばよいことを確認した。
この要望に応えるとき、表1のルール案に必要な変更として適切な答えを、解答群の中から選べ。ここで、表1のルール番号7の送信元には、設問1で選択した適切な答えが設定されているものとする。
解答群
ア:変更する必要はない。
イ:ルール番号3と4の間に、送信元を192.168.0.0/23、宛先を192.168.64.0/20、サービスをVDI、及び動作を許可とするルールを新たに挿入する必要がある。
ウ:ルール番号3と4の間に、送信元を192.168.64.0/23、宛先を192.168.0.0/23、サービスをVDI、及び動作を許可とするルールを新たに挿入する必要がある。
エ:ルール番号3と4の間に、送信元をインターネット、宛先を192.168.64.0/20、サービスをVDI、及び動作を許可とするルールを新たに挿入する必要がある。
模範解答
イ
解説
解答の導き方
この設問では、事務PCと開発PCから仮想マシンを使うために、ファイアウォールの通信ルールをどう変更するかを考えます。ファイアウォールは、通信を許可するか拒否するかを決める装置です。
まず、通信の出発点と行き先を整理します。
-
通信の出発点は、事務PCと開発PCです。
本文では「事務PC及び開発PCからも仮想マシンを使用したい」とあります。図2では、事務PCは192.168.0.0/24、開発PCは192.168.1.0/24のネットワークに接続されています。この2つのネットワークをまとめると、送信元は192.168.0.0/23です。/23は、192.168.0.0から192.168.1.255までを含む範囲なので、事務PCと開発PCの両方を指定できます。 -
通信の行き先は、仮想マシンのネットワークです。
仮想マシンは、ソフトウェア上に作られたコンピュータです。本文では、事務VMには192.168.64.0/24、開発VMには192.168.65.0/24の範囲からIPアドレスを割り当てるとあります。IPアドレスは、ネットワーク上の機器を識別する番号です。この2つの範囲はどちらも192.168.64.0/20に含まれます。したがって、宛先は192.168.64.0/20とすれば、事務VMと開発VMの両方を指定できます。 -
許可するサービスはVDIです。
VDI(Virtual Desktop Infrastructure:仮想マシンの画面を遠隔の端末に送り、操作させる仕組み)を使う通信を許可します。本文には、VDIクライアントと仮想マシンの間では、画面データとキーボード・マウスの操作データだけを送受信するとあります。 -
VPN用のルールだけでは、今回の通信を許可できません。
VPN(Virtual Private Network:インターネット上に安全な仮想専用線を作る仕組み)で接続するテレワーク利用者には、192.168.16.0/24のIPアドレスが割り当てられます。表1のルール番号3は、このネットワークから仮想マシンのネットワークへ向かうVDI通信を許可するルールです。しかし、事務PCと開発PCは192.168.16.0/24ではなく、192.168.0.0/23に含まれるネットワークを使います。そのため、ルール番号3では今回の通信は許可されません。なお、本文には「A社のネットワーク内からアクセスするのでVPNで接続する必要はなく」とあります。したがって、VPN接続の許可を追加するのではなく、社内ネットワークからのVDI通信を別のルールで許可します。 -
最後に、通信を許可するルールを追加します。
表1では、ルール番号の小さいものから順に判定され、全ての通信を拒否するルール番号8もあります。社内PCから仮想マシンへの通信を許可するには、送信元を192.168.0.0/23、宛先を192.168.64.0/20、サービスをVDI、動作を許可とするルールが必要です。
以上から、該当するのは選択肢イです。
誤りやすいポイント
-
ルール番号3があるので、社内PCからの接続も許可されると思ってしまう
ルール番号3の送信元は192.168.16.0/24です。事務PCと開発PCのネットワークとは異なるため、そのままでは許可されません。 -
送信元と宛先を逆にする
今回は事務PC・開発PCから仮想マシンへ接続します。仮想マシンから社内PCへ向かう通信ではありません。選択肢ウは通信の向きが逆です。 -
インターネットからの接続を許可してしまう
今回許可したいのは、社内ネットワークにある事務PCと開発PCからの接続です。送信元をインターネットにすると、許可する範囲が必要以上に広くなります。 -
ルールの追加が不要だと思ってしまう
既存のルール番号3の送信元には社内PCのネットワークが含まれていません。許可ルールを追加しなければ、通信は全ての通信を拒否するルール番号8により拒否されます。
FAQ
Q: 192.168.0.0/23は、なぜ事務PCと開発PCの両方を含むのですか。
A: 192.168.0.0/23は、192.168.0.0/24と192.168.1.0/24をまとめた範囲だからです。事務PCのネットワークと開発PCのネットワークを一つの送信元として指定できます。
A: 192.168.0.0/23は、192.168.0.0/24と192.168.1.0/24をまとめた範囲だからです。事務PCのネットワークと開発PCのネットワークを一つの送信元として指定できます。
Q: 社内PCから仮想マシンを使う場合、利用者認証は不要ですか。
A: 不要ではありません。本文では、VPNサーバではなくVDIサーバで利用者認証を行えばよいとしています。VPN接続が不要でも、利用者認証まで不要になるわけではありません。
A: 不要ではありません。本文では、VPNサーバではなくVDIサーバで利用者認証を行えばよいとしています。VPN接続が不要でも、利用者認証まで不要になるわけではありません。
Q: ルール番号7の変更と、今回追加するルールは同じ役割ですか。
A: 役割が異なります。ルール番号7は仮想マシンから開発サーバへの通信に関するルールです。今回必要なのは、事務PCと開発PCから仮想マシンへのVDI通信を許可するルールです。
A: 役割が異なります。ルール番号7は仮想マシンから開発サーバへの通信に関するルールです。今回必要なのは、事務PCと開発PCから仮想マシンへのVDI通信を許可するルールです。
関連キーワード: ファイアウォール、パケットフィルタリング、サブネット、VPN、仮想デスクトップ

