
ITパスポート 2018年 春期 問100
問題文
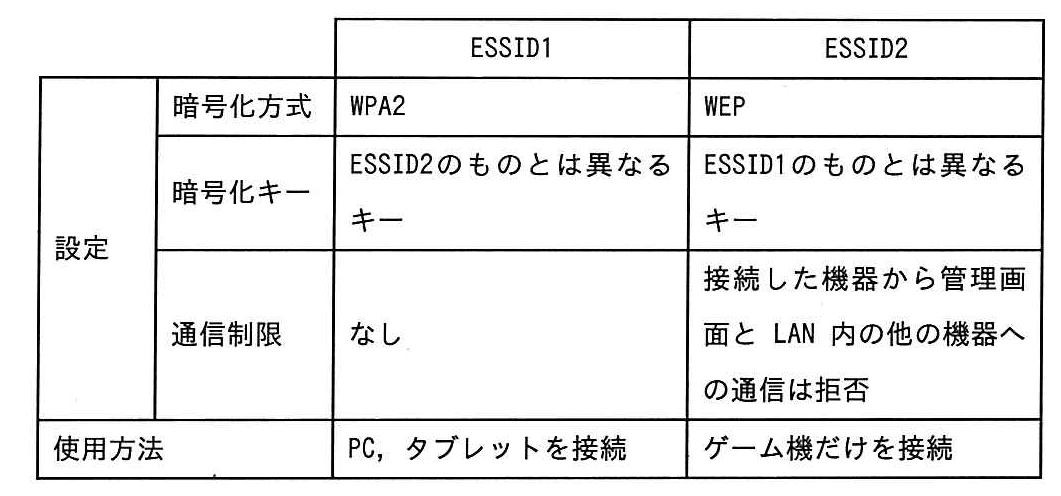
仮想的に二つのESSIDをもつ無線LANアクセスポイントを使用して、PC、タブレット、ゲーム機などの機器をインターネットに接続している。それぞれのESSIDを次の設定で使用する場合、WEPの暗号化方式の脆弱性によって、外部から無線LANに不正アクセスされたときに発生しやすい被害はどれか。
選択肢
ア:ESSID1に設定した暗号化キーが漏えいする。
イ:PCからインターネットへの通信内容が漏えいする。
ウ:インターネット接続回線を不正利用される。(正解)
エ:タブレットに不正アクセスされる。
🔒 解説は解答すると表示されます
WEPによる無線LANの脆弱性【ITパスポート解説】
正解の理由
ESSID2に設定されたWEP(Wired Equivalent Privacy:かつての無線LAN暗号方式)は、暗号化方式そのものに脆弱性があります。WEPが破られると、外部の第三者がそのESSIDに不正に接続できるようになります。本設問ではESSID2に接続した機器から「管理画面とLAN内の他の機器への通信は拒否」する通信制限が設定されているため、侵入者ができることは主にインターネット接続回線の利用(帯域の不正利用や違法通信の発信元になってしまう等)になります。したがって被害として最も発生しやすいのは ウ「インターネット接続回線を不正利用される」です。
(補足)ESSID(Extended Service Set Identifier:無線LANの識別子)やWPA2(Wi-Fi Protected Access 2:現在一般的な暗号方式)については後述します。
解法ステップ
- 表からどのESSIDがWEPを使っているか確認する。→ ESSID2がWEP。
- WEPの特徴を思い出す。→ WEPは短い初期化ベクトル(IV)などの問題で簡単に解析され、暗号鍵(暗号化キー)が短時間で割れる。
- 表の「通信制限」を確認する。→ ESSID2に接続した機器からは「管理画面とLAN内の他の機器への通信は拒否」される。
- WEPが破られた場合に侵入者ができることを考える。→ APに接続してインターネットにアクセスできる(ただしLAN内機器や管理画面にはアクセスできない)。
- 選択肢を照らし合わせる。→ 「インターネット接続回線を不正利用される」が最も合致するため ウ と判断。
選択肢別の誤答解説
-
ア: ESSID1に設定した暗号化キーが漏えいする。
ESSID1はWPA2(安全性の高い方式)を使い、ESSID2とは別のキーです。WEPの脆弱性はWEPを使っているESSID2に関するものであり、ESSID1のキーが自動的に漏れるわけではありません。したがって選択肢アは誤りです。 -
イ: PCからインターネットへの通信内容が漏えいする。
PCはESSID1(WPA2)に接続されています。WPA2はWEPより強い保護を提供するため、ESSID2のWEP脆弱性が直接PCの通信内容の漏えいを引き起こすとは言えません(ただし、別の要因がなければ)。よってこの選択肢は設問の状況に合いません。 -
ウ: インターネット接続回線を不正利用される。
ESSID2がWEPで破られると、その無線に侵入した第三者はインターネットアクセスを行えます。設問の通信制限はLAN内や管理画面へのアクセスを拒否するだけなので、インターネット回線の不正利用(帯域の占有や違法通信の発信など)が最も起こりやすい被害です。これが本問の正答に該当します。 -
エ: タブレットに不正アクセスされる。
タブレットはESSID1(WPA2)に接続されています。ESSID2のWEPが破られても、通信制限によりESSID2側からLAN内の他機器(ここではESSID1側の機器)へのアクセスは拒否されます。従ってタブレットへの不正アクセスが直接発生するとは考えにくく、誤りです。
よくある誤解
-
「WEPが破られても何もできない」と思う誤解
WEPが破られるとその無線ネットワークへの接続自体が可能になります。たとえLAN内アクセスが制限されていても、インターネットを自由に使われる被害は起こります(違法行為の発信源にされる危険もあります)。 -
「別のESSIDなら完全に安全」と考える誤解
別のESSID(ESSID1)がWPA2であれば直接の暗号解読は難しいですが、同じ物理アクセスポイントや同一の回線を共有している場合、運用ミスや機器の脆弱性が原因で波及するリスクがあります。設定と管理を分けることが重要です。
補足コラム
-
WEPのしくみと弱点(簡単に)
WEP(Wired Equivalent Privacy:無線を有線と同等に保護する目的で作られた)はRC4と呼ばれる暗号アルゴリズムの初期化ベクトル(IV)を短く使っていました。IVの繰り返しと鍵スケジュールの問題で、パケットを多数取得すれば暗号鍵を短時間で復元できます。実際には数分~数十分で破られることが知られています。 -
現在の推奨
WEPは廃止されています。家庭でも企業でもWPA2(またはより新しいWPA3)を利用してください。ゲスト用のSSIDを作る場合は「クライアント隔離(無線クライアント同士の通信を遮断)」やVLANで分離し、管理画面は別の管理用ネットワークからしかアクセスできないようにすることが有効です。 -
監視と対応
不審な接続や帯域の急増が見られたら、ルータのログや接続機器一覧を確認し、不正なMACアドレスを切断、WEPを使っているESSIDがあれば直ちに暗号方式を変更します。
FAQ
Q1. WEPが破られると盗聴もされますか?
A1. はい。WEPの鍵が取得されれば、そのESSID上の通信を暗号解除(復号)して解析できる場合があります。ただし本設問ではESSID2がゲーム機のみで、さらに「LAN内の他機器への通信は拒否」されているため、影響は主にインターネット利用になります。
A1. はい。WEPの鍵が取得されれば、そのESSID上の通信を暗号解除(復号)して解析できる場合があります。ただし本設問ではESSID2がゲーム機のみで、さらに「LAN内の他機器への通信は拒否」されているため、影響は主にインターネット利用になります。
Q2. 攻撃者はどれくらいでWEPを破れますか?
A2. 条件にもよりますが、ツールと無線環境があれば数分〜数十分で破られることがあります。古いWEPは実用上無防備と考えてください。
A2. 条件にもよりますが、ツールと無線環境があれば数分〜数十分で破られることがあります。古いWEPは実用上無防備と考えてください。
Q3. 家庭で今すぐできる対策は?
A3. すぐできる対策は次の通りです。
A3. すぐできる対策は次の通りです。
- WEPを使っているESSIDをWPA2(もしくはWPA3)に変更する。
- 暗号鍵は推測されにくい長いパスフレーズにする。
- ゲスト用は「ゲストネットワーク機能」や「クライアント隔離」を有効にする。
- ルータのファームウェアを最新版に更新する。
関連キーワード: WEP、WPA2、無線LAN、ESSID、暗号化キー、盗聴、クライアント隔離、回線不正利用、RC4、初期化ベクトル

\ せっかくなら /
ITパスポートを
クイズ形式で学習しませんか?
クイズ画面へ遷移する→

すぐに利用可能!