
ITサービスマネージャ 2012年 午後1 問04
セキュリティ管理における脆弱性検査に関する次の記述を読んで、設問1~3に答えよ。
C社は、健康食品の製造・販売会社である。インターネットを利用した販売を行うためのシステムとして、Webサーバ、データベースサーバ(以下、DBサーバという)、メールサーバなどで構成される販売管理システムを運用している。
最近、インターネットを利用した同業他社の販売管理システムが不正アクセスを受け、顧客情報が漏えいする事件があった。そこで、情報システム部のJ部長は、セキュリティ対策の有効性を確認するために脆弱性検査を行う必要があると考え、ITサービスマネージャのD氏に、脆弱性検査会社のR社と協力して検査を行うよう指示した。
〔C社販売管理システムの概要〕
販売管理システムの利用者には、顧客、営業部員などがいる。顧客は、顧客PCからインターネット経由でWebサーバにアクセスし、商品を検索して購入する。営業部員は、社員PCからWebサーバにアクセスし、受注、在庫確認などを行う。
販売管理システムの構成を図1に示す。
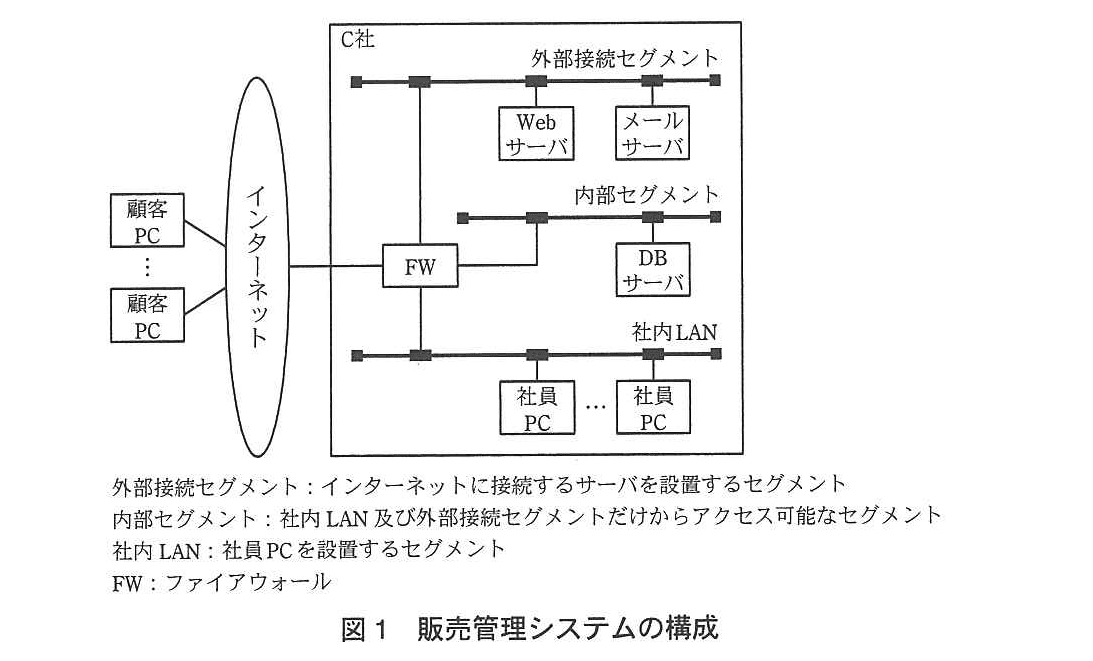
・Webサーバは、アプリケーションサーバ機能も兼ねている。
・DBサーバは、受注情報、商品の在庫情報・価格情報、及び利用者情報(利用者ID、パスワード)を管理している。
・メールサーバは、電子メールを送受信する機能と、DNSの機能を備えている。
・Webサーバ、DBサーバ及びメールサーバでは、ログを取得している。情報システム部では、それらを販売管理システムのログとして管理している。
・販売管理システムは、月1回の定期保守日を除いて、稼働している。
〔販売管理システムのセキュリティ対策〕
販売管理システムのセキュリティ対策は次のとおりである。
(1) 利用者認証は、利用者IDとパスワードの組合せで行う。
・利用者IDは、利用者を一意に識別する。
・パスワードは、8文字以上の文字列で設定し、90日以内に更新することを義務付けている。また、直近の3世代のパスワードは再設定不可としている。
・システムの管理にはシステム管理特権を有する利用者ID(以下、特権IDという)が必要である。情報システム部のシステム管理者には特権IDが付与されている。システム管理者が特権IDを利用した作業を行う場合は、J部長に申請する。
・システム管理者以外の情報システム部員がシステムの管理を行う場合、作業内容を添えて特権IDの付与をシステム管理者に申請する。システム管理者は申請内容を確認し、作業期間だけ有効な特権IDを新規に作成し、申請者に付与する。
(2) 特権IDを使用した操作が実施されると、操作日時と操作内容が記載された電子メール(以下、特権ID行使メールという)がシステム管理者に通知される。
(3) システム管理者は、通知を受けた特権ID行使メールを基に販売管理システムのログを参照し、特権IDを使った操作に問題がないことを確認する。また、D氏は、ログとその統計情報から不正アクセスの有無を点検している。
(4) 情報システム部では、販売管理システムの脆弱性を改善するために、セキュリティパッチの適用を定期的に実施している。
〔FWのアクセス制御要件〕
FWのアクセス制御要件は次のとおりである。
・インターネットからメールサーバへは、DNSサービス、SMTPサービスへのアクセスだけを許可する。
・インターネットからWebサーバへは、HTTPサービス、HTTPSサービスへのアクセスだけを許可する。
・社内LANから内部セグメント及び外部接続セグメントへは、全サービスへのアクセスを許可する。
・WebサーバからDBサーバへのアクセスを許可する。
・メールサーバからインターネットへは、DNSサービス、SMTPサービスへのアクセスだけを許可する。
・上記以外のアクセスは全て遮断する。
〔サーバの監視〕
販売管理システムのサーバの監視は、監視サービス会社に委託している。レスポンスの低下及びハードウェア障害を検知した場合は、自動的に監視サービス会社に通知され、監視サービス会社が迅速に初動対応を行っている。
月1回の定期保守の際、システム管理者が各サーバの時刻を確認し、FWの時刻と異なる場合は、手動で時刻を補正しているが、時刻が大きくずれていることも多い。
〔脆弱性検査の計画〕
D氏は、R社と打合せを行い、脆弱性検査を、次のように計画した。
(1) 検査は、本番サービス中に行う。
(2) 検査は、Webサーバとメールサーバに対しては社外と社内の両方から実施し、DBサーバに対しては社内から実施する。社外からの検査は、R社の検査端末からインターネット経由で実施する。一方、社内からの検査は、社内LANにC社の検査端末として設置したPCから実施する。
(3) 検査によってシステムへの負荷が増えるが、潜在する脆弱性を極力洗い出すために、R社が検査可能な項目のほぼ全てを検査する。
(4) 検査日程と、考えられる検査の影響を社内関連部門に事前に通知する。
検査の準備作業として、D氏は、社内LANに設置するC社の検査端末のプライベートIPアドレスをR社に連絡するとともに、(ア)R社の検査端末のグローバルIPアドレスを確認した。
〔脆弱性検査の結果〕
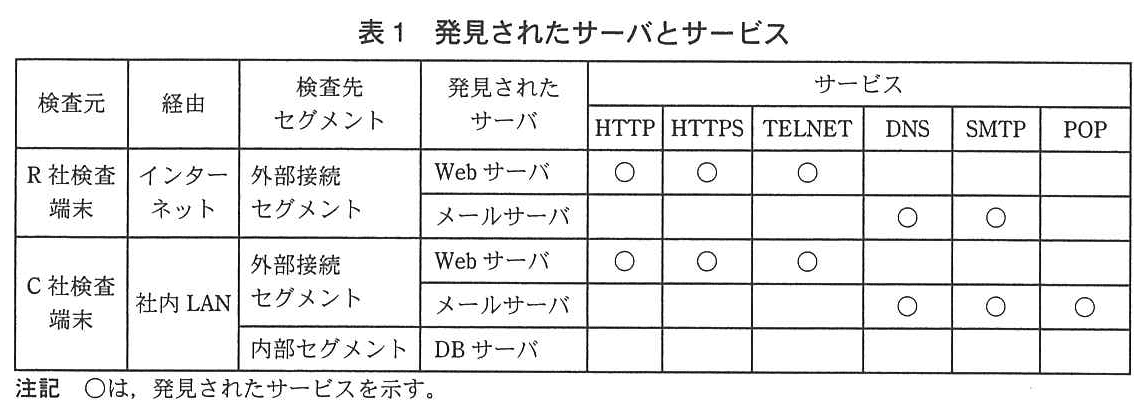
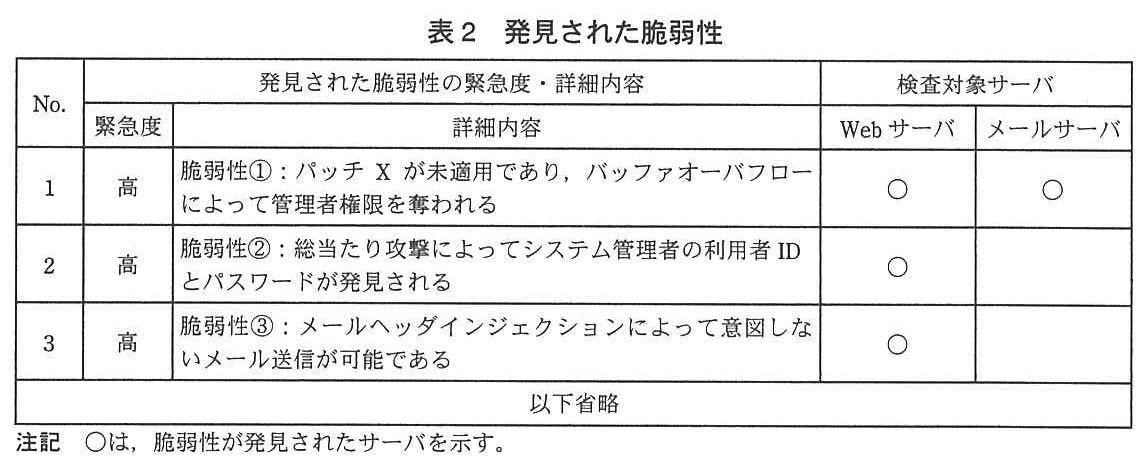
R社からC社に対して、脆弱性検査の結果が報告された。報告の一部として、発見されたサーバとサービスを表1に、発見された脆弱性を表2に示す。
〔脆弱性への対応〕
D氏は、R社からの報告を受け、(イ)過去のログを確認した。また、次の対策を検討し、J部長の承認を得た。
・脆弱性①:パッチXは、バッファオーバフローによって管理者権限を奪われる攻撃を防ぐものであるが、Webサーバ及びメールサーバで稼働しているアプリケーションの動作に影響するので適用を見送る。代替案として、Webサーバ及びメールサーバへのセキュリティ対策ソフトウェアの導入によって、脆弱性を回避する。
・脆弱性②:パスワードの設定規則をより強固なものに変更するとともに、総当たり攻撃への対策として(ウ)販売管理システムのログイン処理に機能を追加する。
・脆弱性③:---略---
・FWの脆弱性:〔FWのアクセス制御要件〕を満たしていないので、FWに対して、aからbへの、cサービスへのアクセスを許可しない設定を行う。
〔外部監査人の指摘〕
C社は、内部統制強化の一環として、システム運用に関して、外部監査人による監査を受けた。監査の結果、2点の指摘を受けた。
① (エ)システム管理者が特権IDを使う操作をした場合、内部統制の観点で問題がある。
② 販売管理システムのログを分析し、特権IDを使用した操作の正当性を確認する際に、ログの分析に支障を来すおそれがある。
D氏は、②の対策として、NTPサーバの導入をJ部長に提案し、了承を得た。
設問1:〔脆弱性検査の計画〕について、(1)、(2)に答えよ。
設問1(1)
問題文を見る脆弱性検査を本番サービス実行中に行う予定である。これによる混乱を避けるために、事前に実施すべき対策が他にもある。対策を40字以内で述べよ。
模範解答
販売管理システムの監視サービス会社に対し、脆弱性検査の計画を通知する。
解説
解答の導き方
-
検査は「本番サービス中に行う」ため、通常の利用者がいる状態でシステムに検査通信が届きます。さらに、検査によってシステムへの負荷が増えることも本文に示されています。
-
一方、サーバの監視は監視サービス会社に委託されています。レスポンスの低下などを検知すると同社に自動通知され、同社が初動対応を行います。そのため、検査中の負荷によるレスポンス低下が、障害や異常として扱われる可能性があります。
-
そこで、監視サービス会社が検査を予定された作業だと把握し、通知を受けた際に適切に判断できるよう、事前に検査の計画を伝えます。社内関連部門への通知だけでは、監視を担当する会社に情報が届くとは限らないため、監視サービス会社にも知らせる必要があります。
誤りやすいポイント
- 検査日程や影響を社内関連部門に通知する計画があっても、監視を委託している会社への連絡は別に必要です。
- 検査の負荷で監視通知が発生する可能性を見落とし、検査対象サーバの設定変更だけを対策として挙げないようにします。
- 検査を本番サービス中に行うため、検査を始める前に監視担当者が予定を把握できるようにすることがポイントです。
FAQ
Q: なぜ監視サービス会社にも事前連絡が必要なのですか?
A: 検査による負荷が監視で検知され、同社に自動通知される可能性があるためです。あらかじめ計画を共有すれば、予定された検査として状況を判断しやすくなります。
A: 検査による負荷が監視で検知され、同社に自動通知される可能性があるためです。あらかじめ計画を共有すれば、予定された検査として状況を判断しやすくなります。
Q: 社内関連部門への通知だけでは不十分ですか?
A: 監視サービス会社は監視を委託している社外の担当者です。社内への通知が同社にも伝わるとは限らないため、同社にも直接計画を伝えます。
A: 監視サービス会社は監視を委託している社外の担当者です。社内への通知が同社にも伝わるとは限らないため、同社にも直接計画を伝えます。
Q: 検査中は監視を停止するということですか?
A: いいえ。求められているのは、監視を停止することではなく、検査の予定を事前に知らせて対応の混乱を避けることです。
A: いいえ。求められているのは、監視を停止することではなく、検査の予定を事前に知らせて対応の混乱を避けることです。
関連キーワード: 脆弱性検査、負荷監視、監視アラート、本番環境、運用連携

設問1(2)
問題文を見る本文中の下線(ア)について、D氏がグローバルIPアドレスを確認した目的を、40字以内で述べよ。
模範解答
各サーバのログを、検査に伴うレコードと通常運用のレコードに区別するため
解説
解答の導き方
-
脆弱性検査は「本番サービス中に行う」計画です。そのため、検査によるアクセスと、顧客や営業部員による通常のアクセスが、同じ時間帯に各サーバのログへ記録されます。
-
本文には「Webサーバ、DBサーバ及びメールサーバでは、ログを取得している」とあります。また、D氏はログを点検して不正アクセスの有無を確認しています。検査に伴うアクセスを特定できないと、ログの分析で通常運用のアクセスと混同するおそれがあります。
-
社外からの検査は、R社の検査端末からインターネット経由で行われます。C社側から見たアクセス元を特定するには、検査端末のグローバルIPアドレスが手掛かりになります。したがって、D氏がそのアドレスを確認したのは、各サーバのログで検査に伴う記録を通常運用の記録と区別するためです。
誤りやすいポイント
- グローバルIPアドレスの確認目的を、検査端末をインターネットに接続するためと考えないようにします。問われているのは、検査後のログ分析でそのアドレスをどう役立てるかです。
- 検査を行うサーバの特定だけでは不十分です。検査元のアドレスをログと照合することで、検査による記録を見分けられます。
- 検査時間を把握するだけで済むとは限りません。本番サービス中は通常のアクセスも並行するため、アクセス元の情報が識別に役立ちます。
FAQ
Q: なぜプライベートIPアドレスではなく、グローバルIPアドレスを確認するのですか?
A: 社外からインターネット経由で行う検査では、C社側から見えるアクセス元がR社の検査端末のグローバルIPアドレスだからです。社内からの検査では、社内に設置する検査端末のプライベートIPアドレスが識別に使われます。
A: 社外からインターネット経由で行う検査では、C社側から見えるアクセス元がR社の検査端末のグローバルIPアドレスだからです。社内からの検査では、社内に設置する検査端末のプライベートIPアドレスが識別に使われます。
Q: 検査の記録を通常運用の記録と区別するのはなぜですか?
A: 検査によるアクセスは、ログ上では通常のアクセスや不正アクセスの調査対象となる記録と混在するためです。検査元を特定できれば、ログを適切に分析できます。
A: 検査によるアクセスは、ログ上では通常のアクセスや不正アクセスの調査対象となる記録と混在するためです。検査元を特定できれば、ログを適切に分析できます。
関連キーワード: 脆弱性検査、グローバルIPアドレス、送信元IPアドレス、アクセスログ、ログ分析
設問2:〔脆弱性への対応〕について、(1)~(3)に答えよ。
設問2(1)
問題文を見る本文中の下線(イ)について、過去のログを確認する目的を、40字以内で述べよ。
模範解答
不正アクセスがあった場合、対策の内容と対策の緊急度を決めるため
解説
解答の導き方
この設問は、脆弱性が見つかった後に過去のログを確認する理由を問うています。
まず、表2では、Webサーバやメールサーバに緊急度「高」の脆弱性が発見されています。脆弱性が存在するだけでなく、検査より前にその脆弱性を悪用した不正アクセスが起きていた可能性も考える必要があります。
そこで、D氏が過去のログを確認するのは、不正アクセスの痕跡があるかを調べるためです。不正アクセスが確認されたかどうかによって、必要な対策の内容や、どれだけ急いで対策すべきかが変わります。したがって、ログを確認する目的には、不正アクセスの有無を踏まえて対策の内容と緊急度を決めることが含まれます。
誤りやすいポイント
- 脆弱性を発見した後のログ確認なので、「対策が正しく実施されたかを確認するため」と考えてしまうことがあります。この設問では、過去のログから既に不正アクセスがあったかを調べる点が重要です。
- 「不正アクセスの有無を確認するため」だけでは、確認結果を何に利用するのかが不足します。対策の内容と緊急度を決めることまで結び付けます。
- 脆弱性の緊急度が「高」であっても、実際に悪用されたかどうかは別の確認事項です。検査結果と過去のログの両方を踏まえて対応を判断します。
FAQ
Q: 脆弱性が見つかったなら、ログを調べずに対策すればよいのではありませんか?
A: 脆弱性の解消に加えて、既に悪用されていないかを確認する必要があります。不正アクセスが疑われる場合は、その状況も踏まえて対策を決めます。
A: 脆弱性の解消に加えて、既に悪用されていないかを確認する必要があります。不正アクセスが疑われる場合は、その状況も踏まえて対策を決めます。
Q: ログ確認の結果は、対策の緊急度にどう関係しますか?
A: 過去に不正アクセスがあったと分かれば、脆弱性が実際に悪用された可能性があるため、対応を急ぐ必要性が高まります。
A: 過去に不正アクセスがあったと分かれば、脆弱性が実際に悪用された可能性があるため、対応を急ぐ必要性が高まります。
Q: 脆弱性の有無と不正アクセスの有無は同じですか?
A: 同じではありません。脆弱性が存在しても悪用されたとは限らず、ログを確認して実際のアクセス状況を調べます。
A: 同じではありません。脆弱性が存在しても悪用されたとは限らず、ログを確認して実際のアクセス状況を調べます。
関連キーワード: 脆弱性検査、ログ分析、不正アクセス、インシデント対応、リスク評価
設問2(2)
問題文を見る本文中の下線(ウ)について、追加する機能を40字以内で述べよ。
模範解答
連続して利用者認証に失敗した場合に、該当する利用者IDをロックする機能
解説
解答の導き方
設問は、脆弱性②への対策としてログイン処理にどのような機能を追加するかを問うています。
まず、脆弱性②の内容は「総当たり攻撃によってシステム管理者の利用者IDとパスワードが発見される」です。総当たり攻撃では、パスワード候補を次々と試して認証を突破しようとします。そのため、パスワードの設定規則を強くするだけでは、試行を繰り返す攻撃そのものを止められません。
そこで、ログイン処理に、認証失敗が連続したときにそれ以上の試行をできなくする仕組みを加えます。失敗した利用者IDをロックすれば、そのIDを使ったパスワードの試行を続けられなくなるため、総当たり攻撃への対策になります。
したがって、連続して利用者認証に失敗した場合に、該当する利用者IDをロックする機能を追加します。
誤りやすいポイント
- パスワードをより複雑にすることだけを答えると、認証失敗を繰り返す攻撃への対策が示せません。
- 「ログインを停止する」だけでは、どの単位で停止するのかが不明確です。対象となる利用者IDをロックする点が重要です。
- 1回の認証失敗でロックするのではなく、連続した失敗を条件とする機能です。
FAQ
Q: なぜパスワードを強くするだけでは不十分なのですか?
A: パスワードを強くしても、攻撃者が候補を繰り返し試すこと自体は防げません。認証失敗が続いたときにIDをロックすることで、試行の継続を防ぎます。
A: パスワードを強くしても、攻撃者が候補を繰り返し試すこと自体は防げません。認証失敗が続いたときにIDをロックすることで、試行の継続を防ぎます。
Q: ロックの対象はシステム全体ですか?
A: いいえ。総当たり攻撃の対象となっている利用者IDをロックする機能です。
A: いいえ。総当たり攻撃の対象となっている利用者IDをロックする機能です。
Q: 何回失敗したらロックするかまで答える必要がありますか?
A: 問題文には回数の指定がないため、具体的な回数ではなく、連続した認証失敗を条件に利用者IDをロックすることを示します。
A: 問題文には回数の指定がないため、具体的な回数ではなく、連続した認証失敗を条件に利用者IDをロックすることを示します。
関連キーワード: 総当たり攻撃、利用者認証、アカウントロック、パスワードポリシー、ログイン制御
設問2(3)
問題文を見る模範解答
a:インターネット
b:Webサーバ
c:TELNET
解説
解答の導き方
FWの設定で許可されている通信と、表1で実際に発見された通信を照らし合わせます。
まず、〔FWのアクセス制御要件〕には、インターネットからWebサーバへは「HTTPサービス、HTTPSサービスへのアクセスだけを許可する」とあります。したがって、インターネット経由でWebサーバに接続できるサービスがHTTPとHTTPS以外にもあれば、アクセス制御要件に反しています。
表1で、検査元がR社検査端末、経由がインターネット、検査先セグメントが外部接続セグメントの行を確認します。この行のWebサーバでは、HTTPとHTTPSに加えてTELNETも発見されています。つまり、インターネットからWebサーバへのTELNETアクセスが可能な状態です。
一方、社内LANからは内部セグメント及び外部接続セグメントへの全サービスが許可されています。そのため、社内LAN経由で発見されたサービスを、インターネットからのアクセス制御違反と取り違えないようにします。また、インターネットからメールサーバへのDNSとSMTPは許可されているので、こちらも今回の設定変更の対象ではありません。
以上から、FWではインターネットからWebサーバへのTELNETサービスへのアクセスを許可しない設定にします。
誤りやすいポイント
- 表1で発見されたサービスをすべて不許可にするのではなく、検査元や経由を確認し、〔FWのアクセス制御要件〕に反する通信を特定します。
- 社内LANからは全サービスへのアクセスが許可されています。社内LAN経由で発見されたサービスを、インターネット経由の通信と混同しないようにします。
- メールサーバへのDNSとSMTPは、インターネットから許可されているサービスです。発見されているからといって遮断対象にはなりません。
- HTTPとHTTPSはインターネットからWebサーバへの許可対象です。遮断するのは、それ以外のサービスであるTELNETです。
FAQ
Q: 表1で、WebサーバのTELNETが社内LANからも発見されていますが、なぜ問題になるのですか?
A: 社内LANからは全サービスへのアクセスが許可されています。問題となるのは、インターネット経由でWebサーバのTELNETが発見されていることです。
A: 社内LANからは全サービスへのアクセスが許可されています。問題となるのは、インターネット経由でWebサーバのTELNETが発見されていることです。
Q: メールサーバで発見されたDNSとSMTPも遮断する必要がありますか?
A: いいえ。インターネットからメールサーバへのDNSとSMTPは、アクセス制御要件で許可されています。
A: いいえ。インターネットからメールサーバへのDNSとSMTPは、アクセス制御要件で許可されています。
Q: 「発見されたサービス」とは何を示していますか?
A: 検査元から検査先に対して、そのサービスへの接続が確認されたことを示します。許可されるべきかどうかは、経由や検査先とアクセス制御要件を照らし合わせて判断します。
A: 検査元から検査先に対して、そのサービスへの接続が確認されたことを示します。許可されるべきかどうかは、経由や検査先とアクセス制御要件を照らし合わせて判断します。
関連キーワード: ファイアウォール、アクセス制御、通信サービス、ネットワークセグメント
設問3:〔外部監査人の指摘〕について、(1)、(2)に答えよ。
設問3(1)
問題文を見る本文中の下線(エ)の指摘について、改善策を30字以内で述べよ。
模範解答
システム管理者以外の情報システム部員が作業内容を確認する。
解説
解答の導き方
-
まず、システム管理者が特権IDを使ったときの確認方法を見ます。本文では、特権IDの操作内容を記載したメールがシステム管理者に通知され、システム管理者がログを参照して操作に問題がないか確認するとあります。
-
ところが、システム管理者自身が特権IDを使った場合、作業を実施する人と、その作業を確認する人が同じになってしまいます。自分の操作を自分で確認するだけでは、誤りや不正を見落とすおそれがあり、内部統制上の問題になります。
-
そこで、作業者とは別の人が確認する仕組みにします。本文には、システム管理者以外の情報システム部員が特権IDを使う場合、システム管理者が申請内容を確認して特権IDを付与するとあります。同じ考え方で、システム管理者が作業した場合は、システム管理者以外の情報システム部員が作業内容を確認します。
-
J部長への申請は作業前の承認に当たりますが、それだけでは作業後の確認を別の人が行うことにはなりません。作業者と確認者を分けることが、指摘への改善策です。
誤りやすいポイント
- J部長への事前申請があるため、内部統制上の問題はないと考えてしまうことです。事前承認と、作業後に別の人が確認することは別の統制です。
- システム管理者が自分の作業をログで確認すれば十分だと考えることです。今回の問題は、作業者と確認者が同じになる点にあります。
- 特権IDの利用を制限することだけを改善策にすることです。問われているのは、システム管理者が特権IDを使う場合の作業内容の確認方法です。
FAQ
Q: システム管理者以外の情報システム部員が確認するのは、なぜですか?
A: 作業者とは別の人が確認することで、操作内容の誤りや不正を見落としにくくなり、相互牽制が働くためです。
A: 作業者とは別の人が確認することで、操作内容の誤りや不正を見落としにくくなり、相互牽制が働くためです。
Q: J部長に申請する手続があれば、別の人による確認は不要ですか?
A: 不要ではありません。申請は作業前の承認であり、作業後に実際の内容を確認する仕組みとは役割が異なります。
A: 不要ではありません。申請は作業前の承認であり、作業後に実際の内容を確認する仕組みとは役割が異なります。
Q: ログを残すだけでは不十分ですか?
A: ログは操作の記録にはなりますが、その内容を作業者とは別の人が確認して初めて、独立した確認として機能します。
A: ログは操作の記録にはなりますが、その内容を作業者とは別の人が確認して初めて、独立した確認として機能します。
関連キーワード: 内部統制、職務分掌、相互牽制、特権ID、操作ログ
設問3(2)
問題文を見るD氏が、NTPサーバの導入を提案した理由を40字以内で述べよ。
模範解答
全サーバの時刻が一致していないと、取得したログの分析に支障があるから
解説
解答の導き方
-
設問は、D氏がNTPサーバの導入を提案した理由を尋ねています。したがって、NTPサーバが何を改善するのかを、ログ分析の問題と結び付けて考えます。
-
本文には、サーバの時刻を月1回確認し、FWの時刻と異なれば手動で補正しているものの、「時刻が大きくずれていることも多い」とあります。サーバごとに時刻が異なると、各サーバのログに記録された時刻も一致しません。
-
監査では、販売管理システムのログを分析して、特権IDを使用した操作が正当だったかを確認します。複数のサーバのログを照らし合わせるとき、時刻にずれがあると、操作の順序や関連する記録を正しく把握しにくくなります。これは、本文で指摘された「ログの分析に支障を来すおそれ」につながります。
-
NTPサーバを導入して各サーバなどの時刻を同期すれば、ログに記録される時刻のずれを抑え、複数のログを時系列で分析しやすくできます。したがって、時刻の不一致がログ分析を妨げることを、提案理由として述べます。
誤りやすいポイント
- NTPサーバの導入理由を、サーバの稼働監視や障害検知のためと取り違えないようにします。問われているのは、監査におけるログ分析への影響です。
- 「時刻を正確にする」だけで終わらせず、時刻の不一致がログ分析に支障を与える関係まで説明します。
- 時刻を定期保守時に手動で補正している点だけに注目し、複数のログを照合するときに時刻がそろっている必要があることを見落とさないようにします。
FAQ
Q: ログの時刻がサーバごとに異なると、なぜ分析しにくくなるのですか?
A: ある操作に関係する記録を複数のサーバのログから探すとき、時刻がずれていると、記録の前後関係を判断しにくくなるためです。
A: ある操作に関係する記録を複数のサーバのログから探すとき、時刻がずれていると、記録の前後関係を判断しにくくなるためです。
Q: 月1回の手動補正では不十分なのですか?
A: 本文では、時刻が大きくずれていることも多いとされています。NTPによる時刻同期を行えば、手動で確認・補正する方法よりも、各サーバの時刻をそろえやすくなります。
A: 本文では、時刻が大きくずれていることも多いとされています。NTPによる時刻同期を行えば、手動で確認・補正する方法よりも、各サーバの時刻をそろえやすくなります。
関連キーワード: NTP、時刻同期、ログ分析、タイムスタンプ、監査

