
ITサービスマネージャ 2016年 午後1 問03
インシデント管理に関する次の記述を読んで、設問1~4に答えよ。
M社は、中堅の通信販売会社である。M社では、数年前からインターネット経由で注文を受け付ける販売サービスを開始した。サービス提供時間は24時間365日である。最近では、インターネット経由の注文が増えており、更なる売上拡大のために販売サービスの充実が課題となっている。また、受注した商品を顧客に配送する業務を支援する配送管理サービスがM社の社員向けに提供されている。サービス提供時間は毎日6時から23時までである。
〔システムの概要〕
システム部では、販売サービスを提供する販売システム、及び配送管理サービスを提供する配送管理システムを開発し、運用している。システムの開発は開発チームが担当し、運用は運用チームが担当している。
① 販売システムは、外部の顧客が利用するM社の重要システムであり、5台のWebサーバで冗長システムを構成している。M社では、Web管理端末からWebサーバにコンテンツを登録している。また、外部の顧客との連絡手段として電子メールを使っていることから、社員間でも利用するメールサーバを販売システムのコンポーネントとして管理している。
② 販売システム及び配送管理システムは、運用チームが監視システムを利用して常時監視し、インシデントが発生した場合は1次対応を行っている。インシデントはインシデント管理システムで管理している。
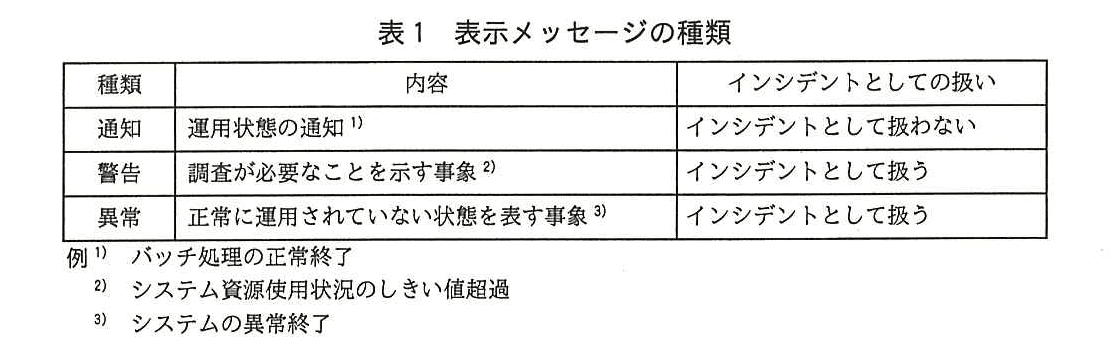
③ 監視システムに表示されるメッセージ(以下、表示メッセージという)は、M社の統一基準に従って分類されている。表示メッセージの種類を表1に示す。
〔システム部のインシデント管理〕
システム部では、表示メッセージの種類が“警告”又は“異常”の場合、インシデントとして扱い、インシデント管理システムに記録する。また、サービスを早期に回復させるために、既知の誤りのデータベース(以下、KEDBという)を利用している。KEDBには、過去のインシデントの発生原因と、サービスの回復方法又はサービスへの影響を低減する有効な回避策が登録されている。運用チームはインシデントの対応手順の中で、KEDBを参照する。
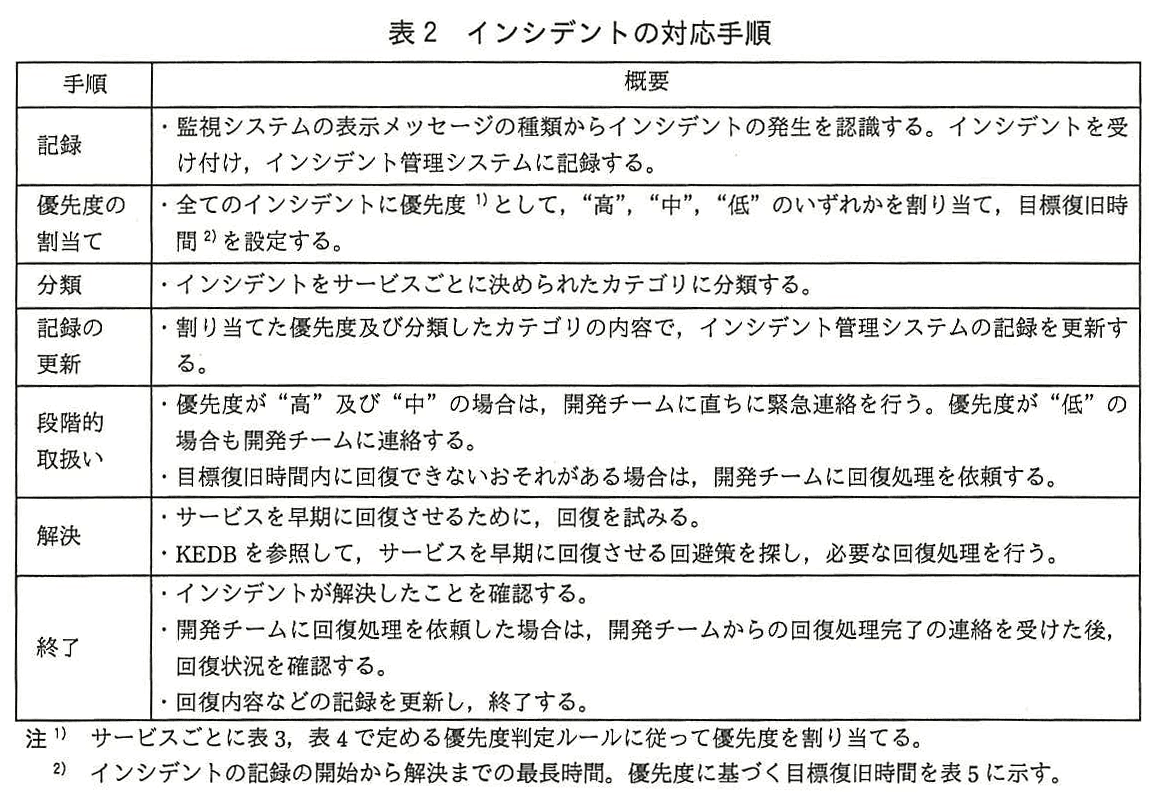
運用チームが実施するインシデントの対応手順を表2に示す。
発生したインシデントが情報セキュリティインシデントに該当するおそれがある場合、運用チームの担当者は、システム部の情報セキュリティ担当要員に連絡して、指示に従って対応する。情報セキュリティ担当要員は、インシデントが情報セキュリティインシデントに該当するかどうかを判断する。該当する場合は、M社の情報セキュリティ管理プロセスの規程に従って対応を指示し、自ら迅速に対応策を実施して被害を最小限に抑える。
〔販売サービスのインシデント〕
ある日、販売システムの5台のWebサーバのうち、1台のCPU使用率がしきい値を超え、監視システムで“警告”のメッセージが表示された。監視していた運用チームのY氏は、インシデントの対応手順に従って対応した。対応状況は次のとおりである。
① インシデントをインシデント管理システムに記録した。
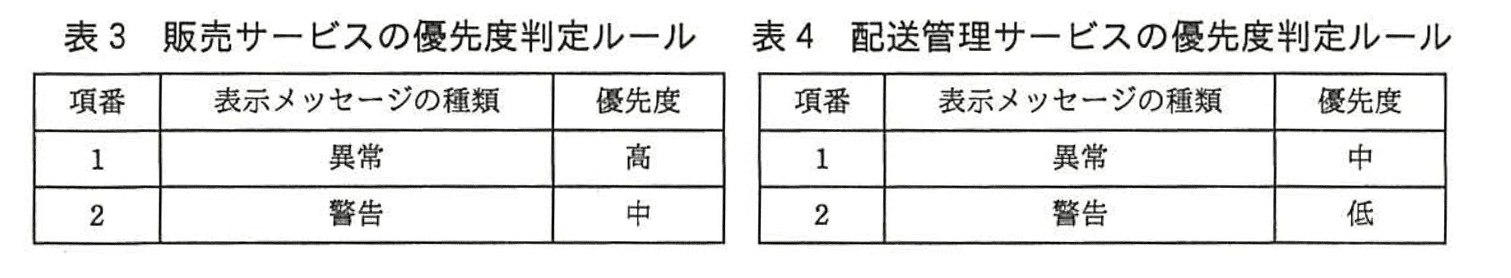
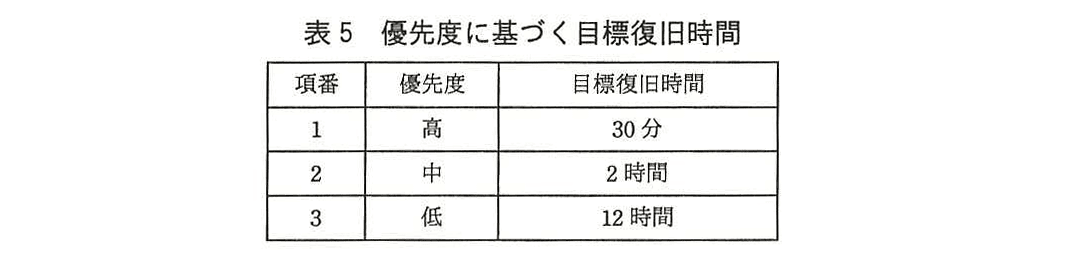
② 表3及び表5を参照し、優先度を“中”と割り当て、目標復旧時間を2時間に設定した。その後、分類したカテゴリの内容で記録の更新を行った。
③ インシデントの解決を図るために、解決策を立案し実施することにした。そこで、必要な回復処理を行うためにKEDBを参照したところ、特定の条件の下で販売システムのバッチ処理プログラムの負荷が高くなって、CPU使用率が上昇した事例を見つけた。回避策として、バッチ処理プログラムを強制終了させる方法、又はWebサーバの再起動を行う方法が記載されていた。そこで、Webサーバを確認したが、バッチ処理プログラムは稼働していなかった。
④ CPU使用率のしきい値超過は、販売システムのWebサーバ1台だけで発生しており、他の4台のWebサーバでは発生していない。Y氏は、サービス継続の観点から、利用者への影響は小さいと判断し、インシデントの原因を調査することにした。Y氏は、CPU使用率のしきい値超過が発生しているWebサーバを調査し、CPU使用率が高いプログラムを特定した。
⑤ CMDBに登録されている販売システムのプログラム一覧を確認したところ、特定したプログラムはCMDBには登録されていなかった。そこで、Y氏は開発チームのZ氏に調査を依頼した。
Z氏は、稼働環境で販売サービスを利用したところ、応答遅延が発生する場合があることを確認した。次に、Z氏は、CMDBを確認し、当該プログラムはCMDBに登録されておらず、M社が開発したプログラムではないことが分かった。更に調査したところ、不正プログラムであることが判明した。Z氏はY氏に調査結果を回答し、強制終了する手順を伝えた。Y氏はZ氏の指示に従って、不正プログラムを強制終了した。その結果、WebサーバのCPU使用率の低下を確認できたことから、Y氏はインシデントが解決したと判断した。
なお、Z氏は、CMDBに登録されていないプログラムが稼働していた場合に強制終了する手順を回避策として整備し、後日KEDBに登録することにした。
〔標的型攻撃メールの検出〕
Z氏は、インシデントの根本原因を特定するために調査し、次の事実が判明した。
① Web管理端末にも不正プログラムがあった。
② 不正プログラムは、販売システムの5台のWebサーバのうち、1台のWebサーバだけに存在していた。
③ メールサーバのログには、不審なファイルが添付されたWeb管理者宛ての電子メールの受信記録があった。また、同じファイルが添付された電子メールが社内の他部署の社員にも送信されている記録があった。
そこで、Z氏は、“外部から送付された標的型攻撃メールに添付されたファイルをWeb管理端末で開封した。その際、不正プログラムが起動され、Web管理端末と、メンテナンス作業のために接続していた該当の1台のWebサーバに不正プログラムがコピーされ、動作するよう設定された。”と推定した。Z氏は、今回のインシデントが情報セキュリティインシデントに該当するおそれがあるとして、情報セキュリティ担当要員のK氏に連絡した。K氏は、情報セキュリティインシデントに該当すると判断し、Z氏に、1台のWebサーバとWeb管理端末をLANから切り離すように指示した。そこで、Z氏はY氏に、該当機器をLANから切り離すよう依頼した。
次に、K氏は、類似の標的型攻撃メールが送付された宛先を、aから調査し、標的型攻撃メールが届いた全ての社員に対して、次の内容を直ちに指示した。
・社員が添付ファイルを開封していた場合、開封操作を行った機器をLANから切り離す。その後、指示に従って不正プログラムの確認をすること。
・社員が添付ファイルを開封していない場合、bをすること。
そして、K氏は、社内に今回の標的型攻撃メールに対する注意喚起を行った。
〔標的型攻撃メールの対策〕
システム部の部長は、K氏から、“今回の標的型攻撃メールには、情報窃取を目的として、マルウェアを仕掛けたファイルが添付されていた。幸い外部への情報漏えいは確認されなかった。また、社内への注意喚起も完了した。”という報告を受けた。
システム部では、標的型攻撃メールへの対策として、マルウェアが仕掛けられた標的型攻撃メールを検出した場合、電子メールから添付ファイルを削除したり、不正な通信を検出したりすることができるシステム(以下、防御システムという)を検討し、導入することにした。システム部は、防御システムを販売システムのコンポーネントとして管理する。また、システム部は、標的型攻撃メールを検出した場合の対応として、次のとおり決定した。
① 検出された電子メールの添付ファイルは、調査用に防御システムのストレージに保存される。情報セキュリティ担当要員は、保存されたファイルの内容を定期的に調査し、対策が必要と判断した場合は、適切な対策を立案し実施する。
② 防御システムで、特定の基準以上の危険性がある不正な通信を検出した場合は監視システムに通知する。(ア)通知された監視システムでは、“警告”のメッセージを表示する。
③ 運用チームは、インシデントを記録し、管理する。
〔配送管理サービスの変更〕
M社では、顧客へのサービス充実を目的に、インターネット経由の注文について、配送時間を短縮することを決定した。そのためには、M社の物流拠点間で深夜に商品を配送する必要がある。営業部とシステム部は、配送管理サービスのサービス要求事項について、次のとおり合意した。
① 物流拠点からいつでも配送管理サービスを利用できるように、配送管理システムを24時間稼働に変更する。
② システム障害による配送業務の停止は、サービスの低下につながるので、システム停止を伴うインシデントが発生した場合には、インシデントの対応手順に従って、30分以内に回復させる。
システム部では、サービス要求事項を基に、サービス変更の活動を開始した。
設問1:〔販売サービスのインシデント〕について、(1)、(2)に答えよ。
設問1(1)
問題文を見るY氏が実施したインシデント対応の問題点を二つ挙げ、それぞれ30字以内で述べよ。ただし、情報セキュリティに関する内容は除くこと。
模範解答
①:優先度に従って開発チームに緊急連絡を行っていない。
②:サービスの早期回復を優先せずに原因の調査を続けた。
解説
解答の導き方
この設問では、情報セキュリティに関する対応を除き、Y氏の対応が表2の手順に沿っていたかを確認します。
表2の「段階的取扱い」には、優先度が「高」又は「中」の場合、「開発チームに直ちに緊急連絡を行う」とあります。したがって、Y氏は優先度を割り当てた段階で、開発チームに緊急連絡する必要がありました。しかし、Y氏がZ氏に調査を依頼したのは、CPU使用率が高いプログラムを特定し、CMDBに登録されていないことを確認した後です。後から調査を依頼したことは、優先度に応じた直ちの緊急連絡の代わりにはなりません。
次に、表2の「解決」には、サービスを早期に回復させるために回復を試み、KEDBを参照して回避策を探すとあります。Y氏はKEDBを参照しましたが、そこに記載されていた事例のバッチ処理プログラムは稼働していませんでした。その後、Y氏は「利用者への影響は小さい」と判断し、CPU使用率が高いプログラムの調査を続けています。
しかし、インシデント対応では、原因の特定よりもサービスの早期回復を優先します。KEDBにはバッチ処理プログラムの強制終了のほかに「Webサーバの再起動を行う方法」も記載されており、バッチ処理プログラムが稼働していなくても、再起動による回復を試みる余地がありました。それでも回復を試みずに原因調査を続け、回復を後回しにしたことが、もう一つの問題です。
誤りやすいポイント
- 1台のWebサーバだけの問題なので影響が小さいと判断し、優先度に基づく手順を省略することです。優先度は表3のルールで「中」となり、表2に従った連絡が必要です。
- 後から開発チームに調査を依頼したことを、直ちに緊急連絡したことと同じだと考えることです。連絡した時期と目的が異なります。
- KEDBを参照しただけで、適切に回復対応をしたと考えることです。記載された回避策の一つが使えなくても、今回はWebサーバの再起動という別の回避策が残っていました。
- 原因調査そのものが誤りだと考えることです。問題は、サービスの回復よりも原因調査を優先した点です。
FAQ
Q: 優先度が「中」の場合、開発チームにはいつ連絡しますか?
A: 優先度を割り当てた後、表2に従って直ちに緊急連絡します。原因を調べてから連絡するのではありません。
A: 優先度を割り当てた後、表2に従って直ちに緊急連絡します。原因を調べてから連絡するのではありません。
Q: 影響が小さいと判断できる場合でも、優先度に応じた手順が必要ですか?
A: 必要です。販売サービスでは、表示メッセージが「警告」の場合、優先度は「中」です。影響が小さいという判断を理由に、定められた連絡手順を省略できません。
A: 必要です。販売サービスでは、表示メッセージが「警告」の場合、優先度は「中」です。影響が小さいという判断を理由に、定められた連絡手順を省略できません。
Q: KEDBの回避策の一つが今回の状況に合わない場合はどうしますか?
A: 残っている回避策(今回はWebサーバの再起動)でサービスの早期回復を試みます。目標復旧時間内に回復できないおそれがある場合は、表2に従って開発チームに回復処理を依頼します。
A: 残っている回避策(今回はWebサーバの再起動)でサービスの早期回復を試みます。目標復旧時間内に回復できないおそれがある場合は、表2に従って開発チームに回復処理を依頼します。
関連キーワード: インシデント管理、優先度判定、目標復旧時間

設問1(2)
問題文を見るZ氏が、KEDBに回避策を登録した目的を、40字以内で述べよ。
模範解答
同類のインシデントが再発した場合に、サービスを早期に回復させるため
解説
解答の導き方
-
まず、KEDBに何が登録されるかを確認します。本文では、KEDBには過去のインシデントの発生原因に加え、「サービスの回復方法」や「サービスへの影響を低減する有効な回避策」が登録されると説明されています。
-
次に、運用チームがKEDBをどのように使うかを確認します。インシデントの対応手順の中でKEDBを参照し、サービスを早期に回復させる回避策を探すことになっています。つまり、KEDBへの登録は、次に対応する人が回復方法をすぐに見つけられるようにするためです。
-
今回Z氏が整備したのは、「CMDBに登録されていないプログラムが稼働していた場合に強制終了する手順」です。このような状況のインシデントが再び発生したとき、担当者が同じ調査や手順の検討を繰り返さずに済み、サービスの回復を早められます。
したがって、KEDBに回避策を登録する目的は、同類のインシデントが再発した際にサービスを早期に回復できるようにすることです。
誤りやすいポイント
- KEDBへの登録を、不正プログラムの侵入そのものを防止する対策と捉えないようにします。ここで問われているのは、インシデント発生後の回復に役立てる目的です。
- 今回のインシデントを解決することが登録の目的だと考えないようにします。本文では、Y氏が不正プログラムを強制終了してインシデントを解決した後、Z氏が回避策を整備し、後日KEDBに登録することにしています。
- 「原因を記録すること」だけに絞らないようにします。KEDBには原因だけでなく、回復方法や影響を低減する回避策も登録されます。
FAQ
Q: 回避策をKEDBに登録すると、同じインシデントの再発を防げますか。
A: 登録の主な目的は、再発そのものを防ぐことではなく、再発した場合に有効な対処方法をすぐに参照できるようにして、サービスの回復を早めることです。
A: 登録の主な目的は、再発そのものを防ぐことではなく、再発した場合に有効な対処方法をすぐに参照できるようにして、サービスの回復を早めることです。
Q: なぜ「強制終了する手順」を回避策として登録するのですか。
A: 今回と同じように、CMDBに登録されていないプログラムが稼働している状況に対し、担当者が取るべき回復処理として再利用できるためです。
A: 今回と同じように、CMDBに登録されていないプログラムが稼働している状況に対し、担当者が取るべき回復処理として再利用できるためです。
Q: KEDBに登録することで、毎回の調査は不要になりますか。
A: 登録済みの回避策が適用できる状況なら、対応を早められます。ただし、状況が異なる場合は、原因や対処方法を改めて確認する必要があります。
A: 登録済みの回避策が適用できる状況なら、対応を早められます。ただし、状況が異なる場合は、原因や対処方法を改めて確認する必要があります。
関連キーワード: インシデント管理、KEDB、既知の誤り、回避策、サービス回復
設問2:〔標的型攻撃メールの検出〕について、(1)、(2)に答えよ。
設問2(1)
問題文を見る本文中のaに入れる適切な字句を15字以内で答えよ。
模範解答
メールサーバのログ
解説
解答の導き方
問われているのは、類似の標的型攻撃メールが送付された宛先を調査するとき、どの記録を調べればよいかです。
本文には、メールサーバのログに「不審なファイルが添付されたWeb管理者宛ての電子メールの受信記録」があり、さらに「同じファイルが添付された電子メールが社内の他部署の社員にも送信されている記録」があったとあります。つまり、同じファイルが添付されたメールの送受信記録から、ほかに誰へ届いたのかを調べられます。
送信先や受信先を確認するための記録は、電子メールの送受信を管理するメールサーバのログです。したがって、K氏が宛先を調査する情報源はメールサーバのログと判断できます。
誤りやすいポイント
- Webサーバのログと混同しないようにします。WebサーバのログはWebサーバへのアクセスなどを確認する記録であり、メールの宛先調査には適しません。
- CMDBはシステムの構成情報を管理するデータベースです。メールの送信先や受信先を調べる記録ではありません。
- KEDBは既知の誤りや回避策を管理するデータベースです。メールの送受信履歴を調べるためのものではありません。
FAQ
Q: なぜメールの送信先を調べる必要があるのですか?
A: 同じ標的型攻撃メールが届いた社員を特定し、添付ファイルを開封したかどうかに応じた対応を指示するためです。
A: 同じ標的型攻撃メールが届いた社員を特定し、添付ファイルを開封したかどうかに応じた対応を指示するためです。
Q: メールサーバのログから何を確認しますか?
A: 不審なファイルが添付されたメールの送受信記録を手掛かりに、送信先や受信先を確認します。
A: 不審なファイルが添付されたメールの送受信記録を手掛かりに、送信先や受信先を確認します。
関連キーワード: メールサーバログ、ログ分析、標的型攻撃、インシデント対応
設問2(2)
問題文を見る本文中のbで指示すべき事項を、20字以内で答えよ。
模範解答
標的型攻撃メールの削除
解説
解答の導き方
問われているのは、標的型攻撃メールの添付ファイルを開封していない社員に、何を指示するかです。
本文では、不審なファイルが添付された電子メールがWeb管理者だけでなく、他部署の社員にも送信された記録が確認されています。そのため、K氏は標的型攻撃メールが届いた全ての社員に対応を指示しています。
対応は、添付ファイルを開封したかどうかで分かれています。開封した場合は「開封操作を行った機器をLANから切り離す」必要があります。一方、開封していない場合は、機器が不正プログラムに感染したとは限りませんが、メールが残っていると後から誤って開封するおそれがあります。
したがって、未開封の場合に指示するのは、届いた標的型攻撃メールの削除です。
誤りやすいポイント
- 未開封の場合にも、開封済みの場合と同じく機器をLANから切り離すと考えないようにします。本文では、開封済みの場合の指示として機器のLAN切離しが示されています。
- 「開封しないよう注意する」だけでは不十分です。メールが残っているため、誤って開封する危険をなくす対応が必要です。
- 添付ファイルだけでなく、メール自体を削除する指示だと捉えます。
FAQ
Q: 添付ファイルを開封していた場合は、何をしますか?
A: 開封操作を行った機器をLANから切り離し、その後、指示に従って不正プログラムの確認をします。
A: 開封操作を行った機器をLANから切り離し、その後、指示に従って不正プログラムの確認をします。
Q: 開封していないメールも削除するのはなぜですか?
A: メールが残っていると、後で誤って添付ファイルを開封するおそれがあるためです。
A: メールが残っていると、後で誤って添付ファイルを開封するおそれがあるためです。
Q: 影響を受けた社員を特定する手掛かりは何ですか?
A: メールサーバのログにある、同じ不審なファイルが添付された電子メールの送信記録です。
A: メールサーバのログにある、同じ不審なファイルが添付された電子メールの送信記録です。
関連キーワード: 標的型攻撃メール、マルウェア、メールログ、端末隔離、情報セキュリティインシデント
設問3:
問題文を見る〔標的型攻撃メールの対策〕について、本文中の下線(ア)で、監視システムに“警告”のメッセージを表示させる理由を、40字以内で述べよ。
模範解答
情報セキュリティ担当要員に連絡して、早期に対応する必要があるから
解説
解答の導き方
-
問題では、防御システムが「特定の基準以上の危険性がある不正な通信」を検出した場合に、監視システムへ通知するとしています。危険な通信の検出は情報セキュリティ上の問題を疑うきっかけですが、この時点で情報セキュリティインシデントと確定しているわけではありません。
-
表1では、“警告”は「調査が必要なことを示す事象」であり、インシデントとして扱います。一方、“通知”はインシデントとして扱いません。したがって、“警告”を表示させれば、検出された通信を調査・対応が必要なインシデントとして扱うことができます。
-
本文では、情報セキュリティインシデントに該当するおそれがある場合、運用チームの担当者が情報セキュリティ担当要員に連絡し、その要員が該当性を判断するとしています。該当する場合には、情報セキュリティ担当要員が速やかに対応策を実施し、被害を最小限に抑えます。
-
つまり、“警告”の表示によってインシデント対応を開始し、情報セキュリティ担当要員への連絡につなげることで、情報セキュリティ上の問題に早く対応できるようにするのが理由です。“通知”として扱うだけでは、インシデント対応の対象にならず、必要な調査や対応が遅れるおそれがあります。
誤りやすいポイント
- 不正な通信を検出した時点で、情報セキュリティインシデントだと確定したと考えないことです。該当するかどうかは、情報セキュリティ担当要員が判断します。
- “警告”を表示する目的を、単に運用チームへ知らせるためだけと捉えないことです。“警告”はインシデントとして扱われ、調査や対応につながります。
- “異常”でなければならないと考えないことです。ここで検出するのはシステムの異常終了ではなく、調査と情報セキュリティ上の対応が必要となる危険な通信です。
FAQ
Q: 不正な通信を検出したら、必ず情報セキュリティインシデントになりますか?
A: いいえ。検出は疑いの段階であり、情報セキュリティ担当要員が該当するかどうかを判断します。
A: いいえ。検出は疑いの段階であり、情報セキュリティ担当要員が該当するかどうかを判断します。
Q: “通知”ではなく“警告”にすることで、何が変わりますか?
A: “警告”はインシデントとして扱われるため、インシデント対応の手順に沿った記録や調査、必要に応じた連絡につながります。
A: “警告”はインシデントとして扱われるため、インシデント対応の手順に沿った記録や調査、必要に応じた連絡につながります。
Q: “警告”が表示された後、誰が対応を判断しますか?
A: 情報セキュリティインシデントのおそれがある場合、情報セキュリティ担当要員に連絡し、その要員が該当性や必要な対応を判断します。
A: 情報セキュリティインシデントのおそれがある場合、情報セキュリティ担当要員に連絡し、その要員が該当性や必要な対応を判断します。
関連キーワード: インシデント管理、情報セキュリティインシデント、マルウェア、監視システム、初動対応
設問4:
問題文を見る〔配送管理サービスの変更〕について、サービス要求を満たすためにインシデントの対応手順を変更する必要がある。変更内容を40字以内で述べよ。
模範解答
配送管理サービスの優先度判定ルールで“異常”の優先度を“高”に変更する。
解説
解答の導き方
まず、配送管理サービスについて求められているのは、システム停止を伴うインシデントを30分以内に回復させることです。
優先度と目標復旧時間は表5で結び付いています。優先度が“高”なら目標復旧時間は30分、“中”なら2時間です。したがって、30分以内の回復を実現するには、対象となるインシデントに優先度“高”を割り当てる必要があります。
次に、システム停止を伴うインシデントがどの表示メッセージの種類に当たるかを考えます。表1では、“異常”を「正常に運用されていない状態を表す事象」と定義し、例として「システムの異常終了」を挙げています。システムが停止して正常に運用されていない状態は、この“異常”に当たります。
一方、表4では、配送管理サービスの“異常”の優先度は現在“中”です。このままでは目標復旧時間が2時間となり、要求された30分以内の回復を満たせません。そのため、配送管理サービスの優先度判定ルールで、“異常”の優先度を“高”に変更します。
誤りやすいポイント
- 配送管理サービスの現在のルールをそのまま適用し、“異常”の優先度を“中”のままにすることです。この場合、目標復旧時間は2時間となり、30分以内という要求に届きません。
- システム停止を伴うインシデントが“異常”に当たる理由を示さず、優先度の変更だけを述べることです。表1の定義に照らし、正常に運用されていない状態だから“異常”に分類される、と説明します。
- “警告”を含む全てのインシデントの優先度を“高”に変更することです。求められているのはシステム停止を伴うインシデントへの対応なので、変更対象は“異常”の優先度です。
FAQ
Q: 表4の優先度判定ルールを変更するのはなぜですか?
A: 目標復旧時間は優先度で決まるためです。配送管理サービスの“異常”を“高”にすれば、表5に基づいて目標復旧時間を30分にできます。
A: 目標復旧時間は優先度で決まるためです。配送管理サービスの“異常”を“高”にすれば、表5に基づいて目標復旧時間を30分にできます。
Q: システム停止が“異常”に当たる根拠は何ですか?
A: 表1で“異常”は正常に運用されていない状態を表すとされ、例としてシステムの異常終了が挙げられているためです。
A: 表1で“異常”は正常に運用されていない状態を表すとされ、例としてシステムの異常終了が挙げられているためです。
Q: “警告”の優先度も“高”に変更する必要がありますか?
A: 求められているのは、システム停止を伴うインシデントを30分以内に回復させることです。本文の分類に従えば、その状態は“異常”に当たるため、“警告”の優先度まで変更する必要はありません。
A: 求められているのは、システム停止を伴うインシデントを30分以内に回復させることです。本文の分類に従えば、その状態は“異常”に当たるため、“警告”の優先度まで変更する必要はありません。
関連キーワード: インシデント管理、優先度判定、目標復旧時間、インシデント分類

