
ネットワークスペシャリスト 2015年 午後1 問03
侵入検知・防御システムの導入に関する次の記述を読んで、設問1~3に答えよ。
F社は、中堅の輸入食品卸売会社であり、自社で営業支援システムを運用している。
現在の営業支援システムのネットワーク構成を、図1に示す。
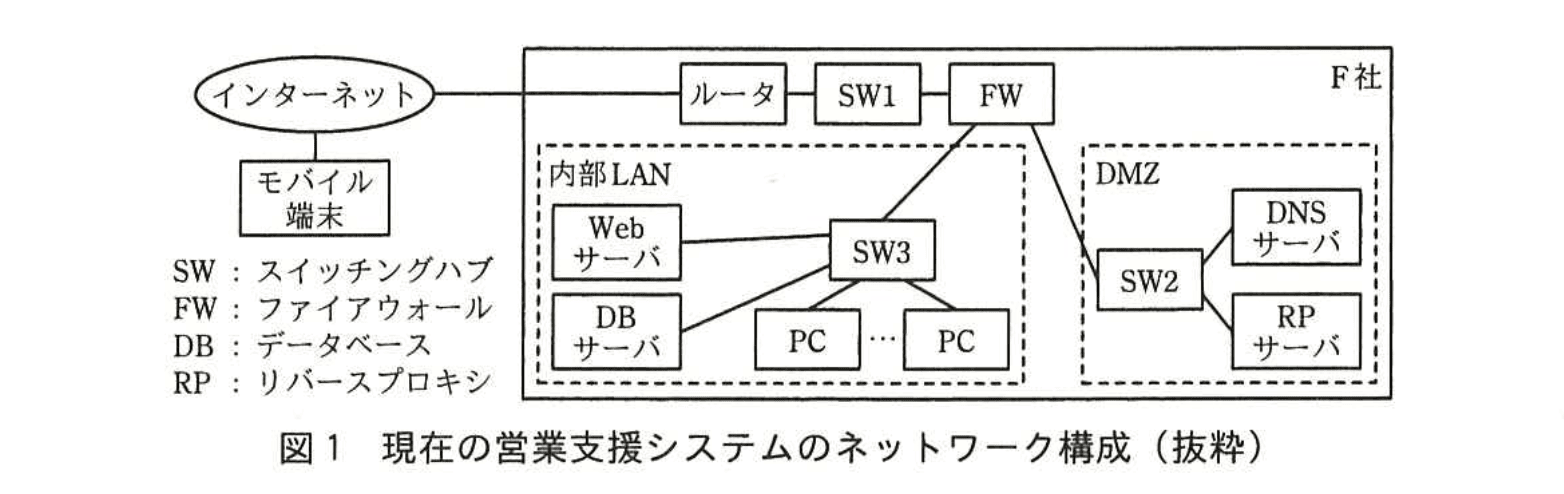
F社の営業部員は、社内で営業支援システムにアクセスする場合には、自席のPCを使い、社外からは、モバイル端末を使って営業支援システムにアクセスする。営業支援システムで主なサービスを提供しているWebサーバを社外から利用するには、SSL/TLSを実装したRPサーバを経由してアクセスする。社内のPCからインターネットへのアクセスは、RPサーバを経由しない。
F社では数年前にネットワーク構成を見直し、侵入検知システム(IDS)の機能をもったFWを導入した。最近になって営業部員から、インターネットを通じたサービスのレスポンスがしばしば悪化していると、苦情が寄せられるようになった。F社の情報システム部が調査した結果、現在のFWはIDSとしての性能の限界に近づいており、これがレスポンス悪化の原因となっていると考えられた。IDS機能を使わなければFWは負荷が軽減され、今後も継続して利用できることが分かった。
また、最近発見された一部のサーバのミドルウェアの脆弱性を悪用する攻撃は、FWのIDS機能では検出できないものであった。このときは、アプリケーションへの影響確認テストに長時間が掛かり、該当サーバにセキュリティパッチを適用するまで、営業支援システムを数日間休止せざるを得なかった。
F社の情報システム部は、インターネットを通じた様々なサイバー攻撃の増大が頻繁に報道されていることも考慮し、営業支援システムのセキュリティレベルを向上させるために、プロジェクトを立ち上げた。プロジェクトのリーダにはH君が任命された。まずH君は、IDSの見直しを開始した。
〔IDSの見直し〕
侵入検知の仕組みとしては、次の2種類がある。
一方はシグネチャ型と呼ばれ、不正なパケットに関する一定のルールやパターンを使う。原則として未知の攻撃には対応できないが、あらかじめ様々な種類のシグネチャが登録されている。
他方のア型は、定義されたプロトコルの仕様などから逸脱したアクセスがあった場合を不正とみなす。シグネチャ型と比べて、未知の攻撃に対しては柔軟に対応できるが、正常と判断する基準によっては、正常なパケットを異常とみなすこともある。H君は、それぞれの仕組みの特長を生かすために、両方の機能をもつIDSを採用することにした。
次に、H君は、IDSのネットワークへの接続について検討した。
IDSは、監視対象のネットワークにあるSWのイポートに接続し、IDS側のネットワークポートをウモードにすることで、IDS以外を宛先とする通信も取り込むことができる。また、IDS側のネットワークポートにエアドレスを割り当てなければ、IDS自体がOSI基本参照モデルの第3層レベルの攻撃を受けることを回避できる。
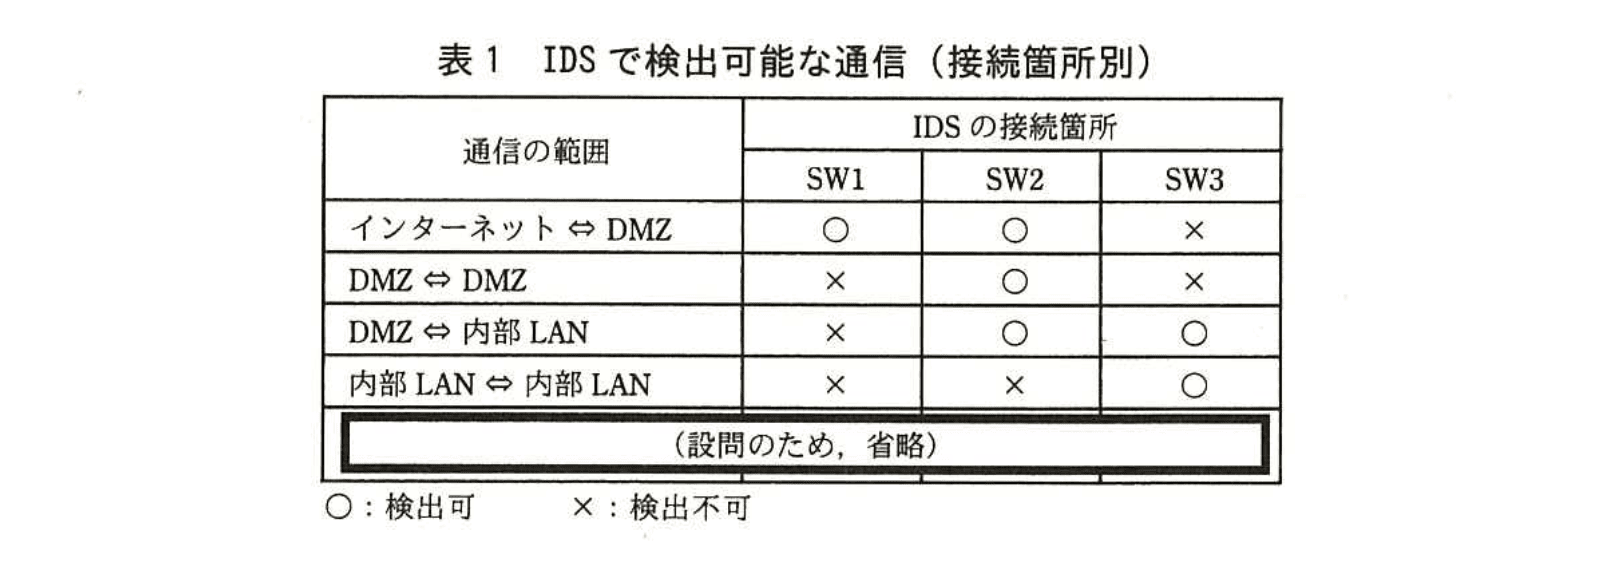
検出可能な通信は、IDSの接続箇所によって異なる。例えば、インターネットとDMZ間の通信は、IDSをSW1又はSW2に接続した場合は検出可能だが、SW3に接続した場合は検出できない。図1中のSW1~SW3にそれぞれIDSを接続した場合に、IDSで検出可能な通信を表1に示す。
H君が調査したIDSには、検知した攻撃を遮断する機能を実装している機種があった。遮断機能のうちの一つは、①IDSとFWが連携することで、検知した送信元アドレスからの不正な接続を遮断するというものであった。
また、IDSが不正なTCPコネクションを検知した場合に、該当する通信を強制的に切断する目的で、送信元と宛先の双方のIPアドレス宛に、TCPのRSTフラグをオンにしたパケットを送る機能があった。検知した不正パケットがUDPの場合には、該当するパケットの送信元に、ICMPヘッダのコードにport オ を設定したパケットを送って、更なる攻撃の抑止を試みることができる。しかし、H君は、② このICMPを使った攻撃抑止のためのパケットが、実際は攻撃者に届かないことがあること、又はこのパケット自体が他のサイトへの攻撃となることもあると考えた。
これまでの検討結果から、H君は、より高度な侵入防御の仕組みが必要であると考え、ネットワークの重要な部分へは侵入防止システム (IPS) を追加することを検討した。
〔IPSの追加〕
IPSは、不正アクセスを監視するだけでなく、遮断する機能を強化したネットワーク機器である。例えば、SQLインジェクションのような、Webアプリケーションの脆弱性に対応する機能をもつもの、及び③ 防御対象のサーバに新たな脆弱性が発見された場合の一時的な運用に対応できるものがある。しかし、IPSは正常な通信を誤って不正と検知してしまうこと (フォールスポジティブ)、又は不正な通信を見逃してしまうこと (フォールスネガティブ) があり、双方のバランスをとって効果的な侵入防御を実現することが重要である。
また、高度な機能をもつIPSには高い負荷が掛かることが想定される。ネットワークの通信量が急激に増えた場合でも、営業支援システムのレスポンス悪化を避け、継続して利用できる状態にすることが重要であることから、H君はIPSの障害対策について検討した。
IPSの障害対策には、並列に複数台導入する冗長化が考えられる。しかし、導入候補のIPSには、④ IPSの機能の一部が故障した場合に備えた機能があった。費用対効果の観点と、IDSが併設されていることや、営業支援システムの継続利用を優先することから、H君はIPSを冗長化しないことにした。
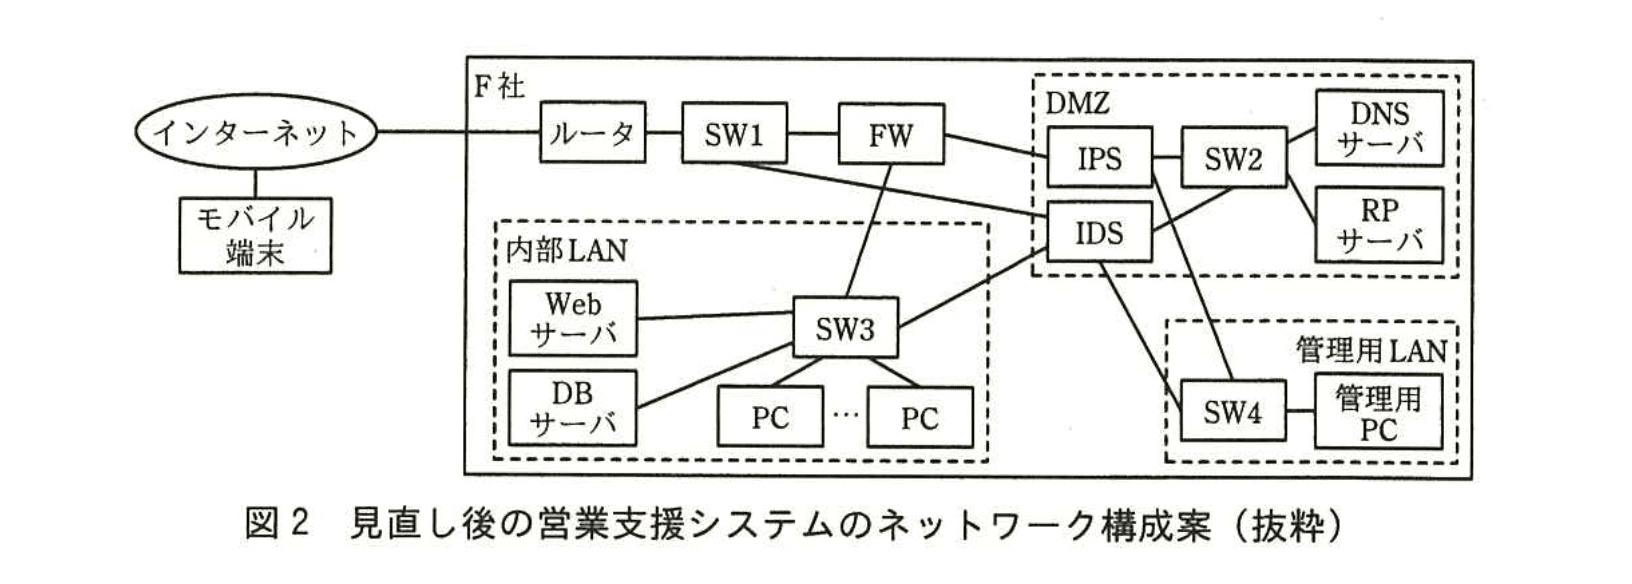
以上の検討の結果、H君は営業支援システムのネットワークに、IDSとIPSの両方を追加し、管理用PCを接続した管理用LANを設けることを考えた。
H君による、見直し後の営業支援システムのネットワーク構成案を、図2に示す。
H君が考えたネットワーク構成案は承認され、営業支援システムの見直しプロジェクトが開始された。
設問1:
問題文を見る本文中のア〜オに入れる適切な字句を答えよ。
模範解答
ア:アノマリ 又は 異常検知
イ:ミラー 又は ミラーリング
ウ:プロミスキャス
エ:IP
オ:unreachable
解説
解答の論理構成
- 【問題文】では、シグネチャ型と対比して「他方のア型は、定義されたプロトコルの仕様などから逸脱したアクセスがあった場合を不正とみなす」と記述されています。プロトコル逸脱=正常との差異を検知する方式は “アノマリ(異常検知)型” です。
➡ ア:アノマリ 又は 異常検知 - IDSの接続方法として「IDSは、監視対象のネットワークにあるSWのイポートに接続し」とあり、スイッチポートが受信フレームをコピーして出力する機能=ミラーポート(ミラー/ミラーリング)を指します。
➡ イ:ミラー 又は ミラーリング - さらに「IDS側のネットワークポートをウモードにすることで、IDS以外を宛先とする通信も取り込むことができる」とあるため、複製フレームを自分宛でなくとも受信する “プロミスキャスモード” が必要です。
➡ ウ:プロミスキャス - 「IDS側のネットワークポートにエアドレスを割り当てなければ、IDS自体がOSI基本参照モデルの第3層レベルの攻撃を受けることを回避できる」とあるので、第3層=IP層のアドレスを付与しない運用を示しています。
➡ エ:IP - UDP攻撃検知時に送るICMPについて「ICMPヘッダのコードにport オ を設定したパケット」と明示されています。UDP宛先ポートが無い場合に返されるICMPは “destination unreachable / port unreachable” であり、キーワードは “unreachable” です。
➡ オ:unreachable
誤りやすいポイント
- アの空欄を “ビヘイビア型” と誤記する例が多いですが、【問題文】は正常からの逸脱を判定すると明示しており “アノマリ型” が正解です。
- イのミラーポートを “SPAN” と書くと略称は通じますが、出題は一般名称を求めているため減点対象になります。
- エを “MAC” とすると第2層しか保護できず、設問が「OSI基本参照モデルの第3層レベルの攻撃」を避けると述べている点と矛盾します。
- オで “error” “blocked” など曖昧な単語を書くと減点されます。ICMP Type3/Code3の正式語 “unreachable” を外さないことが重要です。
FAQ
Q: IDSのプロミスキャスモードを有効にすると通信遅延は発生しますか?
A: IDS側ポートだけが全フレームを受信するため、スイッチ/ネットワーク全体の遅延にはほぼ影響しません。ただしIDS装置の処理能力がボトルネックになる可能性はあります。
A: IDS側ポートだけが全フレームを受信するため、スイッチ/ネットワーク全体の遅延にはほぼ影響しません。ただしIDS装置の処理能力がボトルネックになる可能性はあります。
Q: ICMP “port unreachable” を送っても攻撃が止まらないことがあるのはなぜですか?
A: 攻撃元のファイアウォールでICMPが遮断されていたり、攻撃者がIPスプーフィングを行っている場合は応答が届かず抑止効果がありません。
A: 攻撃元のファイアウォールでICMPが遮断されていたり、攻撃者がIPスプーフィングを行っている場合は応答が届かず抑止効果がありません。
Q: IDSとIPSを併設するメリットはどこにありますか?
A: IDSは検知ログを詳細に取得でき、IPSは即時遮断が可能です。併設により“検知精度の高い監視”と“リアルタイム防御”を両立できます。
A: IDSは検知ログを詳細に取得でき、IPSは即時遮断が可能です。併設により“検知精度の高い監視”と“リアルタイム防御”を両立できます。
関連キーワード: IDS, IPS, アノマリ, プロミスキャス, port unreachable

設問2:〔IDSの見直し〕について、(1)~(3)に答えよ。
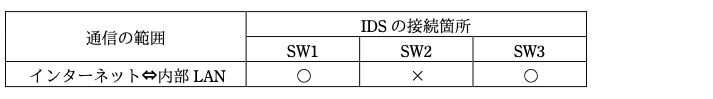
問題文を見る(1)IDSで検出可能な通信の範囲を追加して、表1を完成せよ。
模範解答
下表のとおり
解説
解答の論理構成
-
通信経路の把握
- 【問題文】の図1より、インターネット → ルータ → SW1 → FW → SW3 → 内部LANという経路で通信が流れます。
- DMZ経由は「インターネット ⇔ DMZ」のみで、内部LANにはSW2を通らず到達します。
-
SWごとの監視範囲
- 【問題文】には「インターネットとDMZ間の通信は、IDSをSW1又はSW2に接続した場合は検出可能だが、SW3に接続した場合は検出できない。」とあります。
- 同じロジックで考えると、インターネット ⇔ 内部LANの通信はSW1とSW3を通るため、これらにIDSを接続すれば検出可能です。
- 逆にSW2は経路外なので検出できません。
-
表1への反映
- インターネット ⇔ 内部LAN行を追加し、
• SW1列:○
• SW2列:×
• SW3列:○ - これが【模範解答】の「インターネット↔内部LAN」の行と一致します。
- インターネット ⇔ 内部LAN行を追加し、
誤りやすいポイント
- 「FWの手前=SW1だから内部LAN側の通信は見えない」と早合点しやすい。実際にはFWを越えた後も同一フローなのでSW1でも検出可能です。
- 図上の位置関係だけを見て「すべてのインターネット通信はSW2も経由する」と誤認するケース。DMZと内部LANの物理分離に注意が必要です。
- IDSの接続モード(ウモード)に気を取られ、経路解析を疎かにしてしまうミス。
FAQ
Q: なぜSW3でインターネット通信を検出できるのですか?
A: SW3は 内部LANの集線ポイントであり、FWから内部へ入ってくる全トラフィックを終端します。したがってインターネット発のパケットも必ず通過します。
A: SW3は 内部LANの集線ポイントであり、FWから内部へ入ってくる全トラフィックを終端します。したがってインターネット発のパケットも必ず通過します。
Q: FWがあるのにIDSをSW1に置くメリットは?
A: FWの前段で監視することで、FWまで届く前に異常を検知・アラート可能です。FW設定ミスやゼロデイ攻撃など、多段防御の一環となります。
A: FWの前段で監視することで、FWまで届く前に異常を検知・アラート可能です。FW設定ミスやゼロデイ攻撃など、多段防御の一環となります。
Q: SW2にIDSを接続しても内部LANの攻撃を検出できませんか?
A: SW2はDMZ内のスイッチです。内部LANとはFWを介して分離されているため、内部LAN向けトラフィックはSW2を通過しません。
A: SW2はDMZ内のスイッチです。内部LANとはFWを介して分離されているため、内部LAN向けトラフィックはSW2を通過しません。
関連キーワード: 侵入検知, 監視ポイント, DMZ, フォールスポジティブ, 多層防御
設問2:〔IDSの見直し〕について、(1)~(3)に答えよ。
問題文を見る(2)本文中の下線①で、IDSとFWが連携することで不正な接続を遮断する仕組みとは、どのようなものか。40字以内で具体的に述べよ。
模範解答
FWのACLを動的に変更して、遮断の対象とする送信元アドレスを追加する。
解説
解答の論理構成
- 連携の目的を確認
本文では下線付きの「① IDSとFWが連携することで、検知した送信元アドレスからの不正な接続を遮断する」と記載されています。ここから、IDSが検知した“送信元アドレス”をFWに受け渡し、FW側でそのアドレスをブロックする動作だと分かります。 - FWが取る具体的な遮断手段を推定
FWが通信制御を行う代表的な機能はアクセス制御リスト(ACL)です。ACLには許可/拒否ルールを記述でき、特定の送信元アドレスを拒否リストへ加えれば遮断が実現します。 - “連携”のメカニズムを表現
IDS側が検知イベントをトリガにしてFWのACLへ自動的にエントリを追加(あるいは変更)する――これが「動的に変更する」仕組みです。 - 解答文をまとめる
以上を踏まえ、「FWのACLを動的に変更して、遮断の対象とする送信元アドレスを追加する」という記述で要件を網羅できます。
誤りやすいポイント
- 「IDSが直接パケットを破棄する」と誤解しやすい
本文ではIDSとFWの“連携”で遮断すると明言されており、IDS単体でドロップするわけではありません。 - “ブラックリストファイルを更新”などFW外部の仕組みだと勘違い
FW内部のACLを自動更新するイメージを持たないと減点対象になります。 - “通信をリセットする”と書いてしまう
TCP RSTやICMPによる抑止は別の段落(RST/ICMP送信機能)で説明されており、設問①の答えではありません。
FAQ
Q: IDSからFWへの情報連携はどのように行いますか?
A: 多くの製品は専用APIやセキュアチャンネルを用いてイベント通知を送り、FW側で自動的にACLへルールを追加・削除します。
A: 多くの製品は専用APIやセキュアチャンネルを用いてイベント通知を送り、FW側で自動的にACLへルールを追加・削除します。
Q: 送信元アドレス以外(ポート番号やプロトコル種類)も動的に制御できますか?
A: 製品によりますが、動的ACL更新機能があればポートやプロトコルを含む複合条件を追加することも可能です。
A: 製品によりますが、動的ACL更新機能があればポートやプロトコルを含む複合条件を追加することも可能です。
Q: 動的ACL変更は誤遮断のリスクがありませんか?
A: 誤検知時に正当なホストをブロックする恐れがあるため、遮断ルールにタイムアウトを設定する、あるいはホワイトリストを併用するなどの運用が推奨されます。
A: 誤検知時に正当なホストをブロックする恐れがあるため、遮断ルールにタイムアウトを設定する、あるいはホワイトリストを併用するなどの運用が推奨されます。
関連キーワード: ACL, ダイナミックフィルタリング, IDS連携, 不正アクセス遮断, ファイアウォール
設問2:〔IDSの見直し〕について、(1)~(3)に答えよ。
問題文を見る(3)H君が、本文中の下線②のように考えたのはなぜか。35字以内で述べよ。
模範解答
不正アクセスの送信元アドレスが偽装されている可能性があるから
解説
解答の論理構成
- 【問題文】は、UDPの不正パケット検知時に「ICMPヘッダのコードにport オ を設定したパケット」を送信して攻撃抑止を試みると説明しています。
- しかし続けて、H君は下線②のとおり「このICMPを使った攻撃抑止のためのパケットが、実際は攻撃者に届かないことがある」と懸念しました。
- 攻撃者に届かない主な理由は、攻撃者が不正パケットの「送信元アドレス」を偽装しているケースです。
- 送信元アドレスが偽装されていれば、ICMPの応答は実際の攻撃者ではなく全く無関係の宛先へ配送されるため、攻撃抑止が成立しません。
- 以上より、下線②の理由は「不正アクセスの送信元アドレスが偽装されている可能性があるから」となります。
誤りやすいポイント
- ICMPが途中のFWやルータで破棄される点に着目し、アドレス偽装を見落とす。
- 「他のサイトへの攻撃となる」という記述から、DDoSばかりを想起し、本質である送信元アドレス偽装を答え忘れる。
- UDPにのみ注目し、TCPや他プロトコルとの違いに気を取られて設問の焦点を外す。
FAQ
Q: ICMP制御メッセージがFWで止められる可能性は考慮しなくて良いのですか?
A: もちろん遮断の可能性はありますが、設問が尋ねるのはH君が「届かないことがある」と考えた主原因です。【問題文】は送信元アドレス偽装と他サイト攻撃化の2点を並列で示しており、前者が直接「届かない」理由になります。
A: もちろん遮断の可能性はありますが、設問が尋ねるのはH君が「届かないことがある」と考えた主原因です。【問題文】は送信元アドレス偽装と他サイト攻撃化の2点を並列で示しており、前者が直接「届かない」理由になります。
Q: 送信元アドレス偽装はUDPで特に起こりやすいのですか?
A: はい。UDPはコネクションレスで3-wayハンドシェイクも行わないため、偽装しても通信が成立しやすく、攻撃に悪用される頻度が高いです。
A: はい。UDPはコネクションレスで3-wayハンドシェイクも行わないため、偽装しても通信が成立しやすく、攻撃に悪用される頻度が高いです。
関連キーワード: IDS, ICMP, 送信元アドレス偽装, UDP, ソースアドレススプーフィング
設問3:〔IPSの追加〕について、(1)~(3)に答えよ。
問題文を見る(1)本文中の下線③で可能としている、一時的な運用を50字以内で述べよ。
模範解答
保護する機器にセキュリティパッチを適用するまでの間、脆弱性を悪用する攻撃の通信を遮断する。
解説
解答の導き方
- 問題文の該当箇所を確認します。まず「IPSは、不正アクセスを監視するだけでなく、遮断する機能を強化したネットワーク機器である。」とあり、IPSは単に検知するだけでなく通信を遮断する能力を持つことが明示されています。次に「防御対象のサーバに新たな脆弱性が発見された場合の一時的な運用に対応できる」とあるため、発見直後の脆弱性に対して即時に何らかの運用的対策を取ることを指していると分かります。
- 文中には「該当サーバにセキュリティパッチを適用するまで、営業支援システムを数日間休止せざるを得なかった。」ともあり、パッチ適用には時間がかかる/停止による業務影響が問題となる事情が示されています。したがって「一時的な運用対応」はパッチ適用を待つ間に被害を防ぎつつサービスを継続するための措置であると解釈できます。
- 以上を合わせると、IPSの遮断機能を使って、パッチ適用などの恒久対策が完了するまでの間に脆弱性を悪用する攻撃通信を阻止する運用が該当します。具体的にはIPSで該当するシグネチャやルールを有効化して攻撃トラフィックを遮断することです。
従って設問の一時的な運用対応は、保護する機器にセキュリティパッチを適用するまでの間、脆弱性を悪用する攻撃の通信を遮断する。
誤りやすいポイント
- IDSとIPSを混同してしまう。本文は「H君が調査したIDSには、検知した攻撃を遮断する機能を実装している機種があった」とも書いており、IDSにも遮断機能を持つものがあるが、設問の趣旨は「遮断を主要機能とするIPSによる一時対策」である点を取り違えない。
- 「一時的な運用対応」を恒久対策(ソフトウェア改修や恒久的設定変更)と誤解する。IPSの対応はあくまでパッチ適用までの暫定措置であり、根本対策は別途行う必要があります。
- 攻撃者への反撃やICMP等での追跡・攻撃(本文で問題点として触れられている手法)を一時対策と考える誤り。本文はその手法が届かないことや他への攻撃になる可能性を指摘しており、適切な一時対策は「遮断」であることを押さえる必要があります。
- 遮断によるフォールスポジティブ(正常通信の誤遮断)やフォールスネガティブ(検知漏れ)を軽視して、サービス停止や業務影響を招く設定を行うこと。
FAQ
Q: 「一時的な運用対応」の具体例は何ですか?
A: IPSで該当攻撃のシグネチャ/ルールを追加・有効化して該当の攻撃トラフィックを検出・遮断する、あるいは該当ポートやプロトコルへのアクセスを一時的にフィルタリングすることが典型例です(いわゆる仮想パッチ的な運用)。
A: IPSで該当攻撃のシグネチャ/ルールを追加・有効化して該当の攻撃トラフィックを検出・遮断する、あるいは該当ポートやプロトコルへのアクセスを一時的にフィルタリングすることが典型例です(いわゆる仮想パッチ的な運用)。
Q: IDSでも同様の対応は可能ですか?
A: 一部のIDSは遮断機能を持ち、FWと連携して遮断できる場合がありますが、IDSは通常は検知主体であり、遮断を主要機能とするのはIPSです。運用上は遮断の信頼性や検知性能を考慮してIPSを用いるのが適切なことが多いです。
A: 一部のIDSは遮断機能を持ち、FWと連携して遮断できる場合がありますが、IDSは通常は検知主体であり、遮断を主要機能とするのはIPSです。運用上は遮断の信頼性や検知性能を考慮してIPSを用いるのが適切なことが多いです。
Q: IPSで遮断するとサービスに影響が出ませんか?
A: フォールスポジティブによる正常通信の遮断リスクがあるため、ルール適用時は段階的な有効化・ログモードでの検証・影響範囲の確認など運用手順を踏むことが重要です。
A: フォールスポジティブによる正常通信の遮断リスクがあるため、ルール適用時は段階的な有効化・ログモードでの検証・影響範囲の確認など運用手順を踏むことが重要です。
関連キーワード: 侵入防止システム、侵入検知システム、セキュリティパッチ、仮想パッチ、フォールスポジティブ
設問3:〔IPSの追加〕について、(1)~(3)に答えよ。
問題文を見る(2)本文中の下線④の、IPSが実装している機能とは何か。25字以内で述べよ。
模範解答
通信をそのまま通過させ、遮断しない機能
解説
解答の論理構成
- まず本文には、障害時でもシステムを「継続して利用できる状態」に保つ必要があると記載されています。
引用:
「ネットワークの通信量が急激に増えた場合でも、営業支援システムのレスポンス悪化を避け、継続して利用できる状態にすることが重要」 - そのためにH君は冗長化を検討しましたが、導入候補のIPSには「④ IPSの機能の一部が故障した場合に備えた機能」があると述べられています。
- 故障した場合でも通信断を発生させないようにする代表的な仕組みは、内部回路をバイパスして「通信をそのまま通過させ」る仕組みです。
- この仕組みがあれば、たとえ検査エンジンが故障してもデータパスは開いたままなので、業務継続という要件を満たせます。したがって設問が求める機能は「通信をそのまま通過させ、遮断しない機能」となります。
誤りやすいポイント
- 「自動フェイルオーバで待機系へ切替える」と勘違いしやすい
└ 記述は「冗長化しないことにした」なので待機系はありません。 - 「誤検知を防ぐ調整機能」と読み違える
└ 設問は“故障した場合”に備える機能を問うており、検知精度の話ではありません。 - 「通信を遮断して安全側に倒す」と逆に解釈する
└ 本文の目的は業務継続であり、遮断ではなく通過が正解です。
FAQ
Q: どうして冗長化せずバイパス機能だけで十分なのですか?
A: IDSが併設されており、費用対効果とネットワーク停止回避を優先したためです。致命的故障時は検査できなくても通信は維持できます。
A: IDSが併設されており、費用対効果とネットワーク停止回避を優先したためです。致命的故障時は検査できなくても通信は維持できます。
Q: バイパス状態では攻撃が素通りしませんか?
A: はい、検査は行われません。しかし短時間であればIDSによる監視や他の対策でリスクを抑えつつ業務停止を防げます。
A: はい、検査は行われません。しかし短時間であればIDSによる監視や他の対策でリスクを抑えつつ業務停止を防げます。
Q: バイパス機能を有効にすると常時オープンになりませんか?
A: 通常はハードウェア故障や電源断など緊急時のみ自動的にバイパスに切替わる設計です。平常時は通常のIPS検査が行われます。
A: 通常はハードウェア故障や電源断など緊急時のみ自動的にバイパスに切替わる設計です。平常時は通常のIPS検査が行われます。
関連キーワード: フェイルオープン, バイパス回路, インライン機器, 業務継続, 障害対策
設問3:〔IPSの追加〕について、(1)~(3)に答えよ。
問題文を見る(3)IDSとIPSの導入後に、セキュリティレベルの継続的な向上のために、管理用PCを使ってどのようなことを行うか。35字以内で具体的に述べよ。
模範解答
不正アクセスへの対応を最適化するために、ログを取得して解析する。
解説
解答の論理構成
-
目的の確認
問題文ではIDSとIPSを導入した後、「セキュリティレベルの継続的な向上」のために管理用PCを利用すると明言しています。継続的にレベルを高めるには、攻撃の“現在”を把握し、対策を都度最適化する仕組みが必要です。 -
管理用PCの役割
図2において、管理用PCは「管理用LAN」に接続され、IPSとIDSのいずれとも物理的に近接しています。これは“監視・制御専用”であり、センサー(IDS)とアクチュエータ(IPS)双方の管理データを一元的に扱う前提と読み取れます。 -
セキュリティ運用で最も汎用的かつ重要な作業
IDSは検知ログ、IPSは防御ログや遮断ログを生成します。これらを「取得して解析」する行為こそが
・シグネチャ更新や閾値調整
・フォールスポジティブ/フォールスネガティブの見直し
・遮断ポリシの最適化
といった“継続的改善”の根拠になります。 -
解答文の導出
以上より、管理用PCで行うべき具体的作業は「ログを取得し解析すること」であり、「不正アクセスへの対応を最適化する」という目的語句を補うことで端的かつ具体的な回答となります。
誤りやすいポイント
- 「設定変更」や「シグネチャ更新」だけを書くと、解析という前提作業が抜けてしまい趣旨が合わない。
- 「監視する」「通知を受ける」など抽象的表現のみでは“どのようなこと”の具体性が不足する。
- IDSとIPSのログを区別して書かず、どちらか一方のログだけに言及してしまう。
FAQ
Q: ログを集中管理せず、機器ごとに個別確認では駄目でしょうか。
A: 大量のアラートを横断的に相関させないと原因分析やフォールスポジティブ削減が困難なため、管理用PCで一元取得・解析する方が効率的です。
A: 大量のアラートを横断的に相関させないと原因分析やフォールスポジティブ削減が困難なため、管理用PCで一元取得・解析する方が効率的です。
Q: シグネチャ更新を答えに含めても正解になりますか。
A: 更新自体は解析結果を踏まえた後段階の作業です。設問は「どのようなことを行うか」を尋ねており、根幹である解析が網羅されていれば採点上有利です。
A: 更新自体は解析結果を踏まえた後段階の作業です。設問は「どのようなことを行うか」を尋ねており、根幹である解析が網羅されていれば採点上有利です。
Q: 解析結果は具体的に何へ反映されるのですか。
A: IDSの検知ルール調整、IPSの遮断ポリシ、FWとの連携設定など、不正アクセス対策全体の最適化に反映されます。
A: IDSの検知ルール調整、IPSの遮断ポリシ、FWとの連携設定など、不正アクセス対策全体の最適化に反映されます。
関連キーワード: 侵入検知, 侵入防止, ログ解析, フォールスポジティブ, ポリシ最適化

