
ネットワークスペシャリスト 2016年 午後1 問03
メールサーバの更改に関する次の記述を読んで、設問1〜3に答えよ。
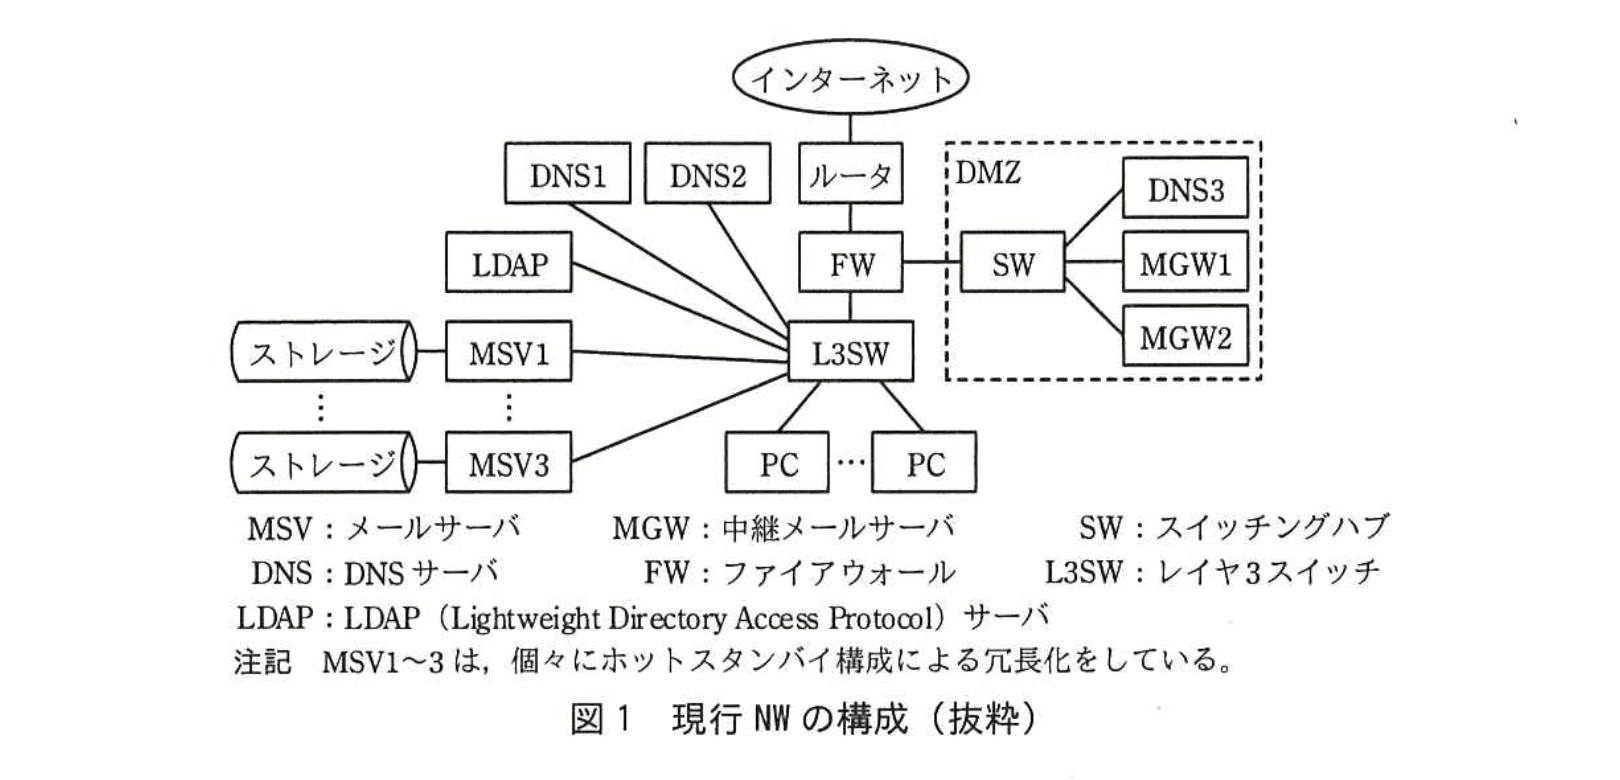
D社では、老朽化したメールサーバの更改を計画している。D社の現行ネットワーク(以下、現行NWという)の構成を、図1に示す。
〔現行NWの仕様〕
現行NWの仕様を次に示す。
(1) D社のプライマリDNSはDNS1である。DNS2は非公開のD社内ゾーン情報だけを保有するセカンダリDNSである。DNS3は公開ゾーン情報だけを保有するセカンダリDNSである。プライマリDNSは、セカンダリDNSとだけ通信を行う。ゾーン情報の更新時には、プライマリDNSがセカンダリDNSへ更新通知(NOTIFYメッセージ)を送信する。これを契機として、aが行われる。
(2) 社員のメールボックス(以下、MBOXという)は、MSV1〜3に分散収容しており、メールアドレスとそのMBOXを収容するMSVとの対応を、LDAPに登録している。MSV1〜3は、LDAPを参照して、受信したメールの宛先メールアドレスに対応するMBOXが収容されているMSVを決定し、他のMSVへの転送、又は自分のMBOXへの格納を行う。この動作をメールルーティングと呼ぶ。
(3) ①MGWからMSVへのメール転送は、DNSラウンドロビンを用いても、負荷の偏りが生じやすい。また、社外から届くメールを負荷分散しなくても、MSVの性能に問題がないので、MGWの転送先はMSV1に固定している。
(4) MGW1, 2とも正常動作時には、社内から社外へのメールはMGW1が、社外から社内へのメールはMGW2が中継先として選択される。一方のMGWが停止しているときは、他方のMGWが、両方向のメールの中継先に選択される。
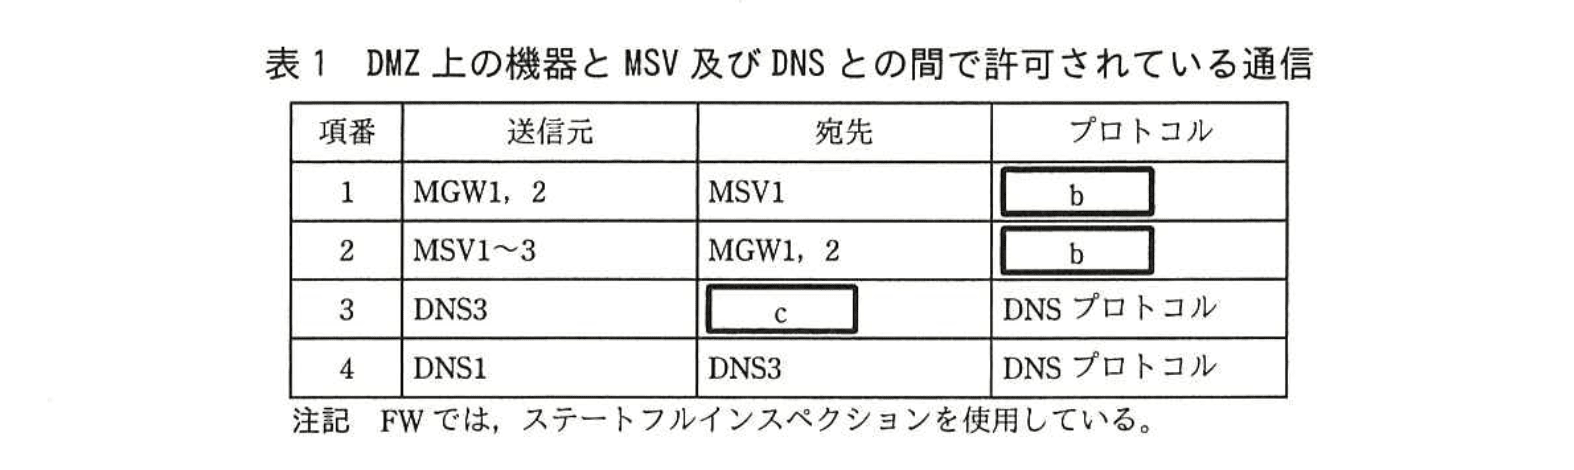
(5) FWによって、DMZ上の機器とMSV及びDNSとの間で許可されている通信を、表1に示す。
〔新メールサーバの負荷分散の仕様〕
更改対象はMSVであり、MGWは更改しない。更改によって新規に設置されるMSV(以下、新MSVという)は2台である。更改後のネットワーク(以下、更改後NWという)における、社内・社外間の正常時のメール転送経路を図2に示す。
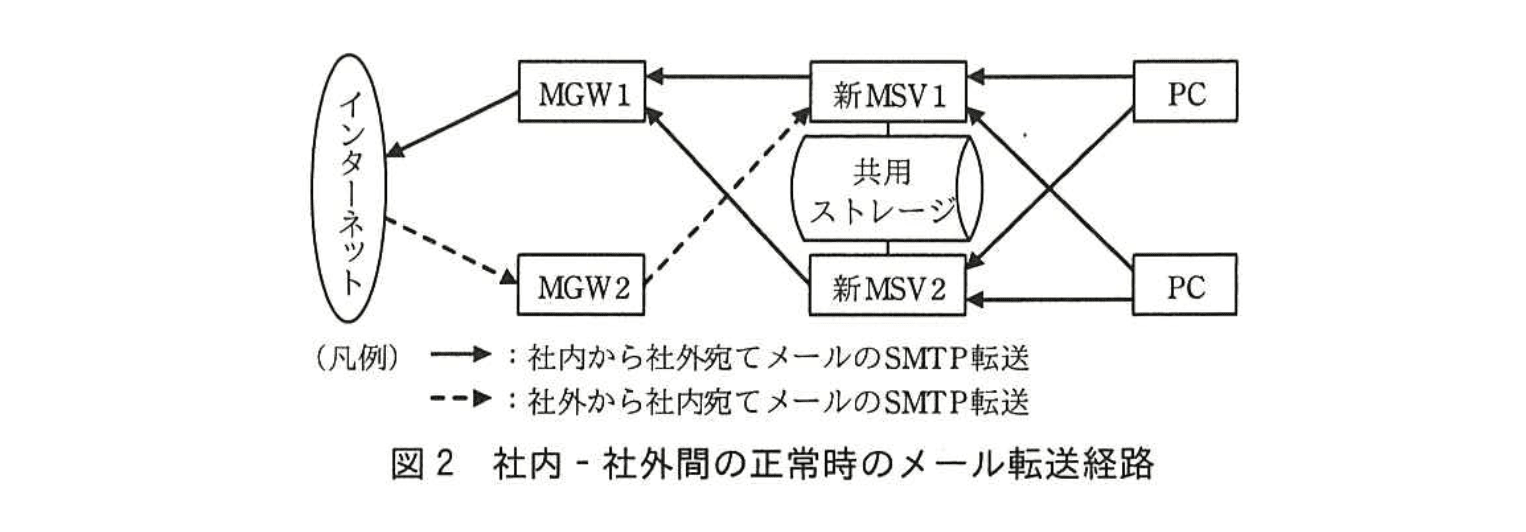
図2のメール転送の負荷分散と冗長化の仕様を、次に示す。
(1) MBOXは新MSV1, 2の共用ストレージに配置する。どちらの新MSVからも全てのMBOXにアクセスできる。
(2) 新MSV1, 2とも正常時には、PCからのアクセスが分散し、一方の故障時には他方だけアクセスが行われるように、VRRPとDNSラウンドロビンを併用する。
・ d と e に、VRRPを2グループ設定する。それぞれのグループをVRRPg1, VRRPg2と呼ぶ。
・ 新MSV1の実IPアドレスはIP1、新MSV2の実IPアドレスはIP2, VRRPg1の仮想IPアドレスはVIP1, VRRPg2の仮想IPアドレスはVIP2である。
・VRRPg1は d の優先度を高く設定し、VRRPg2は e の優先度を高く設定する。
・ 新MSV1のホスト名はmsv1、新MSV2のホスト名はmsv2、新MSV1, 2共通のホスト名はmsvcである。
・PCのメールソフトのメール送受信サーバには、msvcを設定する。
(3) MGWから新MSV1, 2へのメール転送は、正常時には新MSV1に転送されるように、転送先をVIP1に固定する。新MSV1の故障時には、VRRPによって転送先が切り替わる。
(4) メールの転送方向に応じたMGWの選択方法は、〔現行NWの仕様〕 の (4) から変更しない。
〔MSVの移行〕
現行NWから更改後NWへの移行期間中のネットワーク(以下、移行中NWという)の構成を、図3に示す。
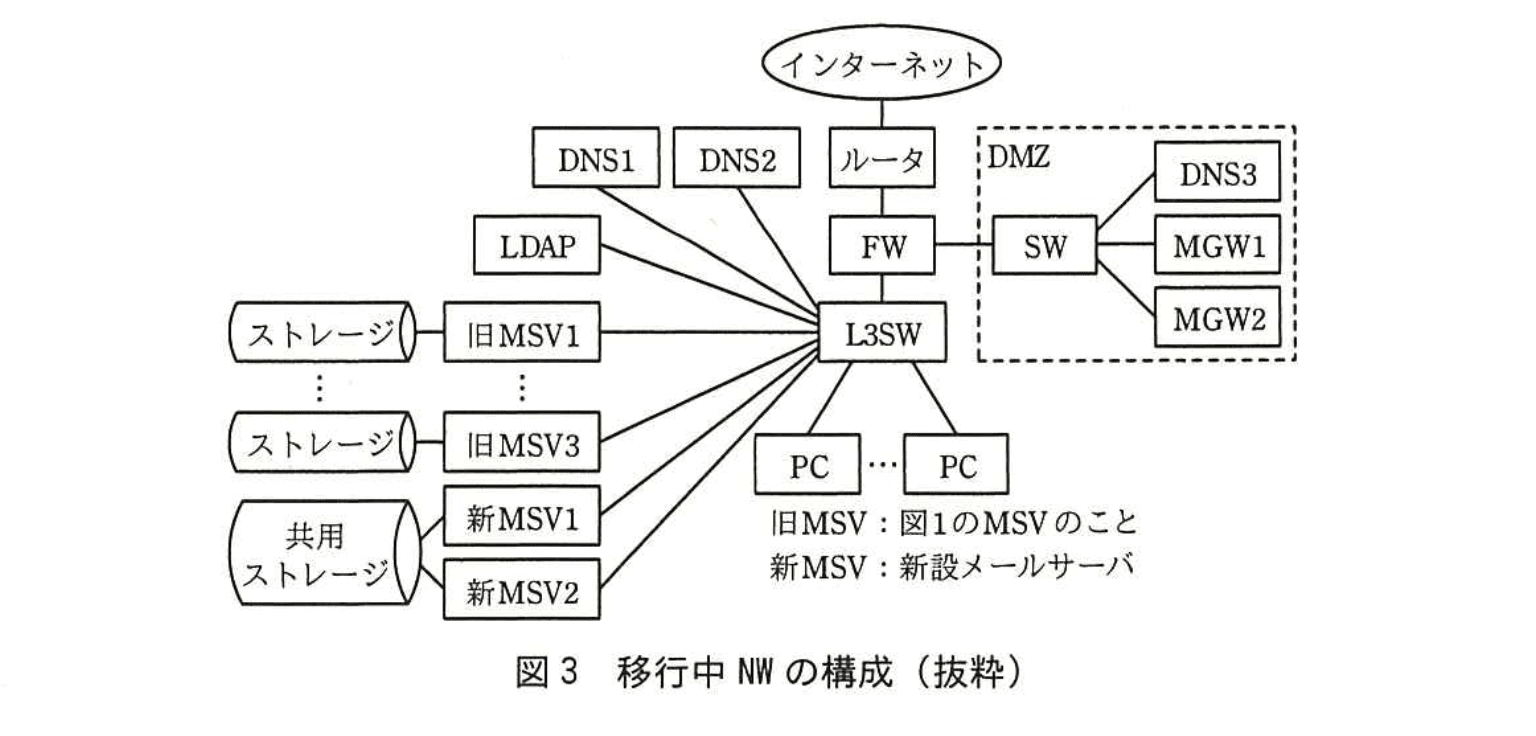
図3から旧MSV1〜3と、それらに接続したストレージを撤去したものが、更改後NWの構成となる。
現行NWから移行中NWへの変更点を、次に示す。
・旧MSVと新MSVとを並行稼働させる。すなわち、旧MSV、新MSVとも、社内・社外宛てのメール送信、及び社内・社外からのメール受信を可能にする。
・②新MSVも、旧MSVと同様に、LDAPの情報を用いてメールルーティングを行う。
MSVの移行で、MBOXを新MSVのものに変更するが、旧MSV1〜3のMBOX内のメールを移動や複製はしない。
移行中NWにおける、MSV移行工程の概要を、表2に示す。
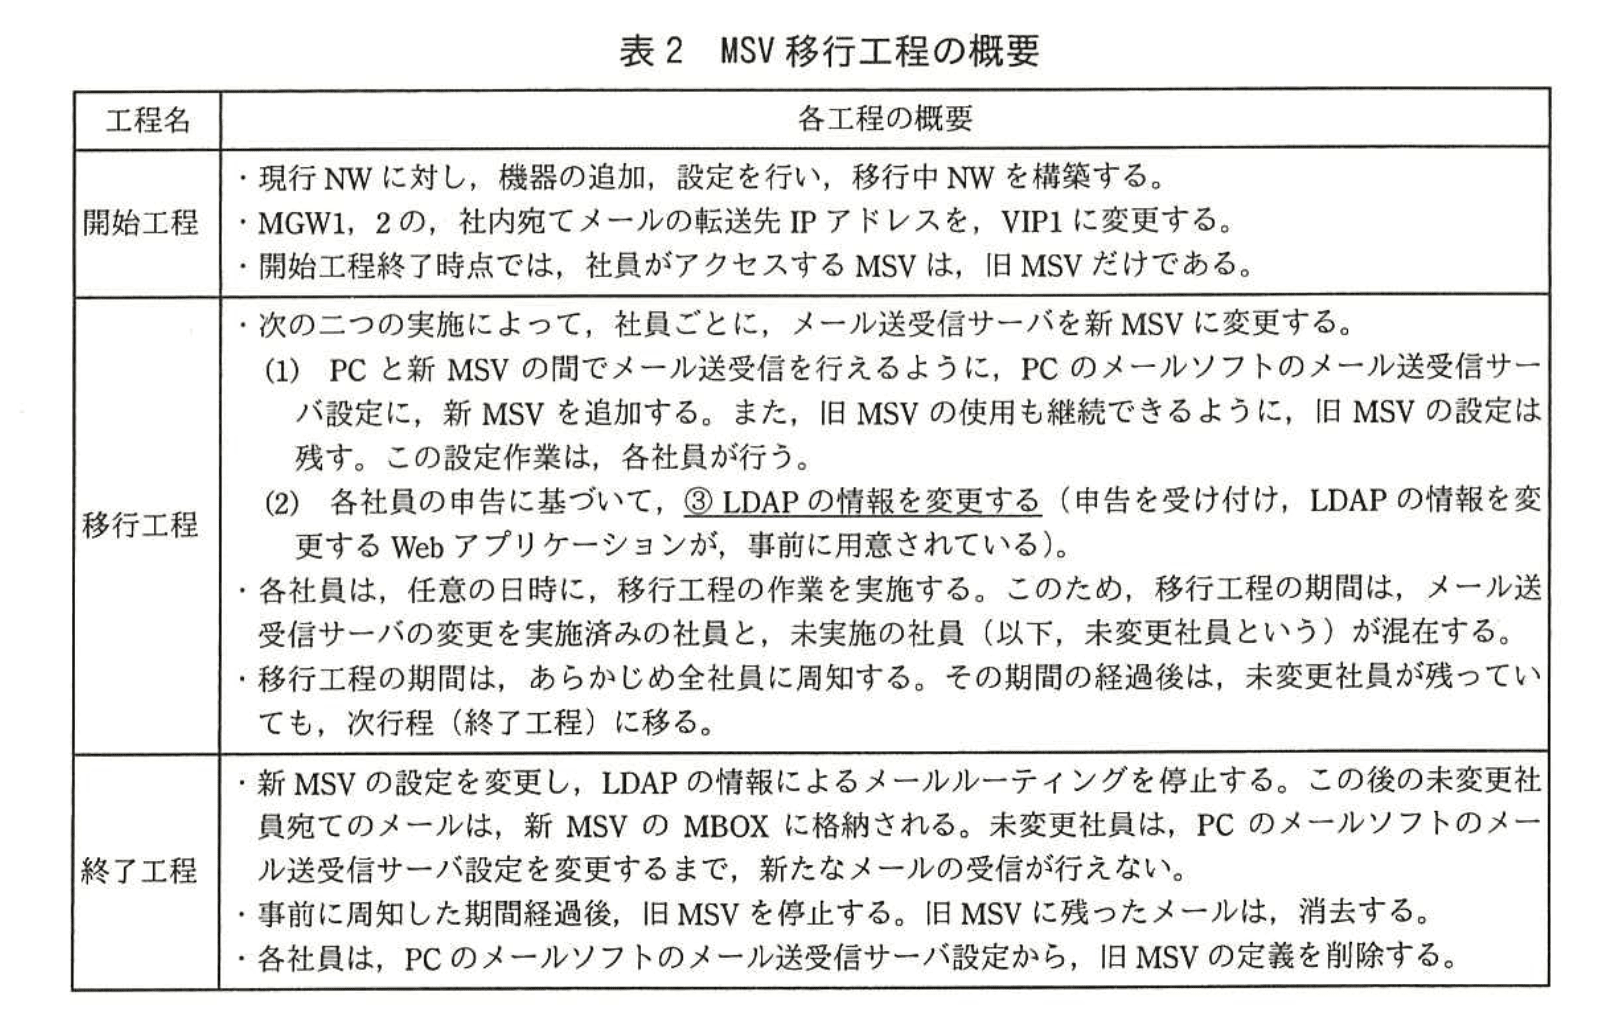
以上の計画に基づいて、D社のメールサーバ移行は実施され、新サーバへの更改は完了した。
設問1:〔現行NWの仕様〕について、(1)~(4)に答えよ。
問題文を見る模範解答
a:ゾーン転送
b:SMTP
解説
解答の論理構成
-
a を特定
- 引用:
「ゾーン情報の更新時には、プライマリDNSがセカンダリDNSへ更新通知(NOTIFYメッセージ)を送信する。これを契機として、aが行われる。」 - 解説:DNSではプライマリからセカンダリへ変更を反映させる手順を「ゾーン転送」と呼びます。NOTIFYメッセージはセカンダリに対し「最新データを取りに来て」と促すトリガです。したがって a = ゾーン転送。
- 引用:
-
b を特定
- 引用(表1項番1,2):
「送信元 MGW1,2 ― 宛先MSV1」「送信元MSV1~3 ― 宛先 MGW1,2」 - 解説:MGW(メールゲートウェイ)とMSV(メールサーバ)は相互にメールを中継します。メール転送に使われる標準プロトコルはSMTP(Simple Mail Transfer Protocol)です。POPやIMAPはクライアントがメールを取得するときのプロトコルであり、サーバ間転送には用いません。したがって b = SMTP。
- 引用(表1項番1,2):
-
まとめ
- a = ゾーン転送
- b = SMTP
誤りやすいポイント
- NOTIFYのあとに「IXFR(差分転送)」と答えてしまう
→ 問題文は転送方式まで聞いておらず、包括的な処理名「ゾーン転送」が正解です。 - MGWとMSV間のプロトコルをPOP3/IMAP4と誤答
→ どちらもクライアント取得用。サーバ間の配送はSMTPが基本です。 - DNSの用語で「レジストリ更新」「再帰問い合わせ」を連想
→ いずれもゾーン転送とは別概念。トリガ条件と対象処理を区別しましょう。
FAQ
Q: NOTIFYが送られない場合でもゾーン転送は行われますか?
A: はい。SOAレコードのシリアル番号比較による定期ポーリングで転送は行われます。NOTIFYは即時性を高めるための仕組みです。
A: はい。SOAレコードのシリアル番号比較による定期ポーリングで転送は行われます。NOTIFYは即時性を高めるための仕組みです。
Q: SMTP以外にサーバ間メール転送で利用されるプロトコルはありますか?
A: 基本はSMTPですが、暗号化を施す場合はSMTP over TLS(SMTPS)やSTARTTLS拡張を併用します。
A: 基本はSMTPですが、暗号化を施す場合はSMTP over TLS(SMTPS)やSTARTTLS拡張を併用します。
Q: POPとIMAPの違いは?
A: POPはメールをダウンロード後にサーバ内を削除する使い方が主流、IMAPはサーバ上のメールを保持したまま多端末から同期できます。サーバ間転送にはいずれも用いません。
A: POPはメールをダウンロード後にサーバ内を削除する使い方が主流、IMAPはサーバ上のメールを保持したまま多端末から同期できます。サーバ間転送にはいずれも用いません。
関連キーワード: DNS NOTIFY, ゾーン転送, SMTP, セカンダリDNS, メールゲートウェイ

設問1:〔現行NWの仕様〕について、(1)~(4)に答えよ。
問題文を見る模範解答
c:DNS1
解説
解答の論理構成
- 表1の項番3は
「送信元DNS3/宛先 c/プロトコルDNSプロトコル」
と記載されています。 - 【問題文】には
「プライマリDNSはDNS1である。DNS3は公開ゾーン情報だけを保有するセカンダリDNSである。」
とあります。また、
「プライマリDNSは、セカンダリDNSとだけ通信を行う。ゾーン情報の更新時には、プライマリDNSがセカンダリDNSへ更新通知(NOTIFYメッセージ)を送信する。」
と明記されています。 - NOTIFY受信後、セカンダリ側(DNS3)は最新ゾーン情報を取得するため 自身からプライマリへ AXFR/IXFRを要求します。このときの通信方向は
「DNS3 → DNS1」
です。 - したがって、FWで許可すべき「宛先」はプライマリである DNS1 となります。
誤りやすいポイント
- 「NOTIFYはプライマリ発信だから通信方向はDNS1 → DNS3」と早合点し、FWの戻り通信を考慮し忘れる。実際のゾーン転送はセカンダリ発信です。
- 「DNS2もセカンダリだから同じ扱い」と思い込み、宛先をDNS2としてしまう。項番3の送信元はDNS3なので対応するプライマリはDNS1です。
- ステートフルインスペクションを過信し、「戻りパケットが許可されるから送信元・宛先は逆でも良い」と勘違いする。あくまで“開始方向”を正しく設定する必要があります。
FAQ
Q: NOTIFYメッセージだけでゾーン情報は送られないのですか?
A: はい。NOTIFYは更新の有無を知らせるだけで、実際のゾーンデータはセカンダリ側(今回のDNS3)がAXFR/IXFR要求を出して取得します。
A: はい。NOTIFYは更新の有無を知らせるだけで、実際のゾーンデータはセカンダリ側(今回のDNS3)がAXFR/IXFR要求を出して取得します。
Q: DNS2との通信設定は不要ですか?
A: DNS2もセカンダリDNSなので同様の通信が必要ですが、表1の項番3は「DNS3」用の設定を問う設問です。DNS2については別途既に設定済みと読み取れます。
A: DNS2もセカンダリDNSなので同様の通信が必要ですが、表1の項番3は「DNS3」用の設定を問う設問です。DNS2については別途既に設定済みと読み取れます。
Q: ステートフルFWなら逆方向通信は自動許可されるのですか?
A: はい。DNS3 → DNS1のセッションを許可すれば、ステートフルインスペクションによってDNS1 → DNS3の応答パケットは自動で通過します。
A: はい。DNS3 → DNS1のセッションを許可すれば、ステートフルインスペクションによってDNS1 → DNS3の応答パケットは自動で通過します。
関連キーワード: DNSゾーン転送, AXFR, セカンダリサーバ, NOTIFY, ステートフルFW
設問1:〔現行NWの仕様〕について、(1)~(4)に答えよ。
問題文を見る(3)表1中の項番4で許可されている通信では、どのような情報が送信されるか。15字以内で答えよ。
模範解答
公開ゾーン情報の更新通知
解説
解答の論理構成
- 表1の項番4は
「送信元:DNS1」「宛先:DNS3」「プロトコル:DNSプロトコル」
と規定されています。 - 【問題文】の〔現行NWの仕様〕(1) には
「DNS1はプライマリDNS」「DNS3は公開ゾーン情報だけを保有するセカンダリDNS」とあり、さらに
「ゾーン情報の更新時には、プライマリDNSがセカンダリDNSへ更新通知(NOTIFYメッセージ)を送信する」
と明示されています。 - よって、項番4の通信でDNS1からDNS3へ送られるのは「公開ゾーン情報」の「更新通知(NOTIFYメッセージ)」であると結論づけられます。
誤りやすいポイント
- DNS3が保持するのは「公開ゾーン情報」であり、社内向けの非公開ゾーン情報ではない点を見落としやすいです。
- 「ゾーン情報そのもの」ではなく「ゾーン情報の更新通知(NOTIFY)」が送られることを取り違えるケースが散見されます。
- DNSの“ゾーン転送”と“更新通知”を混同し、AXFR/IXFRと誤答してしまうことがあります。
FAQ
Q: NOTIFYメッセージとゾーン転送は何が違いますか?
A: NOTIFYはゾーンに変更があったことをセカンダリに知らせる短い通知で、実際のレコード転送はその後にセカンダリ側から開始されるAXFR/IXFRです。
A: NOTIFYはゾーンに変更があったことをセカンダリに知らせる短い通知で、実際のレコード転送はその後にセカンダリ側から開始されるAXFR/IXFRです。
Q: なぜDNS2ではなくDNS3が宛先になるのですか?
A: DNS3は「公開ゾーン情報だけを保有するセカンダリDNS」と定義されており、公開用の更新通知はDNS3宛に送る設計だからです。
A: DNS3は「公開ゾーン情報だけを保有するセカンダリDNS」と定義されており、公開用の更新通知はDNS3宛に送る設計だからです。
Q: FWがステートフルインスペクションでも通知は必要ですか?
A: はい。ステートフルはコネクション管理を行うだけで、ゾーン変更の事実をセカンダリへ伝える役割は別途NOTIFYが担います。
A: はい。ステートフルはコネクション管理を行うだけで、ゾーン変更の事実をセカンダリへ伝える役割は別途NOTIFYが担います。
関連キーワード: DNS, セカンダリ, NOTIFY, ゾーン転送
設問1:〔現行NWの仕様〕について、(1)~(4)に答えよ。
問題文を見る(4)本文中の下線①は、送信元によって選択される宛先に偏りが生じやすく、その偏りが長時間継続しやすいからである。宛先に偏りが生じやすくなる条件を15字以内で答えよ。また、その偏りが継続しやすい理由を40字以内で述べよ。
模範解答
条件:送信元が少数の場合
理由:送信元は、DNSのキャッシュが生存している間、宛先を変えないから
解説
解答の論理構成
- 【問題文】では「MGWからMSVへのメール転送は、DNSラウンドロビンを用いても、負荷の偏りが生じやすい」と述べています。これは本来、複数IPへの問い合わせ結果を回転させることで均等化を図る方式です。
- ところがDNSラウンドロビンは「送信元が少数」のときに弱点が出ます。少数の送信元はたまたま得た同一IPをそのまま DNSキャッシュ に保持し続けるため、転送先を変えません。
- すると各送信元がずっと同じMSVを選び続けるので、サーバ間に「宛先の偏り」が固定化されてしまいます。
- この“固定化”はDNSレコードのTTL(生存時間)が切れるまで続くため、偏りが長時間継続します。
- 以上より
・条件:送信元が少数の場合
・理由:送信元は、DNSのキャッシュが生存している間、宛先を変えないから
が解答となります。
誤りやすいポイント
- 「MGWが2台だから偶然片寄るだけ」と誤解し、DNSキャッシュの存在を忘れる。
- 条件を「メール送信が集中した場合」としてしまい、送信元数ではなくトラフィック量を基準に書いてしまう。
- TTLの長短に触れず「キャッシュされるから」とだけ述べ、偏りが“継続”する根拠を示さない。
FAQ
Q: DNSラウンドロビンなら常に均等化できるのでは?
A: 均等化されるのは多数のクライアントが都度名前解決を行う場合です。送信元が少数だと一度得たアドレスをTTLまで保持するため偏ります。
A: 均等化されるのは多数のクライアントが都度名前解決を行う場合です。送信元が少数だと一度得たアドレスをTTLまで保持するため偏ります。
Q: TTLを短くすれば偏りは解消できますか?
A: 短くすれば偏りは縮小できますが、名前解決の頻度が上がりDNSへの負荷を招くため、運用面のバランスが必要です。
A: 短くすれば偏りは縮小できますが、名前解決の頻度が上がりDNSへの負荷を招くため、運用面のバランスが必要です。
Q: 負荷分散装置を置けばDNSラウンドロビンより優れますか?
A: レイヤ4/7ロードバランサならリアルタイムで接続先を制御できるため偏りは起きにくく、セッション維持やヘルスチェック機能も利用できます。
A: レイヤ4/7ロードバランサならリアルタイムで接続先を制御できるため偏りは起きにくく、セッション維持やヘルスチェック機能も利用できます。
関連キーワード: DNSラウンドロビン, キャッシュ, TTL, 負荷分散
設問2:〔新メールサーバの負荷分散の仕様〕について、(1)、(2)に答えよ。
問題文を見る模範解答
d:新MSV1
e:新MSV2
解説
解答の論理構成
- 【問題文】には
“・ d と e に、VRRPを2グループ設定する。それぞれのグループをVRRPg1, VRRPg2と呼ぶ。”
とあります。VRRPを構成できるのは、同じセグメント上で冗長化・負荷分散を行う2台の装置です。図2で同一セグメントに並び、メール処理を行う2台は「新MSV1」「新MSV2」のみです。 - さらに
“・VRRPg1は d の優先度を高く設定し、VRRPg2は e の優先度を高く設定する。”
と記載されています。片方のグループでは「新MSV1」がMaster、もう片方では「新MSV2」がMasterになるよう優先度を逆転させる典型的なVRRPロードバランシング構成で、これも “新MSV1 ⇔ 新MSV2” でなければ成立しません。 - したがって
d:新MSV1
e:新MSV2
が正答となります。
誤りやすいポイント
- 「VRRPはルータだけ」と決めつけ、MGW1/MGW2を選択してしまう。VRRPはL3動作が可能なサーバOSでも利用できます。
- “優先度を高く設定” の記述に気を取られ、Master側=高負荷側と誤解して優先度を同一装置に統一してしまう。実際はグループごとにMasterを振り分けて負荷を分散します。
- DNSラウンドロビンとVRRPを同時に使う説明から、DNS3などDMZ側を連想してしまう。問題文は “PCのメールソフト” との通信経路に限定しており、DMZ機器は対象外です。
FAQ
Q: VRRPをサーバで動かすときもルータと同じく仮想MACが払い出されますか?
A: はい。OSがVRRPプロトコルに対応していれば仮想MACを生成し、ARP応答も自動で行います。利用者は仮想IPだけを意識すればよい構成になります。
A: はい。OSがVRRPプロトコルに対応していれば仮想MACを生成し、ARP応答も自動で行います。利用者は仮想IPだけを意識すればよい構成になります。
Q: VRRPg1とVRRPg2で仮想IPを2つに分けるメリットは何ですか?
A: 片方の仮想IP(VIP1)は「新MSV1」がMaster、もう片方(VIP2)は「新MSV2」がMasterになるため、通常時は接続が50:50に分散します。障害時は自動的に片方が両VIPを引き継ぎ、可用性を確保できます。
A: 片方の仮想IP(VIP1)は「新MSV1」がMaster、もう片方(VIP2)は「新MSV2」がMasterになるため、通常時は接続が50:50に分散します。障害時は自動的に片方が両VIPを引き継ぎ、可用性を確保できます。
Q: MGWから新MSVへの転送先を “VIP1に固定” としていますが、VIP2は使われないのですか?
A: MGW側の経路は冗長性よりも設定簡素化を優先し、社外メール受信経路を1本に固定しています。VIP2はPCからのアクセス分散専用となります。
A: MGW側の経路は冗長性よりも設定簡素化を優先し、社外メール受信経路を1本に固定しています。VIP2はPCからのアクセス分散専用となります。
関連キーワード: VRRP, 仮想IP, 優先度, 負荷分散, 冗長化
設問2:〔新メールサーバの負荷分散の仕様〕について、(1)、(2)に答えよ。
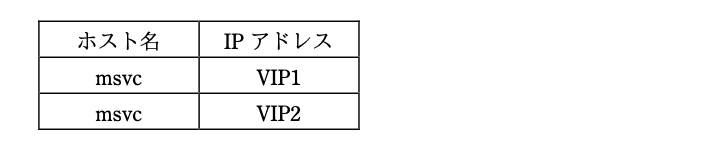
問題文を見る(2)本文で定義されている仕様において必要な、社内ゾーン情報に定義する2件のAレコードについて、そのホスト名とIPアドレスの組合せを答えよ。
模範解答
下表のとおり
解説
解答の論理構成
-
PCが参照するホスト名を確認
― 仕様(2)に「PCのメールソフトのメール送受信サーバには、msvc を設定する。」とある。したがってAレコードのホスト名は msvc で固定される。 -
VRRPの仮想IPを確認
― 同じ仕様に「VRRPg1の仮想IPアドレスは VIP1, VRRPg2の仮想IPアドレスは VIP2 である。」と明記されている。 -
DNSラウンドロビン併用の目的
― 「新MSV1, 2とも正常時には、PCからのアクセスが分散し、一方の故障時には他方だけアクセスが行われるように、VRRPとDNSラウンドロビンを併用する。」とある。
― VRRPだけでは“片系障害時の冗長”は担保できるが“正常時の負荷分散”は行えない。そこでDNSラウンドロビンを用い、同一ホスト名 msvc に複数のIPを登録して同確率に返すことでアクセスを分散させる。 -
結論
― ホスト名 msvc に対し、仮想IP VIP1 と VIP2 の2件のAレコードを登録すれば、DNSでの負荷分散とVRRPによる冗長の両要件を同時に満たす。
誤りやすいポイント
- 「新MSV1」「新MSV2」それぞれの実IP (IP1, IP2) を登録してしまう
実IPはVRRP切替えの対象外のため、障害時に片系へ流れない。 - 別々のホスト名(例:msv1, msv2)でAレコードを作成する
PCは msvc しか問い合わせないため、負荷分散が働かない。 - MXレコードの変更と混同する
本問は「社内ゾーン情報のAレコード」に限定しており、メール配送用途のMXレコードとは別の話である。
FAQ
Q: 実運用でVIP1/VIP2を片方だけAレコードにした場合はどうなる?
A: DNSラウンドロビンが機能せず、新MSVが1台故障するとPCは接続先を失います。VRRPは片系障害時のIP引き継ぎをしますが、DNSが返すIPが1個では平常時の負荷分散が行えません。
A: DNSラウンドロビンが機能せず、新MSVが1台故障するとPCは接続先を失います。VRRPは片系障害時のIP引き継ぎをしますが、DNSが返すIPが1個では平常時の負荷分散が行えません。
Q: VRRPとDNSラウンドロビンを併用するメリットは?
A: VRRPはL2/L3レベルで仮想IPを引き継ぐだけなので正常時のトラフィックは1台に集中します。DNSラウンドロビンを併用することで正常時のリクエストを2台に均等配分し、障害時はVRRPにより自動で片系へ収束させる二重の仕組みになります。
A: VRRPはL2/L3レベルで仮想IPを引き継ぐだけなので正常時のトラフィックは1台に集中します。DNSラウンドロビンを併用することで正常時のリクエストを2台に均等配分し、障害時はVRRPにより自動で片系へ収束させる二重の仕組みになります。
Q: AレコードをAAAAレコードでも登録すべき?
A: IPv6対応ネットワークならAAAAレコードも同様に msvc → VIP1(v6), msvc → VIP2(v6) を登録します。ただし本問はIPv4前提のAレコードのみが問われています。
A: IPv6対応ネットワークならAAAAレコードも同様に msvc → VIP1(v6), msvc → VIP2(v6) を登録します。ただし本問はIPv4前提のAレコードのみが問われています。
関連キーワード: DNSラウンドロビン, VRRP, 仮想IP, 冗長構成, 負荷分散
設問3:〔MSVの移行〕について、(1)~(4)に答えよ。
問題文を見る(1)現行NWから移行中NWへの変更において、DNSとMGW以外で、設定変更が必要な現行NWの機器名を、図3中の機器名を用いて答えよ。また、その設定変更内容を40字以内で述べよ。
模範解答
機器名:FW
設定変更内容:新MSVとMGWとの間のSMTP通信を、双方向とも許可する。
解説
解答の論理構成
- 変更点の前提
〔MSVの移行〕では「旧MSVと新MSVとを並行稼働させる。すなわち、旧MSV、新MSVとも、社内・社外宛てのメール送信、及び社内・社外からのメール受信を可能にする。」と明記されています。したがって、DMZ内の「MGW1,2」と「新MSV1, 2」の間でSMTP通信を双方向に通過させる必要があります。 - 現状の通信許可範囲
〔現行NWの仕様〕の (5) と「表1 DMZ上の機器とMSV及びDNSとの間で許可されている通信」によれば、
・項番1:送信元「MGW1,2」→宛先「MSV1」→プロトコル「b」
・項番2:送信元「MSV1~3」→宛先「MGW1,2」→プロトコル「b」
となっており、SMTPは「MSV1」にしか到達しません。 - 移行中に必要な変更
「新MSV1, 2」を追加するだけではFWが新しいIPを通さないため、「ステートフルインスペクション」を用いているFWの許可リストを修正しなければ通信が確立しません。DNSやMGW自体の設定は設問条件にて除外されています。よって、設定変更が必要な現行機器は「FW」だけです。 - 変更内容の具体化
「送信元MGW1,2 → 宛先 新MSV1,2」および「送信元 新MSV1,2 → 宛先MGW1,2」のSMTPを許可するルールを追加すれば要件を満たすため、解答は下記となります。
誤りやすいポイント
- 「LDAPを参照してメールルーティングを行う」のでLDAP側を変更すると誤解しがちですが、設問は「DNSとMGW以外で」と限定しており、LDAPの機能追加は不要です。
- 旧MSVを残したまま並行稼働すると「MSV1~3の許可が既にあるから大丈夫」と思い込みやすいですが、新MSVは別IPなのでFWルールを追加しなければSMTPは遮断されます。
- DNSレコード追加とFWルール追加を混同しやすい点にも注意が必要です。DNSは名前解決、FWは経路制御を担当する別レイヤです。
FAQ
Q: 旧MSV停止後にFWルールを元に戻す必要はありますか?
A: セキュリティポリシに従い不要な許可は削除するのが望ましいですが、本設問では移行期間中の変更のみを問われています。
A: セキュリティポリシに従い不要な許可は削除するのが望ましいですが、本設問では移行期間中の変更のみを問われています。
Q: 「ステートフルインスペクション」を使用している場合、受信方向だけ許可すれば良いですか?
A: SMTPは双方向でセッションが張られるため、送信元・宛先を入れ替えたルールの両方を明示的に登録するのが安全です。
A: SMTPは双方向でセッションが張られるため、送信元・宛先を入れ替えたルールの両方を明示的に登録するのが安全です。
Q: VRRP設定はFWに影響しますか?
A: VRRPはL3経路の冗長化であり、FWのACLと直接連携しないため、本設問の変更対象ではありません。
A: VRRPはL3経路の冗長化であり、FWのACLと直接連携しないため、本設問の変更対象ではありません。
関連キーワード: SMTP, ファイアウォール, ステートフルインスペクション, アクセス制御リスト
設問3:〔MSVの移行〕について、(1)~(4)に答えよ。
問題文を見る(2)本文中の下線②が必要な理由は、移行期間中に、どのような送信元と宛先のメールが送受信されるからか。その組合せを一つ答えよ。
模範解答
送信元:メール送受信サーバの変更を実施済みの社員 又は 社外
宛先:未変更社員
解説
解答の論理構成
- 移行工程では「メール送受信サーバの変更を実施済みの社員と、未変更の社員(以下、未変更社員という)が混在する。」という状態が【問題文】に明記されています。
- さらに、「旧MSV、新MSVとも、社内・社外宛てのメール送信、及び社内・社外からのメール受信を可能にする。」とも書かれており、新MSVが社外メールも一手に受け取る可能性があります。
- したがって、新MSVには
・メール送受信サーバを新MSVに切替済みの社員から送られる社内メール
・社外から届く社内宛てメール
の両方が到着します。 - しかし宛先が「未変更社員」の場合、そのMBOXは依然として旧MSV1~3に存在します。新MSVが下線②のように「LDAPの情報を用いてメールルーティング」を行わなければ、これらのメールは正しく旧MSVへ転送されず、配送不能になります。
- よって、下線②が必要な理由は「送信元:メール送受信サーバの変更を実施済みの社員 又は 社外/宛先:未変更社員」という組合せのメールが移行期間中に発生するからです。
誤りやすいポイント
- 「社外メールは旧MSVが受け取る」と思い込み、新MSVでのルーティングが不要だと判断してしまう。実際にはMGWからの転送先はVIP1(新MSV側)に変更済みです。
- 送信元として「変更済み社員」のみを想定し、社外からのメールを忘れる。社外メールもLDAPルーティングの対象になります。
- 宛先を「全社員」と広く考えてしまい、解答が曖昧になる。必要なのは「未変更社員」宛てのメールと限定されています。
FAQ
Q: 変更済み社員同士のメールはLDAPルーティングが要りますか?
A: 両者のMBOXが共有ストレージ上にあるため、新MSV内で完結し、LDAPルーティングは必須ではありません。
A: 両者のMBOXが共有ストレージ上にあるため、新MSV内で完結し、LDAPルーティングは必須ではありません。
Q: 未変更社員から社外への送信ではLDAPルーティングは関係しますか?
A: 送信方向が社外の場合、宛先は社内に存在しないためLDAP参照は不要です。LDAPが必要になるのは宛先が社内(特に未変更社員)のときです。
A: 送信方向が社外の場合、宛先は社内に存在しないためLDAP参照は不要です。LDAPが必要になるのは宛先が社内(特に未変更社員)のときです。
Q: 終了工程でLDAPルーティングを停止すると未変更社員のメールはどうなりますか?
A: 「新MSVのMBOXに格納」されます。旧MSVへの転送は行われなくなるため、未変更社員はPC設定を変更しない限り新着メールを受信できません。
A: 「新MSVのMBOXに格納」されます。旧MSVへの転送は行われなくなるため、未変更社員はPC設定を変更しない限り新着メールを受信できません。
関連キーワード: VRRP, DNSラウンドロビン, LDAP, メールルーティング, フェーズ移行
設問3:〔MSVの移行〕について、(1)~(4)に答えよ。
問題文を見る(3)表2中の移行工程におけるメールの転送経路の例を、次の(ア)、(イ)に示す。“旧MSV”、“新MSV”、“→”を用いて、経路を完成させよ。
(ア)送信元が社外、宛先が未変更社員
送信元のメールサーバ → MGW → [ (A) ]
(イ)送信元が未変更社員、宛先が社外
送信元PC → [ (B) ] → MGW → 宛先のメールサーバ
模範解答
(A):新MSV → 旧MSV
(B):旧MSV
解説
解答の論理構成
-
MGWが参照する転送先
表2「開始工程」で「MGW1、2の、社内宛てメールの転送先IPアドレスを、VIP1に変更する。」とあるとおり、社外→社内のメールは必ずMGW ➡ VIP1(=VRRPg1の仮想IP)に届きます。VIP1は「新MSV1, 2」のVRRPアドレスなので、受信側の“入り口”は必ず新MSVです。 -
LDAPに基づくメールルーティング
移行工程中は「②新MSVも、旧MSVと同様に、LDAPの情報を用いてメールルーティングを行う」とあり、宛先に応じて新MSVが転送可です。さらに「各社員の申告に基づいて、③LDAPの情報を変更する」とあるため、未変更社員のエントリは旧MSVのままです。したがって、新MSVはLDAPで旧MSVを見付けてメールを転送します。
→(ア)の経路は「送信元のメールサーバ → MGW → 新MSV → 旧MSV」。 -
未変更社員の送信動作
移行工程ではPC設定を「旧MSVの使用も継続できるように、旧MSVの設定は残す」としており、未変更社員は従来どおり旧MSVをSMTPサーバとして使います。よって、
(イ)の経路は「送信元PC → 旧MSV → MGW → 宛先のメールサーバ」となります。
誤りやすいポイント
- 「MGWがVIP1に転送=常に新MSV1」と早合点しがちですが、VRRPのため新MSV2がアクティブでもVIP1は生きています。重要なのは“必ず新MSV経由”になる点です。
- LDAP変更の有無とPC設定変更の有無を混同しやすいです。未変更社員はLDAPもPCも旧MSV指定のままと整理しましょう。
- 「MBOXは新MSV側に移す」と読んで旧MSV行きメールは存在しないと勘違いするケースがありますが、移行工程では旧MSVにもメールが残ります。
FAQ
Q: LDAPを変更済みだがPC設定を旧MSVのままでも送信できますか?
A: 送信は可能です。送信経路はPC → 旧MSV → MGWです。受信はLDAPが指す新MSVに届きますので、設定を変えないと受信できません。
A: 送信は可能です。送信経路はPC → 旧MSV → MGWです。受信はLDAPが指す新MSVに届きますので、設定を変えないと受信できません。
Q: 新MSVが故障した場合、社外からのメールはどうなりますか?
A: VRRPでVIP1のマスターがもう一方の新MSVに切り替わるため、MGWからの配送先は自動的に生存している新MSVへ移行します。
A: VRRPでVIP1のマスターがもう一方の新MSVに切り替わるため、MGWからの配送先は自動的に生存している新MSVへ移行します。
Q: 移行工程で旧MSVに残ったメールは終了工程後にどう処理しますか?
A: 表2「終了工程」で「旧MSVに残ったメールは、消去する」と明記されています。必要なメールは移行期間中に各自で取得しておく必要があります。
A: 表2「終了工程」で「旧MSVに残ったメールは、消去する」と明記されています。必要なメールは移行期間中に各自で取得しておく必要があります。
関連キーワード: VRRP, LDAP, メールルーティング, ステートフルインスペクション
設問3:〔MSVの移行〕について、(1)~(4)に答えよ。
問題文を見る(4)表2中の下線③では、LDAPのどのような情報がどのように変更されるか。40字以内で述べよ。
模範解答
申請者のメールアドレスに対応するメールサーバが、新MSVに変更される。
解説
解答の論理構成
- 【問題文】には「メールアドレスとそのMBOXを収容するMSVとの対応を、LDAPに登録している」とあります。すなわち、LDAPは“宛先メールアドレス ⇒ どのMSVが保管先か”という対応表の役割を担っています。
- 移行工程では「②新MSVも、旧MSVと同様に、LDAPの情報を用いてメールルーティングを行う」と明記されており、メール配信経路の判定は引き続きLDAPに依存します。
- さらに表2の説明で「各社員の申告に基づいて、③LDAPの情報を変更する」とあり、申請者(=メールソフト設定を済ませた社員)の情報だけを書き換える運用が示されています。
- 以上より、変更されるのはLDAPに保存されている「メールアドレス → 収容MSV」の対応先であり、旧MSVから新MSVへ“参照先サーバ”を差し替えることだと論理的に導けます。
誤りやすいポイント
- 「MBOXの物理位置を示す属性そのものを編集する」と誤解し、サーバ名変更の意図を読み落とす。
- VRRPやDNSラウンドロビンの話題と混同し、IPアドレスを書き換えると答えてしまう。
- LDAPで保持しているのは“社員アカウント情報全般”と広く捉え過ぎて、メールルーティング以外の情報まで変更対象と述べてしまう。
FAQ
Q: 旧MSV停止後にLDAP情報は再度修正が必要ですか?
A: 終了工程で旧MSVを停止する前に全社員分が新MSVを指すようになっていれば追加修正は不要です。
A: 終了工程で旧MSVを停止する前に全社員分が新MSVを指すようになっていれば追加修正は不要です。
Q: 未変更社員宛てメールが新MSVに来た場合、旧MSVのメールはどうなりますか?
A: 終了工程で旧MSVに残ったメールは消去すると計画されています。新MSVに格納されたあとのメールのみ受信可能です。
A: 終了工程で旧MSVに残ったメールは消去すると計画されています。新MSVに格納されたあとのメールのみ受信可能です。
Q: LDAP変更を社員申告で行うのはなぜですか?
A: PC側のメールソフト設定とLDAPの対応先を同時に切り替えないと送受信が成立しないため、作業完了を社員自身で申告させて整合性を取っています。
A: PC側のメールソフト設定とLDAPの対応先を同時に切り替えないと送受信が成立しないため、作業完了を社員自身で申告させて整合性を取っています。
関連キーワード: LDAP, メールルーティング, VRRP, DNSラウンドロビン, MBOX

