
ネットワークスペシャリスト 2017年 午後1 問01
SSL-VPNの導入に関する次の記述を読んで、設問1〜4に答えよ。
H社は、顧客の業務システムの構築(以下、顧客システム構築という)を主力業務とする、中堅のシステム開発会社である。顧客システムは、様々なサーバ機器、OS、ミドルウェアなどを組み合わせて構築され、利用されるプロトコルも様々である。H社の拠点で構築されて、最終的に顧客の拠点に納入されるシステムは、顧客社内のPCなどから利用される。
〔H社の現行ネットワーク〕
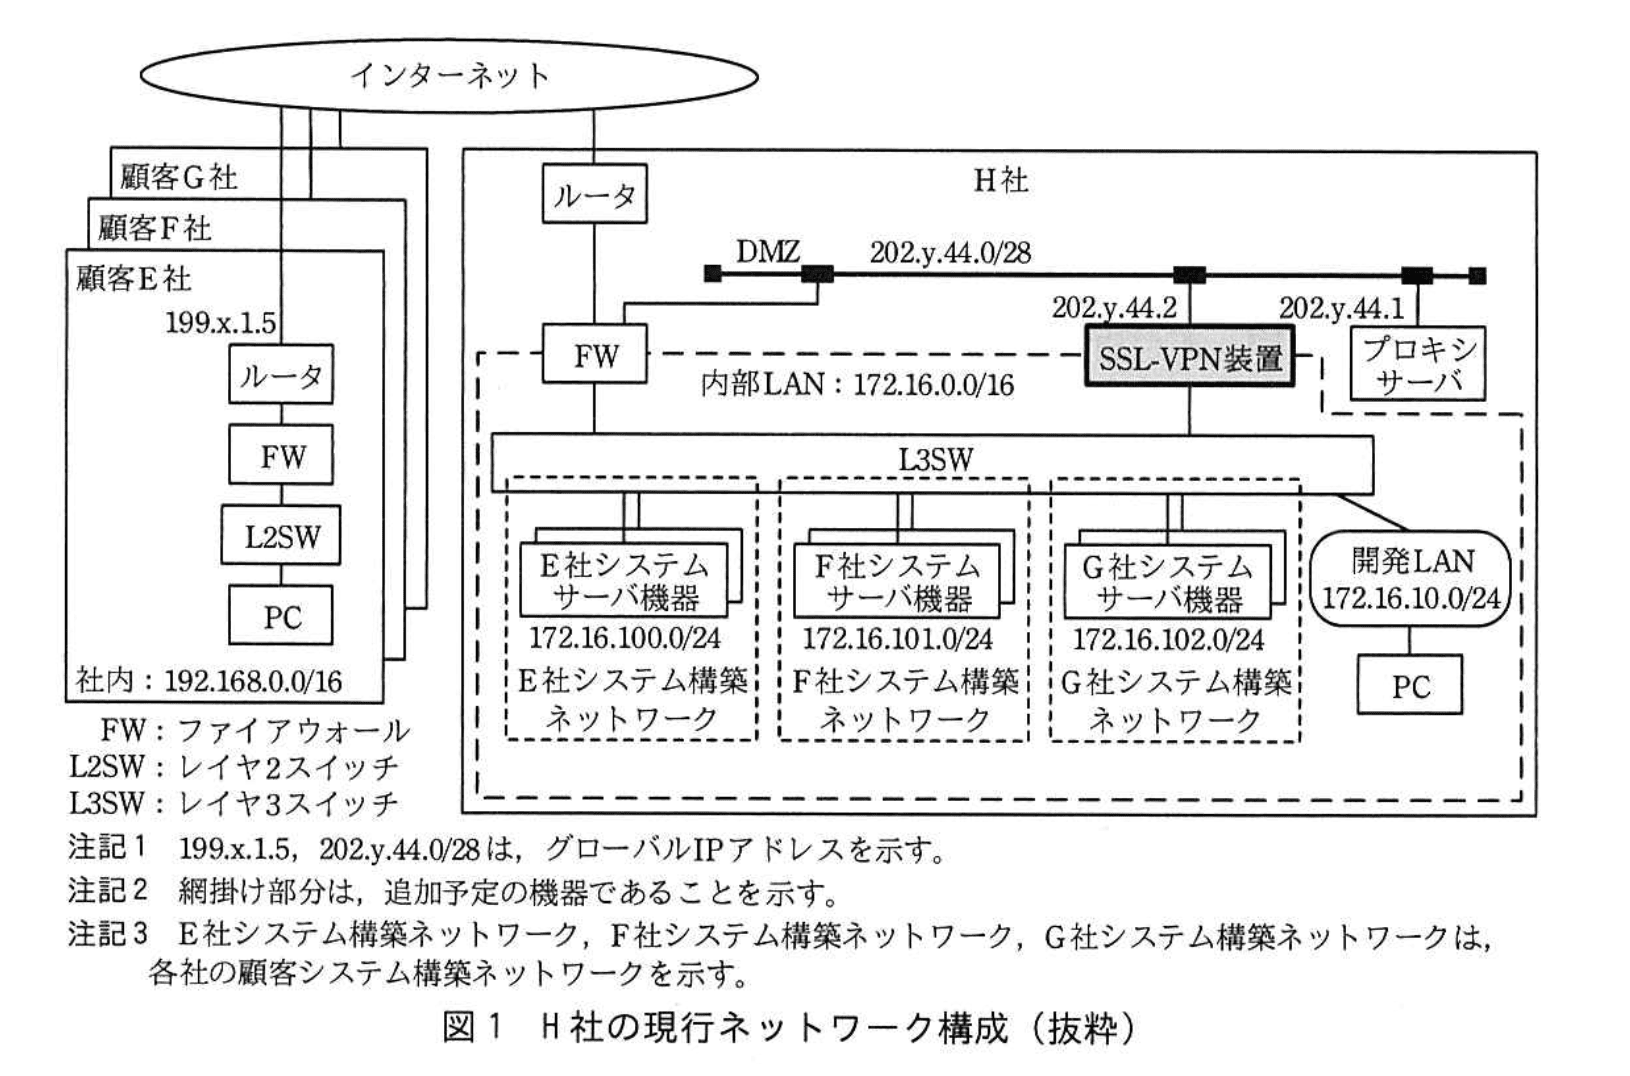
H社では、受注した顧客システム構築専用のネットワーク(以下、顧客システム構築ネットワークという)をそれぞれ設け、一つの顧客システム構築ネットワークに、H社の内部LANのサブネットを一つ割り当てている。顧客システム構築は、開発LANに接続されたPCから顧客システム構築ネットワークにアクセスして行っている。現在、E社、F社、G社の3社から受注した顧客システムを構築中である。H社は、内部LANからインターネットへのWebアクセスを、DMZのプロキシサーバを経由して行っている。H社の現行ネットワーク構成を、図1に示す。
〔顧客システム構築業務の問題とその解決策〕
H社では、顧客システム構築業務において次に示す問題を抱えている。
(問題1) 顧客システム構築ネットワークに対して、当該構築業務とは関係がないPCから不正なアクセスを受ける可能性がある。
(問題2) 顧客システム構築をH社の拠点で行っているので、顧客はシステムが納入されるまで動作確認ができない。
これらの問題に対処するために、解決策の検討を任されたH社情報システム部のSさんは、SSL-VPNを利用すれば解決できると考えた。Sさんの検討結果を次に示す。
(1) SSL-VPNについて
SSL-VPNは、SSL/TLSプロトコルを利用したVPN技術である。その利用には、SSL/TLSのプロトコルのバージョン、及びプロトコルに含まれるアルゴリズムについて、次に示す点を考慮する必要がある。
・十分な安全性を確保できないとされるハッシュアルゴリズムであるMD5又はアを使用しないで済むように、TLSプロトコルのバージョンイ以上を利用する。
・SSL/TLSのコネクション開設時に、クライアント側から送られるウメッセージと、サーバ側から返されるエメッセージの交換が行われる。このとき、それ以降で用いられる暗号スイート(アルゴリズムの組合せを示した情報)が決定される。その情報には、アプリケーション層の暗号化に使われる暗号アルゴリズム以外に、(I)2種類の暗号アルゴリズムと1種類のハッシュアルゴリズムが含まれる。
(2) SSL-VPNの動作方式
SSL-VPNの基本的な動作には、オポートフォワーディング、L2フォワーディングの3方式がある。(II)H社の場合はL2フォワーディング方式が望ましいと、Sさんは判断した。Sさんがベンダに確認したL2フォワーディング方式の動作概要を次に示す。
・PCにインストールするクライアントモジュールからSSL/TLS接続を行う。
・(III)接続時の認証に応じて、PCに適切なIPアドレスを割り当てる。
・PCとSSL-VPN装置間のSSL/TLS接続トンネル上で、レイヤ2の中継を行う。
Sさんは、これらの検討結果から、開発LAN及び顧客各社のPCから顧客システム構築ネットワークに対する必要なアクセスを全てSSL-VPN経由で行うようにすることで、問題1と問題2に対応できると考え、SSL-VPN装置を新たに導入することにした。また、その問題の対応には、FW、L3SWなどの設定変更も必要になると考えた。
〔SSL-VPN装置の導入のための検討〕
Sさんは、SSL-VPN装置導入のための具体的な項目の検討を行った。検討結果は、次のとおりである。
(1) SSL-VPN装置の設置位置
・顧客からインターネット経由でVPN接続することと、開発LANからVPN接続することを考慮して、SSL-VPN装置の設置位置はDMZとL3SWの間とする。
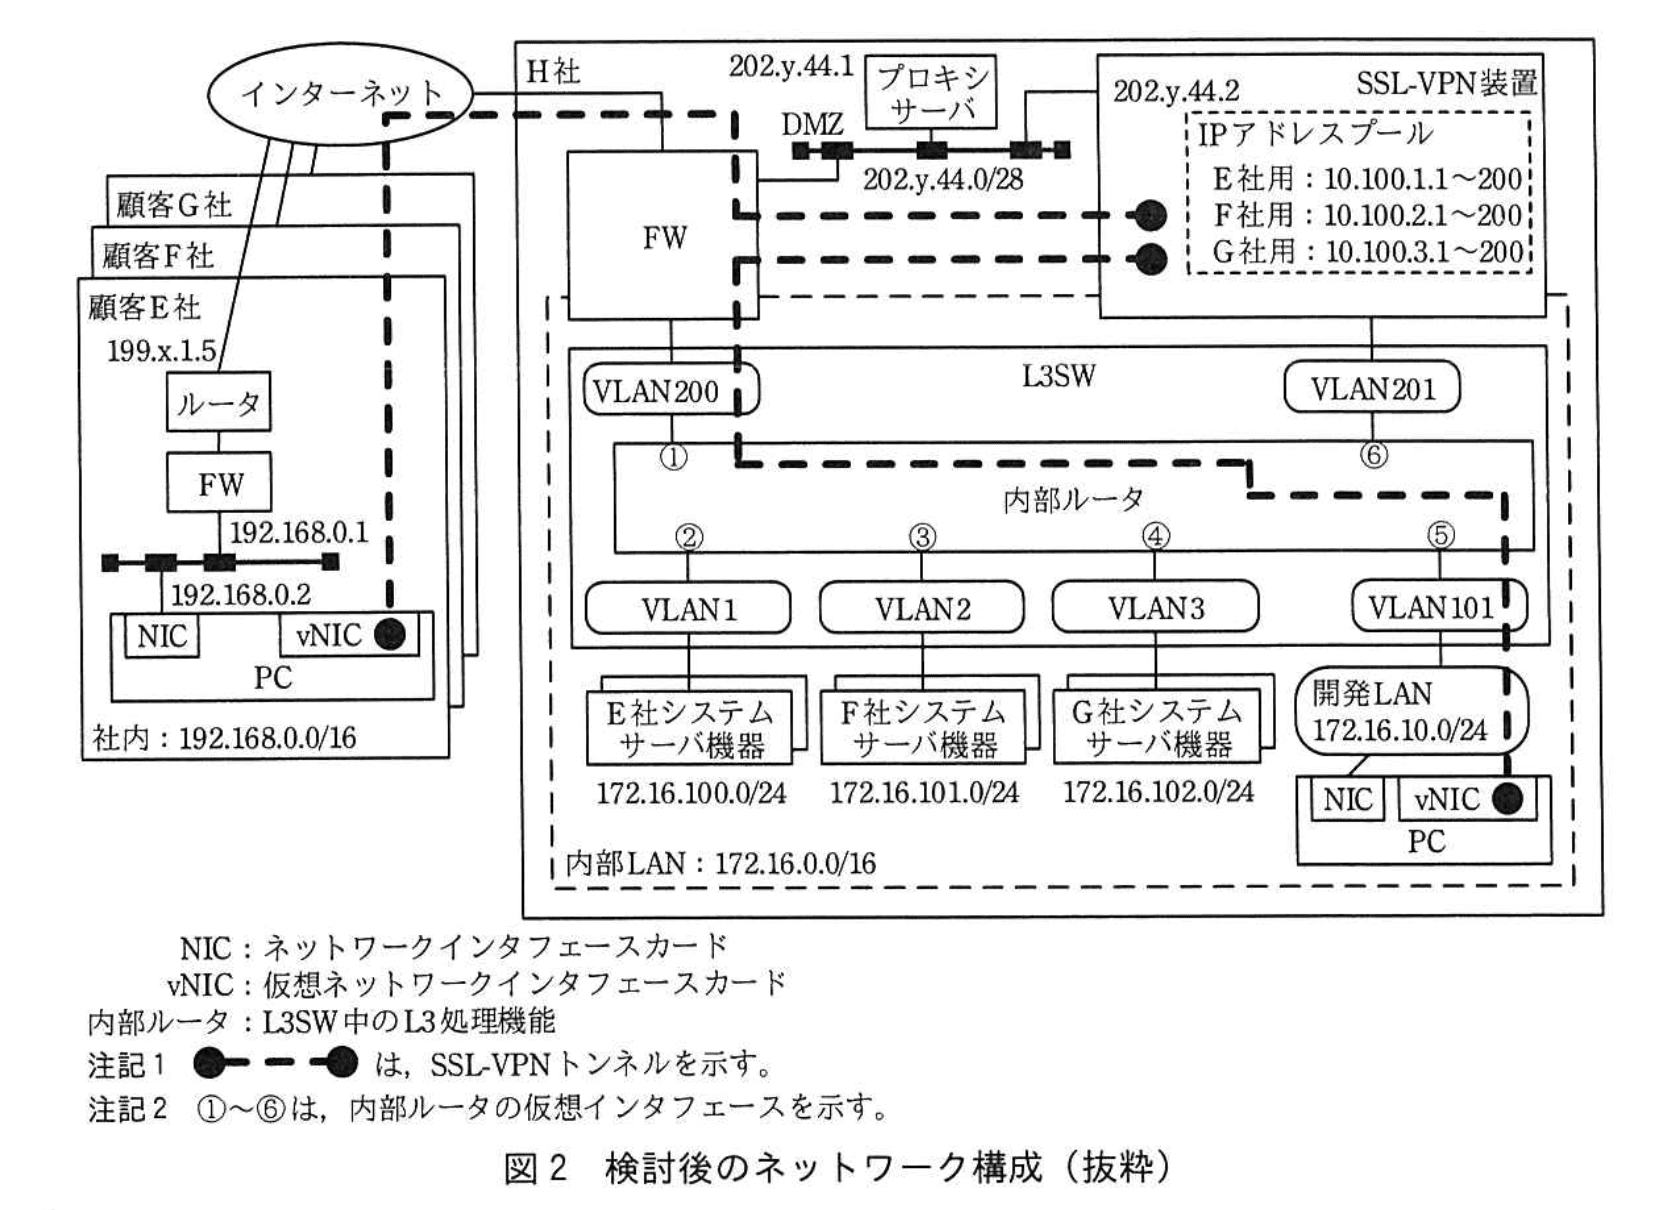
・SSL-VPN装置から内部LANへの通信用に、L3SWに新たなVLAN (VLAN201) を設け、SSL-VPN装置の内側のインタフェースをL3SWに接続する。PCから顧客システム構築ネットワークへのアクセス経路が「PC→SSL-VPN装置→VLAN201→顧客システム構築ネットワーク」となるように経路を設定する。
(2) SSL-VPN装置へのユーザに関する情報登録
・SSL-VPN装置に、VPNを利用するユーザに関する情報(以下、ユーザ情報という)を登録する。ユーザ情報には、VPN接続時のユーザ認証のための情報も含まれる。
・ユーザ情報中の設定項目であるグループ番号には、そのユーザに対応する顧客番号を設定する。顧客番号は、顧客ごとに割り当てられている1以上100以下の整数である。以下、この整数をkで表す。
(3)IPアドレスの割り当て
・顧客番号kの顧客(以下、顧客kという)に対応する顧客システム構築ネットワーク:172.16.z.0/24(ここで、zは99+kとする)
・顧客kに対応するVPN接続PC用IPアドレスプール:10.100.k.1~10.100.k.200
・VPN接続時には、認証されたユーザに対応する顧客番号を用いて、IPアドレスプールを選択する。
(4) FWのルール設定
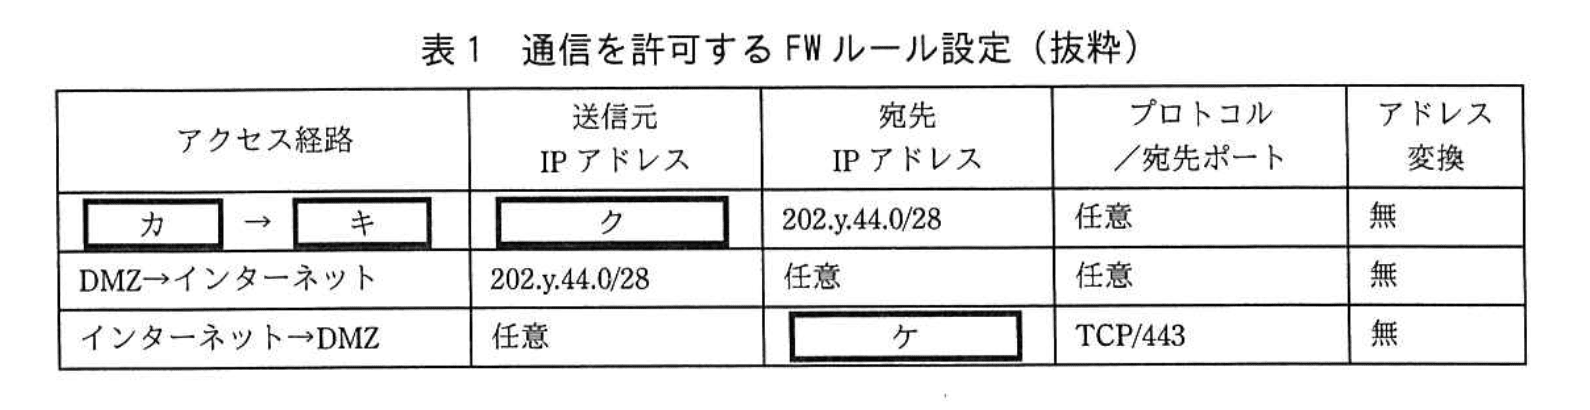
SSL-VPN導入後のFWのルールは表1のとおり設定する。
〔検討後のネットワーク構成〕
Sさんは、更に検討を進め、図2に示すネットワーク構成を作成した。
〔問題1の解決策〕
Sさんは、問題1の解決策として、次の二つの通信制限をすることにした。
(1) VLAN間の不正通信制限
(IV)表2に示すアクセスリストをL3SWに設定して通信制限する。
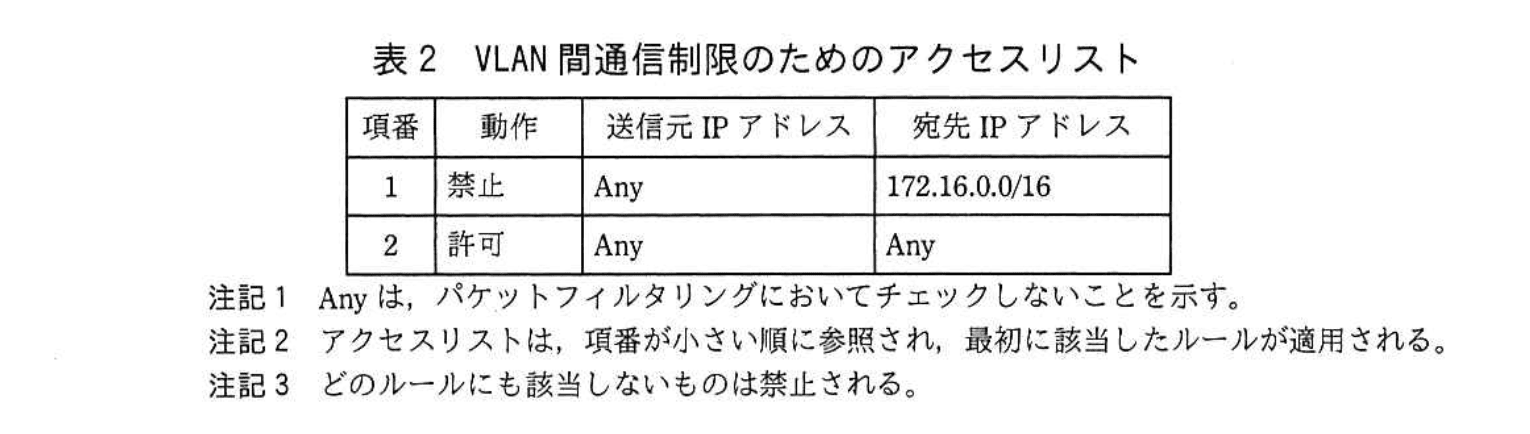
表2のアクセスリストは、H社内のVLAN間通信のうちで不正なものを禁止する。具体的には、開発LANから顧客システム構築ネットワークへの直接アクセス(SSL-VPNを経由しないアクセス)と、(V)それ以外の不正な通信を禁止する。
(2) SSL-VPN接続するPC(以下、VPN-PCという)の通信制限
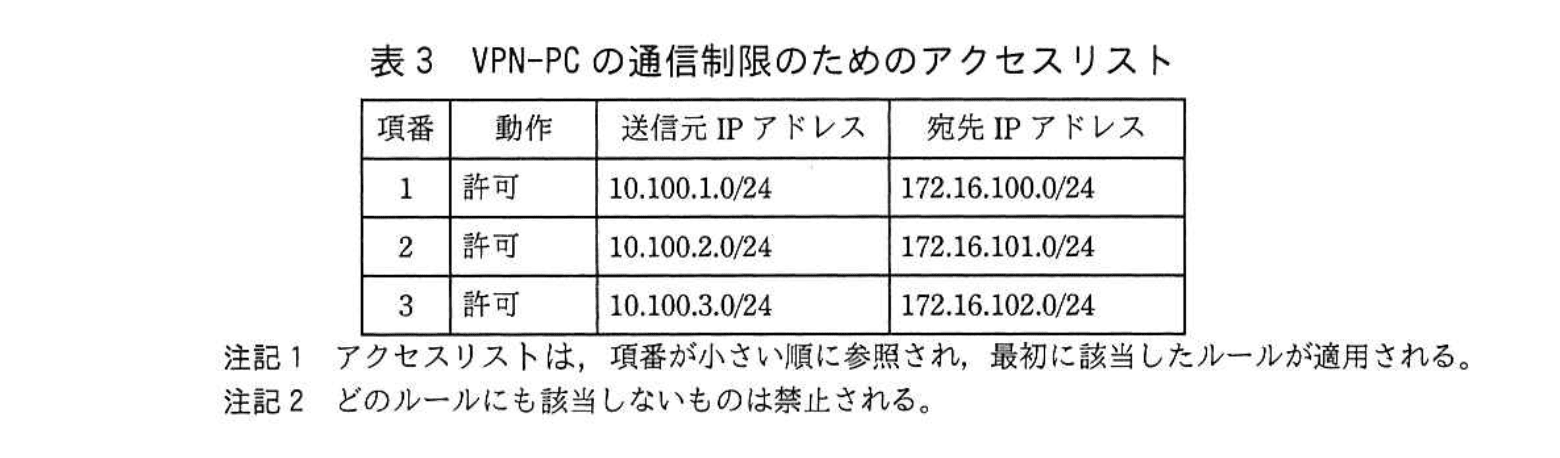
(VI)表3に示すアクセスリストをL3SWに設定して通信制限する。
 ↩設問4(3)
 表3のアクセスリストは、VPN-PCからの不正な通信を禁止する。その通信は、VPN-PCから、そのVPN-PCと関係がない顧客システム構築ネットワークへのアクセスである。
H社では、Sさんの検討結果を踏まえてSSL-VPNの導入を行った。その結果、社内PCからも顧客PCからも安全にアクセスできる、利便性が高い顧客システム構築ネットワークが実現した。
設問1:
問題文を見る本文中のア〜オに入れる適切な字句を答えよ。
模範解答
ア:SHA-1
イ:1.2
ウ:Client_Hello
エ:Server_Hello
オ:リバースプロキシ
解説
解答の論理構成
-
ア
• 問題文では「十分な安全性を確保できないとされるハッシュアルゴリズムであるMD5又はアを使用しない」と明示しています。
• 現在“安全性が不十分”とされ、TLS 1.2以降で使用が推奨されないもう一つの代表的ハッシュは「SHA-1」です。
• よって ア=SHA-1 となります。 -
イ
• 同じ箇所で「TLSプロトコルのバージョンイ以上を利用」とあります。
• SHA-1を避けられる最小バージョンは「1.2」です。
• したがって イ=1.2 です。 -
ウ と エ
• 問題文:「SSL/TLSのコネクション開設時に、クライアント側から送られるウメッセージと、サーバ側から返されるエメッセージの交換が行われる。」
• SSL/TLSハンドシェイクで最初に送るのは “Client_Hello”、返すのは “Server_Hello” です。
• よって
– ウ=Client_Hello
– エ=Server_Hello -
オ
• 問題文:「SSL-VPNの基本的な動作には、オポートフォワーディング、L2フォワーディングの3方式がある。」
• 一般にSSL-VPNで3方式と言えば「リバースプロキシ方式・ポートフォワーディング方式・L2フォワーディング方式」です。
• よって オ=リバースプロキシ となります。
誤りやすいポイント
- SHA-256など“安全なハッシュ”を書いてしまう
→ 問題文は「使用しない」と言っているハッシュを尋ねています。 - TLS 1.3を記載
→ 「以上」を読んで最新を選びがちですが、最小バージョンを問う文脈です。 - “ClientHello”/“ServerHello” と大文字小文字を変えてしまう
→ 固有名詞は問題文と同じ形式「Client_Hello」「Server_Hello」で書く必要があります。 - 「ポータル方式」を入れてしまう
→ 問題文は“…ポートフォワーディング、L2フォワーディング”と続くため、残る1つは「リバースプロキシ方式」です。
FAQ
Q: TLS 1.1でもSHA-1を避けられるのでは?
A: TLS 1.1自体はSHA-1を完全排除していません。問題文は「使用しないで済むように」と書かれているため、SHA-1が標準スイートに含まれない「1.2」を選択します。
A: TLS 1.1自体はSHA-1を完全排除していません。問題文は「使用しないで済むように」と書かれているため、SHA-1が標準スイートに含まれない「1.2」を選択します。
Q: “リバースプロキシ方式”と“ポータル方式”は同じですか?
A: 似ていますが厳密には異なります。ポータル方式はWebベースのリソースリンクを集約するUIに重点、リバースプロキシ方式はHTTP/HTTPSを代理転送する仕組みに重点があります。問題文の文脈ではリバースプロキシを指しています。
A: 似ていますが厳密には異なります。ポータル方式はWebベースのリソースリンクを集約するUIに重点、リバースプロキシ方式はHTTP/HTTPSを代理転送する仕組みに重点があります。問題文の文脈ではリバースプロキシを指しています。
Q: 「Client_Hello/Server_Hello」の記載順序は重要ですか?
A: はい。TLSハンドシェイクはクライアント開始(Client_Hello)→サーバ応答(Server_Hello)の順序で成立しますので、逆に書くと誤答になります。
A: はい。TLSハンドシェイクはクライアント開始(Client_Hello)→サーバ応答(Server_Hello)の順序で成立しますので、逆に書くと誤答になります。
関連キーワード: TLS1.2, SHA-1, Client_Hello, Server_Hello, リバースプロキシ

設問2:〔顧客システム構築業務の問題とその解決策〕について、(1)〜(3)に答えよ。
問題文を見る(1)本文中の下線(I)について、2種類の暗号アルゴリズムと1種類のハッシュアルゴリズムのそれぞれの用途を答えよ。
模範解答
暗号アルゴリズム:
①:鍵交換
②:認証
ハッシュアルゴリズム:メッセージ認証
解説
解答の論理構成
-
【問題文】では、暗号スイートの内訳について
「その情報には、アプリケーション層の暗号化に使われる暗号アルゴリズム以外に、(I)2種類の暗号アルゴリズムと1種類のハッシュアルゴリズムが含まれる。」と述べています。
つまり、暗号スイートには
①アプリケーションデータの暗号化アルゴリズム
②(I)に示された追加の「2種類の暗号アルゴリズム」
③(I)に示された「1種類のハッシュアルゴリズム」
が含まれる構成です。 -
TLSの標準的な暗号スイート構成を整理すると次の4要素に分かれます。
- 鍵交換アルゴリズム(例: RSA, Diffie-Hellmanなど)
- サーバ認証/クライアント認証アルゴリズム(例: RSA, ECDSAなど)
- データ暗号化アルゴリズム(例: AES, ChaCha20など)
- メッセージ認証コード(MAC)を生成するハッシュアルゴリズム(例: SHA-256など)
-
このうち、③は問題文で「アプリケーション層の暗号化に使われる暗号アルゴリズム」として既に別扱いになっています。
残る ①と②が「2種類の暗号アルゴリズム」、④が「1種類のハッシュアルゴリズム」に相当します。 -
それぞれの“用途”をまとめると
・1つ目の暗号アルゴリズム:安全にセッション鍵を共有するための「鍵交換」
・2つ目の暗号アルゴリズム:認証局証明書と組み合わせてサーバ/クライアントを「認証」
・ハッシュアルゴリズム:改ざん検出のためMACを作る「メッセージ認証」
以上から模範解答どおり
暗号アルゴリズム① 鍵交換
暗号アルゴリズム② 認証
ハッシュアルゴリズム メッセージ認証
が導かれます。
暗号アルゴリズム① 鍵交換
暗号アルゴリズム② 認証
ハッシュアルゴリズム メッセージ認証
が導かれます。
誤りやすいポイント
- 「ハッシュ=暗号化」と勘違いし、用途を「暗号化」と答えてしまう。ハッシュは平文復元不可能であり“改ざん検出”が目的です。
- 鍵交換と認証を一緒にしてしまう。TLSでは鍵共有(RSA, DHなど)と証明書署名アルゴリズム(RSA, ECDSAなど)は独立要素です。
- 暗号スイートの4要素を3要素と誤認し、用途数が合わなくなる。
FAQ
Q: 「認証アルゴリズム」はサーバ認証だけに使われますか?
A: 基本はサーバ認証ですが、クライアント証明書を用いた相互認証を行う場合はクライアント側にも適用されます。
A: 基本はサーバ認証ですが、クライアント証明書を用いた相互認証を行う場合はクライアント側にも適用されます。
Q: TLS 1.3でも鍵交換と認証は分かれていますか?
A: 鍵交換はECDHE系、認証は署名アルゴリズム(rsa_pss_rsae_sha256など)で分離される設計思想は同じです。
A: 鍵交換はECDHE系、認証は署名アルゴリズム(rsa_pss_rsae_sha256など)で分離される設計思想は同じです。
Q: ハッシュアルゴリズムがMACに使われるのはどのフェーズですか?
A: 暗号化後のレコードに対してMACを付与する際に用いられ、改ざん検出と完全性を保証します。
A: 暗号化後のレコードに対してMACを付与する際に用いられ、改ざん検出と完全性を保証します。
関連キーワード: TLSハンドシェイク, 暗号スイート, 鍵交換, メッセージ認証, サーバ認証
設問2:〔顧客システム構築業務の問題とその解決策〕について、(1)〜(3)に答えよ。
問題文を見る(2)本文中の下線(II)について、判断の根拠となった、H社が構築する顧客システムの特徴を、30字以内で述べよ。
模範解答
顧客システムは、様々なプロトコルを利用している。
解説
解答の論理構成
- まず、問題文はSSL-VPNの動作方式に関して
「SSL-VPNの基本的な動作には、オポートフォワーディング、L2フォワーディングの3方式がある。」
と述べ、下線(II)で「H社の場合はL2フォワーディング方式が望ましい」としています。 - L2フォワーディング方式は、レイヤ2(Ethernetフレーム)をそのままトンネルで中継するため、上位レイヤでどのようなプロトコルが流れても透過的に扱えます。
- H社が構築する顧客システムの性質について問題文は
「顧客システムは、様々なサーバ機器、OS、ミドルウェアなどを組み合わせて構築され、利用されるプロトコルも様々である。」
と明記しています。 - 「様々なプロトコル」が流れるネットワークを安全にリモートから扱うには、特定のポートだけを転送するオポートフォワーディングでは対応しきれません。プロトコルが増えるたびに転送設定を追加する手間や、未知プロトコルが通過できないリスクが残るためです。
- したがって、L2フォワーディング方式を選択した根拠は「顧客システムのプロトコルが多様」という一点に集約され、設問の模範解答「顧客システムは、様々なプロトコルを利用している。」となります。
誤りやすいポイント
- 「開発LANと顧客LANを同一VLANに見せる必要があるから」と理由付けする誤答。必要なのは“プロトコル透過性”でありVLAN統合は本質ではありません。
- SSL-VPN装置の機能差(例えばクライアントレス/インストール型)に着目してしまい、レイヤ選択の論点から外れるケース。
- 「ポート数が多い=L2を選ぶ」と短絡的に覚えるミス。ポートの多寡ではなく“種類が未知・多様”であることが決定打です。
FAQ
Q: L2フォワーディングを選ぶとブロードキャストも通過するので負荷になりませんか?
A: そのとおりですが、顧客システム構築ネットワークはサブネット単位で分離されており、想定トラフィックも限定的なので許容範囲と判断されています。
A: そのとおりですが、顧客システム構築ネットワークはサブネット単位で分離されており、想定トラフィックも限定的なので許容範囲と判断されています。
Q: ポートフォワーディング方式で全ポートを開ければ同じ結果になりませんか?
A: 全ポートを許可するとファイアウォール的な制御が実質不能になりセキュリティポリシと矛盾します。L2フォワーディングならVLANやアクセスリストで範囲を限定したままプロトコルを透過できます。
A: 全ポートを許可するとファイアウォール的な制御が実質不能になりセキュリティポリシと矛盾します。L2フォワーディングならVLANやアクセスリストで範囲を限定したままプロトコルを透過できます。
Q: L3フォワーディング方式では対応できなかったのでしょうか?
A: L3フォワーディングはIPパケットを対象にするため、IP以外のプロトコルや一部のマルチキャスト/ブロードキャストを扱えません。問題文が強調する“様々なプロトコル”には非IPの通信も含まれる可能性があるため、L2が選択されています。
A: L3フォワーディングはIPパケットを対象にするため、IP以外のプロトコルや一部のマルチキャスト/ブロードキャストを扱えません。問題文が強調する“様々なプロトコル”には非IPの通信も含まれる可能性があるため、L2が選択されています。
関連キーワード: SSL/TLS, VPN, L2フォワーディング, ポートフォワーディング, プロトコル透過性
設問2:〔顧客システム構築業務の問題とその解決策〕について、(1)〜(3)に答えよ。
問題文を見る(3)本文中の下線(III)について、割り当てられたIPアドレスは、PCのどのネットワークインタフェースに設定されるか。図2中の字句を用いて答えよ。
模範解答
vNIC
解説
解答の導き方
- 設問が問う内容を確認します。本文にある「(III)接続時の認証に応じて、PCに適切なIPアドレスを割り当てる」という記述は、SSL-VPNの接続時に認証されたユーザごとにPCへIPアドレスを付与する動作を指しています。
- 次に、どの方式でVPNが動作するかを確認します。本文に「(II)H社の場合はL2フォワーディング方式が望ましい」とあるため、H社はL2フォワーディングで運用することが前提です。さらにL2方式の記述にある「PCとSSL-VPN装置間のSSL/TLS接続トンネル上で、レイヤ2の中継を行う」という点が重要です。
- L2フォワーディングでは、トンネルはレイヤ2(イーサネットフレーム)を中継します。クライアント側ではこのトンネルの終端として仮想的なネットワークインタフェース(vNICなど)が作成され、VPN経由の通信はその仮想インタフェースを通じて送受信されます。図2に「NIC・vNIC → PC」と示されていることから、PC側に物理NICと並んでVPN用の仮想インタフェース(vNIC)が存在することが確認できます。
- また本文のIPプール指定「10.100.k.1~10.100.k.200」はVPN接続PC用のアドレス群であり、認証されたユーザに対してこのプールからIPが割り当てられることが明示されています。VPNで割り当てられるIPは、実際にVPNトンネル上の送受信に使われるインタフェースに設定されなければ意味がありません。
- 以上より、認証に応じて割り当てられるIPアドレスは、図2でVPNトンネルの終端となる仮想インタフェースである「vNIC」に設定されます。
図2中の該当箇所表記に従って答えると、割り当てられるIPアドレスはvNICに設定されます。
誤りやすいポイント
- 物理NICに割り当てられると誤解する:VPN用のIPはVPNトンネルを終端するインタフェースに設定されるため、物理NICではなくvNIC(仮想インタフェース)が正しい場合が多いです。
- IPプール表記を勝手に /24表記に直す:本文では「10.100.k.1~10.100.k.200」と明示されているので、これを「10.100.k.0/24」と置き換えると誤りになります。
- L3側(VLAN201やL3SWのインタフェース)に割り当てられると考える:VLAN201等はネットワーク側のサブネットやルータ側インタフェースであり、クライアント自身が使用するIPはクライアント側のインタフェース(vNIC)に設定されます。
- L2とL3の違いを混同する:L2フォワーディングでは仮想のブリッジ接続(vNIC/tap)が、L3トンネルではトンネル用のインタフェース(tun)が用いられる点を押さえておく必要があります。
FAQ
Q: L2フォワーディングでなくL3(トンネル)方式だったら割り当て先は変わりますか?
A: 方式は異なりますが、いずれもクライアント側に生成される仮想インタフェース(L2ならvNIC/tap、L3ならtunなど)にIPが割り当てられます。割り当て先は「トンネル終端のインタフェース」である点が共通です。
A: 方式は異なりますが、いずれもクライアント側に生成される仮想インタフェース(L2ならvNIC/tap、L3ならtunなど)にIPが割り当てられます。割り当て先は「トンネル終端のインタフェース」である点が共通です。
Q: なぜVPNのIPをサーバ側(L3SWのVLANインタフェース)に設定しないのですか?
A: サーバ側インタフェースはクライアントのアドレスを受け入れてルーティングする役割を持ちますが、クライアントが送受信に使うIPはクライアント側のインタフェースに設定されていないと通信が成り立ちません。したがってクライアントのIPはクライアントの仮想インタフェースに設定する必要があります。
A: サーバ側インタフェースはクライアントのアドレスを受け入れてルーティングする役割を持ちますが、クライアントが送受信に使うIPはクライアント側のインタフェースに設定されていないと通信が成り立ちません。したがってクライアントのIPはクライアントの仮想インタフェースに設定する必要があります。
Q: 図2の「NIC・vNIC」は具体的に何を示していますか?
A: 物理NIC(ネットワークインタフェースカード)と、SSL-VPNクライアントが作成する仮想ネットワークインタフェース(vNIC)を並列で示しています。VPN通信はvNICを経由します。
A: 物理NIC(ネットワークインタフェースカード)と、SSL-VPNクライアントが作成する仮想ネットワークインタフェース(vNIC)を並列で示しています。VPN通信はvNICを経由します。
関連キーワード: L2フォワーディング、仮想NIC、SSL/TLS、VPNトンネル、IPアドレスプール
設問3:
問題文を見る模範解答
カ:内部 LAN
キ:DMZ
ク:172.16.0.0/16
ケ:202.y.44.2/32
解説
解答の論理構成
-
行き先ネットワークの同定
表1の1行目は「宛先IPアドレス」が「202.y.44.0/28」です。問題文には
「DMZのプロキシサーバを経由して行っている」「SSL-VPN装置の設置位置はDMZとL3SWの間とする」
とあり、このプレフィックスはDMZを示します。したがって キ = DMZ です。 -
送信元ネットワークの同定
顧客システム構築ネットワークや開発LANなど社内側のアドレスは「172.16.0.0/16」を含む内部LANとしてまとめられています(問題文冒頭の〔H社の現行ネットワーク〕参照)。よって表1の「送信元IPアドレス」が「172.16.0.0/16」と対応し、ク = 172.16.0.0/16、カ = 内部LAN となります。 -
インターネット側からDMZへのSSL-VPN接続
表1の3行目は「プロトコル/宛先ポート」が「TCP/443」で、外部からDMZ内のSSL-VPN装置に到達させるルールです。問題文(1)「クライアント側から送られる…」及び検討結果(1)に
「SSL-VPN装置から内部LANへの通信用に…」
とあるとおり、装置のグローバルIPはDMZ内に配置されます。装置単体への通信なのでホストアドレス表記 /32が妥当で、ケ = 202.y.44.2/32 です。 -
方向の検証
・1行目:[カ]→[キ] は内部LANからDMZへの通信を許可するルール
・2行目:DMZ→インターネット(既定)
・3行目:インターネット→DMZ(SSL-VPN用)
これらはDMZを境界として内外・外内の最低限の経路を開く設定と一致します。
以上より
カ:内部 LAN
キ:DMZ
ク:172.16.0.0/16
ケ:202.y.44.2/32
カ:内部 LAN
キ:DMZ
ク:172.16.0.0/16
ケ:202.y.44.2/32
誤りやすいポイント
- 「送信元/宛先」の向きの取り違え
DMZから内部LANへの通信と勘違いすると [カ] と [キ] を逆に書いてしまいます。 - /28と /32の使い分け
DMZセグメント全体へ許可する設定なのか、装置単体へ絞るのかを見落とすと「202.y.44.0/28」をそのまま [ケ] に書き込むミスが発生します。 - 172.16.0.0/16を「開発LAN」または「顧客システム構築ネットワーク」の一部と読み違える
問題文では172.16.0.0/16を内部LAN全体のプレフィックスとしている点に注意が必要です。
FAQ
Q: なぜ内部LANからDMZへの通信を全面許可して良いのですか?
A: 表1は「許可ルールの抜粋」です。開発PCがDMZ内のSSL-VPN装置へ接続する流れや、プロキシサーバ経由のWebアクセスなど社内業務で必須の通信に限定したうえで、L3SWのアクセスリスト(表2・表3)で細かな制御を行っています。
A: 表1は「許可ルールの抜粋」です。開発PCがDMZ内のSSL-VPN装置へ接続する流れや、プロキシサーバ経由のWebアクセスなど社内業務で必須の通信に限定したうえで、L3SWのアクセスリスト(表2・表3)で細かな制御を行っています。
Q: SSL-VPN装置のIPを /32で書く理由は何ですか?
A: FWルールの3行目は外部からのインバウンド通信を対象としており、対象ホストを「202.y.44.2」のみに限定することで攻撃対象を最小化できます。そのためホスト単位の /32指定が適切です。
A: FWルールの3行目は外部からのインバウンド通信を対象としており、対象ホストを「202.y.44.2」のみに限定することで攻撃対象を最小化できます。そのためホスト単位の /32指定が適切です。
Q: 「172.16.0.0/16」以外の社内セグメントは存在しないのですか?
A: 開発LANや顧客システム構築ネットワークは「172.16.10.0/24」「172.16.100.0/24」などサブネット化されていますが、FWでは大枠として同じプライベートアドレス帯「172.16.0.0/16」を内部LANとして扱い、一括で許可しています。
A: 開発LANや顧客システム構築ネットワークは「172.16.10.0/24」「172.16.100.0/24」などサブネット化されていますが、FWでは大枠として同じプライベートアドレス帯「172.16.0.0/16」を内部LANとして扱い、一括で許可しています。
関連キーワード: DMZ, ファイアウォール, SSL-VPN, アドレスフィルタリング, プライベートアドレス
設問4:〔問題1の解決策〕について、(1)〜(3)に答えよ。
問題文を見る模範解答
②、③、④、⑤
解説
解答の導き方
-
問われている条件を整理します。設問は「表2のアクセスリストを、インタフェースの入力方向に設定する」としています。表2の要点は次のとおりです。
・項番1は「禁止Any → 172.16.0.0/16」
・項番2は「許可Any → Any」
かつ「アクセスリストは、項番が小さい順に参照され、最初に該当したルールが適用される」という動作です。これらは、到達先が172.16.0.0/16のパケットを最優先で遮断し、それ以外は許可する設計であることを意味します。 -
図2のインタフェースと保護対象を対応させます(図中表記を利用)。
・VLAN1 ② E社システム サーバ機器 172.16.100.0/24
・VLAN2 ③ F社システム サーバ機器 172.16.101.0/24
・VLAN3 ④ G社システム サーバ機器 172.16.102.0/24
・VLAN201 ⑤(SSL-VPN装置接続)
・VLAN101 ⑥ 開発LAN 172.16.10.0/24
(①はVLAN200:FW接続) -
どのインタフェースにACLを置くべきかの論理です。表2は「到達先が172.16.0.0/16の通信を禁止する」ものであり、狙いは「開発LANから顧客システム構築ネットワークへの直接アクセス(SSL-VPNを経由しないアクセス)と、それ以外の不正な通信を禁止する」ことです。これを満たすには、到達先側で到達を遮断できる位置にACLを置くのが確実です。図2で到達先となるサーバ群は ②、③、④ に所在し、SSL-VPN経由の入口は ⑤(VLAN201)です。したがって、どのVLANから来た通信であっても「到達先が172.16.0.0/16であれば」そこで遮断できるように、これらのインタフェースの入力方向に表2を設定します。
-
① と ⑥ を選ばない理由。
・①(VLAN200/FW接続)はDMZ/FW側の経路であり、内部VLAN間の不正な到達先制御(172.16.0.0/16の保護)を行う場所ではないため適切でない。DMZ/インターネット向けの制御はFW側で行う。
・⑥(開発LAN)は「送信元が開発LANのとき」に入ってくるパケットを制御する位置です。もし表2を ⑥ の入力にだけ置くと、開発LANからの直接アクセスは制御できますが、SSL-VPN経由や他の内部VLANからの不正アクセス(問題文の「それ以外の不正な通信」)を防げません。したがって不十分です。
以上より、表2を設定すべきインタフェースは ②、③、④、⑤ となります。
誤りやすいポイント
- 「開発LAN(⑥)に置けばよい」と考える誤り:それでは開発LAN発のアクセスしか制御できず、他のソース(ほかのVLANやVPN経由)からの不正アクセスを防げません。
- 入力/出力の方向を混同する誤り:問題は「入力方向に設定する」と明示しているため、方向の取り違えで期待したタイミングでACLが評価されないことがあります。
- 表2と表3(VPN-PC用)の役割を混同する誤り:表2は「到達先が172.16.0.0/16の通信をブロックする」一般的な防御、表3は「VPN-PCに対して許可先を限定する」個別制御です。両者をどう配置・統合するかを実装段階で整理しないと、正当なVPN接続まで遮断してしまうおそれがあります。
- 機器の実装制限を考慮しない誤り:機種によっては同一インタフェースに複数のACLを同時に設定できない場合があるので、その場合はACLを統合する(先に許可ルールを置く等)必要があります。
FAQ
Q: 表2を ②〜⑤ に置くと、正当なVPN-PCの通信まで遮断されませんか?
A: 表2は「Any → 172.16.0.0/16」を禁止するため、設計次第ではVPN-PCの通信も影響を受けます。実務では、VPN-PCの許可ルール(表3)をVLAN201(⑤)の入力に置くか、あるいは機器上でACLを統合して「まずVPN-PCの許可(表3の項目)を評価し、次にAny → 172.16.0.0/16を拒否、最後に残りを許可」の順序とすることで正当なVPN通信を通しつつ不正を遮断します。
A: 表2は「Any → 172.16.0.0/16」を禁止するため、設計次第ではVPN-PCの通信も影響を受けます。実務では、VPN-PCの許可ルール(表3)をVLAN201(⑤)の入力に置くか、あるいは機器上でACLを統合して「まずVPN-PCの許可(表3の項目)を評価し、次にAny → 172.16.0.0/16を拒否、最後に残りを許可」の順序とすることで正当なVPN通信を通しつつ不正を遮断します。
Q: なぜ ①(VLAN200)には設定しないのですか?
A: VLAN200はFW/DMZ側との接続用であり、内部VLAN間の不正到達制御(172.16.0.0/16を守る)を行う適切な境界ではありません。DMZ/インターネット向けのフィルタはFWに任せるのが設計として自然です。
A: VLAN200はFW/DMZ側との接続用であり、内部VLAN間の不正到達制御(172.16.0.0/16を守る)を行う適切な境界ではありません。DMZ/インターネット向けのフィルタはFWに任せるのが設計として自然です。
Q: 機器によってACLの適用方法が違う場合はどうすればよいですか?
A: 実装制約がある場合は、必要な許可ルールと禁止ルールを一つのACLにまとめ、評価順(許可を先に、禁止を次に)を明確にして単一の入力ACLとして各対象インタフェースに適用するのが確実です。
A: 実装制約がある場合は、必要な許可ルールと禁止ルールを一つのACLにまとめ、評価順(許可を先に、禁止を次に)を明確にして単一の入力ACLとして各対象インタフェースに適用するのが確実です。
関連キーワード: アクセスリスト、インバウンドACL、VLAN、SSL-VPN、L3スイッチ
設問4:〔問題1の解決策〕について、(1)〜(3)に答えよ。
問題文を見る(2)本文中の下線(V)について、禁止される通信は何か。本文中の字句を用いて、45字以内で答えよ。
模範解答
顧客システム構築ネットワークから他社の顧客システム構築ネットワークへの通信
解説
解答の論理構成
- 【問題文】には「顧客システム構築ネットワークは…顧客ごとに設け」られ、「開発LANから顧客システム構築ネットワークへの直接アクセス(SSL-VPNを経由しないアクセス)と、(V)それ以外の不正な通信を禁止する」とあります。
- ここで “それ以外” とは、同じ内部172.16.0.0/16の中で発生し得る不正通信の残りを指します。開発LANからの直接アクセスは既に列挙済みなので、残る可能性は「顧客Aのネットワークから顧客Bのネットワークへ」という相互アクセスです。
- 顧客間のネットワークは “顧客システム構築ネットワーク” という共通名称でまとめられているため、禁止対象を本文の語句で表すと「顧客システム構築ネットワークから他社の顧客システム構築ネットワークへの通信」と整理できます。
誤りやすいポイント
- 「開発LAN関連だけを禁止」と早合点し、顧客間通信を見落とす。
- “他社” の代わりに “他拠点” など本文にない語を使い減点される。
- 「SSL-VPN経由の通信」まで禁止対象と誤解し、正当な経路を遮断してしまう。
FAQ
Q: “顧客システム構築ネットワーク” 同士の通信が不正と判断される理由は?
A: 顧客ごとに機密性の異なるデータが存在し、相互アクセスは情報漏えいリスクになるためです。
A: 顧客ごとに機密性の異なるデータが存在し、相互アクセスは情報漏えいリスクになるためです。
Q: SSL-VPNを通った後の通信は許可されるのですか?
A: はい。SSL-VPN接続後は表3のアクセスリストで許可された範囲内(例: 10.100.1.0/24 → 172.16.100.0/24など)のみ通信できます。
A: はい。SSL-VPN接続後は表3のアクセスリストで許可された範囲内(例: 10.100.1.0/24 → 172.16.100.0/24など)のみ通信できます。
Q: 開発LANから顧客ネットワークへ接続したい場合はどうしますか?
A: 開発用PCにもSSL-VPNクライアントを導入し、適切な認証を受けたうえで所定のIPアドレスを割り当ててもらいます。
A: 開発用PCにもSSL-VPNクライアントを導入し、適切な認証を受けたうえで所定のIPアドレスを割り当ててもらいます。
関連キーワード: VLAN間通信制御, アクセスリスト, SSL-VPN, ネットワーク分離
設問4:〔問題1の解決策〕について、(1)〜(3)に答えよ。
問題文を見る模範解答
⑥
解説
解答の論理構成
- VPN-PCのトラフィックがL3SWに最初に入る場所を特定
【問題文】の「PCから顧客システム構築ネットワークへのアクセス経路が『PC→SSL-VPN装置→VLAN201→顧客システム構築ネットワーク』となるように経路を設定する。」より、VPN-PCのパケットはSSL-VPN装置を出た後にL3SWのVLAN201へ流入します。 - 表3 ACLの目的を確認
【問題文】「表3のアクセスリストは、VPN-PCからの不正な通信を禁止する。」とあるため、VPN-PC由来のパケットをL3SWに入る瞬間で選別するのが最も効果的です。 - ACLを“入力方向”で適用する指示
小問説明に「アクセスリストはインタフェースの入力方向に設定するものとする。」とあるため、VLAN201へ到着するパケットを対象とします。 - VLAN201に対応する番号を図2から読み取る
図2のインタフェース番号は①〜⑥で示され、VLAN201が ⑥ であることが示されています。ゆえにACLを設定すべきインタフェースは ⑥ です。
誤りやすいポイント
- 「出力方向」にACLを設定してしまう
指示は“入力方向”です。方向を誤るとVPN-PCからの不正通信を遮断できません。 - VLAN201とVLAN101の取り違え
VPN-PCが入るのはVLAN201、開発LANはVLAN101です。番号の読み違いに注意しましょう。 - SSL-VPN装置側でのフィルタリングと勘違い
問題は「L3SWに設定」と明示されています。装置側のポリシーでは解答になりません。
FAQ
Q: VLAN201ではなく顧客側VLAN(例:172.16.100.0/24側)にACLを置いてもよいのでは?
A: 顧客VLANに置くと不要なトラフィックがL3SW内部を流れてしまいます。経路の最初で落とす方がセキュリティと負荷の両面で有利です。
A: 顧客VLANに置くと不要なトラフィックがL3SW内部を流れてしまいます。経路の最初で落とす方がセキュリティと負荷の両面で有利です。
Q: なぜFWではなくL3SWで制御するのですか?
A: VPN-PCのトラフィックはSSL-VPN装置→VLAN201→L3SWの順で内部に入るため、FWを経由しません。最初に通るL3SWでフィルタリングする設計です。
A: VPN-PCのトラフィックはSSL-VPN装置→VLAN201→L3SWの順で内部に入るため、FWを経由しません。最初に通るL3SWでフィルタリングする設計です。
Q: VLAN201以外にもACLを重ね掛けすると冗長になりませんか?
A: 冗長ではなく多層防御になりますが、設問は「表3を設定すべきインタフェース」を尋ねています。必要最小限の答えとしてVLAN201(⑥) が正となります。
A: 冗長ではなく多層防御になりますが、設問は「表3を設定すべきインタフェース」を尋ねています。必要最小限の答えとしてVLAN201(⑥) が正となります。
関連キーワード: SSL-VPN, VLAN, アクセスリスト, パケットフィルタリング, ルーティング

