
ネットワークスペシャリスト 2017年 午後1 問03
社内ネットワークとクラウドサービスとのネットワーク接続に関する次の記述を読んで、設問1~4に答えよ。
K社は、中堅の加工食品販売会社である。K社では、幾つかあるシステムのうち、販売管理システムを更改する予定である。販売管理システムは、K社製品の在庫の管理、販売計画及び販売実績の管理に使用されている。
〔クラウドサービスとのネットワーク接続の検討〕
販売管理システムの更改に当たって発足したプロジェクトチームが検討を進めた結果、L社が提供しているクラウドサービス(以下、L社クラウドサービスという)を利用する案が有力視されている。そこで、L社クラウドサービスを試験的に利用して評価することになった。プロジェクトチームのOさんが、K社ネットワーク(以下、K社NWという)とL社クラウドサービスとのネットワーク接続を担当することになった。L社クラウドサービスのサービス仕様に従ってOさんが考えた、L社クラウドサービスとのネットワーク接続構成を図1に示す。
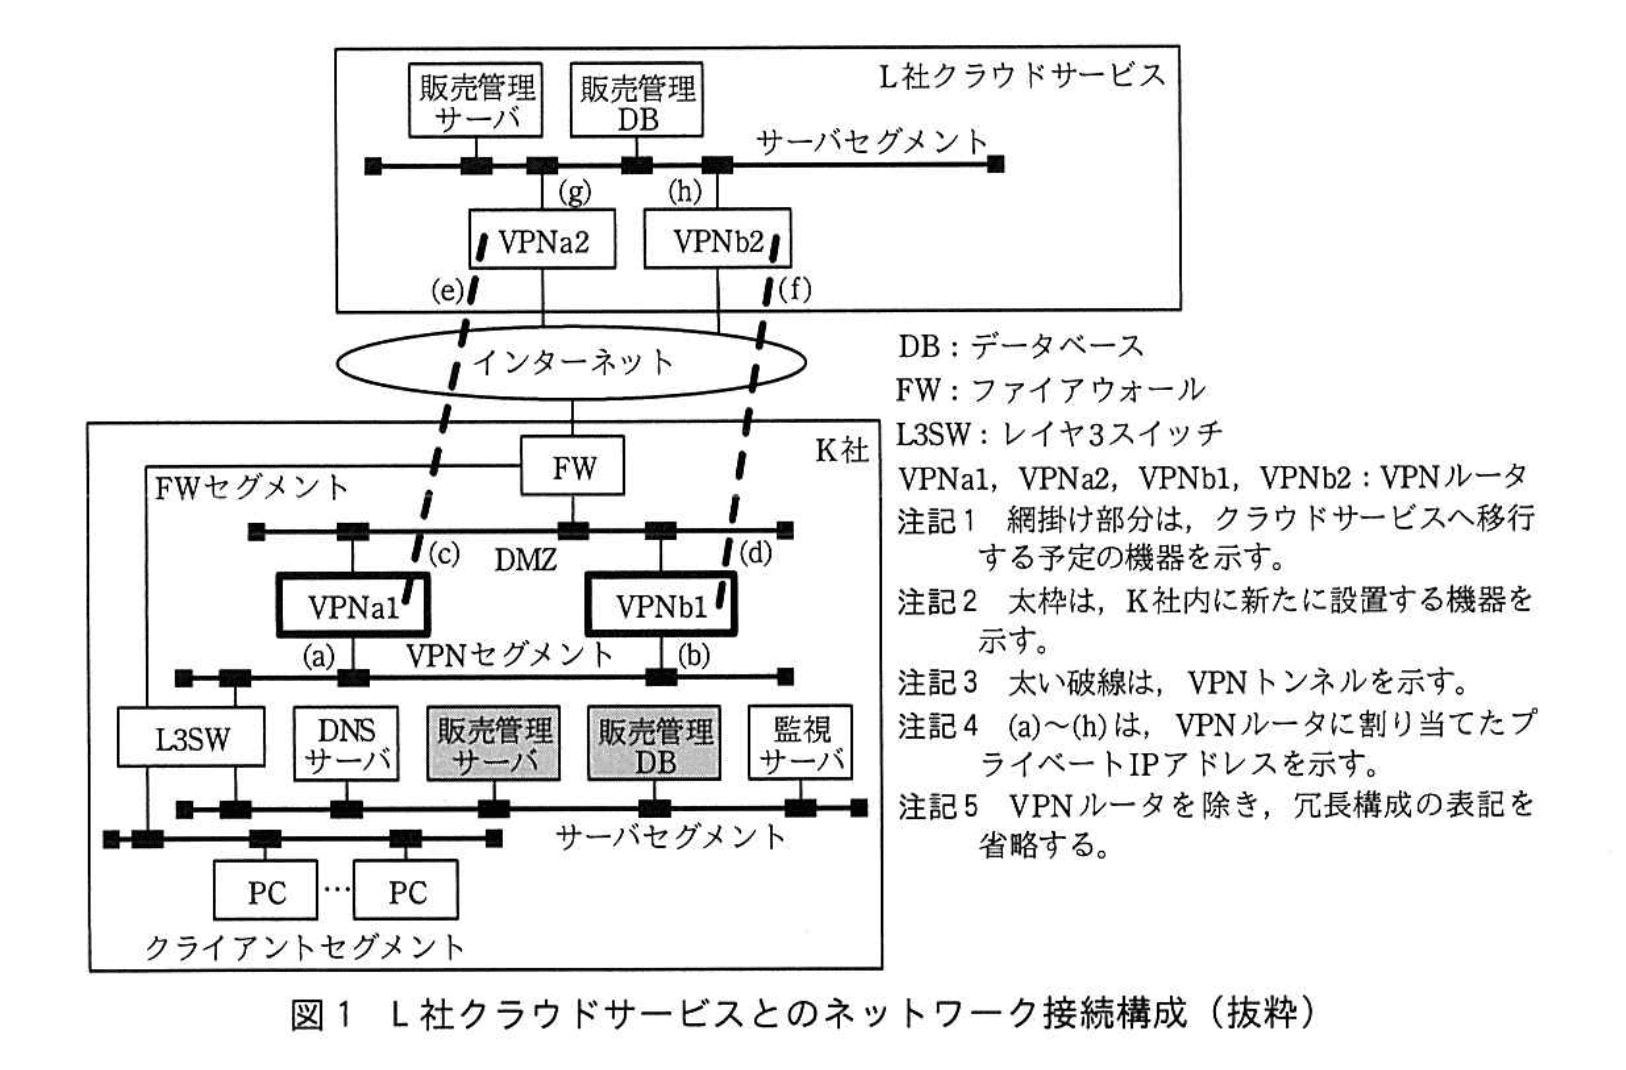
図1のL社クラウドサービスとのネットワーク接続構成の概要は、次のとおりである。
・L3SWにVPNセグメントを作成する。VPNルータとしてVPNa1とVPNb1を新たに設置し、DMZとVPNセグメントに接続する。
・VPNa1はVPNa2との間に、VPNb1はVPNb2との間に、VPNトンネルを構成する。
・VPNトンネルは、VPNa1側をアクティブ、VPNb1側をスタンバイとする。
・VPNa1、VPNb1及びL3SWの間ではOSPFで経路情報の交換を行う。
・L社クラウドサービス内では、評価のために、販売管理サーバと販売管理DBを構築し、K社NWのクライアントセグメントから利用できるようにする。
・K社NWのクライアントセグメントのPC及びサーバセグメントのサーバには、L3SWをデフォルトゲートウェイとして設定する。また、L3SWには、FWをデフォルトゲートウェイとして設定する。
・K社NWのPCとサーバには、プライベートIPアドレスを割り当てる。PC及びサーバからインターネットへのWeb閲覧などの通信は、FWでIPアドレスとポート番号の変換処理である ア を行う。
〔インターネットVPN接続の検討〕
L社クラウドサービスのVPNルータとK社NWのVPNルータでは、互いのグローバルIPアドレスを利用して、RFC 1853に記載されているIP in IPを用いて、トンネルが構成される。このトンネルの通信を、IPsecを用いて暗号化する。
暗号化は、フェーズ1と呼ばれるIKE SAの確立、フェーズ2と呼ばれるIPsec SAの確立を経て行われる。
フェーズ1では、接続する相手を認証する方式として、両方の機器であらかじめ、イ と呼ばれる同じ鍵を共有する方式を利用する。
フェーズ2では、①IPヘッダを暗号化対象とするトンネルモードではなく、IPヘッダを暗号化対象としないトランスポートモードを選択する。
IP in IPでトンネルを構成し、さらにIPsecを用いて暗号化することによって、②元IPパケットと比較してパケットサイズは大きくなる。そこで、IP in IPで作成されたトンネルインタフェースではMTUのサイズを適切な値に設定し、さらに、トンネルインタフェースを通過するパケットのTCPMSS (Maximum Segment Size) を適切な値に書き換える。
〔K社NWとL社クラウドサービスとの経路情報の交換の検討〕
L社クラウドサービスとのネットワーク接続では、静的経路制御、又はBGPを用いた動的経路制御を選択できる。Oさんは、③BGPを用いた動的経路制御を選択した。
Oさんが考えた、K社NWとL社クラウドサービスとの経路情報の交換の概要を図2に示す。
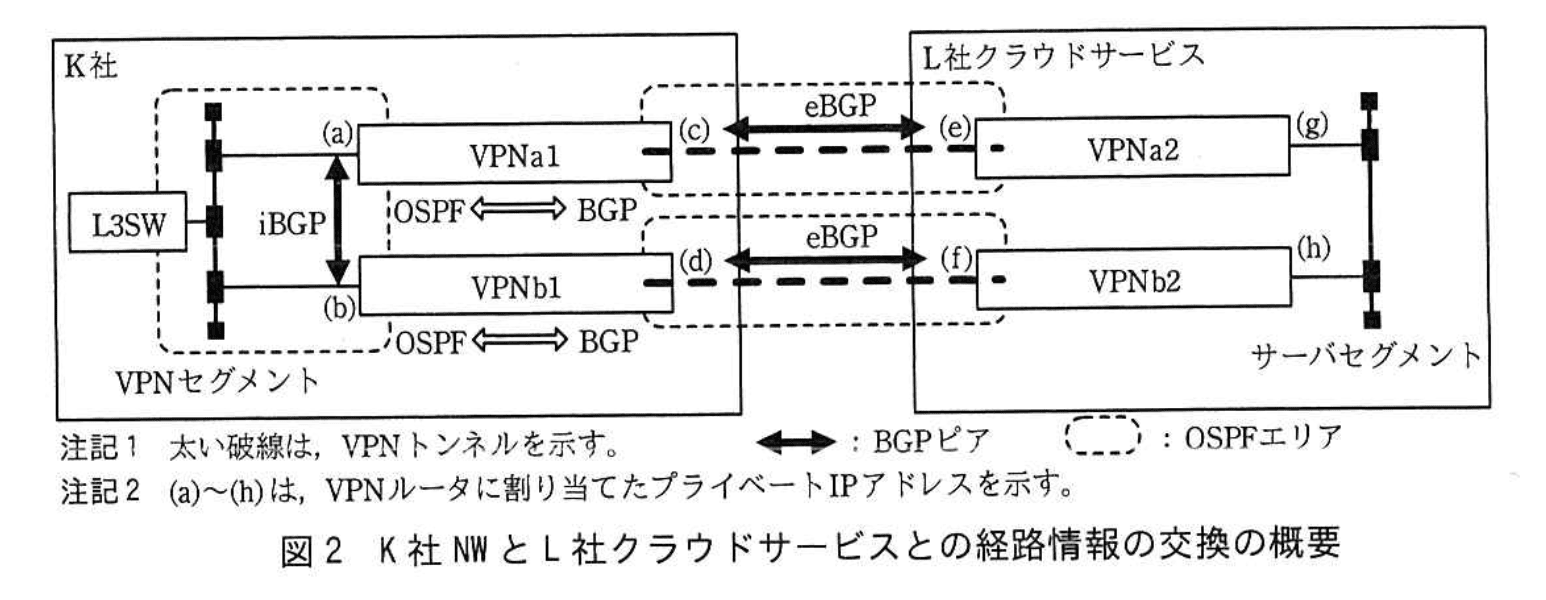
BGPはルーティングプロトコルの一つであり、特定のルーティングポリシで管理されたルータの集まりを示す ウ の間で、経路情報の交換を行うために開発されたプロトコルである。
BGP接続を行う2台のルータ間ではトランスポートプロトコルの一つである エ のポート179番を使用し、経路情報の交換を行う。このコネクションのことをBGPピアと呼ぶ。
ウ を識別する番号として、VPNa1とVPNb1では65505を使用し、VPNa2とVPNb2ではL社クラウドサービスが割当てを受けている64496を使用する。
VPNa1とVPNa2間及びVPNb1とVPNb2間ではeBGPピアを設定し、VPNa1とVPNb1間ではiBGPピアを設定する。
VPNa2とVPNb2は、それぞれVPNa1とVPNb1に対し、L社クラウドサービス内のサーバセグメントの経路だけBGPで経路広告する。
K社NWのVPNセグメントと接続するVPNa1, VPNb1及びL3SWの各インタフェースではOSPFのエリア0を構成し経路情報の交換を行う。さらに、IP in IPで作成されたトンネルインタフェースでは、OSPFのエリア0を構成するが、④経路情報の交換を行う必要がないのでパッシブインタフェースとする。
VPNa1とVPNb1では、OSPFとBGPの間で経路情報の再配布を行う。
Oさんは、VPNa1側をアクティブ、VPNb1側をスタンバイとする構成について、I主任に相談した。次は、そのときのOさんとI主任の会話である。
Oさん: VPNの経路設計で、VPNa1側をアクティブ、VPNb1側をスタンバイとしたいのですが、どのように設計したらよいでしょうか。
I主任: 通信の方向それぞれについて経路設計をする必要があります。まずは、社内からL社クラウドサービスの方向は、L社クラウドサービスを利用するPCからのパケットは全てL3SWに届くので、L3SWがパケットの転送先として、VPNa1とVPNb1のどちらを選択するか、転送先を決められるようにすればよいです。
Oさん: VPNa1とVPNb1が、BGPで受けた経路情報をOSPFに再配布する際に、異なるコストを付与すると転送先を選択できそうですね。VPNb1側のコストをVPNa1側と比べて A とします。
I主任: 次に、L社クラウドサービスから社内の方向はどうでしょう。L社クラウドサービスは、どのようなBGPのパスアトリビュートをサポートしていますか。
Oさん: MEDとAS_PATHを利用できます。今回はAS_PATHを使おうと考えています。AS_PATHでは、AS_PATH長が短い方が選択されます。
I主任: そうですね。そういえば、一点注意が必要です。経路情報の再配布を行うときには、経路のループを防止しなければいけません。
Oさん: 分かりました。⑤経路のループを防止する経路制御を行います。
〔ネットワーク監視の検討〕
K社NWのサーバセグメントには、ネットワーク及びサーバが正常かどうかを確認するために監視サーバを設置している。監視にはpingを用いる。pingは、オ のecho requestパケットを監視対象に送り、カ パケットが監視対象から返ってくることで到達性を確認する。⑥二つあるVPNトンネルがそれぞれ正常に動作しているかを常に確認するために、監視対象として(e)と(f)を選択した。実際に、VPNルータを停止するテスト、及びVPNトンネルを切断するテストを行い、正しく検知できることを確認した。
Oさんは、これまでの結果をまとめて、プロジェクトに報告した。その後、L社クラウドサービスの試験利用の評価を行った。その結果は良好で、K社ではL社クラウドサービスを利用した販売管理システムの更改が決定された。また、K社内のその他のシステムも順次、L社クラウドサービスへ移行する計画が立てられた。
設問1:
問題文を見る本文中のア~カに入れる適切な字句を答えよ。
模範解答
ア:NAPT
イ:事前共有鍵
ウ:AS
エ:TCP
オ:ICMP
カ:echo reply
解説
解答の導き方
(ア)
本文には「PC及びサーバからインターネットへのWeb閲覧などの通信は、FWでIPアドレスとポート番号の変換処理である ア を行う。」とあります。ここで注目すべきは「IPアドレスとポート番号の変換」という表現です。単にIPアドレスだけを変換するNAT(例:SNAT/DNAT)ではなく、ポート番号まで変換して複数のプライベートIPを1つ(または少数)のグローバルIPで共有する方式が要求されています。この方式は一般にNAPT(Network Address and Port Translation、別名PAT)と呼ばれるため、[ア] はNAPTです。
(イ)
本文には「フェーズ1では、接続する相手を認証する方式として、両方の機器であらかじめ、イ と呼ばれる同じ鍵を共有する方式を利用する。」とあります。あらかじめ同じ鍵を両端で共有する方式を指す用語は事前に共有する鍵、すなわち「事前共有鍵」です。IKEフェーズ1での認証方式として典型的な選択肢の一つなので、[イ] は 事前共有鍵 です。
(ウ)
本文には「特定のルーティングポリシで管理されたルータの集まりを示す ウ の間で、経路情報の交換を行うために開発されたプロトコルである。」とあります。BGPが経路交換を行う単位は自治体的に管理されるルータ群、すなわちAutonomous Systemを示す AS(Autonomous System)です。図2でもVPNa1/ VPNb1に65505、VPNa2/VPNb2に64496とAS番号が使われている点からも一致します。よって [ウ] は AS です。
(エ)
本文には「BGP接続を行う2台のルータ間ではトランスポートプロトコルの一つである エ のポート179番を使用し、経路情報の交換を行う。」とあります。BGPは信頼性あるストリームを必要とするためトランスポート層のTCPを用い、TCPのwell-knownポート179番でピア接続を張ります。したがって [エ] はTCPです。
(参考のため:OSPFはUDPではなくIPプロトコル番号89を用いるので、OSPFとBGPをプロトコル階層で混同しないよう注意してください。RIPはUDP(ポート520)を使います。)
(オ)/(カ)
本文には「監視にはpingを用いる。pingは、オ のecho requestパケットを監視対象に送り、カ パケットが監視対象から返ってくることで到達性を確認する。」とあります。pingはネットワーク層プロトコルであるICMP(Internet Control Message Protocol)のecho request/echo replyを使って到達性を確認します。送る方がecho request、返ってくる方がecho replyなので、[オ] はICMP、[カ] はecho replyです。
以上より本文の空欄は順にNAPT、事前共有鍵、AS、TCP、ICMP、echo replyとなります。
誤りやすいポイント
- 「IPアドレスとポート番号の変換」を問う設問で単にNATと書いてしまう。問題文が「ポート番号の変換」を明記している場合はNAPT(またはPAT)を答える必要があります。
- IKEフェーズ1の認証方式で「鍵を共有する」とあるときに「公開鍵」とだけ書く誤り。公開鍵方式(証明書)と事前共有鍵(PSK)は別物です。設問文の「両方の機器であらかじめ同じ鍵を共有する」は事前共有鍵を指します。
- BGPの単位を問われているのにOSPFの「エリア」と混同する。BGPは AS(Autonomous System)単位、OSPFはエリア(例:エリア0)単位です。
- プロトコルのトランスポート層を誤認しやすい点。BGPはTCP(ポート179)を使用し、OSPFはUDPではなくIPプロトコル番号89を使用します。RIPはUDP(ポート520)です。
- pingの動作を誤解してICMPの代わりにTCP/UDPの応答を期待する誤答。pingはICMPのecho requestとecho replyで動作します。ただし実運用ではFW等でICMPを遮断しているケースがあるため、監視上の到達不可と実サービスの不具合は必ずしも一致しません。
FAQ
Q: NAPTとNAT(単なるNAT)の違いは何ですか?
A: NATは一般にアドレス変換(IPアドレスの書き換え)を指しますが、NAPTは同時にポート番号も変換して複数のプライベート端末を1つのグローバルIPで共有する方式です。設問文に「ポート番号の変換」とあればNAPTが正解です。
A: NATは一般にアドレス変換(IPアドレスの書き換え)を指しますが、NAPTは同時にポート番号も変換して複数のプライベート端末を1つのグローバルIPで共有する方式です。設問文に「ポート番号の変換」とあればNAPTが正解です。
Q: 事前共有鍵(PSK)は安全ですか?
A: 少人数・小規模であれば設定が簡単で有効ですが、鍵を手動で配布・管理する必要があり、大規模や鍵管理ポリシーが重要な環境では証明書(PKI)方式の方が運用上・セキュリティ上有利です。
A: 少人数・小規模であれば設定が簡単で有効ですが、鍵を手動で配布・管理する必要があり、大規模や鍵管理ポリシーが重要な環境では証明書(PKI)方式の方が運用上・セキュリティ上有利です。
Q: eBGPとiBGPの判別はどうしますか?
A: ピアとなるルータが異なる AS 番号を持つ場合はeBGP、同一 AS 番号内のピアはiBGPです。問題文中の AS 番号(例:65505と64496)を見れば区別できます。
A: ピアとなるルータが異なる AS 番号を持つ場合はeBGP、同一 AS 番号内のピアはiBGPです。問題文中の AS 番号(例:65505と64496)を見れば区別できます。
関連キーワード: NAPT、事前共有鍵、AS、TCP(ポート179)、ICMP

設問2:〔インターネットVPN接続の検討〕について、(1)、(2)に答えよ。
問題文を見る(1)本文中の下線①について、今回の構成では、トランスポートモードを選択している。選択した根拠を,IPアドレスに着目して30字以内で述べよ。
模範解答
暗号化対象の通信がグローバルIPアドレス間の通信だから
解説
解答の論理構成
- 本文は、VPNルータ間のトンネルについて「L社クラウドサービスのVPNルータとK社NWのVPNルータでは、互いのグローバルIPアドレスを利用して、RFC 1853に記載されているIP in IPを用いて、トンネルが構成される。」と明記しています。
- つまり暗号化対象となるパケットの送信元・宛先IPは既に“グローバルIPアドレス”であり、このIP情報をそのままネットワーク上で見せても問題になりません。
- IPsecでトンネルモードを選ぶと、新たな外側IPヘッダを追加してしまいオーバーヘッドが大きくなります。今回のようにヘッダを隠蔽する必要がない場合は、既存ヘッダを温存し余分なヘッダを付けないトランスポートモードが合理的となります。
- したがって「暗号化対象の通信がグローバルIPアドレス間の通信だから」という結論になります。
誤りやすいポイント
- 「IP in IPでトンネルを張る=必ずIPsecもトンネルモード」と早合点しやすい点。IPヘッダの秘匿が不要ならトランスポートモードでも可です。
- 「グローバルIPアドレスなら安全」と誤認してしまう点。秘匿対象がないだけであり、暗号化自体は必要です。
- トランスポートモードはMTU圧迫が小さい利点を見落としやすい点。ヘッダが増えなければフラグメント発生リスクを抑えられます。
FAQ
Q: IPsecトランスポートモードでもデータ部は暗号化されますか?
A: はい。元IPヘッダを除く上位層データ(TCP/UDPヘッダ+ペイロード)が暗号化されます。
A: はい。元IPヘッダを除く上位層データ(TCP/UDPヘッダ+ペイロード)が暗号化されます。
Q: トンネルモードを選ばないとNAT越えで問題になりますか?
A: 今回は「互いのグローバルIPアドレス」により直接通信しておりNATは介在しません。したがってトランスポートモードでも問題ありません。
A: 今回は「互いのグローバルIPアドレス」により直接通信しておりNATは介在しません。したがってトランスポートモードでも問題ありません。
Q: もしプライベートIPアドレスで直結する構成なら?
A: 外側に公開可能なIPがないため、新たなIPヘッダを付加して隠蔽するトンネルモードが一般的になります。
A: 外側に公開可能なIPがないため、新たなIPヘッダを付加して隠蔽するトンネルモードが一般的になります。
関連キーワード: IPsec, トランスポートモード, グローバルIP, IP in IP, MTU
設問2:〔インターネットVPN接続の検討〕について、(1)、(2)に答えよ。
問題文を見る(2)本文中の下線②について,IP in IPで作成されたトンネルインタフェースのMTUの値を1,500とした場合,VPNルータで発生する処理を、30字以内で述べよ。ここで、インターネットを含む全てのインタフェースのMTUの値を1,500とする。
模範解答
フラグメントとリアセンブルの処理が発生する。
解説
解答の論理構成
- 【問題文】では、VPNトンネルについて
「②元IPパケットと比較してパケットサイズは大きくなる」
と明記されています。 - 同じ段落で
「トンネルインタフェースではMTUのサイズを適切な値に設定」
と指示がありますが、設問条件では「トンネルインタフェースのMTUの値を 1,500 とした場合」となっています。 - IP in IPとIPsec(ESPヘッダなど)によりカプセル化オーバヘッドが発生するため、元のIPパケット長+追加ヘッダ長 > 1,500 になります。
- インタフェース側は 1,500 を超えるパケットをそのまま転送できないため、IP層はRFC 791に従い「フラグメンテーション(分割)」を行います。
- 分割されたIPフラグメントは反対側のVPNルータで「リアセンブル(再構成)」され、初めて復号・カプセル化解除が可能になります。
- 以上より、「VPNルータで発生する処理」は「フラグメントとリアセンブル」であると結論できます。
誤りやすいポイント
- Path MTU Discoveryが働くと考え、フラグメントせずICMPを返すと誤解する。DFビットを設定していない限り、実際には自動フラグメントが行われます。
- 「トランスポートモードだからヘッダは増えない」と判断してしまう。IP in IPで既に外側ヘッダが付加されるため、モードにかかわらずオーバヘッドが存在します。
- 「送信側だけで分割される」と考え、受信側のリアセンブルを忘れる。
FAQ
Q: MTUを小さく調整すればフラグメントは不要ですか?
A: はい。カプセル化後でも 1,500 以下になるようにMTUを下げればフラグメントは発生しません。ただしTCP MSS調整など追加設定が必要です。
A: はい。カプセル化後でも 1,500 以下になるようにMTUを下げればフラグメントは発生しません。ただしTCP MSS調整など追加設定が必要です。
Q: DFビットが立っているパケットはどうなりますか?
A: DFビットが立っている場合、フラグメントできないのでVPNルータはICMP “Fragmentation Needed” を返します。今回はDFの記述がないためフラグメントが実施されます。
A: DFビットが立っている場合、フラグメントできないのでVPNルータはICMP “Fragmentation Needed” を返します。今回はDFの記述がないためフラグメントが実施されます。
Q: トランスポートモードでもヘッダが増える理由は?
A: IP in IPで外側IPヘッダが追加され、さらにIPsec(ESP/AH)のヘッダ・トレーラが付加されるためです。
A: IP in IPで外側IPヘッダが追加され、さらにIPsec(ESP/AH)のヘッダ・トレーラが付加されるためです。
関連キーワード: IP in IP, IPsec, MTU, フラグメント, リアセンブル
設問3:〔K社NWとL社クラウドサービスとの経路情報の交換の検討〕について、(1)~(4)に答えよ。
問題文を見る(1)本文中の下線③について、静的経路制御と比較して動的経路制御を選択した利点を40字以内で述べよ。
模範解答
BGPによって回線断や機器障害を検知し、トラフィックをう回できる。
解説
解答の論理構成
- 問題文には「静的経路制御、又は BGP を用いた動的経路制御を選択できる。Oさんは、③BGPを用いた動的経路制御を選択した。」とあります。
- BGPはピアとのセッション状態を監視し、経路が届かなくなると即座に経路情報を撤回します。
- 今回の構成では「VPNa1側をアクティブ、VPNb1側をスタンバイ」として二重化されており、どちらかの回線・機器に障害が発生してももう一方へ自動的に経路が切り替わることが求められます。
- 静的経路では障害検知・経路切替が人手または追加機能に頼るため、迅速なう回が困難です。
- よって「BGPによって回線断や機器障害を検知し、トラフィックをう回できる」ことが動的経路制御の利点になります。
誤りやすいポイント
- 「BGPはインターネット向けの大規模 AS 間でしか使わない」と誤解し、社内VPNでも有効な冗長化手段である点を見落とす。
- 静的経路でもトンネル監視ICMPなどで切替できると考え、切替時間と運用負荷の差を軽視する。
- 「BGP =負荷分散」と短絡的に捉え、ここでは主目的が“障害時の自動う回”であることを答えに反映できない。
FAQ
Q: BGPが経路を撤回するまでに時間が掛かるのでは?
A: KeepaliveやHold Timerを短く調整すれば数十秒以内にピアダウンを検知できます。静的経路より速く、運用者の介入も不要です。
A: KeepaliveやHold Timerを短く調整すれば数十秒以内にピアダウンを検知できます。静的経路より速く、運用者の介入も不要です。
Q: iBGPでも同じ効果が得られるのか?
A: はい。図では「VPNa1とVPNb1間ではiBGPピア」を張るため、社内側でも障害情報が伝播し、自動的にスタンバイルートへ切替わります。
A: はい。図では「VPNa1とVPNb1間ではiBGPピア」を張るため、社内側でも障害情報が伝播し、自動的にスタンバイルートへ切替わります。
Q: OSPFだけで冗長化できなかったのか?
A: VPNトンネル終端がクラウド側 AS に属するため、トンネル先まで含めて経路属性を制御できるBGPが適しており、OSPFは社内セグメント用と割り切られています。
A: VPNトンネル終端がクラウド側 AS に属するため、トンネル先まで含めて経路属性を制御できるBGPが適しており、OSPFは社内セグメント用と割り切られています。
関連キーワード: BGP, 動的ルーティング, 経路冗長化, フェイルオーバー
設問3:〔K社NWとL社クラウドサービスとの経路情報の交換の検討〕について、(1)~(4)に答えよ。
問題文を見る(2)本文中の下線④について、パッシブインタフェースの動作の特徴を、20字以内で述べよ。
模範解答
Helloパケットを出さない。
解説
解答の論理構成
- 問題文では「OSPFのエリア0を構成するが、④経路情報の交換を行う必要がないのでパッシブインタフェースとする。」と記述されています。
- OSPFは隣接ルータと「Helloパケット」を交換して隣接関係を確立し、その後にLSDB(Link State Database)更新を行います。
- パッシブインタフェースを設定すると、そのインタフェースではルーティングプロトコル用の制御パケット(OSPFではHelloパケット)を送出しません。
- しかし、そのネットワーク情報自体はルーティングテーブルに載り、他インタフェース経由で広告されます。したがって“経路情報の交換を行う必要がない”という要件を満たします。
- 以上より「Helloパケットを出さない。」が妥当な記述となります。
誤りやすいポイント
- パッシブインタフェースを「OSPFの広告も一切しない状態」と誤解する。実際にはHello送信だけを停止し、ネットワーク情報は他インタフェース経由で広報される。
- “受信”も停止すると考えてしまう。受信は行われるが隣接関係を形成しないため受信したHelloも無視される。
- “管理下ネットワークが経路表に載らなくなる”と勘違いし、必要なルート広告が欠落する設定をしてしまう。
FAQ
Q: パッシブインタフェースに設定したリンクに他のルータがいても通信できますか?
A: データプレーンの通信(IP転送)は可能ですが、OSPFの隣接関係は成立しません。
A: データプレーンの通信(IP転送)は可能ですが、OSPFの隣接関係は成立しません。
Q: OSPF以外のルーティングプロトコルでもパッシブインタフェースはありますか?
A: あります。RIPやEIGRPなどでも同様に制御パケット送出を停止する用途で使用します。
A: あります。RIPやEIGRPなどでも同様に制御パケット送出を停止する用途で使用します。
Q: パッシブインタフェース設定はセキュリティ面でも有効ですか?
A: はい。不要な制御パケット送信を抑制し、外部からルーティング情報を学習されるリスクを低減できます。
A: はい。不要な制御パケット送信を抑制し、外部からルーティング情報を学習されるリスクを低減できます。
関連キーワード: OSPF, パッシブインタフェース, ルーティングプロトコル, Helloパケット
設問3:〔K社NWとL社クラウドサービスとの経路情報の交換の検討〕について、(1)~(4)に答えよ。
問題文を見る(3)本文中のAに入れる適切な字句を答えよ。
模範解答
A:大きく
解説
解答の論理構成
-
目的の整理
本文では「VPNa1側をアクティブ、VPNb1側をスタンバイ」にしたいと述べています。アクティブ経路は常時利用され、スタンバイ経路は障害時にのみ利用される経路です。 -
方向別に考慮すべき経路
I主任は「通信の方向それぞれについて経路設計をする必要があります」と説明し、まず「社内からL社クラウドサービスの方向」を取り上げています。ここで経路選択を行う装置は「L3SW」です。 -
経路選択の判定基準
L3SWはルーティングプロトコルとしてOSPFを用いており、OSPFでは“コストが小さい経路が優先”されます。したがってVPNa1を優先するには、L3SWが見るVPNa1までのOSPFコストをVPNb1までより小さくしておけばよいことになります。 -
コスト設定の具体的方法
Oさんの発言を引用すると
「VPNb1側のコストをVPNa1側と比べて A とします。」
ここでアクティブ経路(VPNa1)が選択されるためには、スタンバイ側(VPNb1)のコストを意図的に“高く”設定する必要があります。
つまり、空欄 A には「大きく」を入れるのが妥当です。 -
結論
A に入る適切な字句は
「大きく」
となります。
誤りやすいポイント
- 「スタンバイ側は障害時に使う=コストを小さくしておく」と逆に考えてしまう。OSPFでは小さいコストが優先されるため、スタンバイ側は“大きい”コストを設定します。
- OSPFの“コスト”と他プロトコルの“メトリック”や“管理距離”を混同する。管理距離は異種プロトコル間の優先度、OSPFコストは同一プロトコル内での最短経路判定です。
- アクティブ/スタンバイの切替はBGPパス属性で行うと誤解する。本文の方向「社内 → クラウド」はL3SWがOSPFで経路を学習しているため、BGP属性ではなくOSPFコストが決定要因です。
FAQ
Q: OSPFコストを具体的にどれくらい“高く”すれば良いのですか?
A: 基本方針は「VPNa1より大きい値にする」ことです。具体値はネットワーク規模や他経路とのバランスで決定しますが、例えばVPNa1に10を設定したならVPNb1を20以上にするなど、十分な差を付けておけば確実です。
A: 基本方針は「VPNa1より大きい値にする」ことです。具体値はネットワーク規模や他経路とのバランスで決定しますが、例えばVPNa1に10を設定したならVPNb1を20以上にするなど、十分な差を付けておけば確実です。
Q: VPNb1側をスタンバイにした場合、障害発生時のフェイルオーバ時間はどの程度ですか?
A: OSPFのデフォルトタイマ(Hello 10秒、Dead 40秒)のままでは数十秒かかります。フェイルオーバ時間を短縮したい場合は、Hello/Deadタイマの調整やBFD (Bidirectional Forwarding Detection) を併用する方法があります。
A: OSPFのデフォルトタイマ(Hello 10秒、Dead 40秒)のままでは数十秒かかります。フェイルオーバ時間を短縮したい場合は、Hello/Deadタイマの調整やBFD (Bidirectional Forwarding Detection) を併用する方法があります。
Q: BGPのAS_PATH調整でもアクティブ/スタンバイ制御ができますか?
A: 可能ですが、本文の方向「社内 → クラウド」はL3SWがOSPFで経路を選択しているためBGP属性は参照されません。クラウド → 社内方向ではAS_PATHを用いて調整する設計が示されています。
A: 可能ですが、本文の方向「社内 → クラウド」はL3SWがOSPFで経路を選択しているためBGP属性は参照されません。クラウド → 社内方向ではAS_PATHを用いて調整する設計が示されています。
関連キーワード: OSPFコスト, スタンバイ経路, フェイルオーバ, 経路再配布, ルーティングポリシー
設問3:〔K社NWとL社クラウドサービスとの経路情報の交換の検討〕について、(1)~(4)に答えよ。
問題文を見る(4)本文中の下線⑤について、経路のループを防止するために必要な経路制御を40字以内で述べよ。
模範解答
eBGPからOSPFへ再配布された経路を再びeBGPへ再配布しない。
解説
解答の論理構成
- 【問題文】では「VPNa1とVPNb1では、OSPFとBGPの間で経路情報の再配布を行う。」とあり、二つのプロトコル間で相互にルートを受け渡す構成です。
- さらに下線⑤として「経路のループを防止する経路制御」が必要と明記されています。
- 何もしない場合、
- eBGPで受信した“クラウド側サーバセグメント”の経路
- → OSPFへ再配布
- → OSPF経由で別のVPNルータへ渡る
- → 再びeBGPへ再配布
という流れで同一経路が“行って戻る”循環が起こります。
- ループを断つ最もシンプルな方法は、①でeBGP→OSPFへ流した経路を②でOSPF→eBGPへ逆戻りさせないフィルタを適用することです。
- よって「eBGPからOSPFへ再配布された経路を再びeBGPへ再配布しない。」が適切な経路制御となります。
誤りやすいポイント
- OSPFパッシブインタフェース設定(④)は「OSPFでの隣接関係抑止」であり、BGP↔OSPFループ対策とは別物です。
- iBGPループ防止(AS_PATH変化しない問題)と混同しやすいですが、本設問は“eBGP→OSPF→eBGP”の再配布ループが論点です。
- MEDやAS_PATH長での優先度調整は“到達経路選択”であり、ループ防止策ではありません。
FAQ
Q: 再配布ループは“route-map”と“distribute-list”のどちらで防げますか?
A: 一般に“route-map”でフラグを付ける、または“distribute-list”でフィルタする方法が用いられます。どちらでも「eBGP起点」の経路をOSPF→BGPへ戻さないポリシが実装できれば問題ありません。
A: 一般に“route-map”でフラグを付ける、または“distribute-list”でフィルタする方法が用いられます。どちらでも「eBGP起点」の経路をOSPF→BGPへ戻さないポリシが実装できれば問題ありません。
Q: なぜiBGP→OSPF→iBGPのループは議論しなくてよいのですか?
A: 本構成ではiBGPは「VPNa1とVPNb1」の内部のみで完結し、外部ASと接続するeBGPが再配布対象だからです。iBGP内でAS番号が変わらないためOSPFとの再配布がなければループしません。
A: 本構成ではiBGPは「VPNa1とVPNb1」の内部のみで完結し、外部ASと接続するeBGPが再配布対象だからです。iBGP内でAS番号が変わらないためOSPFとの再配布がなければループしません。
Q: AS_PATHプレフィックスを加工してもループ防止はできませんか?
A: OSPFへ再配布した時点でBGPのAS_PATH情報は失われます。したがってAS_PATH操作ではループを食い止められず、プロトコル間フィルタが必要です。
A: OSPFへ再配布した時点でBGPのAS_PATH情報は失われます。したがってAS_PATH操作ではループを食い止められず、プロトコル間フィルタが必要です。
関連キーワード: 経路再配布, eBGP, OSPF, ルーティングループ, フィルタリング
設問4:
問題文を見る本文中の下線⑥について、二つあるVPNトンネルをそれぞれ監視する目的を35字以内で述べよ。
模範解答
ネットワーク接続の冗長構成が失われたことを検出するため
解説
解答の論理構成
- 【問題文】は下線部⑥で、
「二つあるVPNトンネルがそれぞれ正常に動作しているかを常に確認する」
と述べています。ここで注目すべき語は「それぞれ正常」「常に確認」です。 - 本システムでは、VPNトンネルを
「VPNa1 ⇔ VPNa2」と「VPNb1 ⇔ VPNb2」の二系統で構成し、
VPNa1側をアクティブ、VPNb1側をスタンバイとする冗長構成を採っています。 - 冗長構成の目的は、どちらか一方が故障しても通信を継続できる可用性の確保です。しかし一方が故障すると、通信そのものは生きていても“冗長性”は失われます。
- そこでping監視を (e)・(f) の両トンネル先端に向けて行い、各トンネルの到達性を独立して判定します。
- 判定結果により「冗長構成が維持されている/失われた」を即時に把握できるため、解答は
「ネットワーク接続の冗長構成が失われたことを検出するため」
となります。
誤りやすいポイント
- 「通信断の検出」が目的だと早合点しやすい
→ 一系統が生きていれば通信は継続するため、監視の主眼は“冗長性の喪失”です。 - MTU・MSSなどトンネル設定の技術的課題と混同する
→ 監視項目は単純な到達性(ping)であり、パケットサイズ最適化とは別問題です。 - アクティブ/スタンバイの切替機構を答えてしまう
→ 設問は「監視の目的」を問うており、切替方法自体は対象外です。
FAQ
Q: 片系統が落ちても通信できているのに、なぜすぐ検出する必要があるのですか?
A: 冗長構成が片系統だけになると、残る1本が障害を起こした瞬間に全停止します。早期検知で保守対応を行い、サービス無停止運用を維持するためです。
A: 冗長構成が片系統だけになると、残る1本が障害を起こした瞬間に全停止します。早期検知で保守対応を行い、サービス無停止運用を維持するためです。
Q: ルータダウンとトンネル切断の両方をテストした理由は?
A: 機器停止(電源断など)と論理セッション切断(IPsec再ネゴ失敗など)では障害要因が異なります。両方を試すことで監視がハード・ソフト両面の異常を検出できるか確認しています。
A: 機器停止(電源断など)と論理セッション切断(IPsec再ネゴ失敗など)では障害要因が異なります。両方を試すことで監視がハード・ソフト両面の異常を検出できるか確認しています。
Q: ICMP以外の監視方法ではだめでしょうか?
A: SNMPなども有効ですが、ICMP echoは設定が容易でトンネル先端までの疎通を直接確認できます。最小構成で迅速に冗長性を把握したいケースに適します。
A: SNMPなども有効ですが、ICMP echoは設定が容易でトンネル先端までの疎通を直接確認できます。最小構成で迅速に冗長性を把握したいケースに適します。
関連キーワード: 冗長構成, VPNトンネル, ICMP監視, 可用性, 障害検知

