
ネットワークスペシャリスト 2018年 午後1 問03
企業内ネットワーク再構築に関する次の記述を読んで、設問1〜4に答えよ。
D社は、東京の本社、名古屋支店及び大阪支店の3拠点にオフィスを構える出版会社である。D社の社内ネットワークは、3拠点をそれぞれ専用線で結ぶWANと、拠点内LANで構成されている。各拠点内の業務にはそれぞれ拠点内の業務サーバを使用し、全社的な業務には本社の業務サーバを使用している。また、各拠点では本社のプロキシサーバを経由してインターネットを利用している。D社の現行ネットワーク構成を図1に示す。
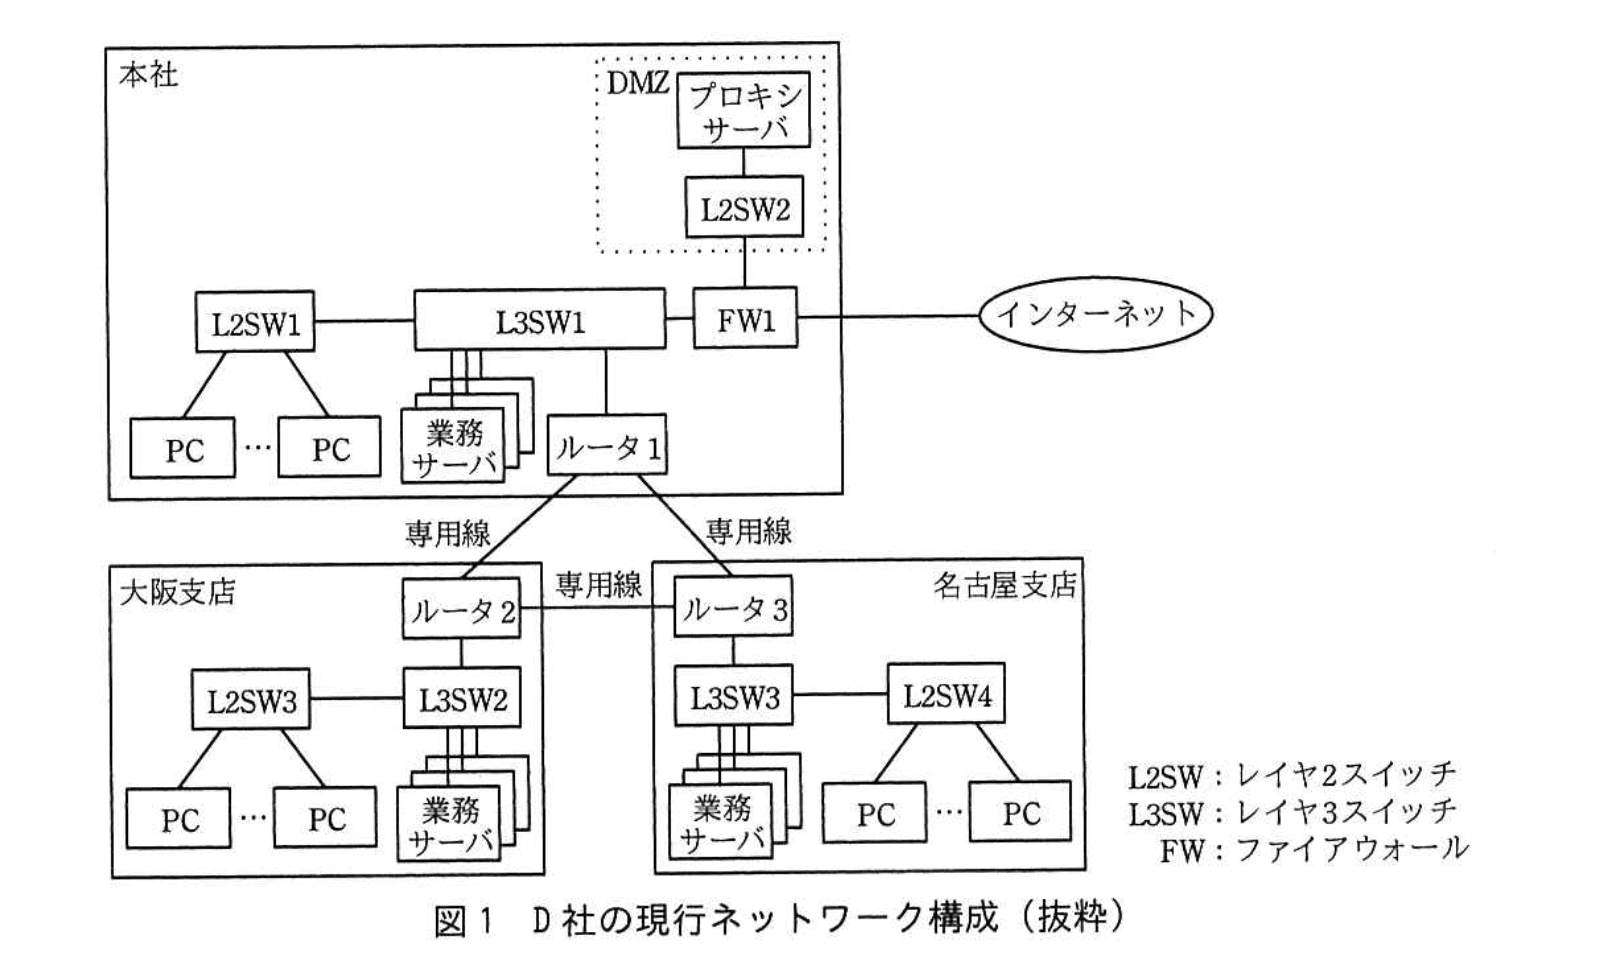
D社では、拠点間で利用しているルータの更改時期を迎えたことから、将来を見据えてWAN構成を見直すことになり、情報システム部のEさんが検討することになった。
〔WAN構成の検討〕
(1) WAN構成の見直し方針案
Eさんは、WAN構成の見直しについてコストも含めて検討し、次の方針案を立てた。
・IP-VPNを利用して3拠点間を接続する。
・IP-VPNへのアクセス回線は、安価なイーサネット回線サービスを利用する。
・通常時は拠点間通信にIP-VPNを用いるが、IP-VPNの障害時にはインターネットVPNをバックアップ回線として用いる。
・インターネットVPNは、FWに備わるIPsec方式のVPN機能を用いる。
・名古屋支店と大阪支店には、インターネットVPN専用のインターネット回線を敷設し、FWを設置する。
・各拠点からのインターネットアクセスは、これまでと同様に本社のプロキシサーバ経由で行う。
(2) IP-VPN及びIPsecの概要
Eさんは、方針案のIP-VPN及びIPsecについて調査し、その結果を次のようにまとめた。
(i) IP-VPN
・IP-VPNは、通信事業者が運営する閉域IPネットワーク(以下、事業者閉域IP網という)を利用者のトラフィック交換に提供するサービスである。
・IP-VPNは、①事業者閉域IP網内で複数の利用者のトラフィックを中継するのに、RFC 3031で規定された方式が用いられる。
・利用者のネットワークと事業者閉域IP網との接続点において、利用者が設置するCE(Customer Edge)ルータから送られたパケットは、通信事業者のPE(Provider Edge)ルータでアと呼ばれる短い固定長のタグ情報が付与される。
・事業者閉域IP網内では、②タグ情報を参照して中継され、アは対向側のイで取り除かれる。
(ii) IPsec
・IPsecは、暗号技術を利用してノード間通信を行うためのプロトコルであり、IPパケット通信の完全性・機密性を確保する。
・IPsecは、OSI基本参照モデルのウレイヤで動作する。
・3拠点間には、バックアップ回線として3本のIPsecトンネルが必要である。
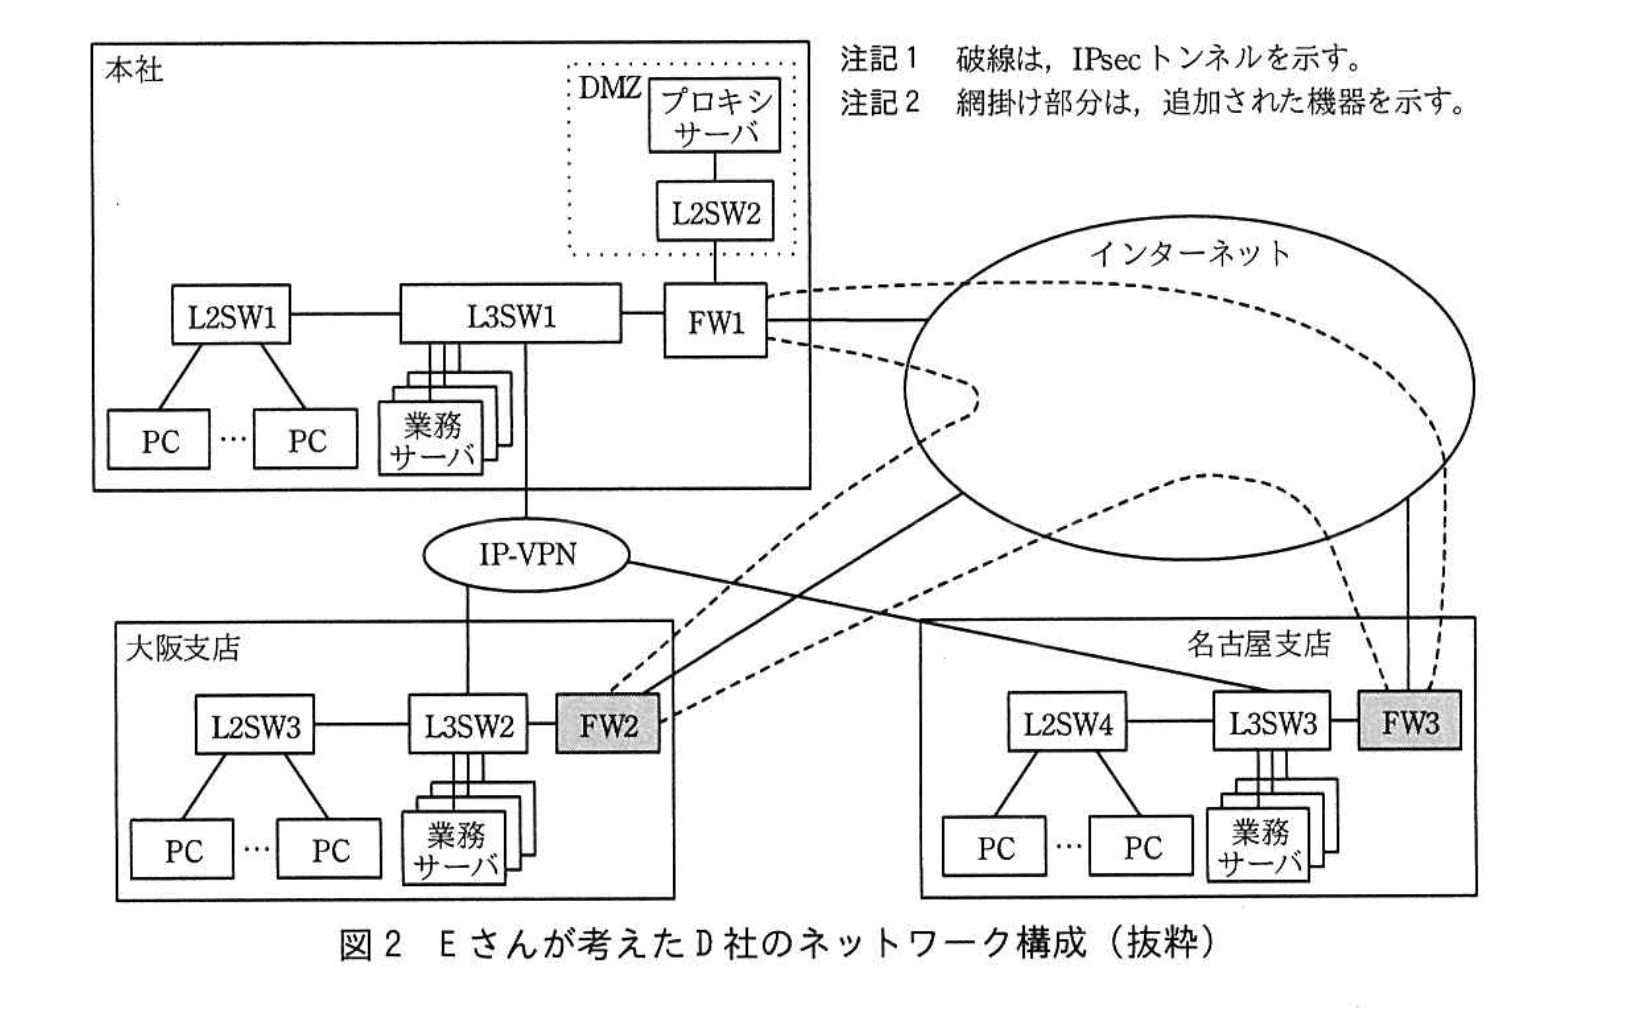
これらの検討を基に、Eさんが考えたD社のネットワーク構成を、図2に示す。
〔冗長化ルーティングの検討〕
図2のネットワーク構成で拠点間通信を行う場合、正常時は エ を利用するが、エ の障害時は オ に切り替える必要がある。Eさんはそのための対策の検討を行い、次のルーティング方式を考えた。
・各拠点間のIPsecトンネル及び各拠点内LANのルーティングは、OSPFを利用する。
・各拠点間のIPsecトンネル接続では、③ GRE over IPsecを利用する。
・CEルータでもある各拠点のL3SWは、IP-VPN側で隣接するPEルータとBGP4で経路交換する。具体的には、各拠点のL3SWは、自拠点の経路情報をPEルータに広告するとともに、④ PEルータから経路情報を受信する。
この方式で、本社、名古屋支店、大阪支店のL3SWからそれぞれの別拠点への経路の冗長化を行う。各拠点のL3SWは、⑤ 複数のルーティングプロトコルから得た同一宛先への異なる経路情報から、適切な経路を選択する。
〔拠点追加の場合のIPsecトンネル接続追加の検討〕
Eさんは、IPsecトンネル接続の追加について、今後拠点が追加になった場合を想定した検討を始めた。図2のような⑥フルメッシュのIPsecトンネルのネットワーク構成に、追加拠点向けIPsecトンネルを手動で追加設定するネットワーク拡張方式は望ましくないと考え、ネットワーク機器ベンダの技術者に改善案を相談した。その結果、FWのIPsec方式のVPN機能のオプションである、IPsecトンネルを動的に確立する機能(以下、自動トンネル機能という)を活用した方式を提案された。そこで、Eさんは、その方式を前提として次の設計方針を立てた。
・本社をハブ拠点、支店の2拠点をスポーク拠点とするハブアンドスポーク構成とし、ハブ拠点とスポーク拠点間のIPsecトンネルを従来どおり固定的に設定する。
・スポーク拠点間IPsecトンネル(以下、S-Sトンネルという)については、拠点間のトラフィックの発生に応じてトンネルを動的に確立させる。
・S-Sトンネルは、一定時間トラフィックがなければ自動的に切断するようにする。
・動的にS-Sトンネルを確立するために、NHRP (Next Hop Resolution Protocol) を用いる。
NHRPは、IPsecトンネル確立に必要な対向側IPアドレス情報を、トンネル確立時に動的に得るのに利用される。IPsecトンネルの確立は、スポーク拠点間での通信の発生を契機にして行われる。例えば、名古屋支店内のPCから大阪支店内のサーバへの通信が行われる場合、⑦名古屋支店のFW3はNHRPによって得られた情報を利用してS-Sトンネルを確立する。このように、自動トンネル機能を利用すれば、フルメッシュ構成のトンネルを手動で設定する必要がない。
Eさんは、それまでの設計方針をまとめ、ネットワーク機器ベンダの技術者らに確認を依頼した。ネットワーク機器ベンダの技術者からは、OSPFと自動トンネル機能を組み合わせて利用する場合の留意点の指摘があった。その指摘の内容は、“スポークとなる機器がOSPFの代表ルータに選出されてしまうと、スポーク拠点間のIPsecトンネルが解放されなくなってしまうので、それを防ぐために、スポークとなる機器のOSPFに追加の設定が必要になる” というものであった。そこで、Eさんは、防止策として⑧追加すべき設定内容を決めた。
その後、Eさんが考えたネットワーク構成が情報システム部で承認され、Eさんを構築プロジェクトリーダとして、WANの再構築が開始された。
設問1:
問題文を見る本文中のア〜オに入れる適切な字句を答えよ。
模範解答
ア:ラベル
イ:PEルータ
ウ:ネットワーク
エ:IP-VPN
オ:インターネットVPN
解説
解答の論理構成
-
ア の導出
- 問題文ではCEルータから送られたパケットがPEルータで「短い固定長のタグ情報が付与される」とあります。さらに ①では「RFC 3031で規定された方式」と明示されています。RFC 3031はMPLSの規格であり、MPLSでパケットに付与される短い固定長タグは「ラベル」と呼ばれます。
- よって ア = ラベル。
-
イ の導出
- 「事業者閉域IP網内では、②タグ情報を参照して中継され、ア は対向側のイで取り除かれる」とあります。MPLSラベルを付与・削除するのはPEルータの役割です。従って イ = PEルータ。
-
ウ の導出
- IPsecの説明に「IPsecは、OSI基本参照モデルのウレイヤで動作する」とあります。IPsecはIPパケット自体を暗号化・認証する仕組みであり、OSI参照モデルのネットワーク層(Layer 3)に位置付けられます。したがって ウ = ネットワーク。
-
エ と オ の導出
- 冗長化ルーティングの検討では「正常時は エ を利用するが、エ の障害時は オ に切り替える」と記載されています。方針案には「通常時は拠点間通信にIP-VPNを用いるが、IP-VPNの障害時にはインターネットVPNをバックアップ回線として用いる」とあります。
- よって エ = IP-VPN、オ = インターネットVPN。
誤りやすいポイント
- 「ラベル」を「タグ」とそのまま書いてしまう。RFC 3031を根拠に「ラベル」と断定する必要があります。
- IPsecの層をトランスポート層と誤解するケース。IPsecはIPヘッダを処理するためネットワーク層です。
- 冗長化部分で「インターネットVPN」と「インターネット回線」を混同し、オ に「インターネット回線」と書いてしまうミス。
- イ をCEルータと誤答するパターン。ラベル剥離はPEルータ側で行われる点を忘れないこと。
FAQ
Q: MPLSラベルはどのタイミングで付与・剥離されるのですか?
A: CEルータと接続するPEルータが宛先VPNを識別して付与し、対向側のPEルータが受信時にラベルを剥離し、CEルータへ通常のIPパケットとして渡します。
A: CEルータと接続するPEルータが宛先VPNを識別して付与し、対向側のPEルータが受信時にラベルを剥離し、CEルータへ通常のIPパケットとして渡します。
Q: IPsecがネットワーク層と言える理由は?
A: IPsecはIPパケットのヘッダ/ペイロードに対して暗号化や改ざん検知を行い、IPヘッダにAH/ESPを追加するため、OSI参照モデルのLayer 3(ネットワーク層)に位置付けられます。
A: IPsecはIPパケットのヘッダ/ペイロードに対して暗号化や改ざん検知を行い、IPヘッダにAH/ESPを追加するため、OSI参照モデルのLayer 3(ネットワーク層)に位置付けられます。
Q: バックアップとしてインターネットVPNを選ぶメリットは?
A: 既設FWのIPsec機能を活用できるため機器追加が小さく、IP-VPN障害時でも既存インターネット回線を用いて低コストで冗長化が実現できます。
A: 既設FWのIPsec機能を活用できるため機器追加が小さく、IP-VPN障害時でも既存インターネット回線を用いて低コストで冗長化が実現できます。
関連キーワード: MPLS, IPsec, OSPF, BGP4, 冗長化

設問2:〔WAN構成の検討〕について、(1)、(2)に答えよ。
問題文を見る(1)本文中の下線①について、IP-VPNサービス提供のために事業者閉域IP網内で用いられるパケット転送技術を答えよ。
模範解答
MPLS
解説
解答の論理構成
- 【問題文】には、
“・IP-VPNは、①事業者閉域IP網内で複数の利用者のトラフィックを中継するのに、RFC 3031で規定された方式が用いられる。”
と明記されています。 - RFC 3031は “Multiprotocol Label Switching Architecture” を規定しているRFCであり、RFCの題名そのものがMPLSを示しています。
- したがって、①に入る「事業者閉域IP網内でトラフィックを分離する方式」はMPLSであると論理的に導かれます。
誤りやすいポイント
- 「VPN=トンネル=IPsec」と短絡し、IP-VPNでも暗号化方式だと勘違いしてしまう。IP-VPNは閉域網+MPLSにより論理的に分離するサービスで、暗号化は前提ではありません。
- RFC 3031を覚えておらず、L2TPやGREなど別のトンネリング技術を連想して記入してしまう。
- “短い固定長のタグ” というキーワードからVLANタグを想起し、IEEE802.1Qと誤答するケース。
FAQ
Q: MPLSではなぜ利用者ごとにトラフィックを分離できるのですか?
A: CEからPEに入ったパケットに「ラベル」を付け、事業者網内でそのラベルだけを見て転送することで、ラベル番号ごとに論理的な経路を分離できるためです。
A: CEからPEに入ったパケットに「ラベル」を付け、事業者網内でそのラベルだけを見て転送することで、ラベル番号ごとに論理的な経路を分離できるためです。
Q: IP-VPNとインターネットVPNの大きな違いは?
A: IP-VPNは事業者の閉域IP網を経由し、公衆インターネットを通らないため品質とセキュリティが高い一方、インターネットVPNは公衆網を使いIPsec暗号化で安全性を確保します。
A: IP-VPNは事業者の閉域IP網を経由し、公衆インターネットを通らないため品質とセキュリティが高い一方、インターネットVPNは公衆網を使いIPsec暗号化で安全性を確保します。
Q: MPLSはOSI参照モデルのどの層で働きますか?
A: 通常はレイヤ2とレイヤ3の中間的機能(レイヤ2.5と呼ばれることも)で動作し、IPヘッダではなくMPLSラベルで経路制御を行います。
A: 通常はレイヤ2とレイヤ3の中間的機能(レイヤ2.5と呼ばれることも)で動作し、IPヘッダではなくMPLSラベルで経路制御を行います。
関連キーワード: MPLS, IP-VPN, RFC 3031, ラベルスイッチング
設問2:〔WAN構成の検討〕について、(1)、(2)に答えよ。
問題文を見る(2)本文中の下線②について、事業者閉域IP網内の利用者トラフィック中継処理において、タグ情報を利用する目的を、25字以内で述べよ。
模範解答
利用者ごとのトラフィックを区別するため
解説
解答の論理構成
- 問題は本文中の下線②「②タグ情報を参照して中継」に着目しています。
- 同じ段落には「IP-VPNは、①事業者閉域IP網内で複数の利用者のトラフィックを中継するのに、RFC 3031で規定された方式が用いられる。」とあります。
- 「複数の利用者のトラフィックを分離する」ために用いられる方式が「タグ情報を参照して中継」されると続くことから、タグ情報は“どの利用者の通信か”を識別する鍵であると読み取れます。
- したがって、タグ情報を使う目的は「利用者ごとのトラフィックを区別するため」と結論付けられます。
誤りやすいポイント
- タグを経路制御や優先制御(QoS)と混同し、「経路最適化」などと記述してしまう。
- 「暗号化」や「機密性確保」の役割と誤って結び付けてしまう。
- タグがVPN網内の“ラベルスイッチング”に相当する点を忘れ、利用者識別という本質を外す。
FAQ
Q: RFC 3031とは何を定義した文書ですか?
A: 「MPLS(Multi-Protocol Label Switching)」のアーキテクチャを定義したRFCで、IP-VPNで利用者トラフィックを分離する仕組みの基盤になります。
A: 「MPLS(Multi-Protocol Label Switching)」のアーキテクチャを定義したRFCで、IP-VPNで利用者トラフィックを分離する仕組みの基盤になります。
Q: タグ情報はパケットのどこに付くのですか?
A: 「CEルータから送られたパケット」は「PEルータでアと呼ばれる短い固定長のタグ情報が付与」され、ヘッダにラベルとして挿入されます。
A: 「CEルータから送られたパケット」は「PEルータでアと呼ばれる短い固定長のタグ情報が付与」され、ヘッダにラベルとして挿入されます。
Q: タグ情報が外れるのはどこですか?
A: 「アは対向側のイで取り除かれる」と示されており、事業者閉域IP網を抜ける地点でラベルは剥がされます。
A: 「アは対向側のイで取り除かれる」と示されており、事業者閉域IP網を抜ける地点でラベルは剥がされます。
関連キーワード: MPLS, IP-VPN, タグ情報, トラフィック分離
設問3:〔冗長化ルーティングの検討〕について、(1)〜(3)に答えよ。
問題文を見る(1)本文中の下線③について、GRE over IPsecを利用する目的を、25字以内で述べよ。
模範解答
OSPFのマルチキャスト通信を通すため
解説
解答の論理構成
- 本文でルーティングプロトコルとして「OSPF」を用いることが明示されています。
引用:「・各拠点間のIPsecトンネル及び各拠点内LANのルーティングは、OSPFを利用する。」 - IPsecトンネル自体はユニキャスト転送を前提とするため、OSPFが利用するマルチキャストアドレス(224.0.0.5 / 224.0.0.6)がそのままでは通りません。
- そこで「③ GRE over IPsec」を導入すると、GREカプセル化によってマルチキャストを含むL3パケットをユニキャストIPパケット内に封入でき、IPsecで暗号化した状態のまま伝送できます。
引用:「・各拠点間のIPsecトンネル接続では、③ GRE over IPsecを利用する。」 - 以上より、GRE over IPsec採用の目的は「OSPFのマルチキャスト通信をトンネル内で通過させるため」と結論付けられます。
誤りやすいポイント
- 「暗号化強度を高めるため」と勘違いしがちですが、暗号化はIPsec部分で既に実現済みです。
- 「経路の負荷分散を行うため」と考える受験者もいますが、負荷分散は設問意図外です。
- GREとIPsecの順序を逆に理解し、「IPsec over GRE」と誤記するケースが散見されます。
FAQ
Q: GRE単独ではだめなのですか?
A: GREだけでは暗号化や認証が行えないため、機密性・完全性を確保できません。そこでGREにIPsecを重ねて安全に運びます。
A: GREだけでは暗号化や認証が行えないため、機密性・完全性を確保できません。そこでGREにIPsecを重ねて安全に運びます。
Q: 他の動的ルーティングプロトコルでも同じ理由でGRE over IPsecが必要になりますか?
A: マルチキャストを利用するEIGRPやRIPv2なども同様の理由で必要になる場合があります。ユニキャストのみを使うBGP4では必須ではありません。
A: マルチキャストを利用するEIGRPやRIPv2なども同様の理由で必要になる場合があります。ユニキャストのみを使うBGP4では必須ではありません。
Q: GRE over IPsecを使うとヘッダが増えますが、パフォーマンスへの影響は?
A: パケットサイズ増加によるオーバヘッドが発生しますが、多くの企業ネットワークではセキュリティと運用性のメリットが上回るため採用されています。
A: パケットサイズ増加によるオーバヘッドが発生しますが、多くの企業ネットワークではセキュリティと運用性のメリットが上回るため採用されています。
関連キーワード: GRE over IPsec, OSPF, マルチキャスト, ルーティングプロトコル
設問3:〔冗長化ルーティングの検討〕について、(1)〜(3)に答えよ。
問題文を見る(2)本文中の下線④について、各拠点のCEルータが受信する経路情報を、15字以内で答えよ。
模範解答
ほかの拠点への経路情報
解説
解答の導き方
設問は下線④の「PEルータから受信する経路情報」が何を指すかを問うています。問題文に次の記述があります。
「CEルータでもある各拠点のL3SWは、IP-VPN側で隣接するPEルータとBGP4で経路交換する。」および「各拠点のL3SWは、自拠点の経路情報をPEルータに広告するとともに、④ PEルータから経路情報を受信する。」
「CEルータでもある各拠点のL3SWは、IP-VPN側で隣接するPEルータとBGP4で経路交換する。」および「各拠点のL3SWは、自拠点の経路情報をPEルータに広告するとともに、④ PEルータから経路情報を受信する。」
ここから順を追って考えます。
- 「BGP4で経路交換する」は、BGPがプレフィクス(宛先ネットワーク)を広告・受信する仕組みであることを意味します。BGPではルータが自分の管理するネットワーク(プレフィクス)を相手に通知します。
- 書かれているとおり各L3SW(CE)は「自拠点の経路情報をPEルータに広告」するので、PE側にはそれぞれの拠点のネットワーク情報が集まります。PEは事業者閉域網内で他拠点から学習した経路を、CEに対して返送(広告)します。
- つまり、CEがPEから受け取る経路情報の中身は、IP-VPN上の他拠点で広告された「他拠点の宛先ネットワーク(経路情報)」です。
したがって、PEルータからCEルータが受信する経路情報は「ほかの拠点への経路情報」です。
誤りやすいポイント
- 「経路情報」を「すべての経路(インターネット経路など)」と書いてしまう。ここで問われるのはIP-VPN上で交換される拠点間の経路(他拠点のプレフィクス)です。図や本文の記述からインターネット経路とは区別されます。
- BGPの優先度(管理距離)を誤認する。eBGPとiBGPで管理距離が異なり、経路採用順位が変わる点を忘れがちです(典型値:直結0、static1、eBGP20、OSPF110、iBGP200)。
- CEとPEの役割を取り違えて、CEが広告する内容とPEが返す内容を混同する。CEは自拠点の経路を広告し、PEは他拠点で学習した経路を返送します。
- 学習した経路=必ず選ばれる、とは限らない点。CEが受信しても他のプロトコルの経路や管理距離・メトリックによっては採用されない場合があります。
FAQ
Q: PEから受け取る経路情報には具体的に何が含まれますか?
A: IP-VPN上で広告された「他拠点のネットワークプレフィクス(宛先ネットワーク)」です。要するに拠点間通信の宛先となる経路情報が含まれます。
A: IP-VPN上で広告された「他拠点のネットワークプレフィクス(宛先ネットワーク)」です。要するに拠点間通信の宛先となる経路情報が含まれます。
Q: BGP経路とOSPF経路が同時にある場合、どちらが優先されますか?
A: まず管理距離(Administrative Distance)で比較されます。典型的な優先順は「直結(0) > static(1) > eBGP(20) > OSPF(110) > iBGP(200)」です。したがってCE-PE間のBGPがeBGPならBGP経路が優先されますが、iBGPの場合はOSPFに優先される可能性があります。問題文にBGPの種類が明示されていない場合、優先順位までは特定できませんが、受信する経路の内容(他拠点への経路情報)自体は変わりません。
A: まず管理距離(Administrative Distance)で比較されます。典型的な優先順は「直結(0) > static(1) > eBGP(20) > OSPF(110) > iBGP(200)」です。したがってCE-PE間のBGPがeBGPならBGP経路が優先されますが、iBGPの場合はOSPFに優先される可能性があります。問題文にBGPの種類が明示されていない場合、優先順位までは特定できませんが、受信する経路の内容(他拠点への経路情報)自体は変わりません。
Q: 受け取る経路にインターネット経路は含まれますか?
A: 原則としてIP-VPNは拠点間のプレフィクスを扱います。本文にも「各拠点からのインターネットアクセスは、これまでと同様に本社のプロキシサーバ経由で行う。」とあるため、図示の拠点間BGPでインターネット全体の経路が配布されるとは限りません。
A: 原則としてIP-VPNは拠点間のプレフィクスを扱います。本文にも「各拠点からのインターネットアクセスは、これまでと同様に本社のプロキシサーバ経由で行う。」とあるため、図示の拠点間BGPでインターネット全体の経路が配布されるとは限りません。
関連キーワード: BGP4、IP-VPN、CE/PE、経路広告、管理距離
設問3:〔冗長化ルーティングの検討〕について、(1)〜(3)に答えよ。
問題文を見る(3)本文中の下線⑤について、Eさんが検討したルーティング方式において、L3SWでの経路の優先選択の考え方を、25字以内で述べよ。
模範解答
BGP4から得られた経路を優先する。
解説
解答の論理構成
-
正常時に優先すべき経路はIP-VPN
【問題文】には
“正常時は エ を利用するが、エ の障害時は オ に切り替える”
とあり、エ=IP-VPN、オ=インターネットVPNです。したがって、平常時はIP-VPN側の経路を必ず選択する必要があります。 -
IP-VPNの経路はBGP4で取得する
“各拠点のL3SWは、IP-VPN側で隣接するPEルータとBGP4で経路交換する”
と記載されています。よって、IP-VPN経路はBGP4由来です。 -
バックアップとなるインターネットVPNの経路はOSPFで取得する
“各拠点間のIPsecトンネル及び各拠点内LANのルーティングは、OSPFを利用する”
ことから、GRE over IPsecトンネルを通る経路はOSPF由来です。 -
⑤の要件
“複数のルーティングプロトコルから得た同一宛先への異なる経路情報から、適切な経路を選択する”
という⑤の指示に従うと、平常時はBGP4(IP-VPN)を最優先とし、障害時のみOSPF(インターネットVPN)にスイッチする制御が必要です。 -
以上より、L3SWの経路選択方針は
「BGP4から得られた経路を優先する」
となります。
誤りやすいポイント
- OSPFのコストを下げてプライマリにしようとしてしまう。問題文はIP-VPNを主回線と定めているため逆です。
- “BGPとOSPFのどちらを優先するかは管理距離(AD)で自動決定される”と決め打ちする。実際にはADを調整するなど明示的な優先制御が想定されています。
- “GRE over IPsecの経路もBGPで交換する”と読み違える。本文にはOSPF利用が明記されています。
FAQ
Q: 自動でBGP4が優先されるようにする方法はありますか?
A: 多くの機器では管理距離(Administrative Distance)を用いてプロトコル間の優先度を設定できます。BGP4のADをOSPFより小さくすることで、本問題の方針を実現できます。
A: 多くの機器では管理距離(Administrative Distance)を用いてプロトコル間の優先度を設定できます。BGP4のADをOSPFより小さくすることで、本問題の方針を実現できます。
Q: IP-VPN側が切断された後、自動的にインターネットVPNに切り替わるのですか?
A: はい。BGP4経路が消失するとルーティングテーブルから当該経路が削除され、OSPFの経路が残っていればそちらがアクティブになります。
A: はい。BGP4経路が消失するとルーティングテーブルから当該経路が削除され、OSPFの経路が残っていればそちらがアクティブになります。
Q: GRE over IPsecを採用した理由は何ですか?
A: GREトンネルをIPsecで暗号化することで、マルチキャストや動的ルーティングプロトコル(OSPF)を含むIPパケットをそのままトンネル内で扱えるためです。
A: GREトンネルをIPsecで暗号化することで、マルチキャストや動的ルーティングプロトコル(OSPF)を含むIPパケットをそのままトンネル内で扱えるためです。
関連キーワード: IP-VPN, BGP4, OSPF, GRE over IPsec, 冗長経路選択
設問4:〔拠点追加の場合のIPsecトンネル接続追加の検討〕について、(1)〜(3)に答えよ。
問題文を見る(1)本文中の下線⑥について、望ましくない理由を、30字以内で述べよ。
模範解答
新拠点追加のときに全拠点の設定変更が必要になるから
解説
解答の導き方
本文には「フルメッシュのIPsecトンネルのネットワーク構成に、追加拠点向けIPsecトンネルを手動で追加設定するネットワーク拡張方式は望ましくない」と記載されています。この設問はその理由を問うています。理由を順を追って導きます。
- フルメッシュの意味を確認します。フルメッシュとは「各拠点間に直接トンネルを張る」構成であり、拠点数を とすると拠点間ペアの数だけトンネルが必要になります。ペアの数は組合せで表され、トンネル本数は です。
- 増設時の影響を考えます。既に 拠点で運用しているところに新拠点を1つ追加すると、新たに必要となるトンネル本数は既存拠点の数に等しく、すなわち 本増えます(全体は になります)。たとえば本社・名古屋支店・大阪支店の3拠点では 本ですが、拠点を1つ増やすとさらに3本増えて合計6本になります。
- トンネル設定の実態を考えます。IPsecトンネルは対向情報(相手IPアドレス、認証情報、暗号パラメータ、ファイアウォール設定、ルーティングなど)を双方または片側の装置に設定する必要があります。したがって新拠点の追加は「新拠点側の設定」だけで済まず、既存の全拠点側でも新拠点との接続情報を追加・変更する作業が発生します。
- 以上から、設問が求める簡潔な理由は次のとおりです。新拠点追加のときに全拠点の設定変更が必要になるから
(この一文が設問で求められている理由を端的に表します。)
誤りやすいポイント
- 増加量を「指数関数的に増大する」と表現してしまう。正しくは組合せ的()で、二次的に増加します。
- 新拠点だけの設定で済むと誤解する。IPsecは対向設定や認証情報・FWルールなど双方の作業が必要です。
- 「自動トンネル機能(NHRP等)を導入すれば全て手作業不要」と短絡的に考える。自動化により作業は軽減しますが、ハブや認証基盤の設計・運用は必要です。
- トンネル本数だけ見て終わりにし、同時に増えるルーティングや証明書管理・運用負荷を見落とす。
FAQ
Q: なぜ既存拠点の設定変更が必須なのですか?
A: IPsecトンネルは相手のIPアドレスや認証情報などを機器に設定して確立するため、新拠点と通信するには既存拠点側にも相手情報やルールの追加が必要だからです。
A: IPsecトンネルは相手のIPアドレスや認証情報などを機器に設定して確立するため、新拠点と通信するには既存拠点側にも相手情報やルールの追加が必要だからです。
Q: フルメッシュのトンネル本数を求める式は?
A: 拠点の場合、ペア数は組合せ に相当し、トンネル本数は です。拠点を1つ増やすと新規トンネルは既存拠点数 本増えます。
A: 拠点の場合、ペア数は組合せ に相当し、トンネル本数は です。拠点を1つ増やすと新規トンネルは既存拠点数 本増えます。
Q: ハブアンドスポークにするとどう改善しますか?
A: ハブと各スポーク間のトンネル数は (ハブを含む 拠点の場合)に減るため、拠点追加時の作業量や機器負荷が大幅に低減します。スポーク間通信はハブ経由か、NHRP等で動的に直接確立する方式で補います。
A: ハブと各スポーク間のトンネル数は (ハブを含む 拠点の場合)に減るため、拠点追加時の作業量や機器負荷が大幅に低減します。スポーク間通信はハブ経由か、NHRP等で動的に直接確立する方式で補います。
関連キーワード: IPsec、フルメッシュ、ハブアンドスポーク、NHRP、OSPF
設問4:〔拠点追加の場合のIPsecトンネル接続追加の検討〕について、(1)〜(3)に答えよ。
問題文を見る(2)本文中の下線⑦について、NHRPから得られる情報を、25字以内で答えよ。
模範解答
大阪支店のFW2のグローバルIPアドレス
解説
解答の論理構成
- 問題文は、スポーク拠点間でトラフィックが発生したときに「NHRPは、IPsecトンネル確立に必要な対向側IPアドレス情報を、トンネル確立時に動的に得るのに利用される。」と明記しています。
- さらに例として「名古屋支店内のPCから大阪支店内のサーバへの通信」が挙げられ、「名古屋支店のFW3はNHRPによって得られた情報を利用してS-Sトンネルを確立する。」と説明されています。
- 名古屋支店のFW3がS-Sトンネルを確立するために必要なのは、対向となる大阪支店側のFW2がインターネット上で使用しているIPアドレスです。
- よって、NHRPから得られる情報は「大阪支店のFW2のグローバルIPアドレス」であると導けます。
誤りやすいポイント
- 「対向側IPアドレス」を内部アドレスと誤解し、プライベートアドレスを答えてしまう。
- 大阪支店だけでなく本社や名古屋支店も含む“複数のIPアドレス”と広く捉えてしまう。
- NHRPが経路制御情報(ルーティングプレフィクス)まで通知すると勘違いする。
FAQ
Q: NHRPは常にIPsecとセットで使うものですか?
A: ATMやNBMAネットワークでネクストホップを解決するためのプロトコルですが、本問のように「自動トンネル機能」で対向IPを動的取得する用途でも利用されます。
A: ATMやNBMAネットワークでネクストホップを解決するためのプロトコルですが、本問のように「自動トンネル機能」で対向IPを動的取得する用途でも利用されます。
Q: 自動トンネル機能を導入すると、手動設定は一切不要になりますか?
A: ハブ―スポーク間など固定で残すトンネルは従来どおり手動設定が必要です。NHRPが動的に張るのはスポーク間トンネルのみです。
A: ハブ―スポーク間など固定で残すトンネルは従来どおり手動設定が必要です。NHRPが動的に張るのはスポーク間トンネルのみです。
Q: 代表ルータの設定を誤るとトンネルが解放されないのはなぜ?
A: スポークがOSPF DRに選出されると、そのルータがマルチポイントの中心と見なされ、アイドル状態でもOSPF Helloが流れ続けるためトンネルが切断されなくなるからです。
A: スポークがOSPF DRに選出されると、そのルータがマルチポイントの中心と見なされ、アイドル状態でもOSPF Helloが流れ続けるためトンネルが切断されなくなるからです。
関連キーワード: NHRP, IPsec, グローバルIPアドレス, ハブアンドスポーク, 自動トンネル
設問4:〔拠点追加の場合のIPsecトンネル接続追加の検討〕について、(1)〜(3)に答えよ。
問題文を見る模範解答
機器:FW2, FW3
設定:OSPFのプライオリティを0に設定する。
解説
解答の論理構成
-
指摘内容の確認
本文には“スポークとなる機器がOSPFの代表ルータに選出されてしまうと、スポーク拠点間のIPsecトンネルが解放されなくなってしまうので、それを防ぐために、スポークとなる機器のOSPFに追加の設定が必要になる”とある。
代表ルータ(DR/BDR)の選出を回避させたい対象は「スポークとなる機器」である。 -
スポーク機器の特定
図2では、ハブは本社で「FW1」、スポークは支店側で「FW2」「FW3」である。よって追加設定を施す機器は「FW2, FW3」と判断できる。 -
必要なOSPF設定の検討
DR/BDRに選出されない最も一般的な方法は、インタフェースのOSPFプライオリティを0にする設定である。プライオリティが0のルータは選出の候補から除外されるため、意図どおりスポークをDR不可にできる。
以上から設定内容は「OSPFのプライオリティを0に設定する。」となる。
誤りやすいポイント
- 「FW1」もOSPFを実行しているから同じ設定が要ると誤解する。実際はハブ側がDRになる方が望ましく、設定不要。
- OSPFネットワークタイプ(point-to-multipointなど)の変更で対応しようとして、問題で求められている“追加設定”の趣旨とずれる。
- プライオリティを1などの低い値にするだけで良いと判断して選出から完全に外せていない。
FAQ
Q: ルータではなく「FW」でOSPFを実行しても問題ありませんか?
A: 本文にあるとおり「FWに備わるIPsec方式のVPN機能」を用い、さらにOSPFも動作させる構成です。最近のFWはルーティングプロトコルを搭載しているため問題ありません。
A: 本文にあるとおり「FWに備わるIPsec方式のVPN機能」を用い、さらにOSPFも動作させる構成です。最近のFWはルーティングプロトコルを搭載しているため問題ありません。
Q: プライオリティを0に設定すると他のルーティング機能へ影響がありますか?
A: DR/BDRの選出対象外になるだけで、隣接関係の形成やルーティング更新には影響しません。通常ルータとの間でOSPFの情報交換は継続されます。
A: DR/BDRの選出対象外になるだけで、隣接関係の形成やルーティング更新には影響しません。通常ルータとの間でOSPFの情報交換は継続されます。
Q: ハブ・アンド・スポークでDRを固定しないと何が起きますか?
A: スポークがDRになると、マルチアクセスセグメントのセンタとなりLSDBを維持する必要が生じます。S-Sトラフィックが途絶えてもOSPFの関係維持のためトンネルが残り、意図した自動切断が行えなくなります。
A: スポークがDRになると、マルチアクセスセグメントのセンタとなりLSDBを維持する必要が生じます。S-Sトラフィックが途絶えてもOSPFの関係維持のためトンネルが残り、意図した自動切断が行えなくなります。
関連キーワード: OSPF, DR/BDR選出, プライオリティ, ハブアンドスポーク, IPsec

