
ネットワークスペシャリスト 2024年 午後1 問02
SD-WANによる拠点接続に関する次の記述を読んで、設問に答えよ。
G社は、本社とデータセンター及び二つの支店をもつ企業である。G社では、業務拡大による支店の追加が計画されている。支店の追加によるネットワーク構成の変更について、SD-WANを活用することで、設定作業を行いやすくするとともにWANの冗長化も行うという改善方針が示された。そこで、情報システム部のJさんが設計担当としてアサインされ、対応することになった。
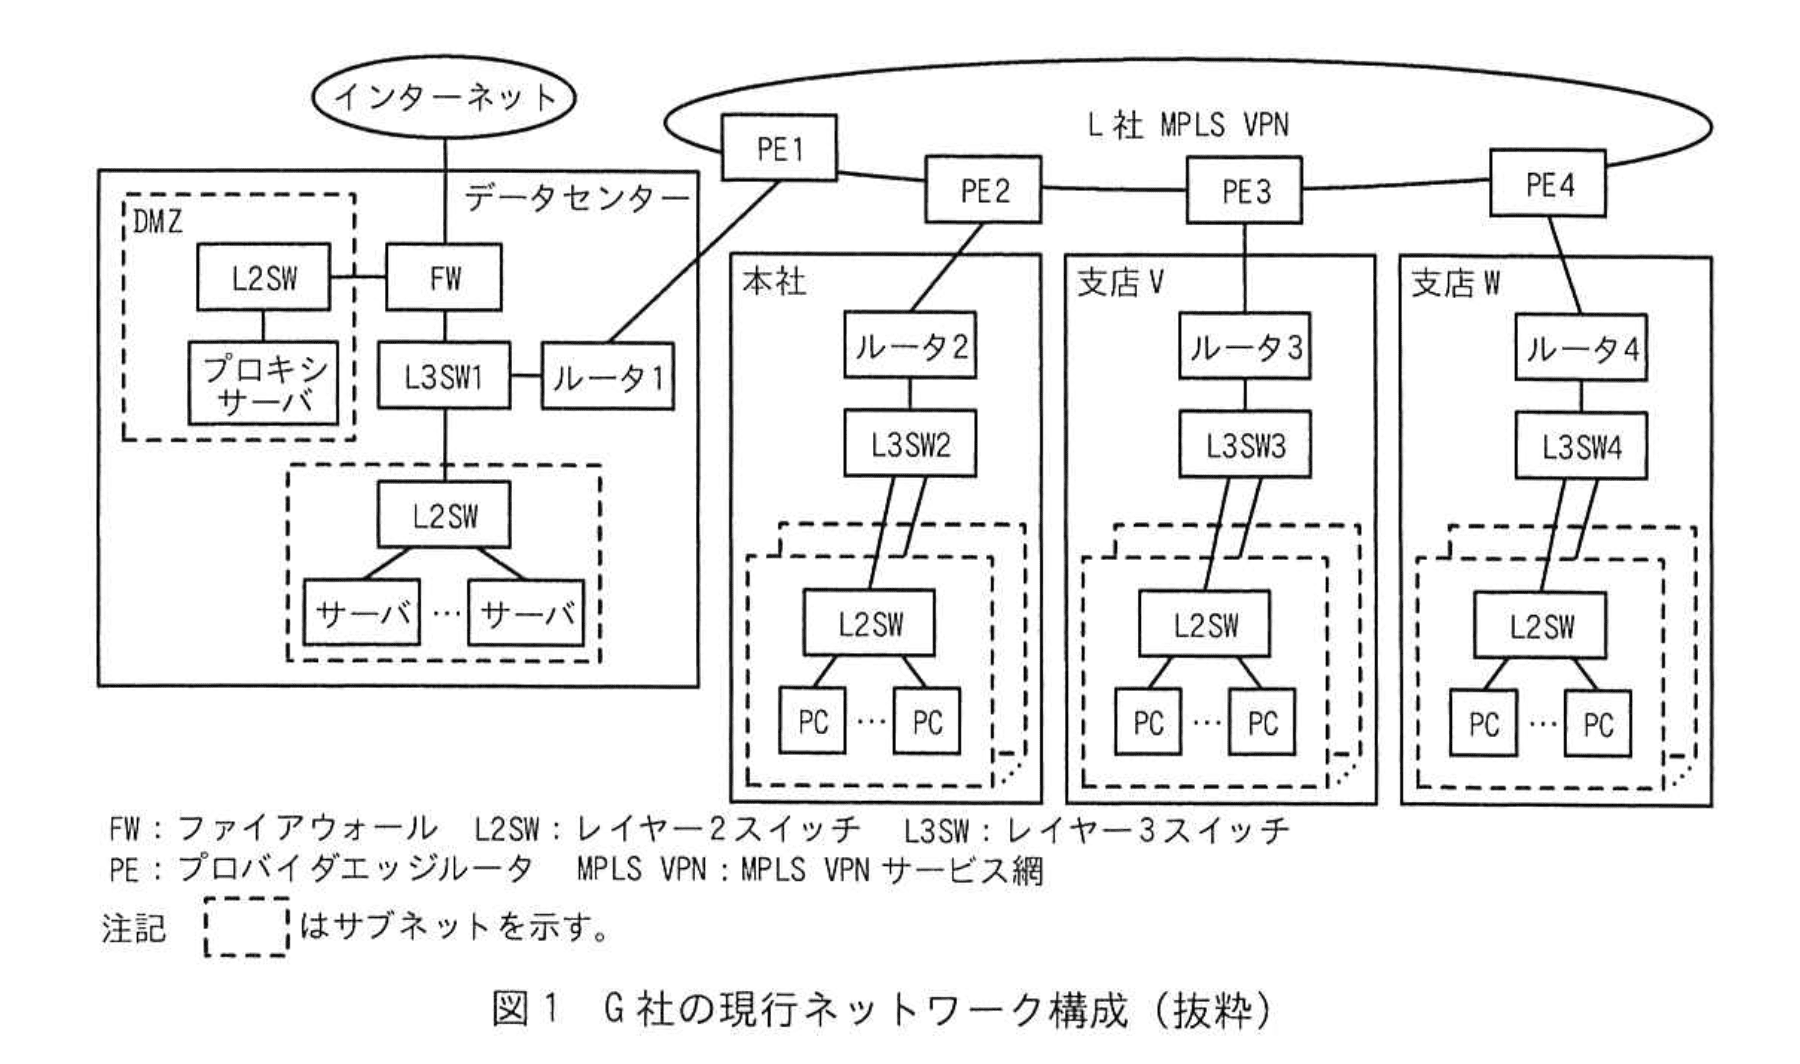
G社の現行ネットワーク構成を図1に示す。
〔現行ネットワーク概要〕
・G社には、データセンター、本社、支店V及び支店Wの四つの拠点がある。これらの拠点は、L社が提供するMPLS VPN(以下、L社VPNという)を介して相互に接続している。
・各拠点のPCとサーバは、データセンターのプロキシサーバを経由してインターネットへアクセスする。
・データセンターのFWは、パケットフィルタリングによるアクセス制御を行っている。
・PE1〜4は、L社VPNの顧客のネットワークを収容するために設置した、プロバイダエッジルータ(以下、PEルータという)である。
・ルータ1〜4は、拠点間を接続する機器であり、L社のPEルータと対向するアエッジルータである。
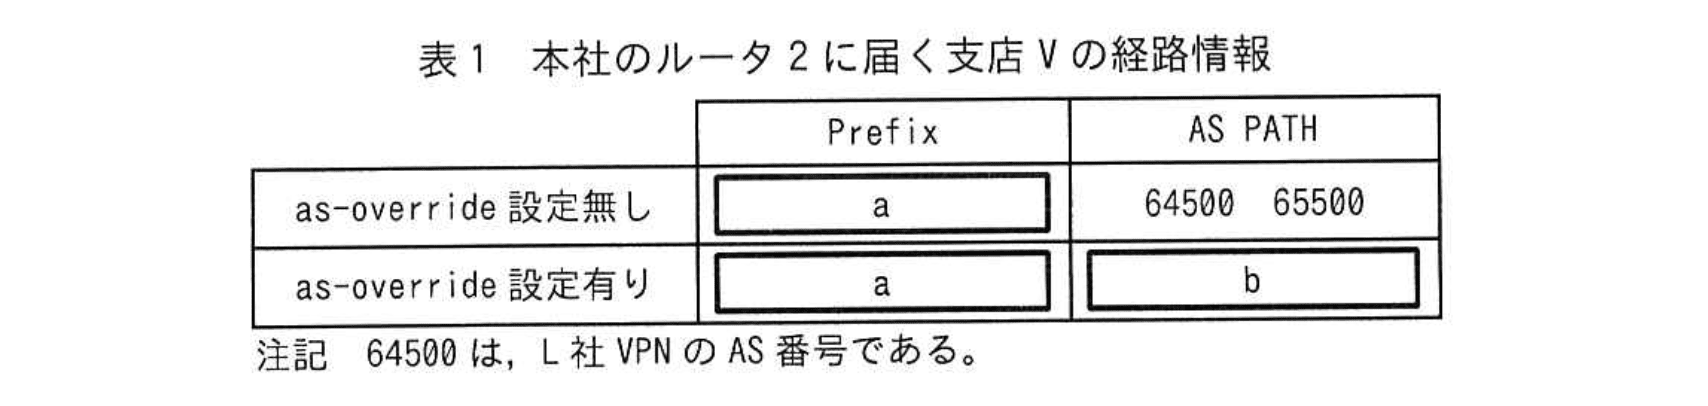
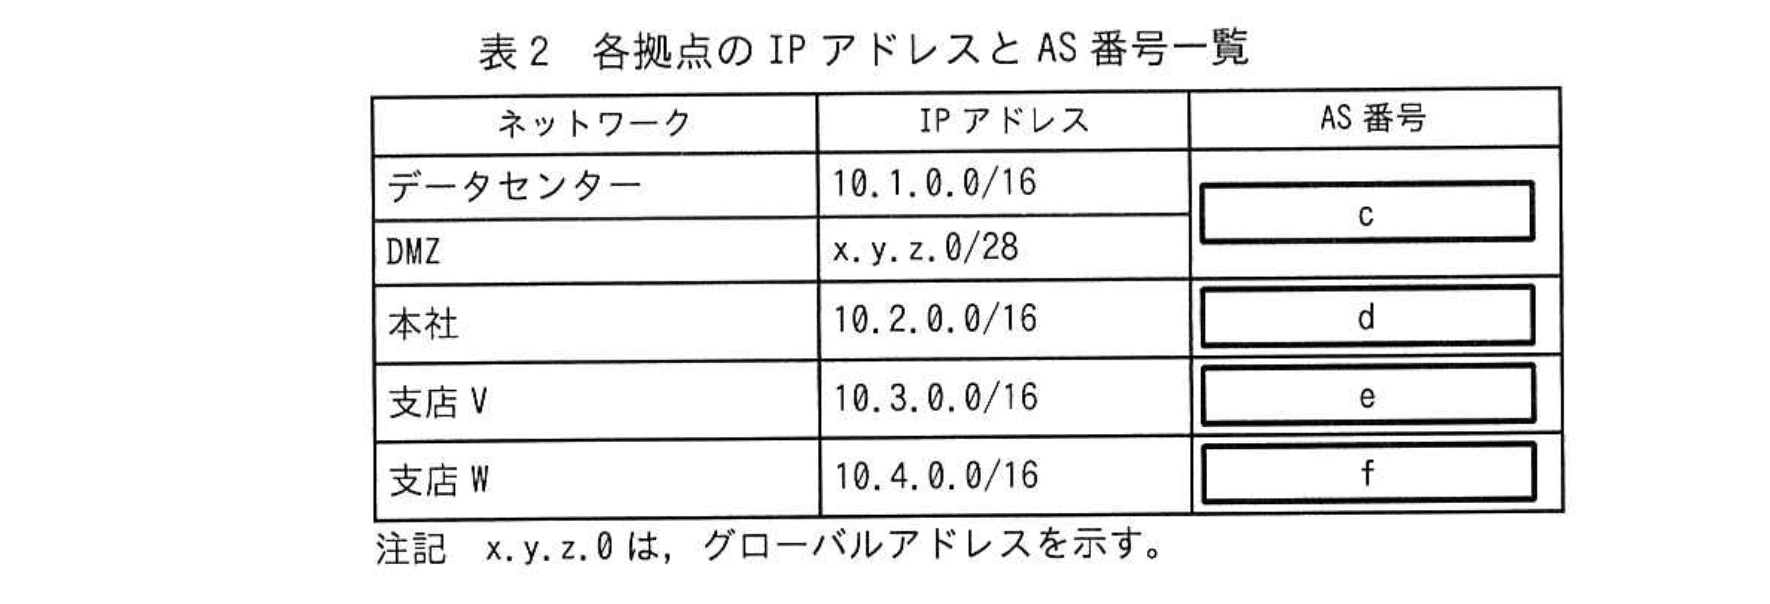
・L社のPEルータは、G社との間のBGPピアにas-overrideを設定している。この設定によって、G社の複数の拠点で同一のAS番号を用いる構成が可能になっている。一般に、PEルータにおけるas-override設定の有無によって、経路情報交換の処理をする際にやり取りされる経路情報が異なったものとなる。例えば、本社のルータ2に届く支店Vの経路情報は、①as-override設定の有無で表1となる。②G社現行ネットワークで利用している各拠点のIPアドレスとAS番号を表2に示す。
〔現行の経路制御概要〕
G社の現行の経路制御の概要を次に示す。
・拠点内は、OSPFによって経路制御を行っている。
・拠点間は、BGP4によって経路制御を行っている。
・OSPFエリアは全てエリア0である。
・ルータ1~4で二つのルーティングプロトコル間におけるルーティングを可能にするために、経路情報の イ をしている。このとき、一方のルーティングプロトコルで学習された経路がもう一方のルーティングプロトコルを介して③再び同じルーティングプロトコルに渡されることのないように経路フィルターが設定されている。
・全拠点からインターネットへのhttp/https通信ができるように、ウ のサブネットを宛先とする経路をOSPFで配布している。この経路情報は、途中BGP4を経由して、④ 3拠点(本社、支店V、支店W)のルータ及びL3SWに届く。
・BGP4において、AS 内部の経路交換はiBGPが用いられるのに対し、各拠点のルータとPEルータとの経路交換では エ が用いられる。
・L社VPNと接続するために、AS 番号65500が割り当てられている。この AS 番号はインターネットに接続されることのない AS のために予約されている番号の範囲に含まれる。このような AS 番号を オ AS 番号という。
・L社VPNの AS 番号は64500である。
〔SD-WAN導入検討〕
Jさんは、SD-WANを取り扱っているネットワーク機器ベンダーK社の技術者に相談しながら検討することにした。また、K社がインターネット経由でクラウドサービスとして提供しているSD-WANコントローラーの活用を検討することにした。
K社のSD-WAN装置とSD-WANコントローラーの主な機能を次に示す。
・SD-WANコントローラーは、SD-WAN装置に対して独自プロトコルを利用して、オーバーレイ構築に必要な情報の収集と配布を行うことで、複数のSD-WAN装置を集中管理する。
・アンダーレイネットワークとして、MPLS VPNとインターネット回線が利用可能である。
・オーバーレイネットワークは、SD-WAN装置間のIPsecトンネルで構築される。IPsecトンネルの確立ではSD-WAN装置のIPアドレスが用いられる。IPsecトンネルの端点をTE (Tunnel Endpoint) と呼ぶ。
・オーバーレイネットワークは、アプリケーショントラフィックを識別したルーティングを行う。このように、アプリケーショントラフィックを識別したルーティングを カ ルーティングという。
・SD-WANコントローラーがSD-WAN装置に配布する主な情報は、SD-WAN装置ごとのオーバレイの経路情報と、⑤ IPsecトンネルを構築するために必要な情報の2種類がある。
・SD-WANコントローラーとSD-WAN装置間の通信はTLSで保護される。
・SD-WAN装置は、VRF (Virtual Routing and Forwarding) により独立したルーティングインスタンス (以下、RIという) を複数もつ。そのうちの一つのRIはコントロールプレーンで用いられ、他のRIはデータプレーンで用いられる。
・SD-WAN装置は、RFC 5880で規定されたBFD (Bidirectional Forwarding Detection) 機能を有する。
Jさんは、K社のSD-WANをG社ネットワークへ導入する方法を検討し、実施する項目として次のとおりポイントをまとめた。
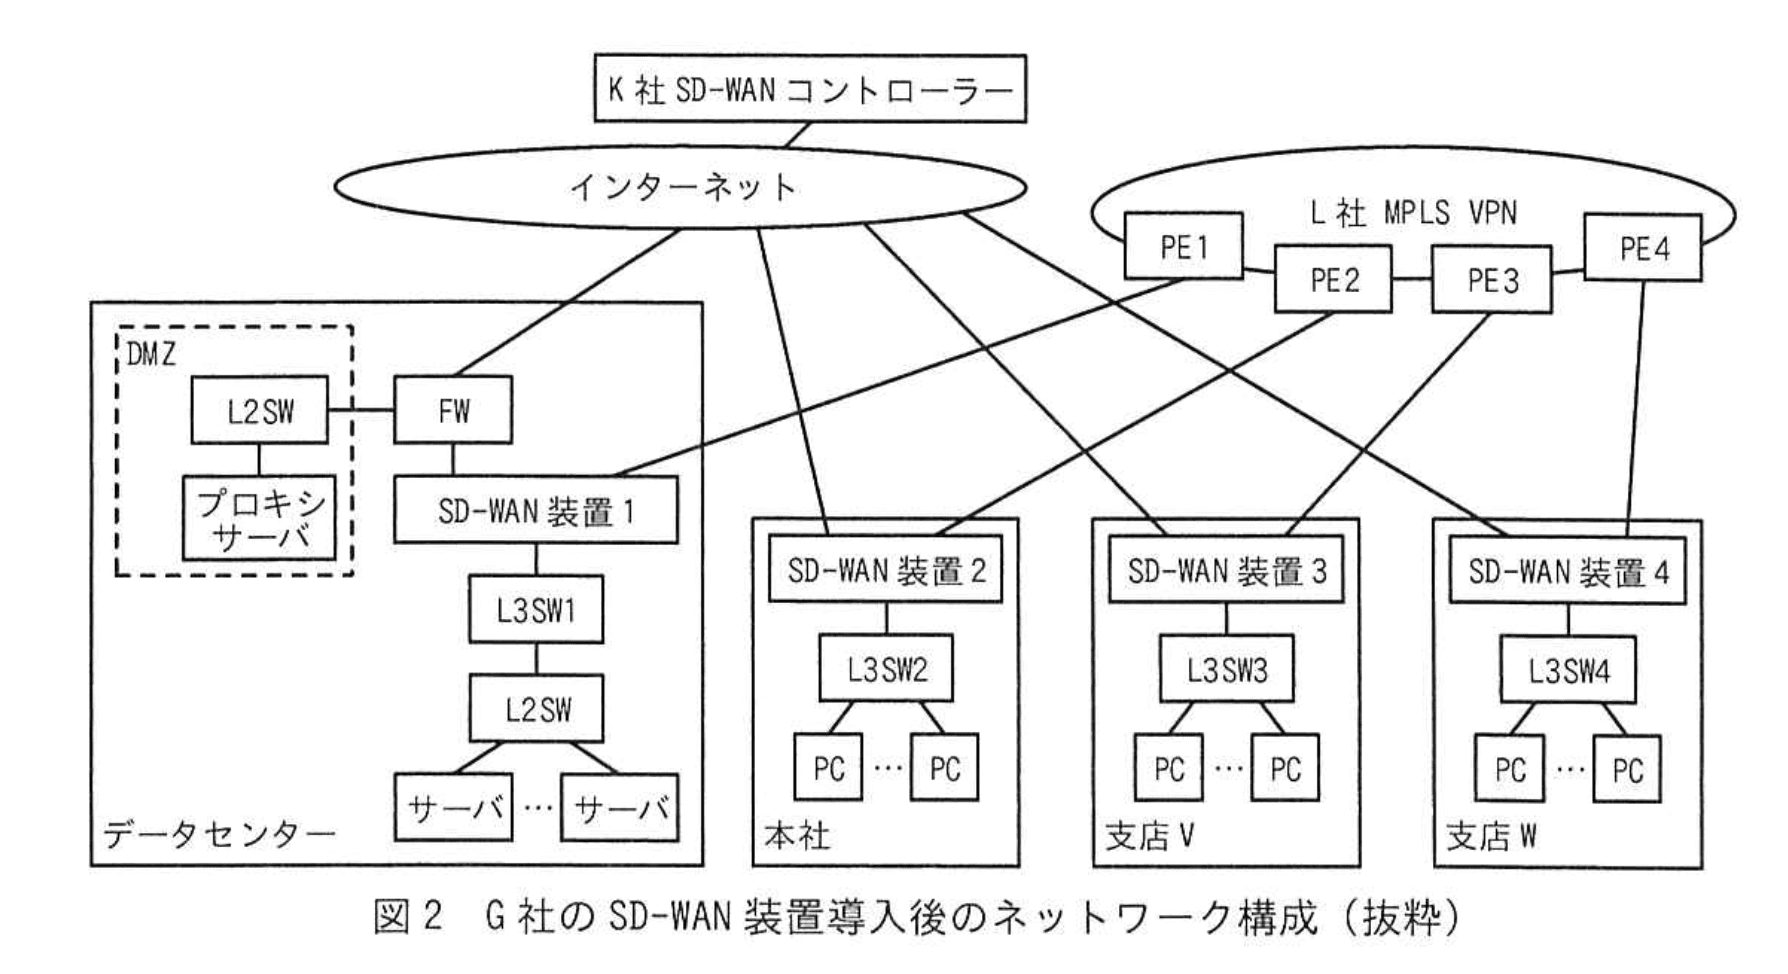
・各拠点のルータをK社の提供するSD-WAN装置に置き換える。各拠点のSD-WAN装置を2台構成とする冗長化は次フェーズで検討する。
・SD-WAN装置の設定については、K社がクラウドサービスとして利用者に提供するSD-WANコントローラーで集中管理する。
・拠点ごとに新規にインターネット接続回線を契約し、SD-WAN装置に接続する。
・拠点のSD-WAN装置間に、インターネット経由とL社VPN経由でIPsecトンネルを設定する。
・⑥拠点のSD-WAN装置のトンネルインタフェースで、BFDを有効化する。
・全体的な経路制御はSD-WANコントローラーとSD-WAN装置で行う。
・PCからインターネットへのアクセスは現行のままデータセンターのプロキシサーバ経由とし、各拠点から直接インターネットアクセスできるようにすることは次フェーズで検討する。
Jさんが検討した、G社のSD-WAN装置導入後のネットワーク構成を図2に示す。
〔SD-WANトンネル検討〕
Jさんは、図2のネットワーク構成におけるSD-WAN装置間のIPsecトンネルの構成について検討した。Jさんが考えたSD-WAN装置間のIPsecトンネルの構成を図3に示す。
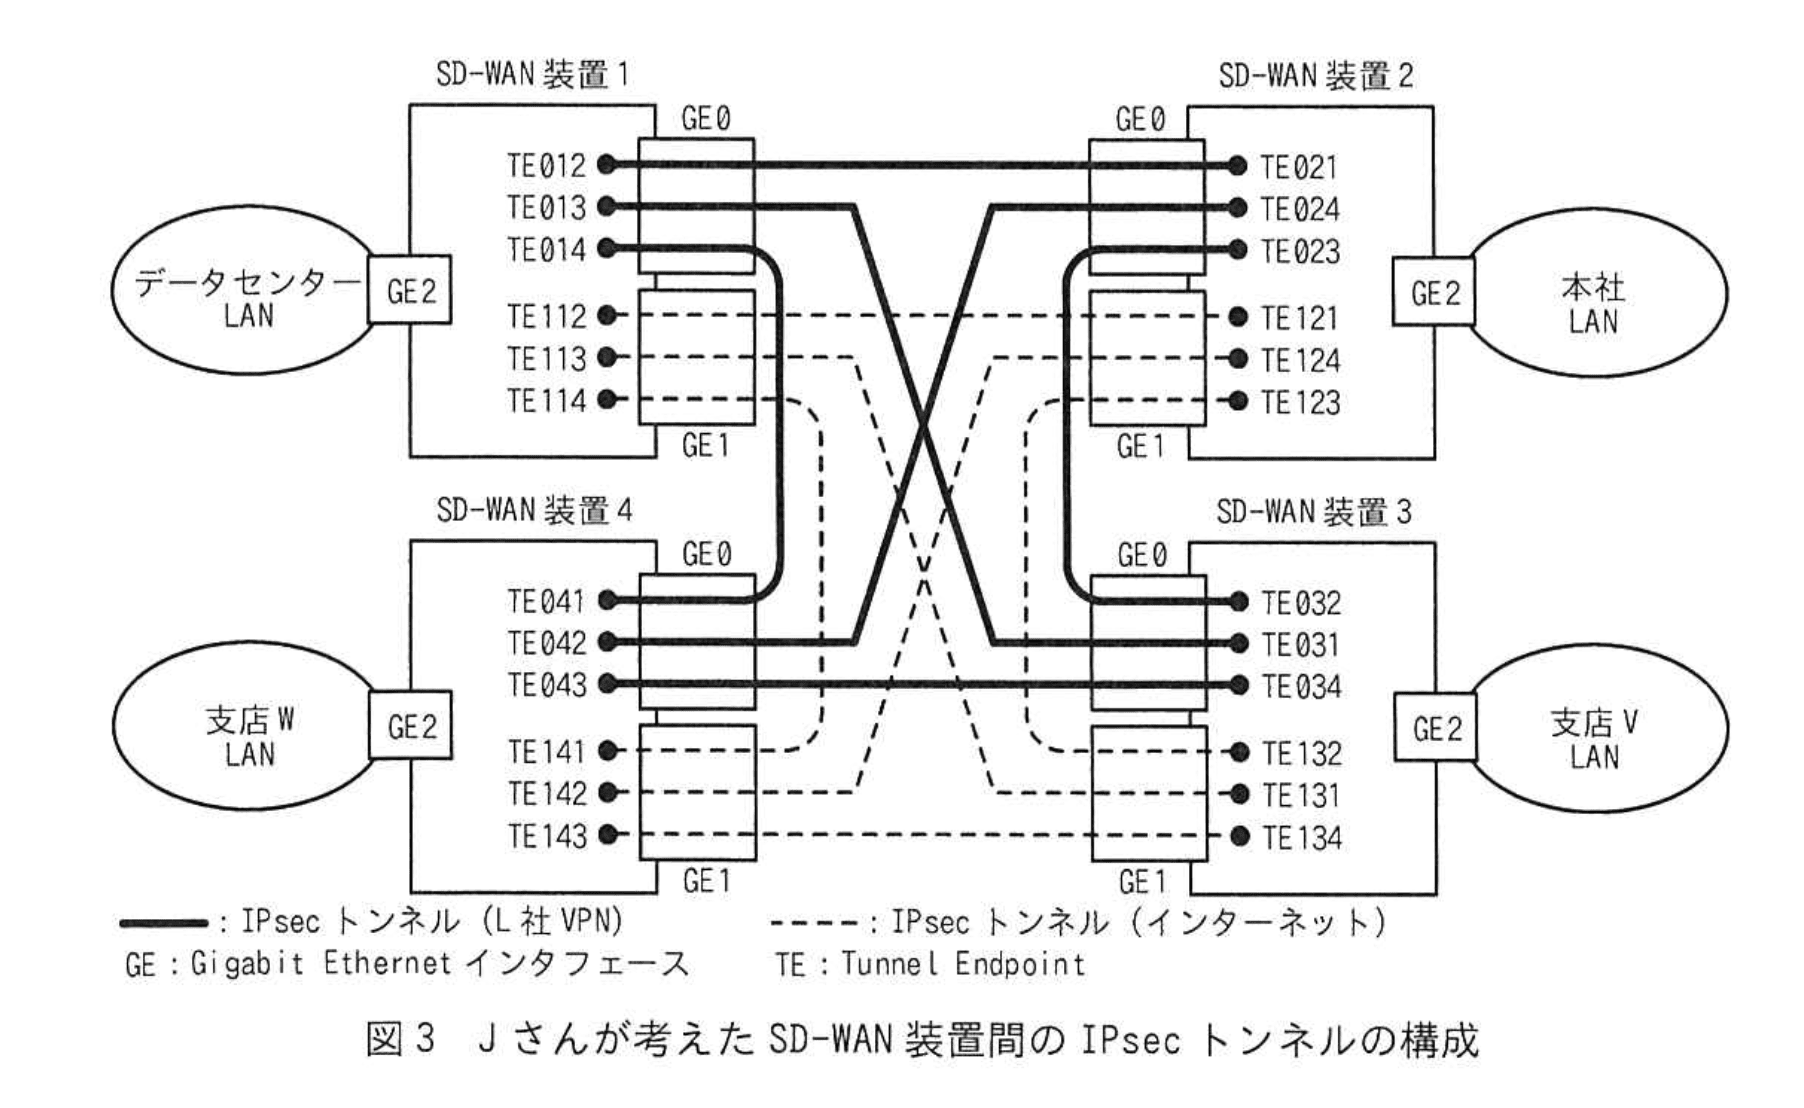
Jさんは、このIPsecトンネルの構成を前提として、今後設計するSD-WANの動作を次のようにまとめた。
・SD-WANコントローラーは、各拠点のSD-WAN装置から経路情報を受信し、それらにポリシーを適用して、全拠点のSD-WAN装置に経路情報をアドバタイズする。
・このときアドバタイズされる経路情報は、SD-WAN装置にローカルに接続されたネットワーク情報とそれぞれのSD-WAN装置がもつTE情報である。
・拠点間の通信は、⑦L社VPNを優先的に利用し、L社VPNが使えないときはインターネットを経由する。
Jさんは、これらの検討結果を基に報告を行い、SD-WAN導入の方針が承認された。
設問1:
問題文を見る本文中のア~カに入れる適切な字句を答えよ。
模範解答
ア:カスタマー
イ:再配布
ウ:DMZ
エ:eBGP
オ:プライベート
カ:ポリシーベース
解説
解答の論理構成
- [ア]
- 問題文:「L社のPEルータと対向するアエッジルータ」
- MPLS VPNでは利用者側ルータをCustomer Edge(CE)と呼びます。したがって「カスタマー」が入ります。
- [イ]
- 問題文:「二つのルーティングプロトコル間におけるルーティングを可能にするために、経路情報の イ をしている」
- OSPFとBGPの経路を相互に移す操作は “再配布(redistribution)” です。
- [ウ]
- 問題文:「http/https通信ができるように、ウ のサブネットを宛先とする経路をOSPFで配布」
- インターネット接続用プロキシサーバはDMZに配置されています。従って「DMZ」が正答です。
- [エ]
- 問題文:「AS 内部の経路交換はiBGPが用いられるのに対し…エ が用いられる」
- 異なる AS 間で使うBGPはeBGP(External BGP)です。
- [オ]
- 問題文:「AS 番号65500は…予約されている番号の範囲…このような AS 番号を オ AS 番号という」
- 予約帯を示す呼称は “プライベート AS 番号” です。
- [カ]
- 問題文:「アプリケーショントラフィックを識別したルーティングを カ ルーティングという」
- トラフィックの内容で経路を選ぶ手法はPolicy-based Routing(ポリシーベース ルーティング)と呼ばれます。
誤りやすいポイント
- CEとCPEの混同: CEは “Customer Edge” でCPE(Customer Premises Equipment)と書かないよう注意。
- 再配布と再配送の言い換え: ネットワーク分野では “redistribution=再配布” が慣用表現。
- DMZとサーバセグメントの取り違え: 問題文ではプロキシサーバがDMZにある点に着目する。
- eBGP/iBGPの境界: 同一 AS 内外の判定を AS 番号65500と64500の違いで整理する。
- プライベート AS と私設 AS の表記ぶれ: 日本語では「プライベート」が正式。
- ポリシーベース ルーティングとQoS制御の混同: 後者は帯域制御で経路選択とは別。
FAQ
Q: “再配布” と “静的ルート注入” は何が違いますか?
A: 再配布はルーティングプロトコル間で動的経路を自動的に引き渡す仕組み、静的ルート注入は管理者が個別に経路を追加します。自律性と作業コストが大きく異なります。
A: 再配布はルーティングプロトコル間で動的経路を自動的に引き渡す仕組み、静的ルート注入は管理者が個別に経路を追加します。自律性と作業コストが大きく異なります。
Q: プライベート AS 番号はインターネット側へ漏れると問題になりますか?
A: はい。IXやISPへ広告すると未割当て AS と扱われます。外部へ出る場合は “remove-private” などで除去または書き換えが必要です。
A: はい。IXやISPへ広告すると未割当て AS と扱われます。外部へ出る場合は “remove-private” などで除去または書き換えが必要です。
Q: ポリシーベース ルーティングはどのレイヤで動作しますか?
A: ルータのL3レイヤ(IPフォワーディング)で、トラフィック分類条件にポート番号やDSCPなどを用いて経路選択を上書きします。
A: ルータのL3レイヤ(IPフォワーディング)で、トラフィック分類条件にポート番号やDSCPなどを用いて経路選択を上書きします。
関連キーワード: MPLS VPN, BGP, OSPF, IPsec, ポリシーベース ルーティング

設問2:〔現行ネットワーク概要〕について答えよ。
問題文を見る模範解答
a:10.3.0.0/16
b:64500 64500
解説
解答の論理構成
- 支店Vのプレフィックスを確認
- 【問題文】には「②G社現行ネットワークで利用している各拠点のIPアドレスとAS番号を表2に示す」とあり、表2の「支店V」はIPアドレス「10.3.0.0/16」。したがって a は「10.3.0.0/16」です。
- as-overrideなしの AS PATH
- 表1の行見出し「as-override設定無し」には既に AS PATH「64500 65500」が示されています。
- as-overrideありの AS PATHがどう変化するか
- 【問題文】「L社のPEルータは、G社との間のBGPピアにas-overrideを設定している。この設定によって、G社の複数の拠点で同一のAS番号を用いる構成が可能になっている」と記載。
- as-overrideを有効にするとPEルータは受信した経路の AS PATH内に現れる顧客 AS(ここでは「65500」)を自分の AS(「64500」)へ置換します。
- 置換結果として AS PATHが「64500 64500」になります。よって b は「64500 64500」です。
誤りやすいポイント
- 「as-prepend」と混同し、AS 番号を重ねる理由を誤解する。as-overrideは顧客 AS を“上書き”します。
- 「65500」は拠点側で使用する私設 AS 番号であるのに対し、「64500」はL社VPNの AS 番号である点を取り違える。
- プレフィックスを「10.3.0.0/16」ではなく「10.3.0.0/24」などと誤って細分化して覚えてしまう。
FAQ
Q: そもそもas-overrideはどの場面で必要なのですか?
A: 複数拠点が同一の私設 AS 番号を使っている場合、通常のeBGPでは AS ループとみなされ経路が受け取れません。PEルータでas-overrideを設定すると顧客 AS を自社 AS に置換し、ループ判定を回避できます。
A: 複数拠点が同一の私設 AS 番号を使っている場合、通常のeBGPでは AS ループとみなされ経路が受け取れません。PEルータでas-overrideを設定すると顧客 AS を自社 AS に置換し、ループ判定を回避できます。
Q: AS PATHが「64500 64500」のように同じ番号を二つ並べても問題ないのですか?
A: BGPのループ検出は「自 AS が AS PATHに含まれているか」を見ます。PEルータ同士のやり取りでは自 AS「64500」を受信側が自 AS と見なさないため問題ありません。
A: BGPのループ検出は「自 AS が AS PATHに含まれているか」を見ます。PEルータ同士のやり取りでは自 AS「64500」を受信側が自 AS と見なさないため問題ありません。
Q: 私設 AS 番号「65500」をインターネット側へ広告するとどうなりますか?
A: 「65500」はインターネットに接続されない AS 用に予約された番号なので、グローバルBGPでは受け入れられません。インターネットへ広告する場合は公的に割り当てられた AS 番号が必要です。
A: 「65500」はインターネットに接続されない AS 用に予約された番号なので、グローバルBGPでは受け入れられません。インターネットへ広告する場合は公的に割り当てられた AS 番号が必要です。
関連キーワード: BGP, AS_PATH, as-override, MPLS VPN, プレフィックス
設問2:〔現行ネットワーク概要〕について答えよ。
問題文を見る模範解答
c:65500
d:65500
e:65500
f:65500
解説
解答の論理構成
-
各拠点が同じ AS 番号を使う
- 【問題文】「L社のPEルータは、G社との間のBGPピアにas-overrideを設定している。この設定によって、G社の複数の拠点で同一のAS番号を用いる構成が可能になっている。」
⇒ データセンター、本社、支店V、支店Wの全拠点が同一 AS 番号を採用できる。
- 【問題文】「L社のPEルータは、G社との間のBGPピアにas-overrideを設定している。この設定によって、G社の複数の拠点で同一のAS番号を用いる構成が可能になっている。」
-
G社に割り当てられている AS 番号の確認
- 【問題文】「L社VPNと接続するために、AS 番号65500が割り当てられている。」
⇒ G社が使用する AS 番号は「65500」である。
- 【問題文】「L社VPNと接続するために、AS 番号65500が割り当てられている。」
-
表2に反映
- 各拠点欄(データセンター、本社、支店V、支店W)の c~f をすべて「65500」とする。
-
結果
- c:65500
- d:65500
- e:65500
- f:65500
誤りやすいポイント
- as-overrideの目的を取り違え、拠点ごとに異なる AS 番号を設定しなければならないと誤解する。
- 「65500」がプライベート AS 番号であることから、インターネット用にユニークな AS 番号が別途必要だと考え、空欄に64500を入れてしまう。
- MPLS VPNの AS 番号「64500」をG社側の AS と誤認し、表に転記する。
FAQ
Q: as-overrideが無ければ拠点は同じ AS 番号を使えないのですか?
A: はい。as-overrideが無い場合、PEルータは受信した AS PATHに顧客 AS をそのまま残すため、同一 AS 番号同士ではループ防止機能が働き経路が拒否されます。as-overrideを設定することでPEルータが自 AS「64500」を上書きし、同一 AS 番号「65500」の拠点間でも経路交換が可能になります。
A: はい。as-overrideが無い場合、PEルータは受信した AS PATHに顧客 AS をそのまま残すため、同一 AS 番号同士ではループ防止機能が働き経路が拒否されます。as-overrideを設定することでPEルータが自 AS「64500」を上書きし、同一 AS 番号「65500」の拠点間でも経路交換が可能になります。
Q: 「65500」はインターネットに流してはいけませんか?
A: 「65500」はプライベート AS 番号なので、インターネット向けに広告する場合は除去または書き換えが必要です。ただし本設問ではインターネットに直接BGP広告しない前提なので問題ありません。
A: 「65500」はプライベート AS 番号なので、インターネット向けに広告する場合は除去または書き換えが必要です。ただし本設問ではインターネットに直接BGP広告しない前提なので問題ありません。
Q: 65500を複数拠点で使う場合、iBGPとeBGPのどちらになりますか?
A: 拠点内同士は同一 AS ですからiBGPとなり、PEルータとのピアリングは AS が異なるためeBGPとなります。
A: 拠点内同士は同一 AS ですからiBGPとなり、PEルータとのピアリングは AS が異なるためeBGPとなります。
関連キーワード: as-override, プライベートAS, iBGP, eBGP, MPLS VPN
設問3:〔現行の経路制御概要〕について答えよ。
問題文を見る(1)本文中の下線③について、経路フィルターによって防止することが可能な障害を20字以内で答えよ。
模範解答
ルーティングループによる障害
解説
解答の論理構成
- 【問題文】では、ルータ1~4で「二つのルーティングプロトコル間におけるルーティングを可能にするために、経路情報の イ をしている」と述べています。ここでの イ はプロトコル間再配布を示します。
- 続けて「一方のルーティングプロトコルで学習された経路がもう一方のルーティングプロトコルを介して③再び同じルーティングプロトコルに渡されることのないように経路フィルターが設定されている」と明記されています。
- すなわち、OSPFで学習した経路をBGP4に再配布した後、その経路が再びOSPFに戻らないようフィルタを掛けているという状況です。
- もしこのフィルタがなければ、同じ経路がOSFP ↔ BGP4間で無限に行き来し、経路が増殖・循環してしまいます。これは典型的な「ルーティングループ」です。
- ルーティングループが発生すると、CPU使用率の悪化、テーブル肥大化、パケットが目的地に届かないなど様々なネットワーク障害を引き起こします。
- したがって「経路フィルターによって防止することが可能な障害」は「ルーティングループによる障害」となります。
誤りやすいポイント
- ルーティングループと経路冗長化を混同し、「冗長経路を失う障害」と書いてしまう。
- ループの影響を「輻輳」や「帯域逼迫」とだけ記載し、障害名を示さない。
- 再配布で起こり得る別の問題(メトリック不整合など)を答えてしまう。
FAQ
Q: 再配布を行うときに必ずルーティングループが起こるのですか?
A: 必ずではありませんが、OSPFとBGP4のように距離・属性が大きく異なるプロトコル間で無制限に再配布すると高確率でループが発生します。そのため経路フィルタやタグ付けが不可欠です。
A: 必ずではありませんが、OSPFとBGP4のように距離・属性が大きく異なるプロトコル間で無制限に再配布すると高確率でループが発生します。そのため経路フィルタやタグ付けが不可欠です。
Q: ルーティングループ対策はフィルタリング以外にもありますか?
A: あります。例えば「片方向のみ再配布する」「ルートマップでタグを付け再配布元を識別する」「BGPのno-exportやコミュニティ属性を用いる」などが代表的です。
A: あります。例えば「片方向のみ再配布する」「ルートマップでタグを付け再配布元を識別する」「BGPのno-exportやコミュニティ属性を用いる」などが代表的です。
Q: 経路フィルタが過剰だと何が起こりますか?
A: 本来必要な経路まで遮断され、通信不可となる可能性があります。ルート漏れを防ぐ設定と、業務トラフィックを確実に通す設定のバランスが重要です。
A: 本来必要な経路まで遮断され、通信不可となる可能性があります。ルート漏れを防ぐ設定と、業務トラフィックを確実に通す設定のバランスが重要です。
関連キーワード: ルーティングループ, 経路フィルタリング, プロトコル再配布, OSPF, BGP
設問3:〔現行の経路制御概要〕について答えよ。
問題文を見る模範解答
タイプ:Type5又は 外部LSA
機器:ルータ3
解説
解答の論理構成
-
OSPFで生成されるLSAの種類
・外部経路再配布時に用いられるのは「Type5(AS-external LSA)」です。
・問題文では「ルータ1~4で二つのルーティングプロトコル間におけるルーティングを可能にするために、経路情報の イ をしている。」とあり、イ = “再配布” であることが文脈から分かります。
・さらに「全拠点からインターネットへのhttp/https通信ができるように、ウ のサブネットを宛先とする経路をOSPFで配布している。この経路情報は、途中BGP4を経由して、④ 3拠点(本社、支店V、支店W)のルータ及びL3SWに届く。」とあるため、BGPで受け取った経路をOSPFへ“再配布”していると読み取れます。
・BGPはOSPF外部のプロトコルなので、その経路をOSPFに取り込む装置(ASBR)が生成するのはType5 LSAとなります。
よってLSAのタイプは「Type5又は 外部LSA」です。 -
LSAを生成した機器の特定
・BGP経路は各拠点のルータ(図1:ルータ2・ルータ3・ルータ4)で受信され、そのルータがOSPFへ再配布します。
・支店Vに着目すると、支店V側でBGPピアを張っているのは「ルータ3」です。したがって支店VのL3SW3に到達したType5 LSAは「ルータ3」が生成したものです。
以上より、
タイプ:Type5又は 外部LSA
機器:ルータ3
タイプ:Type5又は 外部LSA
機器:ルータ3
誤りやすいポイント
- 「デフォルトルートだからType3」と早合点する
→ 本文に“BGP4を経由”と明記されており外部再配布のシナリオです。 - ASBR=データセンター側ルータ1と決めつける
→ 拠点ごとにBGP経路を受け取り各拠点内で再配布しているため、支店Vではルータ3がASBRとなります。 - Type7 LSA(NSSA用)と混同する
→ 問題文には全エリアが「OSPFエリアは全てエリア0」とあるためNSSA条件に該当しません。
FAQ
Q: Type4 LSAは登場しないのですか?
A: Type4 LSAはASBRの位置を通知する際にエリア境界を越えるときに生成されます。本問題では「OSPFエリアは全てエリア0」でありエリア境界が無いのでType4 LSAは必要ありません。
A: Type4 LSAはASBRの位置を通知する際にエリア境界を越えるときに生成されます。本問題では「OSPFエリアは全てエリア0」でありエリア境界が無いのでType4 LSAは必要ありません。
Q: ルータではなくL3SWがASBRになるケースはありますか?
A: 再配布機能を備えたL3SWでBGPを収容すればASBRになり得ますが、図1でBGPピアを張っているのはルータ1~4であるため本設問では該当しません。
A: 再配布機能を備えたL3SWでBGPを収容すればASBRになり得ますが、図1でBGPピアを張っているのはルータ1~4であるため本設問では該当しません。
Q: Type5 LSAはルータ3だけが生成すれば良いのですか?
A: 各拠点で同じ外部経路を受け取り再配布していればルータ2・ルータ3・ルータ4それぞれが自拠点向けにType5 LSAを生成します。設問は「支店VのL3SW3に到達したとき」なので生成元はルータ3と答えます。
A: 各拠点で同じ外部経路を受け取り再配布していればルータ2・ルータ3・ルータ4それぞれが自拠点向けにType5 LSAを生成します。設問は「支店VのL3SW3に到達したとき」なので生成元はルータ3と答えます。
関連キーワード: OSPF, LSA, ASBR, 再配布, Type5
設問4:〔SD-WAN導入検討〕について答えよ。
問題文を見る(1)本文中の下線⑤について、SD-WANコントローラから送られる情報を二つ挙げ、それぞれ25字以内で答えよ。
模範解答
①:IPsecトンネル確立のためのIPアドレス
②:IPsecトンネル確立のための鍵情報
解説
解答の論理構成
- 問題文には「SD-WANコントローラがSD-WAN装置に配布する主な情報は、SD-WAN装置ごとのオーバレイの経路情報と、⑤ IPsecトンネルを構築するために必要な情報の2種類がある。」とあります。
- IPsecトンネルを構築する際に必須となるのは、(1) 対向装置を特定するためのIPアドレス(トンネルエンドポイント)と、(2) 暗号化/認証を行うための鍵(プリシェアドキーや証明書など)です。
- したがって、「SD-WANコントローラから送られる情報」は
①「IPsecトンネル確立のためのIPアドレス」
②「IPsecトンネル確立のための鍵情報」
となります。
誤りやすいポイント
- TE番号やインタフェース名を答えてしまう
IPsecの確立には“番号”ではなく実際のIPアドレスが必要です。 - BFDのパラメータやQoSポリシーを挙げる
どちらもトンネルの監視・制御に役立ちますが、問題が聞いている「構築に必要な情報」ではありません。 - 経路情報を再掲してしまう
経路情報はすでに「もう一方の主な情報」として別に示されているため二重回答になります。
FAQ
Q: TE番号はIPアドレスとは別物ですか?
A: TEは論理的なトンネル端点を表す識別子で、最終的には物理または仮想インタフェースのIPアドレスにマッピングされます。IPsec交渉そのものにはIPアドレスが用いられます。
A: TEは論理的なトンネル端点を表す識別子で、最終的には物理または仮想インタフェースのIPアドレスにマッピングされます。IPsec交渉そのものにはIPアドレスが用いられます。
Q: 鍵情報にはどのような種類がありますか?
A: 一般的にはプリシェアドキー(PSK)、公開鍵証明書、IKEv2で交渉される一時鍵などがあり、SD-WANコントローラは装置に応じた形式を配布します。
A: 一般的にはプリシェアドキー(PSK)、公開鍵証明書、IKEv2で交渉される一時鍵などがあり、SD-WANコントローラは装置に応じた形式を配布します。
Q: TLSで守られているのになぜ鍵情報の配布が安全なのですか?
A: コントローラと装置の通信路はTLSで暗号化されているため、鍵情報を含む設定ファイルも盗聴・改ざんされにくい設計になっています。
A: コントローラと装置の通信路はTLSで暗号化されているため、鍵情報を含む設定ファイルも盗聴・改ざんされにくい設計になっています。
関連キーワード: IPsec, トンネルエンドポイント, 事前共有鍵, オーバーレイ, TLS
設問4:〔SD-WAN導入検討〕について答えよ。
問題文を見る(2)本文中の下線⑥について、トンネルインタフェースにBFDを設定する目的を、“IPsecトンネル”という用語を用いて35字以内で答えよ。
模範解答
IPsecトンネルに障害があった場合の検出を高速にする。
解説
解答の論理構成
- 本文では、SD-WAN装置の機能として「RFC 5880で規定されたBFD (Bidirectional Forwarding Detection) 機能を有する。」と明記されています。
- 加えて下線⑥で「拠点のSD-WAN装置のトンネルインタフェースで、BFDを有効化する」とあります。
- BFDはレイヤ3の双方向疎通を数ミリ秒オーダで監視し、リンクやトンネルの障害を即座に検出できるプロトコルです。
- 本設計では複数のIPsecトンネル(L社VPN経由とインターネット経由)を張り、下線⑦に示すように「L社VPNを優先的に利用し、L社VPNが使えないときはインターネットを経由する」というフェイルオーバー制御を行います。
- 障害発生時に切替えを迅速に行うには、トンネル障害を素早く検出する機構が必要であり、その役割をBFDが担います。
- したがって、解答は「IPsecトンネルの障害を高速検出するため」と導かれます。
誤りやすいポイント
- BFDを「帯域増強のため」と誤認し、障害検出用途と結び付けない。
- 「トンネル」だけを対象とし、設問に要求される「IPsecトンネル」という用語を入れ忘れる。
- OSPF HelloやDeadインターバルで十分と考え、独立した高速検出プロトコルの必要性を見落とす。
FAQ
Q: BFDと従来のルーティングプロトコルのKeep-aliveの違いは何ですか?
A: BFDはプロトコル非依存で数ミリ秒レベルの高速検出が可能な点が大きな違いです。OSPFやBGPのHello/Keep-aliveは数秒~数十秒単位になりがちです。
A: BFDはプロトコル非依存で数ミリ秒レベルの高速検出が可能な点が大きな違いです。OSPFやBGPのHello/Keep-aliveは数秒~数十秒単位になりがちです。
Q: IPsecトンネルにBFDを適用する際、暗号化の影響はありますか?
A: BFDパケットはトンネル内を通過させるだけなので暗号化の影響は受けません。暗号化/復号はデータと同様に行われます。
A: BFDパケットはトンネル内を通過させるだけなので暗号化の影響は受けません。暗号化/復号はデータと同様に行われます。
Q: L社VPNとインターネットのどちらにもBFDを設定すべきですか?
A: フェイルオーバー対象となる全IPsecトンネルで設定するのが望ましいです。どちらか一方のみでは片系障害時の検出が遅れます。
A: フェイルオーバー対象となる全IPsecトンネルで設定するのが望ましいです。どちらか一方のみでは片系障害時の検出が遅れます。
関連キーワード: BFD, IPsec, トンネル, フェイルオーバー, オーバーレイ
設問5:〔SD-WANトンネル検討〕について答えよ。
問題文を見る模範解答
TE023, TE032
解説
解答の論理構成
-
通信経路の優先度を確認
本文の下線⑦は「L社VPNを優先的に利用し、L社VPNが使えないときはインターネットを経由する」と明記しています。したがって通常時(L社VPNに障害が無い平常状態)は L社VPN経由のIPsecトンネル が選択されます。 -
L社VPN経由のトンネルはどのインタフェースか
図3では、L社VPN経由のIPsecトンネルが 実線 で描かれ、SD-WAN装置の GE0インタフェース に割り当てられています。インターネット回線側(破線)はGE1です。よって平常時は各装置のGE0に付与されたTE (Tunnel Endpoint) が経路上に載ります。 -
本社 → 支店V間で使われるTEの組を特定
・本社に設置されるSD-WAN装置2のGE0には TE021, TE024, TE023 が示されています。
・支店Vに設置されるSD-WAN装置3のGE0には TE032, TE031, TE034 が示されています。
図3の実線トンネル対応表より、SD-WAN装置2とSD-WAN装置3を直結するL社VPNトンネルは TE023 – TE032 の組です。 -
結論
以上より、通常時に本社のPCから支店VのPCへ流れる通信が通過するTEは
「TE023, TE032」 です。
誤りやすいポイント
- 「優先的に利用」という文言を読み飛ばし、インターネット側(GE1)のTEを選んでしまう。
- 図3の破線/実線の区別を逆に覚え、GE0とGE1を取り違える。
- SD-WAN装置間がフルメッシュであることを意識せず、同一装置内のTEを両端に書いてしまう。
FAQ
Q: もしL社VPNに障害が発生したら、この通信はどのTEを通過しますか?
A: 下線⑦の方針どおり、インターネット側にフェイルオーバーするため、本社側はGE1のTE124(例)、支店V側はGE1のTE132など、図3で破線で結ばれているTEが選ばれます。
A: 下線⑦の方針どおり、インターネット側にフェイルオーバーするため、本社側はGE1のTE124(例)、支店V側はGE1のTE132など、図3で破線で結ばれているTEが選ばれます。
Q: TEを複数持つ理由は何ですか?
A: SD-WANでは冗長経路・負荷分散を実現するため、同一インタフェースに複数のトンネル終端 (TE) を持たせ、SD-WANコントローラーのポリシーで動的に経路選択を行います。
A: SD-WANでは冗長経路・負荷分散を実現するため、同一インタフェースに複数のトンネル終端 (TE) を持たせ、SD-WANコントローラーのポリシーで動的に経路選択を行います。
Q: BFDをトンネルインタフェースで有効化するメリットは?
A: RFC 5880のBFDによりリンク/トンネル障害を数ミリ秒単位で検知できるため、L社VPN側がダウンした際にインターネット側へ高速にスイッチできます。
A: RFC 5880のBFDによりリンク/トンネル障害を数ミリ秒単位で検知できるため、L社VPN側がダウンした際にインターネット側へ高速にスイッチできます。
関連キーワード: SD-WAN, MPLS VPN, IPsec, フェイルオーバー, BFD
設問5:〔SD-WANトンネル検討〕について答えよ。
問題文を見る(2)(1)において支店VのL社VPN接続回線に障害があった場合、本社のPCから支店VのPCへの通信が通過するTEはどれか。図3中の字句で全て答えよ。
模範解答
TE123, TE132
解説
解答の論理構成
-
【問題文】には、SD-WANのトラフィック選択方針として「⑦L社VPNを優先的に利用し、L社VPNが使えないときはインターネットを経由する」と記載されています。
よって、支店VのL社VPN接続回線に障害が発生した場合、本社―支店V間の通信は必ずインターネット経由のトンネルを採用します。 -
図3の凡例では、
・実線:IPsecトンネル(L社VPN)
・破線:IPsecトンネル(インターネット)
と定義されています。質問条件は「支店VのL社VPN接続回線に障害」なので、実線側(GE0のTE0**)は利用不可、破線側(GE1のTE1**)が選択対象です。 -
本社と支店Vが保有する“インターネット側TE”を図3で確認すると、
・本社(SD-WAN装置2)GE1:TE121, TE124, TE123
・支店V(SD-WAN装置3)GE1:TE132, TE131, TE134
など複数あります。どの組合せが本社―支店V間の1対1トンネルかは、図3の「破線」で接続されたペアで判断します。 -
図3の破線は本社側 TE123 と支店V側 TE132 を直接結んでいます。
したがって、障害発生時に本社PC → 支店V PCのパケットが通過するトンネル終端は「TE123, TE132」となります。 -
以上より、設問(1)の解答は【模範解答】どおり
「TE123, TE132」です。
誤りやすいポイント
- 「VPN障害=通信断」と思い込み、インターネット側トンネルを確認し忘れる。
- 図3のTEを単純に羅列し、破線・実線の区別を見落とす。
- 本社側に複数あるGE1のTE番号のうち、破線で接続されていないTE121/TE124を選んでしまう。
- TE番号が似ているため、支店VのTE131とTE132を取り違える。
FAQ
Q: 支店V側だけが障害でも、本社側GE0インタフェースのトンネルは残っているのでは?
A: 支店V側TE03* が不通になれば対向(本社側TE02*)とのBFDがダウンし、そのトンネルは使用不可と判断されます。設問は「通信が通過するTE」を尋ねているため、結果としてインターネット側TEが選択されます。
A: 支店V側TE03* が不通になれば対向(本社側TE02*)とのBFDがダウンし、そのトンネルは使用不可と判断されます。設問は「通信が通過するTE」を尋ねているため、結果としてインターネット側TEが選択されます。
Q: 「TE121, TE134」など別組合せが選ばれるケースは?
A: コントローラのポリシー次第でロードバランスやメトリクス差異を設けることは可能ですが、図3では本社-支店Vを結ぶ破線がTE123-TE132の1本のみなので、このペアがデフォルトとなります。
A: コントローラのポリシー次第でロードバランスやメトリクス差異を設けることは可能ですが、図3では本社-支店Vを結ぶ破線がTE123-TE132の1本のみなので、このペアがデフォルトとなります。
Q: SD-WAN装置でBFDを有効化する理由は?
A: 【問題文】「⑥拠点のSD-WAN装置のトンネルインタフェースで、BFDを有効化する」とあるとおり、トンネル障害をサブ秒で検知し、即座に代替パス(本設問ではインターネット側)へフェイルオーバーさせるためです。
A: 【問題文】「⑥拠点のSD-WAN装置のトンネルインタフェースで、BFDを有効化する」とあるとおり、トンネル障害をサブ秒で検知し、即座に代替パス(本設問ではインターネット側)へフェイルオーバーさせるためです。
関連キーワード: SD-WAN, IPsecトンネル, BFD, フェイルオーバー

