
情報処理安全確保支援士 2009年 秋期 午後1 問04
ノートPCの情報漏えい対策に関する次の記述を読んで、設問1~5に答えよ。
E社は、事業戦略策定などに関するコンサルティングを業務としている中堅のコンサルティング会社である。 オフィスのフリーアドレス化及び出先での業務推進のため、E社に所属する200名のコンサルタント(以下、従業員という)にはノートPC(以下、NPCという)が配布されている。従業員は、社内や顧客オフィスでNPCを用いて業務を行う。また、従業員には通信カードも配布されており、社外からも、E社の情報システムにアクセスしている。
ここ最近、E社では、通勤途中の従業員が、顧客の重要情報を保存したNPCやUSBメモリを紛失するという事故が連続して発生した。 それによって、顧客からは、E社のセキュリティ管理状況に対して強い不信の念をもたれることとなった。
そこで、E社の幹部は、情報セキュリティの専門家であるH氏の支援の下、再発防止プロジェクトチーム(以下、対策チームという)を立ち上げ、情報漏えい事故に対して抜本的な対策を実施することにした。
〔管理状況の把握〕
対策チームではまず、NPCやUSBメモリを紛失した従業員及びE社の各部門から選んだ数名の従業員に対してヒアリングを行い、NPC及びUSBメモリにおける顧客の重要情報の管理状況について把握することにした。 その結果、次のような管理状況が明らかになった。
(1) E社の規程では、重要情報をNPC又はUSBメモリに保存する場合、暗号化しなければならないことになっている。 しかし、E社指定の暗号ソフトでは、保存の都度、ファイル単位で暗号化の操作を行う必要がある。 その手間を嫌い、平文のままファイルを保存してしまう場合が多い。
(2) E社指定の暗号ソフトでは、暗号化の際、復号のためのパスワードを入力する必要があるが、パスワードを忘れることを懸念して、自分の名前や顧客名、ファイル名など、単純なものをパスワードにしている場合が多い。
これらの管理状況に対するH氏のコメントは、次のとおりである。
(a) 暗号化を利用するのであれば、重要情報を確実に暗号化できるような仕組みを考える必要がある。
(b) 幾ら強力な暗号ソフトを利用しても、現在の管理状況では、簡単に復号されてしまう可能性がある。
(c) (a) への対応のためには、ハードディスク全体を暗号化し、データの暗号化と復号を利用者に意識させることなく行う方法が有効である。ただし、この方法では、スリープ状態でNPCを持ち運んでいると、紛失や盗難時の情報漏えい対策として暗号化が意味を成さなくなることがあるので注意が必要である。
(d) 暗号化の代わりとして、シンクライアントシステムと呼ばれる仕組みを導入することで、NPC上にデータを保存せずに済ませるという対策も考えられる。
(e) USBメモリへの重要情報の保存についても、データを確実に暗号化するための対策が必要である。USBメモリの利用を禁止するという対策も考えられる。
〔対策の検討〕
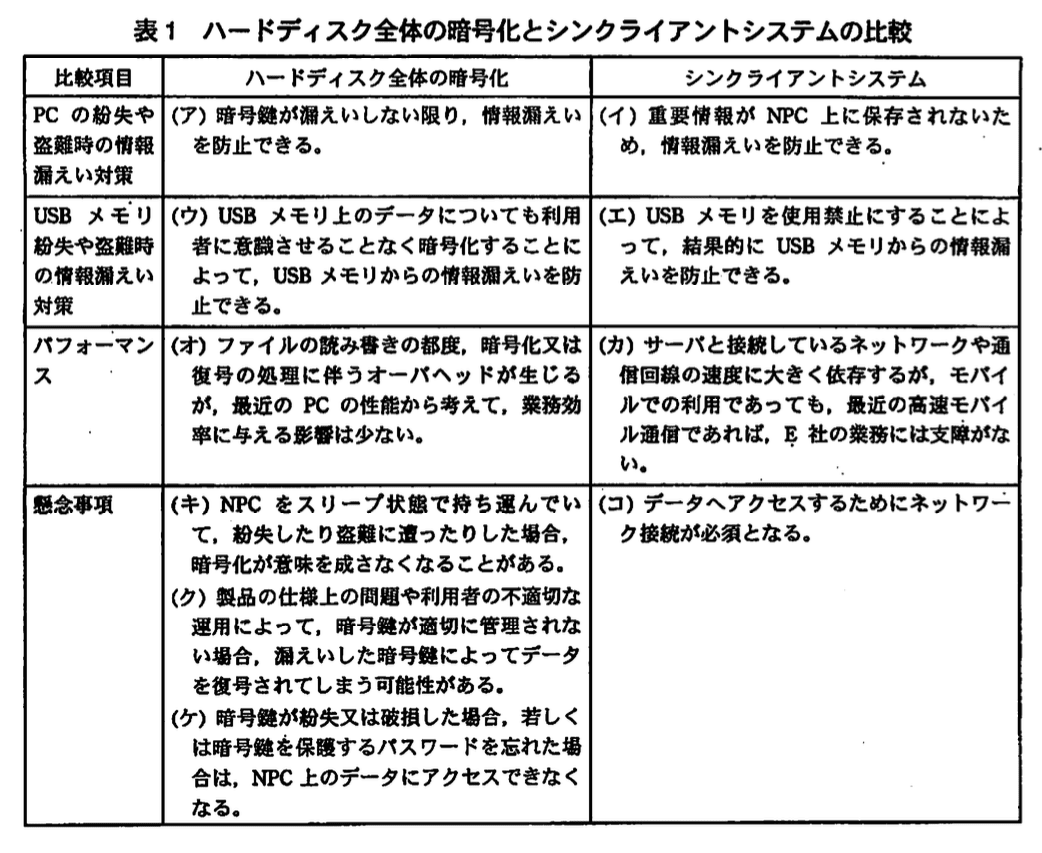
対策チームでは、H氏のコメントの(c)及び(d)で挙げられた、ハードディスク全体の暗号化による対策とシンクライアントシステムによる対策の二つについて検討を進めた。シンクライアントシステムには、幾つかの方式が存在しているが、従業員に配布済のNPCを有効に活用するため、NPCにシンクライアント用ソフトウェアを導入する方式を前提に検討することにした。 表1は、二つの対策について、幾つかの観点から比較した内容を整理したものである。
対策チームは、表1中の比較項目の検討と並行して、従業員のNPC及びUSBメモリの利用形態について調査した。 その結果、図1のことが判明した。
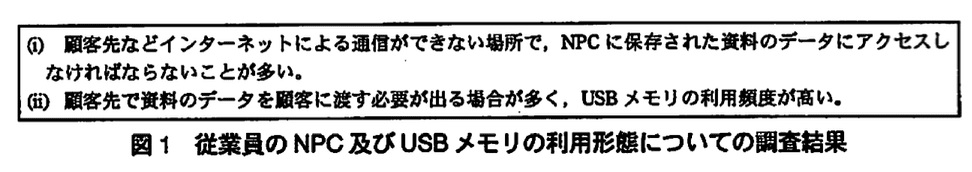
シンクライアントシステムによる対策は、aやbといった点から、ハードディスク全体の暗号化による対策に比べて情報漏えいのリスクをより小さくできる点が評価されたものの、bやcといった点が現状のE社の業務形態に合わない点が問題とされた。 一方、ハードディスク全体の暗号化による対策には、表1中の (キ)、(ク)、(ケ) といった懸念事項があるものの、いずれも技術的に対応可能であると考えられた。
以上から、対策チームは、シンクライアントシステムの導入を今回は見送ることにし、情報漏えい対策としては、NPCのハードディスク全体の暗号化による対策を実施することにした。
〔製品の選定〕
対策チームは、ハードディスク全体を暗号化できる製品の選定を進めた。 H氏から実績が豊富な製品として挙げられたP社、Q社及びR社の製品が候補となった。 いずれも、NPCの起動時にパスワードを入力することによって、暗号化されたハードディスクにアクセスできるようになるという製品である。 表2は各社の製品の比較表である。
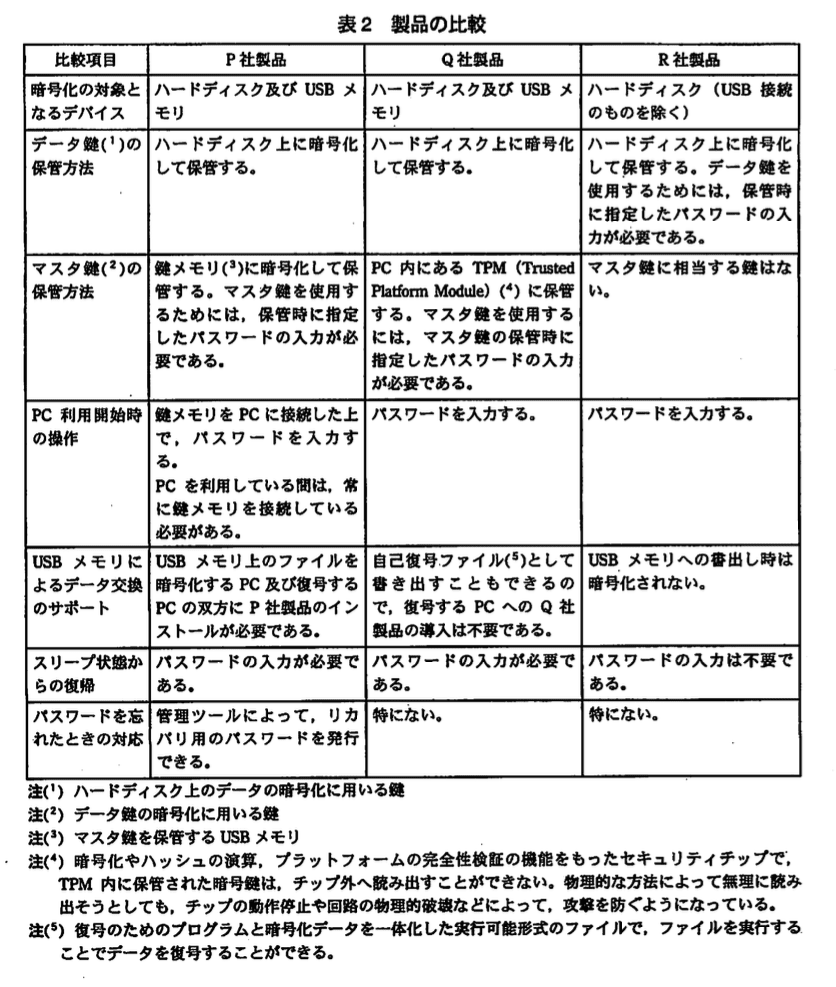
Q社製品の利用にはTPMを内蔵したPCが必要であるが、E社が従業員に配布しているNPCはTPM内蔵のモデルであり、この点は問題にならなかった。 また、NPCに内蔵されたTPMは、TPMに保管されたパスワードを間違えた場合、一定時間、マスタ鍵へのアクセスがロックされるという機能をもっている。
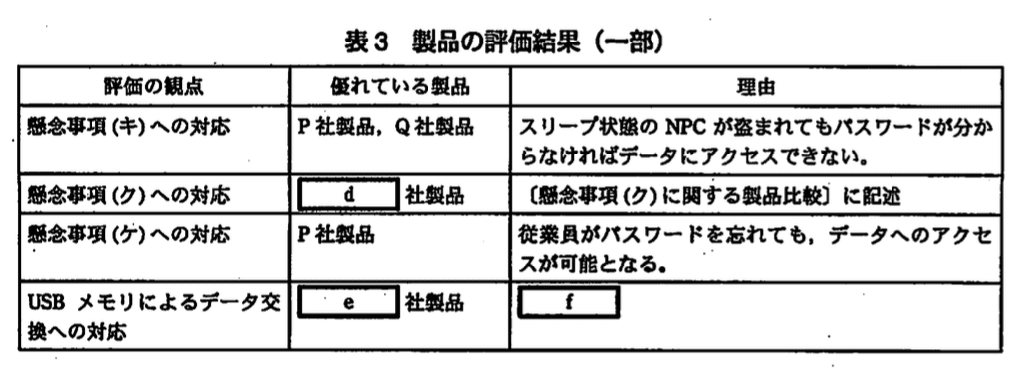
対策チームは、表1に挙げられた(キ), (ク), (ケ)といった懸念事項を中心に各社の製品を評価し、結果を表3にまとめた。
〔懸念事項(ク)に関する製品比較〕
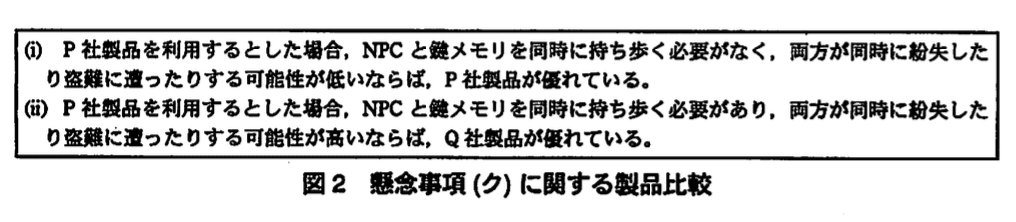
〔管理状況の把握〕の(2)から考えて、マスタ鍵を保護するパスワードとして、総当たり攻撃によって解析可能な程度の強度しかもたないものが設定される可能性がある。その点を踏まえて、対策チームでは、懸念事項(ク)への対応については、図2のような検討を行った。
〔製品の選定と懸念事項(ケ)への対応〕
対策チームは、表3に基づいてQ社製品を選定し、NPCのハードディスク全体の暗号化を推進した。 ただし、Q社製品では、懸念事項(ケ)への対応が不十分なことから、対策チームは、NPC上のデータをバックアップしておき、NPC上のデータにアクセスできなくなっても、バックアップ先から復旧できるようにしておくことで懸念事項(ケ)に対応することにした。
設問1:
問題文を見る模範解答
a:(イ)
b:(エ)
c:(コ)
解説
解答の論理構成
-
空欄が使われている文を確認します。
「シンクライアントシステムによる対策は、aやbといった点から、ハードディスク全体の暗号化による対策に比べて情報漏えいのリスクをより小さやくできる点が評価されたものの、bやcといった点が現状のE社の業務形態に合わない点が問題とされた。」 -
「リスクをより小さくできる点」に該当するのは、表1でシンクライアント側の長所として示されている記述です。
- PC紛失時の漏えい対策:(イ)「重要情報がNPC上に保存されないため、情報漏えいを防止できる。」
- USBメモリ紛失時の漏えい対策:(エ)「USBメモリを使用禁止にすることによって、結果的にUSBメモリからの情報漏えいを防止できる。」
よって [a]=(イ)、[b]=(エ) が候補になります。 -
「現状のE社の業務形態に合わない点」に該当するのは、社員の利用形態と相性が悪いシンクライアント側の記述です。
- USBメモリ使用禁止は顧客への資料受け渡しで支障が出るため、(エ)が該当します。
- さらにネットワーク接続必須は、インターネット接続できない顧客先で支障が出るため、(コ)「データへアクセスするためにネットワーク接続が必須となる。」が該当します。
したがって [c]=(コ) となります。 -
以上より
a:(イ) b:(エ) c:(コ)
誤りやすいポイント
- (ウ)「USBメモリ上のデータについても利用者に意識させることなく暗号化…」はハードディスク全体暗号化側の記述であり、シンクライアントの特徴ではない点を見落としやすいです。
- 「ネットワーク必須」(コ)がデメリットに当たることは直感的ですが、文中で “bやcといった点が現状のE社の業務形態に合わない” と書かれており、[b] もデメリットでなければならないことを取り違えやすいです。
- 同一記号が二度登場する例は頻出です。本文の「bやc」のような繰り返し表現を見逃すと解答の整合性を崩しがちです。
FAQ
Q: (イ)と(ウ)の違いが分かりにくいのですが?
A: (イ)は「重要情報がNPC上に保存されない」というシンクライアント特有の仕組みを説明しています。(ウ)は「USBメモリを自動暗号化する」というハードディスク全体暗号化製品側の機能で、対策の前提が異なります。
A: (イ)は「重要情報がNPC上に保存されない」というシンクライアント特有の仕組みを説明しています。(ウ)は「USBメモリを自動暗号化する」というハードディスク全体暗号化製品側の機能で、対策の前提が異なります。
Q: なぜUSBメモリ禁止(エ)が“リスク低減”と“業務に不適合”の両方になるのですか?
A: 情報漏えいという観点ではUSBメモリを使わなければデータは漏れません。しかし、E社では顧客へ資料を渡す頻度が高くUSBメモリ禁止が実務に支障を来すため、利点でもあり欠点でもあります。
A: 情報漏えいという観点ではUSBメモリを使わなければデータは漏れません。しかし、E社では顧客へ資料を渡す頻度が高くUSBメモリ禁止が実務に支障を来すため、利点でもあり欠点でもあります。
Q: ネットワーク必須(コ)が問題となるのは、社外でも高速モバイル通信が使えると表1に書かれているのでは?
A: 表1の(カ)は「最近の高速モバイル通信であれば支障がない」と述べていますが、顧客先で通信禁止・制限されるケースも想定されています。従って完全にネットワークが使えない場面がある以上、(コ)は業務上の懸念になります。
A: 表1の(カ)は「最近の高速モバイル通信であれば支障がない」と述べていますが、顧客先で通信禁止・制限されるケースも想定されています。従って完全にネットワークが使えない場面がある以上、(コ)は業務上の懸念になります。
関連キーワード: シンクライアント、フルディスク暗号、USBメモリ、ネットワーク依存性、パスワード管理

設問2:
問題文を見る〔管理状況の把握〕においてH氏がコメント(b)の指摘をした理由を、40字以内で述べよ。
模範解答
復号のためのパスワードが、他者に推測されやすいものとなっている場合が多いから
解説
解答の論理構成
- まず、H氏の指摘内容を確認します。問題文には「(b) 幾ら強力な暗号ソフトを利用しても、現在の管理状況では、簡単に復号されてしまう可能性がある。」とあります。
- 次に、管理状況の背景を探ります。〔管理状況の把握〕(2) には「復号のためのパスワードを忘れることを懸念して、自分の名前や顧客名、ファイル名など、単純なものをパスワードにしている場合が多い。」とあります。
- 単純なパスワードは総当たり攻撃や推測によって容易に破られ、暗号化の安全性を大幅に損ないます。
- したがって、H氏はパスワードが推測されやすいことを問題視し、「簡単に復号されてしまう可能性がある」とコメントしたと論理づけられます。
誤りやすいポイント
- 「強力な暗号ソフト」があるため安全と早合点し、パスワードの強度を軽視する。
- コメント(b)を暗号化アルゴリズムの脆弱性と誤読し、パスワード管理の問題だと気付かない。
- 管理状況(1)の“暗号化しない利用者が多い”ことを理由に選んでしまい、(2)のパスワード設定の甘さを見落とす。
FAQ
Q: コメント(b)は暗号化ソフト自体の性能不足を言っているのですか?
A: いいえ。「(2) 自分の名前や顧客名…単純なものをパスワードにしている場合が多い。」という運用面の問題を指摘しています。
A: いいえ。「(2) 自分の名前や顧客名…単純なものをパスワードにしている場合が多い。」という運用面の問題を指摘しています。
Q: 強力な暗号方式でも推測されやすいパスワードだと危険なのはなぜ?
A: 平文鍵が簡単に推測できれば暗号そのものは破られなくても復号鍵が手に入るため、データが解読されてしまうからです。
A: 平文鍵が簡単に推測できれば暗号そのものは破られなくても復号鍵が手に入るため、データが解読されてしまうからです。
Q: 設問はパスワード強度の欠如だけに触れれば十分ですか?
A: はい。コメント(b)が着目しているのは「簡単に復号」という一点であり、その直接原因が(2)の単純なパスワード設定にあるためです。
A: はい。コメント(b)が着目しているのは「簡単に復号」という一点であり、その直接原因が(2)の単純なパスワード設定にあるためです。
関連キーワード: パスワード強度、総当たり攻撃、暗号鍵管理
設問3:〔管理状況の把握〕 におけるH氏のコメント(c)にあったスリープ状態でのNPCの持ち運びについて、(1)、(2)に答えよ。
問題文を見る(1)紛失や盗難時の情報漏えい対策として暗号化が意味を成さなくなることがあるのは、どのような場合か。 35字以内で述べよ。
模範解答
スリープ状態からの復帰の際、パスワードを要求しないよう設定した場合
解説
解答の論理構成
- まず、H氏のコメント(c)では
“ただし、この方法では、スリープ状態でNPCを持ち運んでいると、紛失や盗難時の情報漏えい対策として暗号化が意味を成さなくなることがあるので注意が必要である。”
と指摘しています。 - 表1の懸念事項(キ)でも同様に
“NPCをスリープ状態で持ち運んでいて、紛失したり盗難に遭ったりした場合、暗号化が意味を成さなくなることがある。”
と明示されています。 - スリープ中はOSがメモリ上に鍵を保持したまま停止しているため、復帰時に再認証(パスワード入力)を要求しなければ、攻撃者はNPCを起動せずともそのままデータにアクセスできます。
- したがって、「スリープ状態からの復帰の際にパスワードを要求しない設定」にしている場合こそ、暗号化が無効化されると論理付けられます。
誤りやすいポイント
- 「休止状態」と混同する
休止状態はメモリ内容を暗号化せずにディスクへ保存しますが、起動時にブートローダの認証が走るため本問の主旨ではありません。 - スリープ=安全と誤認
省電力モードでもメモリ上に鍵が残るため、パスワード再入力が必須です。 - パスワードを要求しない設定が既定値だと決めつける
製品やOS、グループポリシーにより既定は異なるため、運用ポリシーで必ず再認証を強制する必要があります。
FAQ
Q: 画面ロックを掛けていれば問題ありませんか?
A: 画面ロックを掛けても、スリープ復帰時にロックが解除された状態で戻る設定だと同じリスクが残ります。スリープ復帰後に必ずパスワード入力を要求することが重要です。
A: 画面ロックを掛けても、スリープ復帰時にロックが解除された状態で戻る設定だと同じリスクが残ります。スリープ復帰後に必ずパスワード入力を要求することが重要です。
Q: BIOS/UEFIで起動パスワードを設定すれば十分ですか?
A: BIOSパスワードは再起動時の対策には有効ですが、スリープ復帰時には関与しません。OSもしくは暗号化製品側の復帰パスワード要求機能を有効にする必要があります。
A: BIOSパスワードは再起動時の対策には有効ですが、スリープ復帰時には関与しません。OSもしくは暗号化製品側の復帰パスワード要求機能を有効にする必要があります。
Q: TPMを使っていてもスリープ中の鍵保持は危険ですか?
A: はい。TPMはストレージ上の鍵保護には有効ですが、メモリに複号済み鍵が残っている状態では攻撃者に利用される恐れがあります。
A: はい。TPMはストレージ上の鍵保護には有効ですが、メモリに複号済み鍵が残っている状態では攻撃者に利用される恐れがあります。
関連キーワード: スリープモード、認証、省電力状態、メモリ上の鍵、パスワード再入力
設問3:〔管理状況の把握〕 におけるH氏のコメント(c)にあったスリープ状態でのNPCの持ち運びについて、(1)、(2)に答えよ。
問題文を見る(2)(1)の場合に暗号化が意味を成さなくなる理由を40字以内で述べよ。
模範解答
・スリープ状態から復帰すると、暗号化されたデータに第三者がアクセスできるから
・スリープ状態から復帰すれば、利用者がすべてのデータにアクセスできるから
解説
解答の導き方
本文には「ただし、この方法では、スリープ状態でNPCを持ち運んでいると、紛失や盗難時の情報漏えい対策として暗号化が意味を成さなくなることがあるので注意が必要である。」とあります。設問はこの記述が指す理由を問うています。
-
スリープの技術的性質を整理します。スリープはメモリ内容を保持したまま低消費電力で待機する状態であり、RAM(揮発性メモリ)にシステム状態や暗号化で用いる鍵が展開されたままになる可能性があります。これは休止(ハイバネーション:RAM内容をディスクへ退避して電源断)とは異なります。
-
フルディスク暗号化の典型的な動作を考えます。ディスクの復号に必要な鍵は起動時にアンロックされ、運用中はメモリ上に存在してデータの暗号化・復号に使われます。スリープ中に鍵がRAMに残っていると、機器が盗まれた後に第三者が復帰操作を行えば鍵は有効なままでファイルにアクセスできます。
-
さらに、RAMの残留データを利用するコールドブート攻撃や、外部インターフェース経由でメモリ内容にアクセスする攻撃により、鍵そのものを取得される可能性もあります。以上から、スリープ状態での持ち運びは「暗号鍵が有効・存在する状態を保持」してしまう点で暗号化の防御効果を損なう、という因果が成り立ちます。
したがって、設問で求められる理由は次のようにまとめられます(回答例の一つとして本文中に組み込みます)。
スリープで鍵が残り、復帰すると第三者がアクセスできるから
スリープで鍵が残り、復帰すると第三者がアクセスできるから
誤りやすいポイント
- スリープを「完全に電源が切れた状態(休止)」と誤解して、鍵は消えると考える。
- フルディスク暗号化があればスリープ中でも自動的に安全だと過信する。実態は鍵の管理・展開状態に依存する。
- TPMがある=スリープ時のすべての攻撃を防げると考える。TPMは鍵の保護に寄与するが、鍵が既にメモリ上に展開されていれば別途対策が必要。
- スリープとセッションロック(画面ロック)を混同し、画面ロックだけで暗号化リスクがなくなると誤認する。
FAQ
Q: スリープと休止(ハイバネーション)は何が違いますか?
A: スリープはRAMの内容を電源供給で保持する低消費電力待機で、復帰が高速です。休止はRAM内容をディスクに書き出して電源を切るため復帰にフルブートに近い処理を要します。鍵の残留リスクはスリープの方が高くなります。
A: スリープはRAMの内容を電源供給で保持する低消費電力待機で、復帰が高速です。休止はRAM内容をディスクに書き出して電源を切るため復帰にフルブートに近い処理を要します。鍵の残留リスクはスリープの方が高くなります。
Q: スリープ時の情報漏えいを防ぐ有効な対策は何ですか?
A: 代表的対策は(1)スリープ復帰時に必ず認証(パスワード等)を要求する、(2)外出時はシャットダウンまたは休止を利用する、(3)ハードウェア/OSでメモリの内容をクリアする設定やメモリ暗号化機能を利用する、(4)必要に応じてスリープを無効化する、などです。
A: 代表的対策は(1)スリープ復帰時に必ず認証(パスワード等)を要求する、(2)外出時はシャットダウンまたは休止を利用する、(3)ハードウェア/OSでメモリの内容をクリアする設定やメモリ暗号化機能を利用する、(4)必要に応じてスリープを無効化する、などです。
Q: コールドブート攻撃は現実的ですか?
A: 実証例があり技術的に実行可能です。DRAMのデータは電源断後すぐに消えますが、冷却すると残留が延び、別装置で読み出せるため、現実的なリスクと考えて対策を講じるべきです。
A: 実証例があり技術的に実行可能です。DRAMのデータは電源断後すぐに消えますが、冷却すると残留が延び、別装置で読み出せるため、現実的なリスクと考えて対策を講じるべきです。
関連キーワード: フルディスク暗号化、スリープ(メモリ保持)、ハイバネーション(休止)、RAM(揮発性メモリ)、コールドブート攻撃
設問4:
問題文を見るE社従業員のUSBメモリの利用形態から考えて、表3中のeに入れるべき、USBメモリによるデータ交換への対応が優れていると考えられる製品をP〜Rから選び、記号で答えよ。また、表3中の(f)に入れるべき理由を、40字以内で述べよ。
模範解答
e:Q
f:顧客に特別な環境を要求することなく暗号化したデータを渡せるから
解説
解答の論理構成
-
前提確認
表2の「USBメモリによるデータ交換のサポート」を見ると
・「P社製品」は「復号するPCへのP社製品のインストールが必要である。」
・「Q社製品」は「自己復号ファイルとして書き出すこともできるので、復号するPCへのQ社製品の導入は不要である。」
・「R社製品」は「USBメモリへの書出し時に暗号化されない。」
よって、暗号化データを受け取る側に追加ソフトを要求しないのは「Q社製品」だけです。 -
E社の業務要件
図1の調査結果で「顧客先で資料のデータを顧客に渡す必要が出る場合が多く、USBメモリの利用頻度が高い。」とあります。
顧客側に専用ソフトをインストールさせる手間を避けられる仕組みが望ましいことが読み取れます。 -
選定
専用ソフト不要で暗号化データを受け渡せる「Q社製品」が最適と判断できます。 -
理由(f)
上記を要約すると「顧客に特別な環境を要求せずに暗号化データを渡せる」ことが優位点となります。 -
結果
[e] に入る製品:Q
(f) に入る理由:顧客に特別な環境を要求することなく暗号化したデータを渡せるから
誤りやすいポイント
- 「P社製品」も暗号化に対応しているため優れていると早合点しがちですが、受け取り側に「P社製品のインストールが必要」である点を見落とすと誤答になります。
- 「R社製品」はUSBメモリ書き出し時に暗号化されないことを読み飛ばすと候補に残してしまいます。
- 図1の利用形態を考慮せず、表2の機能比較だけで判断すると実運用に適さない製品を選んでしまう危険があります。
FAQ
Q: 自己復号ファイルとは何ですか?
A: 暗号化データと復号プログラムが一体化しており、受取側は追加ソフトなしで復号できます。
A: 暗号化データと復号プログラムが一体化しており、受取側は追加ソフトなしで復号できます。
Q: P社製品を選んでも顧客にインストールしてもらえば良いのでは?
A: 顧客環境へのソフト導入はセキュリティポリシーや管理負荷の面で合意が得にくく、E社の要件に合いません。
A: 顧客環境へのソフト導入はセキュリティポリシーや管理負荷の面で合意が得にくく、E社の要件に合いません。
Q: R社製品を選ばない決定的な理由は?
A: 「USBメモリへの書出し時に暗号化されない。」ため、そもそも漏えいリスクを低減できません。
A: 「USBメモリへの書出し時に暗号化されない。」ため、そもそも漏えいリスクを低減できません。
関連キーワード: 自己復号ファイル、総当たり攻撃、ハードディスク暗号化、USBメモリ管理
設問5:〔懸念事項 (ク) に関する製品比較〕 について、(1)〜(3)に答えよ。
問題文を見る(1)図2中の (i) でP社製品が優れているとした理由を、30字以内で述べよ。
模範解答
・データ鍵とマスタ鍵が同時に流出する可能性が低いから
・NPC上にデータを復号するために十分な情報がないから
解説
解答の論理構成
- 図2の(i)では、「NPCと鍵メモリを同時に持ち歩く必要がなく、両方が同時に紛失したり盗難に遭ったりする可能性が低いならば、P社製品が優れている。」と示されています。
- 表2より、P社製品は「マスタ鍵(2)の保管方法」において「鍵メモリ(3)に暗号化して保管する。」とあり、マスタ鍵はNPC外部のUSB型デバイスに保管されます。
- 一方、データ鍵(1)は「ハードディスク上に暗号化して保管する。」と記載されています。
- したがって、NPCだけが盗難・紛失しても「データ鍵」と「マスタ鍵」が物理的に分離されているため復号に必要な情報が揃わず、図2(i)が示す条件下では情報漏えいリスクを最小化できます。
- 以上より、模範解答「データ鍵とマスタ鍵が同時に流出する可能性が低いから」「NPC上にデータを復号するために十分な情報がないから」が導かれます。
誤りやすいポイント
- 表2で「マスタ鍵に相当する鍵はない。」と記載されているR社製品と混同し、P社製品の強みを見失う。
- 「TPM」による保護を重視し過ぎてQ社製品を選びたくなるが、図2(i)の条件は「鍵の物理的分離」が鍵である点を見落とす。
- 「鍵メモリを常に接続」がデメリットと考え、図2(i)が前提とする“同時紛失の可能性が低い”ケースを読み飛ばす。
FAQ
Q: 鍵メモリを持ち歩かない場合、業務に支障は出ませんか?
A: 鍵メモリがないとマスタ鍵を呼び出せず復号できないため、業務で必要な場面では持参が必須です。図2(i)は“同時に紛失しにくい”運用を前提としています。
A: 鍵メモリがないとマスタ鍵を呼び出せず復号できないため、業務で必要な場面では持参が必須です。図2(i)は“同時に紛失しにくい”運用を前提としています。
Q: TPM内蔵PCならQ社製品の方が安全では?
A: 図2(i)は「物理的に鍵を分離できる」点を評価するシナリオです。TPMはPC内部にあるため、NPCが盗難に遭うと鍵も一緒に奪われます。
A: 図2(i)は「物理的に鍵を分離できる」点を評価するシナリオです。TPMはPC内部にあるため、NPCが盗難に遭うと鍵も一緒に奪われます。
Q: マスタ鍵を守るパスワードが弱い場合でも安全ですか?
A: 物理的分離により攻撃者はまず鍵メモリを手に入れなければ解析に着手できません。攻撃面を一段階増やせる点がP社製品の利点です。
A: 物理的分離により攻撃者はまず鍵メモリを手に入れなければ解析に着手できません。攻撃面を一段階増やせる点がP社製品の利点です。
関連キーワード: 暗号鍵、パスワード、総当たり攻撃、USBメモリ、物理的分離
設問5:〔懸念事項 (ク) に関する製品比較〕 について、(1)〜(3)に答えよ。
問題文を見る(2)図2中の (ii) でQ社製品が優れているとした理由を、マスタ鍵を保護するパスワードの強度に関する懸念を踏まえて50字以内で述べよ。
模範解答
・TPMは、鍵メモリに比べて総当たり攻撃に対する耐性が高く、パスワードの解析が困難であるから
・鍵メモリの場合、総当たり攻撃によってパスワードが解析され、マスタ鍵を読み出される可能性が高いから
解説
解答の論理構成
- まず、問題文は「マスタ鍵を保護するパスワードとして、総当たり攻撃によって解析可能な程度の強度しかもたないものが設定される可能性がある。」と指摘し、パスワード強度の低さが懸念事項(ク)であると明言しています。
- 「Q社製品」の特徴として、マスタ鍵は「PC内にあるTPM(Trusted Platform Module)に保管する。」と記載され、さらに「TPMに保管されたパスワードを間違えた場合、一定時間、マス夕鍵へのアクセスがロックされるという機能」を有することが説明されています。
- TPMはチップ外へ鍵を読み出せない仕組み(注(4))であり、オフラインでの総当たり攻撃をほぼ不可能にします。加えてロック機能によりオンライン攻撃も時間的に制限されます。
- 一方、P社製品は「鍵メモリ」にマスタ鍵を保管し、パスワードが合えば鍵メモリから読み出せるため、攻撃者が「NPC」と「鍵メモリ」を同時に入手した場合、ロック機構がなく総当たり攻撃が成立します。
- 以上より、低強度パスワード環境下では総当たり攻撃耐性が高いQ社製品が優れている、という論理が成立します。
誤りやすいポイント
- TPMを搭載しているだけで安全と短絡的に判断し、ロック機構の存在を根拠に挙げない。
- P社製品の「鍵メモリ」を所持していなければ安全と考え、鍵メモリ同時紛失リスクを過小評価する。
- 「総当たり攻撃=オンライン攻撃」と誤認し、オフライン攻撃への耐性差を見落とす。
FAQ
Q: TPMがあると必ずしも強いパスワードは不要ですか?
A: 強いパスワードは推奨ですが、TPMのロック機構と鍵取り出し不可特性により、弱いパスワードでも総当たり攻撃が大幅に困難になります。
A: 強いパスワードは推奨ですが、TPMのロック機構と鍵取り出し不可特性により、弱いパスワードでも総当たり攻撃が大幅に困難になります。
Q: 鍵メモリ方式でもパスワード入力ミスによるロックを実装できないのですか?
A: 技術的には可能ですが、問題文にはその機能が記載されておらず、P社製品はロック機構を備えていない前提で比較されています。
A: 技術的には可能ですが、問題文にはその機能が記載されておらず、P社製品はロック機構を備えていない前提で比較されています。
Q: TPMが物理的に奪取された場合、解析は本当に不可能ですか?
A: 注(4)が示すとおり「チップ外へ読み出すことができない」構造と「物理的破壊で攻撃を防ぐ」設計により、非常に高い困難度となります。
A: 注(4)が示すとおり「チップ外へ読み出すことができない」構造と「物理的破壊で攻撃を防ぐ」設計により、非常に高い困難度となります。
関連キーワード: TPM、総当たり攻撃、オフライン解析、鍵管理、パスワードロック
設問5:〔懸念事項 (ク) に関する製品比較〕 について、(1)〜(3)に答えよ。
問題文を見る(3)E社従業員のNPCの利用形態も踏まえて、表3中の(d)に入れるべき、懸念事項(ク)への対応が優れていると考えられる製品をP〜Rから選び、記号で答えよ。
模範解答
d:Q
解説
解答の導き方
-
問題が問うことを整理します。設問は、表3中の(d)に入るべき「懸念事項(ク)への対応が優れている製品」をP〜Rから選ぶものです。まず懸念事項(ク)の本旨を押さえます。問題文には「(ク)製品の仕様上の問題や利用者の不適切な運用によって、暗号鍵が適切に管理されない場合、漏えいした暗号鍵によってデータを復号されてしまう可能性がある。」とあります。つまり「暗号鍵そのものの漏えいや、利用者が設定する弱いパスワードによる総当たり攻撃などで鍵が破られるリスク」を低くできる製品が求められます。
-
E社の現状(利用形態と運用)を確認します。管理状況では「パスワードを忘れることを懸念して、自分の名前や顧客名、ファイル名など、単純なものをパスワードにしている場合が多い。」とあり、利用実態(図1)からも「顧客先などインターネットによる通信ができない場所で、NPCに保存された資料のデータにアクセスしなければならないことが多い。」および「顧客先で資料のデータを顧客に渡す必要が出る場合が多く、USBメモリの利用頻度が高い。」という状況です。要するに利用者が弱いパスワードを使いやすく、かつオフライン作業やUSB持ち運びが頻繁である点を踏まえる必要があります。
-
各製品の鍵管理方式の差を押さえます(表2より)。マスタ鍵の保管方法はそれぞれ次の通りです。
- P社製品は「鍵メモリ(注3)に暗号化して保管する。マスタ鍵を使用するためには、保管時に指定したパスワードの入力が必要である。」また「鍵メモリをPCに接続した上で、パスワードを入力する。PCを利用している間は、常に鍵メモリを接続している必要がある。」とあります。
- Q社製品は「PC内にあるTPM(Trusted Platform Module)(注4)に保管する。マスタ鍵を使用するには、マスタ鍵の保管時に指定したパスワードの入力が必要である。」加えて問題文で「NPCに内蔵されたTPMは、TPMに保管されたパスワードを間違えた場合、一定時間、マスタ鍵へのアクセスがロックされるという機能をもっている。」と明記されています。
- R社製品は「マスタ鍵に相当する鍵はない。」とされています。
-
上の事実を組み合わせて懸念(ク)への有効性を比較します。
- P社製品は鍵を外部の鍵メモリ(物理トークン)に置く方式で、トークンが別物理媒体なので単独での盗難ではデータ復号が困難になる利点があります。しかしPは「PC利用中は常に鍵メモリを接続している必要がある」ため、従業員が図1にあるとおり「オフラインで資料を扱い、USBメモリを頻繁に持ち歩く」業務形態の場合、鍵メモリもNPCと一緒に持ち歩く可能性が高くなり、結果としてNPCと鍵メモリが同時に紛失・盗難されるリスクが高まります。図2にもあるように「NPCと鍵メモリを同時に持ち歩く必要があり、両方が同時に紛失したり盗難に遭ったりする可能性が高いならば、Q社製品が優れている。」とされています。すなわちE社の利用形態ではPの分離方式が逆に同時喪失リスクを増やす可能性があります。
- Q社製品はマスタ鍵をPC内TPMに保管し、TPMはチップ外へ鍵を読み出せず、かつパスワード誤入力時にアクセスをロックする機能があるため、たとえ利用者が弱いパスワードを設定したとしても、オフラインで暗号鍵を抜き出して総当たり攻撃することを難しくします。したがって「暗号鍵の不適切な管理や弱いパスワードによる解析」を抑止する点で有利です。
- R社製品は「マスタ鍵に相当する鍵はない」方式であり、TPMのようなハードウェア保護が無く、さらにUSB接続のものを除くハードディスクのみが対象であるため(図1でのUSB利用頻度が高い点とも合いません)、懸念(ク)の観点では十分に対応できないと判断できます。
-
結論づけます。E社では従業員がオフライン利用やUSB持参を頻繁に行うため、鍵メモリを常に持ち歩く状況が起きやすく、Pの物理トークン方式は同時喪失のリスクを高める可能性があります。一方、QはTPMによるチップ内保管とアクセスロック機能により、暗号鍵の抜き取りやオフライン総当たり攻撃への耐性が高く、懸念(ク)に対する対応が最も優れていると判断できます。したがって(d)に入るべき製品はQ社製品です。
誤りやすいポイント
- 「物理トークン=絶対安全」と考えてPを選ぶ誤り。運用実態(鍵メモリを持ち歩くかどうか)を無視すると逆効果になります。
- 「マスタ鍵がない=鍵漏えいのリスクがない」と考える誤り。Rはハードウェア保護が薄く、パスワードやディスク上の鍵保護が弱ければ解析され得ます。
- 図1の利用形態を参照せず、製品機能だけで判断する誤り。設問は「従業員の利用形態も踏まえて」いるかが問われます。
- TPMの存在を過信して「パスワード対策は不要」とする誤り。TPMは重要な防御だが、運用(初期設定やPIN管理)も必要です。
FAQ
Q: なぜP社製品ではなくQ社製品を選ぶのですか?
A: Pは鍵を外部の鍵メモリに置くため単独盗難には強いが、表2で「PCを利用している間は、常に鍵メモリを接続している必要がある」とあり、図1の業務形態から鍵メモリをNPCと一緒に持ち歩く可能性が高くなります。図2の指摘どおり「同時に持ち歩く可能性が高いならば、Q社製品が優れている」ため、Qが適します。
A: Pは鍵を外部の鍵メモリに置くため単独盗難には強いが、表2で「PCを利用している間は、常に鍵メモリを接続している必要がある」とあり、図1の業務形態から鍵メモリをNPCと一緒に持ち歩く可能性が高くなります。図2の指摘どおり「同時に持ち歩く可能性が高いならば、Q社製品が優れている」ため、Qが適します。
Q: Q社製品は弱いパスワードでも安全ですか?
A: 完全に安全とは言えませんが、Qはマスタ鍵をTPMに保管し、TPMはチップ外へ鍵を読み出せず「パスワード誤入力時に一定時間、マスタ鍵へのアクセスがロックされる」という機能があるため、オフラインでの総当たり攻撃や鍵の抜き取りに対する耐性が高く、懸念(ク)への対応として優れています。
A: 完全に安全とは言えませんが、Qはマスタ鍵をTPMに保管し、TPMはチップ外へ鍵を読み出せず「パスワード誤入力時に一定時間、マスタ鍵へのアクセスがロックされる」という機能があるため、オフラインでの総当たり攻撃や鍵の抜き取りに対する耐性が高く、懸念(ク)への対応として優れています。
Q: R社製品はなぜ候補にならないのですか?
A: Rは「マスタ鍵に相当する鍵はない」となっており、TPMのようなハードウェア保護がありません。加えてUSB接続のものを除いて暗号化対象が限られるため、図1の「USBメモリ利用頻度が高い」環境には合いません。これらの点から懸念(ク)に対する有効性は低いです。
A: Rは「マスタ鍵に相当する鍵はない」となっており、TPMのようなハードウェア保護がありません。加えてUSB接続のものを除いて暗号化対象が限られるため、図1の「USBメモリ利用頻度が高い」環境には合いません。これらの点から懸念(ク)に対する有効性は低いです。
関連キーワード: 全ディスク暗号化、TPM、ハードウェアトークン、鍵管理、オフライン攻撃

