
情報処理安全確保支援士 2018年 秋期 午後1 問02
セキュリティインシデント対応に関する次の記述を読んで、設問1~4に答えよ。
G社は、従業員数1,200名の製造業者であり、本社と四つの工場がある。工場には、無線LANアクセスポイント(以下、APという)を導入している。本社及び各工場には、レイヤ3スイッチ(以下、L3SWという)及び、ネットワークセキュリティモニタリング(以下、NSMという)のセンサが設置されている。NSMセンサには、シグネチャ型のIDS機能に加えて、ネットワークフロー情報(以下、NF情報という)を記録する機能がある。NF情報は、流れている全てのパケットについて、ヘッダ情報を参照し、“コネクション開始日時、送信元IPアドレス、宛先IPアドレス、送信元ポート、宛先ポート、プロトコル、コネクションステータス、コネクション時間、送信バイト数、受信バイト数”をコネクション単位でレコード化したものである。NF情報は、NSMセンサから管理ネットワークを通じてNSM管理サーバに送信され、統合管理されている。G社のネットワーク構成を図1に示す。
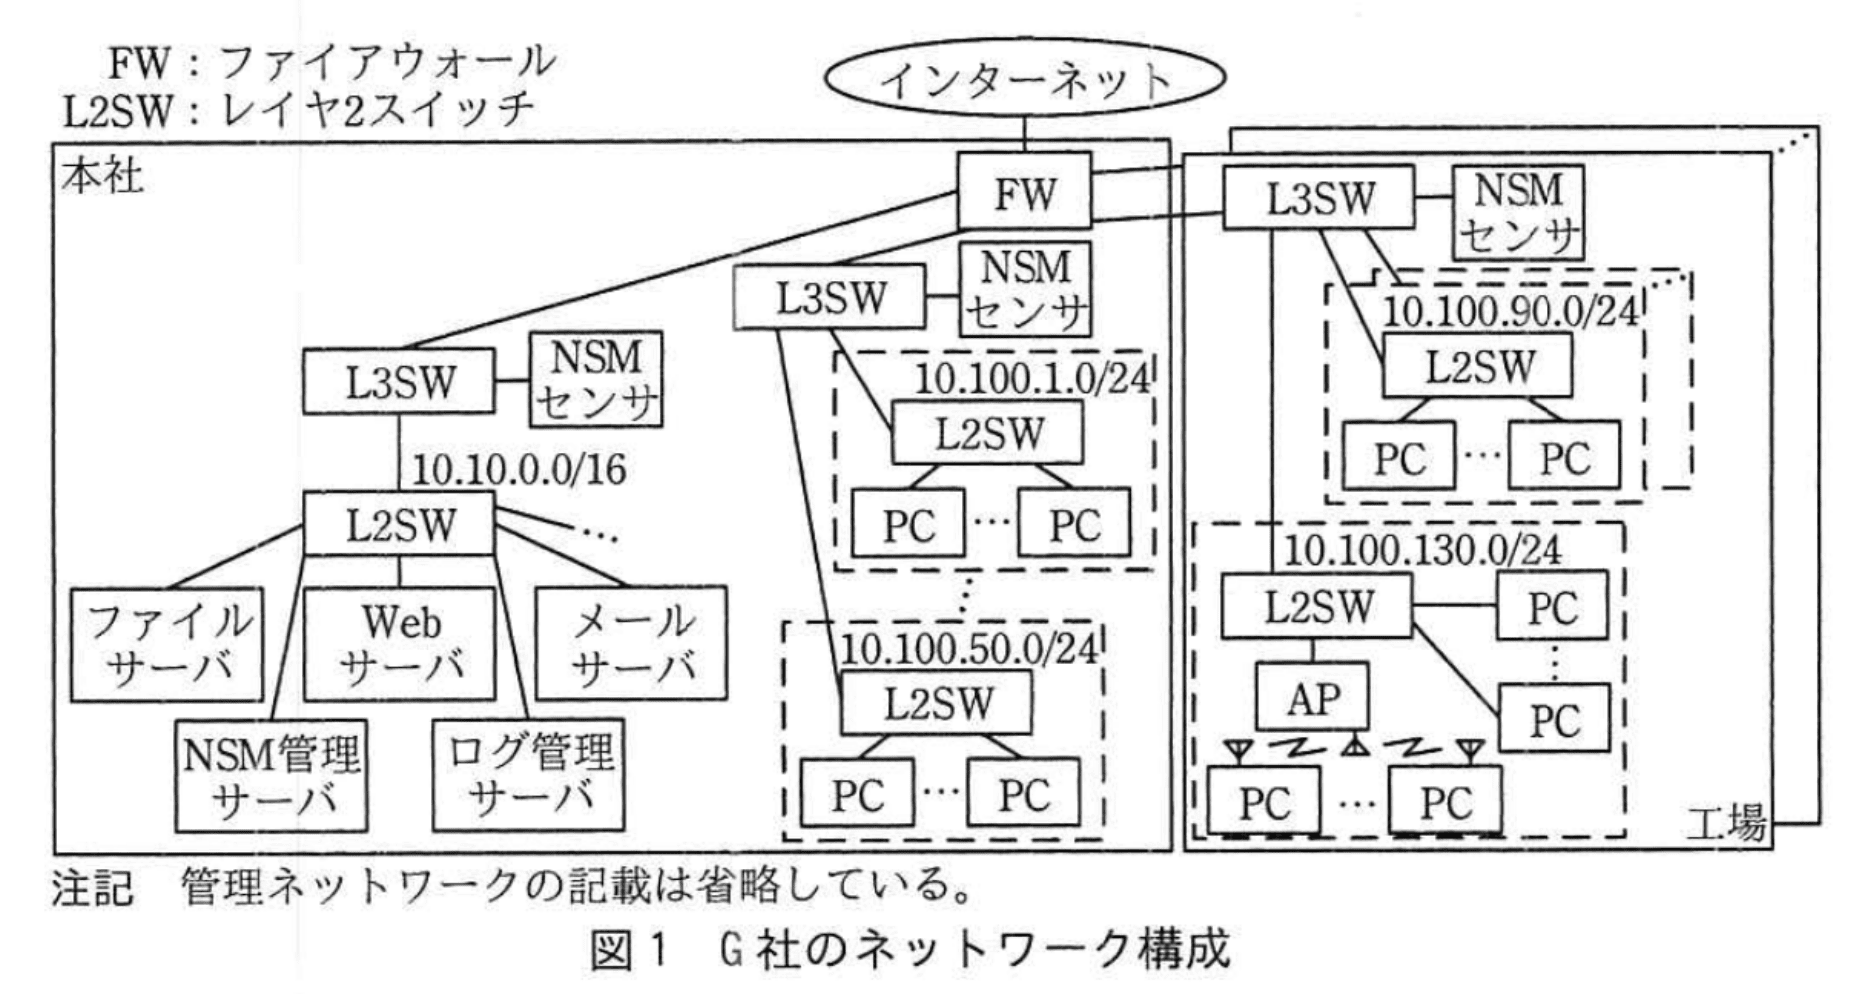
L3SWには、スイッチの特定の物理ポートを流れるパケットを、ミラーポートという別の物理ポートにミラーリングする機能があり、ネットワーク障害発生時にパケットを取得する用途でも使われている。L3SWでは、FWに接続している1Gビット/秒(以下、ビット/秒をbpsという)の物理ポートを流れるインとアウトのパケットを、NSMセンサに接続している10Gbpsのミラーポートにミラーリングしている。
ミラーポートに流れる通信量は、全二重1Gbpsの1ポートの送受信をミラーリングする場合、最大abpsとなる。L3SW及びL2SWは、VLANをサポートしている機器であるが、G社ではVLANの設定はしていない。VLANを設定する場合、L3SWでは、IEEE 802.1Qのbを付与した状態でミラーリングできるので、障害が発生しているVLANを識別できる。ミラーポートを使用せずにパケットを取得する方法として、ネットワークcを使用する方法もある。
〔セキュリティインシデントの発生〕
ある日、セキュリティ管理部のJ主任にNSM管理サーバからアラートメールが届いた。J主任は、部下のM君とともに調査を開始した。NSM管理サーバのダッシュボード画面を確認したところ、IDS機能のアラートは発生していなかったが、通信量が普段よりも2倍以上増えていたのでアラートメールが送られたことが分かった。そこで、NSM管理サーバを使って、通信量が増えている原因を調べることにした。まず、直近1時間のコネクション件数を表示してみた。表示内容を図2に示す。
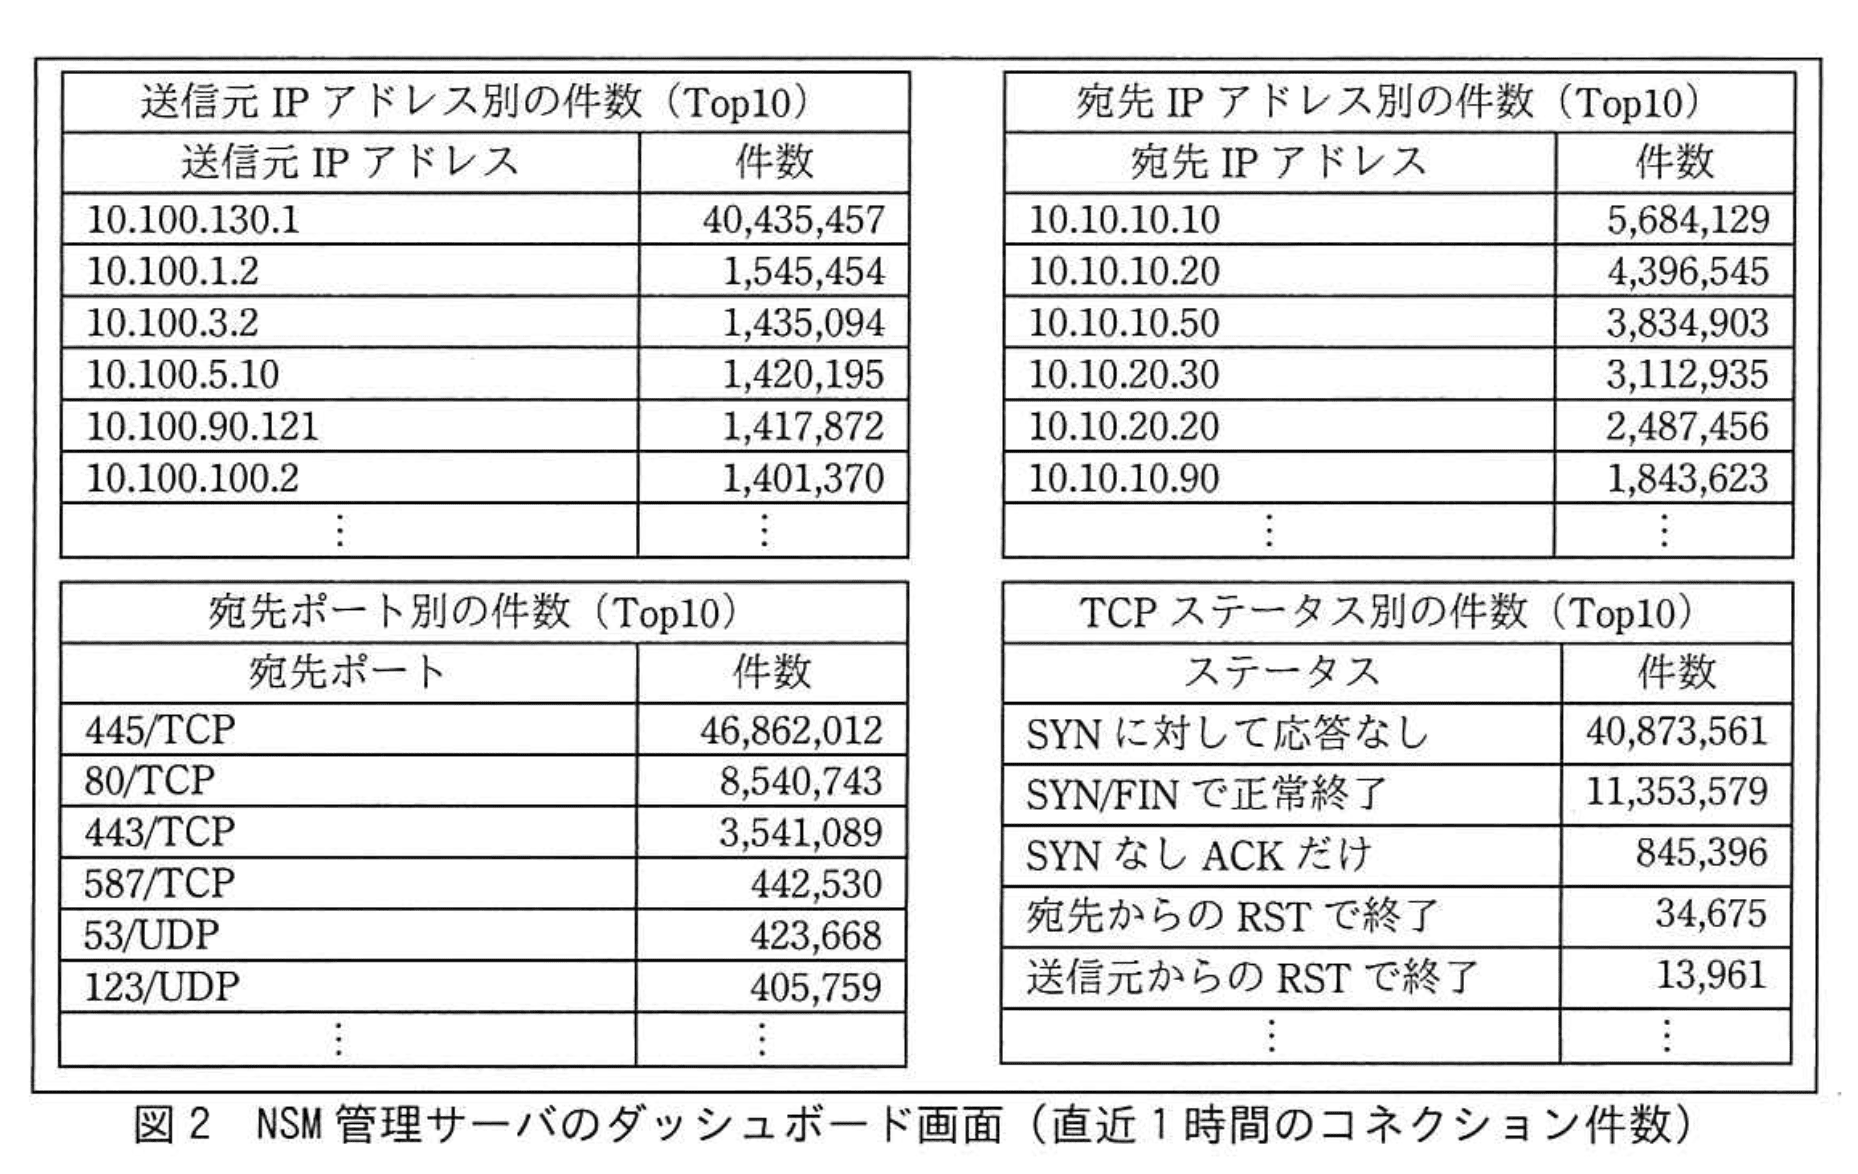
宛先ポート別の件数で、445/TCPのコネクション件数が普段と比べて非常に多かった。J主任は、セキュリティ機関から、ワームVに関する注意喚起を受け取っていたことを思い出した。ワームVに関する注意喚起を図3に示す。
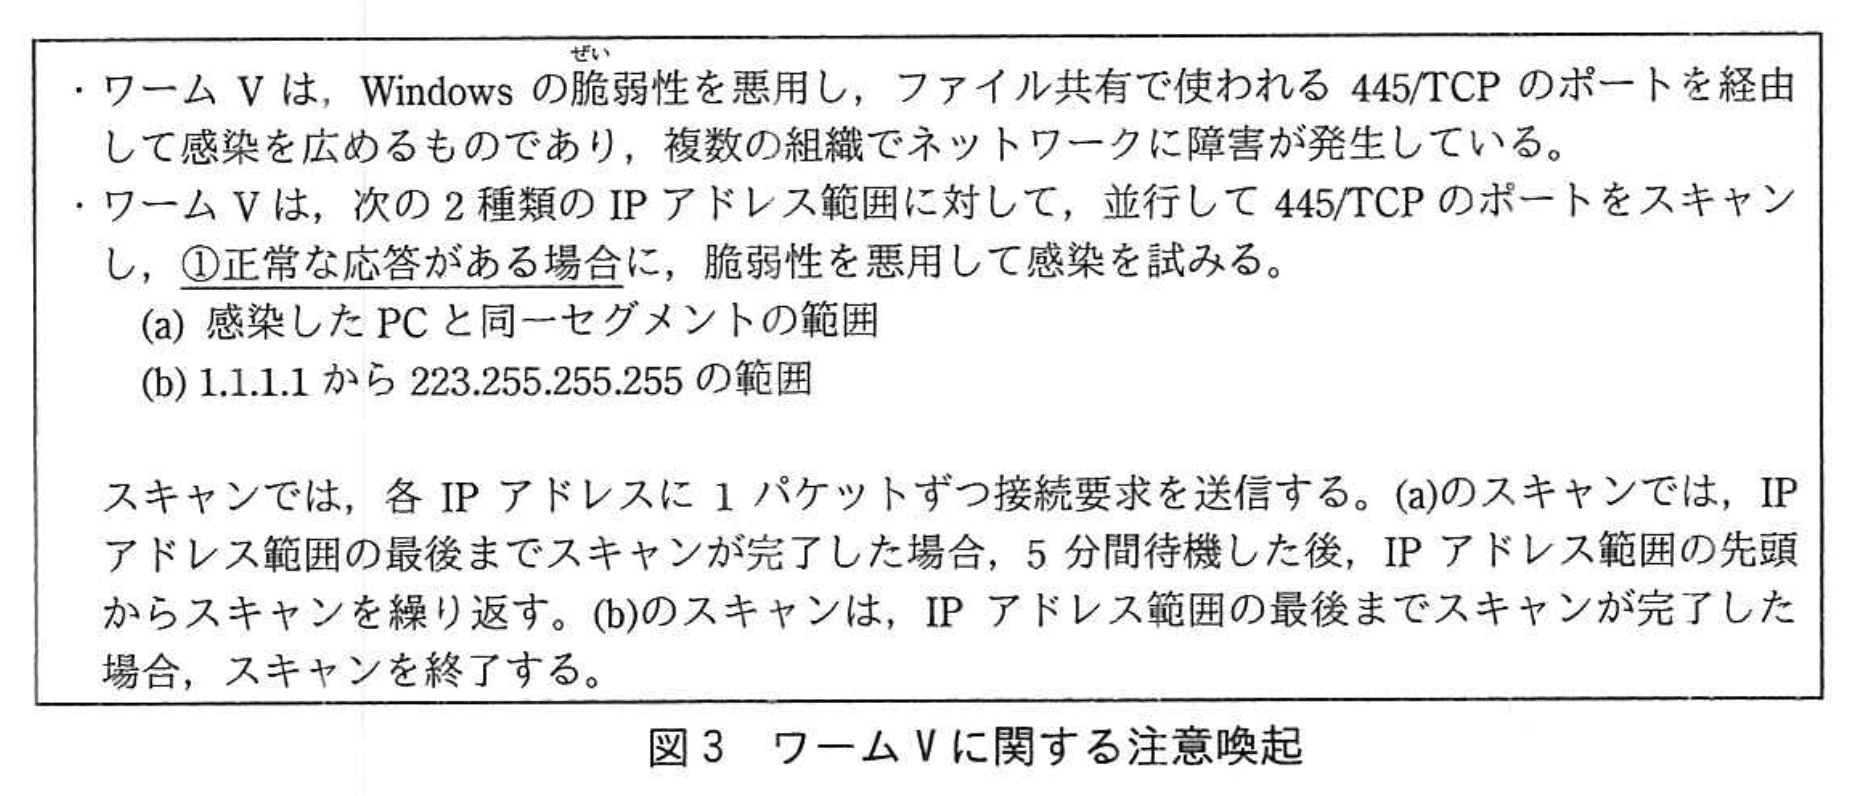
J主任はワームVが原因であると仮定して分析を進めた。送信元IPアドレス別の件数では、10.100.130.1の件数が普段と比較して非常に多かった。宛先IPアドレス別の件数では、ファイルサーバやWebサーバなどが件数の上位になっており、普段と比べて大きな違いはなかった。②ワームVが行うスキャンは、宛先IPアドレス別の件数の上位に登場していない。TCPステータス別の件数では、“SYNに対して応答なし”が多くなっているが、これはワームVのスキャンに対して、宛先IPアドレスから応答がないことを示していると考えた。ここまでの調査結果から、10.100.130.1のIPアドレスをもつ機器がワームVに感染している可能性があると判断し、ネットワークの停止をアナウンスして、L2SWで、10.100.130.1の機器がつながっている物理ポートをシャットダウンした。
〔無線LANセグメントの調査〕
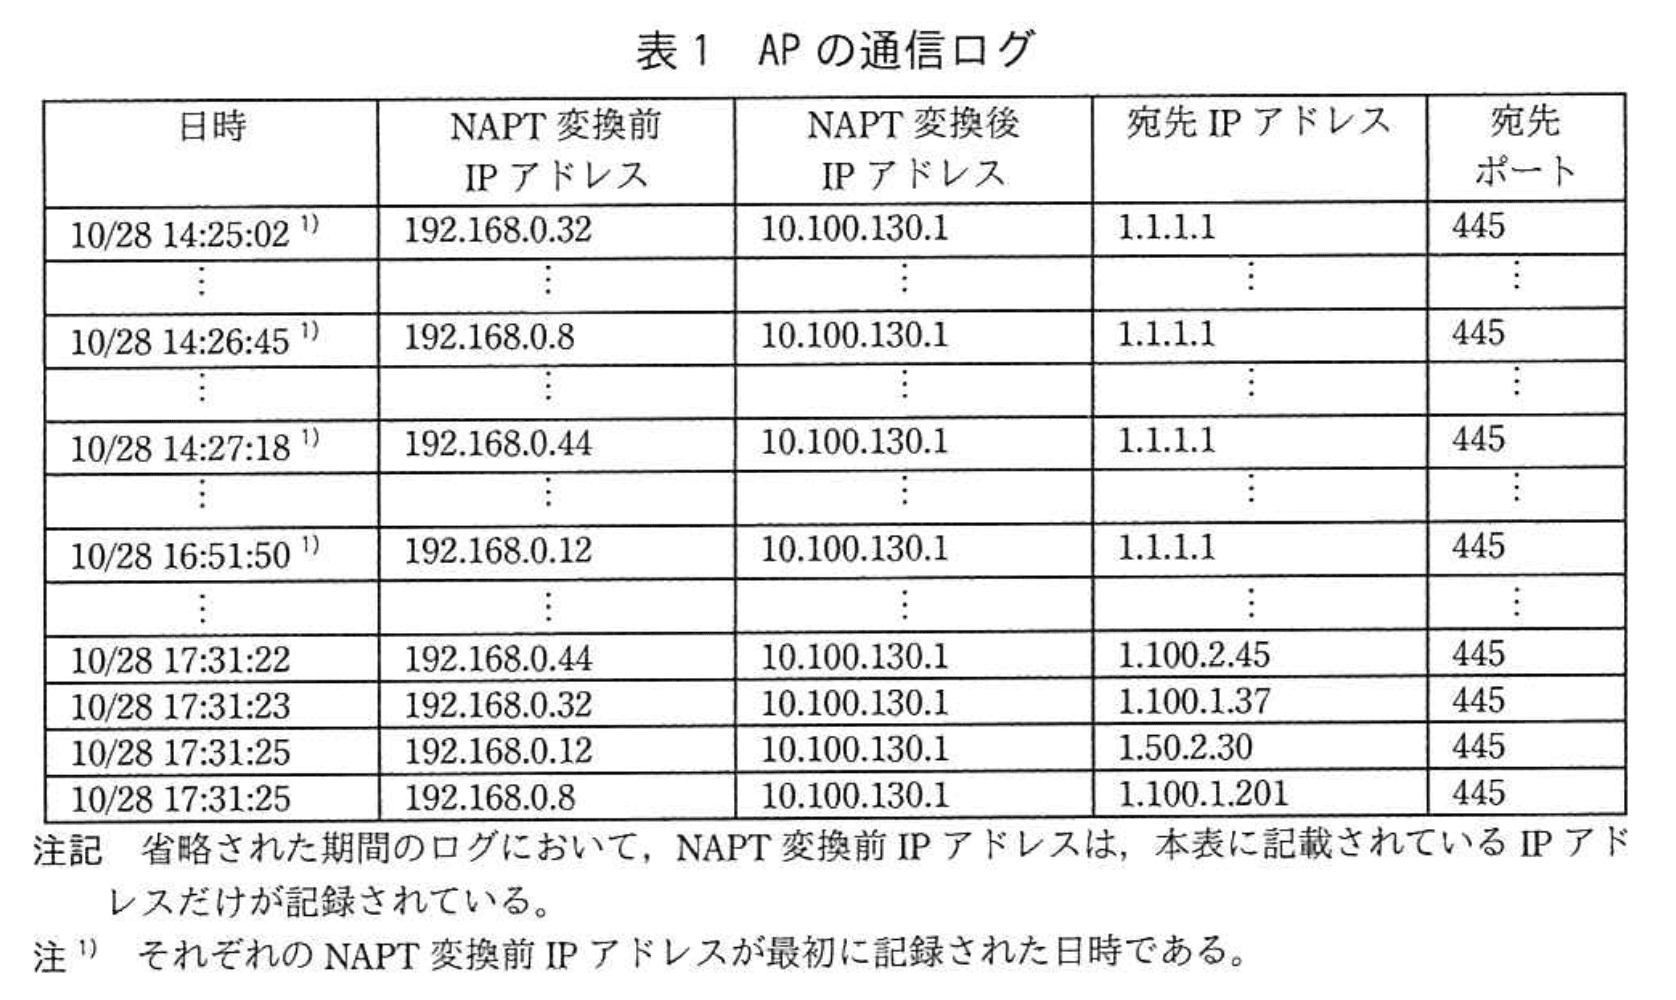
10.100.130.1は、ルータとして動作しているAPに割り当てたIPアドレスであることが分かった。APではNAPTでIPアドレスの変換をしてPCと接続していることから、APに接続しているPCがワームVに感染している可能性があると判断した。これらのPCのIPアドレスはAPのDHCPサーバ機能で設定していることから、APの通信ログ及びDHCPサーバ機能のログ(以下、DHCPサーバログという)を調査することにした。
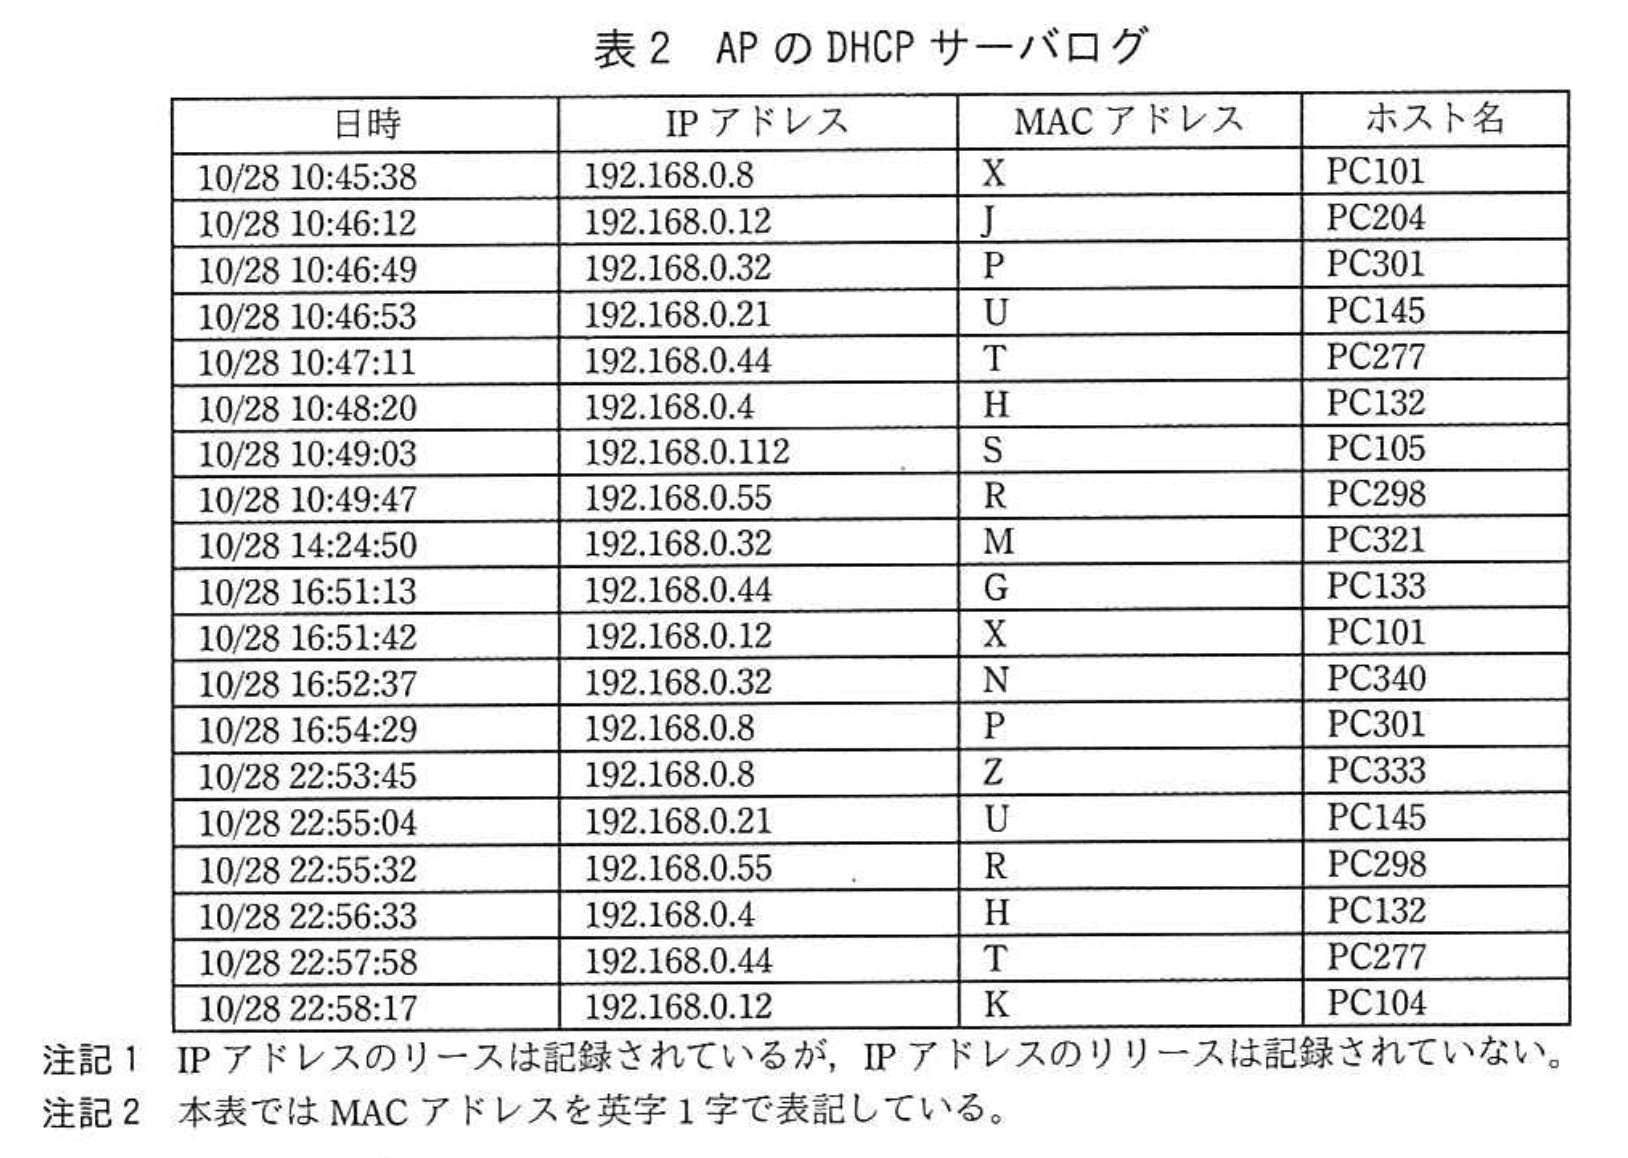
DHCPサーバ機能では、IPアドレスのリース期間を1時間に設定しており、プールしているIPアドレス範囲から適宜リースする。APでの通信ログのうち宛先IPアドレスがG社の利用していないIPアドレスであり、かつ、宛先ポートが445/TCPのものを表1に示す。表2に10月28日のAPのDHCPサーバログを示す。M君は、表1と表2を基に、445/TCPのポートをスキャンしているPCを特定した。
〔セキュリティインシデントの再発防止策〕
M君は、無線LANのパケットをキャプチャしたところ、6台のPCが、dリクエストをブロードキャストで送信して、同一セグメント内のPCを探索していることを確認した。
M君は、無線LANに接続しているPCのうち6台がワームVに感染している可能性をJ主任に報告した。J主任は、感染有無を確認するよう指示した。セキュリティ機関からは、ワームVのインディケータ情報がe形式で提供されていた。
そこでM君がそのインディケータ情報を使ってファイルを検索して、感染の有無を確認したところ、6台ともワームVに感染していることが分かった。
通信ログ及びワームVのファイルの作成日時から、最初に感染したのは、IPアドレスが192.168.0.32のPCであり、このPCから他のPCへ感染が広がったことが分かった。このPCは、社外に持ち出して公衆無線LANに接続した際、セキュリティ修正プログラムが未適用で、かつ、マルウェア対策ソフトのマルウェア定義ファイルが更新されていない状態だったので、ワームVに感染したと考えられた。G社では、PCを社外に持ち出した際の情報漏えい対策を行っていたが、社外でワームに感染したPCを持ち帰るリスクは想定していなかった。
J主任は、セキュリティインシデントの初動対応として、必要な措置を実施した。また、ワームVに感染したPCがG社のネットワーク内に新たに持ち込まれる可能性があるので、NSMセンサのIDS機能のシグネチャを更新して、ワームVによる感染活動のパケットを監視することにした。
次に、再発防止策として、無線LANには、社外に持ち出したPCを接続することが多いので、③PCを持ち帰った際に接続可否を判断するためにチェックを行うことにした。さらに、有線LANでは、④同じL2SWに接続されたPC同士のワーム感染を防ぐ対策を実施することにした。
J主任は、調査結果を上司に報告し、再発防止策を実施して、セキュリティインシデントの対応を完了した。
設問1:
問題文を見る本文中のa〜eに入る語句を解答群から選び、記号で答えよ。
解答群
ア:10G
イ:1G
ウ:2G
エ:ARP
オ:CVE
カ:ECHO
キ:HTTP
ク:NOC
ケ:RFタグ
コ:STIX
サ:TAXII
シ:TLP
ス:VLANタグ
セ:タップ
ソ:ロードバランサ
模範解答
a:ウ
b:ス
c:セ
d:エ
e:コ
解説
解答の論理構成
- 【問題文】には「全二重1Gbpsの1ポートの送受信をミラーリングする場合、最大abpsとなる。」とあります。全二重とは送信1Gbps + 受信1Gbpsの合計なので、理論上の最大は「2G」bpsです。よってa=ウ:2Gとなります。
- IEEE 802.1Qで付与されるものはVLANを識別するための「VLANタグ」です。【問題文】「IEEE 802.1Qのbを付与した状態でミラーリングできる」よりb=ス:VLANタグ です。
- 【問題文】「ミラーポートを使用せずにパケットを取得する方法として、ネットワークcを使用する方法もある。」とあり、ミラーポートの代替機器として用いられるのはTAP(ネットワークタップ)です。したがってc=セ:タップ です。
- 【問題文】「6台のPCが、dリクエストをブロードキャストで送信して、同一セグメント内のPCを探索」とあるリクエストは、IP‐MAC対応を問い合わせるARPリクエストです。ゆえにd=エ:ARPとなります。
- 【問題文】「ワームVのインディケータ情報がe形式で提供されていた。」とあり、インシデント指標の共有フォーマットとして代表的なのはSTIXです。よってe=コ:STIXです。
誤りやすいポイント
- aで「10G」と誤答する例が多いですが、問題は「1ポートの送受信」を問うており、ミラーポート側の物理速度(10Gbps)ではありません。
- cはスイッチの設定で行うポートミラーリングと混同しがちですが、“ミラーポートを使用せず”という表現がヒントです。
- dで「ECHO(ICMP)」と考えてしまう受験者がいますが、ECHO要求はユニキャスト送信が基本で、ブロードキャスト探索には使われません。
- eでTAXIIを選びたくなりますが、TAXIIは伝送プロトコル、STIXが「形式(フォーマット)」である点を押さえましょう。
FAQ
Q: IEEE 802.1Qのタグ長は何ビットですか?
A: 4バイト(32ビット)で、その中にVLAN ID(12ビット)などが含まれます。
A: 4バイト(32ビット)で、その中にVLAN ID(12ビット)などが含まれます。
Q: ネットワークTAPを使う利点は何ですか?
A: スイッチ設定に依存せずにパケットを取得でき、障害や設定ミスの影響を受けにくい点が大きな利点です。
A: スイッチ設定に依存せずにパケットを取得でき、障害や設定ミスの影響を受けにくい点が大きな利点です。
Q: STIXとTAXIIの関係を一言で教えてください。
A: STIXはインシデント指標の「書式」、TAXIIはそのSTIXデータを「輸送」するプロトコルです。
A: STIXはインシデント指標の「書式」、TAXIIはそのSTIXデータを「輸送」するプロトコルです。
関連キーワード: ポートミラーリング、IEEE 802.1Q, ネットワークTAP, ARP, STIX

設問2:〔セキュリティインシデントの発生〕について、(1)、(2)に答えよ。
問題文を見る(1)図3中の下線①について、どのようなTCPフラグの組合せの応答か。8字以内で答えよ。
模範解答
SYN+ACK
解説
解答の論理構成
- 【問題文】図3には
“スキャンでは、各IPアドレスに1パケットずつ接続要求を送信する。”
とあり、接続要求=SYNパケットを送ることを示しています。 - その下線部①は
“①正常な応答がある場合に、脆弱性を悪用して感染を試みる。”
と記載されています。TCPで接続要求(SYN)を受信したポートが開いている場合、通常はSYN+ACKを返します。 - 逆にポートが閉じている場合はRST+ACKが返るか無応答になりますが、図3は“正常な応答”と明言しているので開放ポートに対する応答を指しています。
- 以上より、下線①で求められる“TCPフラグの組合せ”は 【回答】「SYN+ACK」となります。
誤りやすいポイント
- “正常な応答”をACKのみと勘違いしやすいですが、3ウェイハンドシェイクの2番目はSYNとACKの両方が立つフラグです。
- RST+ACKは「ポート閉塞時の拒否応答」なので“正常な応答”ではありません。
- UDPと混同して「応答なし=正常/異常」を判断しようとすると誤答につながります。
FAQ
Q: SYN+ACKではなくACK単独のケースは存在しますか?
A: ありますが、それは既存コネクションに対する応答やファイアウォールがプロキシ応答する特殊ケースです。本問は標準的な3ウェイハンドシェイクを前提にしています。
A: ありますが、それは既存コネクションに対する応答やファイアウォールがプロキシ応答する特殊ケースです。本問は標準的な3ウェイハンドシェイクを前提にしています。
Q: なぜRST+ACKが“正常”と見なされないのですか?
A: RST+ACKは「そのポートではサービスを提供していない」という拒否応答です。図3の“正常な応答”は「接続が成立し得る状態」を指すためSYN+ACKが該当します。
A: RST+ACKは「そのポートではサービスを提供していない」という拒否応答です。図3の“正常な応答”は「接続が成立し得る状態」を指すためSYN+ACKが該当します。
Q: ポートがフィルタリングされている場合、ワームVはどう判断しますか?
A: 無応答(タイムアウト)になるので“正常な応答”とは見なさず、感染行為には進みません。
A: 無応答(タイムアウト)になるので“正常な応答”とは見なさず、感染行為には進みません。
関連キーワード: TCP3ウェイハンドシェイク、SYNスキャン、ポートスキャン、TCPフラグ、445/TCP
設問2:〔セキュリティインシデントの発生〕について、(1)、(2)に答えよ。
問題文を見る模範解答
(a):パケットがNSMセンサの監視対象外であるため
(b):同一IPアドレスへのスキャン回数は少ないから
解説
解答の論理構成
-
監視対象の確認
- 無線LAN側のPCはAP内部のプライベートアドレス帯(例:192.168.0.x)を使用し、外部へ出る際にAPで “NAPT” が行われ、送信元が “10.100.130.1” に変換される(本文「APではNAPTでIPアドレスの変換をしてPCと接続している」)。
- NSMセンサはL3SWのミラーポートに接続されており、AP内部の無線セグメントには設置されていない。
-
(a) のスキャンが上位に現れない理由
- ワームVは「a 感染したPCと同一セグメントの範囲」をスキャンするとある(図3)。
- この通信はAP内部(同一セグメント)で完結し、L3SWまで到達しないため、NSMセンサはパケットを観測できない。したがって件数が集計に入らず上位に現れない。
-
(b) のスキャンが上位に現れない理由
- 図3に「スキャンでは、各IPアドレスに1パケットずつ接続要求を送信する。」とある。
- 「b 1.1.1.1から223.255.255.255の範囲」は非常に広い。1つの宛先IPあたり送るのは1パケットなので、宛先IP別に見ると件数は少なく、Top10表に入らない。
誤りやすいポイント
- 無線セグメントのパケットも全てNSMセンサが取得していると誤解し、(a) の理由を「件数が少ない」としてしまう。
- 「各IPアドレスに1パケットずつ」の記述を読み落とし、(b) の理由を「ファイアウォールで遮断される」と推測してしまう。
- NAPTにより全ての宛先が10.100.130.1に見えると考え、送信元と宛先の区別を取り違える。
FAQ
Q: 無線セグメントにもNSMセンサを置けば (a) のスキャンは検知できますか?
A: 取得点をAP内部に設ければ観測可能です。WIDS/WIPSを組み合わせれば、無線区画だけの水平感染を早期に把握できます。
A: 取得点をAP内部に設ければ観測可能です。WIDS/WIPSを組み合わせれば、無線区画だけの水平感染を早期に把握できます。
Q: (b) の広域スキャンでトラフィック急増が起きたのはなぜですか?
A: 宛先は分散していますが総アドレス数が膨大なため、短時間に多数のパケットを送信すると総通信量が増大し、ダッシュボードではポート別(445/TCP)の急増として可視化されました。
A: 宛先は分散していますが総アドレス数が膨大なため、短時間に多数のパケットを送信すると総通信量が増大し、ダッシュボードではポート別(445/TCP)の急増として可視化されました。
Q: 宛先ポート別で445/TCPが突出していたのにIDSアラートが無かったのは?
A: ワームVに対応するシグネチャが未適用だったためです。本文でも「IDS機能のアラートは発生していなかった」と記載されています。
A: ワームVに対応するシグネチャが未適用だったためです。本文でも「IDS機能のアラートは発生していなかった」と記載されています。
関連キーワード: NAPT, ネットワークフロー、ミラーポート、水平スキャン、ブロードキャスト
設問3:〔無線LANセグメントの調査〕について、(1)、(2)に答えよ。
問題文を見る(1)APの通信ログとDHCPサーバログを調査して、ワームVに感染したと判断すべきPCを全て答えよ。
なお、解答に当たっては、表2中の各PCのホスト名を示せ。
模範解答
PC101、PC133、PC277、PC301、PC321、PC340
解説
解答の導き方
-
スキャンの痕跡を表1から確認する
表1に「宛先ポートが445/TCP」の通信の記録があり、AP側でNAPTを行っているため、ログの「NAPT変換前IPアドレス」が無線端末のプライベートIPであると読み取れます(APのログ項目に「NAPT変換前IPアドレス」「NAPT変換後IPアドレス(10.100.130.1)」がある)。また図3に「ワームVは…445/TCPのポートを経由して感染を広める」とあるため、表1の「NAPT変換前IPアドレス」からスキャン元端末を特定すべきです。 -
DHCPログの読み方(時刻の扱い)
表2には「IPアドレスのリースは記録されているが、IPアドレスのリリースは記録されていない」とあるため、ある時刻にどの端末がそのIPを使用していたかを判断するには、該当時刻以前で最も新しい(直前の)リース記録を参照します。表1の時刻は「それぞれのNAPT変換前IPアドレスが最初に記録された日時である」と明記されているので、各NAPT変換前IPアドレスの最初の記録時刻における直前のDHCPリースを使って端末を特定します。 -
各IP・時刻を照合して端末名を特定する(重要箇所は表1・表2の時刻とIP/ホスト名を正確に参照)
- 192.168.0.32(表1の「10/28 14:25:02」)
→ 表2に「10/28 14:24:50 192.168.0.32 … PC321」とあるため、当該時刻はPC321がそのIPを保有しており、PC321がスキャンしていたと判断できます。
(同IPはその後「10/28 16:52:37 192.168.0.32 … PC340」と再リースされ、17:31台のスキャン時刻にはPC340が保有しているため、後のスキャンはPC340の活動です。後述参照。) - 192.168.0.8(表1の「10/28 14:26:45」)
→ 表2の直前リースは「10/28 10:45:38 192.168.0.8 … PC101」であるため、この時点ではPC101が当該IPを使用しており、PC101がスキャンしていたと判断できます。
(同IPは後に「10/28 16:54:29 192.168.0.8 … PC301」と再リースされ、17:31台のスキャンはPC301が行っています。) - 192.168.0.44(表1の「10/28 14:27:18」)
→ 表2の直前リースは「10/28 10:47:11 192.168.0.44 … PC277」であるため、PC277が当該スキャンの発信元です。
(同IPは後に「10/28 16:51:13 192.168.0.44 … PC133」と再リースされ、17:31台のスキャンはPC133が行っています。) - 192.168.0.12(表1の「10/28 16:51:50」および「10/28 17:31:25」)
→ 表2に「10/28 16:51:42 192.168.0.12 … PC101」があるため、16:51~17:31台のいずれの該当時刻でもPC101がそのIPを保有しており、PC101がスキャンしていたと判断できます。 - 追記(17:31台のスキャン)
表1には17:31:22〜25にかけて複数の再スキャン記録があり、これらは上で示した直前のリース時刻と照合すると次の端末が対応します:
・17:31:22の192.168.0.44 → 表2「10/28 16:51:13 … PC133」→ PC133
・17:31:23の192.168.0.32 → 表2「10/28 16:52:37 … PC340」→ PC340
・17:31:25の192.168.0.12 → 表2「10/28 16:51:42 … PC101」→ PC101(既出)
・17:31:25の192.168.0.8 → 表2「10/28 16:54:29 … PC301」→ PC301
- 192.168.0.32(表1の「10/28 14:25:02」)
-
結論(導出結果の一覧)
上記の照合により、445/TCPをスキャンしていた端末(ワームVに感染した端末)は次の6台と特定できます。
PC101、PC133、PC277、PC301、PC321、PC340各判定は表1の該当時刻の「NAPT変換前IPアドレス」を起点に、表2の「直前のリース記録(時刻)」を対応させて行っています。特に同一のプライベートIPが時間経過で別のPCに再割当されている点(例:「192.168.0.32」が「10/28 10:46:49 … PC301」→「10/28 14:24:50 … PC321」→「10/28 16:52:37 … PC340」と変遷している)を踏まえて、それぞれのスキャン時刻における直前のリースを参照することが重要です。
誤りやすいポイント
- 「NAPT変換後IPアドレス(10.100.130.1)」をスキャン元端末と誤認する。これはAPの外向きIPであり、実際の端末は「NAPT変換前IPアドレス」を見る。
- DHCPログの最初のリースだけ参照して判定する。IPは再割当されるため、必ず該当のスキャン時刻に最も近い直前のリースを参照する必要がある。
- 「リース後1〜2分以内にスキャンが始まる」と決めつける(今回の事例には当てはまらない)。実データではリースからスキャンまでの間隔が数分〜数十分とばらついているため、固定の時間幅で切るべきではない。
- DHCPログは「リースは記録されるがリリースは記録されない」ことを忘れ、リース履歴の時間順判定を誤る。
- 同じIPアドレスが異なる時刻で異なるホスト名/MACに割り当てられている場合がある点を見落とし、誤って1台しか感染していないとする。
FAQ
Q: 表2に該当する直前のリース記録が見つからない場合はどうすればよいですか?
A: 他のログ・証跡を使って突き合わせます。具体的にはAPの接続(association)ログ、L2スイッチのMACアドレステーブル、APやL3機器のARPキャッシュ、NSMセンサのパケットキャプチャ(可能ならミラーポート取得)などを確認して、該当時刻にそのIP/MACがどの物理ポート/端末と対応していたかを特定します。
A: 他のログ・証跡を使って突き合わせます。具体的にはAPの接続(association)ログ、L2スイッチのMACアドレステーブル、APやL3機器のARPキャッシュ、NSMセンサのパケットキャプチャ(可能ならミラーポート取得)などを確認して、該当時刻にそのIP/MACがどの物理ポート/端末と対応していたかを特定します。
Q: 同じ端末がスキャン時に複数のプライベートIPを使っているように見える場合はどう判断しますか?
A: 表2のホスト名/MACと各スキャン時刻を照合します。ホスト名やMACが一致すれば同一端末と判断できます。さらにワームの存在を確定するには、端末内のファイル(インディケータ情報を用いた検索)やマルウェア対策ログでワームの痕跡を確認します。
A: 表2のホスト名/MACと各スキャン時刻を照合します。ホスト名やMACが一致すれば同一端末と判断できます。さらにワームの存在を確定するには、端末内のファイル(インディケータ情報を用いた検索)やマルウェア対策ログでワームの痕跡を確認します。
Q: なぜ「直前のリース」を取るのですか?タイムスタンプの基準は?
A: DHCPログはリース時刻のみ記録するため、ある時刻にそのIPを使っていた端末は「その時刻を超えて最新にリースされたホスト」です。従って、表1に記録されたスキャン時刻に対して「直前(同時刻以前で最も新しい)リース」を選ぶのが合理的で再現性のある判定方法です。
A: DHCPログはリース時刻のみ記録するため、ある時刻にそのIPを使っていた端末は「その時刻を超えて最新にリースされたホスト」です。従って、表1に記録されたスキャン時刻に対して「直前(同時刻以前で最も新しい)リース」を選ぶのが合理的で再現性のある判定方法です。
関連キーワード: NAPT、DHCPリース、ブロードキャスト、ARPテーブル、ポートスキャン
設問3:〔無線LANセグメントの調査〕について、(1)、(2)に答えよ。
問題文を見る(2)感染したPCによる通信を調べてみると、DHCPによってIPアドレスが変わったので、感染した複数のPCが同じ送信元IPアドレスを使っている場合がある。感染した複数のPCによって使われた送信元IPアドレスを解答群から全て選び、記号で答えよ。
解答群
ア:192.168.0.4
イ:192.168.0.8
ウ:192.168.0.12
エ:192.168.0.21
オ:192.168.0.32
カ:192.168.0.44
キ:192.168.0.55
ク:192.168.0.112
模範解答
イ、オ、カ
解説
解答の論理構成
-
感染PCを示すログの抽出
– APの通信ログ(表1)には、445/TCPを外部(例えば “1.1.1.1”)へ送信した端末が列挙されている。
– その送信元IPは “192.168.0.32”、“192.168.0.8”、“192.168.0.44”、“192.168.0.12” の4種類である。
– 445/TCPスキャンはワームVの特徴であり、これら4つのIPは少なくとも一度は感染端末から使用されたと判断できる。 -
DHCPサーバログ(表2)による「同じIPを複数PCが使用した」かどうかの判定
– “192.168.0.8” は “10/28 10:45:38 MAC=X PC101” と “10/28 16:54:29 MAC=P PC301” の2台でリースされている。
– “192.168.0.32” は “10/28 10:46:49 MAC=P PC301”、“10/28 14:24:50 MAC=M PC321”、“10/28 16:52:37 MAC=N PC340” と3台でリースされている。
– “192.168.0.44” は “10/28 10:47:11 MAC=T PC277” と “10/28 16:51:13 MAC=G PC133” の2台でリースされている。
– “192.168.0.12” は “10/28 10:46:12 MAC=J PC204” と “10/28 16:51:42 MAC=X PC101” の2台だが、前者(PC204)が感染した証拠はなく、後者のみが感染端末である。 -
感染複数台による使用有無の整理
– “192.168.0.8” … PC101とPC301の2台とも感染 → 該当
– “192.168.0.32” … PC301, PC321, PC340の複数台が感染 → 該当
– “192.168.0.44” … PC277とPC133の2台とも感染 → 該当
– “192.168.0.12” … 感染はPC101のみ → 非該当 -
よって、解答群から該当するIPは
“イ:192.168.0.8”、“オ:192.168.0.32”、“力:192.168.0.44” となる。
誤りやすいポイント
- 445/TCPの送信ログがあるだけで即「複数PC」と決めてしまい “192.168.0.12” も選んでしまう。DHCP再割当て後の端末が感染しているかを確かめる必要がある。
- 表2のMAC文字が同一かどうかを見落として、同一PCを誤って別PCと判定してしまう。
- 「最初に感染したのは192.168.0.32のPC」という記述だけで “192.168.0.32” しか選ばない。問題は「複数の感染PCが同じIPを使ったか」を問うている。
FAQ
Q: DHCPログにはリリース情報が無いが、どうして再割当てを判断できるのですか?
A: “IPアドレスのリースは記録されているが、IPアドレスのリリースは記録されていない。”と記述されています。したがって同じIPが異なるMACに再リースされた行があれば、前のリース期限が切れている(または手動で解放された)と判断できます。
A: “IPアドレスのリースは記録されているが、IPアドレスのリリースは記録されていない。”と記述されています。したがって同じIPが異なるMACに再リースされた行があれば、前のリース期限が切れている(または手動で解放された)と判断できます。
Q: “192.168.0.12” を除外した理由は?
A: “10/28 10:46:12 MAC=J PC204” のPC204が感染した証拠(445/TCP送信やワームファイル作成)が本文に示されていません。感染が確認できたのは “MAC=X PC101” のみなので、複数PCが感染状態で同じIPを使ったとは言えません。
A: “10/28 10:46:12 MAC=J PC204” のPC204が感染した証拠(445/TCP送信やワームファイル作成)が本文に示されていません。感染が確認できたのは “MAC=X PC101” のみなので、複数PCが感染状態で同じIPを使ったとは言えません。
Q: IPアドレスが短時間で別PCに移ることは現実的ですか?
A: リース期間が “1時間” と設定されており、無線LANでは電波状態や移動による再接続が頻繁です。切断・再接続を繰り返すと同じIPが別の端末へ割り当てられることは十分あり得ます。
A: リース期間が “1時間” と設定されており、無線LANでは電波状態や移動による再接続が頻繁です。切断・再接続を繰り返すと同じIPが別の端末へ割り当てられることは十分あり得ます。
関連キーワード: DHCPリース、NAPT, 445/TCP, マルウェアスキャン、感染判定
設問4:〔セキュリティインシデントの再発防止策〕について、(1)、(2)に答えよ。
問題文を見る(1)本文中の下線③について、チェックすべき内容を二つ挙げ、それぞれ30字以内で述べよ。
模範解答
①・セキュリティ修正プログラムが適用されていること
②・マルウェア定義ファイルが更新されていること
・PCがマルウェアに感染していないこと
解説
解答の論理構成
- 問題文では、無線LANに接続するPCについて「③PCを持ち帰った際に接続可否を判断するためにチェックを行う」とあります。
- 直前の段落で、社外持ち出し時に「セキュリティ修正プログラムが未適用」であり、さらに「マルウェア対策ソフトのマルウェア定義ファイルが更新されていない状態だったので、ワームVに感染した」と原因を特定しています。
– 原文引用:「セキュリティ修正プログラムが未適用で、かつ、マルウェア対策ソフトのマルウェア定義ファイルが更新されていない状態だったので、ワームVに感染した」 - よって再発を防ぐには、 (1) OS・アプリケーションの「セキュリティ修正プログラム」が最新かどうか、 (2) マルウェア対策ソフトの「マルウェア定義ファイル」が最新かどうか、 (3) そもそも「PCがマルウェアに感染していないこと」を確認する、 の三要素が候補となります。
- 解答例は、①に「セキュリティ修正プログラムが適用されていること」を、②に「マルウェア定義ファイルが更新されていること」「PCがマルウェアに感染していないこと」の二つを挙げています。修正プログラムの適用(脆弱性の解消)と、マルウェア対策の状態(定義ファイルの更新又は感染していないことの確認)をそれぞれ確認する、という構成です。
- 以上から、解答は
①「セキュリティ修正プログラムが適用されていること」
②「マルウェア定義ファイルが更新されていること」又は「PCがマルウェアに感染していないこと」
となります。
誤りやすいポイント
- “ウイルス定義ファイル”とだけ書き、「セキュリティ修正プログラム」の確認を落とす。
- 「OSが最新であること」など抽象的に記述し、具体性(修正プログラム適用・定義ファイル更新)が不足する。
- 「445/TCPを遮断していること」などネットワーク側の対策を書いてしまう(設問はPC側のチェック内容を問う)。
FAQ
Q: 修正プログラムと定義ファイルは同じ項目にまとめてよいですか?
A: 解答例では、①を修正プログラムの適用、②を定義ファイルの更新又は感染していないことの確認として、別々の項目にしています。二つの観点(脆弱性の解消とマルウェア対策の状態)に分けて書くのが安全です。
A: 解答例では、①を修正プログラムの適用、②を定義ファイルの更新又は感染していないことの確認として、別々の項目にしています。二つの観点(脆弱性の解消とマルウェア対策の状態)に分けて書くのが安全です。
Q: マルウェア感染チェックはどのように行えば良いですか?
A: IDSのシグネチャ更新やオフラインスキャンツールでの検査など、問題文に示された「ワームVのインディケータ情報が〇〇形式で提供」されている方法を用いて確認します。
A: IDSのシグネチャ更新やオフラインスキャンツールでの検査など、問題文に示された「ワームVのインディケータ情報が〇〇形式で提供」されている方法を用いて確認します。
Q: 445/TCPを遮断する設定を入れるのは再発防止策として不要ですか?
A: ネットワーク側の遮断は有効ですが、設問③は「PCを持ち帰った際に接続可否を判断するためのチェック内容」を問うため、PC自身の状態確認が解答対象です。
A: ネットワーク側の遮断は有効ですが、設問③は「PCを持ち帰った際に接続可否を判断するためのチェック内容」を問うため、PC自身の状態確認が解答対象です。
関連キーワード: パッチ適用、ウイルス定義、感染チェック、インディケータ、無線LAN接続
設問4:〔セキュリティインシデントの再発防止策〕について、(1)、(2)に答えよ。
問題文を見る(2)本文中の下線④を実現するために行う設定を25字以内で述べよ。
模範解答
VLANを使い、PC間の通信を禁止する。
解説
解答の論理構成
- 要求の把握
- 本文では「④同じL2SWに接続されたPC同士のワーム感染を防ぐ」と明示されています。これは“横展開(ラテラルムーブメント)”を遮断したいという要件です。
- 現状の課題
- 「L3SW及びL2SWは、VLANをサポートしている機器であるが、G社ではVLANの設定はしていない。」とあるように、現状は全ポートが同一ブロードキャストドメインです。したがって445/TCPのブロードキャスト探索や直接通信が可能で、感染が拡大しました。
- 技術的選択肢の比較
- ACLやポートフィルタでも通信は制御できますが、L2SWだけで閉じた環境では適用範囲が限定されます。
- そこで、スイッチ自身に備わるVLAN(およびポートアイソレーション)機能を使うと、L2でのブロードキャストも含めてPC間通信を一括遮断できます。
- 要件充足
- VLANを設定しポートを分離すれば、同一L2SW配下PC間のトラフィックはスイッチ内部で転送されなくなり、ワーム拡散経路を物理的に断てます。
- 以上より「VLANを使い、PC間の通信を禁止する。」という設定が最短で要件を満たす結論となります。
誤りやすいポイント
- ファイアウォールやIDSの強化だけで内部感染を止められると誤解し、L2スイッチ内の直結通信を見落とす。
- VLANではなくサブネット(IPアドレス)を分けるだけで十分と考え、同一スイッチ内でのARPブロードキャストや未知のマルウェア通信を許してしまう。
- VLANを導入してもデフォルトゲートウェイに戻る通信を許可してしまい、結果としてPC間アクセスが復活してしまう設定ミス。
FAQ
Q: VLANを設定すると管理者の運用負荷が増えませんか?
A: 物理構成を変えずに論理分割できるため、ケーブル変更なしでセキュリティを高められます。テンプレート化すれば追加作業も最小限です。
A: 物理構成を変えずに論理分割できるため、ケーブル変更なしでセキュリティを高められます。テンプレート化すれば追加作業も最小限です。
Q: ポート単位でVLANを分けるのとプライベートVLANのどちらが有効ですか?
A: 規模が小さい場合はポート単位VLANで十分です。多数の端末をまとめて隔離するならプライベートVLANで一括設定すると効率的です。
A: 規模が小さい場合はポート単位VLANで十分です。多数の端末をまとめて隔離するならプライベートVLANで一括設定すると効率的です。
Q: VLANで隔離した後、PCとサーバ間の通信はどうなりますか?
A: サーバへは上位L3SWでルーティングを許可すればアクセス可能です。横方向のみ遮断し、縦方向の業務通信は維持できます。
A: サーバへは上位L3SWでルーティングを許可すればアクセス可能です。横方向のみ遮断し、縦方向の業務通信は維持できます。
関連キーワード: VLAN, ブロードキャストドメイン、ポートアイソレーション、ラテラルムーブメント、ACL

