
システム監査技術者 2023年 午後1 問01
クレジットカード情報保護の監査に関する次の記述を読んで、設問に答えよ。
A社は、教育関連事業を営んでおり、ECサイトを通じて多くの学習コンテンツを月額定額制で配信している。利用料の支払方法については、口座振替のほかにクレジットカード(以下、カードという)などによるキャッシュレス決済を選択できる。
〔割賦販売法の一部を改正する法律の施行〕
カード会社、決済代行会社などは、カード業界の国際基準であるPCIデータセキュリティ基準(以下、PCI DSSという)への準拠を求められている。令和3年4月の割賦販売法の一部を改正する法律の施行に先立ち、カード情報の適切な管理及び不正利用防止対策の実務指針である“クレジットカード・セキュリティガイドライン”(以下、ガイドラインという)が定められ、カード加盟店は、カード情報の非保持化(以下、非保持化という)又はPCI DSS準拠のいずれかの実施を求められるようになった。A社は、カード加盟店のうち非対面でカード決済を行うEC加盟店に該当する。
〔非保持化の実施〕
非保持化とは、自社で保有する機器及びネットワークにおいてカード情報の保存、処理及び通過を行わないことをいう。非保持化は、PCI DSS準拠に比べて容易に実施できるカード情報保護対策であることから、A社は、ほとんどのEC加盟店と同様に非保持化を実施した。非保持化に際して採用したリダイレクト型の非通過方式によるカード決済の流れを図1に示す。これは、カード決済時にA社ECサイトから決済代行会社であるB社の決済画面に画面遷移させる方式である。
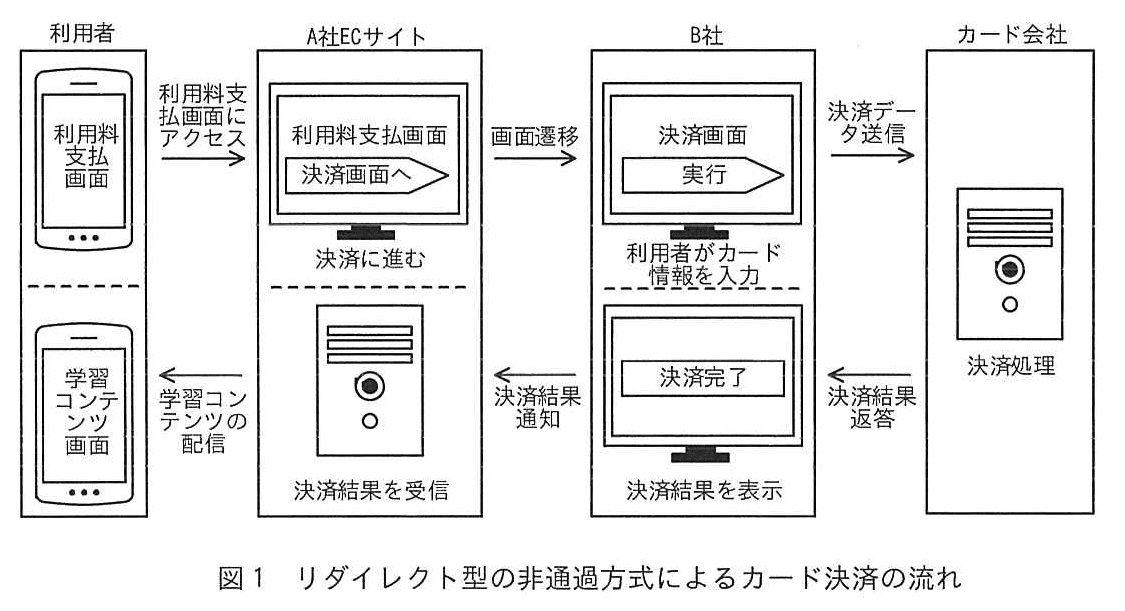
A社は、以前からB社を決済代行会社として利用しており、A社ECサイトで入力されたカード情報をB社が受信してカード決済を行っていた。非保持化に際し、B社がPCI DSSに準拠していたことから、それまでカード情報を取り扱う業務を行っていたカスタマーサービス部は、B社の継続利用を決定した。
非保持化に伴い、カード情報を取り扱う業務がなくなったので、カスタマーサービス部の業務プロセスが変更された。ただし、非保持化前に取り扱ったカード情報を含む重要書類の画像データを、非保持化後も保持している。
なお、紙、画像データ及び音声データの形で記録されたカード情報については、ガイドラインで非保持化後も保持することが認められている。
〔他社でのカード情報漏えい事故の発生〕
非保持化を実施した他のEC加盟店で、カード情報漏えい事故が発生した。攻撃者によってECサイトが改ざんされ、ECサイト上に偽の決済画面へのリンクが作られたことによって、購入者が入力したカード情報が窃取されて不正利用された。さらにバックドアも設置され、攻撃者が継続的に侵入できる状態になっていた。
〔システム監査の実施〕
内部監査部長は、他社でのカード情報漏えい事故を受け、ECサイトを標的にした攻撃に備えた情報セキュリティ対策及びカード情報保護対策の状況について、監査を行うようシステム監査チームに指示した。
〔予備調査の結果〕
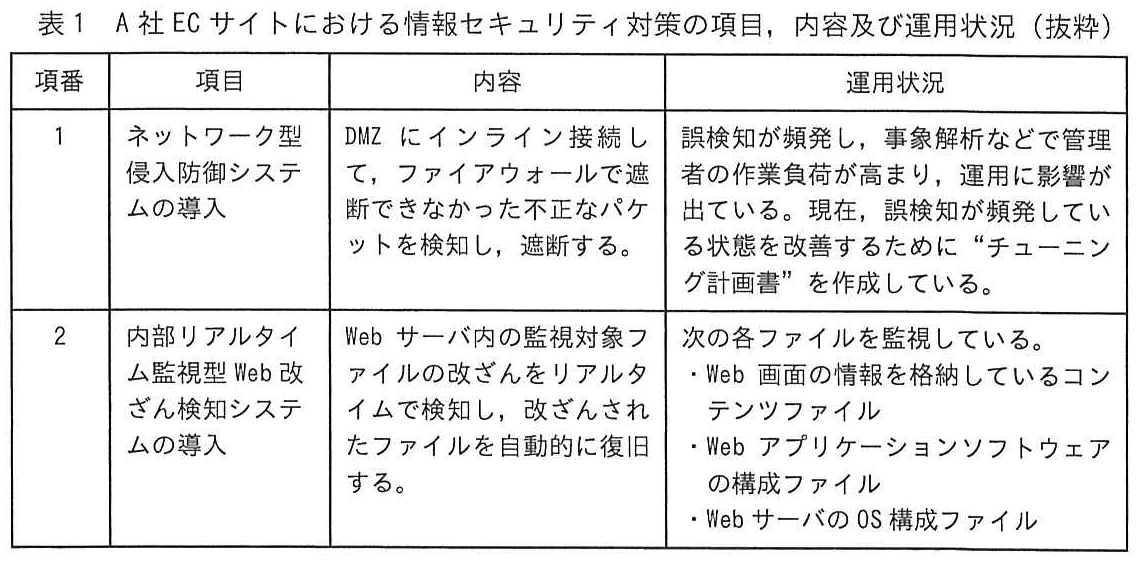
システム監査チームは、情報システム部のECサイト管理者にインタビューし、A社ECサイトにおける情報セキュリティ対策の項目、内容及び運用状況を表1のようにまとめた。カード決済方式をリダイレクト型の非通過方式にしたことによって、カード情報がA社ECサイトを通過しなくなったので、非保持化に伴った情報セキュリティ対策の強化は行われていなかった。また、カード情報を取り扱う業務を行っていたカスタマーサービス部が非保持化に伴って業務プロセスを変更していたことが分かった。
〔本調査の結果〕
予備調査の結果を踏まえ、システム監査チームは、情報システム部に加え、内部監査部長の承認を得てカスタマーサービス部も監査対象範囲に含め、本調査を実施した。その結果、次のような事実が判明した。
(1) 非保持化前に取り扱ったカード情報を含む重要書類の画像データが、社内ネットワーク上のカスタマーサービス部の共有フォルダに保存されており、異動によって業務上、当該データを必要としなくなった従業員も参照できる状態であった。これによって、カード情報が窃取され、不正利用されるリスクがある。これらの画像データは訴訟などに備えたものであり、通常業務では使用されていないので、社内ネットワークに接続された環境で保存する必要性は低いと考えられる。
(2) 業務委託契約の締結又は変更時には、契約手続の過程で、A社“情報セキュリティ規程”に基づく委託先の情報セキュリティ評価を行うことが、“業務委託規程”で定められている。しかし、カード決済方式の変更に伴う契約変更の際に、B社がPCI DSSに準拠しているという理由で、情報セキュリティ評価が実施されないまま、B社の継続利用が決定されていた。PCI DSSはカード情報を取り扱う環境を対象とした基準なので、B社におけるa以外の情報セキュリティ対策が、A社“情報セキュリティ規程”で定める要件を満たさないリスクがある。
(3) ネットワーク型侵入防御システムには、不正なパケットを検知するために、攻撃者によるアクセスに特徴的な受信データのパターンなどを定義した各種のシグネチャが設定されている。誤検知が頻発している状態を改善するための“チューニング計画書”を確認したところ、運用への影響を抑えるために、シグネチャの定義を詳細にして検知対象を絞っていた。しかし、“チューニング計画書”に記載されているシグネチャの定義では異なるリスクが増加する懸念があり、結果的に運用への影響を抑えられない可能性がある。
(4) 内部リアルタイム監視型Web改ざん検知システムでは、Webサーバ内の監視対象ファイルの新旧比較を行うので、あらかじめ監視対象ファイルの原本を別途保存しておく必要がある。情報システム部が“改ざん監視対象ファイルリスト”を作成しているが、最終更新日付は6か月前であり、最終更新日以降にコンテンツファイルの入換えによって使用されなくなった旧コンテンツファイルが監視対象として残っていた。一方で、使用中のコンテンツファイルの一部が監視対象に含まれていなかった。
設問1:
問題文を見る〔本調査の結果〕(1)について、想定されたリスクに対して、共有フォルダのアクセス権限管理強化のほかに、システム監査チームが備えるべきと考えたコントロールを、35字以内で答えよ。
模範解答
取り外し可能な記録媒体に画像データを移動して保存する。
解説
解答の導き方
-
まず、保護すべき情報とリスクを確認します。本調査では、カード情報を含む画像データが共有フォルダに保存され、業務上必要としなくなった従業員も参照できるため、カード情報が窃取され不正利用されるリスクがあるとされています。
-
設問は、共有フォルダのアクセス権限管理を強化すること「のほかに」必要なコントロールを尋ねています。アクセス権限の見直しは、誰が参照できるかを制限する対策ですが、それだけでは画像データが社内ネットワーク上に置かれたままです。
-
次に、保管の必要性を考えます。画像データは訴訟などに備えて保持されていますが、通常業務では使われておらず、「社内ネットワークに接続された環境で保存する必要性は低い」とあります。したがって、データを削除するのではなく、保持しながら社内ネットワークから切り離して保存する対策が適切です。
-
以上から、画像データを取り外し可能な記録媒体に移して保管する方法が導かれます。これにより、共有フォルダの権限管理に加えて、ネットワーク経由で画像データにアクセスされるリスクを抑えられます。
誤りやすいポイント
- 「非保持化を実施したから、画像データも削除すべき」と考えることです。本文では、紙、画像データ及び音声データの形で記録されたカード情報は、非保持化後も保持することが認められています。
- アクセス権限の強化だけで十分と考えることです。設問は、それとは別のコントロールを求めています。
- 画像データを保持する目的を踏まえず、削除を提案することです。訴訟などに備える必要があるため、保持したまま保管環境を見直す考え方が適切です。
FAQ
Q: なぜ画像データを削除するのではなく、別の媒体に保存するのですか?
A: 訴訟などに備えて保持する目的がある一方、通常業務では使われていないためです。保持を続けながら、社内ネットワーク上に置く必要性をなくす方法を考えます。
A: 訴訟などに備えて保持する目的がある一方、通常業務では使われていないためです。保持を続けながら、社内ネットワーク上に置く必要性をなくす方法を考えます。
Q: アクセス権限の強化では、どのリスクが残りますか?
A: 参照できる従業員を制限できますが、画像データ自体は社内ネットワーク上に残ります。そのため、ネットワーク上のデータが窃取されるリスクへの対策としては不十分です。
A: 参照できる従業員を制限できますが、画像データ自体は社内ネットワーク上に残ります。そのため、ネットワーク上のデータが窃取されるリスクへの対策としては不十分です。
Q: 取り外し可能な記録媒体に移せば、アクセス管理は不要ですか?
A: いいえ。媒体に移すことはネットワーク上での露出を減らす対策であり、媒体を扱う人や保管場所についての管理も必要です。
A: いいえ。媒体に移すことはネットワーク上での露出を減らす対策であり、媒体を扱う人や保管場所についての管理も必要です。
関連キーワード: 情報資産管理、アクセス制御、リムーバブルメディア、ネットワーク分離、情報漏えい対策

設問2:〔本調査の結果〕(2)について、(1)、(2)に答えよ。
設問2(1)
問題文を見る本文中のaに入れる適切な字句を10字以内で答えよ。
模範解答
カード情報保護対策
解説
解答の導き方
-
本文では、業務委託契約の締結又は変更時に、「A社“情報セキュリティ規程”に基づく委託先の情報セキュリティ評価」を行うと定めています。したがって、カード決済方式の変更に伴う契約変更でも、本来はB社の情報セキュリティを評価する必要がありました。
-
ところが、実際には「B社がPCI DSSに準拠している」という理由で、その評価を行わずに継続利用を決めています。ここで問われているのは、PCI DSSに準拠していても、A社の規程に照らした評価が必要となる理由です。
-
本文には、PCI DSSは「カード情報を取り扱う環境を対象とした基準」とあります。つまり、PCI DSSが評価するのはカード情報を保護するための対策であり、それ以外の情報セキュリティ対策全般まで、A社の要件を満たすことを保証するものではありません。
-
したがって、空欄にはPCI DSSが対象とする対策の種類を入れます。文全体では、カード情報を保護する対策以外について、A社の情報セキュリティ要件を満たさないリスクがある、という意味になります。
誤りやすいポイント
- PCI DSSへの準拠が、あらゆる情報セキュリティ対策の適合を保証すると考えないようにします。本文が示しているのは、カード情報を取り扱う環境を対象とした基準だということです。
- B社が実際にA社の要件を満たしていない、と断定するのは誤りです。問題で述べられているのは、評価を省略したため、要件を満たさないリスクがあるということです。
- 空欄には「情報セキュリティ評価」など評価手続ではなく、PCI DSSが対象とする対策の種類を入れます。
FAQ
Q: PCI DSSに準拠していれば、委託先の情報セキュリティ評価は不要ですか?
A: 不要とはいえません。PCI DSSが対象とする範囲と、委託元の規程が求める範囲が一致するとは限らないためです。
A: 不要とはいえません。PCI DSSが対象とする範囲と、委託元の規程が求める範囲が一致するとは限らないためです。
Q: この問題では、B社の対策に問題があったと判断されていますか?
A: いいえ。評価が行われなかったため、A社の要件を満たしているか確認できず、リスクが残っているという指摘です。
A: いいえ。評価が行われなかったため、A社の要件を満たしているか確認できず、リスクが残っているという指摘です。
Q: 空欄は、基準の名称ではなく対策の種類を答えるのですか?
A: はい。文中の「a以外の情報セキュリティ対策」という形に合うよう、PCI DSSが扱う対策の種類を表す語句を入れます。
A: はい。文中の「a以外の情報セキュリティ対策」という形に合うよう、PCI DSSが扱う対策の種類を表す語句を入れます。
関連キーワード: 委託先管理、情報セキュリティ評価、カード情報保護、契約変更管理
設問2(2)
問題文を見る想定されたリスクを低減させるために、システム監査チームが行うべき改善提案の内容を、50字以内で答えよ。
模範解答
B社に対して情報セキュリティ評価を実施し、A社が定める要件を満たすかどうかを確認すること
解説
解答の導き方
-
まず、〔本調査の結果〕(2)で何が問題だったのかを確認します。契約変更の際に、B社がPCI DSSに準拠していることを理由として、情報セキュリティ評価を行わないまま継続利用を決めています。
-
しかし、PCI DSSは「カード情報を取り扱う環境」を対象とした基準です。したがって、準拠していることだけでは、カード情報の取扱い以外も含めて、B社の情報セキュリティ対策がA社の要件を満たしているとは判断できません。本文が指摘するリスクも、PCI DSSの対象外となる対策がA社の要件を満たさない可能性です。
-
一方、A社の「業務委託規程」では、業務委託契約の締結又は変更時に、「情報セキュリティ規程」に基づいて委託先を評価することが定められています。今回は契約変更に当たるため、PCI DSSへの準拠だけで評価を省略したことが、規程に沿った確認を欠いた原因です。
-
したがって改善提案では、契約変更時にB社の情報セキュリティ評価を実施し、A社が定める要件を満たしているか確認することを述べます。
誤りやすいポイント
- PCI DSSへの準拠を、A社が求める全ての情報セキュリティ要件を満たす証明として扱わないようにします。本文では、PCI DSSの対象はカード情報を取り扱う環境に限られると説明されています。
- 「B社を継続利用しない」とするのは、本文から直接導ける改善策ではありません。必要なのは、A社の規程に基づく評価を実施し、要件の充足状況を確認することです。
- 改善提案では、評価を実施するだけでなく、評価結果を使ってA社の要件を満たすか確認するところまで示すと、リスクへの対応が明確になります。
FAQ
Q: PCI DSSに準拠していても、なぜ別途評価が必要なのですか?
A: PCI DSSの対象はカード情報を取り扱う環境です。A社が求めるその他の情報セキュリティ対策まで満たしているかは、A社の要件に基づいて別途確認する必要があります。
A: PCI DSSの対象はカード情報を取り扱う環境です。A社が求めるその他の情報セキュリティ対策まで満たしているかは、A社の要件に基づいて別途確認する必要があります。
Q: 評価が必要になるのは、委託先との新規契約時だけですか?
A: いいえ。「業務委託規程」では、契約の締結時だけでなく変更時にも評価を行うことが定められています。
A: いいえ。「業務委託規程」では、契約の締結時だけでなく変更時にも評価を行うことが定められています。
Q: 評価の結果、要件を満たしていない場合はどう考えますか?
A: 要件を満たさないリスクがあるため、対応策や改善状況を確認し、A社の要件を満たすかどうかを判断します。
A: 要件を満たさないリスクがあるため、対応策や改善状況を確認し、A社の要件を満たすかどうかを判断します。
関連キーワード: 委託先管理、情報セキュリティ評価、セキュリティ要件、契約変更、リスク評価
設問3:
問題文を見る〔本調査の結果〕(3)について、システム監査チームが想定した、ネットワーク型侵入防御システムにおけるリスクを、理由を含めて50字以内で答えよ。
模範解答
検知漏れが発生しやすい状態になり、遮断すべき不正なパケットを検知できずに通過させてしまう。
解説
解答の導き方
まず、ネットワーク型侵入防御システムの役割を確認します。表1には、ファイアウォールで遮断できなかった不正なパケットを「検知し、遮断する」とあります。また、本調査の結果では、攻撃者によるアクセスに特徴的な受信データのパターンなどを定義したものがシグネチャだと説明されています。
次に、“チューニング計画書”でどのような変更を行うのかを見ます。誤検知を減らすために、シグネチャの定義を詳細にし、検知対象を絞っていました。これにより、誤検知は抑えやすくなりますが、検知条件が狭くなるため、シグネチャに一致しない不正なパケットを見逃す可能性が高まります。
このシステムは不正なパケットを検知した場合に遮断する仕組みです。そのため、検知できなかった不正なパケットは遮断されず、通過してしまいます。したがって、想定されたリスクは、検知漏れが起きやすくなり、遮断すべき不正なパケットを通過させてしまうことです。
誤りやすいポイント
- 誤検知を減らすことだけに注目し、検知対象を絞ることで検知漏れが増える点を見落とさないようにします。
- シグネチャを詳細にすれば検知精度が上がる、とだけ考えないようにします。検知条件が狭くなると、条件に合わない攻撃を見逃すことがあります。
- リスクを「運用への影響が改善しない」とするだけでは不十分です。問題で問われているのは、シグネチャの定義変更によって増加するセキュリティ上のリスクです。
- 検知漏れの結果として、不正なパケットを遮断できずに通過させるところまで説明します。
FAQ
Q: シグネチャを詳細にすると、なぜ検知漏れが増えるのですか?
A: 検知条件が限定され、不正なパケットの特徴がその条件と少し異なるだけで、シグネチャに一致しなくなるためです。
A: 検知条件が限定され、不正なパケットの特徴がその条件と少し異なるだけで、シグネチャに一致しなくなるためです。
Q: 誤検知と検知漏れはどう違いますか?
A: 誤検知は正常な通信を不正と判定することです。検知漏れは、不正な通信を不正と判定できないことです。誤検知を抑えるために条件を絞り過ぎると、検知漏れが起きやすくなる場合があります。
A: 誤検知は正常な通信を不正と判定することです。検知漏れは、不正な通信を不正と判定できないことです。誤検知を抑えるために条件を絞り過ぎると、検知漏れが起きやすくなる場合があります。
Q: 検知漏れが起きた場合、なぜパケットが通過するのですか?
A: 表1のシステムは、検知した不正なパケットを遮断する仕組みだからです。不正と検知できなければ、遮断の対象になりません。
A: 表1のシステムは、検知した不正なパケットを遮断する仕組みだからです。不正と検知できなければ、遮断の対象になりません。
関連キーワード: 侵入防御システム、シグネチャ、誤検知、検知漏れ、不正パケット、インライン接続
設問4:
問題文を見る〔本調査の結果〕(4)について、システム監査チームは、当該事実をどのようにして発見したか。“改ざん監視対象ファイルリスト”のほかに入手した監査証拠も含めて、監査手続を50字以内で答えよ。
模範解答
“改ざん監視対象ファイルリスト”とWebサーバ内の監視対象ファイルのリストとの差異を確認した。
解説
解答の導き方
-
〔本調査の結果〕(4)で判明した事実は、“改ざん監視対象ファイルリスト”に、使用されなくなった旧コンテンツファイルが残り、使用中のコンテンツファイルの一部が含まれていなかったことです。本文では、このリストの最終更新日付が6か月前で、その後にコンテンツファイルの入換えがあったと分かっています。そのため、リストが現在のWebサーバの状態を反映していない可能性があります。
-
ただし、リストを読むだけでは、どのファイルが現在使用中で、どのファイルが使われなくなったのかは分かりません。旧ファイルの残存や使用中ファイルの漏れを見つけるには、Webサーバ内に実際に存在し、監視対象とすべきファイル(表1にあるコンテンツファイル、Webアプリケーションソフトウェアの構成ファイル、WebサーバのOS構成ファイル)が何かを示す証拠が必要です。
-
そこで、“改ざん監視対象ファイルリスト”に加えて、Webサーバ内の監視対象ファイルのリストを監査証拠として入手します。両者を突き合わせ、リストにあってWebサーバ内に無いファイル(使用されなくなった旧コンテンツファイル)と、Webサーバ内にあってリストに無いファイル(監視対象から漏れた使用中のコンテンツファイル)を差異として確認します。これが、監査手続として答えるべき内容です。
誤りやすいポイント
- “改ざん監視対象ファイルリスト”の更新日付を確認するだけでは、どのファイルが残存し、どのファイルが漏れているかという具体的な不一致は分かりません。
- 管理者へのインタビューだけでは、Webサーバ上に実際にどのファイルがあるかを確かめたことになりません。Webサーバ内のファイルのリストという別の監査証拠が必要です。
- 監視対象のファイル数だけを比べるのではなく、ファイル名などを照合して、どちらか一方にしか無いファイルを差異として確認します。
FAQ
Q: なぜWebサーバ内のファイルのリストも必要なのですか?
A: “改ざん監視対象ファイルリスト”は情報システム部が作成した文書上の情報です。Webサーバ内に実際にあるファイルのリストと照合することで、旧ファイルの残存や使用中ファイルの漏れを確認できます。
A: “改ざん監視対象ファイルリスト”は情報システム部が作成した文書上の情報です。Webサーバ内に実際にあるファイルのリストと照合することで、旧ファイルの残存や使用中ファイルの漏れを確認できます。
Q: 更新日付が古いことだけで、リストに問題があると判断できますか?
A: 更新日付は確認のきっかけにはなりますが、それだけでは具体的な不一致は分かりません。Webサーバ内のファイルとの照合が必要です。
A: 更新日付は確認のきっかけにはなりますが、それだけでは具体的な不一致は分かりません。Webサーバ内のファイルとの照合が必要です。
Q: ファイルの入換えがあった場合、何を確認しますか?
A: 入換え後の使用中のファイルがリストに含まれているか、使用されなくなった旧ファイルがリストに残っていないかを、リスト間の差異から確認します。
A: 入換え後の使用中のファイルがリストに含まれているか、使用されなくなった旧ファイルがリストに残っていないかを、リスト間の差異から確認します。
関連キーワード: システム監査、監査証拠、構成管理、改ざん検知、ファイル監視

