
応用情報技術者 2010年 春期 午後 問05
無線LANの設定に関する次の記述を読んで、設問1〜4に答えよ。
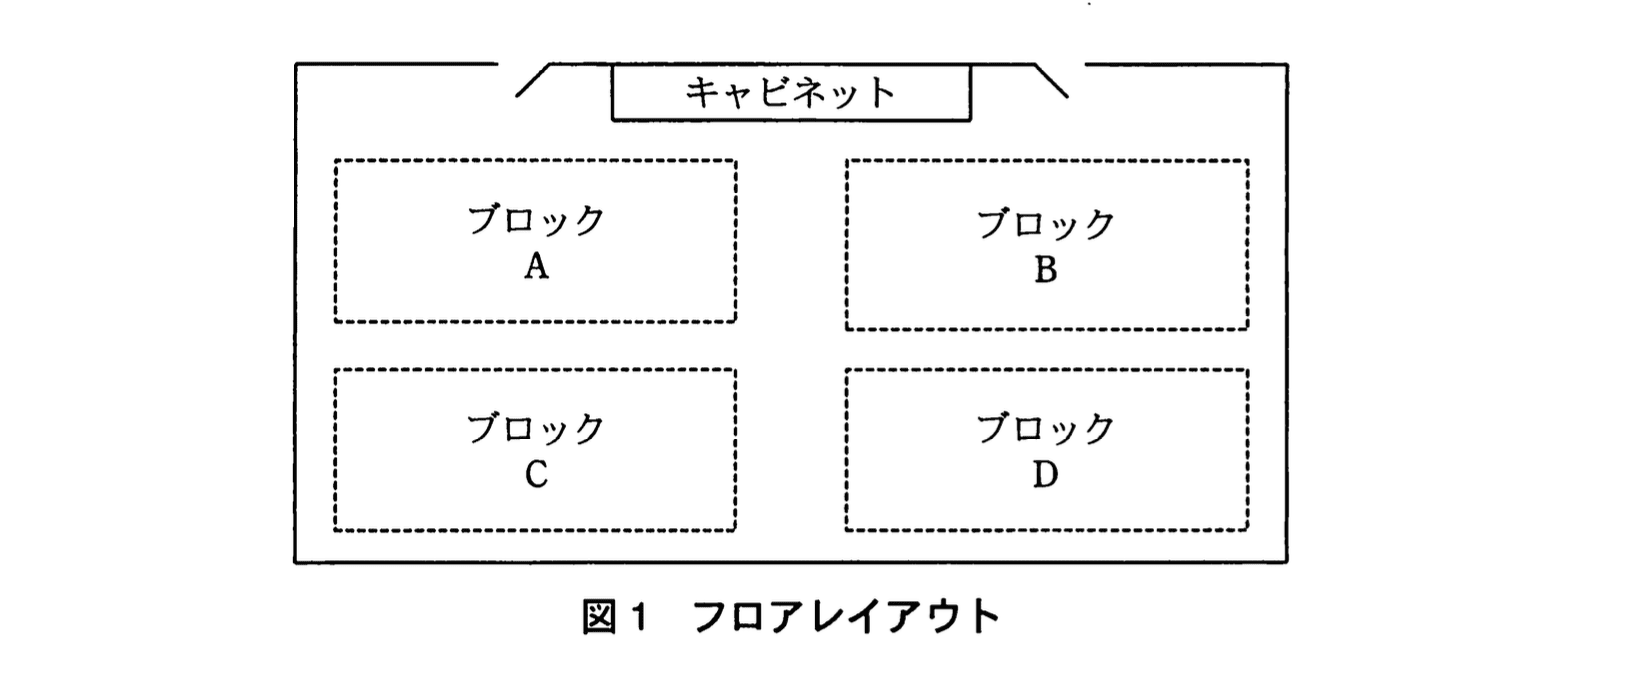
P社では、営業部門の執務スペースを、空いている席を自由に使用することができるフリーアドレスに変更することを計画している。営業部門は1フロアに約40名が在籍しており、フロアの大きさは、30 m×15 mである。フロア内には、図1のように四つのブロックに分けて机を設置している。全社員にノートPCが配布され、社員は帰宅時にノートPCをキャビネットに保管する。このような環境で、ノートPCから通信を容易に利用できるようにするため、P社では、現在の有線LANの通信環境に加えて、無線LANを導入する計画を策定した。
〔無線LAN導入計画の概要〕
無線LANの導入計画は、次のとおりである。
・社員によるアクセスポイントの増設を禁止する。
・社員に配布した所定のノートPC以外は、フロア内への持込み及び無線LANへの接続を禁止する。
・無線LANの国際標準規格であるIEEE 802.11に準拠した製品を使用することにし、通信規格にはIEEE 802.11gを選定する。
IEEE 802.11gでは、媒体アクセス制御方式として a 方式を採用している。この制御方式では、主に次の二つの方法で衝突の発生を回避している。
(1) クライアント側は、ほかのクライアントからの電波が発信されていないことを確認してから送信する。
(2) アクセスポイントは、クライアントからのフレームを正常に受け取り次第 b を返信して、クライアントとの通信を開始する。
〔無線LANの設置方法〕
この計画に基づいて、無線LANの設置方法を次のように設計した。
・現行の有線LANをバックボーンLANとして利用し、アクセスポイントは有線LANに接続する。
・アクセスポイントは、各ブロックに1台ずつ設置する。
・①社員に配布するノートPCを均等に四つのグループに分け、グループごとに異なるESSIDを設定する。
・現行の有線LANでは、LANに接続する機器のIPアドレスをDHCPサーバによって自動配布している。無線LANへの変更に当たって、アクセスポイントなどの有線LANに接続する機器及びノートPCのIPアドレスについては、② MACアドレスとIPアドレスの対応情報を手動でDHCPサーバに設定し、その情報に基づいてIPアドレスを決定する方式を採る。
〔アクセスポイントの設定〕
・各アクセスポイントは、それぞれ別のチャネルを使用する。
・③ 各アクセスポイントには、各グループのノートPCに設定した4種類のESSIDのいずれかを重複しないように設定する。
・アクセスポイントへの不正侵入を防止するため、ESSIDを隠蔽する c 機能と、ESSIDが一致した場合だけ通信を許可する d 機能を設定する。
〔冗長性の確保計画〕
プリンタを有線LANに接続することを考慮して、L2スイッチ2台とL3スイッチ1台を設置し、図2のようなネットワーク構成とする。
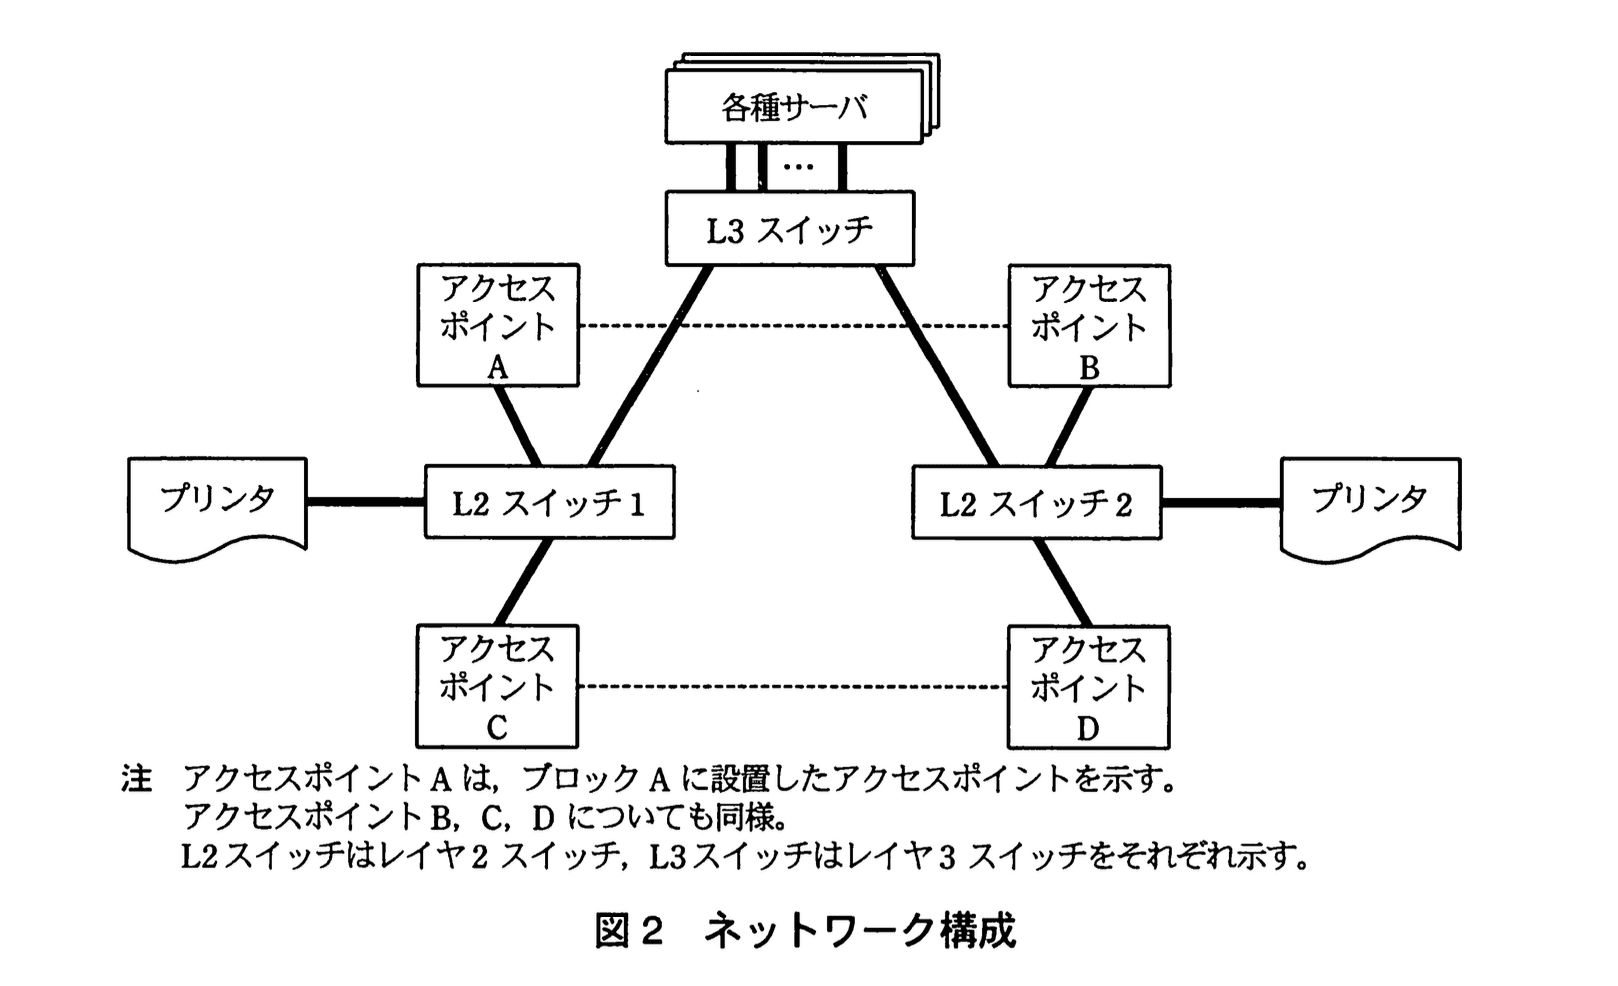
有線LANのネットワーク障害に備えて、アクセスポイント同士の無線通信を可能にするアクセスポイント間接続機能の採用と、各スイッチとアクセスポイントへのスパニングツリープロトコル(以下、STPという)の適用によって、ネットワークの冗長性を確保する。STPの設定は次のとおりである。
(1) L3スイッチをルートブリッジとする。
(2) 実線で示した経路が正常稼働時の通信経路となるよう、ルートポート(ルートブリッジ以外のスイッチから、ルートブリッジに最短経路で到達できるポート)と指定ポート(スイッチ間の経路において、ルートブリッジに最も近いポート)を選定し、それに合わせてブリッジ優先度を設定する。破線で例示したように、アクセスポイント同士の通信経路が接続するポートを、ブロッキングポート(ルートポート、指定ポートのいずれにも該当しないポートで、通信がブロックされるポート)とする。
(3) アクセスポイントA、B、C、Dの順に、ブリッジ優先度が高い。
設問1:
問題文を見る本文中のa、bに入れる適切な字句を解答群の中から選び、記号で答えよ。
解答群
ア:ACK
イ:CSMA/CA
ウ:CSMA/CD
エ:ENQ
オ:OSPF
カ:SYN
模範解答
a:イ
b:ア
解説
解答の論理構成
- 媒体アクセス制御方式を決めるヒント
– 問題文には
「“IEEE 802.11gでは、媒体アクセス制御方式として a 方式を採用している。”」
とあります。IEEE 802.11系(無線LAN)は、同一周波数で複数端末が送信すると衝突が検出できないため、イーサネットで使われる “CSMA/CD” ではなく “CSMA/CA” を採用します。 - 衝突の回避方法 (1)(2) と方式の対応
– (1) では
「“クライアント側は、ほかのクライアントからの電波が発信されていないことを確認してから送信する。」
これはCarrier Sense(搬送波感知)とBack-off動作により衝突を“回避”する仕組みで、まさにCSMA/CAの説明です。 - フレーム受領後に返信する制御フレーム
– (2) では
「“アクセスポイントは、クライアントからのフレームを正常に受け取り次第 b を返信して、クライアントとの通信を開始する。」
IEEE 802.11ではデータ受信成功を示すため “ACKフレーム” を返します。選択肢の中で該当するのは “ア:ACK” だけです。
以上より
a は “イ:CSMA/CA”
b は “ア:ACK”
となります。
a は “イ:CSMA/CA”
b は “ア:ACK”
となります。
誤りやすいポイント
・“CSMA/CD” を選んでしまう
– 有線イーサネットの常識に引きずられがちですが、無線では“衝突検出”ができないため“衝突回避(CA)”が必須です。
・“SYN” や “ENQ” を選んでしまう
– “SYN” はTCPの接続確立、 “ENQ” はHDLC等で使われる問合せ制御文字で、IEEE 802.11のACKとは別物です。
・“ACKは上位プロトコルだけ”と思い込む
– 802.11のACKはMACフレームであり、TCPのACKと混同しないよう注意が必要です。
– 有線イーサネットの常識に引きずられがちですが、無線では“衝突検出”ができないため“衝突回避(CA)”が必須です。
・“SYN” や “ENQ” を選んでしまう
– “SYN” はTCPの接続確立、 “ENQ” はHDLC等で使われる問合せ制御文字で、IEEE 802.11のACKとは別物です。
・“ACKは上位プロトコルだけ”と思い込む
– 802.11のACKはMACフレームであり、TCPのACKと混同しないよう注意が必要です。
FAQ
Q: CSMA/CAでも衝突は完全に無くなるのですか?
A: いいえ。“Avoidance” は“回避努力”を意味し、RTS/CTSなどで発生確率を下げますが、隠れ端末などにより衝突が起こる可能性は残ります。
A: いいえ。“Avoidance” は“回避努力”を意味し、RTS/CTSなどで発生確率を下げますが、隠れ端末などにより衝突が起こる可能性は残ります。
Q: ACKフレームが返らなかった場合はどうなりますか?
A: 送信側はACKを受信できなければタイムアウト後に再送を行います。リトライ回数上限を超えると通信失敗となり、上位層へエラーが伝えられます。
A: 送信側はACKを受信できなければタイムアウト後に再送を行います。リトライ回数上限を超えると通信失敗となり、上位層へエラーが伝えられます。
Q: CSMA/CAのキャリアセンスはどのタイミングで行われますか?
A: 送信を試みる直前にチャネル占有を検査します。使用中ならランダム時間(バックオフ)待機し、空いたことを確認してから送信を開始します。
A: 送信を試みる直前にチャネル占有を検査します。使用中ならランダム時間(バックオフ)待機し、空いたことを確認してから送信を開始します。
関連キーワード: CSMA/CA, ACK, 衝突回避, 無線LAN, IEEE 802.11g

設問2:
問題文を見る(1)本文中の下線①と③を同時に行うことで実現しようとしている目的を、40字以内で述べよ。
模範解答
通信が特定のアクセスポイントへ集中することを避けること
解説
解答の論理構成
-
受験者が注目すべき下線部
・【問題文】「①社員に配布するノートPCを均等に四つのグループに分け、グループごとに異なるESSIDを設定する」
・【問題文】「③ 各アクセスポイントには、各グループのノートPCに設定した4種類のESSIDのいずれかを重複しないように設定する」 -
①が意味すること
- ノートPCを“均等”に4グループへ割り振り、グループごとに異なる「ESSID」を設定する=各PCはあらかじめ1つのESSIDに結び付けられる。
- ESSIDは無線LANでアクセスポイント(AP)を識別するためのネットワーク名。異なるESSIDのAPには基本的に接続できない。
-
③が意味すること
- 4台のAPそれぞれに、4種類のESSIDを「重複しないように」割り当てる=1台のAPは1種類のESSIDしか持たず、同じESSIDを持つAPはフロアに存在しない。
-
①と③を“同時”に行った結果
- 各ノートPCは、自分のESSIDを持つ“唯一”のAPのみに接続可能。
- 約40台のPCが“均等”に4グループへ分かれているため、1台のAPあたり約10台が接続する。
- よって、フロアの無線トラフィックが特定APに集中せず、帯域や無線資源が分散利用される。
-
結論
- ①と③は「通信端末を均等に分散配置し、各APへ均等に割り振る」設計。
- 目的は【模範解答】「通信が特定のアクセスポイントへ集中することを避けること」と一致する。
誤りやすいポイント
- ESSIDを複数APに同一設定すれば“ローミングが楽”と考えがちだが、本設計はローミングより負荷分散を優先している。
- 下線②(DHCPのIP−MAC固定)はセキュリティ/管理目的であり、負荷分散とは直接関係しない。
- 「チャネルを分ける」設定と「ESSIDを分ける」設定を混同し、チャネル分離だけで負荷分散できると思い込むミス。
FAQ
Q: ESSIDを統一し、チャネルだけ違えても負荷分散になりませんか?
A: 端末は受信強度や通信状況でAPを選ぶため、接続が一極集中する恐れがあります。ESSIDを分ければ端末側がAPを選ぶ余地がなくなり、確実な分散が可能です。
A: 端末は受信強度や通信状況でAPを選ぶため、接続が一極集中する恐れがあります。ESSIDを分ければ端末側がAPを選ぶ余地がなくなり、確実な分散が可能です。
Q: 異なるESSIDだと席替えのたびに設定を変える必要はありますか?
A: 本計画ではPCグループと席の位置を固定せず、ユーザは自分のPCを持参します。PCのESSIDは固定で、どの席でも同じESSIDのAPを探して接続する運用です。
A: 本計画ではPCグループと席の位置を固定せず、ユーザは自分のPCを持参します。PCのESSIDは固定で、どの席でも同じESSIDのAPを探して接続する運用です。
Q: ローミング性能を犠牲にしても良いのでしょうか?
A: フロア内の移動距離が短く、席を離れる際は「ノートPCをキャビネットに保管」する運用です。移動中に通信を継続する必要性が低いため、ローミングより負荷分散を優先しています。
A: フロア内の移動距離が短く、席を離れる際は「ノートPCをキャビネットに保管」する運用です。移動中に通信を継続する必要性が低いため、ローミングより負荷分散を優先しています。
関連キーワード: ESSID, アクセスポイント, 無線LAN, ロードバランシング, チャネル分割
設問2:
問題文を見る(2)本文中の下線②の方式を採用する目的を、30字以内で述べよ。
模範解答
所定外の機器をネットワークに接続させないため
解説
解答の論理構成
- まず本文には、IPアドレス付与について
「② MACアドレスとIPアドレスの対応情報を手動でDHCPサーバに設定し、その情報に基づいてIPアドレスを決定する方式を採る」
とあります。ここで“手動で対応情報を登録”することは、機器の物理アドレスを管理者があらかじめ把握・管理することを意味します。 - また無線LAN導入計画の前提として、
「・社員に配布した所定のノートPC以外は、フロア内への持込み及び無線LANへの接続を禁止する。」
とあり、“所定外の機器”はネットワークに接続させない方針が示されています。 - DHCPは通常“誰でも”リース要求を行えますが、対応表に登録のないMACアドレスにはIPアドレスが払い出されません。
- 従って、②の方式は「DHCPによるIPアドレス取得」をネットワーク接続の最終関門として利用し、登録済みのMACアドレス(=配布済みノートPC)だけに通信を許可する狙いがあると論理づけられます。
- 以上より、模範解答「所定外の機器をネットワークに接続させないため」となります。
誤りやすいポイント
- 「IPアドレスを固定化して管理コストを下げる」と勘違いしがちですが、本文は“手動で対応情報を登録”とあり、むしろ管理負荷は上がります。目的はセキュリティ確保です。
- ESSIDの隠蔽やフィルタリング機能と混同し、②を無線側のアクセス制御と思い込むミス。②は“DHCPサーバ側”で有線/無線を問わず適用されます。
- 「MACアドレスは偽装できる=無意味」と短絡し、設問が求める“形式的な目的”を外してしまうケース。試験ではポリシー実現手段としての意図を答えます。
FAQ
Q: DHCPの自動割当てをやめて静的IPを各PCに設定すれば同じ効果では?
A: 配布PCが約40台と比較的多く、席替えも頻繁に発生する環境です。DHCPで一元管理しつつ不正端末を排除するほうが運用が容易です。
A: 配布PCが約40台と比較的多く、席替えも頻繁に発生する環境です。DHCPで一元管理しつつ不正端末を排除するほうが運用が容易です。
Q: MACアドレスを偽装されたら接続できてしまいませんか?
A: 可能性はありますが、試験の文脈では“基本的なアクセス制御策”として評価されます。実務では802.1X認証などと組み合わせ安全性を高めます。
A: 可能性はありますが、試験の文脈では“基本的なアクセス制御策”として評価されます。実務では802.1X認証などと組み合わせ安全性を高めます。
Q: 無線LAN側のフィルタリング機能と②の違いは?
A: 無線側のフィルタは“アクセスポイントに接続させない”制御、②は“IPアドレスを受け取れず通信できない”制御です。二重に設けることで多層防御となります。
A: 無線側のフィルタは“アクセスポイントに接続させない”制御、②は“IPアドレスを受け取れず通信できない”制御です。二重に設けることで多層防御となります。
関連キーワード: MACアドレスバインディング, DHCP, アクセス制御, 不正接続対策, 無線LANセキュリティ
設問3:
問題文を見る本文中のc、dに入れる適切な字句を解答群の中から選び、記号で答えよ。
解答群
ア:ANY接続拒否
イ:アドホックモード
ウ:ステルス
エ:メッセージ認証
オ:ルーティング
カ:ローミング
模範解答
c:ウ
d:ア
解説
解答の論理構成
- 無線LANでは、電波を傍受されにくくするために「アクセスポイント名(ESSID)そのものを電波に載せない」設定が用意されています。本文には
「ESSIDを隠蔽する c 機能」
とあり、“隠蔽”がキーワードです。解答群のうちESSIDを隠す操作を指すのは「ウ:ステルス」です。 - さらに本文は
「ESSIDが一致した場合だけ通信を許可する d 機能」
と続きます。IEEE 802.11の仕様上、ESSIDをブランク(ANY)にして接続要求を出すと、周囲のアクセスポイントを列挙させることができます。これを拒否し、利用者に“正しいESSIDを入力させないと接続させない”仕組みが「ア:ANY接続拒否」です。 - 他の選択肢との適合性を確認すると、
・「イ:アドホックモード」「カ:ローミング」は通信モード/移動時の機能であり本文の記述と無関係。
・「エ:メッセージ認証」「オ:ルーティング」はセキュリティ/経路制御の一般用語でありESSIDの一致可否とは結び付かない。
よって
c=「ウ:ステルス」
d=「ア:ANY接続拒否」
が妥当です。
誤りやすいポイント
- 「ステルス」と「ANY接続拒否」を逆に覚えている。ステルスは“ESSIDを見せない”、ANY接続拒否は“ESSIDを空欄で探させない”という別機能です。
- 「イ:アドホックモード」を“隠ぺい”と誤解するケース。アドホックは端末同士が直接つながるモードであり、アクセスポイント設定とは別物です。
- 「エ:メッセージ認証」を“認証”の語だけで選びがち。本文が求めているのは電波に流すESSIDの制御であって暗号・認証方式ではありません。
FAQ
Q: ステルスESSIDだけ設定すれば安全ですか?
A: いいえ。パケット解析ツールでビーコン以外の管理フレームを傍受すればESSIDを取得できるため、WPA2など暗号化と組み合わせることが必須です。
A: いいえ。パケット解析ツールでビーコン以外の管理フレームを傍受すればESSIDを取得できるため、WPA2など暗号化と組み合わせることが必須です。
Q: ANY接続拒否を有効にするとユーザビリティは落ちますか?
A: 初回接続時に正しいESSIDを手入力する必要があるものの、一度設定すれば自動再接続できます。セキュリティ向上効果と比較して十分許容範囲です。
A: 初回接続時に正しいESSIDを手入力する必要があるものの、一度設定すれば自動再接続できます。セキュリティ向上効果と比較して十分許容範囲です。
Q: アクセスポイント同士の無線接続機能と今回の設定は両立しますか?
A: 可能です。アクセスポイント間通信はWDS等の独立した設定項目であり、ステルス/ANY接続拒否はクライアント向けブロードキャスト制御にのみ作用します。
A: 可能です。アクセスポイント間通信はWDS等の独立した設定項目であり、ステルス/ANY接続拒否はクライアント向けブロードキャスト制御にのみ作用します。
関連キーワード: ESSID, ステルスSSID, ANY接続拒否, 無線LANセキュリティ, IEEE 802.11
設問4:
問題文を見るSTPを設定することで実現できる事柄として、適切な記述を解答群の中から二つ選び、記号で答えよ。
解答群
ア:L3スイッチとL2スイッチ1との間の回線が切断した場合、アクセスポイントAとBを結ぶ経路に自動的に切り替わる。
イ:L3スイッチとL2スイッチ2との間の回線が切断した場合、アクセスポイントAとB,及びCとDを結ぶ経路に自動的に切り替わる。
ウ:L3スイッチとL2スイッチ2との間の回線が切断した場合、アクセスポイントCとDを結ぶ経路に自動的に切り替わる。
エ:STPによって、アクセスポイントを接続した2台のL2スイッチとL3スイッチとの間の通信経路を冗長化できる。
オ:指定ポートが接続している回線が切断した場合、ブロッキングポートが接続する回線に瞬時に迂回して、通信を復旧させる。
模範解答
ア、エ
解説
解答の導き方
結論は、ア、エ です。
まず問題文に「各スイッチとアクセスポイントへのスパニングツリープロトコル(以下、STPという)の適用によって、ネットワークの冗長性を確保する」とあり、さらに「L3スイッチをルートブリッジとする」と明記されています。これらから、図2の構成(L3スイッチを根にしてL2スイッチ1/2とアクセスポイント群が接続され、アクセスポイント間の無線接続が冗長経路として用意されている)に対してSTPが動作することが読み取れます。
STPの基本動作(試験で最低限押さえる点)を簡潔に整理します。
- ルートブリッジ(ここでは問題文の指示でL3スイッチ)がネットワークの基準になります。
- 各ブリッジ(L2スイッチやアクセスポイント)は、ルートブリッジへ最短(コストの最小)で到達するポートをルートポートとし、各セグメントには指定ポート(Designated Port)を決めます。それ以外のポートはブロッキングポートとして通信を止め、ループを防ぎます。
- ブリッジ優先度は数値が小さいほど優先度が高く、同値ならMACアドレスの小さい方が有利になります(ブリッジIDの比較でルート選出が決まります)。
- 問題文には「破線で例示したように、アクセスポイント同士の通信経路が接続するポートを、ブロッキングポートとする」とあるため、図2の点線(AP間無線リンク)は初期状態でブロッキングになっていると読み取れます。これらは冗長経路として待機しており、必要時にフォワーディングに変わりますが、常にすべてが同時に開通するわけではなく、STPがループのない単一のスパニングツリーになるようにポート状態を決定します。
以上を踏まえて選択肢を検討します。
選択肢 ア:
- 条件:「L3スイッチとL2スイッチ1との間の回線が切断した場合」
- 影響:L2スイッチ1配下にあるアクセスポイント(A, C)がルートブリッジへ直接到達できなくなります。問題文は「各スイッチとアクセスポイントへのSTPの適用」と「アクセスポイント間接続機能」を明示しているため、AP間の無線リンク(A―B)がSTPに参加しており、必要ならブロッキング→フォワーディングに遷移できます。切断後、L2スイッチ1は代替経路としてL2スイッチ2経由でルートに到達する必要があり、その経路はA → B(無線)→ L2スイッチ2 → L3の経路になります。したがってSTPによって自動的にAとBを結ぶ経路が有効化されます。よって ア は正しいです。
選択肢 イ:
- 条件:「L3スイッチとL2スイッチ2との間の回線が切断した場合」
- 検討:L2スイッチ2側がルートへ行けなくなった場合、L2スイッチ2はA経由(B→A)かC経由(D→C)のどちらかでL2スイッチ1を経由してルートへ到達する候補があります。しかしSTPはループを防ぐために単一のスパニングツリーを維持し、複数の冗長経路を同時にフォワーディングにはしません(どちらか一方のAP―APリンクがフォワーディングに、他方はブロッキングのままになる)。よって「AとB,及びCとDを両方とも自動的に切替える(=両方を同時に有効化する)」とは限らず、必ずしも両方が切替わるわけではありません。したがって イ は誤りです。
選択肢 ウ:
- 条件はイと同じで、結論は「CとDを結ぶ経路に自動的に切り替わる」としています。前述のとおり、どちらのAP―APリンクが選ばれるかはSTPのコストやブリッジID(問題文にある「アクセスポイントA、B、C、Dの順に、ブリッジ優先度が高い」が選択の材料になり得ます)で決まりますが、C―Dが必ず選ばれるとは限りません。従って ウ も誤りです。
選択肢 エ:
- 「STPによって、アクセスポイントを接続した2台のL2スイッチとL3スイッチとの間の通信経路を冗長化できる。」
- 説明:STPはループを防ぎつつ冗長リンクを保持し、主経路が断たれた際にブロッキングポートをフォワーディングに切り替えて代替経路を確立します。問題文の構成(L2スイッチ1/2とL3、AP間の冗長経路及びAP-AP無線リンク)そのものがSTPによる冗長化を目的として設計されていると明記されているため、エ は正しいです。
選択肢 オ:
- 「指定ポートが接続している回線が切断した場合、ブロッキングポートが接続する回線に瞬時に迂回して、通信を復旧させる。」
- 説明:STP(従来の802.1D)ではポート状態の遷移にlistening/learningなどの時間がかかり、収束は瞬時ではありません(RSTP等を使えば高速化できますが、問題文はその指定がありません)。したがって「瞬時に」という表現は誤りであり、オ は誤りです。
以上より正解は ア、エ となります。
誤りやすいポイント
- 「ブリッジ優先度が高い」の意味を取り違える:STPでは数値が小さいほど優先度が高い点を忘れるとルート選出の理解を誤ります。
- 冗長リンクは「常時すべて有効」ではない:冗長リンクは初期はブロッキングになっており、故障時にSTPが再計算して一部分を有効化しますが、同時に複数を有効化してループを作らないようにします。
- フェールオーバの速度を過信する:従来STPは即時ではなく収束時間が必要です。高速化されたRSTPと混同しないようにする必要があります。
- アクセスポイントもSTPに参加すると明記されていることを見落とすと、AP-APリンクが無視されると誤解しやすいです。
FAQ
Q: ブリッジ優先度が高いとはどういう意味ですか?
A: STPのブリッジ優先度は数値で表され、数値が小さいほど優先度が高くルートブリッジに選ばれやすいです。優先度が同じ場合はMACアドレス(小さい方)が次の判定要素になります。
A: STPのブリッジ優先度は数値で表され、数値が小さいほど優先度が高くルートブリッジに選ばれやすいです。優先度が同じ場合はMACアドレス(小さい方)が次の判定要素になります。
Q: AP間の冗長無線リンクが複数ある場合、故障時に全部が同時に有効になりますか?
A: いいえ。STPはループを防ぐため単一のスパニングツリーを形成するので、候補経路のうち必要なものだけがフォワーディングされ、他はブロッキングのままになります。どちらが有効になるかはコストやブリッジIDによって決まります。
A: いいえ。STPはループを防ぐため単一のスパニングツリーを形成するので、候補経路のうち必要なものだけがフォワーディングされ、他はブロッキングのままになります。どちらが有効になるかはコストやブリッジIDによって決まります。
Q: STPの切替(収束)時間はどのくらいですか?
A: 従来の802.1D STPではタイマー設定により数十秒(例えば30秒程度)の遅延が発生することがあります。RSTP(802.1w)やベンダ固有の高速化機能を使うと数秒以下に短縮できます。
A: 従来の802.1D STPではタイマー設定により数十秒(例えば30秒程度)の遅延が発生することがあります。RSTP(802.1w)やベンダ固有の高速化機能を使うと数秒以下に短縮できます。
関連キーワード: STP、ルートブリッジ、ルートポート、指定ポート、ブロッキングポート、ブリッジ優先度

