
応用情報技術者 2012年 秋期 午後 問09
電子メールのセキュリティ対策に関する次の記述を読んで、設問1~4に答えよ。
L社は、インターネット上で集客や案内を行うイベント運営会社である。L社では、社内の業務連絡や社外の顧客との連絡などに、電子メール(以下、メールという)を利用している。社外の顧客とは、インターネットを経由してメールをやり取りしている。
〔セキュリティインシデントの発生と対策の検討〕
ある日、L社の社員がメールの宛先を誤ったことによって、顧客の個人情報が記載されたファイルが、業務に関係のない社員に誤って送られるセキュリティインシデントが発生した。
今回は社内への誤送信であったが、これが社外への誤送信であったとすると重大な事態に発展するおそれがあった。事態を重く見たL社の情報システム部のM部長は、現行のメールシステムではセキュリティ機能が弱いと考えた。メールに関するセキュリティ対策の強化のために、担当者のNさんに、現行のメールシステムを新製品に切り替える検討を指示した。
新製品を用いたL社の社内システムの構成を、図1に示す。
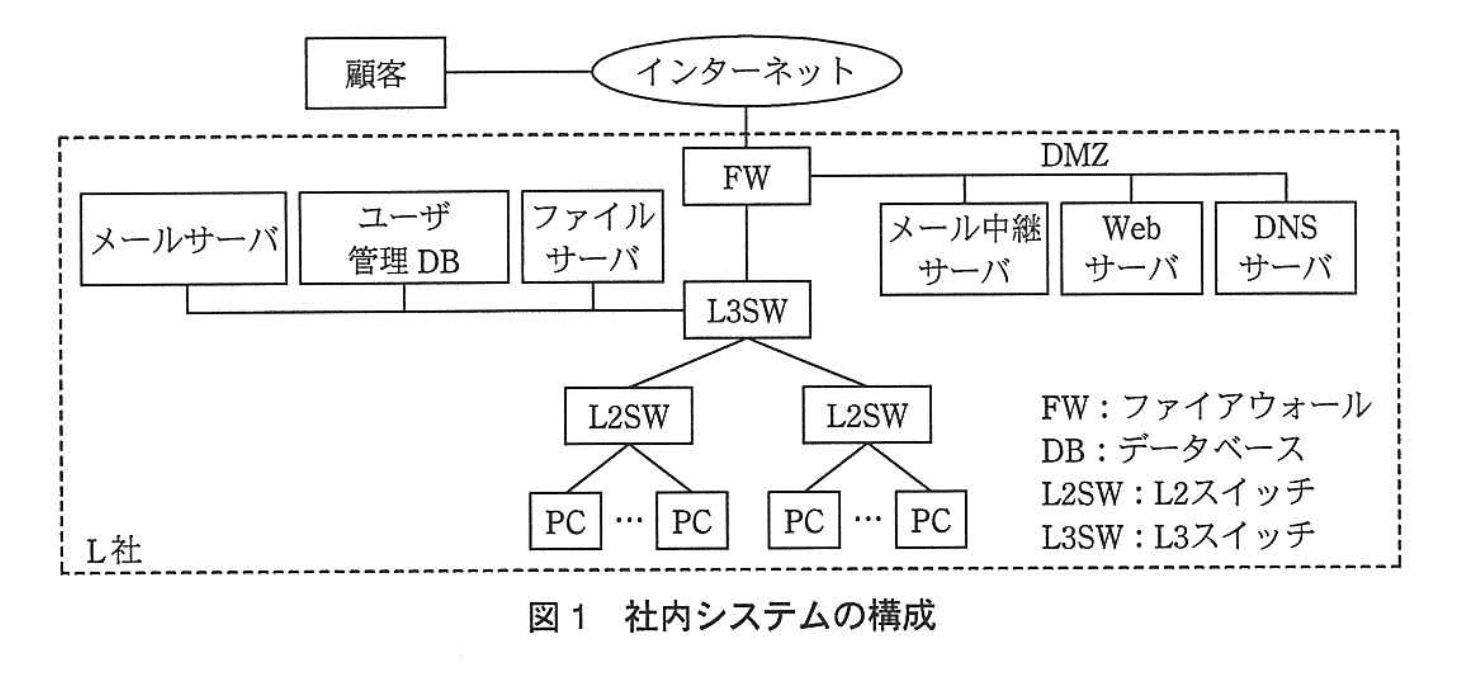
メールサーバは、社内の利用者のメールボックスを有する。メール中継サーバは、インターネットを経由して社外の顧客とメールをやり取りする際に利用される。
ユーザ管理DBは、新製品の導入に伴って新たに設置されるもので、社内の全ての利用者のメールアドレスと、承認された社外のメールアドレスが登録されている。
送信したメールは、送信者の手元に残り、送信後も参照可能である。
〔M部長からの指示〕
M部長は、メールシステムのセキュリティ対策に関して、次の点についても十分に検討するようにNさんに指示した。
(1) 今回のような操作ミスによるセキュリティインシデントが社外宛てメールでも起こることを防止するために、新製品の機能を利用して、メールのセキュリティ対策を十分に取ること。
(2) メール全体又は添付ファイルを暗号化するなどして、個人情報の漏えい事故を未然に防ぐ対策を取ること。
(3) 送信前に宛先、メール本文及び添付ファイルの内容を十分に確認することは、社内のセキュリティ規定で決められている事項であるので、社員にセキュリティ規定を周知し遵守を徹底させること。
(4) ユーザ認証のセキュリティ対策を十分に取ること。
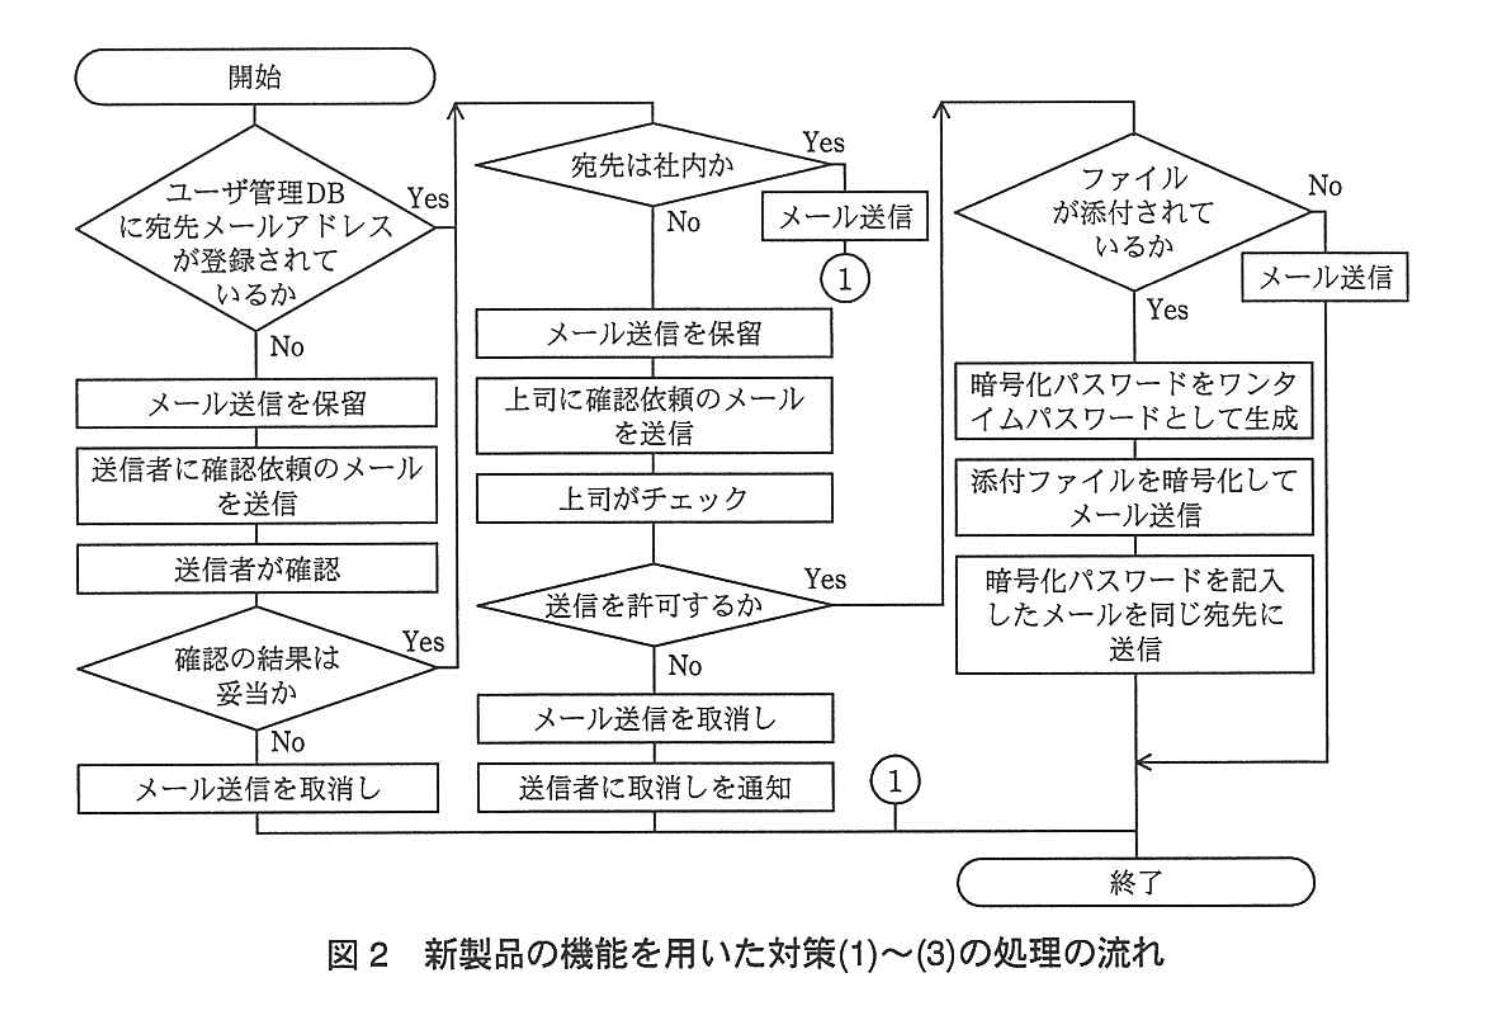
M部長から指示を受けたNさんは、新製品の機能を用いた対策と、その他の対策を検討した。新製品の機能を用いた対策の処理の流れを図2に示す。
〔新製品の機能を用いた対策〕
新製品が有する機能を利用して、次の対策(1)~(3)を実施する。
(1) メール誤送信の防止について、次の手順を実施する。
・メールが送信される際、宛先メールアドレスがユーザ管理DBに登録されているかどうかをチェックする。宛先メールアドレスが登録されている場合、(2)へ進む。宛先メールアドレスが登録されていない場合、メール送信を保留する。
・メールシステムが送信を保留したメールについては、送信者にそのメールとともに確認依頼のメールを自動的に送信する。送信者は、その保留されたメールの宛先、メール本文及び添付ファイルの妥当性を確認する。妥当であると判断した場合、(2)へ進み、妥当ではないと判断した場合、メール送信を取り消す。
(2) 上司によるメール送信の承認について、次の手順を実施する。
・メールの宛先が社内の場合、そのメールをそのまま宛先へ送信する。
・メールの宛先が社外の場合、そのメールの送信を保留し、送信者の上司にそのメールとともに確認依頼のメールを自動的に送信する。
・上司は、その保留されたメールの宛先、メール本文及び添付ファイルの内容をチェックし、メール送信を許可するかどうか判断する。
・上司がメール送信を許可する場合、添付ファイルがあれば(3)に進み、添付ファイルがなければそのメールを宛先へ送信する。許可しない場合、メール送信を取り消し、送信者に取消しの通知メールを自動的に送信する。
(3) 添付ファイル付きの社外宛てメールについて、次の手順を実施する。
・暗号化パスワードをワンタイムパスワードとして生成し、その暗号化パスワードを使用して添付ファイルを暗号化し、そのメールを宛先へ送信する。
・別途、暗号化パスワードを記入したメールを同じ宛先に送信する。送信する宛先は、今回は送信するメールと同じ宛先としているが、メールシステムの設定によって変更が可能である。
〔その他の対策〕
(1) 電子証明書を利用したメールの暗号化に関する標準規格の一つである a は、共通鍵の受渡しに b を利用している。しかし、全ての宛先のメールシステムが a に対応しているとは限らないので、今回はこの規格の採用を見送ることにする。
(2) 社員全員を対象に、新しいメールシステムの利用に関する研修を行い、個人情報の漏えいを防ぐために社内のセキュリティ規定を周知し遵守を徹底させる。
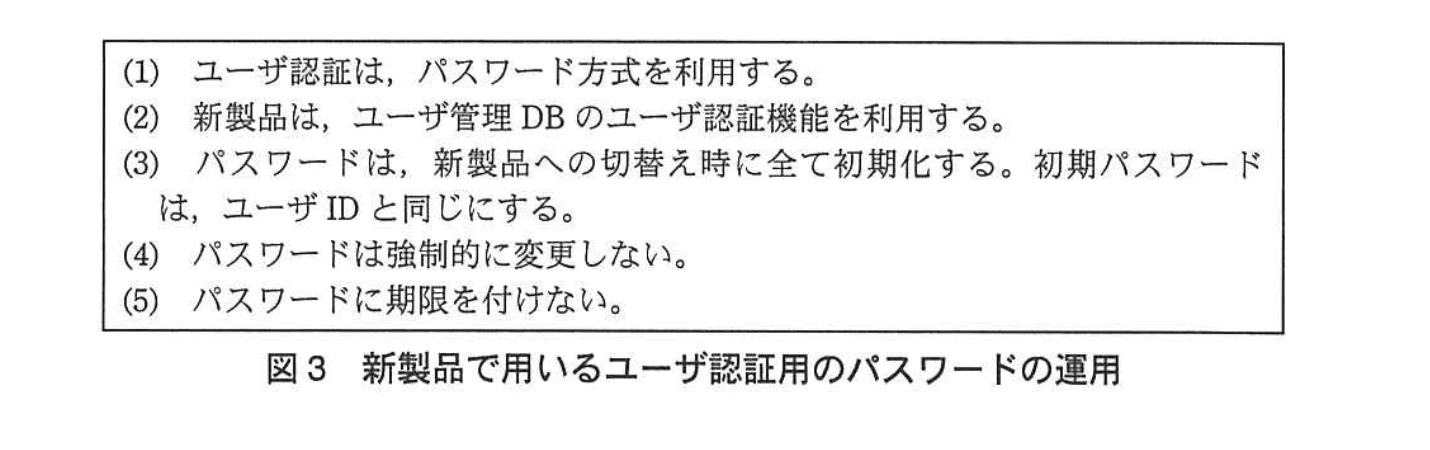
(3) 新製品で用いるユーザ認証用のパスワードの運用について、図3に示す。運用上の問題点が残る初期パスワードは、利用開始後直ちに変更するように社員全員に指示する。
Nさんから報告を受けたM部長は、〔新製品の機能を用いた対策〕の一部は、万が一見落としがあった場合の検討が不十分であることを指摘し、その対応策を指示した。
〔M部長の指摘事項と対応策の指示〕
送信者が誤ったファイルを添付したことを上司が発見できなかった場合、〔新製品の機能を用いた対策〕の(3)では、機能面で①問題点が残る。そこで、添付ファイル付き社外宛てメールの誤送信のリスク低減策として、暗号化パスワードが記入されたメールの宛先を送信者自身に変更する。さらに、そのメールを受け取った送信者は、cを再確認し、問題がなければ、dするようにする。
Nさんは、M部長の指示に従って対策を修正し、了承を得た。
設問1:
問題文を見る〔新製品の機能を用いた対策〕の(2)では、過失による情報漏えい以外にどのようなリスクを低減することができると考えられるか。そのリスクを20字以内で述べよ。
模範解答
故意による情報漏えいのリスク
解説
解答の導き方
〔新製品の機能を用いた対策〕の(2)は、社外宛てメールを上司の承認なしには送信できないようにする仕組みです。この仕組みが、誤送信(過失)以外に何を防げるかを考えます。
-
(2)の手順を確認する
「メールの宛先が社外の場合、そのメールの送信を保留し、送信者の上司にそのメールとともに確認依頼のメールを自動的に送信する」とあり、上司は「宛先、メール本文及び添付ファイルの内容をチェックし、メール送信を許可するかどうか判断する」ことになっています。許可されなければ「メール送信を取り消し」ます。 -
過失以外の漏えいに当てはめる
(1)の手順は、送信者自身が宛先や添付ファイルを確かめるもので、操作ミス(過失)への対策です。一方、(2)は送信者以外の第三者である上司が、社外に出ていくメールを全て確認します。社員が顧客の個人情報などを意図的に社外へ持ち出そうとしても、上司の目に触れ、許可されなければ送信されません。 -
抑止の効果
社外宛てのメールは必ず上司に見られると分かっていれば、社員は不正な持出しをためらいます。上司の承認は、故意の漏えいを発見する効果と、思いとどまらせる効果の両方をもちます。 -
結論
→ 故意による情報漏えいのリスク
誤りやすいポイント
- 「送信したメールは、送信者の手元に残り、送信後も参照可能である」という記述から「放置による漏えい」と考えてしまう。(2)は送信前に上司が確認する仕組みで、送信後のメールの保管には関係しません。
- 「誤送信」「宛先の誤り」と答える。設問は「過失による情報漏えい以外」を問うています。
- 「盗聴」「改ざん」と答える。通信経路上の脅威への対策は(3)の暗号化であり、上司の承認では防げません。
FAQ
Q: 上司の承認で、故意の漏えいを完全に防げますか?
A: 防げません。上司が見落としたり、上司自身が関与したりすれば漏えいは起こり得ます。それでも、社外宛てメールが全て第三者の確認を経るため、リスクは大きく下がります。
A: 防げません。上司が見落としたり、上司自身が関与したりすれば漏えいは起こり得ます。それでも、社外宛てメールが全て第三者の確認を経るため、リスクは大きく下がります。
Q: (1)と(2)はどう役割が違うのですか?
A: (1)は登録されていない宛先への送信を止め、送信者に確認させるもので、本人のミスを防ぎます。(2)は社外宛てメールを上司が確認するもので、本人のミスに加えて、本人が意図的に行う持出しも防ぎます。
A: (1)は登録されていない宛先への送信を止め、送信者に確認させるもので、本人のミスを防ぎます。(2)は社外宛てメールを上司が確認するもので、本人のミスに加えて、本人が意図的に行う持出しも防ぎます。
関連キーワード: 職務の分離、上長承認、内部不正、抑止的統制、情報漏えい対策

設問2:
問題文を見る〔その他の対策〕の(1)のa、bに入れる適切な字句を解答群の中から選び、記号で答えよ。
解答群
ア:AES
イ:HTTPS
ウ:MD5
エ:POP
オ:S/MIME
カ:SSL
キ:ZIP
ク:共通鍵方式
ケ:公開鍵方式
コ:ワンタイムパスワード
模範解答
a:オ
b:ケ
解説
解答の論理構成
- 【問題文】では、
“電子証明書を利用したメールの暗号化に関する標準規格の一つである a は、共通鍵の受渡しに b を利用している。”
と明示されています。 - 電子証明書を使うメール暗号化の国際的標準規格は “S/MIME(Secure/Multipurpose Internet Mail Extensions)” です。したがって a には “オ:S/MIME” が入ります。
- S/MIMEでは本文や添付ファイルを効率良く暗号化するため、まず高速な共通鍵暗号(例:AES)でデータを暗号化し、その“共通鍵”を受信者の公開鍵で暗号化して一緒に送ります。公開鍵で暗号化し、受信者が秘密鍵で復号する方式こそ “公開鍵方式” です。よって b には “ケ:公開鍵方式” が入ります。
- 以上より、 a=“オ” b=“ケ” が正答となります。
誤りやすいポイント
- 「HTTPSやSSLも電子証明書を使うからa=イ(HTTPS)/b=カ(SSL)かも」と連想してしまう。HTTPS/SSLは通信路保護であり、メール本文そのものを暗号化する規格ではありません。
- “共通鍵の受渡しに共通鍵方式?”と誤解し、b に “ク:共通鍵方式” を選ぶケース。共通鍵を安全に渡すには、それ自体とは異なる“公開鍵方式”を使うのが定石です。
- “ZIP暗号付き添付ファイル”と混同し、a に “キ:ZIP” を入れてしまう。ZIP暗号は標準規格ではなく、電子証明書を前提としません。
FAQ
Q: S/MIMEが普及しにくい理由は何ですか?
A: 送受信双方がS/MIME対応メーラーと電子証明書を必要とし、運用コストが上がるためです。問題文でも “全ての宛先のメールシステムがS/MIMEに対応しているとは限らない” と述べられています。
A: 送受信双方がS/MIME対応メーラーと電子証明書を必要とし、運用コストが上がるためです。問題文でも “全ての宛先のメールシステムがS/MIMEに対応しているとは限らない” と述べられています。
Q: なぜ共通鍵と公開鍵を組み合わせるのですか?
A: 共通鍵暗号は高速で大量データの暗号化に向き、公開鍵暗号は鍵配送を安全に行うのに向くからです。ハイブリッド暗号と呼ばれる一般的手法です。
A: 共通鍵暗号は高速で大量データの暗号化に向き、公開鍵暗号は鍵配送を安全に行うのに向くからです。ハイブリッド暗号と呼ばれる一般的手法です。
Q: S/MIMEを採用しない場合、本文暗号化はどう実現できますか?
A: 問題文のように添付ファイルを暗号化してパスワードを別送する方法や、TLS経由でのSMTP転送などが現実的代替策となります。
A: 問題文のように添付ファイルを暗号化してパスワードを別送する方法や、TLS経由でのSMTP転送などが現実的代替策となります。
関連キーワード: S/MIME, 公開鍵暗号、ハイブリッド暗号、電子証明書、共通鍵暗号
設問3:
問題文を見る〔その他の対策〕の(3)において、新製品で用いる初期パスワードの運用上の問題点とは何か。解答群の中から二つ選び、記号で答えよ。
解答群
ア:初期パスワードがファイルサーバのパスワードと異なること
イ:初期パスワードが変更前のメールシステムの初期パスワードと異なること
ウ:初期パスワードに有効期限がないこと
エ:初期パスワードを忘れてしまう社員が多いこと
オ:他の社員の初期パスワードが容易に推測できてしまうこと
模範解答
ウ、オ
解説
解答の論理構成
- 図3には初期パスワードの運用が示されており、特に
- 「(3) パスワードは、新製品への切替え時に全て初期化する。初期パスワードは、ユーザIDと同じにする。」
- 「(5) パスワードに期限を付けない。」
と明記されています。
- 初期パスワードがユーザIDと同一であれば、他の利用者でも容易に推測できます。したがって解答群の
- 「オ:他の社員の初期パスワードが容易に推測できてしまうこと」
が該当します。
- 「オ:他の社員の初期パスワードが容易に推測できてしまうこと」
- さらに「(4) パスワードは強制的に変更しない。」かつ「(5) パスワードに期限を付けない。」とあるため、初期パスワードが無期限で使われ続ける危険があります。これは解答群の
- 「ウ:初期パスワードに有効期限がないこと」
に対応します。
- 「ウ:初期パスワードに有効期限がないこと」
- 他の選択肢については、セキュリティ上の重大な欠陥を直接示していない、もしくは問題文で言及されていないため除外します。
以上より、運用上の問題点は「ウ、オ」です。
誤りやすいポイント
- 「(4) パスワードは強制的に変更しない。」を“変更不要=問題なし”と早合点し、期限の欠如(ウ)を見落とす。
- ファイルサーバや旧システムとの違い(ア・イ)を“統一されていない=問題”と誤解する。今回は“推測されやすさ”と“有効期限”が問われています。
- “忘れてしまう”というユーザ利便性の問題(エ)と、システム上の脆弱性を混同する。
FAQ
Q: 初期パスワードが他人に推測されると、なぜ危険なのですか?
A: 攻撃者がユーザIDさえ入手すれば認証を突破でき、メールやファイルに不正アクセスできるためです。
A: 攻撃者がユーザIDさえ入手すれば認証を突破でき、メールやファイルに不正アクセスできるためです。
Q: パスワードに有効期限を設けるメリットは?
A: 盗まれたパスワードが長期間悪用されるのを防ぎ、定期的な変更で安全性を維持できます。
A: 盗まれたパスワードが長期間悪用されるのを防ぎ、定期的な変更で安全性を維持できます。
Q: 強制変更を設定しない場合でも安全にする方法はありますか?
A: ワンタイムパスワードや多要素認証を併用し、固定パスワードだけに依存しない仕組みを導入する方法があります。
A: ワンタイムパスワードや多要素認証を併用し、固定パスワードだけに依存しない仕組みを導入する方法があります。
関連キーワード: パスワード管理、有効期限、推測容易性、強制変更、初期認証
設問4:〔M部長の指摘事項と対応策の指示〕について、(1)〜(3)に答えよ。
問題文を見る(1)本文中の下線①の問題点とは何か。45字以内で述べよ。
模範解答
「送信したメールと同じ宛先にパスワードが届くので、容易にファイルを復号できてしまう。」
または
「送信したメールと同じ宛先に、パスワードが書かれたメールが届いてしまうこと。」
解説
解答の論理構成
- まず問題の状況を確認します。本文では「送信者が誤ったファイルを添付したことを上司が発見できなかった場合、〔新製品の機能を用いた対策〕の(3)では、機能面で①問題点が残る」とあります。
- 〔新製品の機能を用いた対策〕(3)の手順は次のとおりです。
- 「暗号化パスワードをワンタイムパスワードとして生成し、その暗号化パスワードを使用して添付ファイルを暗号化し、そのメールを宛先へ送信する。」
- 「別途、暗号化パスワードを記入したメールを同じ宛先に送信する。」
- 誤った宛先へ添付ファイルを送信してしまうと、上記2つの手順によって「暗号化された添付ファイル」と「その復号パスワード」が両方とも誤った宛先へ届きます。
- したがって、暗号化の意図(第三者には読めないようにする)が失われ、「容易にファイルを復号できてしまう」ことが問題点になります。
誤りやすいポイント
- パスワードを“別メールで送る”というだけで安全だと短絡的に判断し、送信先が同一であるリスクを見落としやすいです。
- 上司確認が通れば安全と考えがちですが、上司も誤添付を見落とす可能性がある点を忘れやすいです。
- 「ワンタイムパスワード」という言葉に安心して、パスワード送信経路の設計を軽視しやすいです。
FAQ
Q: なぜパスワードを同じ宛先に送ると危険なのですか?
A: 誤送信先に暗号化ファイルと鍵がそろって届くため、「暗号化しても意味がない」状態になるからです。
A: 誤送信先に暗号化ファイルと鍵がそろって届くため、「暗号化しても意味がない」状態になるからです。
Q: 別途メールなら安全ではないのですか?
A: 宛先が同じであれば別途メールでも同一人物が両方受け取れるため、分離の効果がありません。
A: 宛先が同じであれば別途メールでも同一人物が両方受け取れるため、分離の効果がありません。
Q: 安全に送るにはどうすれば良いですか?
A: パスワードを送信者自身に戻し、内容を再確認してから電話など別経路で正しい相手に伝える方法が推奨されます。
A: パスワードを送信者自身に戻し、内容を再確認してから電話など別経路で正しい相手に伝える方法が推奨されます。
関連キーワード: 誤送信対策、添付ファイル暗号化、ワンタイムパスワード、情報漏えい、パスワード別送
設問4:〔M部長の指摘事項と対応策の指示〕について、(1)〜(3)に答えよ。
問題文を見る(2)本文中のcに入れる適切な字句を、30字以内で述べよ。
模範解答
c:メールの宛先、メール本文及び添付ファイルの妥当性
解説
解答の導き方
まず設問が求めている箇所を確認します。M部長の指示文には「送信者は、cを再確認し、問題がなければ、dするようにする。」とあります。ここで c は送信者が「再確認」する対象を指します。
次に、本文のどこで同様の「確認」対象が明示されているかを探します。新製品の機能を用いた対策(1)の説明に「送信者は、その保留されたメールの宛先、メール本文及び添付ファイルの妥当性を確認する。」と明確に書かれています。この文は、送信保留時に送信者が確認すべき具体的項目を示しています。また、(2)では上司についても「送信されたメールの宛先、メール本文及び添付ファイルの内容をチェックし、」と同じ三要素をチェックする旨が記載されており、確認対象が一貫していることが分かります。
M部長の指示で「再確認」となっている以上、その対象は既に示されている確認項目を指すのが自然です。特に今回のインシデントは「誤ったファイルを添付した」ことが発端であるため、添付ファイルの確認が明記されていることが重要です。以上の流れから、c に入る語句は本文の確認対象と同一の表現、すなわち次の文言が適切です。
解答(c):メールの宛先、メール本文及び添付ファイルの妥当性
誤りやすいポイント
- 確認対象をあいまいにして「内容を確認する」だけ書くと、設問で求める具体性に欠け減点される可能性がある点。本文は具体的に三項目を挙げているので、それに沿って書く必要があります。
- 「添付ファイル」を抜かす誤り。問題の発端が添付ファイルの誤送付であるため、添付ファイルの確認がポイントになっている点を忘れないこと。
- [c] と [d] を混同する誤り。[c] は再確認すべき対象(何を確認するか)であり、[d] は再確認後の行動(何をするか)である点に注意すること。
FAQ
Q: 「妥当性」とは具体的に何を確認することですか?
A: 宛先なら誤送信先ではないか、本文なら記載内容に個人情報や誤情報が含まれていないか、添付ファイルならファイル名・中身が正しいファイルかを確認することを指します。
A: 宛先なら誤送信先ではないか、本文なら記載内容に個人情報や誤情報が含まれていないか、添付ファイルならファイル名・中身が正しいファイルかを確認することを指します。
Q: 「内容の確認」とだけ書いたら駄目ですか?
A: あいまい表現は減点のリスクがあります。本文が明示する「宛先、メール本文及び添付ファイル」の三点を具体的に示すことをおすすめします。
A: あいまい表現は減点のリスクがあります。本文が明示する「宛先、メール本文及び添付ファイル」の三点を具体的に示すことをおすすめします。
Q: 設問では [d] は何を指しているのですか?
A: 本文の(3)には「別途、暗号化パスワードを記入したメールを同じ宛先に送信する。」とあるため、M部長の修正後はまず送信者自身が再確認を行い、問題なければ暗号化パスワードを本来の宛先に送信する、という趣旨と解釈できます。
A: 本文の(3)には「別途、暗号化パスワードを記入したメールを同じ宛先に送信する。」とあるため、M部長の修正後はまず送信者自身が再確認を行い、問題なければ暗号化パスワードを本来の宛先に送信する、という趣旨と解釈できます。
関連キーワード: 誤送信防止、添付ファイル暗号化、ワンタイムパスワード、承認ワークフロー、パスワード運用
設問4:〔M部長の指摘事項と対応策の指示〕について、(1)〜(3)に答えよ。
問題文を見る(3)本文中のdに入れる適切な字句を、30字以内で述べよ。
模範解答
d:メールやそれ以外の手段で宛先に暗号化パスワードを連絡
解説
解答の論理構成
-
本文で新製品の(3)は、 「暗号化パスワードをワンタイムパスワードとして生成し、その暗号化パスワードを使用して添付ファイルを暗号化し、そのメールを宛先へ送信する」
「別途、暗号化パスワードを記入したメールを同じ宛先に送信する」
と記載されています。
つまり誤った宛先に送った場合でも“ファイル+パスワード”がそろって届き、解読されるおそれがあります。 -
そこで〔M部長の指摘事項と対応策の指示〕では、 「暗号化パスワードが記入されたメールの宛先を送信者自身に変更する」
と指示し、いったんパスワードメールを自分で受け取る手順に改めています。 -
次に送信者が行うべき作業として、 「そのメールを受け取った送信者は、cを再確認し、問題がなければ、dするようにする。」
とあり、誤送信がないことを確認した後にパスワードを本来の相手へ伝達することが求められています。 -
よって d には、パスワードを正しい宛先へ届ける行為を示す語句を入れればよく、模範解答の
「メールやそれ以外の手段で宛先に暗号化パスワードを連絡」
が最も適切です。
これにより、誤送信時でも宛先はファイルを解読できず、リスクを大幅に下げられます。
誤りやすいポイント
- “パスワードを自分宛に送る”だけで完結したと誤解し、受信者への連絡を忘れる。
- 「連絡」ではなく「再送」と書いてしまい、電話・チャットなどメール以外の手段を排除してしまう。
- c と混同し、添付ファイルの再確認手順を d に書き込んでしまう。
FAQ
Q: そもそもパスワードをメールで送るのは安全なのでしょうか?
A: 本文は“ワンタイムパスワードとして生成”とし、誤送信リスクを減らすため送信者が内容を再確認してから別経路を選択できるようにしています。メール以外の手段(電話・SMSなど)も許容している点が擬似的な二経路送信となり、安全性向上につながります。
A: 本文は“ワンタイムパスワードとして生成”とし、誤送信リスクを減らすため送信者が内容を再確認してから別経路を選択できるようにしています。メール以外の手段(電話・SMSなど)も許容している点が擬似的な二経路送信となり、安全性向上につながります。
Q: なぜ自動的に別メールで送らず、手動確認にしたのですか?
A: 自動送信だと誤送信時に「暗号化ファイル+パスワード」が同時に第三者へ届きます。手動確認を入れることで“パスワードが誤宛先に渡る”経路を遮断し、深刻度を下げるためです。
A: 自動送信だと誤送信時に「暗号化ファイル+パスワード」が同時に第三者へ届きます。手動確認を入れることで“パスワードが誤宛先に渡る”経路を遮断し、深刻度を下げるためです。
Q: パスワードメールを送る代わりに安全な共有ストレージを使う案は?
A: 共有ストレージも有効ですが、本文は“新製品の機能”範囲で対策する想定です。導入コストや運用変更を抑えながらリスク低減を実現する現実的な代替策としてパスワード分離送信を選択しています。
A: 共有ストレージも有効ですが、本文は“新製品の機能”範囲で対策する想定です。導入コストや運用変更を抑えながらリスク低減を実現する現実的な代替策としてパスワード分離送信を選択しています。
関連キーワード: 暗号化、ワンタイムパスワード、誤送信防止、二経路認証、添付ファイル

