
応用情報技術者 2022年 秋期 午後 問01
マルウェアへの対応策に関する次の記述を読んで、設問に答えよ。
P社は、従業員数400名のIT関連製品の卸売会社であり、300社の販売代理店をもっている。P社では、販売代理店向けに、インターネット経由で商品情報の提供、見積書の作成を行う代理店サーバを運用している。また、従業員向けに、代理店ごとの卸価格や担当者の情報を管理する顧客サーバを運用している。代理店サーバ及び顧客サーバには、HTTP Over TLSでアクセスする。
P社のネットワークの運用及び情報セキュリティインシデント対応は、情報システム部(以下、システム部という)の運用グループが行っている。
P社のネットワーク構成を図1に示す。
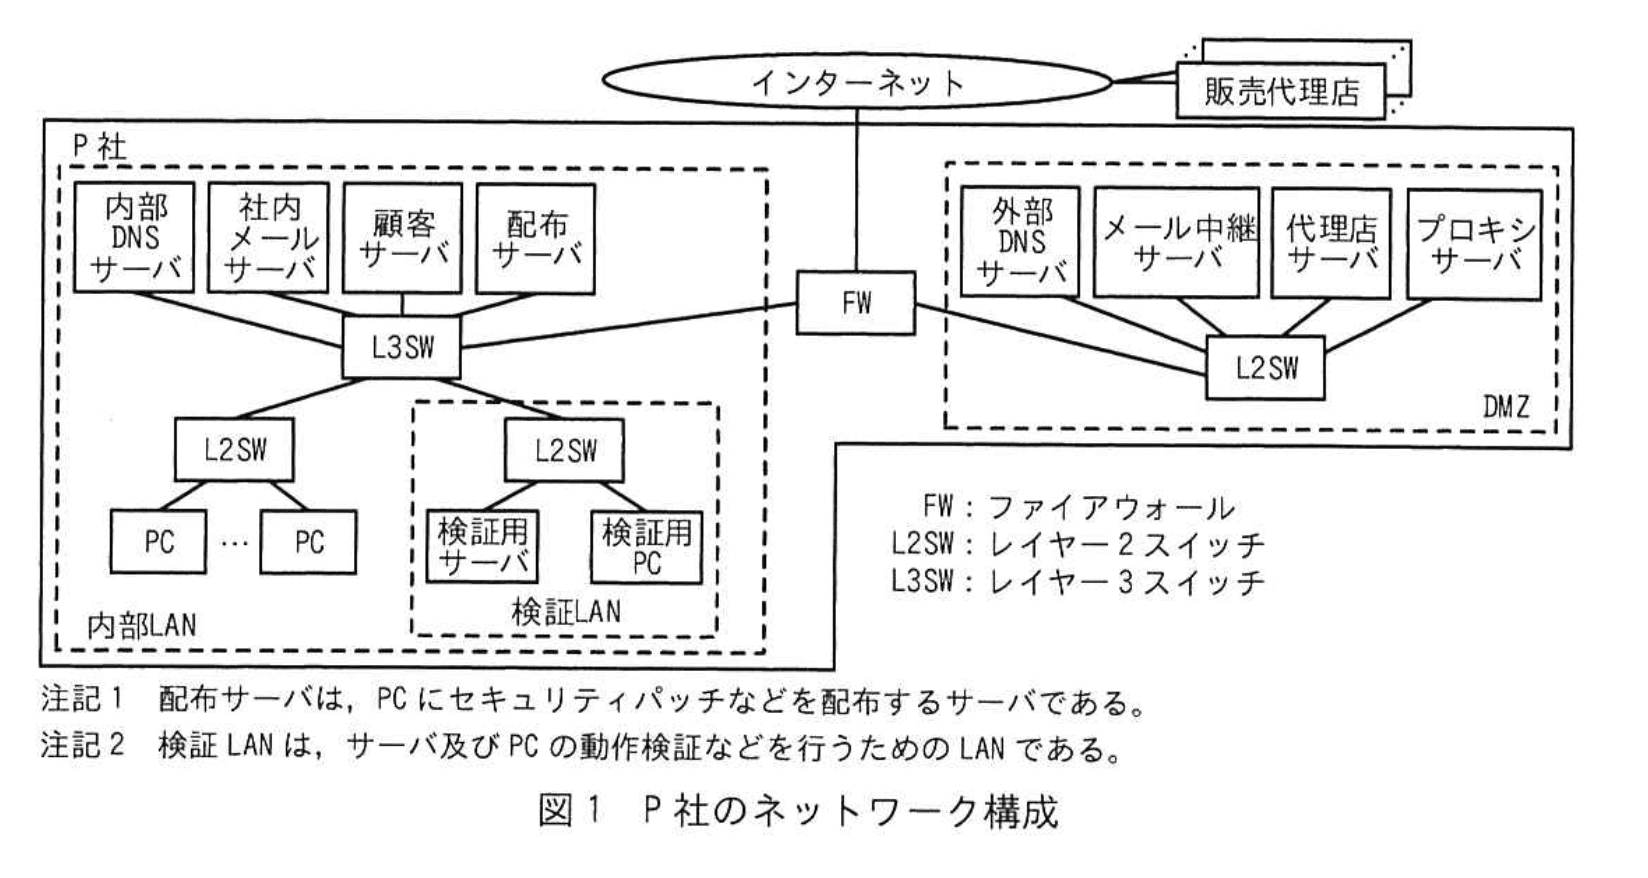
〔セキュリティ対策の現状〕
P社では、複数のサーバ、PC及びネットワーク機器を運用しており、それらには次のセキュリティ対策を実施している。
・aでは、インターネットとDMZ間及び内部LANとDMZ間で業務に必要な通信だけを許可し、通信ログ及び遮断ログを取得する。
・bでは、SPF(Sender Policy Framework)機能によって送信元ドメイン認証を行い、送信元メールアドレスがなりすまされた電子メール(以下、電子メールをメールという)を隔離する。
・外部DNSサーバでは、DMZのゾーン情報の管理のほかに、キャッシュサーバの機能を稼働させており、外部DNSサーバを①DDoSの踏み台とする攻撃への対策を行う。
・P社からインターネット上のWebサーバへのアクセスは、DMZのプロキシサーバを経由し、プロキシサーバでは、通信ログを取得する。
・PC及びサーバで稼働するマルウェア対策ソフトは、毎日、決められた時刻にベンダーのWebサイトをチェックし、マルウェア定義ファイルが新たに登録されている場合は、ダウンロードして更新する。
・システム部の担当者は、毎日、ベンダーのWebサイトをチェックし、OSのセキュリティパッチやアップデート版の有無を確認する。最新版が更新されている場合は、ダウンロードして検証LANで動作確認を1週間程度行う。動作に問題がなければ、PC向けのものはcに登録し、サーバ向けのものは、休日に担当者が各サーバに対して更新作業を行う。
・PCは、電源投入時に c にアクセスし、更新が必要な新しい版が登録されている場合は、ダウンロードして更新処理を行う。
・FW及びプロキシサーバのログの検査は、担当者が週に1回実施する。
〔マルウェアXの調査〕
ある日、システム部のQ課長は、マルウェアXの被害が社外で多発していることを知り、R主任にマルウェアXの調査を指示した。R主任による調査結果を次に示す。
(1) 攻撃者は、不正なマクロを含む文書ファイル(以下、マクロ付き文書ファイルAという)をメールに添付して送信する。
(2) 受信者が、添付されたマクロ付き文書ファイルAを開きマクロを実行させると、マルウェアへの指令や不正アクセスの制御を行うインターネット上のC&Cサーバと通信が行われ、マルウェアXの本体がダウンロードされる。
(3) PCに侵入したマルウェアXは、内部ネットワークの探索、情報の窃取、窃取した情報のC&Cサーバへの送信及び感染拡大を、次の(a)~(d)の手順で試みる。
(a) ②PCが接続するセグメント及び社内の他のセグメントの全てのホストアドレス宛てに、宛先アドレスを変えながらICMPエコー要求パケットを送信し、連続してホストの情報を取得する。
(b) ③(a) によって情報を取得できたホストに対して、攻撃対象のポート番号をセットしたTCPのSYNパケットを送信し、応答内容を確認する。
(c) (b)でSYN/ACKの応答があった場合、指定したポート番号のサービスの脆弱性を悪用して個人情報や秘密情報などを窃取し、C&Cサーバに送信する。
(d) 侵入したPCに保存されている過去にやり取りされたメールを悪用し、当該PC上でマクロ付き文書ファイルAを添付した返信メールを作成し、このメールを取引先などに送信して感染拡大を試みる。
R主任が調査結果をQ課長に報告したときの、2人の会話を次に示す。
Q課長:マルウェアXに対して、現在の対策で十分だろうか。
R主任:十分ではないと考えます。文書ファイルに組み込まれたマクロは、容易に処理内容が分析できない構造になっており、マルウェア対策ソフトでは発見できない場合があります。また、④マルウェアXに感染した社外のPCから送られてきたメールは、SPF機能ではなりすましが発見できません。
Q課長:それでは、マルウェアXに対する有効な対策を考えてくれないか。
R主任:分かりました。セキュリティサービス会社のS社に相談してみます。
〔マルウェアXへの対応策〕
R主任は、現在のセキュリティ対策の内容をS社に説明し、マルウェアXに対する対応策の提案を求めた。S社から、セキュリティパッチの適用やログの検査が迅速に行われていないという問題が指摘され、マルウェアX侵入の早期発見、侵入後の活動の抑止及び被害内容の把握を目的として、EDR(Endpoint Detection and Response)システム(以下、EDRという)の導入を提案された。
S社が提案したEDRの構成と機能概要を次に示す。
・EDRは、管理サーバ、及びPCに導入するエージェントから構成される。
・管理サーバは、エージェントの設定、エージェントから受信したログの保存、分析及び分析結果の可視化などの機能をもつ。
・エージェントは、次の(i)、(ii)の処理を行うことができる。
(i) PCで実行されたコマンド、通信内容、ファイル操作などのイベントのログを管理サーバに送信する。
(ii) PCのプロセスを監視し、あらかじめ設定した条件に合致した動作が行われたことを検知した場合に、設定した対応策を実施する。例えば、EDRは、(a)~(c)に示した⑤マルウェアXの活動を検知した場合に、⑥内部ネットワークの探索を防ぐなどの緊急措置をPCに対して実施することができる。
R主任は、S社の提案を基に、マルウェアXの侵入時の対応策をまとめ、Q課長にEDRの導入を提案した。提案内容は承認され、EDRの導入が決定した。
設問1:〔セキュリティ対策の現状〕について答えよ。
問題文を見る本文中のa~cに入れる適切な機器を、解答群の中から選び記号で答えよ。
解答群
ア:FW
イ:L2SW
ウ:L3SW
エ:外部DNSサーバ
オ:検証用サーバ
カ:社内メールサーバ
キ:内部DNSサーバ
ク:配布サーバ
ケ:メール中継サーバ
模範解答
a:ア
b:ケ
c:ク
解説
解答の論理構成
-
a の挙動
引用:「インターネットとDMZ間及び内部LANとDMZ間で業務に必要な通信だけを許可し、通信ログ及び遮断ログを取得する。」
− 外部と内部との通信を制御し、許可/遮断ログを出力するのは典型的に「FW(ファイアウォール)」の役割です。
− よって a =「ア:FW」。 -
b の挙動
引用:「SPF(Sender Policy Framework)機能によって送信元ドメイン認証を行い、送信元メールアドレスがなりすまされた電子メールを隔離する。」
− SPF対応はメール配送経路の入り口で実施することが多く、宛先メールサーバより前段の「メールゲートウェイ」に相当します。
− 解答群でメールゲートウェイに該当するのは「ケ:メール中継サーバ」。
− よって b =「ケ:メール中継サーバ」。 -
c の挙動
引用:「動作に問題がなければ、PC向けのものはcに登録し…」「PCは、電源投入時に c にアクセスし、更新が必要な新しい版が登録されている場合は、ダウンロードして更新処理を行う。」
− PCがパッチを取りに行く仕組みはパッチ配信サーバ又はWSUSのような「配布サーバ」が担います。
− 解答群で該当するのは「ク:配布サーバ」。
− よって c =「ク:配布サーバ」。
以上より模範解答は
a:ア/b:ケ/c:ク となります。
a:ア/b:ケ/c:ク となります。
誤りやすいポイント
- SPFを「社内メールサーバ」が行うと誤認するケース
→ SPFは受信段階で実施し、不正メールを社内に入れない運用が一般的です。 - a を「L3SW」とする誤答
→ L3スイッチにもACL機能はありますが、問題文でログ取得を明示している点が典型的ファイアウォールの仕様です。 - c を「検証用サーバ」とする誤答
→ 検証用サーバはテスト環境用であり、運用ネットワークにパッチを配布する役割を持ちません。
FAQ
Q: SPF機能は社内メールサーバ側で行っても良いのですか?
A: 技術的には可能ですが、社外からのメールを受け取る前にブロックする方がリスクを低減できるため、メール中継サーバでの実装が推奨されます。
A: 技術的には可能ですが、社外からのメールを受け取る前にブロックする方がリスクを低減できるため、メール中継サーバでの実装が推奨されます。
Q: 配布サーバが停止した場合、PCのパッチはどうなりますか?
A: 直接インターネット上のベンダーサイトへアクセスさせる緊急措置もありますが、帯域消費とセキュリティリスクが増すため、配布サーバの冗長化や迅速な復旧が望まれます。
A: 直接インターネット上のベンダーサイトへアクセスさせる緊急措置もありますが、帯域消費とセキュリティリスクが増すため、配布サーバの冗長化や迅速な復旧が望まれます。
Q: L3スイッチで通信制御を行うメリットとデメリットは?
A: ルータより高速にフィルタリングできますが、アプリケーション層までの深い検査や詳細ログ取得は難しく、ファイアウォール専用機器ほどの防御力は期待できません。
A: ルータより高速にフィルタリングできますが、アプリケーション層までの深い検査や詳細ログ取得は難しく、ファイアウォール専用機器ほどの防御力は期待できません。
関連キーワード: Firewall, SPF, DMZ, パッチ管理、メールゲートウェイ

設問2:〔セキュリティ対策の現状〕について答えよ。
問題文を見る本文中の下線①の攻撃名を、解答群の中から選び記号で答えよ。
解答群
ア:DNSリフレクション攻撃
イ:セッションハイジャック攻撃
ウ:メール不正中継攻撃
模範解答
ア
解説
解答の論理構成
- 問題文では、外部DNSサーバについて「“外部DNSサーバを①DDoSの踏み台とする攻撃への対策を行う”」と記述されています。
- 「DDoSの踏み台」とは、攻撃者が第三者サーバを悪用し、実際の標的へ大量のパケットを転送・増幅させる手口を指します。
- DNSサーバを踏み台にする代表的な手法は「DNSリフレクション攻撃(DNSアンプリフィケーション攻撃)」です。攻撃者は送信元IPアドレスを標的に偽装したDNSクエリを“オープンリゾルバ”へ送り、応答パケットを標的に反射・増幅させてDDoSを成立させます。
- 解答群のうち、DNSサーバを利用して踏み台化・増幅を行う攻撃は「ア:DNSリフレクション攻撃」のみです。
- したがって①の攻撃名は「ア:DNSリフレクション攻撃」となります。
誤りやすいポイント
- 「メール不正中継攻撃」はSMTPリレー設定を悪用するもので、DNSは関係ありません。
- 「セッションハイジャック攻撃」は通信中のセッションIDを横取りする攻撃で、踏み台・増幅というキーワードとは結び付きません。
- 「DNSの踏み台」という言葉が「DNSキャッシュポイズニング」などと混同されるケースがありますが、本設問の焦点は“DDoS増幅”です。
FAQ
Q: DNSリフレクション攻撃とDNSアンプリフィケーション攻撃は同じですか?
A: はい。リフレクション(反射)とアンプリフィケーション(増幅)は同時に行われるため、ほぼ同義語として扱われます。
A: はい。リフレクション(反射)とアンプリフィケーション(増幅)は同時に行われるため、ほぼ同義語として扱われます。
Q: 踏み台化を防ぐにはどのような対策が有効ですか?
A: “オープンリゾルバ”にならないように外部問い合わせを制限し、DNSレートリミット機能やIPフィルタリングを実施します。
A: “オープンリゾルバ”にならないように外部問い合わせを制限し、DNSレートリミット機能やIPフィルタリングを実施します。
Q: DNSSECを導入すればリフレクション攻撃は防げますか?
A: DNSSECは応答の真正性を保証する仕組みであり、リフレクション攻撃自体の防止には直接効果がありません。
A: DNSSECは応答の真正性を保証する仕組みであり、リフレクション攻撃自体の防止には直接効果がありません。
関連キーワード: DDoS, DNS, リフレクション、アンプリフィケーション、オープンリゾルバ
設問3:〔マルウェアXの調査〕について答えよ。
問題文を見る(1)本文中の下線②の処理によって取得できる情報を、20字以内で答えよ。
模範解答
稼働中のホストのIPアドレス
解説
解答の論理構成
- 問題で問われている「②」の内容を確認します。本文には
「②PCが接続するセグメント及び社内の他のセグメントの全てのホストアドレス宛てに、宛先アドレスを変えながらICMPエコー要求パケットを送信し、連続してホストの情報を取得する」
とあります。 - 「ICMPエコー要求パケットを送信」する行為は、一般に“Ping Sweep”と呼ばれるホスト探索手法で、応答が返ってきたアドレスは稼働中(生存している)と判断できます。
- したがって②の処理で攻撃者が得たい情報は、どのIPアドレスのホストがネットワーク上で動作しているか、という点に集約されます。
- 以上から解答は「稼働中のホストのIPアドレス」となります。
誤りやすいポイント
- 「ICMPエコー=Pingだからポート番号も分かる」と誤解し、開放ポート情報まで答えてしまう。
- 物理アドレス(MACアドレス)が取れると勘違いする。ICMPはL3プロトコルであり、MAC情報は取得できません。
- ②と③(b)の処理を混同し、サービスの脆弱性や開放ポートを答えてしまう。②はあくまで“到達確認”だけです。
FAQ
Q: ②の処理でホスト名やOS種別も分かるのですか?
A: ICMPエコー要求だけでは分かりません。名前解決やバナー取得といった追加手順が必要です。
A: ICMPエコー要求だけでは分かりません。名前解決やバナー取得といった追加手順が必要です。
Q: ②で送るICMPをFWが遮断していれば情報は得られない?
A: はい。FWがICMPエコー要求/応答をフィルタリングしていれば、Ping Sweepは成立しません。
A: はい。FWがICMPエコー要求/応答をフィルタリングしていれば、Ping Sweepは成立しません。
Q: ③(b)のTCP SYNとは何が違うのですか?
A: ②はICMPによる“生存確認”、③(b)は“特定ポートへの接続可否確認”で階層も目的も異なります。
A: ②はICMPによる“生存確認”、③(b)は“特定ポートへの接続可否確認”で階層も目的も異なります。
関連キーワード: ICMPエコー要求、Ping Sweep, ネットワーク探索、ホスト発見
設問3:〔マルウェアXの調査〕について答えよ。
問題文を見る(2)本文中の下線③の処理を行う目的を、解答群の中から選び記号で答えよ。
解答群
ア:DoS攻撃を行うため
イ:稼働中のOSのバージョンを知るため
ウ:攻撃対象のサービスの稼働状態を知るため
エ:ホストの稼働状態を知るため
模範解答
ウ
解説
解答の導き方
- まず、下線③の原文を確認します。
「③(a) によって情報を取得できたホストに対して、攻撃対象のポート番号をセットしたTCPのSYNパケットを送信し、応答内容を確認する」 - TCPのSYNパケットを送信して応答(SYN/ACKなど)を確認する行為は、いわゆるSYNスキャンです。これはポートが「開いているか(サービスが稼働しているか)」を調べる典型的な手法です。
- 選択肢を照合します。
・ア:DoS攻撃を行うため
・イ:稼働中のOSのバージョンを知るため
・ウ:攻撃対象のサービスの稼働状態を知るため
・エ:ホストの稼働状態を知るため
上記1. の説明から③の目的は「攻撃対象のサービスの稼働状態を知るため」であり、選択肢「ウ」が合致します。
誤りやすいポイント
- (a) のICMPエコー要求はホストの有無確認(Aliveチェック)であり、エの内容に対応します。ここを③と混同すると誤答になります。
- OSバージョン推定にはバナー取得やパケットフィンガープリントが必要で、SYNパケット単体では不十分です。イを選びたくなりますが要注意です。
- SYNパケットはDoS攻撃(SYN flood)にも使われますが、本設問では「応答内容を確認する」と明記されているためアは不適です。
FAQ
Q: ICMPエコー要求でポート番号を指定できないのに、なぜホストの存在確認に使われるのですか?
A: ICMPはネットワーク層のプロトコルでポート概念がなく、単に「そのIPアドレスを持つ機器が応答するか」を確認するためです。
A: ICMPはネットワーク層のプロトコルでポート概念がなく、単に「そのIPアドレスを持つ機器が応答するか」を確認するためです。
Q: SYNスキャンは通信相手に気づかれにくいのですか?
A: フルコネクションを張らずにSYN/ACK受信後にRSTを送るだけなので、ログに残りにくい特徴がありますが、IDS/IPSやファイアウォールで検知可能です。
A: フルコネクションを張らずにSYN/ACK受信後にRSTを送るだけなので、ログに残りにくい特徴がありますが、IDS/IPSやファイアウォールで検知可能です。
Q: SPFがマルウェアXのメールを防げない理由は?
A: SPFは「送信元ドメインの詐称」を検出します。感染PCが正規ドメインのメールサーバを経由して送る場合、詐称がないためSPFでは検出できません。
A: SPFは「送信元ドメインの詐称」を検出します。感染PCが正規ドメインのメールサーバを経由して送る場合、詐称がないためSPFでは検出できません。
関連キーワード: SYNスキャン、ポートスキャン、ICMPエコー、内部探索、C&C通信
設問3:〔マルウェアXの調査〕について答えよ。
問題文を見る(3)本文中の下線④について、発見できない理由として最も適切なものを解答群の中から選び、記号で答えよ。
解答群
ア:送信者のドメインが詐称されたものでないから
イ:添付ファイルが暗号化されているので、チェックできないから
ウ:メールに付与された署名が正規のドメインで生成されたものだから
エ:メール本文に不審な箇所がないから
模範解答
ア
解説
解答の論理構成
-
SPF機能の目的
【問題文】には、 「・bでは、SPF(Sender Policy Framework)機能によって送信元ドメイン認証を行い、送信元メールアドレスがなりすまされた電子メール…を隔離する。」
とあります。すなわちSPFは “送信元ドメインが正しいメールサーバから発信されたか” を検証し、ドメイン詐称を検知・隔離する仕組みです。 -
マルウェアXに感染した社外PCからのメールの性質
下線④で「マルウェアXに感染した社外のPCから送られてきたメールは、SPF機能ではなりすましが発見できません」と説明されています。
社外PCのユーザは自社ドメインの正規アカウントを持ち、そのPCは通常どおり正規のSMTPサーバを経由してメールを送信します。したがって、 • 送信者ドメインは本物
• 送信経路も正規サーバ
となり、SPFの照合結果は “PASS” になります。 -
結論
SPFが検知できないのは「送信者のドメインが詐称されたものではない」ためであり、解答群「ア」が最適です。
誤りやすいポイント
- 「添付ファイルが暗号化されている」「本文に不審箇所がない」といった内容はSPFの検証対象外です。SPFはメールヘッダ内の送信元ドメインと送信IPの整合性だけを確認します。
- DKIM・DMARCなどと混同し、「署名があるから検知できない」と考えがちですが、本設問はSPFのみが論点です。
- 「なりすまし=すべての不正メール」と早合点すると、正規ドメイン経由の攻撃メールがある事実を見落とします。
FAQ
Q: SPFは完全ではないのですか?
A: はい。正規ドメインを利用した攻撃メールや、ドメイン認証結果を無視する受信側設定の場合、SPFだけでは防げません。DMARC・DKIMや添付ファイル制御等の多層防御が必要です。
A: はい。正規ドメインを利用した攻撃メールや、ドメイン認証結果を無視する受信側設定の場合、SPFだけでは防げません。DMARC・DKIMや添付ファイル制御等の多層防御が必要です。
Q: 社外PCが正規SMTPサーバを使わず直接送ったらSPFは効きますか?
A: その場合はSPFレコードにないIPからの送信になるため「FAIL」となり、隔離や拒否が可能です。
A: その場合はSPFレコードにないIPからの送信になるため「FAIL」となり、隔離や拒否が可能です。
Q: SPF合格メールでも危険があると判断したらどうすればよいですか?
A: EDRやSandBox、URLフィルタ、メール振る舞い検知など、ドメイン以外の観点で検査・隔離できる仕組みを組み合わせます。
A: EDRやSandBox、URLフィルタ、メール振る舞い検知など、ドメイン以外の観点で検査・隔離できる仕組みを組み合わせます。
関連キーワード: SPF, ドメイン認証、SMTP, メールヘッダ、マクロ付き文書
設問4:〔マルウェアXへの対応策〕について答えよ。
問題文を見る(1)本文中の下線⑤について、どのような事象を検知した場合に、マルウェアXの侵入を疑うことができるのかを、25字以内で答えよ。
模範解答
ICMPエコー要求パケットの連続した送信
解説
解答の論理構成
- 【問題文】の〈マルウェアXの調査〉では、感染後の最初の動作として
“②PCが接続するセグメント及び社内の他のセグメントの全てのホストアドレス宛てに、宛先アドレスを変えながら ICMPエコー要求パケットを送信し、連続してホストの情報を取得する”
と明示されています。 - 下線⑤は “マルウェアXの活動を検知” した場合と定義されており、EDRがとらえるべき具体的なイベントを問うています。
- 感染のごく早期段階で共通して発生し、かつ平時のPCではまず行われない目立つ振る舞いが上記ICMP連続送信です。
- したがって、EDRが “ICMPエコー要求パケットを連続して送信する” 事象を捕捉できれば、マルウェアX侵入を高い確度で疑うことができます。
誤りやすいポイント
- TCPのSYNパケットによる “ポートスキャン” を挙げてしまう
⇒ これは手順(b)であり、すでにネットワーク探索が進んだ後の段階です。 - “ICMPエコー要求” だけを書き、連続性を示さない
⇒ 単発のpingは運用で発生し得るため誤検知が増えます。 - “ICMPエコー応答の受信” と書く
⇒ 送信動作が主体である点を取り違えると失点します。
FAQ
Q: TCP SYNスキャンの検知では不十分ですか?
A: 可能ですが、ICMP連続送信は感染直後に必ず行われるため、より早期発見につながります。
A: 可能ですが、ICMP連続送信は感染直後に必ず行われるため、より早期発見につながります。
Q: 社内の運用スクリプトでもpingを打つことがあります。誤検知は?
A: “宛先アドレスを変えながら連続して” という振る舞いまで条件に加えることで通常運用との差異を明確にできます。
A: “宛先アドレスを変えながら連続して” という振る舞いまで条件に加えることで通常運用との差異を明確にできます。
Q: 既存のIDS/IPSで同じ検知はできますか?
A: 可能ですが、EDRはエンドポイントでプロセス単位の情報も取得できるため、発生源の特定と隔離が迅速に行えます。
A: 可能ですが、EDRはエンドポイントでプロセス単位の情報も取得できるため、発生源の特定と隔離が迅速に行えます。
関連キーワード: ICMP, ネットワーク探索、EDR, 侵入検知
設問4:〔マルウェアXへの対応策〕について答えよ。
問題文を見る(2)本文中の下線⑥について、緊急措置の内容を25字以内で答えよ。
模範解答
マルウェアに感染したPCを隔離する。
解説
解答の論理構成
- まず本文には、EDRが検知したときの対応として
「⑤マルウェアXの活動を検知」した場合に「⑥内部ネットワークの探素を防ぐなどの緊急措置」をPCに対して実施できる
と明記されています。 - 「内部ネットワークの探素を防ぐ」ために最も直接的・確実な方法は、当該PCをネットワークから切り離し、他機器との通信を遮断することです。
- EDR製品の一般的な緊急措置(ネットワーク隔離・プロセス強制停止・電源遮断など)の中で、本文の要件を満たしつつ侵入拡大や情報流出を同時に抑えられるのは「PCの隔離」です。
- したがって下線⑥に対応する緊急措置の具体的内容は
「マルウェアに感染したPCを隔離する」
となります。
誤りやすいポイント
- 「通信を遮断する」「LANポートを無効にする」など表現を変えすぎて、本文の意図である“感染PCの孤立化”が伝わらない答案にしてしまう。
- 「プロセス停止」や「マルウェア削除」と答え、内部ネットワーク探索の根本的な遮断策になっていない。
- 「検疫ネットワークへ移動」など長い説明を書き、設問が求める“緊急措置”の核心部分(隔離)をぼかしてしまう。
FAQ
Q: “隔離”とは具体的に何を行うことですか?
A: 代表的にはNICを無効化する、EDRでネットワークインタフェースをブロックする、スイッチポートを閉じるなどによりPCをLANから切り離します。
A: 代表的にはNICを無効化する、EDRでネットワークインタフェースをブロックする、スイッチポートを閉じるなどによりPCをLANから切り離します。
Q: プロセス停止だけでは不十分なのはなぜですか?
A: マルウェアが再起動後に自動復旧する可能性や、未知の別プロセスが残るリスクがあるため、通信経路を遮断する隔離が優先されます。
A: マルウェアが再起動後に自動復旧する可能性や、未知の別プロセスが残るリスクがあるため、通信経路を遮断する隔離が優先されます。
Q: 隔離後に行うべき追加対応は?
A: フォレンジック調査、マルウェア駆除、OSとアプリのパッチ適用、社内他端末のスキャンなど段階的に被害範囲を確認します。
A: フォレンジック調査、マルウェア駆除、OSとアプリのパッチ適用、社内他端末のスキャンなど段階的に被害範囲を確認します。
関連キーワード: EDR, ネットワーク隔離、ICMPスキャン、C&Cサーバ、マルウェア検知
設問4:〔マルウェアXへの対応策〕について答えよ。
問題文を見る(3)EDR導入後にマルウェアXの被害が発生したとき、被害内容を早期に明らかにするために実施すべきことは何か。本文中の字句を用いて20字以内で答えよ。
模範解答
EDRが保存するログの分析
解説
解答の論理構成
- 設問は「被害内容を早期に明らかにするために実施すべきこと」を尋ねています。
- 【問題文】でS社が提案したEDRの機能に関し、
- 「管理サーバは、エージェントから受信したログの保存、分析及び分析結果の可視化などの機能をもつ。」
と明示されています。
- 「管理サーバは、エージェントから受信したログの保存、分析及び分析結果の可視化などの機能をもつ。」
- つまり、被害状況を素早く把握するには、EDRが収集・保管しているログを確認し、その分析結果を活用するのが最も直接的です。
- したがって解答は「EDRが保存するログの分析」となります。
誤りやすいポイント
- 「通信ログ」や「FWのログ」など既存装置のログと勘違いしやすい。設問の文脈は “EDR導入後” に限定されている点を見落とさないこと。
- 「可視化機能を見る」だけで済むと考えると不十分。可視化は分析結果の提示手段であり、根本はあくまでログの分析にある。
- 「ログを取得する」行為と「ログを分析する」行為を混同しやすい。被害を早期に明らかにするには分析まで実施する必要がある。
FAQ
Q: なぜファイアウォールやプロキシのログではなくEDRのログが優先されるのですか?
A: EDRは「PCで実行されたコマンド、通信内容、ファイル操作など」を端末側で詳細に収集するため、マルウェアXの感染経路や内部活動を直接追跡できます。ファイアウォールやプロキシのログでは端末内部の動作までは分かりません。
A: EDRは「PCで実行されたコマンド、通信内容、ファイル操作など」を端末側で詳細に収集するため、マルウェアXの感染経路や内部活動を直接追跡できます。ファイアウォールやプロキシのログでは端末内部の動作までは分かりません。
Q: EDRのログ分析は誰が行うべきですか?
A: 通常はシステム部の運用グループが行いますが、必要に応じてベンダーや専門MSS(Managed Security Service) に解析を委託するケースもあります。
A: 通常はシステム部の運用グループが行いますが、必要に応じてベンダーや専門MSS(Managed Security Service) に解析を委託するケースもあります。
Q: どのタイミングでログ分析を開始すればよいですか?
A: マルウェアXの兆候を検知した直後、あるいはSOCやSIEMがアラートを出した直後に即時着手するのが望ましいです。
A: マルウェアXの兆候を検知した直後、あるいはSOCやSIEMがアラートを出した直後に即時着手するのが望ましいです。
関連キーワード: EDR, ログ分析、インシデント対応、可視化、エージェント

