
基本情報技術者 2010年 秋期 午後 問06
ITサービスマネジメントにおける個人情報の保護に関する次の記述を読んで、設問1,2に答えよ。
X社では、約1万人の個人顧客向けに会員制の通信販売を行っている。注文はインターネットや電話で販売部が受け付け、商品と請求書を宅配便で発送する。顧客からの問合せなども、一括して販売部で受け付けている。顧客情報は、X社の基幹サーバで一括管理している。
X社の顧客管理部では、次の業務①~③を行っている。業務①は、顧客への定期的な取引状況の報告である。業務②及び③は、販売部での対応範囲を超えた問合せであり、顧客管理部に転送されてくる。
業務① 取引明細など顧客あて郵便物の印刷・発送
業務② 取引の詳細な内容や会員登録状況の照会など顧客からの問合せへの対応
業務③ 住所変更や退会など顧客からの訂正・削除・利用停止などの依頼への対応
業務①の印刷・発送の作業で使っている機器が老朽化し、最近は故障が増えている。X社の役員から“機器更新などの対応も含めて業務①~③の外部委託を検討するように”との指示を受けた顧客管理部長は、自身をリーダとして、顧客管理部、システム部及びリスク管理部の管理者からなる委託検討プロジェクト(以下、プロジェクトという)を発足させた。
設問1:
問題文を見る プロジェクトでは、まず委託元であるX社内での対応を検討することにした。次の記述中のに入れる正しい答えを、解答群の中から選べ。
プロジェクトでは、“個人情報の保護に関する法律についての経済産業分野を対象とするガイドライン”(以下、ガイドラインという)に沿った管理水準で検討を進めることにした。
個人データの取扱いの委託に当たっては、法とガイドラインに基づく安全管理措置(表にその概要を示す)を委託先に遵守させるために必要なaし、業務開始後は委託元がbする必要がある。
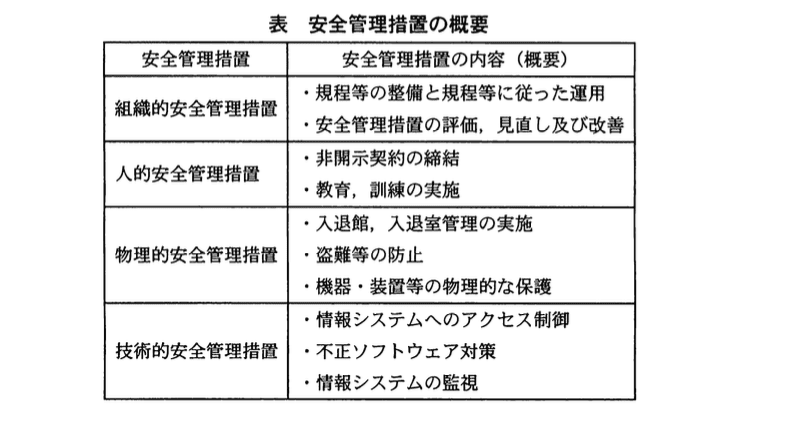
業務①〜③について、リスクに対する費用対効果の面から総合的に検討した。その結果、業務①については機器の買換えではなく外部委託とすることにした。
一方、業務②及び③については社内処理を継続することにした。その理由として、例えば表の安全管理措置のうち技術的安全管理措置について、cなどの対応を考慮する必要があったことによる。
プロジェクトとしてこのように結論を出し、役員に報告した。
a, bに関する解答群
ア:委託先の運用担当者を任命
イ:委託先の従業者を監督
ウ:契約を締結
エ:個人データの取扱状況を監督
cに関する解答群
ア:X社内の個人データを委託先からアクセスする際の安全性を確保するためにシステムを改修する
イ:X社の管理水準を満たす専用作業室を委託先に新たに確保する
ウ:X社の従業者が委託先の個人情報保護管理者となるために委託先で常駐する
エ:X社の従業者が委託先のシステム運用方法の指揮・命令体制を整備する
模範解答
a:ウ、b:エ、c:ア
解説
解答の導き方
この問題では、個人データを外部に委託するとき、委託元のX社が何を行う必要があるかと、業務②及び③を社内で続ける理由を考えます。
まず、aとbは、委託先に安全管理措置を守らせるために、委託元が行うことを問うています。
本文には、委託先に安全管理措置を「遵守させるために必要な」ことをしたうえで、「業務開始後」は委託元が何かをする、とあります。委託先に守るべきことを明確に伝えるには、個人データの取扱いに関する条件を契約で定める必要があります。そのため、aは「契約を締結」です。
契約した後も、委託先が実際に個人データを適切に扱っているかを確認し続ける必要があります。単に契約を結んだだけでは、安全に扱われているとは限らないからです。したがって、bは「個人データの取扱状況を監督」です。
次に、cを考えます。本文では、業務①は外部委託にする一方、業務②及び③は社内処理を続けるとしています。業務②は取引内容や会員登録状況の問合せへの対応で、業務③は住所変更や退会などの依頼への対応です。どちらも、顧客情報を確認したり変更したりする必要がある業務です。
表にある技術的安全管理措置には、「情報システムへのアクセス制御」や「情報システムの監視」があります。業務②及び③を委託すると、委託先からX社の顧客データにアクセスする必要が生じます。そのアクセスを安全に行えるようにするには、システムの改修などが必要になる場合があります。この対応を考慮した選択肢は、「X社内の個人データを委託先からアクセスする際の安全性を確保するためにシステムを改修する」です。
ほかの選択肢は、技術的安全管理措置に当たるとは限りません。委託先に専用作業室を確保する対応は、入退室管理や機器の保護などに関わる物理的安全管理措置です。また、委託先の従業者に対してX社が指揮・命令する体制を整えるのではなく、契約で役割を定め、委託先の個人データの取扱状況を監督することが必要です。
誤りやすいポイント
-
契約を結べば、その後の確認は不要だと考えること
契約は委託先に守ってもらうルールを定めるものです。業務開始後も、個人データの取扱状況を確認する必要があります。 -
委託先の従業者を直接監督すると考えること
問われているのは、個人データの取扱状況を委託元が監督することです。委託先の従業者に直接指示を出すこととは区別します。 -
安全管理措置の種類を混同すること
作業室や入退室の管理は物理的な対策です。情報システムへのアクセスを安全にするための対策は、技術的な対策です。 -
業務を委託するかどうかを、機器の買換えだけで決めること
本文では、リスクに対する費用対効果を総合的に検討しています。委託先から顧客データへ安全にアクセスするための対応も、その判断に関係します。
FAQ
Q: 委託先を監督するとは、委託先の従業者に直接指示を出すことですか?
A: いいえ。委託先で個人データが適切に扱われているかを確認することです。契約で定めたルールに沿っているかを把握することが大切です。
A: いいえ。委託先で個人データが適切に扱われているかを確認することです。契約で定めたルールに沿っているかを把握することが大切です。
Q: 業務①も顧客情報を扱うのに、なぜ外部委託できるのですか?
A: 顧客情報を扱う業務だから一律に委託できない、ということではありません。委託先に必要な安全管理措置を守らせ、委託元が取扱状況を監督できることを前提に、リスクや費用対効果を検討します。
A: 顧客情報を扱う業務だから一律に委託できない、ということではありません。委託先に必要な安全管理措置を守らせ、委託元が取扱状況を監督できることを前提に、リスクや費用対効果を検討します。
Q: 委託先から社内のデータにアクセスさせる場合、なぜシステム改修が関係するのですか?
A: 委託先が必要な情報だけにアクセスできるようにするなど、アクセスを安全に管理する仕組みが必要になるためです。既存のシステムで対応できない場合は、改修が必要になることがあります。
A: 委託先が必要な情報だけにアクセスできるようにするなど、アクセスを安全に管理する仕組みが必要になるためです。既存のシステムで対応できない場合は、改修が必要になることがあります。
関連キーワード: 個人データ、委託契約、安全管理措置、アクセス制御、委託先監督

設問2:
問題文を見る プロジェクトでは、次に委託先での安全管理措置の現状を調査することにした。次の記述中のに入れる正しい答えを、解答群の中から選べ。
役員の承認を受けて業務①の外部委託が決まり、委託先は印刷・発送業のY社に内定した。また、Y社での印刷・発送に必要なデータだけを、X社の基幹サーバから抽出してY社のファイルサーバへネットワーク経由で暗号化して送信する方式とした。
個人データの安全管理措置は、現在のX社での管理水準をY社においても維持する必要がある。そこで、プロジェクトではX社における規程や手続の要件を文書にまとめてY社の運用管理者に提示した。また、サービス開始前にY社の作業現場に行って現状調査を実施することで合意した。
後日、プロジェクトのメンバがY社の作業現場を訪問し、Y社の運用管理者と一緒に現状調査を実施した。現状調査の結果、次の問題点①〜④が発見された。
〔問題点〕
① 印字不良などで廃棄する、個人情報を含む印刷物は、鍵の付いた個人情報専用の廃棄箱に入れて保管し、定期的に廃棄処分をしている。しかし、この廃棄箱の鍵の保管管理が十分でなく、管理者の帰宅後はだれでも鍵を使用できる状態にある。
② ファイルサーバに対する設定変更などの特権操作は、電算室内の運用管理者席にあるシステム保守用端末だけで実行できる。しかし、この端末で行われた特権操作の内容は記録していない。
③ ファイルサーバへのログインは利用者IDとパスワードで認証しているが、認証後は、サーバ内のどのファイルも参照が可能である。
④ ファイルサーバへのログインは、すべて記録されるが、個々のファイルへのアクセスは、機能上の理由で記録していない。
プロジェクトのメンバとY社の運用管理者は、問題点について次のとおり確認した。
(1) 問題点①〜④のうち、問題点dを除くほかの三つの問題点は、技術的安全管理措置の問題である。
(2) 問題点①について、この問題を放置しておくとeというリスクがある。
(3) 問題点②及び④について、これらの問題を放置しておくとfというリスクがある。
Y社では、この現状調査の結果をガイドラインに沿ってまとめて改善計画を作成すること、及び改善計画の実施結果をX社に報告することを確約した。
dに関する解答群
ア:①
イ:②
ウ:③
エ:④
e, fに関する解答群
ア:個人情報を含む媒体を持ち出せる
イ:誤操作や不正操作の発見が困難になる
ウ:システム障害の原因となる
エ:利用者認証機能をう回できる
模範解答
d:ア、e:ア、f:イ
解説
解答の導き方
この設問では、問題点①〜④のうち、技術的安全管理措置ではないものを見分けます。また、問題点①、②、④を放置したときに起こるリスクも考えます。
まず、技術的安全管理措置とは、システムの設定や機能を使って情報を守る対策です。一方、物理的安全管理措置とは、書類や機器、鍵などを物理的に管理する対策です。
問題点①では、個人情報を含む印刷物を廃棄箱に入れて保管していますが、「管理者の帰宅後はだれでも鍵を使用できる状態」です。問題の中心は、紙の印刷物を保管する箱の鍵の管理です。システムの設定や機能の問題ではないため、①は物理的安全管理措置の問題です。したがって、技術的安全管理措置ではないものを選ぶdは①です。
ほかの問題点を確認します。
- 問題点②では、ファイルサーバの設定を変更するような特権操作(通常の利用者より強い権限で行う操作)の内容を記録していません。システム上の操作記録に関する問題です。
- 問題点③では、利用者IDとパスワードで本人を確認した後、どのファイルも参照できます。本人を確認する利用者認証はありますが、利用者ごとに参照できるファイルを制限するアクセス制御が不足しています。これもシステム上の設定に関する問題です。
- 問題点④では、サーバへのログインは記録していますが、個々のファイルへのアクセスは記録していません。何を見たかを記録する仕組みに関する問題です。
このように、②、③、④はシステムの操作記録やアクセス制御に関する問題なので、技術的安全管理措置の問題です。
次に、問題点①を放置した場合のリスクを考えます。管理者の帰宅後はだれでも鍵を使えるため、個人情報を含む印刷物を廃棄箱から持ち出されるおそれがあります。そのため、eは「個人情報を含む媒体を持ち出せる」です。
最後に、問題点②と④に共通するリスクを考えます。②では特権操作の内容が記録されず、④では個々のファイルへのアクセスが記録されません。どちらも、問題が起きた後に「誰が何をしたのか」を確認しにくくなります。そのため、誤操作や不正操作に気付いたり、原因を調べたりすることが難しくなります。したがって、fは「誤操作や不正操作の発見が困難になる」です。
誤りやすいポイント
- 問題点③は、利用者IDとパスワードを使っているから安全だと判断しないようにしましょう。本人確認ができても、利用できるファイルの範囲を制限できていなければ、アクセス制御に問題があります。
- 問題点②と④は、操作やアクセスを記録していないことが問題です。記録がないと、操作そのものを必ず防げないというより、発生後に発見したり原因を追ったりすることが難しくなります。
- 問題点①では、廃棄箱に鍵が付いていることだけで安全とはいえません。鍵を使える人が制限されていないため、印刷物を持ち出されるリスクがあります。
FAQ
Q: 利用者IDとパスワードでログインできるなら、問題点③に問題はないのですか?
A: ログイン時に確認できるのは、利用者が誰かということです。その利用者がどのファイルを見てよいかを決めるアクセス制御は別の仕組みです。問題点③では、ログイン後にどのファイルも参照できるため、アクセス制御が不十分です。
Q: 操作やファイルへのアクセスを記録すると、不正操作を防げるのですか?
A: 記録だけで不正操作を必ず防げるわけではありません。ただし、誰がいつ何をしたかを後から確認しやすくなり、誤操作や不正操作の発見、原因調査に役立ちます。
Q: 鍵の管理も安全管理の問題なのに、なぜ技術的安全管理措置ではないのですか?
A: 問題点①は、システムの機能や設定ではなく、印刷物を保管する箱と、その鍵を誰が使えるかという物理的な管理の問題だからです。
関連キーワード: 物理的安全管理措置、技術的安全管理措置、利用者認証、アクセス制御、操作ログ

