
基本情報技術者 2011年 秋期 午後 問04
情報セキュリティにおけるリスクに関する次の記述を読んで、設問1,2に答えよ。
E君の所属するF社では、自社の情報セキュリティにおけるリスクを数値化して管理することになり、基準を設定して所有する情報資産のリスク評価を行うことになった。E君はこのうち、サーバX及びサーバYのリスク評価を担当した。
なお、ここでは、試行のための仮の基準と値を扱うが、それぞれに“仮”を表す文言は用いない。
〔リスクの値の算出〕
F社では、機密性、完全性、可用性のそれぞれについて、情報資産のリスクの値を、次の式で算出する。
リスクの値=情報資産の価値×脅威×脆弱性
〔情報資産の価値の評価基準〕
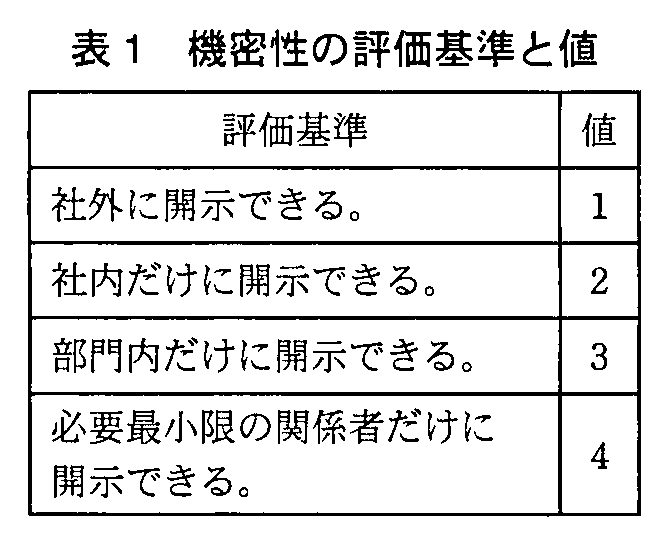
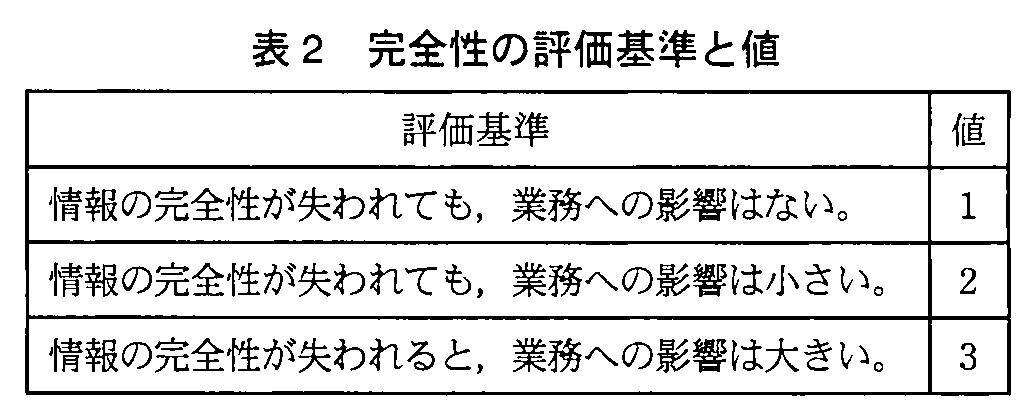
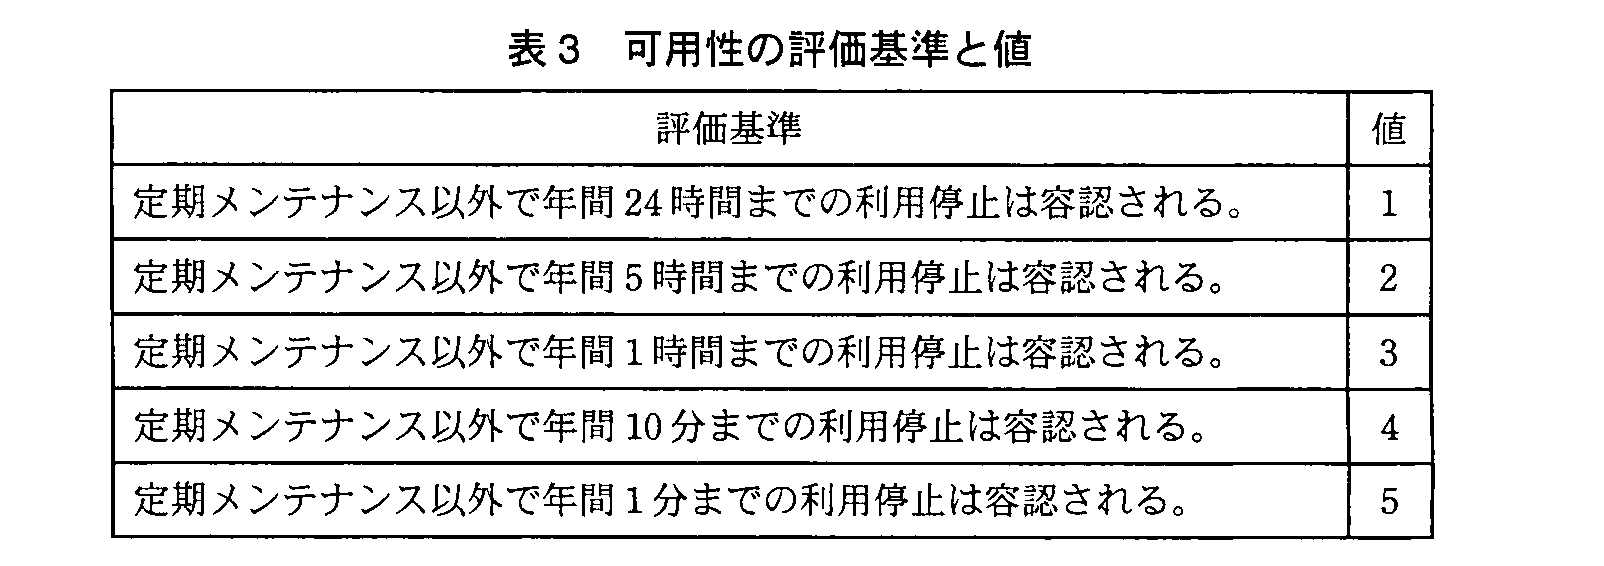
F社では、機密性、完全性、可用性のそれぞれから見た情報資産の価値の評価基準と値を、表1~3のとおりに設定した。
 〔脅威と脆弱性の判断基準〕
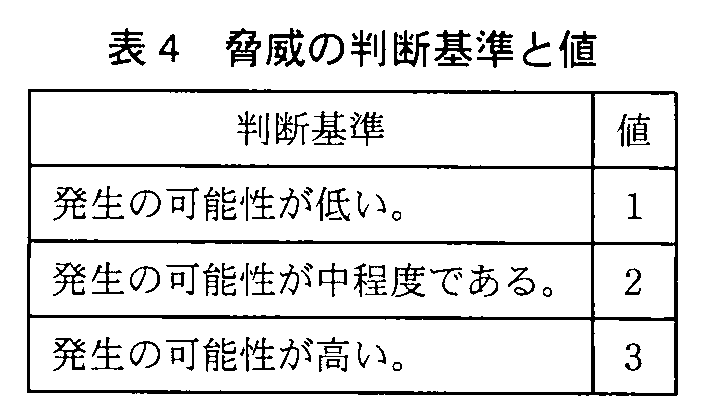
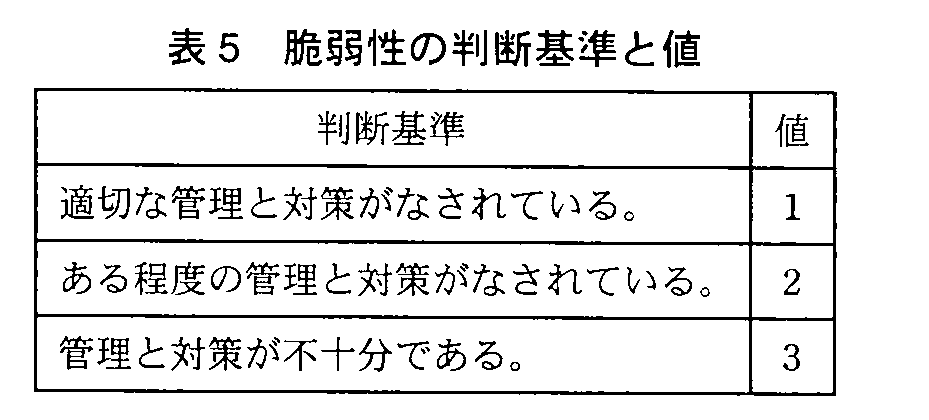
F社では、脅威と脆弱性の判断基準と値を、それぞれ表4、5のとおりに設定した。
 〔サーバX及びサーバY〕
サーバXでは、調達先一般情報のデータベースが稼働している。調達先一般情報とは、調達先コード、調達先の正式な名称、略称、住所、電話番号などである。
サーバYでは、取引情報のデータベースが稼働している。取引情報とは、調達先コード、購入品コード、単価、購入履歴などである。
E君は、サーバX及びサーバYの機密性、完全性、可用性のそれぞれから見た価値を評価するために、調達先一般情報と取引情報に関して、社内関連部門から聴取し、その内容を次のようにまとめた。
〔社内関連部門からの聴取内容〕
(1) 調達先一般情報
① 電話帳や各社のWebページで公開されている情報であるが、取引があることをF社の競合他社に知られたくない調達先もあるので、社外には公開できない。
② この情報は、調達先との間で行っているEDI(電子データ交換)では利用していないので、誤りがあっても調達業務に与える影響は小さい。
③ 社員が、電話番号の確認や、挨拶状の宛先ラベルの印字に利用しているが、サーバXが利用できない場合には、代替手段での入手が可能である。
(2) 取引情報
① 競合する調達先をはじめ、F社の同業他社に知られてはならない情報である。また、社内でも、他部門には開示できない情報である。
② 情報に誤りがあれば、調達や支払などの業務に与える影響は大きい。
③ 営業時間内の調達オンライン入力処理、及び夜間のバッチ処理で利用されており、これらを処理するシステムは、メンテナンス以外では、年間4時間以上停止することは許されない。
〔脅威と脆弱性の状況〕
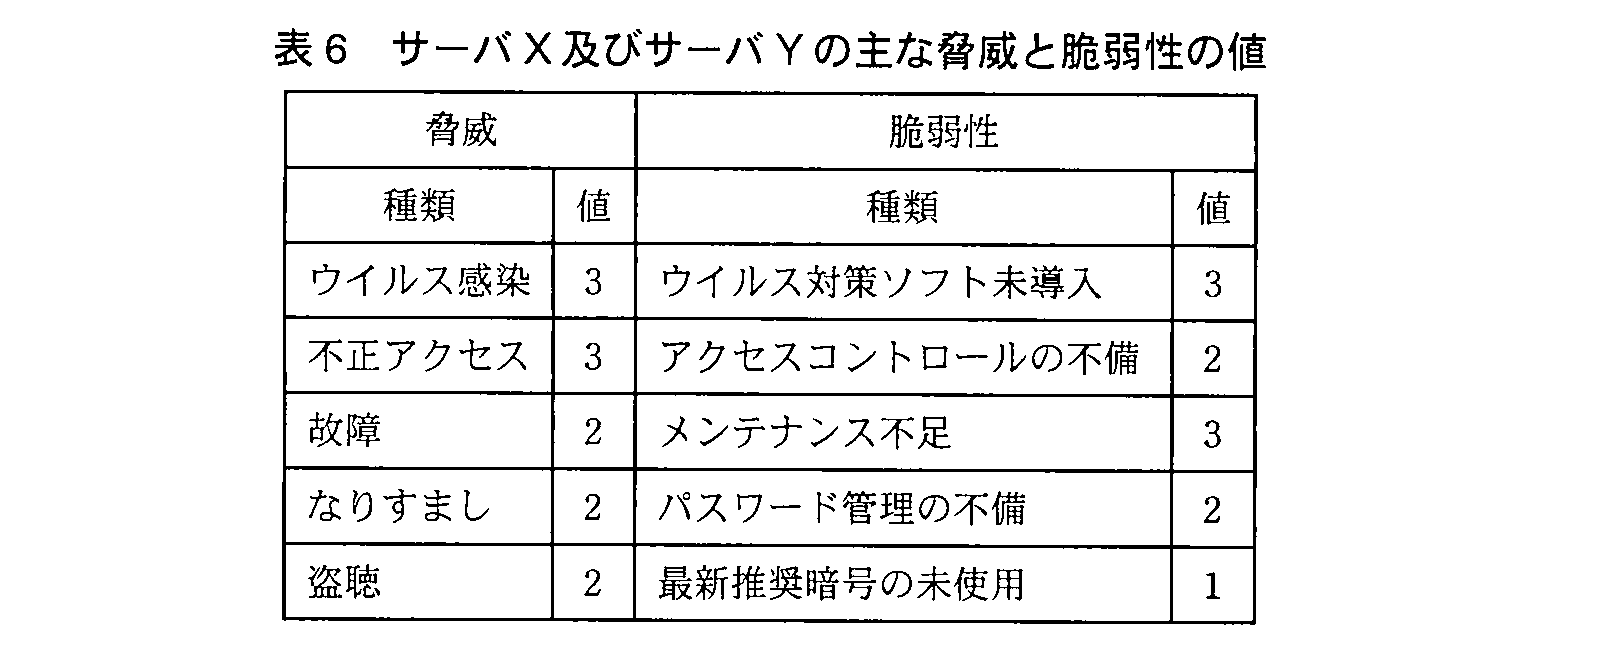
E君は、各サーバがさらされている脅威とその脅威に対するF社の脆弱性を調査し、表4及び表5の判断基準に基づいて評価した。そのうちの主なものを、表6に示す。
 〔受容可能なリスク水準〕
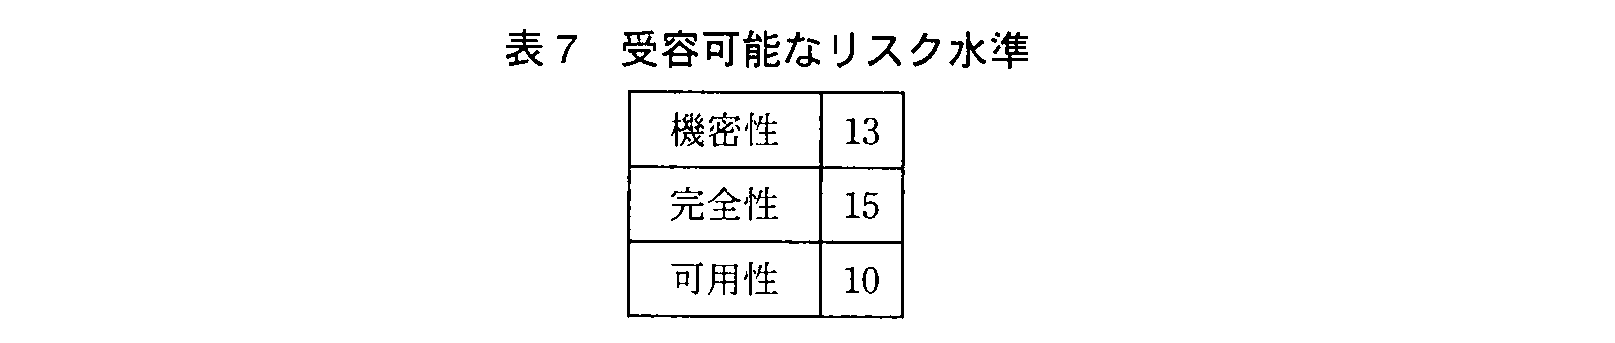
F社では、受容可能なリスク水準を、表7のとおりに設定した。情報資産について各リスクの値がこれらの値以下であれば、そのリスクを保有し、そうでなければ、リスク対応を行う。
 〔サーバX及びサーバYのリスク評価〕
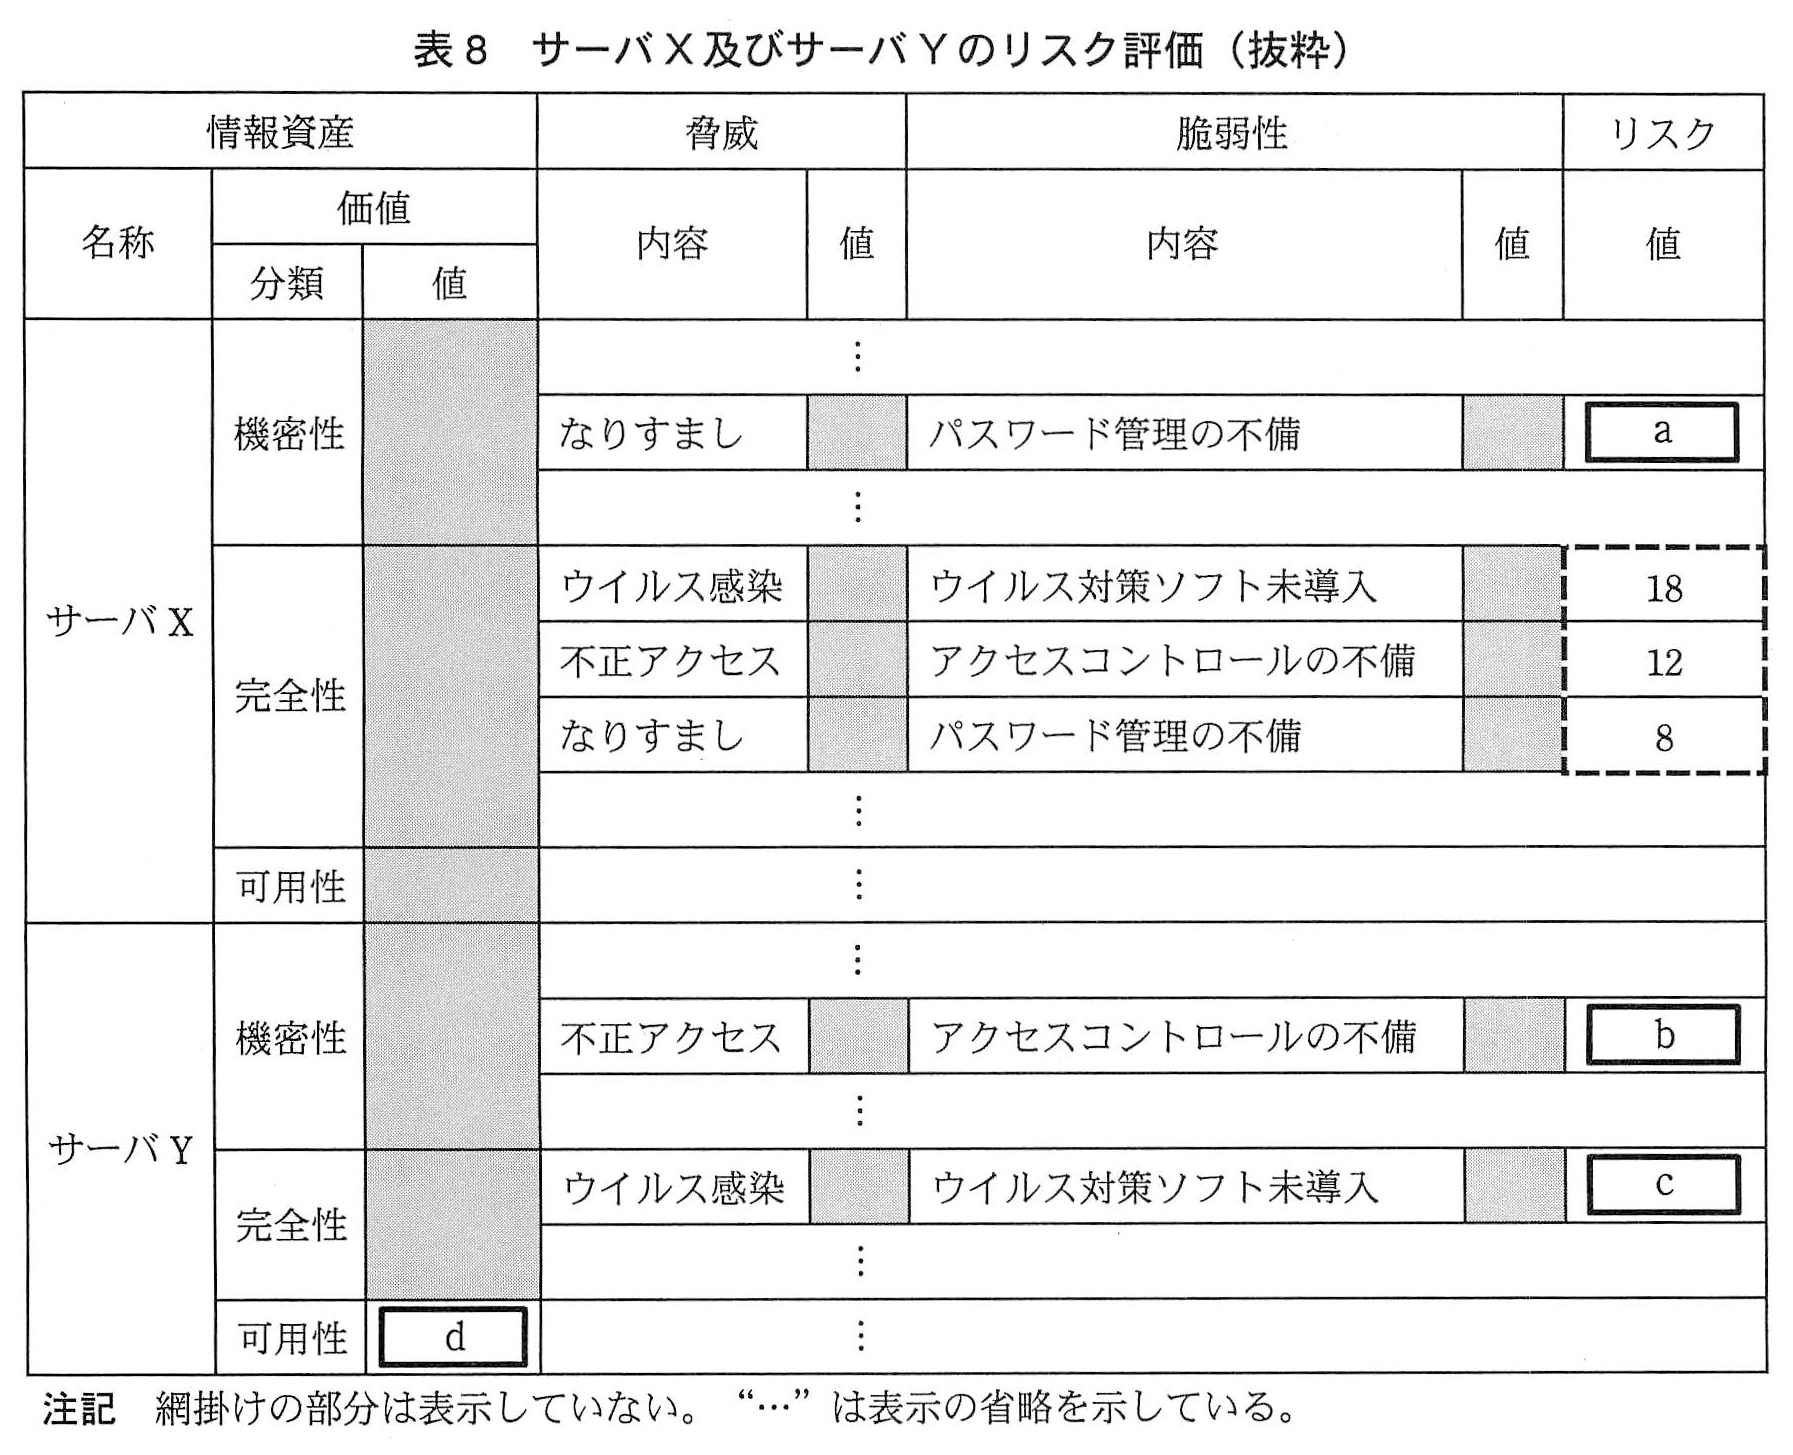
表1~5の基準、聴取内容及びサーバXとサーバYの状況から、E君は、サーバX及びサーバYに関するリスク評価を行った。F社では、評価に当たって、表1~3の評価基準では、該当する基準の値のうちで最も小さいものを選ぶことにしている。評価結果の一部を表8に示す。
設問1:
問題文を見る 表8中のa~dに入れる正しい答えを、解答群の中から選べ。
a〜cに関する解答群
ア:4
イ:6
ウ:8
エ:9
オ:12
カ:16
キ:18
ク:24
ケ:27
コ:36
dに関する解答群
ア:1
イ:2
ウ:3
エ:4
オ:5
模範解答
a:ウ、b:キ、c:ケ、d:ウ
解説
解答の導き方
リスクは、次の式で求めます。
情報資産の価値は、機密性・完全性・可用性のそれぞれについて別々に決めます。機密性は「見てよい人だけが見られること」、完全性は「情報に誤りがないこと」、可用性は「必要なときに使えること」です。
a サーバXの機密性
調達先一般情報は、電話帳やWebページで公開されている情報を含みます。しかし、本文には「社外には公開できない」とあります。表1では「社内だけに開示できる。」が値2なので、サーバXの機密性の価値は2です。
表8では、脅威はなりすましで値2、脆弱性はパスワード管理の不備で値2です。したがって、
となります。解答群で8に当たるのはウです。
b サーバYの機密性
取引情報は、競合する調達先や同業他社に知られてはならず、社内でも他部門には開示できません。つまり、開示できる範囲は「部門内だけ」です。表1から、機密性の価値は3です。
表8の脅威は不正アクセスで値3、脆弱性はアクセスコントロールの不備で値2なので、
となります。解答群で18に当たるのはキです。
c サーバYの完全性
本文には、取引情報に誤りがあれば「調達や支払などの業務に与える影響は大きい」とあります。表2から、完全性の価値は3です。
表8の脅威はウイルス感染で値3、脆弱性はウイルス対策ソフト未導入で値3なので、
となります。解答群で27に当たるのはケです。
d サーバYの可用性
可用性は、システムが停止してよい時間から評価します。本文には、対象システムは「年間4時間以上停止することは許されない」とあります。
表3の値2は「年間5時間まで」の停止を容認する基準です。しかし、年間4時間以上の停止が許されないため、この基準では停止時間の許容範囲が大きすぎます。次に厳しい「年間1時間まで」の基準なら条件を満たすので、可用性の価値は3です。解答群で3に当たるのはウです。
誤りやすいポイント
- 情報資産の価値は、機密性・完全性・可用性ごとに決めます。同じサーバでも、3つの価値がすべて同じとは限りません。
- 「社内でも他部門には開示できない」は、「必要最小限の関係者だけに開示できる」ではなく、「部門内だけに開示できる」に当たります。
- 可用性は、許容される停止時間が短いほど価値が高くなります。サーバYでは年間5時間までの停止を認める基準では条件に合わず、年間1時間までの基準を選びます。
- リスクの計算では、情報資産の価値だけでなく、該当する脅威と脆弱性の値も掛けます。
FAQ
Q: 脅威の値や脆弱性の値は、どこから読み取りますか?
A: 表8に示された脅威・脆弱性の種類を確認し、対応する値を表6から読み取ります。たとえば、ウイルス感染は脅威の値が3、ウイルス対策ソフト未導入は脆弱性の値が3です。
A: 表8に示された脅威・脆弱性の種類を確認し、対応する値を表6から読み取ります。たとえば、ウイルス感染は脅威の値が3、ウイルス対策ソフト未導入は脆弱性の値が3です。
Q: 調達先一般情報がEDIで使われていないことは、どの評価に関係しますか?
A: EDI(Electronic Data Interchange:電子データ交換)で利用しておらず、誤りがあっても調達業務への影響は小さいという説明は、完全性の価値を判断する材料です。表2では、業務への影響が小さい場合の値は2です。
A: EDI(Electronic Data Interchange:電子データ交換)で利用しておらず、誤りがあっても調達業務への影響は小さいという説明は、完全性の価値を判断する材料です。表2では、業務への影響が小さい場合の値は2です。
Q: 値が大きいほど、リスクも大きくなりますか?
A: この問題の式では、情報資産の価値・脅威・脆弱性の値を掛けます。そのため、ほかの値が同じなら、どれかの値が大きいほどリスクの値も大きくなります。
A: この問題の式では、情報資産の価値・脅威・脆弱性の値を掛けます。そのため、ほかの値が同じなら、どれかの値が大きいほどリスクの値も大きくなります。
関連キーワード: リスク評価、情報資産、脅威、脆弱性、機密性・完全性・可用性

設問2:
問題文を見る 表8のサーバXの完全性の破線で囲まれた部分に関し、F社の受容可能なリスク水準から判断されるリスク対応として適切なものを、解答群の中から選べ。
解答群
ア:IDS(侵入検知システム)を導入する。
イ:ウイルス対策ソフトを導入する。
ウ:公開鍵暗号を利用する。
エ:定期メンテナンスの回数を増やす。
オ:パスワード管理を強化する。
模範解答
イ
解説
解答の導き方
-
まず、対象となるリスクの値を確認します。
サーバXの完全性について、情報資産は調達先一般情報です。本文には、情報に誤りがあっても「調達業務に与える影響は小さい」とあります。表2では、この場合の完全性の価値は 2 です。 -
破線で囲まれた箇所のリスクを計算します。
表8の該当箇所は、脅威が「ウイルス感染」、脆弱性が「ウイルス対策ソフト未導入」の行です。表6では、ウイルス感染の脅威の値は 3、ウイルス対策ソフト未導入の脆弱性の値も 3 です。リスクの値は「情報資産の価値×脅威×脆弱性」で求めるので、となります。脅威は問題が起きる可能性、脆弱性はその問題が起きやすくなる弱点を表します。 -
受容可能な水準と比べます。
表7では、完全性の受容可能なリスク水準は 15 です。リスクの値がこの値以下なら保有し、超える場合はリスク対応を行います。今回の値は 18 なので、リスク対応が必要です。 -
リスクの原因に合った対応を選びます。
この行で示されている弱点は「ウイルス対策ソフト未導入」です。したがって、ウイルス感染のリスクを下げるには、ウイルス対策ソフトを導入するのが適切です。よって、選ぶのは イ です。
誤りやすいポイント
- 完全性の価値とリスクの値を混同しないようにします。
完全性の価値は、情報に誤りがあった場合の業務への影響から決まり、この問題では 2 です。そこに脅威と脆弱性の値を掛けて、リスクの値 18 を求めます。 - 脅威の種類と脆弱性の内容を対応させます。
今回は「ウイルス感染」に対して「ウイルス対策ソフト未導入」が弱点です。原因に対応した対策を選ぶ必要があります。 - 受容可能な水準と等しい場合と、超える場合を区別します。
水準以下ならリスクを保有します。今回は 18 が 15 を超えているため、対応が必要です。 - 選択肢の機能を取り違えないようにします。
IDS(Intrusion Detection System:不正なアクセスなどを検知する仕組み)は、ウイルス対策ソフトの未導入を直接解消する対策ではありません。公開鍵暗号は情報を暗号化する方法であり、定期メンテナンスやパスワード管理の強化も、この行の弱点に直接対応するものではありません。
FAQ
Q: サーバXの完全性のほかのリスクも、対応が必要ですか?
A: 表8には、ほかにリスクの値が 12 と 8 の行があります。どちらも完全性の水準 15 以下なので、問題文の基準ではリスクを保有します。
A: 表8には、ほかにリスクの値が 12 と 8 の行があります。どちらも完全性の水準 15 以下なので、問題文の基準ではリスクを保有します。
Q: ウイルス対策ソフトを導入すると、なぜリスクが下がるのですか?
A: ウイルス対策ソフトの未導入という弱点を改善できるためです。リスクの式では脆弱性の値が小さくなると、ほかの値が同じでもリスクの値が下がります。
A: ウイルス対策ソフトの未導入という弱点を改善できるためです。リスクの式では脆弱性の値が小さくなると、ほかの値が同じでもリスクの値が下がります。
Q: リスクの値が受容可能な水準と同じ場合は、対応が必要ですか?
A: いいえ。問題文では、水準以下であればリスクを保有するとしています。そのため、水準と同じ値ならリスク対応は不要です。
A: いいえ。問題文では、水準以下であればリスクを保有するとしています。そのため、水準と同じ値ならリスク対応は不要です。
関連キーワード: 情報資産リスク評価、完全性、脅威、脆弱性、リスク対応、ウイルス対策ソフト

