
基本情報技術者 2015年 秋期 午後 問01
ログ管理システムに関する次の記述を読んで、設問1~5に答えよ。
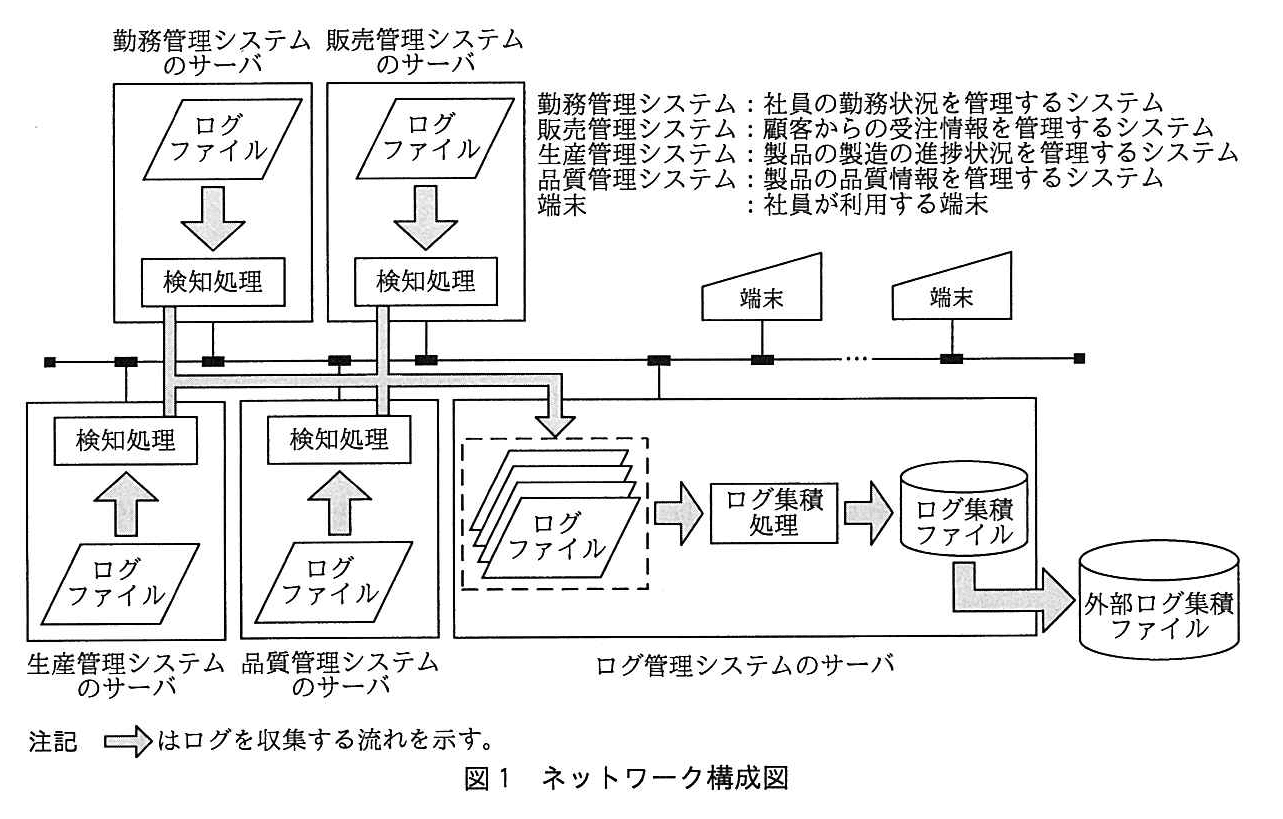
中堅の製造業であるB社では、他社で発生した情報漏えい事件を受けて、社内の業務システムへの不正アクセスを早期に検知するための仕組みを強化することになった。B社では、業務システムのアクセスログ(以下、ログという)を一元管理するために、ログ管理システムを構築することにした。ログ管理システムの対象になる業務システムは、図1のネットワーク構成図に示す、勤務管理システム、販売管理システム、生産管理システム及び品質管理システムの四つである。各管理システムには、1台のサーバが割り当てられている。
 〔業務システムの利用とログの説明(抜粋)〕
B社の社員は、固定のIPアドレスが設定されている端末から、一意に社員を特定できる社員IDで、業務システムのうちの一つにログインし、“参照”、“更新”、“ダウンロード”の操作を行う。社員が、業務システムにログインしたときに“参照”のログがログファイルに書き込まれる。また、ダウンロードの都度、そのデータ量を記録したログがログファイルに書き込まれる。一人の社員が、同時に複数の業務システムを使わないこと、及び、業務システム全体からデータを1日に5Mバイトを超えてダウンロードしないことを業務システムの利用規程で定めている。
〔ログ管理システムの概要(抜粋)〕
業務システムの各サーバ上のログファイルにログが書き込まれると、各業務システムに組み込まれている検知処理が、ログの書込みを検知し、そのログをログ管理システムのサーバ上の業務システム別のログファイルに書き込む。書き込まれたログは、ログ管理システムのログ集積処理が、各業務システムのログを一元管理するログ集積ファイルに書き込む。ログには、業務システムを識別するための業務IDや、社員が実施した操作を示す、“参照”、“更新”、“ダウンロード”の操作種別などが含まれている。
〔ログ管理システムの要件(抜粋)〕
(1) ログ集積ファイルを基に、いつ、誰が、どの端末からどの業務システムをどのように操作したかが追跡できる。
(2) ログ管理システムのサーバ上のログファイルに書き込む処理は、ログ管理システムへのログインを必要とする。
(3) ログ管理システムの管理者(以下、ログ管理者という)と業務システムの管理者(以下、業務システム管理者という)だけが、ログ集積ファイルを参照できる。
(4) ログ管理者は、ログ集積ファイルをログ管理システムから外部の機器に出力することができる。
(5) ログ管理システムから外部の機器に出力される外部ログ集積ファイルには、改ざんと漏えいを防止する対策を講じる。
(6) 各サーバ間の通信には、公開鍵暗号方式を利用する。
(7) ①ログ集積ファイルに書き込まれたログが一定条件を満たした際には、電子メールでログ管理者に通報する。
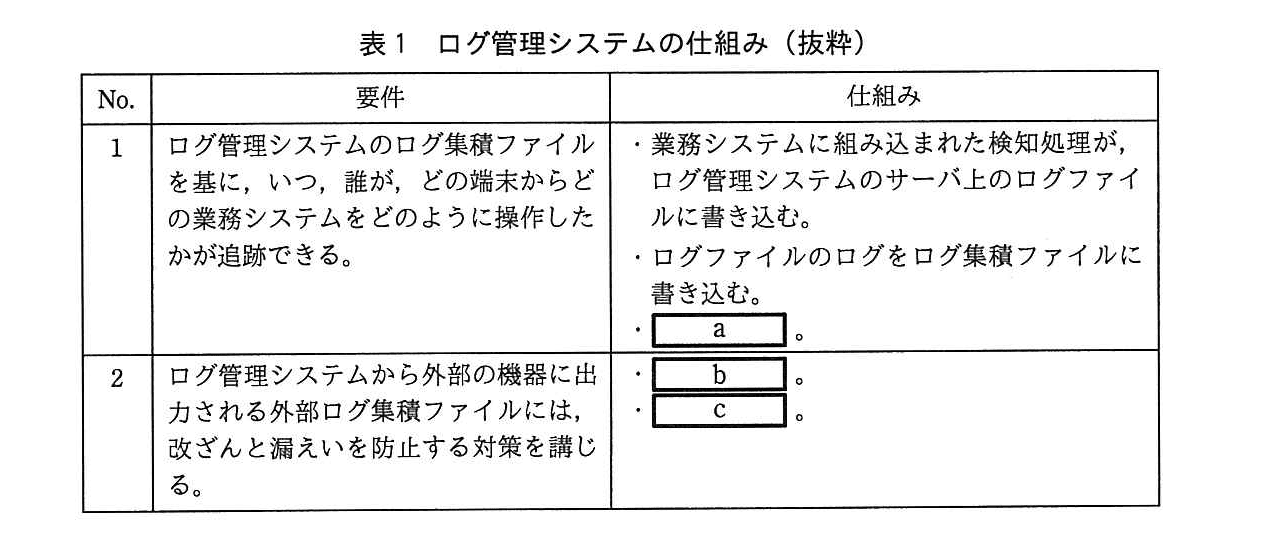
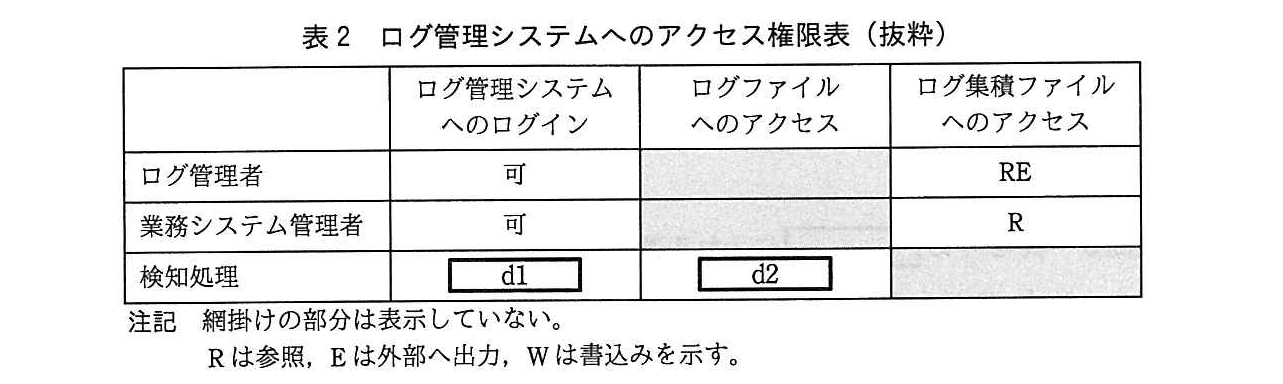
〔ログ管理システムの概要(抜粋)〕及び〔ログ管理システムの要件(抜粋)〕を基に、表1のログ管理システムの仕組み(抜粋)と、表2のログ管理システムへのアクセス権限表(抜粋)を作成した。
設問1:
問題文を見る 表1中のに入れる要件を満たす仕組みとして適切な答えを、解答群の中から選べ。
aに関する解答群
ア:各業務システムの稼働状況を監視する
イ:各業務システムの時刻を同期させる
ウ:検知処理のログ管理システムへのアクセスを監視する
エ:ログ集積ファイルへのアクセスを監視する
オ:ログ集積ファイルを圧縮する
b, cに関する解答群
ア:同一内容の複数個のログ集積ファイルを出力する
イ:ログ集積ファイルに電子署名を付加する
ウ:ログ集積ファイルの出力に当たっては、推測しにくい名称を付ける
エ:ログ集積ファイルのログ中の個人情報を削除する
オ:ログ集積ファイルを圧縮する
カ:ログ集積ファイルを暗号化する
模範解答
a:イ、b:イ、c:カ(b,cは順不同)
解説
解答の導き方
表1では、仕組みの空欄に入る対策を、満たすべき要件に結び付けて考えます。
まず、aの要件は「いつ、誰が、どの端末からどの業務システムをどのように操作したか」を追跡できることです。ログ(システム上の操作記録)には、操作した社員を特定する社員IDや、業務システムを識別する業務ID、操作種別が含まれています。また、端末には固定のIPアドレス(Internet Protocol address:ネットワーク上で端末を識別する番号)が設定されています。これらを使えば、「誰が」「どの端末から」「どのシステムで」「どんな操作をしたか」を特定できます。
残る「いつ」を正しく追うには、各サーバが記録する時刻がそろっている必要があります。業務システムごとに時刻がずれていると、同じ出来事の記録でも時刻が異なり、操作が起きた順番や時刻を正しく判断できません。そこで、各業務システムの時刻を同期させる仕組みが必要です。したがって、aは「各業務システムの時刻を同期させる」です。稼働状況やファイルへのアクセスを監視しても、ログの時刻のずれは解消できません。
次に、bとcは、外部に出力するファイルの「改ざん」と「漏えい」という別々の危険への対策です。
- 改ざんへの対策には、ログ集積ファイルに電子署名を付加します。電子署名は、データが変更されたかどうかを確かめるための仕組みです。署名後に内容が変更されると、それを検出できます。
- 漏えいへの対策には、ログ集積ファイルを暗号化します。暗号化は、鍵を持たない人には内容を読みにくくする処理です。
署名を付けるだけではファイルの内容を隠せず、暗号化するだけでは内容が変更されたことを確実に見分けられません。二つの対策を組み合わせることで、改ざんの検出と内容の保護をそれぞれ行えます。よって、bは「ログ集積ファイルに電子署名を付加する」、cは「ログ集積ファイルを暗号化する」です。bとcの順序は問いません。
誤りやすいポイント
- ログに時刻が記録されていれば十分だと考えることがあります。複数のサーバの時刻がずれていると、記録された時刻を相互に比べても正しい順番が分からないため、時刻の同期が必要です。
- 電子署名と暗号化を同じ目的の対策だと考えないようにします。電子署名は変更の検出に役立ち、暗号化は内容を読まれにくくします。
- ファイル名を推測しにくくしても、ファイルの内容は保護されません。また、圧縮はファイルの容量を小さくする処理であり、改ざんや漏えいへの対策にはなりません。
- 電子署名は、内容の変更を物理的に不可能にするものではありません。変更されたときに検出できるようにする仕組みです。
FAQ
-
Q: 各サーバの時刻が少しずれているだけでも問題になりますか?
A: はい。ログを並べて操作の順番を確認するとき、時刻のずれによって順番を誤って判断する可能性があります。各サーバの時刻をそろえることが大切です。 -
Q: 暗号化すれば、改ざんも防げますか?
A: 暗号化の主な目的は、内容を読まれにくくすることです。暗号化だけでは変更の有無を確実に判断できないため、電子署名も必要です。 -
Q: 電子署名があれば、ログの内容を他人に読まれませんか?
A: いいえ。電子署名は変更の検出に使うもので、内容を隠す仕組みではありません。内容を読まれにくくするには暗号化を使います。
関連キーワード: ログ管理、時刻同期、電子署名、暗号化、データの改ざん、情報漏えい

設問2:
問題文を見る ログ管理システムの要件を満たすために、日時、操作種別以外で全てのログに共通して含むべき項目を全て挙げた適切な答えを、解答群の中から選べ。
解答群
ア:業務ID、社員ID
イ:業務システムのサーバのIPアドレス、業務ID
ウ:業務システムのサーバのIPアドレス、業務ID、社員ID
エ:端末のIPアドレス、業務ID、社員ID
オ:端末のIPアドレス、社員ID
模範解答
エ
解説
解答の導き方
この設問では、「いつ」「どのように」に当たる日時と操作種別を除き、どの項目が全てのログに必要かを考えます。
要件では、ログ集積ファイルを基に「誰が」「どの端末から」「どの業務システムを」操作したかを追跡できる必要があります。これを確かめるには、それぞれに対応する項目がログに含まれていなければなりません。
- 誰が操作したかを特定するには、社員を一意に特定できる「社員ID」が必要です。
- どの端末から操作したかを特定するには、「端末のIPアドレス」が必要です。IPアドレス(Internet Protocol address:ネットワーク上の機器を識別する番号)は、本文によると各端末に固定で設定されています。
- どの業務システムを操作したかを特定するには、「業務ID」が必要です。本文には、ログに業務システムを識別するための業務IDが含まれるとあります。
したがって、日時と操作種別以外に全てのログに共通して必要なのは、「端末のIPアドレス、業務ID、社員ID」です。解答群では エ に当たります。
業務システムのサーバのIPアドレスは、どのサーバを経由したかの手掛かりにはなります。しかし、設問が求める「どの端末から」を特定する項目ではありません。また、業務IDがなければ、どの業務システムのログかを識別できません。
誤りやすいポイント
- **社員IDだけで端末も分かると思わないこと。**社員IDで分かるのは、操作した社員です。どの端末を使ったかを知るには、端末のIPアドレスも必要です。
- **業務システムのサーバのIPアドレスと端末のIPアドレスを混同しないこと。**サーバのIPアドレスはサーバを識別する情報であり、端末を特定する情報ではありません。
- **「同時に複数の業務システムを使わない」という条件だけで、業務IDが不要だと考えないこと。**同時に使わないというだけで、社員が利用する業務システムが一つに決まるわけではありません。ログ自体からどの業務システムの操作かを特定するため、業務IDが必要です。
FAQ
Q: 端末のIPアドレスが固定されていることは、なぜ重要ですか?
A: IPアドレスが端末ごとに固定されていれば、ログに記録されたIPアドレスから、操作に使われた端末を特定しやすくなります。
A: IPアドレスが端末ごとに固定されていれば、ログに記録されたIPアドレスから、操作に使われた端末を特定しやすくなります。
Q: 業務IDがあれば、業務システムのサーバのIPアドレスは不要ですか?
A: この設問で求められているのは、操作した人・端末・業務システムを追跡するための項目です。業務システムを識別する役割は業務IDが担うため、サーバのIPアドレスは答えに含めません。
A: この設問で求められているのは、操作した人・端末・業務システムを追跡するための項目です。業務システムを識別する役割は業務IDが担うため、サーバのIPアドレスは答えに含めません。
Q: ダウンロードしたデータ量も、共通して必要な項目ですか?
A: 本文では、ダウンロードの都度、データ量を記録するとあります。ただし、この設問は日時と操作種別以外に、追跡のため全てのログに共通して含めるべき項目を問うています。データ量はダウンロードのログに関する情報であり、全てのログに共通する項目ではありません。
A: 本文では、ダウンロードの都度、データ量を記録するとあります。ただし、この設問は日時と操作種別以外に、追跡のため全てのログに共通して含めるべき項目を問うています。データ量はダウンロードのログに関する情報であり、全てのログに共通する項目ではありません。
関連キーワード: アクセスログ、ログ管理、IPアドレス、社員ID、業務ID
設問3:
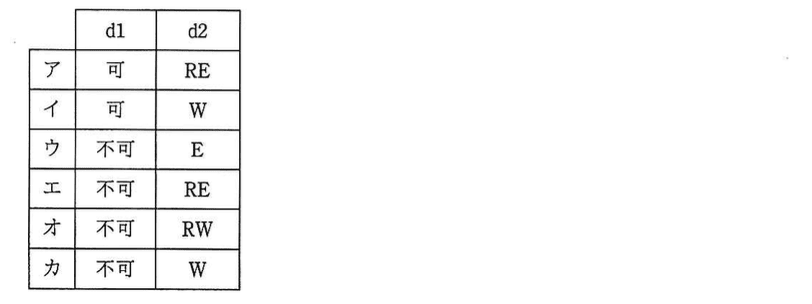
問題文を見る 表2中のに入れる適切な答えを、解答群の中から選べ。ここで、d1とd2に入れる答えは、解答群の中から組合せとして適切なものを選ぶものとする。
解答群
模範解答
イ
解説
解答の導き方
表2で求めるのは、検知処理がログ管理システムにログインできるかどうか(d1)と、ログファイルにどのような操作ができるか(d2)です。
まず、ログの流れを確認します。本文では、業務システムの検知処理が、ログ管理システムのサーバ上にある業務システム別のログファイルへログを書き込むと説明されています。つまり、検知処理にはログファイルへの「書込み」が必要です。表2の記号では、書込みを示すのはWです。
次に、ログインの可否を考えます。要件には、ログ管理システムのサーバ上のログファイルに書き込む処理には、ログ管理システムへのログインが必要とあります。検知処理はログファイルに書き込むので、ログインできなければなりません。したがって、d1は「可」です。
以上から、d1が「可」、d2が「W」の組合せである「イ」を選びます。
誤りやすいポイント
- ログインの可否と、ログファイルへの操作権限は別々に判断します。ログインできても、書込み権限がなければログは記録できません。
- 検知処理に必要なのは、ログファイルへの書込み権限です。ログの参照や外部への出力は、検知処理が行う操作ではありません。
- ログ集積ファイルへログを書き込むのは、検知処理ではなくログ集積処理です。ログの流れに沿って、どの処理がどのファイルを扱うのかを区別しましょう。
FAQ
Q: ログインが「可」なら、ログファイルにも自由に書き込めるのですか?
A: いいえ。ログインできることと、ファイルに対する操作権限は別です。この問題では、ログインできるうえで、ログファイルへの書込み権限も必要です。
A: いいえ。ログインできることと、ファイルに対する操作権限は別です。この問題では、ログインできるうえで、ログファイルへの書込み権限も必要です。
Q: なぜ検知処理に参照権限や外部出力権限は必要ないのですか?
A: 検知処理の役割は、検知したログをログ管理システムのサーバ上のログファイルに書き込むことだからです。ログの参照や外部への出力は、別の役割として考えます。
A: 検知処理の役割は、検知したログをログ管理システムのサーバ上のログファイルに書き込むことだからです。ログの参照や外部への出力は、別の役割として考えます。
関連キーワード: ログ管理、アクセス制御、認証、アクセス権限、ログ集積
設問4:
問題文を見る 業務システムの検知処理はログ管理システムのサーバ上のログファイルへ書き込む。この通信を暗号化するために最低限必要な公開鍵の数として適切な答えを、解答群の中から選べ。
解答群
ア:1
イ:4
ウ:8
エ:12
模範解答
ア
解説
解答の導き方
この設問では、業務システムの検知処理からログ管理システムのサーバへログを送るとき、通信の暗号化に公開鍵が何個必要かを考えます。
本文には、各業務システムのサーバにある検知処理が、ログをログ管理システムのサーバ上のログファイルに書き込むとあります。図1では、勤務管理システム、販売管理システム、生産管理システム、品質管理システムのサーバから、ログ管理システムのサーバへログが集まります。つまり、送信元は複数ですが、送り先は一つです。
公開鍵暗号方式では、暗号化したデータを受け取る側の公開鍵で暗号化します。受け取る側は、対応する秘密鍵を使って元のデータに戻します。公開鍵は送信元ごとに用意するのではなく、送り先ごとに用意します。
今回は、四つの業務システムからログ管理システムのサーバへ送ります。どの業務システムから送る場合も、同じ送り先の公開鍵を使って暗号化できます。そのため、最低限必要な公開鍵は、ログ管理システムのサーバ用の一つです。
誤りやすいポイント
- 業務システムが四つあるので、公開鍵も四つ必要だと考えることです。鍵の数は送信元の数ではなく、暗号化したデータを受け取る側の数で考えます。
- 暗号化に使う公開鍵と、復号に使う秘密鍵を混同することです。送信側が使うのは送り先の公開鍵で、送り先が使うのは対応する秘密鍵です。
- 公開鍵暗号方式では、通信するサーバごとに必ず別々の公開鍵が必要だと思い込むことです。この設問では送り先が一つなので、同じ公開鍵を複数の送信元が使えます。
FAQ
Q: 送信元ごとに公開鍵を分けた方が安全ではありませんか?
A: この設問では、通信を暗号化するために必要な最低限の数を問われています。ログを受け取るサーバが一つなので、そのサーバの公開鍵一つで暗号化できます。
A: この設問では、通信を暗号化するために必要な最低限の数を問われています。ログを受け取るサーバが一つなので、そのサーバの公開鍵一つで暗号化できます。
Q: 公開鍵だけで、受け取ったログを元に戻せますか?
A: いいえ。公開鍵で暗号化したデータを元に戻すには、対応する秘密鍵を使います。秘密鍵は、受け取る側が管理します。
A: いいえ。公開鍵で暗号化したデータを元に戻すには、対応する秘密鍵を使います。秘密鍵は、受け取る側が管理します。
Q: 送信先が二つになった場合、必要な公開鍵の数はどう考えますか?
A: 暗号化したデータを受け取るサーバが二つなら、送り先ごとに公開鍵を用意するため、最低限二つ必要です。
A: 暗号化したデータを受け取るサーバが二つなら、送り先ごとに公開鍵を用意するため、最低限二つ必要です。
関連キーワード: 公開鍵暗号方式、公開鍵、秘密鍵、暗号化、復号
設問5:
問題文を見る ログ集積ファイルを基に、業務システムへの不正アクセスを早期に検知するために、〔ログ管理システムの要件(抜粋)〕の下線①で言及している一定条件として適切な答えを、解答群の中から二つ選べ。ここで、解答群は、同じ社員IDのログに対する条件とする。
解答群
ア:1日中“参照”のログだけが書き込まれたとき
イ:1日の間に“更新”のログが1回以上、書き込まれたとき
ウ:ある業務システムの連続した“更新”のログの間に、別の業務システムのログが書き込まれたとき
エ:同じ業務システムの“参照”と“更新”のログが連続して書き込まれたとき
オ:業務システムからダウンロードされたデータ量が1日で5Mバイトを超えたとき
カ:特定の業務システムの“参照”のログが15分間、書き込まれていないとき
模範解答
ウ、オ
解説
解答の導き方
この設問では、同じ社員IDのログを見て、どのような場合に管理者へ知らせるべきかを考えます。ログとは、誰がいつどの操作をしたかを記録したものです。ログ集積ファイルは、各業務システムのログをまとめたファイルです。
まず、問題文にある利用規程から、検知すべき行動の手掛かりを二つ確認します。
- 「一人の社員が、同時に複数の業務システムを使わない」
- 「業務システム全体からデータを1日に5Mバイトを超えてダウンロードしない」
この二つに反する可能性があるログの並びや量を探します。
ウは、ある業務システムの“更新”ログの間に、別の業務システムのログが入る場合です。同じ社員IDで異なる業務システムの利用が入り交じっているため、複数の業務システムを同時に使っている可能性を示す、不自然な並びです。利用規程に反する疑いがあるので、通報する条件として適切です。
オは、1日のダウンロード量が5Mバイトを超えた場合です。問題文では、ダウンロードのたびにデータ量をログへ記録します。そのため、同じ社員IDについて1日分のダウンロード量を合計し、業務システム全体で5Mバイトを超えているかを調べられます。利用規程で定めた上限を超えるため、通報する条件として適切です。
ほかの選択肢は、利用規程に反するとは限りません。
- ア:ログイン時には“参照”のログが記録されます。参照だけで終わる利用もあり得るため、参照ログだけでは不正とは判断できません。
- イ:“更新”を1回以上行うこと自体は禁止されていません。
- エ:同じ業務システムで“参照”してから“更新”するのは、通常の操作の流れとしてあり得ます。
- カ:15分間“参照”のログがないことを問題とする規則は示されていません。利用がしばらくないだけの場合もあります。
誤りやすいポイント
- “更新”や“参照”があったというだけで、不正と判断しないことが大切です。問題文で定められた利用規程に違反するかを確認します。
- ダウンロード量は、1回ごとではなく、同じ社員IDの1日分を合計して考えます。また、対象は一つの業務システムだけでなく、業務システム全体です。
- “参照”のログが一定時間ないことを異常とするには、定期的な参照が必要だという規則が必要です。問題文には、そのような規則はありません。
- 通報条件に当てはまることは、不正アクセスが確定したという意味ではありません。管理者が確認するための手掛かりです。
FAQ
Q: ダウンロード量がちょうど5Mバイトの場合も通報対象ですか?
A: 条件は「5Mバイトを超えて」です。したがって、ちょうど5Mバイトなら、この条件には当たりません。
A: 条件は「5Mバイトを超えて」です。したがって、ちょうど5Mバイトなら、この条件には当たりません。
Q: オでは、業務システムごとにダウンロード量を判定しますか?
A: いいえ。「業務システム全体から」と定められているので、同じ社員IDの1日分を、すべての業務システムにわたって合計します。
A: いいえ。「業務システム全体から」と定められているので、同じ社員IDの1日分を、すべての業務システムにわたって合計します。
Q: 通報されたら、不正アクセスが確定したということですか?
A: いいえ。規程に反する可能性を早く見つけるための通報です。管理者がログなどを確認して判断します。
A: いいえ。規程に反する可能性を早く見つけるための通報です。管理者がログなどを確認して判断します。
関連キーワード: 操作ログ、ログ集積、異常検知、アクセス制御

