
ITサービスマネージャ 2009年 午後1 問04
情報セキュリティ管理に関する次の記述を読んで、設問1~3に答えよ。
M社は通信販売業者であり、販売システムを利用して、Web上のオンラインショッピングサイトで個人顧客向けに商品を販売している。
〔販売システムの概要〕
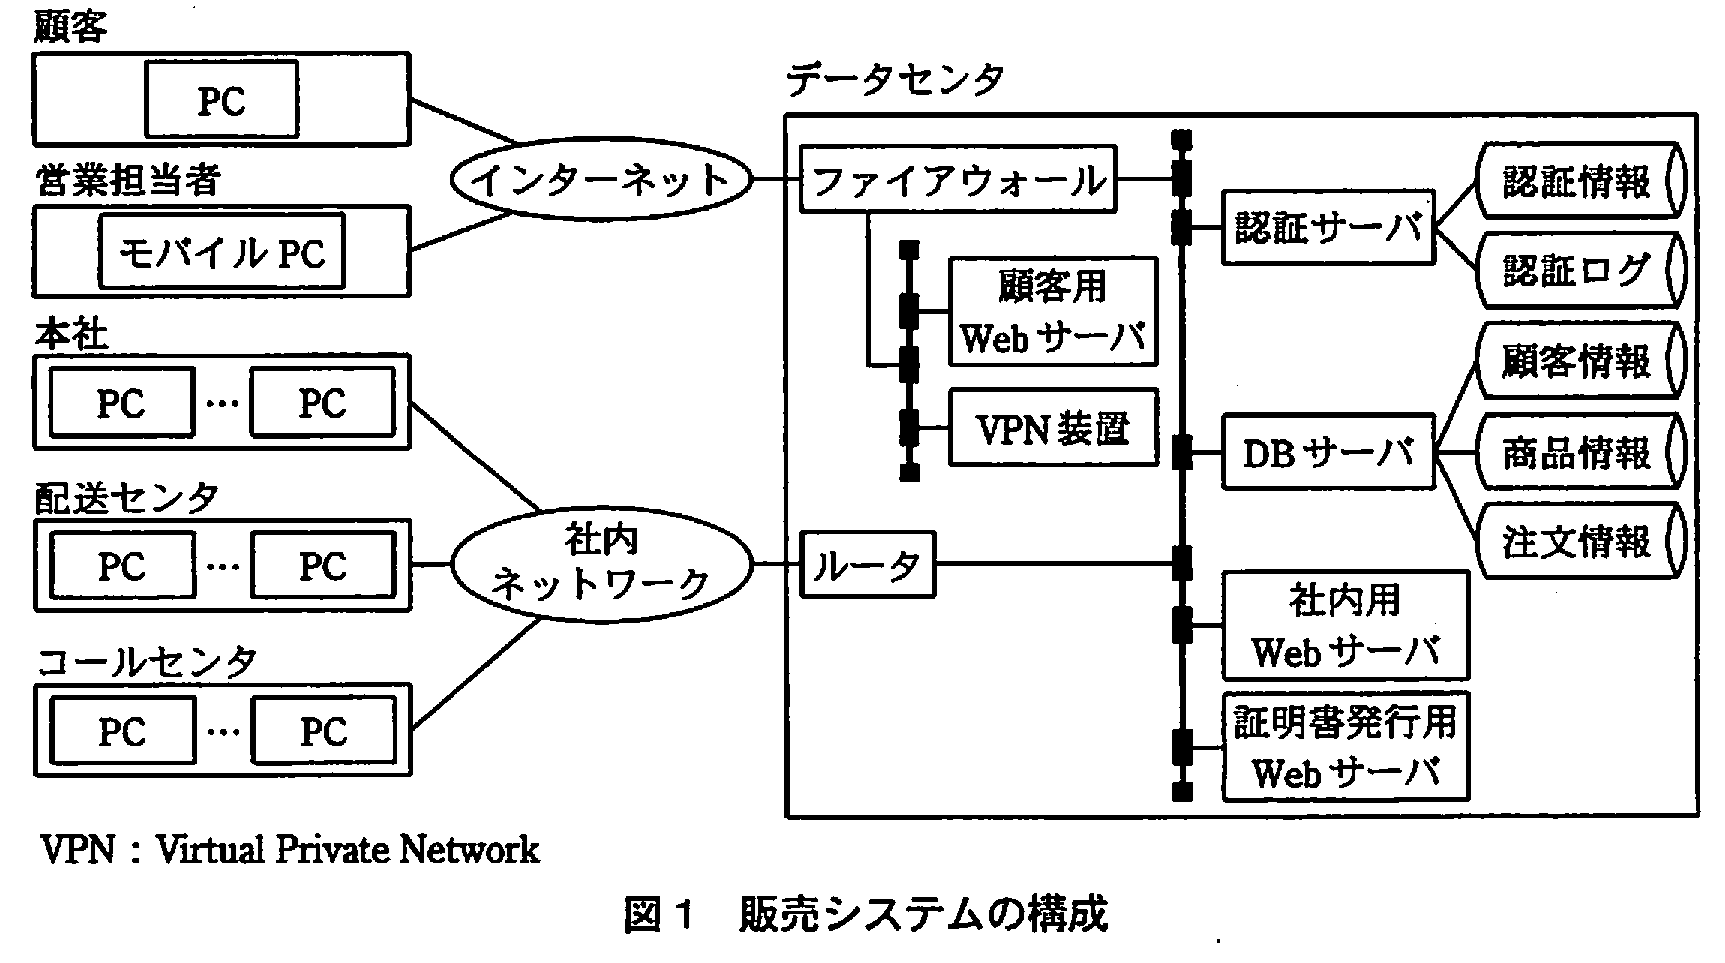
販売システムはデータセンタに設置されている各種サーバによって構成されていて、顧客情報、商品情報及び注文情報はデータベースサーバ(以下、DBサーバという)で一元管理されている。顧客は、商品の購入や配送に必要な情報を事前に登録した上で、M社のWebサイトから商品を購入する。販売システムの構成を図1に示す。
販売システムは顧客だけでなく、PC上のブラウザを使って社内でも利用されている。具体的には、本社での売上状況確認、配送センタでの商品の発送手続及びコールセンタでの商品サポートに利用されている。通常は、社内ネットワーク経由での利用に限られているが、一部の営業担当者は営業先から商品の販売状況を参照するために、モバイルPCからインターネット経由で販売システムに接続している。
また、情報セキュリティ管理の観点から、社員が利用するモバイルPCとPCのブラウザは、最新のセキュリティパッチが適用されているかどうかが自動的にチェックされ、常に最新版にバージョンアップされる運用としている。
〔電子証明書を利用した認証〕
M社では、販売システムで利用される情報の機密性の観点から、社員が販売システムを利用する際には、電子証明書を利用した認証を行っている。
社員が販売システムを利用するためには、情報システム部に依頼して、電子証明書をあらかじめPCに登録する必要がある。電子証明書の有効期限は2~3年の間で任意に設定できるが、M社では、申請日のちょうど2年後を有効期限としている。また、電子証明書には、利用者のID情報(以下、利用者IDという)が組み込まれている。
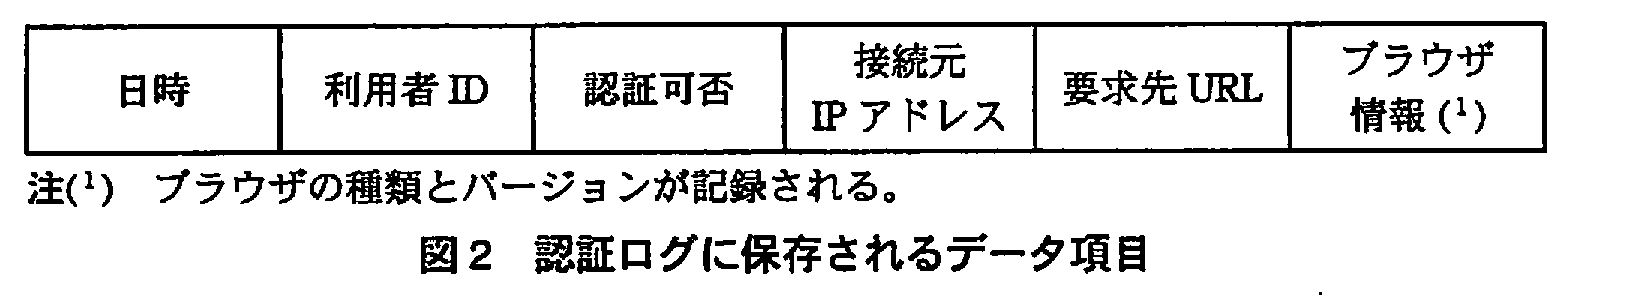
販売システムを利用する際には、社内用Webサーバと通信するたびに認証サーバで電子証明書の正当性がチェックされる。認証サーバでは、電子証明書に組み込まれた利用者ID及び販売システムのログイン時に入力される利用者のパスワード(以下、利用者PWという)と、認証サーバに保存されている認証情報を比較して認証を行う。さらに、認証サーバに保存されている利用者IDごとの利用可能業務と比較し、認証可否の判定を行う。認証結果はすべて認証ログに記録される。認証ログに保存されるデータ項目を図2に示す。
また、営業担当者がインターネットから接続する際には、VPN装置を経由する。VPN装置での認証には、営業担当者に個別に配布される販売システムの利用者ID、利用者PWとは異なるIDとパスワードが利用される。
〔電子証明書の発行ルール〕
電子証明書の発行の流れを図3に示す。
新しくPCを利用する場合や、使用中の電子証明書の有効期限が近づいた場合は、利用者本人が申込書に記入し、所属部署の管理者の承認を得た上で情報システム部に送付し、情報システム部の担当者が新しい電子証明書を発行する。
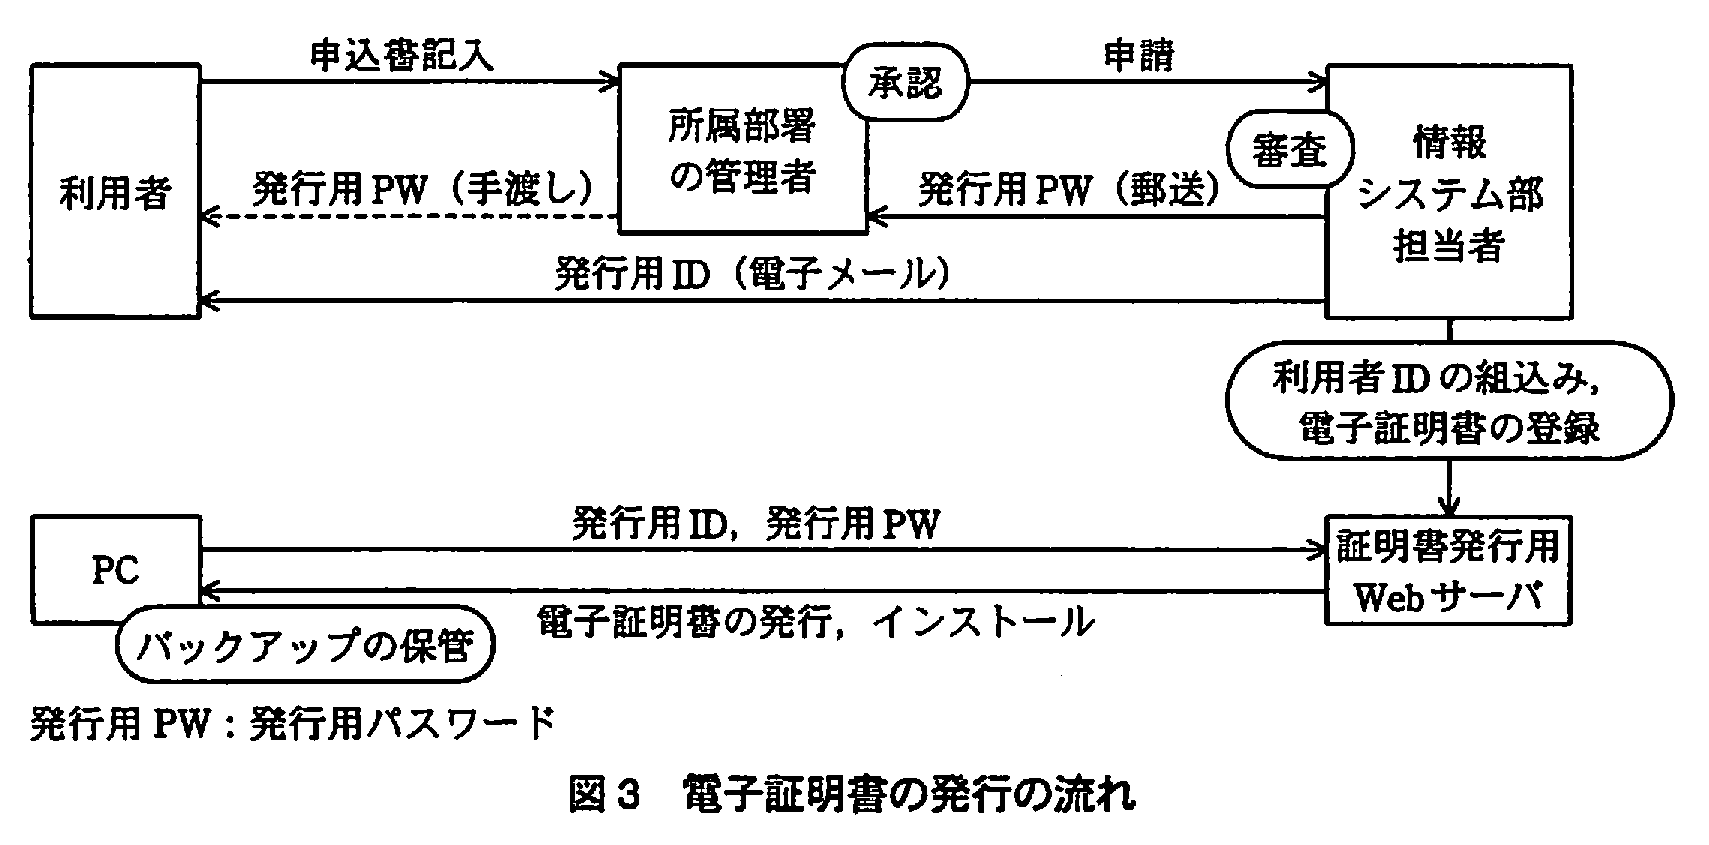
電子証明書の発行の際には、利用者と販売システムにログインするPCについて審査を行う。審査の結果に問題がない場合、電子証明書に販売システムの利用者IDを組み込み、電子証明書を証明書発行用Webサーバに登録する。電子証明書を利用するには、証明書発行用Webサーバに接続し、電子証明書をインストールするための発行用IDと発行用PWを入力する必要がある。発行用IDは電子メールで利用者あてに送付し、発行用PWは所属部署の管理者あてに郵送する。
利用者は、電子メールで送付された発行用IDと、管理者から手渡された発行用PWを利用して電子証明書をPCにインストールすることで、販売システムの利用が可能になる。電子証明書が発行されると、電子証明書の発行に利用した発行用IDと発行用PWは無効になり、発行用IDは再利用できなくなる。
電子証明書の発行作業は手順化されていて、一度に複数の電子証明書の発行が可能であるが、情報システム部では申請される都度、発行作業を行っている。この作業は情報システム部員の臨時作業として取り扱われ、日常業務で計画されている定例作業の効率を悪化させている。また、M社では、PCの故障時に備えて、発行済の電子証明書を外部記憶媒体にバックアップし、利用者の責任で鍵付きロッカーに保管しておく取決めになっている。
〔認証システムの運用状況〕
情報システム部では、発行済の電子証明書の有効期限が近づいた場合、利用者に対して、電子証明書の更新を行うように、有効期限の20日前に自動的に電子メールで通知している。しかし、更新を忘れる利用者が多く、電子証明書の有効期限を超過してしまい、電子証明書が再発行されるまで販売システムを利用できないという問題が発生していた。電子証明書の失効によって、自分のPCで販売システムを利用できなくなった社員がほかの社員のPCを利用して業務を行うなどのセキュリティ面の問題だけでなく、情報システム部でも、緊急発行の対応で作業が度々中断され、作業計画が立てにくいことが問題になっていた。
M社では、情報セキュリティ管理に関してM社セキュリティ運用ルールを定めている。ほかの社員のPCを利用することはルール違反であり、社内の情報セキュリティ委員会に報告することになっている。
〔認証システムのトラブル発生事例〕
ある日、前日までは正常に認証できていたPCの一部で販売システムへのログインができなくなるというトラブルが発生し始めた。情報システム部のN課長は、認証ログを調査して障害の切分けを行った。その結果、数日前に、あるブラウザに大幅なバージョンアップがあり、最新版のブラウザと電子証明書との組合せが原因となって問題が発生していたことが分かった。
〔セキュリティ事故の発生事例〕
ある日、M社に顧客から商品が届かないというクレームが入った。N課長が調査したところ、配送センタに勤務していたS氏が、営業担当者として異動後、営業担当者に配布されるVPN装置のIDとパスワードを利用して、自宅のPCから販売システムに接続していた。さらに、配送センタ勤務時に保管していた電子証明書のバックアップデータと利用者PWを利用して、本来、営業担当者は行わない配送先の変更を行っていたことが分かった。顧客との打合せで、配送先を翌朝までに変更するように依頼されたS氏は、帰宅後に自宅から販売システムを利用して変更入力を行った。しかし、今月から該当する業務処理ルールが変更されていたので、結果として商品が届かなくなってしまった。M社では、業務引継ぎを考慮して、異動後1か月間は異動前の所属部署の業務も利用可能としていたことが原因であった。
N課長はこの事故を受け、異動者の異動前の所属部署の利用可能業務を、異動後直ちに無効にするようにM社セキュリティ運用ルールを改善した。また、情報セキュリティ管理を強化するために、利用者による電子証明書のバックアップの禁止を検討した。N課長は、バックアップ禁止後に緊急で電子証明書が必要になった場合は、利用者本人が直接、情報システム部に電子メールで申請を行い、情報システム部では、申請の電子メールの返信に添付して、新しい電子証明書を本人に送付する手順へ変更することを考えた。
設問1:電子証明書の有効期限の管理について、(1)、(2)に答えよ。
設問1(1)
問題文を見る電子証明書の失効を防止する観点から、現在の運用上の問題点を40字以内で述べよ。
模範解答
電子証明書の更新期限を決めておらず、未更新者への督促も行っていない。
解説
解答の導き方
まず、電子証明書そのものの有効期限は設定されています。本文には、有効期限を「申請日のちょうど2年後」としているとあります。ただし、これは電子証明書が使えなくなる日であり、その前にいつまでに更新を完了すべきかという期限とは別です。
次に、更新の通知方法を確認します。情報システム部は、有効期限の20日前に電子メールで通知しています。しかし、本文には「更新を忘れる利用者が多く」とあり、この通知だけでは更新が完了しない利用者がいることが分かります。
そこで、問題点を考えます。更新を完了すべき期限を定めておらず、通知後に未更新の利用者を把握して個別に督促する運用も示されていません。通知を一度送るだけで終わるため、利用者が更新を忘れた場合に、有効期限を超過するのを防げていないのです。
有効期限を超過すると、電子証明書が再発行されるまで販売システムを利用できず、緊急発行への対応も必要になります。したがって、期限前に更新を完了させる期限を定め、未更新者には督促を行う点が、現在の運用上の問題です。
誤りやすいポイント
- 「有効期限が設定されていない」と考えないようにします。有効期限は申請日のちょうど2年後に設定されています。
- 有効期限の20日前に通知していることだけで、更新管理が十分だと判断しないようにします。更新を忘れる利用者が多いという結果が示されています。
- 通知を送ることと、更新が完了したかを確認して未更新者に督促することは別です。問題は、通知の有無ではなく、更新完了に向けた期限設定とフォローが不足している点です。
FAQ
Q: 有効期限の20日前に通知しているのに、なぜ問題なのですか?
A: 通知は更新を促すものですが、利用者が実際に更新したことまでは保証しません。未更新者を把握して督促する運用が必要です。
A: 通知は更新を促すものですが、利用者が実際に更新したことまでは保証しません。未更新者を把握して督促する運用が必要です。
Q: 「更新期限」と「有効期限」はどう違いますか?
A: 有効期限は電子証明書が使えなくなる日です。更新期限は、有効期限を超過しないよう、更新を完了させる日として定めるものです。
A: 有効期限は電子証明書が使えなくなる日です。更新期限は、有効期限を超過しないよう、更新を完了させる日として定めるものです。
Q: この問題で、更新通知がないと答えてはいけないのですか?
A: はい。本文には有効期限の20日前に電子メールで通知するとあります。問題点は通知がないことではなく、更新期限の設定や未更新者への督促がないことです。
A: はい。本文には有効期限の20日前に電子メールで通知するとあります。問題点は通知がないことではなく、更新期限の設定や未更新者への督促がないことです。
関連キーワード: 電子証明書、有効期限管理、更新通知、督促管理、証明書失効

設問1(2)
問題文を見る情報システム部の作業効率を向上させるために、電子証明書の運用方法において見直すべき点を、40字以内で述べよ。
模範解答
有効期限をそろえて電子証明書の更新作業回数を減らす。
解説
解答の導き方
-
まず、電子証明書の有効期限がどのように決まるかを確認します。本文には「申請日のちょうど2年後を有効期限としている」とあります。申請日は利用者ごとに異なるため、この運用では電子証明書の有効期限も利用者ごとにばらばらになります。
-
次に、情報システム部の作業状況を確認します。電子証明書の発行は「申請される都度」行われています。一方で、「一度に複数の電子証明書の発行が可能」とあるため、作業をまとめられる余地があります。
-
有効期限がばらばらだと、更新の時期も分散し、その都度、情報システム部で作業することになります。有効期限をそろえれば、複数の更新をまとめて実施しやすくなり、作業の回数を減らせます。
-
したがって、見直す点は、有効期限をそろえて電子証明書の更新作業をまとめられるようにすることです。
誤りやすいポイント
- 有効期限を単に長くすることが目的ではありません。問われているのは、情報システム部の作業効率を上げるための運用見直しです。
- 利用者への更新通知を増やすだけでは、更新作業が個別に発生する状況は変わりません。
- 有効期限をそろえることと、更新作業の回数を減らすことを結び付けて説明する必要があります。
FAQ
Q: なぜ有効期限をそろえると作業効率が上がるのですか?
A: 更新時期をまとめられるため、個別に発生する作業をまとめて処理しやすくなるからです。
A: 更新時期をまとめられるため、個別に発生する作業をまとめて処理しやすくなるからです。
Q: 電子証明書を発行するたびに有効期限を2年より長くすればよいのですか?
A: 単に期間を延ばすのではなく、有効期限をそろえて更新作業をまとめられるようにすることが要点です。
A: 単に期間を延ばすのではなく、有効期限をそろえて更新作業をまとめられるようにすることが要点です。
関連キーワード: 電子証明書、有効期限管理、更新作業、作業平準化、バッチ処理
設問2:〔認証システムのトラブル発生事例〕について、(1)、(2)に答えよ。
設問2(1)
問題文を見るトラブルの原因となった、M社販売システムの運用方法の問題点を、30字以内で述べよ。
模範解答
事前検証せずにブラウザを自動更新させている。
解説
解答の導き方
この設問で問われているのは、ログイン障害の直接原因そのものではなく、障害につながったブラウザの運用方法の問題点です。
まず、社員が使うPCのブラウザについて、本文には「常に最新版にバージョンアップされる運用」とあります。つまり、ブラウザの更新が自動的に行われる仕組みです。
次に、トラブル発生時には、あるブラウザに大幅なバージョンアップがあり、「最新版のブラウザと電子証明書との組合せ」が原因でログインできなくなったと分かっています。ブラウザの大幅な更新は、電子証明書との互換性に影響する可能性があるということです。
したがって、問題はブラウザを更新すること自体ではなく、電子証明書との動作を事前に確認しないまま更新していた点です。運用方法の問題点として、事前検証をせずにブラウザを自動更新していることを述べます。
誤りやすいポイント
- 障害の直接原因である「最新版のブラウザと電子証明書との組合せ」だけを書くと、設問が求める運用方法の問題点になりません。
- 「ブラウザのバージョンが古い」とするのは誤りです。本文では、最新版への更新後に障害が発生しています。
- 「電子証明書の有効期限切れ」と混同しないようにします。今回は有効期限ではなく、ブラウザと電子証明書の組合せが問題です。
- セキュリティパッチの適用をやめる、という趣旨にしないようにします。更新前に互換性を確認することがポイントです。
FAQ
Q: 最新版への自動更新は、なぜ問題になるのですか?
A: 大幅なバージョンアップによって、電子証明書など既存の仕組みとの互換性が変わることがあるためです。事前に動作を確認せずに更新すると、今回のようなログイン障害につながる可能性があります。
A: 大幅なバージョンアップによって、電子証明書など既存の仕組みとの互換性が変わることがあるためです。事前に動作を確認せずに更新すると、今回のようなログイン障害につながる可能性があります。
Q: 認証ログは、この設問の答えに関係しますか?
A: 認証ログのブラウザ情報から、障害が発生した端末のブラウザの種類やバージョンを調べられます。ただし、この設問で答えるのは調査方法ではなく、障害につながった運用上の問題点です。
A: 認証ログのブラウザ情報から、障害が発生した端末のブラウザの種類やバージョンを調べられます。ただし、この設問で答えるのは調査方法ではなく、障害につながった運用上の問題点です。
Q: ブラウザの更新を止めればよいのですか?
A: 更新を止めることではなく、更新前に電子証明書との互換性を確認することが重要です。セキュリティを保ちながら、障害を防ぐ運用が必要です。
A: 更新を止めることではなく、更新前に電子証明書との互換性を確認することが重要です。セキュリティを保ちながら、障害を防ぐ運用が必要です。
関連キーワード: 電子証明書、ブラウザ互換性、バージョン管理、事前検証、認証ログ
設問2(2)
問題文を見る障害の切分けのために、N課長はどのように認証ログの調査を行ったか。30字以内で述べよ。
模範解答
該当端末で正常に認証が行われたときとの違いを確認する。
解説
解答の導き方
この設問は、ログを使って障害の原因をどのように絞り込むかを問うています。原因を調べるには、認証に失敗した記録だけを見るのではなく、同じ端末で認証に成功していたときの記録と比べ、変化した点を探します。
図2の認証ログには、「利用者ID」「認証可否」「接続元IPアドレス」「要求先URL」に加えて、ブラウザの種類とバージョンを記録する「ブラウザ情報」があります。これらを成功時と失敗時で比較すれば、利用者や接続先などに違いがあるのか、あるいはブラウザの種類やバージョンに変化があったのかを確認できます。
本文では、前日までは認証できていた一部のPCでログインできなくなり、数日前にブラウザの大幅なバージョンアップがあったと分かっています。そのため、特に成功時と失敗時のブラウザ情報を比べることが、電子証明書との組合せによる問題を絞り込む手掛かりになります。したがって、該当端末で正常に認証できていたときの記録との違いを確認する、という調査方法になります。
誤りやすいポイント
- 認証失敗の記録だけを見ても、正常時から何が変わったのかは分かりにくいです。成功時の記録と比較することが重要です。
- 利用者IDや接続元IPアドレスだけに注目し、ブラウザの種類やバージョンを見落とさないようにします。
- 最初から電子証明書だけを調べるのではなく、認証ログに記録された複数の項目を比較して原因を絞り込みます。
FAQ
Q: なぜ同じ端末での成功時と失敗時を比べるのですか?
A: 利用者や端末の違いによる影響を抑え、障害発生前後に変化した項目を見つけやすくするためです。
A: 利用者や端末の違いによる影響を抑え、障害発生前後に変化した項目を見つけやすくするためです。
Q: この事例では、特にどのログ項目が手掛かりになりますか?
A: ブラウザの種類とバージョンが記録される「ブラウザ情報」です。本文にあるブラウザのバージョンアップとの関係を確認できます。
A: ブラウザの種類とバージョンが記録される「ブラウザ情報」です。本文にあるブラウザのバージョンアップとの関係を確認できます。
関連キーワード: 認証ログ、障害切分け、ブラウザ情報、電子証明書、ログ比較
設問3:〔セキュリティ事故の発生事例〕について、(1)~(3)に答えよ。
設問3(1)
問題文を見る事故防止の対策として、情報セキュリティ管理を強化するためにシステムに追加すべき機能を、25字以内で述べよ。
模範解答
接続元ごとに利用可能業務を制限する。
解説
解答の導き方
-
事故の直接のきっかけは、S氏が「自宅のPCから販売システムに接続」し、「本来、営業担当者は行わない配送先の変更」を行ったことです。つまり、問題は単にログインできたことではなく、接続場所や接続方法に応じた業務制限がなかったため、営業担当者としての接続から配送先の変更までできた点にあります。
-
本文では、認証サーバが「利用者IDごとの利用可能業務」と比較して認証可否を判定すると説明されています。しかし、この仕組みだけでは、同じ利用者IDであれば、社内ネットワークから接続した場合とインターネット経由で接続した場合とで、利用できる業務を変えられません。
-
異動後に異動前の業務を利用できる状態が残っていたことも、事故を可能にした要因です。ただし、それに加えて、接続元が自宅などのインターネット経由である場合には配送先変更を認めない、といった制御があれば、今回のような操作を防止できます。
-
したがって、追加すべき機能は、利用者の権限だけでなく接続元も判断材料にし、接続元に応じて利用できる業務を制限することです。
誤りやすいポイント
- 異動後すぐに異動前の業務を無効にすることだけを答えると、設問が求める「システムに追加すべき機能」を述べられていません。
- VPN装置のIDとパスワードによる認証だけでは、接続後に利用できる業務までは制限できません。認証と、業務の利用可否を決める認可を区別しましょう。
- 「自宅からの接続を禁止する」とだけ答えると、接続元に応じて業務を制御する機能ではなく、接続そのものの禁止になってしまいます。
FAQ
Q: 利用者IDごとの業務制限だけでは、なぜ不十分なのですか?
A: 利用者IDに許可された業務が、接続元にかかわらず利用できてしまうためです。社内からの接続とインターネット経由の接続で、許可する業務を分ける必要があります。
A: 利用者IDに許可された業務が、接続元にかかわらず利用できてしまうためです。社内からの接続とインターネット経由の接続で、許可する業務を分ける必要があります。
Q: VPN装置で認証していれば、接続元による制限もできているのではありませんか?
A: VPN装置での認証は接続する人を確認するものです。接続後にどの業務を利用できるかを制限する機能とは別です。
A: VPN装置での認証は接続する人を確認するものです。接続後にどの業務を利用できるかを制限する機能とは別です。
Q: 異動前の業務を異動後すぐに無効にする対策とは、どう違いますか?
A: それは異動者の権限を適切に変更する対策です。接続元に応じた業務制限は、利用者の権限に加えて接続の状況も考慮する対策です。
A: それは異動者の権限を適切に変更する対策です。接続元に応じた業務制限は、利用者の権限に加えて接続の状況も考慮する対策です。
関連キーワード: アクセス制御、認証、認可、接続元制限、最小権限
設問3(2)
問題文を見る電子証明書のバックアップ禁止後も、現在の電子証明書発行手順を踏襲した場合の問題点を、45字以内で述べよ。
模範解答
PCが故障した場合の電子証明書再発行処理に時間が掛かり、販売システムが利用できない。
解説
解答の導き方
-
この設問は、電子証明書のバックアップを禁止した後、現在の発行手順をそのまま使う場合に、PC故障時に何が問題になるかを問うています。
-
現在はPC故障に備え、「発行済の電子証明書を外部記憶媒体にバックアップ」して保管しています。これを禁止すると、PCが故障したときに、そのPCにインストールされていた電子証明書をバックアップから戻すことはできません。したがって、新しい電子証明書の発行が必要になります。
-
現在の発行手順では、利用者が申込書を記入して所属部署の管理者の承認を得た後、情報システム部で審査・発行します。さらに、発行用IDは電子メールで送付されますが、発行用PWは所属部署の管理者に郵送されます。利用者がそれらを受け取り、PCに電子証明書をインストールするまでには時間が掛かります。
-
新しい電子証明書がインストールされるまでは販売システムにログインできません。そのため、問題となるのは、PC故障後の再発行に時間が掛かり、その間販売システムを利用できないことです。
誤りやすいポイント
- バックアップ禁止による機密性の向上だけに注目し、PC故障時の業務への影響を見落とさないようにします。
- 問われているのは、電子証明書を再発行する手順そのものの安全性ではなく、現在の発行手順を続けた場合の問題点です。
- PCが故障しても、再発行された証明書を受け取ってインストールするまでは販売システムを利用できない点まで述べることが重要です。
FAQ
Q: なぜ再発行に時間が掛かるのですか?
A: 申請と承認、情報システム部での審査・発行に加え、発行用PWの郵送や利用者によるインストールが必要だからです。
A: 申請と承認、情報システム部での審査・発行に加え、発行用PWの郵送や利用者によるインストールが必要だからです。
Q: 問題点は、電子証明書の再発行作業が発生することだけですか?
A: 作業の発生だけでなく、再発行が完了するまで販売システムを利用できないという業務上の影響も含めて考えます。
A: 作業の発生だけでなく、再発行が完了するまで販売システムを利用できないという業務上の影響も含めて考えます。
関連キーワード: 電子証明書、バックアップ、再発行、認証、業務継続
設問3(3)
問題文を見るN課長が検討したバックアップ禁止後の電子証明書の再発行手順には、情報セキュリティ管理上の問題がある。問題点を30字以内で述べよ。
模範解答
・所属部署の管理者の承認を得ていない。
・確実に本人確認を行うプロセスになっていない。
解説
解答の導き方
この設問では、電子証明書を緊急に再発行する際の手順について、現在の発行手順と比べて、どのセキュリティ上の確認が欠けるかを考えます。
現在の手順では、利用者が申込書を記入し、「所属部署の管理者の承認を得た上で情報システム部に送付」します。さらに、情報システム部では、利用者と販売システムにログインするPCについて審査を行っています。つまり、申請が組織として承認されていることと、申請者や利用するPCに問題がないことを確認してから発行しています。
一方、N課長が検討した手順では、利用者が情報システム部に電子メールで申請し、情報システム部が返信に電子証明書を添付して送付します。この流れには、所属部署の管理者による承認がありません。したがって、再発行が業務上必要であることを所属部署が確認する仕組みが欠けています。
また、電子メールで申請が届いたことだけでは、送信者が本当にその利用者本人であるとは確認できません。メールアカウントを第三者に使われている場合などには、本人になりすました申請を見分けられないおそれがあります。本人確認が不十分なまま電子証明書を発行すると、第三者に販売システムへの利用手段を与えてしまう危険があります。
したがって、問題点は、所属部署の管理者の承認を経ないことと、申請者本人であることを確実に確認する手順になっていないことです。
誤りやすいポイント
- 「利用者本人が申請する」と書かれていることを、本人確認ができていることと取り違えないようにします。本人が申請する想定であることと、申請を受け付ける側が本人だと確認できることは別です。
- 管理者の承認と本人確認は、確認する内容が異なります。管理者の承認は申請の業務上の妥当性を確認し、本人確認は申請者が正当な利用者であることを確認します。
- メールで電子証明書を送付する方法だけに注目して、申請の承認や本人確認が抜けている点を見落とさないようにします。
FAQ
Q: 電子メールの送信元アドレスを確認すれば、本人確認になりますか?
A: 送信元アドレスだけでは、本人が送信したことを確実には確認できません。メールアカウントの不正利用なども考えられるため、別の方法も含めて本人確認を行う必要があります。
A: 送信元アドレスだけでは、本人が送信したことを確実には確認できません。メールアカウントの不正利用なども考えられるため、別の方法も含めて本人確認を行う必要があります。
Q: 所属部署の管理者の承認があれば、本人確認もできたことになりますか?
A: 必ずしもそうではありません。管理者の承認は申請の必要性や妥当性を確認するものです。申請者本人であることの確認は、別に行う必要があります。
A: 必ずしもそうではありません。管理者の承認は申請の必要性や妥当性を確認するものです。申請者本人であることの確認は、別に行う必要があります。
Q: なぜ電子証明書の再発行では、本人確認が重要なのですか?
A: 電子証明書は販売システムを利用するための認証に使われます。正当な利用者以外に発行すると、不正なアクセスにつながるおそれがあるためです。
A: 電子証明書は販売システムを利用するための認証に使われます。正当な利用者以外に発行すると、不正なアクセスにつながるおそれがあるためです。
関連キーワード: 電子証明書、本人確認、認証、アクセス制御、承認プロセス

