
ITサービスマネージャ 2010年 午後1 問04
情報セキュリティの運用と管理に関する次の記述を読んで、設問1~3に答えよ。
E社は、日用品雑貨の卸売業者であり、全国6か所の営業所で販売業務を行っている。本社には、総務部、情報システム部、購買部などがある。購買部では、購買管理システムを使用して、商品の発注業務、検収業務などを行っている。
〔購買管理システムの概要〕
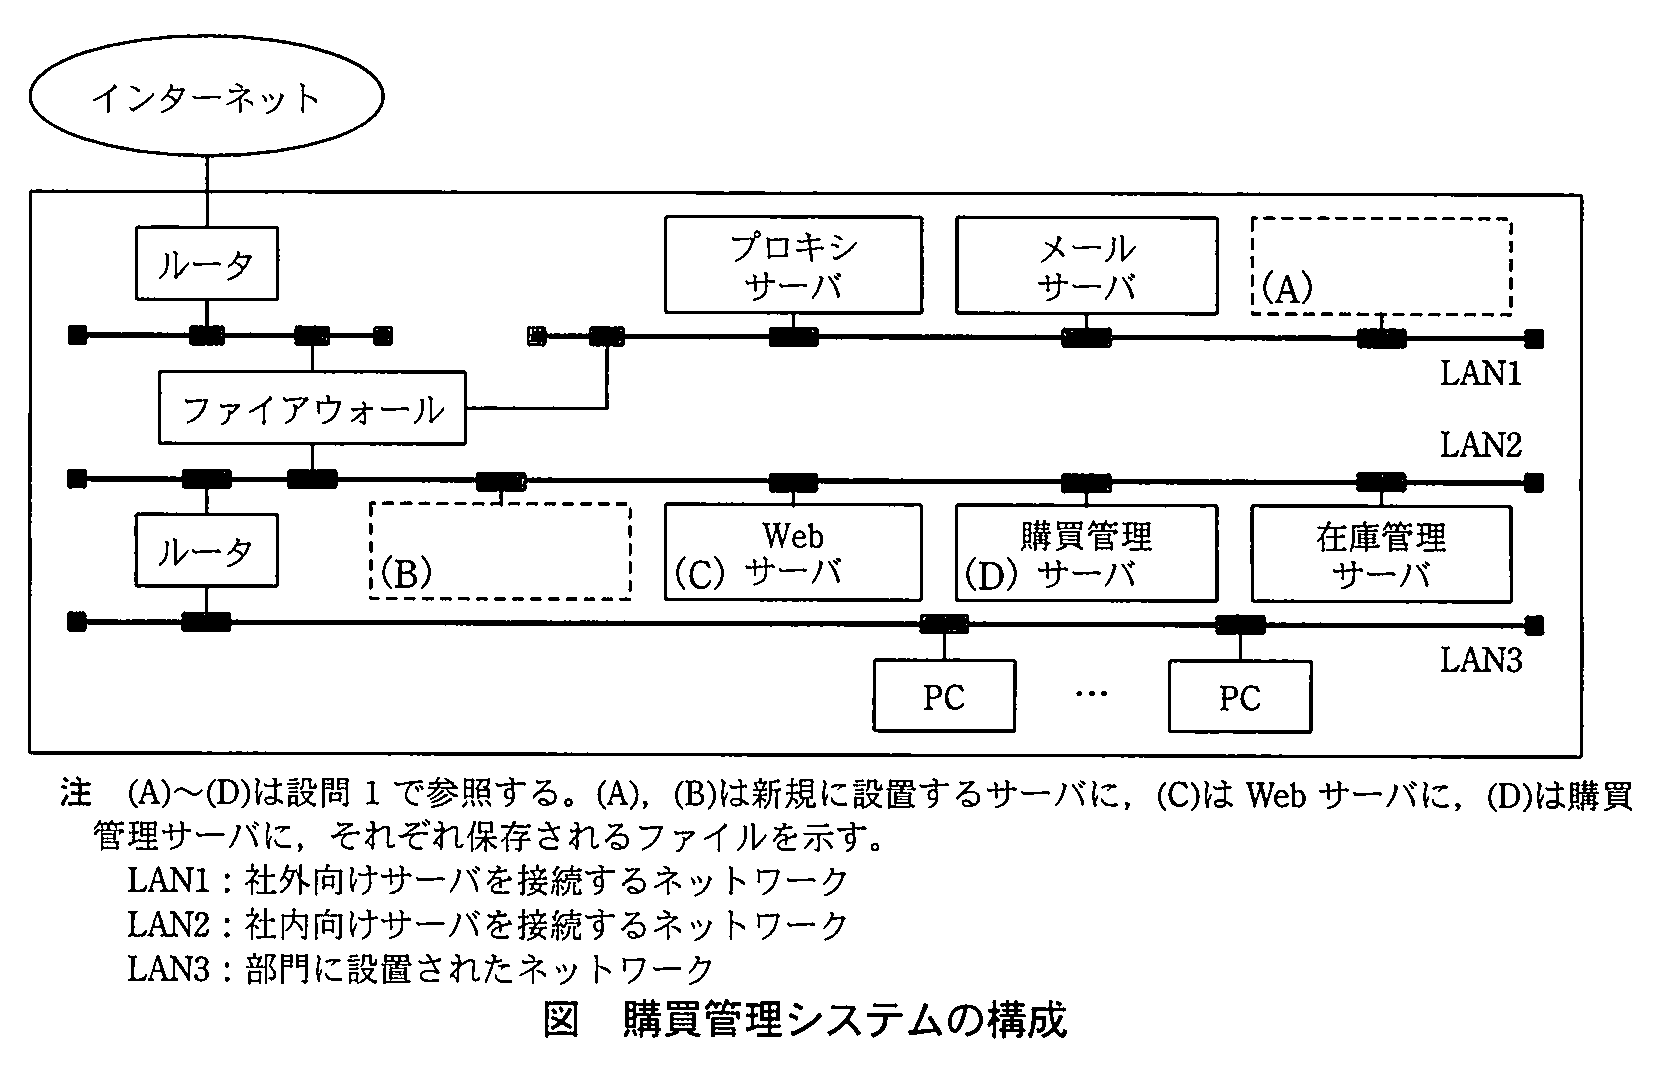
購買管理システムでは、PCから、Webサーバ上の業務ポータル画面を介して、購買管理サーバと在庫管理サーバにアクセスする構成を採用している。また、購買部と取引先の連絡は、メールサーバを介したインターネット経由での電子メールを利用して行われている。購買管理システムの構成を、図に示す。
〔購買管理システムの利用状況〕
購買管理システムは、購買部の正社員のほかに、購買部の支援作業を行う派遣社員が利用している。派遣契約は、総務部が派遣会社と締結している。利用者IDは個人単位に発行されていて、正社員及び派遣社員が購買管理システムを利用する際は、利用者IDとパスワードで認証される。
情報システム部の正社員は、購買管理システムにログインして運用管理を行っている。システム構成の管理やアカウントの管理など、一般の利用者IDでは実施できない操作を行う場合は、特権IDを使用している。
なお、特権IDでは、サーバの起動・停止や格納されているデータの変更などあらゆる操作の実行が可能なので、情報システム部のサーバ管理者に利用を限定している。
〔アカウントの管理〕
E社の各サーバへのアクセスは、利用者IDとパスワードによって認証する方法が採られている。パスワードは有効期間が定められていて、購買管理システムの場合は60日間である。認証時に、サーバのシステム日付とパスワード設定日を比較し、有効期限を超過している場合には、パスワードの変更を強制する機能が組み込まれている。パスワードの変更は、随時可能である。
アカウントの管理については、次の(1)~(4)に示す運用規程を定めている。
(1) アカウントのサーバへの登録及び削除は、情報システム部のサーバ管理者が行う。
(2) アカウントの付与は、各部門の課長が作成して部長が承認したアカウント付与依頼書に基づいて行う。アカウント付与依頼書には、利用者名、担当する業務内容などが記載されている。派遣社員のアカウントの付与については、承認者を総務部長に一元化している。購買管理システムにおけるアカウントの付与は、正社員の場合にはアカウント付与依頼書に購買部長の承認が必要であり、派遣社員の場合には購買部長がアカウント付与依頼書を確認後、購買部長名で総務部長に依頼して承認を得る必要がある。
(3) 承認されたアカウント付与依頼書は、サーバ管理者に送付される。サーバ管理者は利用者IDと初期パスワードを設定し、アカウント付与依頼書に記載された業務内容に応じたサーバにアカウントを登録するとともに、設定内容をアカウント付与依頼書に記入して発行元の部門に返送する。各部門は返送されたアカウント付与依頼書を保管する。
(4) アカウントの削除は、各部門の課長が作成して部長が承認したアカウント削除依頼書に基づいて、アカウントの付与と同様の手順で行う。承認者はアカウントの付与と同様である。
派遣社員のアカウントの付与について、購買部長は比較的早期に確認しているのに対して、総務部長は承認に時間を要している。退職した正社員・派遣社員のアカウントの削除については、直ちに承認されているが、サーバからの削除は2週間ごとに実施する定期メンテナンス作業の中で行っている。
最近、派遣社員の増強に伴って、購買部が派遣契約を締結することになった。
〔セキュリティ要件〕
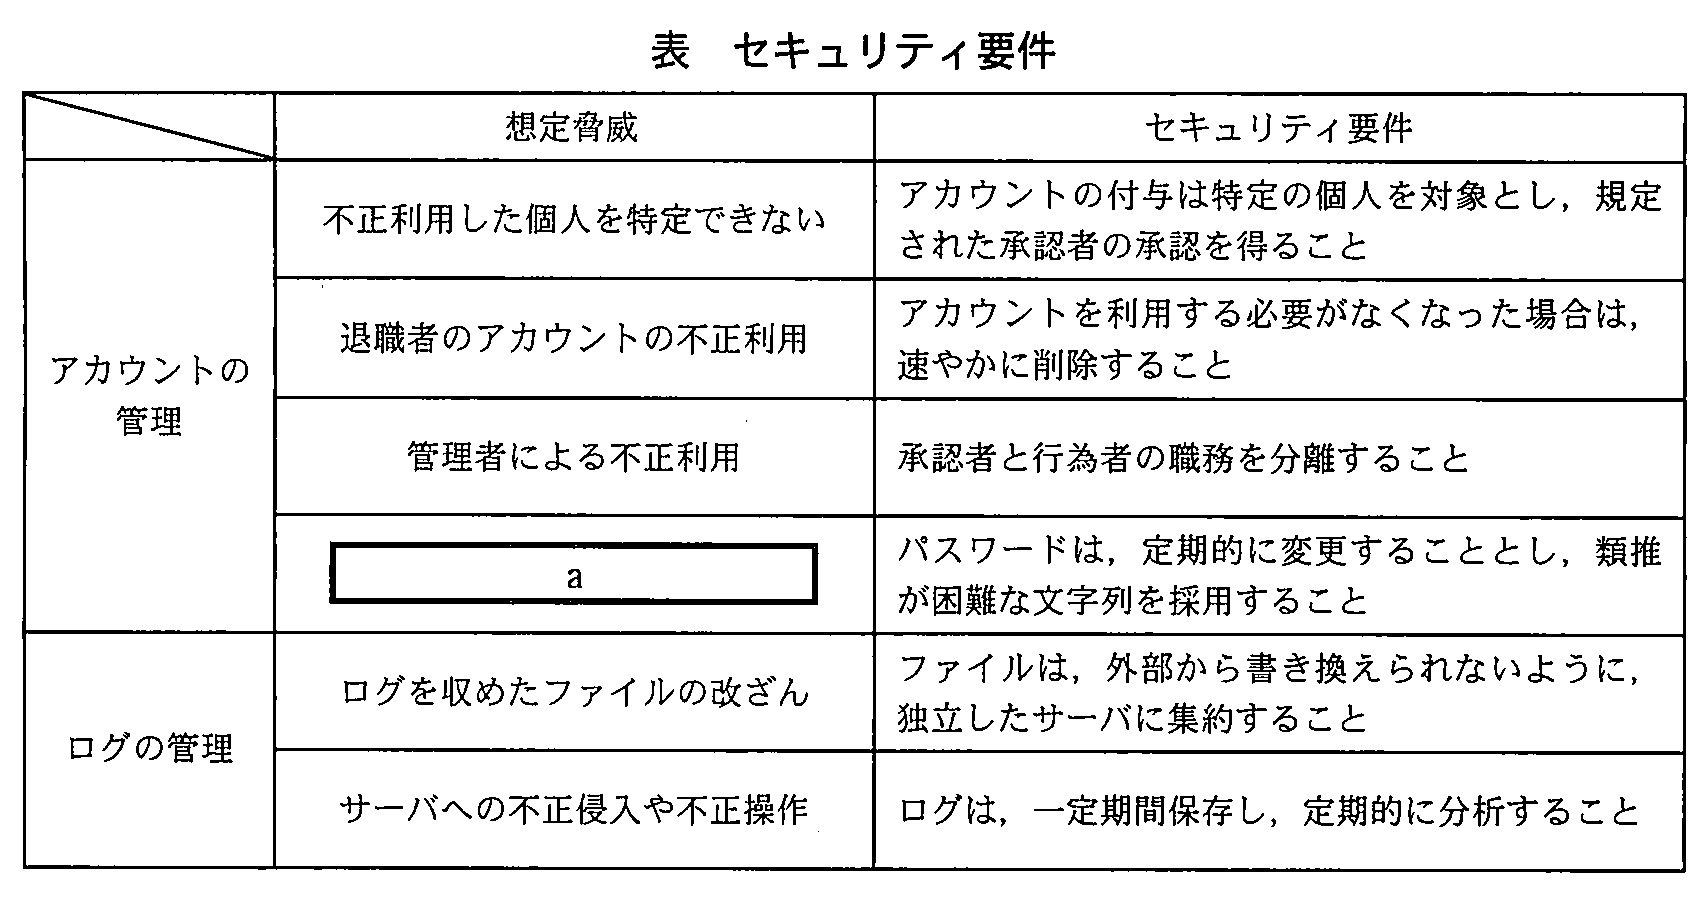
E社では、アカウントやログの管理に関する脅威を想定して、表に示すセキュリティ要件を規定している。
〔ログの管理〕
購買管理システムでは、サーバへの不正侵入や不正操作がなかったかどうかを検証するために、ログイン時のパスワードの誤り、特権IDを使用した操作、システムからの警告や障害の情報のログを取得している。ログには、ログインを試みた日時、ID、サーバ名、ログインの成否などの項目を記録している。ログはオーバラップ方式で記録し、セキュリティ要件で規定された期間中は保存できる設計となっている。
〔トラブルの発生〕
ある日、営業担当者が、一部の商品在庫量が異常に多いことに気付き、購買部に問い合わせて確認したところ、営業所から発注を依頼された数量と、購買部が実際に発注入力した数量が違っていた。購買部では、原因を特定するために、購買管理システムの利用状況を確認するように情報システム部に依頼した。
依頼を受けた情報システム部が購買管理システムのログを確認したが、発注入力した日のログからは、原因を特定できなかった。その後の調査で、購買部のある派遣社員が、退職した前任者の利用者IDとパスワードを使ってアクセスしていたことが判明した。前任者はアカウントを付与されてから30日後に退職したので、保管してあるアカウント付与依頼書に記載されていた初期パスワードが有効な状態であった。その派遣社員は業務に不慣れであったので、数量のけたを間違えて入力していた。
E社のITサービスマネージャであるK氏は、今回のトラブルで発覚したアカウントの不正利用をセキュリティインシデントとしてとらえ、セキュリティインシデントの再発を防止するための対策を講じることにした。
〔セキュリティ監査〕
E社では、今回のセキュリティインシデントの発生を契機に、社内の監査部門がセキュリティ監査を実施した。セキュリティ監査では、新規のアカウント付与や退職者のアカウント削除が円滑に行われておらず、セキュリティ要件の規定順守に問題があることが指摘された。また、特権IDの運用についても、管理者による不正利用防止の規定順守に問題があることが指摘された。
K氏は、指摘に対する是正策として、アカウントの管理の運用改善策、特権IDの運用改善策について検討した。検討の結果、アカウントの管理の運用改善策として、サーバ管理者がサーバに登録されているアカウントを定期的に点検することにした。また、特権IDの運用改善策として、サーバ管理者とは別に特権ID管理者を設定し、職務を分離することにした。
設問1:〔セキュリティ要件〕について、(1)、(2)に答えよ。
設問1(1)
問題文を見る表中のaに入れる適切な字句を20字以内で述べよ。
模範解答
a:なりすましによる不正利用
解説
解答の導き方
-
空欄の行では、脅威に対する対策として「パスワードは、定期的に変更することとし、類推が困難な文字列を採用すること」と定めています。つまり、パスワードを推測されたり、知られたまま使われ続けたりすることで起きる脅威を考えます。
-
本文では、購買管理システムへのログインに「利用者IDとパスワードで認証される」とあります。第三者が正規利用者のパスワードを入手して使うと、システム上は正規利用者の利用者IDによるログインに見えます。第三者が本人を装って利用することになるため、脅威は「なりすましによる不正利用」と判断できます。
-
パスワードの定期的な変更や、推測されにくい文字列の採用は、パスワードを悪用して正規利用者になりすます行為への対策です。このため、空欄には「なりすましによる不正利用」が入ります。
誤りやすいポイント
- 「退職者のアカウントの不正利用」と混同しないようにします。この脅威には、アカウントを速やかに削除する対策が対応します。
- 「不正利用した個人を特定できない」は、個人単位でアカウントを付与し、承認を得ることに対応します。パスワードの変更や推測困難性を求める行とは区別します。
- パスワードを推測されにくくする対策が扱うのは、正規利用者の認証情報を悪用して本人を装う脅威です。
FAQ
-
Q: パスワードを複雑にするだけで、なりすましを完全に防げますか?A: 完全に防げるわけではありません。表では、推測されにくい文字列にすることに加え、定期的な変更も求めています。
-
Q: 利用者IDを個人単位で発行していれば、なりすましの問題は起きませんか?A: 個人単位のIDは操作したアカウントを識別するために有効ですが、他人がその人のパスワードを使えば、本人のIDで操作したように記録されるおそれがあります。
関連キーワード: 認証、パスワード管理、なりすまし、不正アクセス、アカウント管理

設問1(2)
問題文を見る購買管理システムのログは、図中の(A)~(D)のうち、どの場所に保存するのが適切か。一つ選び記号で答えよ。また、その理由を40字以内で述べよ。
模範解答
場所:(B)
理由:セキュリティが確保されたLAN上でE社のセキュリティ要件を満たす場所であるから
解説
解答の導き方
-
問われているのは、購買管理システムのログを(A)~(D)のどこに保存するのが適切かです。まず、ログの保存先に必要な条件を確認します。
-
セキュリティ要件では、ログファイルの改ざんを防ぐため、「独立したサーバに集約する」と定めています。そのため、ログを記録される側のサーバと同じ場所に保存するのは適切ではありません。図では(C)がWebサーバ、(D)が購買管理サーバなので、これらは保存先の候補から外れます。
-
残る(A)と(B)は、新規に設置するサーバです。ただし、ネットワーク上の位置が異なります。(A)は社外向けサーバを接続するLAN1にあり、(B)は社内向けサーバを接続するLAN2にあります。図では、インターネットとLAN1・LAN2の間にファイアウォールがありますが、ログを外部から書き換えられないようにするには、社外向けサーバのネットワークではなく、社内向けサーバのネットワークに置く方が適切です。
-
したがって、ログを独立したサーバに集約し、社内向けのネットワーク上で保管できる(B)が適切です。
誤りやすいポイント
- 「独立したサーバに集約する」という条件だけに注目し、(A)と(B)のネットワーク上の違いを見落とすことがあります。
- (A)も新規サーバですが、社外向けサーバを接続するLAN1にあります。新規サーバであればどこでもよいわけではありません。
- (C)や(D)はログを記録されるサーバなので、同じサーバにログを保存すると、そのサーバへの不正侵入や不正操作によってログも改ざんされるおそれがあります。
FAQ
Q: なぜログを、ログを記録するサーバとは別のサーバに保存するのですか?
A: 記録対象のサーバが侵害された場合でも、ログを別の場所に保存しておけば、攻撃者がログを改ざんしたり消去したりするのを防ぎやすくなります。
A: 記録対象のサーバが侵害された場合でも、ログを別の場所に保存しておけば、攻撃者がログを改ざんしたり消去したりするのを防ぎやすくなります。
Q: ファイアウォールがあるなら、LAN1でも安全ではありませんか?
A: ファイアウォールは通信を制御しますが、LAN1は社外向けサーバを接続するネットワークです。ログの保存先には、社内向けのLAN2にある(B)を選ぶのが適切です。
A: ファイアウォールは通信を制御しますが、LAN1は社外向けサーバを接続するネットワークです。ログの保存先には、社内向けのLAN2にある(B)を選ぶのが適切です。
関連キーワード: ログ集約、ログサーバ、ネットワーク分離、ファイアウォール、ログ改ざん防止
設問2:〔トラブルの発生〕について、(1)~(3)に答えよ。
設問2(1)
問題文を見る初期パスワードが不正利用されないための対策を、30字以内で述べよ。
模範解答
初回ログイン時に初期パスワードの変更を強制する。
解説
解答の導き方
-
問われているのは、退職者のアカウント削除ではなく、初期パスワードが使われ続けることを防ぐ対策です。まず、パスワード変更の仕組みを確認します。
-
本文では、購買管理システムのパスワードの有効期間は「60日間」であり、「有効期限を超過している場合には、パスワードの変更を強制する」とあります。つまり、変更が強制されるのは有効期限を過ぎたときです。また、「パスワードの変更は、随時可能」ですが、これは利用者が任意のタイミングで変更できるということで、初期パスワードを必ず変更する仕組みではありません。
-
今回は、前任者が「アカウントを付与されてから30日後に退職」しており、60日間の有効期間内だったため、初期パスワードはそのまま利用できる状態でした。実際に、別の派遣社員が前任者の利用者IDとパスワードでアクセスしています。
-
したがって、パスワードの有効期限を待つのではなく、初期パスワードを使えるのは最初のログイン時だけにし、その際に変更を強制する必要があります。初回ログイン時に初期パスワードの変更を強制すれば、初期パスワードが継続して使われることを防げます。
誤りやすいポイント
- 60日間ごとの変更を強制している点だけで十分だと考えることです。今回のように退職が有効期間内であれば、初期パスワードは使えるままです。
- パスワードを「随時」変更できることを、初期パスワードの変更が必須だと誤解することです。任意に変更できることと、初回ログイン時に変更を強制することは異なります。
- 退職者のアカウント削除だけに着目することです。アカウント削除も重要ですが、この設問では初期パスワードが変更されずに使われることへの対策が問われています。
FAQ
Q: 60日間の有効期限が切れたときに変更を強制すれば十分ですか?
A: 十分ではありません。有効期限が切れる前に退職した場合などは、初期パスワードが使える状態で残るため、初回ログイン時に変更を強制します。
A: 十分ではありません。有効期限が切れる前に退職した場合などは、初期パスワードが使える状態で残るため、初回ログイン時に変更を強制します。
Q: パスワードを利用者がいつでも変更できるなら、対策として足りますか?
A: 足りません。利用者が変更できるだけでは、初期パスワードが実際に変更されたことを保証できません。
A: 足りません。利用者が変更できるだけでは、初期パスワードが実際に変更されたことを保証できません。
Q: 初回ログイン時に変更を強制すると、何を防げますか?
A: 初期パスワードをログイン後も使い続けることを防ぎ、初期パスワードを知った人が後から不正に利用するリスクを抑えられます。
A: 初期パスワードをログイン後も使い続けることを防ぎ、初期パスワードを知った人が後から不正に利用するリスクを抑えられます。
関連キーワード: 初期パスワード、パスワード変更、認証、アカウント管理、アクセス制御
設問2(2)
問題文を見る今回のセキュリティインシデントの再発を防ぐためには、アカウントの管理の運用をどのように変更すべきか。変更内容を、30字以内で述べよ。
模範解答
退職者のアカウント削除を、削除依頼時点で即時実施する。
解説
解答の導き方
問われているのは、退職者のアカウントが不正利用される再発を防ぐための、アカウント管理の運用変更です。
まず、セキュリティ要件には、アカウントが不要になった場合は「速やかに削除すること」とあります。したがって、退職によって利用する必要がなくなったアカウントは、サーバ上で使えない状態にするまでの時間を短くする必要があります。
今回のトラブルでは、退職した前任者の利用者IDとパスワードを、別の派遣社員が使っていました。前任者はアカウント付与から30日後に退職しており、パスワードの有効期間は60日間なので、初期パスワードはまだ有効でした。このように、パスワードが有効な間にアカウントが残っていると、退職者の認証情報が不正利用されるおそれがあります。
次に、削除の手続きで遅れている箇所を確認します。退職者のアカウント削除は直ちに承認されていますが、サーバからの削除は「2週間ごとに実施する定期メンテナンス作業」の中で行われています。つまり、承認ではなく、承認後に実際の削除を待たせていることが問題です。
そのため、削除依頼が承認されたら定期メンテナンスを待たず、サーバ管理者がその時点ですぐにサーバ上のアカウントを削除する運用に変更します。
誤りやすいポイント
-
承認を速くすることだけを対策にする
退職者のアカウント削除は直ちに承認されています。遅れているのは、サーバから実際に削除する作業です。 -
パスワードの変更だけで解決しようとする
パスワードが有効でも、アカウント自体を削除すれば利用できません。今回の対策の中心は、不要になったアカウントを速やかに削除することです。 -
定期メンテナンスの頻度を上げることだけを考える
重要なのは、退職者のアカウント削除を定期作業にまとめず、削除依頼の処理時に実施することです。
FAQ
Q: 削除依頼の承認前にアカウントを削除するという意味ですか?
A: いいえ。所定の承認を経た削除依頼を受けた後、定期メンテナンスを待たずに削除するという意味です。
A: いいえ。所定の承認を経た削除依頼を受けた後、定期メンテナンスを待たずに削除するという意味です。
Q: パスワードの有効期間を短くすることが、今回の主な対策にならないのはなぜですか?
A: 有効期間を短くしても、アカウントが残っている限り不正利用の可能性は残ります。退職などで不要になった時点で、アカウント自体を削除することが必要です。
A: 有効期間を短くしても、アカウントが残っている限り不正利用の可能性は残ります。退職などで不要になった時点で、アカウント自体を削除することが必要です。
関連キーワード: アカウントライフサイクル管理、アクセス制御、認証情報、アカウント削除、運用統制
設問2(3)
問題文を見る今後のトラブル発生に備え、特権IDだけでなく、すべての利用者IDを使用した操作のログを取得することになった。これに伴って確認しておくべき事項は何か。30字以内で述べよ。
模範解答
現在準備されているログ保存用の記憶容量で十分か確認する。
解説
解答の導き方
-
まず、現在どのログを取得しているかを確認します。本文では、ログとして「ログイン時のパスワードの誤り、特権IDを使用した操作、システムからの警告や障害の情報」を記録しています。つまり、すべての利用者IDによる操作を記録しているわけではありません。
-
次に、ログの保存方法を確認します。ログはオーバラップ方式で記録され、「セキュリティ要件で規定された期間中は保存できる設計」とされています。現在のログ量で、必要な保存期間を確保できるように設計されていると分かります。
-
今後、特権IDだけでなくすべての利用者IDの操作を記録すると、取得するログの量が増加します。ログ量が増えると、同じ記憶容量では古いログが早く上書きされ、規定された期間を保存できなくなる可能性があります。
-
したがって、新たな記録対象を追加しても必要な保存期間を守れるよう、現在準備されているログ保存用の記憶容量で足りるかを確認します。
誤りやすいポイント
- ログを取得する設定だけを確認し、ログを保存する容量の確認を見落とすことです。
- ログの保存期間だけに注目し、記録対象の追加によってログ量が増える点を考慮しないことです。
- オーバラップ方式なら必要な期間を必ず保存できると考えることです。保存できる期間は、ログ量と記憶容量にも左右されます。
FAQ
Q: オーバラップ方式で記録していれば、容量の確認は不要ですか?
A: 不要ではありません。容量を超えると古いログが上書きされるため、規定された期間の保存ができるか確認する必要があります。
A: 不要ではありません。容量を超えると古いログが上書きされるため、規定された期間の保存ができるか確認する必要があります。
Q: なぜ全利用者の操作を記録すると、容量が問題になるのですか?
A: 現在より多くの操作がログに記録され、一定期間に保存するログの総量が増えるためです。
A: 現在より多くの操作がログに記録され、一定期間に保存するログの総量が増えるためです。
Q: 容量が不足している場合は、何が起こり得ますか?
A: 必要な保存期間が経過する前に古いログが上書きされ、調査や監査に必要な記録を確認できなくなる可能性があります。
A: 必要な保存期間が経過する前に古いログが上書きされ、調査や監査に必要な記録を確認できなくなる可能性があります。
関連キーワード: ログ管理、ログ容量、ログ保存期間、ログローテーション
設問3:〔セキュリティ監査〕について、(1)~(3)に答えよ。
設問3(1)
問題文を見るアカウントの管理に関する運用規程を修正することで、アカウントの付与を円滑にしたい。どのような修正が考えられるか。修正内容を40字以内で述べよ。
模範解答
派遣社員のアカウントを付与する承認者を、総務部長から購買部長に変更する。
解説
解答の導き方
-
問われているのは、アカウントの付与を円滑にするための運用規程の修正です。アカウントの付与そのものを省略するのではなく、現在の手順で時間がかかっている部分を見つけます。
-
派遣社員のアカウント付与では、承認者を総務部長に一元化しています。また、購買管理システムの場合、購買部長が申請内容を確認した後、総務部長に依頼して承認を得る手順です。つまり、購買部長の確認後に、総務部長の承認を待つ段階があります。
-
本文には、購買部長は比較的早期に確認する一方、総務部長は承認に時間を要しているとあります。このため、付与を遅らせているのは、総務部長の承認を待つ手順だと分かります。
-
さらに、派遣社員の増強に伴い、購買部が派遣契約を締結することになっています。派遣社員の受入れを担う購買部で付与の必要性を判断できるため、派遣社員のアカウント付与については、承認者を総務部長から購買部長に変更するのが適切です。
-
なお、アカウントのサーバへの登録はサーバ管理者が行う規程です。承認者を変更しても、承認と登録の役割を分けたままにできるため、承認を省略せずに手続きを迅速化できます。
誤りやすいポイント
- 総務部長の承認を省略するとだけ答えると、承認者を誰に変更するのかが不明確です。
- アカウントの登録を行うサーバ管理者を承認者にするのは、承認と実行の役割を分ける考え方に反します。
- 退職者アカウントの削除が遅れている問題と、今回問われている派遣社員のアカウント付与の承認手順を混同しないようにします。
FAQ
Q: 承認手続き自体をなくしてもよいですか?
A: いいえ。特定の個人を対象に、規定された承認者の承認を得る要件があるため、承認者を変更しても承認手続きは残します。
A: いいえ。特定の個人を対象に、規定された承認者の承認を得る要件があるため、承認者を変更しても承認手続きは残します。
Q: 購買部長を承認者にする理由は何ですか?
A: 購買部長はすでに申請内容を確認しており、派遣契約も購買部が担うことになったため、付与の必要性を判断し、手続きを進めやすいからです。
A: 購買部長はすでに申請内容を確認しており、派遣契約も購買部が担うことになったため、付与の必要性を判断し、手続きを進めやすいからです。
Q: サーバ管理者が承認と登録の両方を行えば、さらに早くなりませんか?
A: 速くなる可能性はありますが、承認と実行が同じ人に集中します。承認者とアカウントを登録する者は分けておく必要があります。
A: 速くなる可能性はありますが、承認と実行が同じ人に集中します。承認者とアカウントを登録する者は分けておく必要があります。
関連キーワード: アカウント管理、承認プロセス、権限管理、職務分掌
設問3(2)
問題文を見るアカウントの管理の運用改善策として、定期的な点検で実施すべき事項を挙げ、40字以内で具体的に述べよ。
模範解答
登録されているアカウントの一覧をサーバごとに作成し、承認者に確認を依頼する。
解説
解答の導き方
-
今回問われているのは、サーバ管理者がアカウントを定期的に点検するとき、具体的に何をするかです。監査では「新規のアカウント付与や退職者のアカウント削除」が円滑に行われていないと指摘されています。そのため、点検ではサーバに登録されたアカウントが現在も必要か、適切な手続で付与されたものかを確かめる必要があります。
-
サーバ管理者が確認できるのは、各サーバに実際に登録されているアカウントです。そこで、まずサーバごとにアカウントの一覧を作れば、登録状況を漏れなく確認できます。
-
ただし、アカウントが現在も業務上必要かどうかは、サーバ管理者だけでは判断しにくい内容です。アカウント付与では規定された承認者の承認を得ることがセキュリティ要件となっているため、アカウントの付与を承認する立場の人に一覧を確認してもらうのが適切です。
-
したがって、定期点検では、サーバごとに登録済みアカウントの一覧を作成し、承認者に確認を依頼します。不要なアカウントが見つかった場合は、削除の手続につなげられます。
誤りやすいポイント
- サーバ管理者が一覧を作るだけでは、アカウントが現在も必要かどうかを確認できません。承認者による確認まで含めます。
- アカウント付与依頼書を保管していることだけでは、退職などによって不要になったアカウントを把握できません。定期的に登録状況を見直す必要があります。
- 「点検」をログの分析やパスワードの確認と取り違えないようにします。この設問では、サーバに登録されているアカウントの有効性を確認することが中心です。
FAQ
Q: なぜ一覧をサーバごとに作成するのですか?
A: サーバごとの登録状況を明確にし、どのサーバにどのアカウントがあるかを確認しやすくするためです。
A: サーバごとの登録状況を明確にし、どのサーバにどのアカウントがあるかを確認しやすくするためです。
Q: 承認者に確認を依頼するのはなぜですか?
A: アカウントが業務上必要かを、付与の承認を担う立場から判断してもらうためです。
A: アカウントが業務上必要かを、付与の承認を担う立場から判断してもらうためです。
Q: 一覧を確認した後、不要なアカウントはどうしますか?
A: 不要と判断されたアカウントは、定められた手続に沿って削除します。
A: 不要と判断されたアカウントは、定められた手続に沿って削除します。
関連キーワード: アカウント管理、アクセス権レビュー、職務分掌、承認統制、最小権限
設問3(3)
問題文を見る特権IDの運用改善策では、特権ID管理者に対する統制が必要になる。セキュリティ要件に適合した施策内容を、40字以内で述べよ。
模範解答
・特権ID管理者は、承認だけ行い、特権IDを使った操作はできないようにする。
・特権ID管理者が特権IDを不正に使用していないことをログで確認する。
解説
解答の導き方
この設問では、特権IDの運用を改善する際に、特権ID管理者自身が不正を行わないよう、どのような統制が必要かを考えます。
まず、セキュリティ要件には、管理者による不正利用への対策として「承認者と行為者の職務を分離すること」とあります。つまり、操作を承認する人と、その操作を実際に行う人を同じにしないことが必要です。
監査を受けた後の改善策では、「サーバ管理者とは別に特権ID管理者を設定し、職務を分離することにした」とあります。しかし、担当者を別にするだけでは、特権ID管理者が自ら特権IDを使って操作できる場合、その人が承認と実行の両方を行えるおそれが残ります。
そのため、特権ID管理者の役割は承認に限定し、特権IDを使った操作はできないようにします。実際の操作を行う担当者と承認者を分けることで、職務分離の要件に適合します。
さらに、権限を分けるだけでなく、特権ID管理者が不正な操作をしていないことを、操作ログを確認して確かめる必要があります。本文では、特権IDを使用した操作のログを取得しているため、そのログを確認することが対策になります。
誤りやすいポイント
- 特権ID管理者をサーバ管理者と別に任命することだけで、統制が完了したと考えないようにします。特権ID管理者自身が操作できない権限設計も必要です。
- 承認記録だけを確認するのではなく、特権IDを使った実際の操作が適切かどうかをログで確認します。
- ログを取得するだけでなく、不正利用の有無を確認するために分析することが重要です。
FAQ
Q: なぜ特権ID管理者にも対策が必要なのですか?
A: 管理者も不正利用の脅威となり得るためです。承認者と実行者を分け、操作ログで確認する必要があります。
A: 管理者も不正利用の脅威となり得るためです。承認者と実行者を分け、操作ログで確認する必要があります。
Q: サーバ管理者と特権ID管理者を別にするだけでは不十分ですか?
A: それだけでは不十分です。特権ID管理者が特権IDを使って操作できないようにし、不正利用がないこともログで確認します。
A: それだけでは不十分です。特権ID管理者が特権IDを使って操作できないようにし、不正利用がないこともログで確認します。
Q: ログを確認する目的は何ですか?
A: 特権IDを使った操作をたどり、特権ID管理者による不正な操作がないか確認するためです。
A: 特権IDを使った操作をたどり、特権ID管理者による不正な操作がないか確認するためです。
関連キーワード: 職務分掌、特権ID、アクセス制御、監査ログ、ログ分析

