
ITサービスマネージャ 2011年 午後1 問03
セキュリティ管理に関する次の記述を読んで、設問1~4に答えよ。
A社では、カタログで紹介している健康食品の注文を、電話、メールで受け付けて、販売してきた。販売管理システムを利用して販売実績管理を行っており、運用及び保守はシステム部が担当している。
〔販売管理システムのアカウントの管理〕
販売管理システムへのアクセスは、利用者IDとパスワードによって認証する方法が採られている。
社員の利用者IDの付与プロセスは、次のとおりである。
(1) 利用者IDを必要とする社員が、自身の上長に利用者ID付与申請書を提出する。
(2) 上長は、社員への利用者ID付与が必要と判断した場合、社員からの利用者ID付与申請書を承認した上で、システム部の利用者ID管理者であるC氏に送付する。
(3) C氏は、利用者ID付与申請書に基づいて、システムに利用者IDを登録し、当該社員及び上長に利用者ID付与完了通知を送付する。
A社では社員の退職などによって利用者IDが不要になった場合には、上長が、利用者IDの削除を申請する。
利用者IDの削除プロセスは、次のとおりである。
(1) 上長がC氏に利用者ID削除申請書を送付する。
(2) C氏は、毎月月末のID一覧表更新作業に合わせて、削除申請のあった利用者IDをシステムから削除する。
(3) 利用者IDを削除した後、C氏は、上長に利用者ID削除完了通知を送付する。
システムの保守作業には、サーバの起動・停止、格納データの変更など、あらゆる操作が可能な特権IDが必要である。管理を簡素化するために、システム部全員で、一つの特権IDを共用している。特権IDを使用する場合は、個人の利用者IDでサーバにログインし、切替コマンドで個人の利用者IDから特権IDに切り替える仕組みにしている。
〔注文受付システムの検討〕
顧客の利便性を考慮して、今後はWebサイトで注文を受け付けることになった。そのための注文受付システムの構成を、システム部のK氏が検討した。
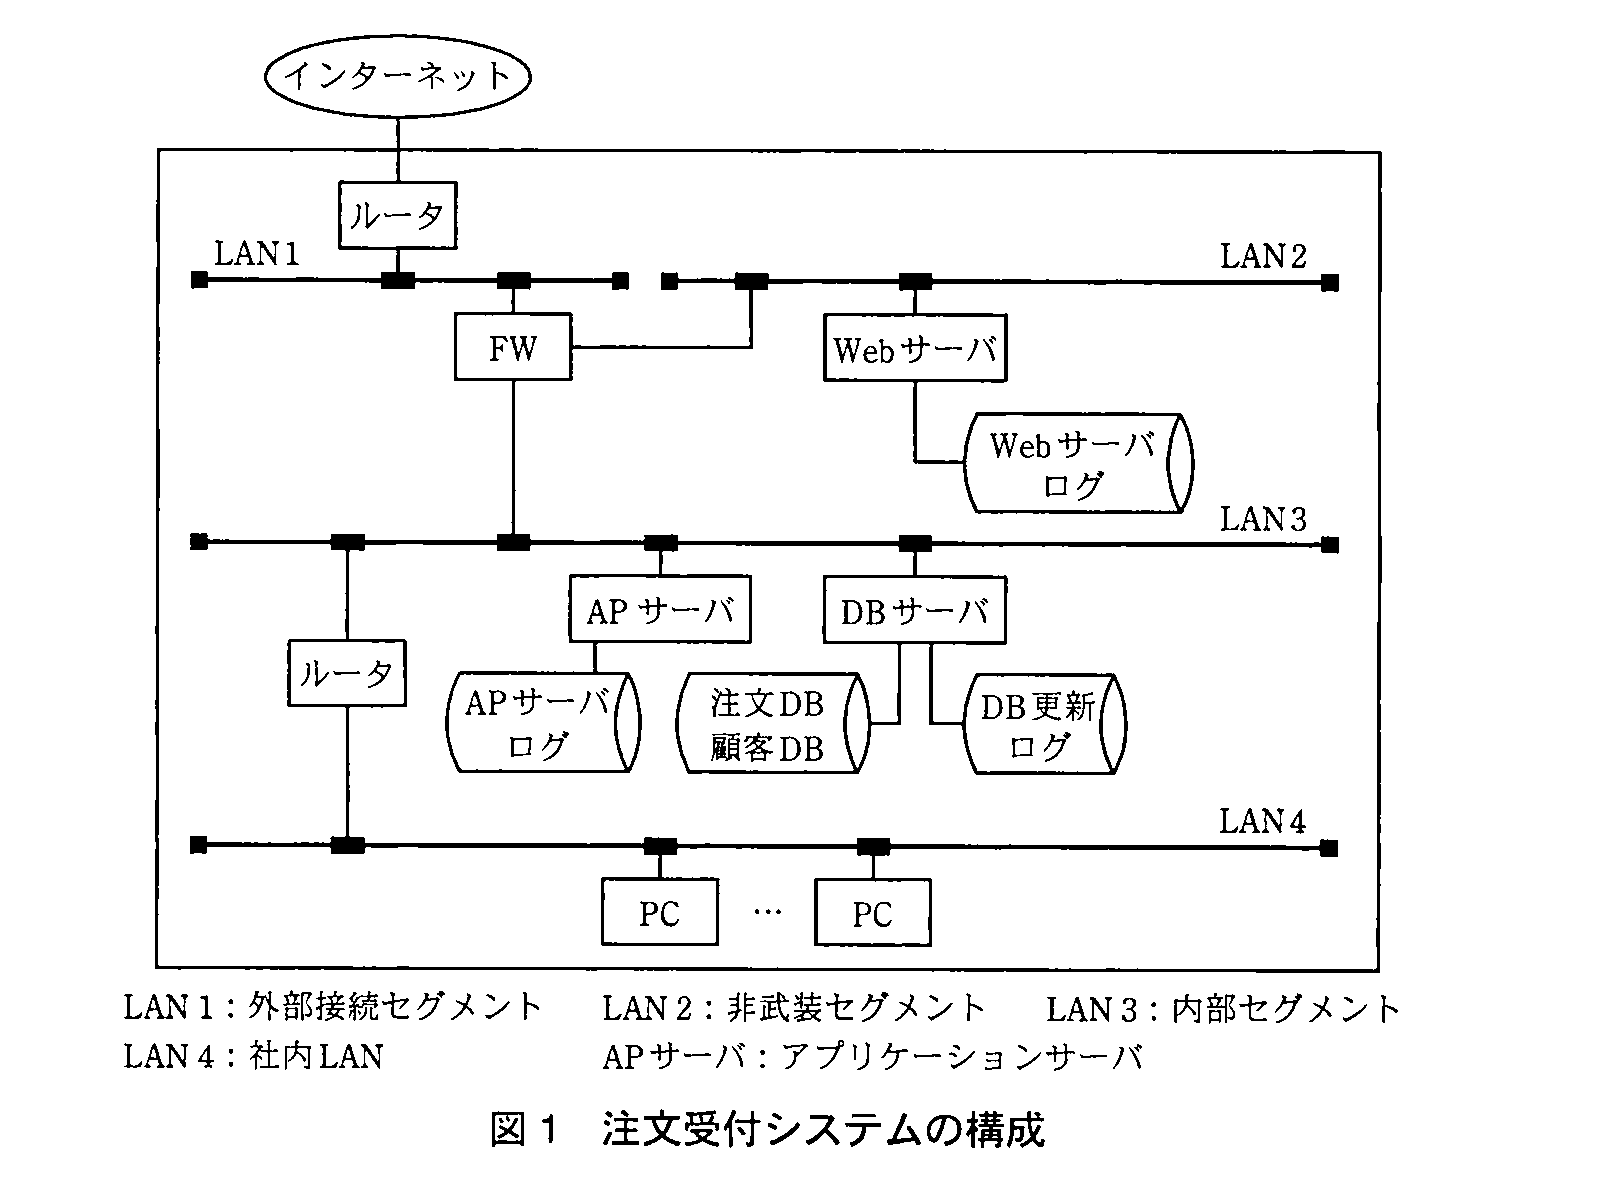
検討した注文受付システムの構成は、図1のとおりである。
注文受付システムのためのWebサーバ、アプリケーションサーバ、データベース(以下、DBという)サーバを新たに導入し、注文情報を注文DBに、顧客情報を顧客DBに保存する。
また、インターネットからの利用は、ファイアウォール(以下、FWという)を経由し、Webサーバにアクセスして注文ができるようにする。このとき、FWのパケットフィルタリング機能で、HTTPSのパケットだけを許可する。
〔セキュリティ要件〕
A社では、注文受付システムのセキュリティ要件を、次のように規定している。
(1) インターネットからの不正アクセスを防止する。
(2) 情報漏えいなどの問題が発生した場合に、アクセス元、アクセス者、アクセスされた情報などを調査するために、全てのサーバのアクセスログを1年間保存する。
(3) アクセスログとして保存する項目のうち、顧客情報などの個人情報は、必要最小限にする。
(4) 保存したアクセスログの改ざん・削除の防止対策を実施する。
〔注文受付システムの見直し〕
システム部のB氏は、K氏が検討した注文受付システムを、セキュリティ要件に基づいて、次のように見直した。
(1) 外部からの攻撃の監視
・FWのログを取得し、外部からの攻撃の有無を調査する。
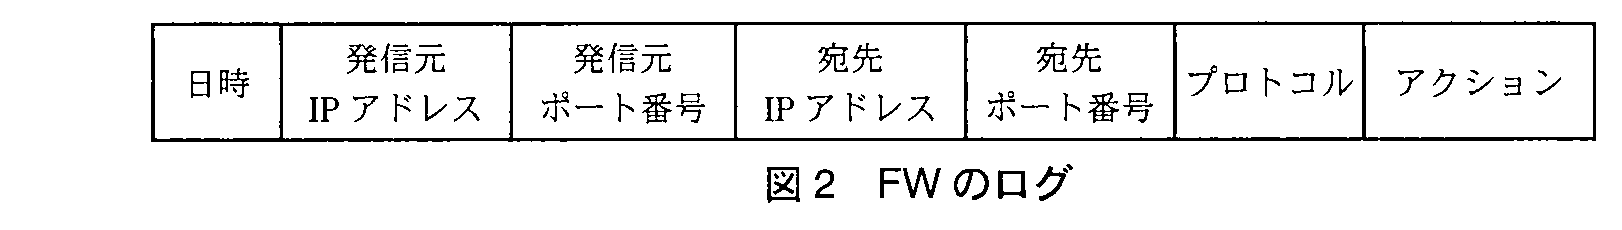
・次の手順に示すように、図2の形式で保存されているFWのログを毎日、分析し、ポートスキャンの有無を調査する。
① FWのログから、アクションがDrop又はRejectである外部からのパケットを抽出する。
② 同一のaから複数のbへのログが短時間に大量に発生している場合、ポートスキャンの有無を調査する。
(2) ログの管理
・当初の検討ではリカバリ用に保管されているDB更新ログをDBサーバのアクセスログとして流用し、保存期間を1年間に延長することを考えていたが、DB更新ログを流用せず、新たにDBアクセスログを作成して、利用者ID、イベントタイプ、日時、成功/失敗、対象データのキー項目などを保存する。
・FWのログ、Webサーバログ、APサーバログ、DBアクセスログを一元管理するために、ログサーバをLAN2に導入する。
・ディスク容量の制約から1か月ごとに、アクセスログをログサーバのディスクに直近1か月分を残したまま、磁気テープに退避して保管する。
〔Webサーバのコンテンツ改ざん〕
Webサーバのコンテンツが改ざんされる事件が発生した。インターネットからWebサーバのセキュリティホールが攻撃可能な状態になっていたので、Webサーバに侵入され、コンテンツが改ざんされてしまった。システム部で調査したところ、FWの設定は正しく行われていたが、HTTPSを利用して改ざんされていたことが判明した。
A社では、再発防止策として、脆弱性対策及び不正プログラム対策と併せて、新たに侵入検知システム(以下、IDSという)を導入することにした。IDSでは、接続しているネットワークセグメントのトラフィックを監視し、ネットワークを流れるパケットのプロトコルヘッダやデータをあらかじめ定義されたルールに基づいて解析する。不正なパケットを検知した場合は、管理者の端末に異常を通知する。
ただし、解析処理に多くのCPU資源を使用することから、ネットワークトラフィックが増加すると、侵入検知機能が停止してしまうおそれがあるので、IDSの設置場所と、その設置場所に応じた処理能力の検討が必要である。
設問1:〔販売管理システムのアカウントの管理〕について、(1)~(3)に答えよ。
設問1(1)
問題文を見る現状の利用者IDの削除プロセスには問題がある。その問題の解決策を具体的に、30字以内で述べよ。
模範解答
削除申請のあった利用者IDをすぐにシステムから削除する。
解説
解答の導き方
現在の削除プロセスでは、上長が削除を申請しても、C氏が利用者IDを削除するのは「毎月月末のID一覧表更新作業に合わせて」です。そのため、申請から月末までの間、不要になった利用者IDがシステム上で有効なまま残る可能性があります。
不要なIDを残す期間をなくすには、月末の作業を待たず、削除申請を受けた時点ですぐにシステムから削除する必要があります。したがって、解決策は、削除申請のあった利用者IDをすぐに削除することです。
誤りやすいポイント
- 上長が削除を申請する点はすでに本文に示されています。申請を早めるだけでは、C氏による削除が月末まで行われない問題は解決しません。
- 月末の削除作業を確実に実施する、という対策では、申請から削除まで利用者IDが残る期間をなくせません。
- 削除完了通知を早く送ることではなく、利用者IDそのものを速やかに削除することが必要です。
FAQ
Q: なぜ月末まで待つのが問題なのですか?
A: 利用者IDが不要になった後も有効なまま残り、不正利用につながるおそれがあるためです。
A: 利用者IDが不要になった後も有効なまま残り、不正利用につながるおそれがあるためです。
Q: 上長からの削除申請だけで、利用者IDは使えなくなりますか?
A: 本文のプロセスでは、申請後にC氏が削除して初めて利用者IDがシステムからなくなります。申請を受けたら、すぐに削除する運用が必要です。
A: 本文のプロセスでは、申請後にC氏が削除して初めて利用者IDがシステムからなくなります。申請を受けたら、すぐに削除する運用が必要です。
関連キーワード: アカウント管理、アクセス制御、認証、アカウントライフサイクル管理

設問1(2)
問題文を見るアカウントの管理を補完する目的で、定期的に実施すべき作業がある。C氏が、各上長に依頼すべき作業内容を、40字以内で具体的に述べよ。
模範解答
システムに登録されている全ての利用者IDを抽出し、登録内容を確認すること
解説
解答の導き方
この設問は、利用者IDの付与・削除の手続を補うため、C氏が各上長に定期的に依頼すべき確認作業を問うています。
まず、利用者IDの付与では、社員の申請を上長が承認し、C氏がシステムに登録します。一方、削除は上長からの申請を受けてC氏が行う仕組みです。つまり、IDの登録や削除は申請をきっかけに処理されます。
しかし、退職や異動などの状況が変わったとき、削除申請が漏れたり遅れたりする可能性があります。申請されたものだけを処理する運用では、不要になったIDが残っていないかを確認できません。
そこで、C氏はシステムに登録されている利用者IDを一覧にして各上長に確認してもらいます。上長は、自分の部下に関するIDが現在も必要か、登録されている内容が適切かを確認できます。対象を一部に限らず、登録済みのID全体について確認することが、アカウント管理を補完する定期的な作業になります。
誤りやすいポイント
- 上長に削除申請を改めて提出してもらうだけでは、申請漏れや遅れを発見しにくいです。登録済みのIDを一覧で確認することがポイントです。
- 新しく付与したIDだけを確認するのではなく、既に登録されているID全体を確認します。
- IDが存在するかどうかだけでなく、利用者や登録内容が適切かも確認対象です。
- 確認作業の頻度を独自に決めて解答に含める必要はありません。
FAQ
Q: なぜ上長に確認を依頼するのですか?
A: 上長は部下の在籍状況や担当業務を把握しているため、IDが引き続き必要か、登録内容が適切かを判断しやすいからです。
A: 上長は部下の在籍状況や担当業務を把握しているため、IDが引き続き必要か、登録内容が適切かを判断しやすいからです。
Q: 削除申請の手続があるのに、定期確認も必要なのですか?
A: 削除申請は、上長が必要性に気付いて申請することが前提です。定期確認を行うことで、申請漏れなどによって不要なIDが残っていないかを別の機会に点検できます。
A: 削除申請は、上長が必要性に気付いて申請することが前提です。定期確認を行うことで、申請漏れなどによって不要なIDが残っていないかを別の機会に点検できます。
Q: 「登録内容」とは、どのような内容ですか?
A: 例えば、IDの利用者が正しいか、現在の所属や業務に照らして利用が必要かなどです。
A: 例えば、IDの利用者が正しいか、現在の所属や業務に照らして利用が必要かなどです。
関連キーワード: アカウント棚卸し、利用者ID管理、アクセス制御、定期レビュー
設問1(3)
問題文を見る個人の利用者IDでサーバにログインし、切替コマンドで個人の利用者IDから特権IDに切り替える仕組みにしている理由を、25字以内で述べよ。
模範解答
特権IDの利用者を特定できるようにしたいので
解説
解答の導き方
この設問では、システム部全員で共用している特権IDを使う前に、個人の利用者IDでログインする理由を考えます。
本文には、特権IDについて「システム部全員で、一つの特権IDを共用している」とあります。このまま特権IDで直接ログインすると、操作履歴に特権IDしか残らず、誰が操作したのかを区別できません。
そこで、先に個人の利用者IDでログインし、その後に特権IDへ切り替えることで、特権IDを使用した人を特定できるようにしています。つまり、この仕組みの目的は、特権IDによる操作の実施者を明らかにすることです。
誤りやすいポイント
- 特権IDへの切替えを、特権IDのパスワードを隠すためだけの仕組みと考えることです。設問で問われているのは、個人IDで先にログインすることによる利用者の特定です。
- 特権IDの利用者を認証する目的と、特権IDを使った人を後から特定する目的を混同することです。ここでは、共用IDでの操作を個人に結び付けられる点が重要です。
- 個人IDでログインするだけで、特権IDの共用そのものが解消されると考えることです。特権IDは共用のままですが、切替え前の個人IDによって利用者を識別できます。
FAQ
Q: 特権IDで直接ログインすると、何が問題ですか?
A: 特権IDが共用されているため、操作を行った個人を特定しにくくなります。
A: 特権IDが共用されているため、操作を行った個人を特定しにくくなります。
Q: 個人の利用者IDでログインした後も、個人IDのまま操作するのですか?
A: いいえ。本文では、切替コマンドで特権IDに切り替える仕組みです。切替え前に個人を識別できる状態にすることがポイントです。
A: いいえ。本文では、切替コマンドで特権IDに切り替える仕組みです。切替え前に個人を識別できる状態にすることがポイントです。
Q: この仕組みの目的は、特権IDの利用を禁止することですか?
A: いいえ。特権IDの利用者を特定できるようにすることが目的です。
A: いいえ。特権IDの利用者を特定できるようにすることが目的です。
関連キーワード: 特権ID、利用者ID、認証、操作履歴、アクセス制御
設問2:
問題文を見る模範解答
a:発信元IPアドレス
b:宛先ポート番号
解説
解答の導き方
この設問では、FWのログからポートスキャンを見つけるとき、どの項目を基準にログを確認するかを考えます。
本文では、まずアクションが「Drop又はReject」である外部からのパケットを抽出し、その後、「同一のaから複数のbへのログ」が短時間に大量に発生していないかを調査するとしています。
ポートスキャンは、外部の送信元が接続先の複数のポートを調べる行為です。そのため、同じ送信元からの通信をまとめ、宛先側のどのポートに接続しようとしているかを確認します。
図2の項目から、通信の送信元を表す項目は「発信元IPアドレス」です。また、接続先のポートを表す項目は「宛先ポート番号」です。したがって、aには「発信元IPアドレス」、bには「宛先ポート番号」が入ります。
誤りやすいポイント
- 「発信元ポート番号」は、通信を開始した側で使われるポートです。調査対象となる接続先のポートとは異なります。
- 「宛先IPアドレス」は接続先のホストを示しますが、ポートスキャンの有無を調べる際に着目するのは、複数の接続先ポートへの通信です。
- アクションが「Drop又はReject」のログを抽出することと、ポートスキャンの判定に使う項目を選ぶことは、別の段階です。設問の空欄には、後者で使う項目を入れます。
FAQ
Q: なぜ同じ発信元からの通信を確認するのですか?
A: 短時間に複数の接続先ポートを調べる通信が、同一の送信元から行われていないかを確認するためです。
A: 短時間に複数の接続先ポートを調べる通信が、同一の送信元から行われていないかを確認するためです。
Q: 宛先ポート番号を見ると、何が分かりますか?
A: 通信先で接続しようとしているポートが分かります。複数の異なる宛先ポートへの通信が集中していれば、ポートスキャンの疑いがあります。
A: 通信先で接続しようとしているポートが分かります。複数の異なる宛先ポートへの通信が集中していれば、ポートスキャンの疑いがあります。
関連キーワード: ファイアウォール、ポートスキャン、パケットフィルタリング、アクセスログ、IPアドレス
設問3:〔注文受付システムの見直し〕のログの管理について、(1)~(3)に答えよ。
設問3(1)
問題文を見るDB更新ログを流用せず、新たにDBアクセスログを作成することにした理由は何か。セキュリティ要件から、30字以内で述べよ。
模範解答
多くの個人情報を含んでいてセキュリティ要件に反するので
解説
解答の導き方
この設問は、DB更新ログをDBサーバのアクセスログとして使わず、新たにDBアクセスログを作る理由を、セキュリティ要件に結び付けて考えます。
まず、セキュリティ要件では、情報漏えいなどが起きた場合に調査できるよう、全てのサーバのアクセスログを1年間保存するとしています。一方で、アクセスログに含める個人情報は「必要最小限にする」とも定めています。つまり、調査に必要な記録は残しつつ、個人情報を過剰に記録しないことが求められています。
DB更新ログは、リカバリ用に保管されているログです。更新内容を記録するため、多くの個人情報を含んでいます。これをアクセスログとして流用すると、アクセスログに含まれる個人情報を必要最小限にするという要件に反します。
そこで、利用者ID、イベントタイプ、日時、成功/失敗、対象データのキー項目など、調査に必要な項目を記録するDBアクセスログを新たに作成する方針になります。
誤りやすいポイント
- 「アクセスログを1年間保存する」という要件だけに注目し、既存のDB更新ログを流用すればよいと考えることです。保存期間だけでなく、記録する個人情報の量も要件に合うか確認します。
- DB更新ログとDBアクセスログを、どちらもデータベースに関するログだから同じものだと考えることです。DB更新ログは更新内容の記録、DBアクセスログはアクセスや操作の記録であり、用途が異なります。
- 個人情報を一切記録してはいけないと考えることです。要件は、調査に必要な情報までなくすのではなく、個人情報を必要最小限にすることです。
FAQ
Q: DB更新ログを1年間保存すれば、アクセスログの要件も満たせますか?
A: 保存期間を満たしても、アクセスログとして必要な情報が記録されているか、個人情報を必要最小限にしているかは別に確認する必要があります。
A: 保存期間を満たしても、アクセスログとして必要な情報が記録されているか、個人情報を必要最小限にしているかは別に確認する必要があります。
Q: 対象データのキー項目を記録するのはなぜですか?
A: どのデータが操作対象だったかを調査する手掛かりにしながら、データの内容そのものを記録する場合より個人情報を抑えられるためです。
A: どのデータが操作対象だったかを調査する手掛かりにしながら、データの内容そのものを記録する場合より個人情報を抑えられるためです。
Q: 個人情報が多く含まれるログは、どのような問題につながりますか?
A: ログの閲覧や漏えいによる影響が大きくなり、個人情報を必要最小限にするという要件にも反します。
A: ログの閲覧や漏えいによる影響が大きくなり、個人情報を必要最小限にするという要件にも反します。
関連キーワード: アクセスログ、DB更新ログ、個人情報、ログ最小化、監査証跡
設問3(2)
問題文を見る保存したログを磁気テープに退避する目的は何か。セキュリティ要件から、35字以内で述べよ。
模範解答
ディスク容量の制約がある中で、ログの1年間保存に対応するため
解説
解答の導き方
-
まず、ログの保管に関するセキュリティ要件を確認します。本文では、調査に備えて「全てのサーバのアクセスログを1年間保存する」と定めています。したがって、ログは直近の分だけでなく、過去の分も1年間保管し続ける必要があります。
-
一方、ログの管理方法には「ディスク容量の制約から1か月ごとに」とあります。ログサーバのディスクに残すのは直近1か月分で、それより前のログは磁気テープに退避して保管します。つまり、ログサーバのディスクだけでは、保存対象のログを1年間分置いておけません。
-
以上から、磁気テープへの退避は、ディスク容量が限られていてもログを1年間保存する要件を満たすために行います。磁気テープの役割は、ディスク上のログを単に複製することではなく、直近1か月より前のログを保管し続けることです。
誤りやすいポイント
- 磁気テープへの退避を、単なるバックアップや復旧のためと考えないようにします。この設問では、1年間のログ保存要件とディスク容量の制約を結び付けて考えます。
- 「直近1か月分をディスクに残す」ことだけに注目しないようにします。過去のログも含めて1年間保存する必要があるため、磁気テープへの退避が必要です。
- ログの改ざん・削除防止を主目的とする解答にしないようにします。磁気テープへの退避について、本文で直接示されている目的は、ディスク容量の制約下でログを保存することです。
FAQ
Q: なぜログサーバのディスクに1年間分を保存しないのですか?
A: 本文ではディスク容量に制約があるため、直近1か月分をディスクに残し、それより前のログを磁気テープに退避する方法が示されています。
A: 本文ではディスク容量に制約があるため、直近1か月分をディスクに残し、それより前のログを磁気テープに退避する方法が示されています。
Q: 磁気テープに退避したログも、1年間保存する対象ですか?
A: はい。調査に必要なアクセスログを1年間保存する要件を満たすため、ディスクから退避したログも含めて保管します。
A: はい。調査に必要なアクセスログを1年間保存する要件を満たすため、ディスクから退避したログも含めて保管します。
Q: この設問では、改ざん・削除防止を退避の主な目的として答えるのですか?
A: いいえ。改ざん・削除防止は別のセキュリティ要件です。退避の目的は、ディスク容量が限られる中でログを1年間保存することです。
A: いいえ。改ざん・削除防止は別のセキュリティ要件です。退避の目的は、ディスク容量が限られる中でログを1年間保存することです。
関連キーワード: アクセスログ、ログ保管、保存期間、磁気テープ、ディスク容量
設問3(3)
問題文を見るログサーバをLAN2に設置することには問題点がある。この問題点を40字以内で具体的に述べよ。
模範解答
外部から不正アクセスによって、ログを改ざん、削除されるおそれがある。
解説
解答の導き方
問われているのは、ログサーバにログを集約すること自体ではなく、ログサーバをLAN2に設置することによる問題点です。
まず、図1ではLAN2は「非武装セグメント」で、Webサーバも接続されています。また、本文には、インターネットからWebサーバへアクセスして注文できるとあります。つまり、LAN2には外部からアクセスされるWebサーバがあり、Webサーバが攻撃を受ける可能性があります。
実際に本文では、Webサーバのセキュリティホールが攻撃され、コンテンツが改ざんされた事例が説明されています。このようにWebサーバへ侵入された場合、同じLAN2にあるログサーバも攻撃対象になり、ログを改ざんされたり削除されたりするおそれがあります。
ログの改ざん・削除は、問題発生後にアクセス元やアクセス者などを調査できなくなることにつながります。セキュリティ要件には、保存したアクセスログの改ざん・削除を防ぐことが定められているため、ログサーバを外部から侵入されたWebサーバと同じセグメントに置くことが問題です。
誤りやすいポイント
- ログを一元管理できることだけに注目し、ログサーバの設置場所による危険を見落とすことがあります。
- FWがあるため安全だと考え、Webサーバが侵入された後のLAN2内での攻撃を見落とすことがあります。
- 「情報漏えいのおそれ」とだけ述べると、ログの改ざん・削除という問題点が明確になりません。
FAQ
Q: FWがあるのに、なぜログサーバが危険なのですか?
A: FWは外部との通信を制御しますが、Webサーバが侵入された場合に、同じLAN2内のログサーバまで安全になるとは限らないためです。
A: FWは外部との通信を制御しますが、Webサーバが侵入された場合に、同じLAN2内のログサーバまで安全になるとは限らないためです。
Q: ログを改ざん・削除されると、どのような影響がありますか?
A: 問題発生後にアクセス履歴を調査できなくなり、原因やアクセス元の特定が困難になります。
A: 問題発生後にアクセス履歴を調査できなくなり、原因やアクセス元の特定が困難になります。
Q: ログサーバを設置する目的は何ですか?
A: 複数のサーバなどからログを集約し、管理や調査をしやすくすることです。ただし、ログの保護も必要です。
A: 複数のサーバなどからログを集約し、管理や調査をしやすくすることです。ただし、ログの保護も必要です。
関連キーワード: ログ管理、DMZ、ファイアウォール、アクセス制御、ログ改ざん防止
設問4:
問題文を見る〔Webサーバのコンテンツ改ざん〕について、IDSを設置する最も適切な場所を、LAN1、LAN2及びLAN3の中から一つを選択して答えよ。また、その理由を40字以内で述べよ。
模範解答
場所:LAN2
理由:FWが許可するパケットだけを解析することで、IDSの負荷が軽減されるので
解説
解答の導き方
-
IDSの設置場所は、監視したい通信を捉えられることに加え、IDSの処理負荷を抑えられることが重要です。問題文には、ネットワークトラフィックが増加すると「侵入検知機能が停止してしまうおそれ」があるとあります。
-
図1では、LAN1がインターネット側、LAN2にWebサーバ、LAN3にAPサーバやDBサーバが配置されています。また、FWはインターネットからの通信を中継し、HTTPSのパケットだけを許可します。
-
LAN1にIDSを設置すると、FWで拒否される通信も含め、インターネット側から届くパケットを解析することになります。不要なパケットまで解析対象となり、IDSの負荷が大きくなります。
-
一方、LAN2なら、FWを通過した通信を解析できます。Webサーバへの通信を監視しながら、FWで拒否されるパケットを解析対象から外せるため、IDSの負荷を抑えられます。
-
LAN3は内部サーバが接続されたセグメントです。Webサーバへの通信をFW通過後に監視する場所としてはLAN2が適切なので、IDSを設置する場所はLAN2と判断できます。
誤りやすいポイント
- インターネットからの通信を最も手前で監視できるという理由だけで、LAN1を選ぶことです。LAN1では、FWが拒否する通信までIDSが解析することになり、負荷が増えます。
- LAN3を選ぶことです。LAN3はAPサーバやDBサーバが接続された内部セグメントであり、Webサーバへの通信をFW通過後に監視する場所ではありません。
- IDSが攻撃を自動的に遮断すると考えることです。この問題文では、不正なパケットを検知した場合に管理者へ異常を通知する仕組みとして説明されています。
FAQ
Q: LAN1にIDSを設置すると、なぜ負荷が増えるのですか?
A: FWが通過させる通信だけでなく、FWが拒否する通信も解析対象になるためです。
A: FWが通過させる通信だけでなく、FWが拒否する通信も解析対象になるためです。
Q: LAN2にIDSを設置すると、何を監視できますか?
A: FWを通過してWebサーバへ向かう通信を監視できます。
A: FWを通過してWebサーバへ向かう通信を監視できます。
Q: LAN3では、Webサーバへの通信を監視できないのですか?
A: この構成では、WebサーバはLAN2に接続されています。Webサーバへの通信をFW通過後に監視する設置場所として、LAN2が適切です。
A: この構成では、WebサーバはLAN2に接続されています。Webサーバへの通信をFW通過後に監視する設置場所として、LAN2が適切です。
関連キーワード: IDS、ファイアウォール、非武装セグメント、パケットフィルタリング、ネットワークトラフィック

