
ITサービスマネージャ 2021年 午後1 問02
情報セキュリティの管理に関する次の記述を読んで、設問1、2に答えよ。
B社は、精密機械の製造・販売を行っている。精密機械の生産は、関東工場及び九州工場で、毎週日曜日22:00から作業を開始し、その週の金曜日22:00まで連続で行われている。B社生産部では、工場の生産活動に関わる計画及び管理を行っている。
〔B社のシステム概要〕
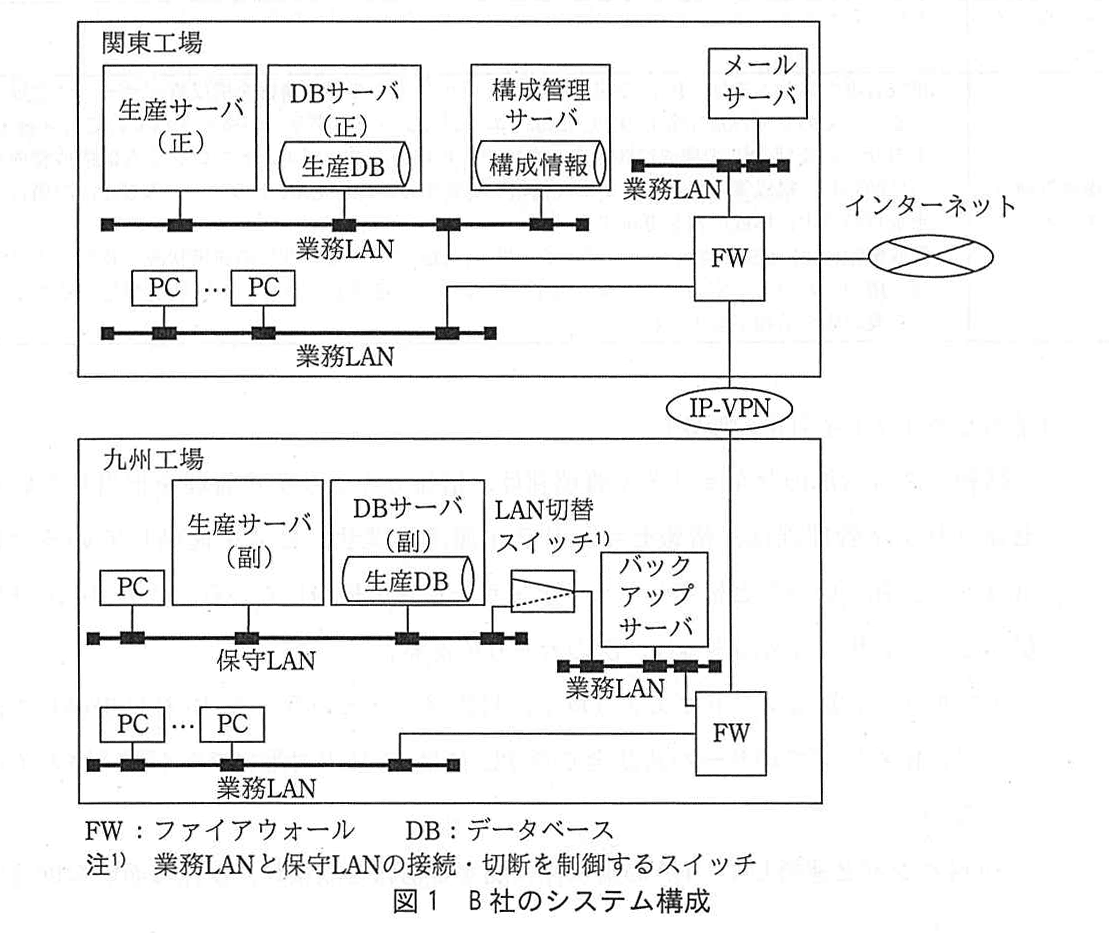
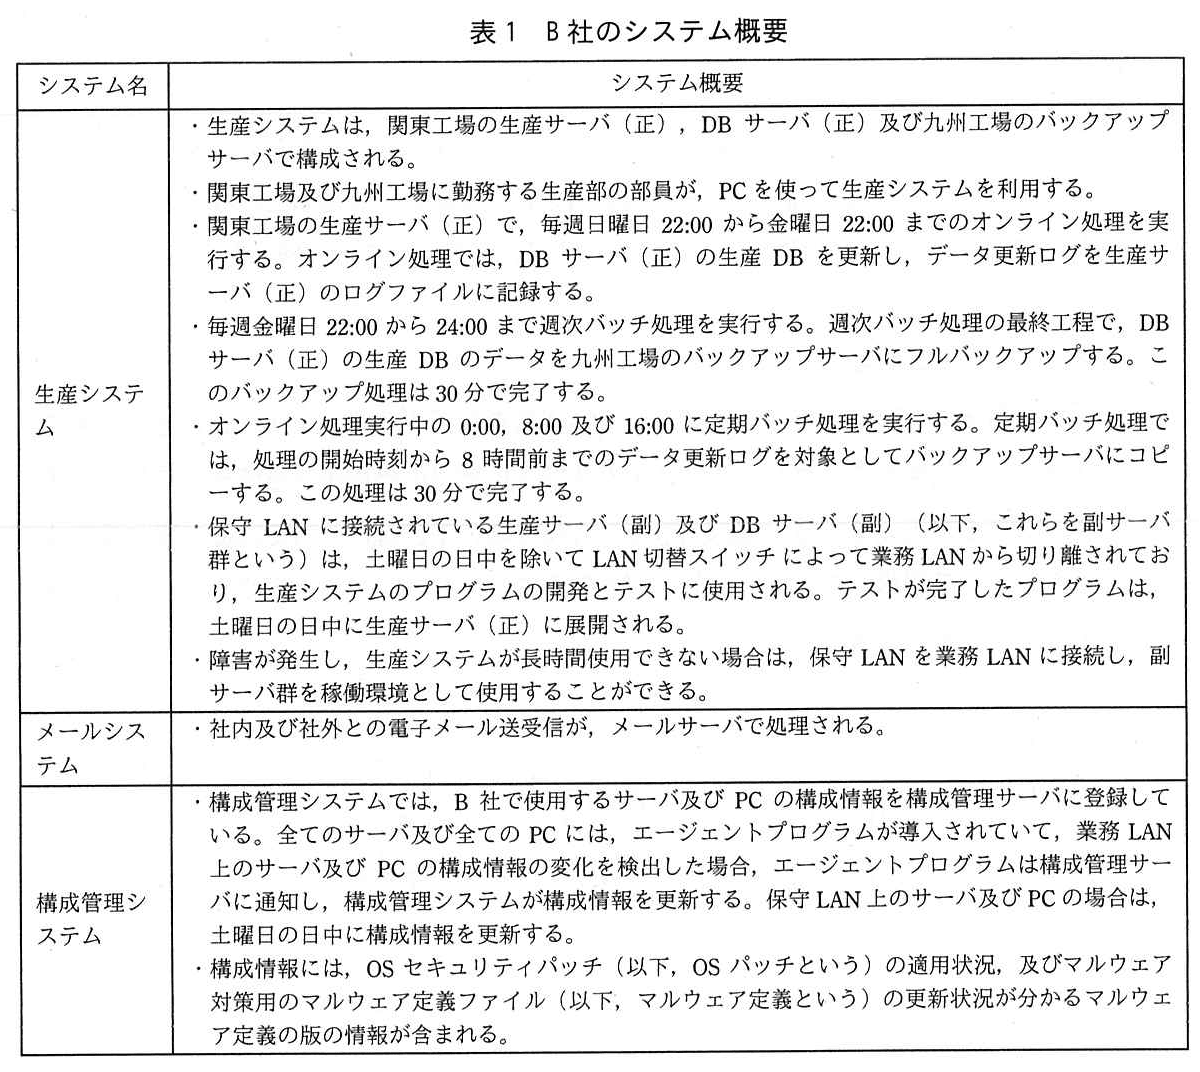
B社情報システム部では、生産部の生産活動を支援する生産システム、社員からのメール送受信機能を担うメールシステム及びIT機器の構成情報を管理する構成管理システムを運用している。関東工場及び九州工場のPCは、それぞれの工場に勤務する生産部及び情報システム部の部員が使用する。B社のシステム構成を図1に、B社のシステム概要を表1に示す。
〔情報セキュリティ対策の概要〕
情報システム部のセキュリティ管理課は、情報セキュリティ管理を担当している。セキュリティ管理課は、情報セキュリティ運用支援サービスを提供している会社(以下、C社という)と情報セキュリティサービスを契約している。C社がB社に提供しているサービスの内容は、次のとおりである。
・マルウェア対策ソフトウェア(以下、対策ソフトという)をB社に提供しており、B社の全てのサーバ及び全てのPCにはC社の対策ソフトが導入されている。
・OSベンダと連携して、OSの脆弱性に関する情報を収集し、B社に適切な助言を行う。
・情報セキュリティインシデント対策の対応方針や手順の策定を支援する。
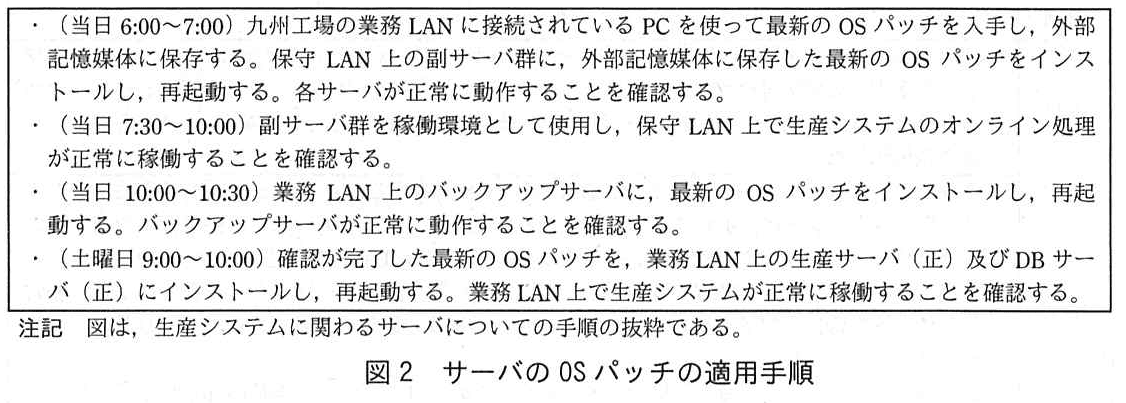
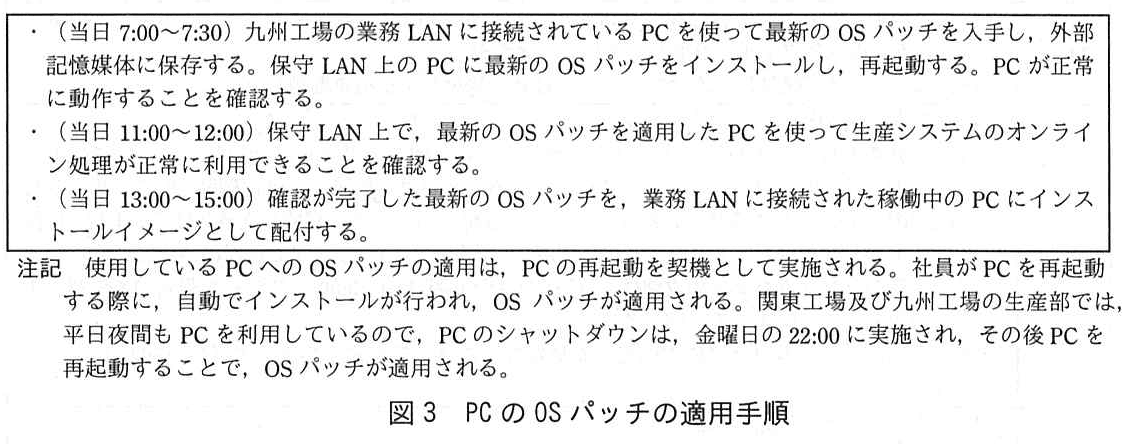
情報システム部の担当者は、平日6:00に、OSベンダから最新のOSパッチが公開されているかどうかを確認する。サーバのOSパッチが公開されている場合は、図2に示す手順に従って、PCのOSパッチが公開されている場合は、図3に示す手順に従って、それぞれOSパッチを適用する。
また、C社から最新のマルウェア定義が提供されている場合は、最新のマルウェア定義が提供される都度、次の対応を行う。
・業務LANに接続されている機器については、マルウェア定義が自動的に配信され、マルウェア定義が更新される。
・保守LANに接続されている機器については、情報システム部の部員が、OSパッチの入手と同じ方法を使ってマルウェア定義を入手し、マルウェア定義を手動で更新する。
〔情報セキュリティインシデントの発生〕
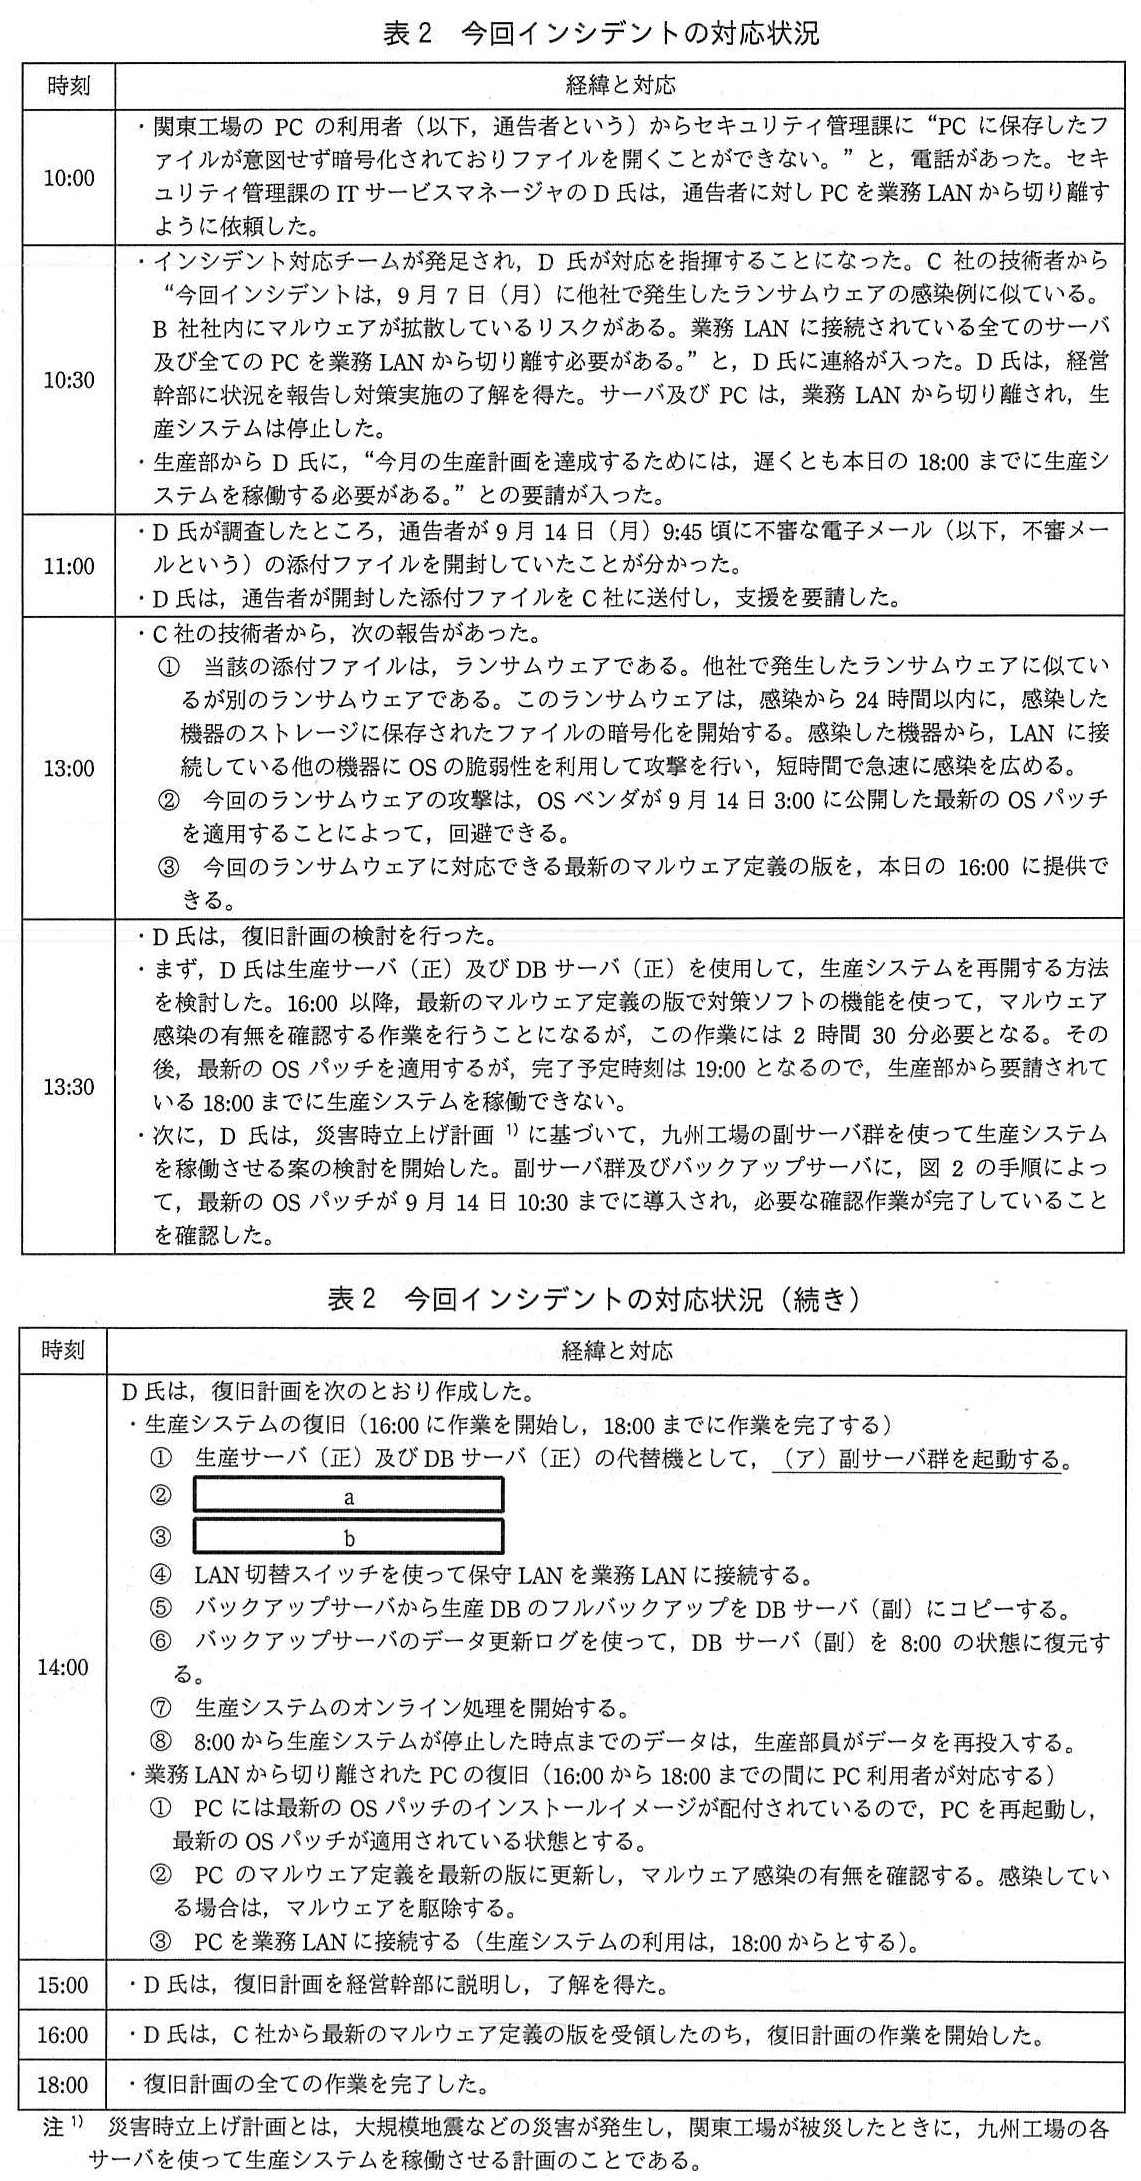
2020年9月15日(火)10:00に、生産システムの利用者からセキュリティ管理課に情報セキュリティインシデント(以下、今回インシデントという)の発生連絡があった。今回インシデントの対応状況を表2に示す。
〔問題点と対策〕
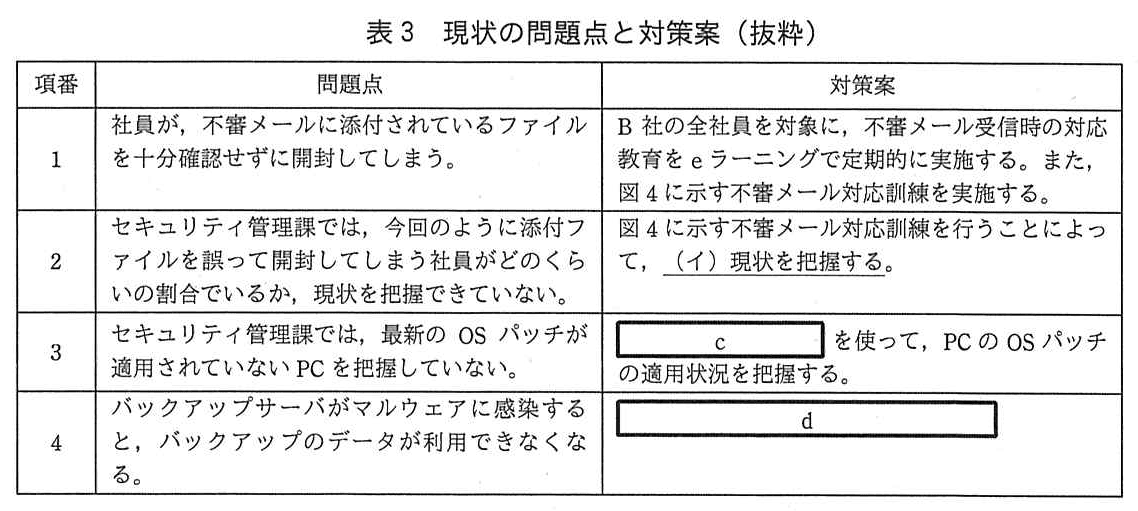
D氏は、今回インシデントの対応を振り返り、C社の技術者の支援も得て、情報セキュリティに関する現状の問題点と対策案を表3のとおり整理した。
設問1:〔情報セキュリティインシデントの発生〕について、(1)、(2)に答えよ。
設問1(1)
問題文を見る表2中の下線(ア)について、今回インシデントの対応として、副サーバ群を使って生産システムを稼働できる理由を40字以内で答えよ。ただし、最新のOSパッチが副サーバ群に適用されていることは除く。
模範解答
業務LANに接続していない副サーバ群は、ランサムウェアに感染していないから。
解説
解答の導き方
-
まず、今回のランサムウェアがいつ感染を始めたかを確認します。通告者は「9月14日(月)9:45頃」に不審メールの添付ファイルを開封していました。C社の報告では、その添付ファイルはランサムウェアであり、感染した機器からLAN上の他の機器へ攻撃して感染を広げるとのことです。したがって、感染の起点は火曜日の連絡時刻ではなく、月曜日の添付ファイル開封時点と考えます。
-
次に、副サーバ群がその時点で業務LANにつながっていたかを確認します。問題文には、副サーバ群は「土曜日の日中を除いてLAN切替スイッチによって業務LANから切り離されており」とあります。土曜日の日中の接続は、月曜日に添付ファイルが開封されるより前です。つまり、感染が始まり、LANを通じて拡大する時点では、副サーバ群は業務LANから切り離されていました。
-
そのため、今回の感染機器から業務LANを経由して副サーバ群へ感染が広がる経路はありません。最新のOSパッチが適用されていることを理由から除く場合、副サーバ群を代替環境として使えるのは、今回のランサムウェアに感染していないためです。
誤りやすいポイント
- 火曜日の10:00はインシデントの連絡時刻であり、感染の起点ではありません。添付ファイルが開封された月曜日の9:45頃を基準に考えます。
- 「土曜日の日中を除いて」とあるため、土曜日に接続されることだけを見て感染の可能性があると判断しないようにします。土曜日の接続は、月曜日の感染発生より前です。
- 最新のOSパッチが適用済みという事実は、設問で理由から除くよう指定されています。ネットワークから切り離されていたことを理由にします。
FAQ
Q: ランサムウェアによる暗号化が始まるのは感染と同じ時刻ですか?
A: 同じとは限りません。今回のランサムウェアは感染から24時間以内に暗号化を開始すると報告されています。暗号化が後から始まることと、感染の起点である添付ファイルの開封時刻は区別して考えます。
A: 同じとは限りません。今回のランサムウェアは感染から24時間以内に暗号化を開始すると報告されています。暗号化が後から始まることと、感染の起点である添付ファイルの開封時刻は区別して考えます。
Q: 副サーバ群が土曜日に業務LANへ接続されていたことは、感染の根拠になりませんか?
A: 問題文の時系列では、その接続は月曜日の添付ファイル開封より前です。感染が始まってLAN経由で拡大する時点では、副サーバ群は業務LANから切り離されていました。
A: 問題文の時系列では、その接続は月曜日の添付ファイル開封より前です。感染が始まってLAN経由で拡大する時点では、副サーバ群は業務LANから切り離されていました。
Q: OSパッチの適用状況は、今回の判断に関係しないのですか?
A: 設問では、最新のOSパッチが適用されていることを理由から除いています。その条件に従い、副サーバ群が業務LANから隔離されていたことに基づいて判断します。
A: 設問では、最新のOSパッチが適用されていることを理由から除いています。その条件に従い、副サーバ群が業務LANから隔離されていたことに基づいて判断します。
関連キーワード: ネットワーク分離、感染経路、ランサムウェア、OS脆弱性、隔離運用

設問1(2)
問題文を見る表2のa及びbには、通常の災害時立上げ計画の手順にはない作業で、今回インシデントの対応として、バックアップサーバに必要な作業が入る。
(a) aには、マルウェア対策の作業が入る。作業内容を40字以内で述べよ。
(b) bには、バックアップサーバを利用できるようにするための作業が入る。作業内容を20字以内で述べよ。
模範解答
(a):マルウェアに感染していないことを最新のマルウェア定義で確認する。
(b):業務LANに接続する。
解説
解答の導き方
-
今回は、通常の災害時立上げとは異なり、ランサムウェアへの感染が疑われる状況です。C社の技術者は、感染した機器からLAN上の他の機器へ攻撃が広がると説明しています。そのため、生産システムの復旧にバックアップサーバを使う前に、バックアップサーバ自体が感染していないかを確認する必要があります。
-
表3には、「バックアップサーバがマルウェアに感染すると、バックアップのデータが利用できなくなる」とあります。また、C社から最新のマルウェア定義が提供されるのは16:00です。したがって、[a]では、最新のマルウェア定義を使ってバックアップサーバの感染有無を確認します。
-
次に、⑤では「バックアップサーバから生産DBのフルバックアップをDBサーバ(副)にコピーする」とあります。そのため、その前にバックアップサーバを利用可能なネットワークに接続する必要があります。今回の手順では、バックアップサーバを業務LANに接続する作業が[b]に入ります。
-
[a]の感染確認を[b]の接続より先に行うのは、感染したバックアップサーバを接続してマルウェアを拡散させる危険を避けるためです。また、④の「保守LANを業務LANに接続する」作業は、副サーバ群とバックアップサーバの間でデータをコピーできるようにするためのものであり、[b]のバックアップサーバを業務LANに接続する作業とは区別します。
誤りやすいポイント
- バックアップサーバからデータをコピーすることだけに注目し、感染有無の確認を省いてしまうことがあります。感染した機器を接続すると、マルウェアが広がるおそれがあります。
- 感染有無の確認に、最新のマルウェア定義を使う点を見落とさないようにします。
- [b]と④はどちらもLANへの接続に関する作業ですが、[b]はバックアップサーバを業務LANに接続し、④は保守LANを業務LANに接続する作業です。
FAQ
Q: なぜバックアップサーバもマルウェア感染の確認が必要なのですか?
A: バックアップサーバが感染していると、バックアップデータを利用できなくなるだけでなく、接続した副サーバ群などへ感染が広がる可能性もあるためです。
A: バックアップサーバが感染していると、バックアップデータを利用できなくなるだけでなく、接続した副サーバ群などへ感染が広がる可能性もあるためです。
Q: [b]と④は、同じ接続作業ではないのですか?
A: いいえ。[b]ではバックアップサーバを業務LANに接続し、④では保守LANを業務LANに接続します。接続する対象が異なります。
A: いいえ。[b]ではバックアップサーバを業務LANに接続し、④では保守LANを業務LANに接続します。接続する対象が異なります。
Q: なぜ感染有無の確認をしてから業務LANに接続するのですか?
A: 感染している機器をネットワークに接続すると、他の機器へマルウェアが拡散するおそれがあるためです。
A: 感染している機器をネットワークに接続すると、他の機器へマルウェアが拡散するおそれがあるためです。
関連キーワード: マルウェア定義、感染確認、ネットワーク隔離、バックアップ、LAN接続
設問2:〔問題点と対策〕について、(1)~(3)に答えよ。
設問2(1)
問題文を見る表3中の下線(イ)について、現状を把握する方法を30字以内で述べよ。
模範解答
集計サーバへの送信情報から開封率を計算する。
解説
解答の導き方
表3の問題点は、添付ファイルを誤って開封する社員がどのくらいいるのか、セキュリティ管理課が把握できていないことです。したがって、訓練を実施するだけでなく、開封した社員を記録し、対象者全体に対する割合を求められる仕組みが必要です。
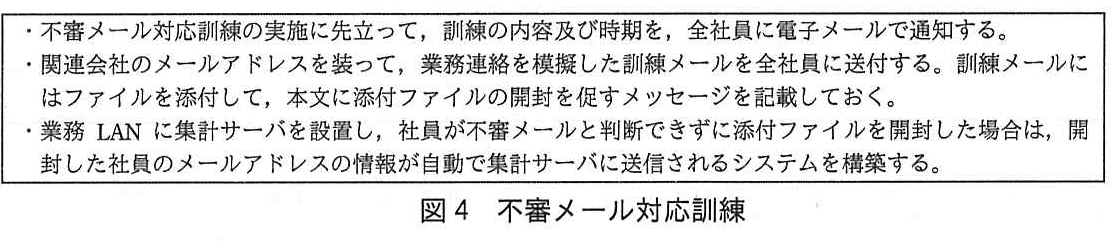
図4では、全社員に訓練メールを送り、「不審メールと判断できずに添付ファイルを開封した場合」は、開封した社員のメールアドレスが集計サーバに自動送信されます。この情報を集計すれば、添付ファイルを開封した社員数を把握できます。
訓練メールの送信対象者数は分かっているため、集計サーバに送信された情報から開封した社員数を数え、対象者数に対する割合を計算できます。これにより、添付ファイルの開封率を通じて現状を把握できます。
誤りやすいポイント
- 訓練を実施することだけを書き、開封した社員の情報を記録・集計する点を示さないと、現状把握の方法として不十分です。
- 記録されるのは、メールを受信した社員やメールを読んだ社員ではなく、添付ファイルを開封した社員です。
- 開封した社員数だけでは割合になりません。訓練メールを送った対象者数と比較して、開封率を求める必要があります。
FAQ
Q: なぜメールアドレスを集計サーバに送るのですか?
A: 誰が添付ファイルを開封したかを把握し、開封した社員数を数えて開封率を計算するためです。
A: 誰が添付ファイルを開封したかを把握し、開封した社員数を数えて開封率を計算するためです。
Q: 開封率を計算するとき、何を分母にしますか?
A: 訓練メールを送った対象者数です。開封した社員数を対象者数と比較します。
A: 訓練メールを送った対象者数です。開封した社員数を対象者数と比較します。
Q: メールを開いただけの社員も、開封者として数えますか?
A: 図4の仕組みで記録するのは、訓練メールの添付ファイルを開封した社員です。メールを受信したことや、本文を読んだこととは区別します。
A: 図4の仕組みで記録するのは、訓練メールの添付ファイルを開封した社員です。メールを受信したことや、本文を読んだこととは区別します。
関連キーワード: 不審メール対応訓練、開封率、集計サーバ、セキュリティ教育
設問2(2)
問題文を見る表3のcに入れる適切な字句を15字以内で答えよ。
模範解答
構成管理システムの構成情報
解説
解答の導き方
-
表3の項番3では、セキュリティ管理課が「最新のOSパッチが適用されていないPCを把握していない」ことが問題になっています。求められているのは、PCごとのOSパッチの適用状況を確認するために使う情報です。
-
表1には、構成管理システムの構成情報に「OSセキュリティパッチ(以下、OSパッチという)の適用状況」が含まれるとあります。つまり、PCに最新のOSパッチが適用されているかを確認できる情報は、構成管理システムに登録された構成情報です。
-
また、全てのPCにはエージェントプログラムが導入されており、業務LAN上のPCで構成情報の変化が検出されると、構成管理システムが情報を更新します。保守LAN上の機器についても、土曜日の日中に構成情報が更新されます。そのため、構成管理システムの構成情報を使えば、PCのOSパッチ適用状況を把握できます。
以上から、[c]には「構成管理システムの構成情報」が入ります。
誤りやすいポイント
- OSパッチを配付する手順と、適用状況を把握する手段を混同しないようにします。設問が尋ねているのは、パッチの配付方法ではなく、適用状況を確認するために使う情報です。
- PCを再起動するとOSパッチが適用される仕組みだけでは、どのPCに適用済みかを一覧で把握できるとは限りません。適用状況が含まれる構成情報に着目します。
- 問題点が「把握していない」ことなので、対策も、適用状況を確認できる情報を使う形にします。
FAQ
Q: 構成情報には、OSパッチの適用状況以外に何が含まれますか?
A: 表1によると、マルウェア定義の更新状況が分かる版の情報も含まれます。
A: 表1によると、マルウェア定義の更新状況が分かる版の情報も含まれます。
Q: 構成情報は、どのように更新されますか?
A: 業務LAN上の機器では、エージェントプログラムが構成情報の変化を検出して構成管理サーバに通知し、構成管理システムが更新します。保守LAN上の機器は、土曜日の日中に更新されます。
A: 業務LAN上の機器では、エージェントプログラムが構成情報の変化を検出して構成管理サーバに通知し、構成管理システムが更新します。保守LAN上の機器は、土曜日の日中に更新されます。
Q: OSパッチの配付手順を使って、適用状況を把握するのではないのですか?
A: 配付手順はOSパッチを各PCに適用するためのものです。適用済みかどうかの確認には、OSパッチの適用状況が記録された構成情報を使います。
A: 配付手順はOSパッチを各PCに適用するためのものです。適用済みかどうかの確認には、OSパッチの適用状況が記録された構成情報を使います。
関連キーワード: 構成管理、構成情報、OSパッチ、エージェント、適用状況
設問2(3)
問題文を見る表3のdには、バックアップサーバのデータが利用できなくなる事態を想定した対策が入る。対策の内容を50字以内で述べよ。
模範解答
・バックアップを外部記憶媒体に複写し、業務LANからアクセスできない場所に保管する。
・週次バッチ処理及び定期バッチ処理でバックアップをライトワンス光ディスクに複写する。
解説
解答の導き方
-
表3の項番4では、「バックアップサーバがマルウェアに感染すると、バックアップのデータが利用できなくなる」とされています。つまり、バックアップを保存していても、その保存先がマルウェアに侵害されれば、復旧に使えなくなることが問題です。
-
そのため、バックアップサーバとは別に、マルウェアからアクセスされにくいバックアップを確保する必要があります。外部記憶媒体に複写して業務LANからアクセスできない場所に保管すれば、ネットワーク経由の感染や暗号化の影響を受けにくくなります。また、週次バッチ処理や定期バッチ処理でライトワンス光ディスクに複写する方法なら、書き込んだデータを後から書き換えられない形で保護できます。
誤りやすいポイント
- バックアップサーバにバックアップを保存しているだけで安全だと考えないようにします。保存先もネットワーク経由で攻撃される可能性があります。
- バックアップの頻度を上げるだけでは、保存先が感染・暗号化される問題は解決しません。
- 対策の要点は、バックアップを別の場所に保管する、または書き換えできない媒体に保存することです。
FAQ
Q: バックアップを外部記憶媒体に複写した後、どのように保管すればよいですか?
A: 業務LANからアクセスできない場所に保管します。ネットワークから切り離しておくことで、ネットワーク経由のマルウェア感染や暗号化を避けやすくなります。
A: 業務LANからアクセスできない場所に保管します。ネットワークから切り離しておくことで、ネットワーク経由のマルウェア感染や暗号化を避けやすくなります。
Q: ライトワンス光ディスクを使う利点は何ですか?
A: データを書き込んだ後に書き換えられないので、マルウェアに感染した機器からバックアップを改変・破壊されるリスクを下げられます。
A: データを書き込んだ後に書き換えられないので、マルウェアに感染した機器からバックアップを改変・破壊されるリスクを下げられます。
Q: バックアップを頻繁に取れば、この問題は解決しますか?
A: 頻繁に取ることは復旧時点を新しくするのに役立ちますが、保存先自体が感染するとバックアップも利用できなくなる可能性があります。ネットワークから隔離するか、書き換えできない媒体に保存することが重要です。
A: 頻繁に取ることは復旧時点を新しくするのに役立ちますが、保存先自体が感染するとバックアップも利用できなくなる可能性があります。ネットワークから隔離するか、書き換えできない媒体に保存することが重要です。
関連キーワード: オフラインバックアップ、ライトワンス媒体、ランサムウェア、ネットワーク分離、バックアップ世代管理

