
ITサービスマネージャ 2023年 午後1 問02
情報セキュリティの管理に関する次の記述を読んで、設問に答えよ。
J社は、首都圏で生命保険の各種保険商品を販売する中堅企業である。J社の営業日は、月曜日から金曜日までの平日である。J社の情報システム部は、営業支援のための営業システムを運用しており、運用時間は、営業日の9時から19時までである。
J社営業部の営業員は、営業部のPCを使って、営業管理サーバで稼働する営業システムを利用する。J社のシステム構成を図1に示す。
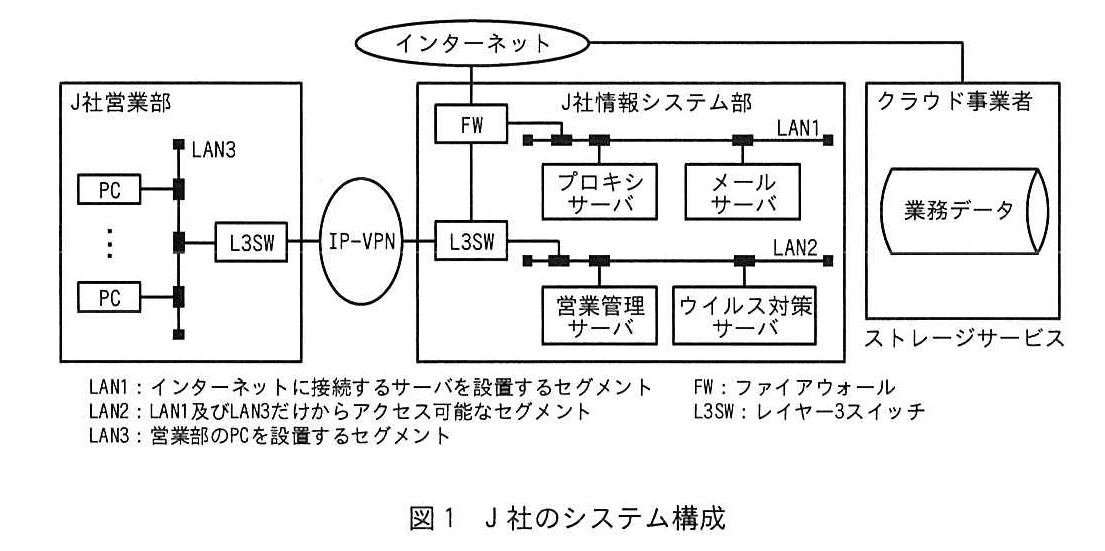
営業員は、電子メールを利用し、メールサーバを経由して社外のJ社の顧客と連絡を行っている。また、営業員は、クラウド事業者が提供するストレージサービスを利用し、営業活動に必要な業務データを保存している。ストレージサービスでは、利用者の要求に応じて容量を動的に拡張できる。なお、クラウド事業者とのインターネットを介した通信は、セキュリティ上の安全性が確保されている。
〔業務の生産性を向上させる活動〕
営業部では、本年からPCで稼働する業務効率化ツール(以下、業務ツールという)を使って、営業員の業務の生産性を向上させる活動を推進しており、業務効率向上推進委員として、M氏を任命している。なお、業務ツールは、営業員が自ら作成する。
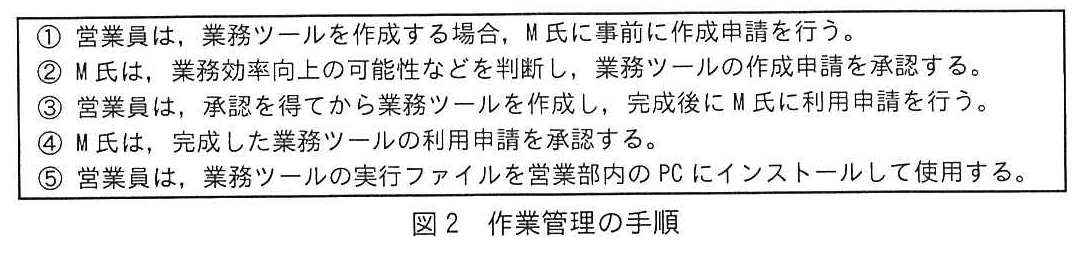
M氏は、営業員に対して業務ツール作成方法の指導や好事例の紹介を行うとともに、業務ツール利用についての作業管理を行っている。作業管理の手順を図2に示す。
〔情報セキュリティ対策の現状〕
情報システム部では、情報セキュリティ対策として、ウイルス対策サーバを設置し、PC及び各サーバ(以下、これらをJ社機器という)で、パターンマッチング方式によるウイルスチェックを行っている。また、情報セキュリティ管理の運用ルールでは、情報セキュリティインシデントが発生した場合は、インシデント対応手順に従って即時に対応し、解決に時間が必要なインシデントが発生したときでも、当日中にはインシデントの解決方法を決定することなどを定めている。
情報セキュリティインシデントが発生した場合は、J社機器のログを分析し、原因を調査している。毎月1回、営業日以外の日に行うシステム保守作業で、システム保守員が、各サーバのシステム時刻を正しい時刻に設定し直しているが、複数の機器のログを突き合わせたときに、それぞれのシステム時刻が正確ではなく、時間軸での発生事象の流れを正確に把握できないことがある。また、J社機器の各種ログは、それぞれのJ社機器の内蔵ストレージに記録しており、最新3か月分を保存できるようにしている。
〔情報セキュリティ対策強化の取組〕
昨今、他社において、マルウェア感染によって業務システムが長時間停止し、大きな事業影響を受ける事例が発生している。そこで情報システム部では、情報セキュリティ対策強化の取組を行うこととなり、情報システム部のITサービスマネージャK氏が、J社の情報セキュリティ対策を点検した。この結果、“未知マルウェアへの対応”及び“ログ管理方法の見直し”が必要であり、対策を検討することとした。
〔未知マルウェアへの対応〕
J社で実施しているパターンマッチング方式のウイルスチェックは、検査対象のファイルを、既知の脅威情報を基にしたパターン情報と比較し、一致したものをウイルスとして検知するだけである。そこで、未知の脅威に対応できるように、パターンマッチング方式以外の手法を用いた未知マルウェア対策システムを導入することとした。
K氏は、各社の製品を調査し、L社の製品(以下、Lソフトという)を選定した。これに伴い、J社機器にLソフトを導入し、管理用の未知マルウェア対策サーバ(以下、Lサーバという)を、J社情報システム部に設置する。Lソフトの主な機能は次のとおりである。
・実行ファイルの挙動を監視できる検査エンジンを有するLソフトが、機器内のファイルを監視し、不正プログラムを検知する。監視する挙動としては、ファイルオープン及び削除の大量な繰り返しなどである。
・Lソフトが不正プログラムを検知した場合、当該J社機器及びLサーバの画面に検知メッセージを表示し、不正プログラムを検体として採取する。
・検知対象外とする実行ファイルの指定ができる。Lサーバに検知対象外とする実行ファイルを登録すると、登録された実行ファイルのハッシュ値が、Lソフトを導入しているJ社機器に自動的に配付される。J社機器で、Lソフトの検査エンジンが実行ファイルの異常な挙動を検知した場合は、当該実行ファイルのハッシュ値を求め、事前に配付されたハッシュ値と比較して検知対象外とするか否かを判定し、一致した場合は検知対象外とする。
また、L社は、Lソフトに関連して、二つの保守サービスを提供している。L社の保守サービスの概要は、表1のとおりである。
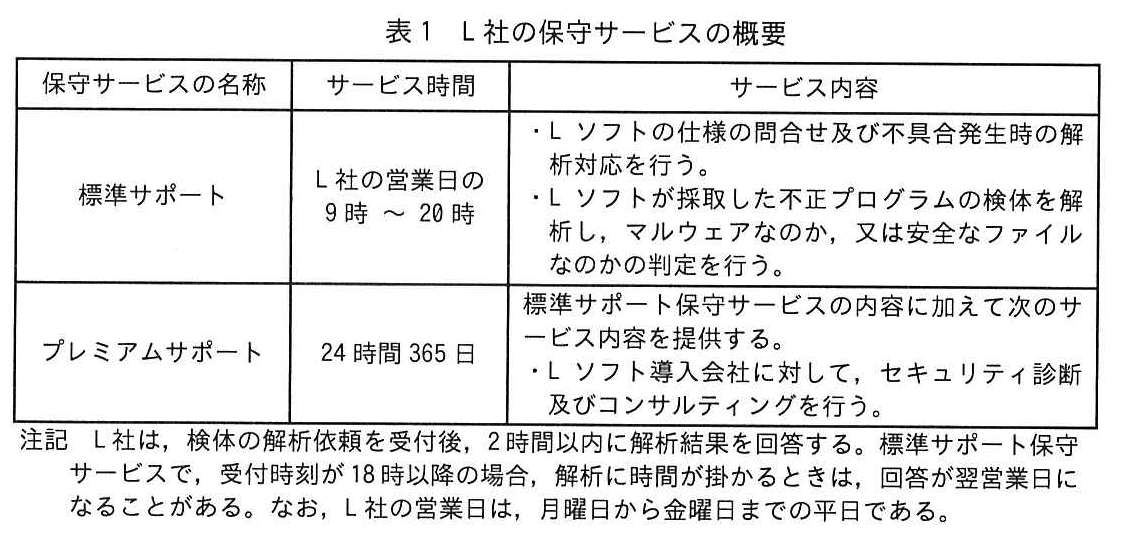
K氏は、J社の営業システムの運用時間及びL社の保守サービスの費用を考慮して、標準サポート保守サービスをL社と契約した。
〔ログ管理方法の見直し〕
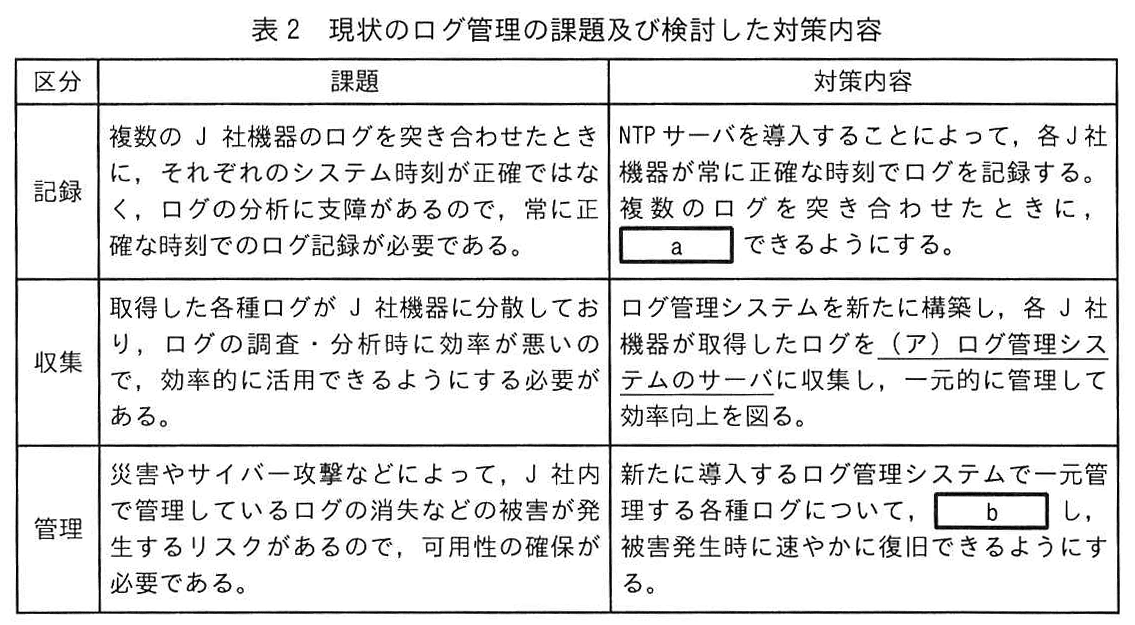
J社で運用しているシステムについて、現在のログ管理は、情報セキュリティ対策面で幾つかの課題があることから、ログ管理方法を見直すこととした。表2に、現状のログ管理の課題及び検討した対策内容を示す。
K氏は、“未知マルウェアへの対応”及び“ログ管理方法の見直し”の検討結果について、情報システム部のN部長に報告し、承認を得た。その後、対策を実施し、運用を開始することとした。
〔インシデントの発生とその対応〕
J社機器にLソフトを導入し、運用を開始後、ある日の18時30分頃に、営業部にある複数の営業員のPCで、不正プログラムが検知された。そこで、インシデント対応手順に従って、営業部の全PCのLANケーブルを緊急抜線し、PC利用を中止した。
連絡を受けたK氏は、PC操作状況を営業員にヒアリングした結果、“ある業務ツールの利用を開始してすぐに、不正プログラムの検知メッセージが表示された”とのことであった。K氏は、採取されていた検体をL社に送付し、営業部でのPC操作状況を伝えて解析依頼を行った。
19時50分に、L社から“検体は、安全な実行ファイルであると確認できた。検体の挙動をLソフトが過検知して検知メッセージを表示した”との解析結果の回答があった。なお、検体は、営業システム内にある大量の保険契約ファイルのオープンを順次繰り返して自動処理する業務ツールであった。そこで、K氏は、翌営業日から、PCを利用して業務を再開できると判断した。
K氏は、情報セキュリティインシデントの対応状況を整理し、業務再開に向けた承認を得るため、情報システム部のN部長に報告した。N部長から、“当該業務ツールが再び過検知されないように、対策を講じた上で業務を再開すること”との指示があった。そこで、K氏は、(イ)過検知対策を講じ、業務を再開した。また、今後、今回と同様なインシデントの発生を防ぐために、日常的に実施する対策として、図2の作業管理の手順を見直し、図2の④の業務ツール利用申請の承認前に、(ウ)情報システム部が実施する手順を新たに追加して当該業務ツールが安全なファイルであることを確認することにした。
〔発生したインシデントの振り返り〕
K氏は、今回発生した情報セキュリティインシデントを振り返り、一連の対応について、N部長に報告した。N部長から、“一連の対応の妥当性は確認できたが、L社との保守サービスの契約が現在のままだと、情報セキュリティ管理の運用ルールを守れない場合があるので、(エ)L社との保守契約を見直すこと”との指摘があった。そこで、K氏は、プレミアムサポート保守サービスに契約を変更することにした。
設問1:〔ログ管理方法の見直し〕について答えよ。
設問1(1)
問題文を見る表2中のaに入れる適切な字句を、25字以内で具体的に答えよ。
模範解答
・時間軸での発生事象の流れを正確に把握
・時系列でインシデント状況を正確に把握
解説
解答の導き方
-
表2の「記録」の課題には、複数のJ社機器のログを突き合わせたとき、各機器のシステム時刻が正確でないため、ログの分析に支障があるとあります。つまり、機器ごとの時刻がずれていると、ログに記録された出来事の順序や発生時刻を正確に比べられません。
-
対策としてNTPサーバを導入し、各J社機器が常に正確な時刻でログを記録するとあります。これにより、各ログの時刻を共通の基準で比較できるようになります。
-
したがって、[a]には、複数のログを突き合わせて、時間軸に沿った発生事象の流れを正確に把握できるという内容が入ります。模範解答の「時間軸での発生事象の流れを正確に把握」は、この対策によって可能になることを表しています。
誤りやすいポイント
- NTPサーバを導入する目的を、ログを一元管理することと混同しないようにします。一元管理は表2の「収集」に関する対策です。
- 正確な時刻にするだけでなく、その効果としてログを突き合わせたときに何ができるかを書く必要があります。
- 「ログを正確に記録する」だけでは、ログの時刻をそろえた結果、事象の流れを把握できるという点が伝わりにくくなります。
FAQ
Q: NTPサーバを導入すると、ログの内容も自動的に正確になりますか?
A: NTPサーバが合わせるのは機器の時刻です。ログの内容そのものが正しいかどうかを保証するものではありません。
A: NTPサーバが合わせるのは機器の時刻です。ログの内容そのものが正しいかどうかを保証するものではありません。
Q: なぜ複数の機器の時刻をそろえる必要があるのですか?
A: インシデントの原因を調べる際、機器ごとのログを時系列で照合し、どの事象が先に発生したかを把握するためです。
A: インシデントの原因を調べる際、機器ごとのログを時系列で照合し、どの事象が先に発生したかを把握するためです。
関連キーワード: NTP、時刻同期、ログ管理、ログ分析、時系列分析

設問1(2)
問題文を見る模範解答
設置する場所:LAN2
理由:内部セグメントは、外部から攻撃を受けにくく、ログの改ざんから守れるから
解説
解答の導き方
この設問では、ログ管理システムのサーバをLAN1・LAN2のどちらに置くべきかと、その理由を情報セキュリティの観点から判断します。
-
表2では、各J社機器のログをログ管理システムに集め、一元的に管理する方針です。ログにはインシデントの調査に使う記録が含まれるため、保管先のサーバ自体が攻撃を受けたり、ログを改ざんされたりするリスクを抑える必要があります。
-
図1では、LAN1は「インターネットに接続するサーバを設置するセグメント」です。外部との通信に関わるサーバが配置されるため、LAN2と比べて外部から攻撃を受ける可能性が高い場所です。ログ管理システムのサーバをLAN1に置くと、ログが攻撃者に改ざんされるリスクを高めることになります。
-
一方、LAN2は「LAN1及びLAN3だけからアクセス可能なセグメント」です。インターネットに接続するサーバを置くLAN1ではなく、内部側のLAN2に設置すれば、外部から直接攻撃される可能性を抑え、ログを改ざんから守りやすくなります。
したがって、設置場所はLAN2が適切です。理由は、内部セグメントに置くことで外部から攻撃を受けにくくなり、ログの改ざんを防ぎやすくなるためです。
誤りやすいポイント
- ログを一元管理できればよいと考え、設置場所のセキュリティを見落とすことがあります。ログ管理サーバ自体の保護も必要です。
- インターネットと接続するLAN1のほうがアクセスしやすいと考えて選ぶのは誤りです。LAN1は外部との通信に関わるサーバを置くセグメントなので、ログ管理サーバの設置先としてはLAN2が適切です。
- LAN2に置けばログの改ざんが絶対に起きない、と考えるのも誤りです。設置場所によって外部からの攻撃リスクを下げられますが、アクセス制御などの対策も必要です。
FAQ
Q: LAN2に置けば、LAN1からの攻撃も防げますか?
A: LAN2はLAN1からアクセス可能なので、LAN1経由の攻撃まで防げるとは限りません。ただし、インターネットに接続するサーバを置くLAN1に直接設置するより、外部からの攻撃を受けにくくできます。
A: LAN2はLAN1からアクセス可能なので、LAN1経由の攻撃まで防げるとは限りません。ただし、インターネットに接続するサーバを置くLAN1に直接設置するより、外部からの攻撃を受けにくくできます。
Q: ログを集約することと、ログを保護することは同じですか?
A: 同じではありません。集約はログを一元管理するための方法であり、改ざんや消失を防ぐには、サーバの設置場所やアクセス制御なども考慮する必要があります。
A: 同じではありません。集約はログを一元管理するための方法であり、改ざんや消失を防ぐには、サーバの設置場所やアクセス制御なども考慮する必要があります。
関連キーワード: ログ管理、ログの完全性、ネットワークセグメント、ファイアウォール、アクセス制御
設問1(3)
問題文を見る模範解答
ストレージサービスを使って、バックアップを保存
解説
解答の導き方
-
表2の「管理」の課題では、「J社内で管理しているログの消失などの被害」が起きるリスクを挙げ、ログの可用性を確保する必要があるとしています。したがって、ログ管理システムのサーバにログを集めるだけでは、災害やサイバー攻撃でそのサーバやログが失われた場合の対策になりません。
-
被害が発生してもログを復旧できるようにするには、ログ管理システムで一元管理するログのバックアップを取り、元のログとは別の場所にも保存する必要があります。
-
図1には、J社内のシステムとは別に、クラウド事業者の「ストレージサービス」があります。また、クラウド事業者との通信はセキュリティ上の安全性が確保されており、容量を動的に拡張できます。そこで、このストレージサービスを利用してログのバックアップを保存する対策が適切です。
誤りやすいポイント
- ログをログ管理システムに集めることだけを答えると、集約後にログが消失した場合の復旧対策になりません。
- ログを保管するだけでなく、元のログとは別にバックアップを保存することが重要です。
- 「可用性を確保する」とだけ答えるのではなく、どの場所を使って、何を保存するのかを具体的に示す必要があります。
FAQ
Q: ログ管理システムにログを集めていれば、バックアップは不要ですか?
A: 不要ではありません。集約先のサーバやログが失われる可能性に備えて、バックアップを別の場所に保存します。
A: 不要ではありません。集約先のサーバやログが失われる可能性に備えて、バックアップを別の場所に保存します。
Q: ストレージサービスを利用することが、この設問の対策につながるのはなぜですか?
A: J社内の機器やサーバとは別の場所にバックアップを保管でき、社内でログが消失した場合の復旧に役立つためです。
A: J社内の機器やサーバとは別の場所にバックアップを保管でき、社内でログが消失した場合の復旧に役立つためです。
Q: 容量を動的に拡張できる点も関係しますか?
A: ログの増加に応じて保存容量を調整しやすいという利点はあります。ただし、この設問で中心となるのは、ログ消失に備えてバックアップを保存することです。
A: ログの増加に応じて保存容量を調整しやすいという利点はあります。ただし、この設問で中心となるのは、ログ消失に備えてバックアップを保存することです。
関連キーワード: ログ管理、バックアップ、可用性、クラウドストレージ、災害復旧
設問2:〔インシデントの発生とその対応〕について答えよ。
設問2(1)
問題文を見る本文中の下線(イ)について、業務再開後に当該業務ツールが再び過検知されないために必要な対策の内容を30字以内で答えよ。
模範解答
当該業務ツールの実行ファイルをLサーバに登録する。
解説
解答の導き方
-
今回の検知は、不正プログラムではなく、安全な業務ツールに対する過検知です。本文では、業務ツールが大量の保険契約ファイルを順次オープンする挙動を、Lソフトが検知したと分かります。
-
したがって、同じ業務ツールをそのまま使うと、業務再開後も同じ挙動が検知される可能性があります。検知を避けるには、その実行ファイルをLソフトの検知対象外として扱う必要があります。
-
本文には、「Lサーバに検知対象外とする実行ファイルを登録すると」、そのハッシュ値がLソフトを導入しているJ社機器に自動的に配付されるとあります。さらに、検査エンジンが実行ファイルの異常な挙動を検知した場合でも、ハッシュ値が一致すれば検知対象外になります。
-
以上から、過検知された業務ツールの実行ファイルをLサーバに登録することが、業務再開後に同じ過検知を防ぐための対策です。
誤りやすいポイント
- 安全なファイルだと判定されたことだけで、次回から検知されなくなると考えないようにします。検知対象外にする設定が別途必要です。
- 業務ツールのファイル名を登録するのではなく、検知対象外とする実行ファイルをLサーバに登録します。判定には実行ファイルのハッシュ値が使われます。
- 営業員のPCごとに個別設定するのではありません。Lサーバへの登録後、ハッシュ値はLソフトを導入しているJ社機器に自動的に配付されます。
FAQ
Q: 検知対象外にするのは、業務ツールの動作そのものですか?
A: いいえ。検知対象外として登録した実行ファイルとハッシュ値が一致する場合に、その実行ファイルを検知対象外にします。
A: いいえ。検知対象外として登録した実行ファイルとハッシュ値が一致する場合に、その実行ファイルを検知対象外にします。
Q: なぜ業務ツールの実行ファイルを登録する必要があるのですか?
A: ファイルを大量にオープンする挙動が再び検知されても、登録済みのハッシュ値と一致すれば検知対象外になるためです。
A: ファイルを大量にオープンする挙動が再び検知されても、登録済みのハッシュ値と一致すれば検知対象外になるためです。
Q: 登録後、各PCにも手作業で設定する必要がありますか?
A: いいえ。本文では、登録されたハッシュ値がLソフトを導入しているJ社機器に自動的に配付されると説明されています。
A: いいえ。本文では、登録されたハッシュ値がLソフトを導入しているJ社機器に自動的に配付されると説明されています。
関連キーワード: 挙動検知、過検知、ハッシュ値、検知対象外設定
設問2(2)
問題文を見る本文中の下線(ウ)について、情報システム部が実施する具体的な手順を50字以内で答えよ。
模範解答
完成した業務ツールをLソフトでテストし、検知した場合は安全かどうかの判定をL社に依頼する。
解説
解答の導き方
-
図2では、営業員が業務ツールを完成させた後、M氏に利用を申請し、承認後にPCへインストールして使います。したがって、今回追加する手順は、完成後、利用承認を得る前に実施する必要があります。
-
今回の不正プログラム検知について、L社は検体を「安全な実行ファイル」と判定し、Lソフトの過検知だったと回答しています。つまり、業務ツールが検知された場合でも、直ちに不正プログラムとは判断できません。
-
Lソフトは、ファイルのオープンや削除の大量な繰り返しなど、実行ファイルの挙動を監視します。今回の業務ツールも、大量の保険契約ファイルを順次オープンする処理が検知につながりました。そのため、完成した業務ツールを情報システム部でLソフトによりテストし、検知された場合はL社に安全性の判定を依頼します。
-
この確認で安全性を確かめてから利用承認に進めることで、業務ツールの利用開始後に同様の過検知が発生するリスクを減らせます。
誤りやすいポイント
- 検知されたファイルを、すべて不正プログラムと決めつけないようにします。本文では、安全な実行ファイルが過検知された事例が示されています。
- 確認のタイミングを、利用承認後やPCへのインストール後にしないようにします。利用申請の承認前に安全性を確認する手順を追加します。
- 情報システム部が検知結果だけで安全と判断するのではなく、検知時にはL社に判定を依頼する点が重要です。
FAQ
Q: なぜ完成した業務ツールをテストするのですか?
A: 実行ファイルの挙動によって検知されるため、実際に利用する完成版を確認する必要があるからです。
A: 実行ファイルの挙動によって検知されるため、実際に利用する完成版を確認する必要があるからです。
Q: Lソフトが検知した場合、なぜL社に判定を依頼するのですか?
A: 検知だけでは不正プログラムか安全なファイルかを確定できません。L社は採取された検体を解析し、安全性を判定します。
A: 検知だけでは不正プログラムか安全なファイルかを確定できません。L社は採取された検体を解析し、安全性を判定します。
関連キーワード: 振る舞い検知、過検知、検体解析、実行ファイル、利用承認
設問3:
問題文を見る〔発生したインシデントの振り返り〕について、本文中の下線(エ)で保守契約を見直す理由を40字以内で答えよ。
模範解答
解析依頼時刻が18時以降の場合、L社の回答が翌営業日になる可能性があるから
解説
解答の導き方
-
まず、情報セキュリティ管理の運用ルールでは、解決に時間が必要なインシデントでも「当日中にはインシデントの解決方法を決定する」と定めています。したがって、検体の解析結果を得て対応方針を判断するまでに、翌営業日へ持ち越す可能性があるかどうかがポイントです。
-
標準サポートのサービス時間はL社の営業日の9時から20時までですが、表1には「受付時刻が18時以降の場合、解析に時間が掛かるときは、回答が翌営業日になることがある」とあります。つまり、サービス時間内に問い合わせても、解析結果が当日中に得られるとは限りません。
-
今回は18時30分頃に不正プログラムが検知され、K氏は検体をL社に送って解析を依頼しています。実際には19時50分に回答がありましたが、同じような状況で回答が翌営業日になれば、当日中に解決方法を決定するという運用ルールを守れない可能性があります。
-
したがって、保守契約を見直す理由は、解析依頼が18時以降になるとL社の回答が翌営業日になる可能性があり、当日中に対応方針を決められないおそれがあるためです。
誤りやすいポイント
- 標準サポートのサービス時間が20時までであることだけを見て、当日中に回答を得られると判断しないようにします。表1には、18時以降の依頼では翌営業日になる場合があると明記されています。
- 今回は19時50分に回答がありましたが、実際に回答が当日中だったことと、契約上、翌営業日になる可能性があることは別です。契約を見直す理由は、今後も同じ対応が必ずできるとは限らない点にあります。
- 業務再開のための過検知対策と、保守契約を見直す理由を混同しないようにします。ここで問われているのは、インシデント時に解析結果を得るまでの時間が、運用ルールに影響する点です。
FAQ
Q: 標準サポートのサービス時間内に依頼すれば、必ず当日中に回答されますか?
A: 必ずではありません。受付時刻が18時以降で解析に時間が掛かる場合は、回答が翌営業日になることがあります。
A: 必ずではありません。受付時刻が18時以降で解析に時間が掛かる場合は、回答が翌営業日になることがあります。
Q: 今回は当日中に回答があったのに、なぜ契約を見直すのですか?
A: 今回の回答が早かったとしても、次回も同様とは限りません。翌営業日の回答になる可能性が残ると、インシデントの解決方法を当日中に決定するルールを守れないおそれがあります。
A: 今回の回答が早かったとしても、次回も同様とは限りません。翌営業日の回答になる可能性が残ると、インシデントの解決方法を当日中に決定するルールを守れないおそれがあります。
Q: 契約見直しでは、何を考慮すればよいですか?
A: インシデントが発生した時刻や解析に要する時間と、必要な対応を決定する期限を照らし合わせ、必要な時間帯にサポートを受けられるかを確認します。
A: インシデントが発生した時刻や解析に要する時間と、必要な対応を決定する期限を照らし合わせ、必要な時間帯にサポートを受けられるかを確認します。
関連キーワード: インシデント管理、マルウェア解析、保守サービス時間、サービスレベル、対応期限

