
ネットワークスペシャリスト 2009年 午後1 問02
メールシステムの移行に関する次の記述を読んで、設問1〜3に答えよ。
X社は、社員250名の出版社である。自社でメールシステムを運用しており、外部メールサーバ、自社のドメインを管理しているDNSサーバ、プロキシサーバをDMZに設置し、内部メールサーバを社内LANに設置している。PCでのメールの送受信には、内部メールサーバとの間でSMTPとPOP3を利用している。PCには固定IPアドレスを割り当てている。PCからインターネットへのアクセスは、プロキシサーバ経由のHTTPとHTTPSだけを許可している。X社のネットワーク構成を、図に示す。
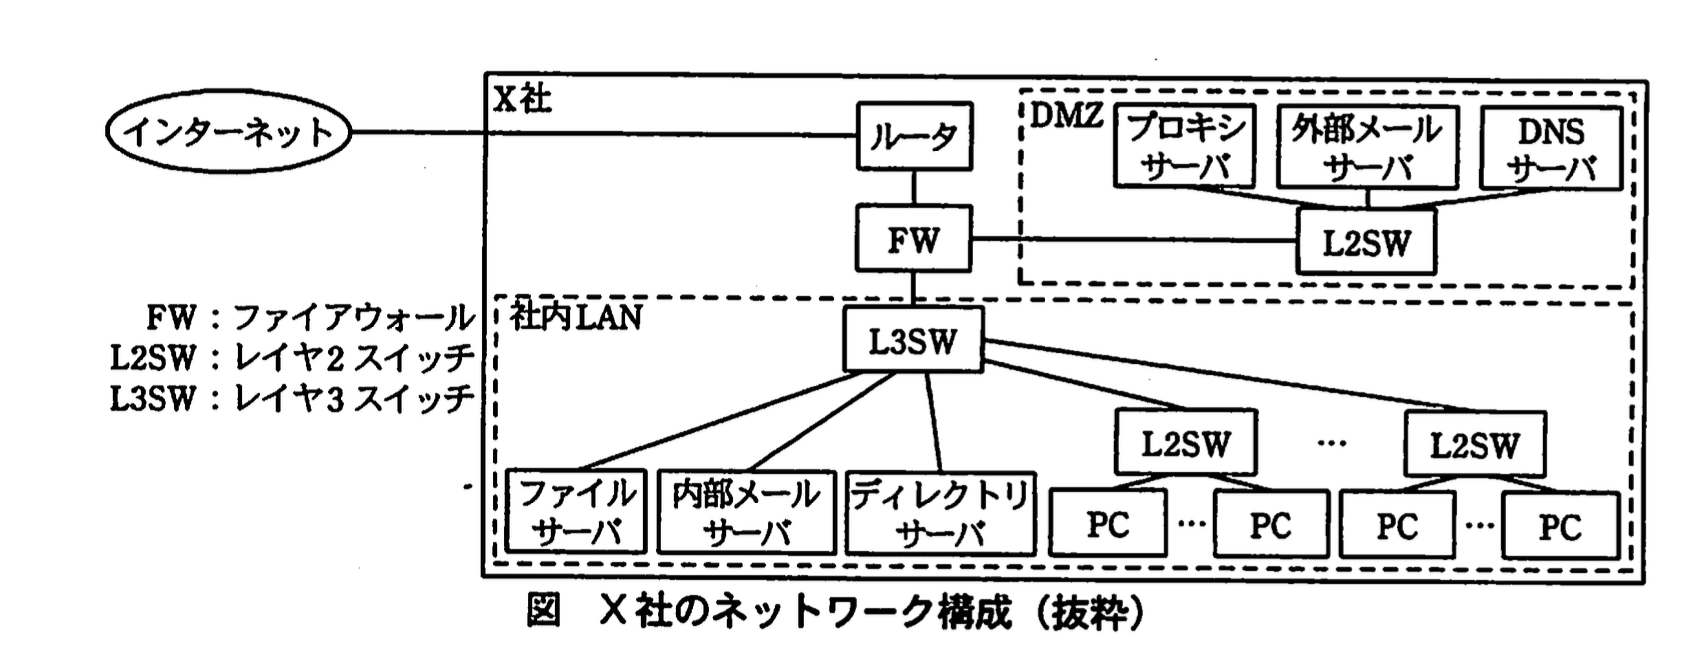
X社では、情報漏えい防止のため、ファイルサーバを活用してPCにデータを保存しない運用を徹底してきたが、メールデータはPCに保存せざるを得ず、以前から問題になっていた。そこで、X社は、メールの閲覧、作成、送信などをブラウザで行うことができるWebメールへの移行を決めた。また、メールシステムの運用に負担がかかっていることから、ASPであるJ社のメールサービスを利用することにした。
〔J社のメールサービス〕
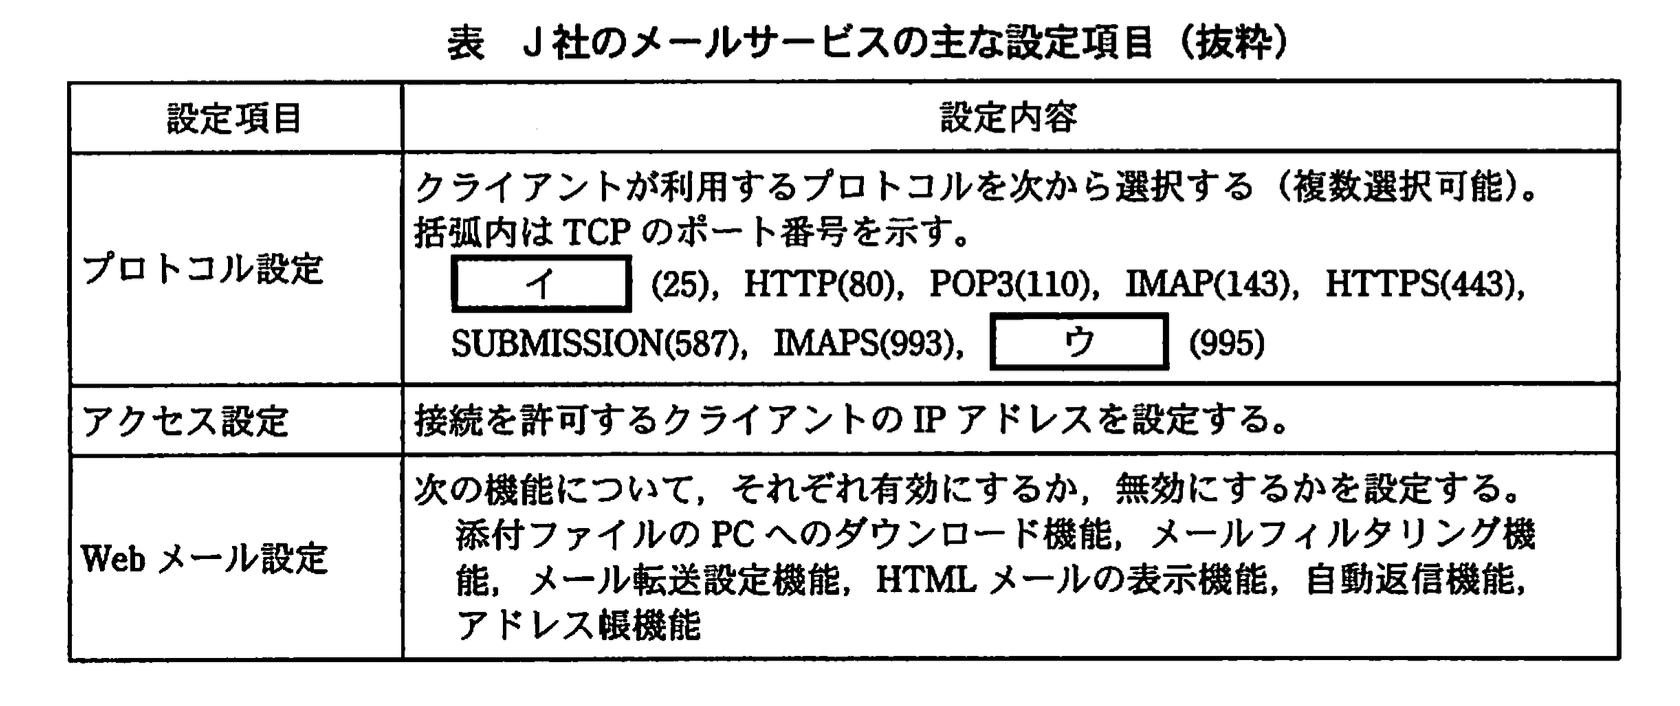
J社のメールサービスは、PCのメールソフトを利用した送受信にも対応しているが、JavaScriptの非同期通信の機能による、画面遷移が起こらない動的なユーザインタフェースを実現する ア と呼ばれる技術を使ったWebメールの評判が高い。この技術によって、J社のWebメールは、PCのメールソフトと比べてそん色ない機能と操作性を備えている。J社のメールサービスの主な設定項目を表に示す。
〔要件の整理〕
X社の企画会議にて、Webメールへの移行について次の要件を決定し、システム管理担当のR君が移行の検討を任された。
・インターネット接続回線の高速化は実施しない。
・Webメールの利用は社内からの接続に限定する。
・PCに保存していたメールデータをWebメールへ移行する。
・J社のメールサーバ(以下、ASPサーバという)との通信は暗号化する。
・Webメールの利用開始後、PCのメールソフトとメールデータを削除する。
R君は、内部メールサーバのログを調査し、メールのトラフィックを確認したところ、迷惑メールなどPCに取り込んでも読まないメールが多いことが分かった。JavaScriptのコードの読み込みなどWebメールの利用によって新たに増えるトラフィックもあるが、メールを読まないことで削減できるトラフィックもあることから、インターネット接続回線の帯域不足は発生しないと判断した。
次に、R君は、PCに保存しているメールデータをASPサーバに移行する方法を調査したところ、IMAPやIMAPSを利用すればASPサーバにメールデータをアップロードできることが分かった。まず、R君は、FWのエという機能を利用して、一つのグローバルアドレスを共有し、同時に複数のPCがASPサーバと通信する方式を考えた。しかし、PCのメールソフトがIMAPSには対応していないことが判明し、この方式では、ASPサーバとの通信が暗号化できないことが分かった。そこで、R君は、プロキシサーバに、IMAPとIMAPSを相互に変換するSSLゲートウェイ機能をもたせることにした。
R君は、ホームページの閲覧によるウイルス感染を防ぐために、現在利用しているプロキシサーバのウイルスチェック機能が、Webメールにも効果があるのかを調査した。Webメールで利用するHTTPSでは、PCは オ メソッドを利用してプロキシサーバへ接続先を指定し、SSLセッションをASPサーバとの間で確立する。そのため、プロキシサーバのウイルスチェック機能は効果がないことが分かった。
そこで、ウイルスチェック対策として、ASPサーバのウイルスチェック機能を利用することにした。さらに、OSやブラウザの脆弱性を悪用され、①メールを閲覧するだけでPCがウイルスに感染することを防ぐための対策も実施することにした。
〔移行手順の検討〕
R君は、次の移行手順を作成した。手順は、(a)から(i)の順番に実施する。
(a) ASPサーバの設定
(b) プロキシサーバへのSSLゲートウェイ機能の追加とFWの設定変更
(c) DNSサーバでX社のドメインの カ レコードの値をASPサーバの キ へ変更
(d) J社のメールサービスの利用開始
(e) PCのメールソフトの設定変更
(f) PCからASPサーバへのメールデータのアップロード
(g) ASPサーバ、FW及びプロキシサーバの設定変更
(h) PCに保存しているメールデータとメールソフトの削除
(i) 内部メールサーバと外部メールサーバの運用停止
次は、移行手順に関するT課長とR君の会話である。
T課長:移行手順(c)の後、インターネットからのメールはASPサーバに保存されるわけだな。だが、移行手順(d)の後も、誤ってPCのメールソフトを使い続ける社員もいるだろう。そうなると、内部メールサーバにも新規のメールが保存され続けてしまう可能性があるが、何か防ぐ方法はないだろうか。
R君:②内部メールサーバの設定を変更すれば、PCのメールソフトでのメール送信はできなくなります。
T課長:では、その手順を追加しておいてくれ。メールデータのアップロードの際に考慮すべきことはないのかな。
R君:移行手順(e)と(f)の作業は各社員で実施してもらいます。手順書を作って説明会を実施する予定です。同時に作業を行う社員が多いと、インターネット接続回線が輻輳する可能性があります。そのため、社員をグループに分けて、グループ単位に作業期間を割り当てる予定です。
T課長:だが、作業期間を守らない社員が出そうだな。割り当てられた作業期間以外はアップロード作業ができないような対策はないのか。
R君:③FWの設定で対応したいと思います。手順に追加します。
R君の移行手順は企画会議で了承され、来月移行を開始する予定である。
設問1:
問題文を見る本文中及び表中のア〜オに入れる適切な字句を答えよ。
模範解答
ア:Ajax
イ:SMTP
ウ:POP3S
エ:NAPT
オ:CONNECT
解説
解答の論理構成
-
ア の判定
- 【問題文】「JavaScriptの非同期通信の機能による、画面遷移が起こらない動的なユーザインタフェースを実現する ア と呼ばれる技術」
- “JavaScriptの非同期通信”と“画面遷移が起こらない”から、「Ajax」(Asynchronous JavaScript + XML)であることが分かります。
-
イ の判定
- 【問題文】表の「クライアントが利用するプロトコル」欄で「(25)」番ポートに対応するものを答える設定。
- ポート「25」はSMTP(Simple Mail Transfer Protocol)です。
-
ウ の判定
- 同じ表で「(995)」番ポートに対応する暗号化POPを示しています。
- ポート「995」はPOP3 over SSL/TLSで、呼称は「POP3S」です。
-
エ の判定
- 【問題文】「FWのエという機能を利用して、一つのグローバルアドレスを共有し、同時に複数のPCがASPサーバと通信」
- 一つのグローバルIPを多数の内部端末で共有するNATの一種=“NAPT”(Network Address Port Translation)です。
-
オ の判定
- 【問題文】「HTTPSでは、PCは オ メソッドを利用してプロキシサーバへ接続先を指定し、SSLセッションをASPサーバとの間で確立」
- HTTPプロキシでトンネルを張るときに使うのはCONNECTメソッドです。
以上より
ア:Ajax
イ:SMTP
ウ:POP3S
エ:NAPT
オ:CONNECT
ア:Ajax
イ:SMTP
ウ:POP3S
エ:NAPT
オ:CONNECT
誤りやすいポイント
- Ajaxを “AjaX” などと大小文字を混在させると減点対象です。
- ポート「587」を見てSUBMISSIONと結び付け、25を誤って “SUBMIT”などと書くケースが散見されます。
- POP3Sは「POPS」と書かれることもありますが、問題は「POP3S」を要求しています。
- NAPTとNATを混同しやすいですが、設問は「ポート変換も行う」ことを明言しているためNAPTが正解です。
- HTTPSにおけるプロキシ接続メソッドを「GET」と誤解してしまうミスが多発します。
FAQ
Q: AjaxとHTML5の「Fetch API」は同じものですか?
A: いいえ。AjaxはXMLHttpRequestを中心とした“非同期通信+DOM更新”の総称で、Fetch APIはより新しいブラウザ標準インタフェースです。本問は歴史的な呼称「Ajax」を聞いています。
A: いいえ。AjaxはXMLHttpRequestを中心とした“非同期通信+DOM更新”の総称で、Fetch APIはより新しいブラウザ標準インタフェースです。本問は歴史的な呼称「Ajax」を聞いています。
Q: POP3SとIMAPSの違いは何ですか?
A: POP3SはPOP3をSSL/TLSで暗号化したものでポート「995」、IMAPSはIMAPをSSL/TLSで暗号化したものでポート「993」です。取得方式(ダウンロードかサーバ保持か)の違いはPOP3/IMAP本来の仕様通りです。
A: POP3SはPOP3をSSL/TLSで暗号化したものでポート「995」、IMAPSはIMAPをSSL/TLSで暗号化したものでポート「993」です。取得方式(ダウンロードかサーバ保持か)の違いはPOP3/IMAP本来の仕様通りです。
Q: NAPTとPATの用語は置き換え可能ですか?
A: 多くの文献で同義語として扱われますが、試験ではRFCに合わせ「NAPT」表記が好まれます。問題文もこれに従っています。
A: 多くの文献で同義語として扱われますが、試験ではRFCに合わせ「NAPT」表記が好まれます。問題文もこれに従っています。
関連キーワード: Ajax, SMTP, POP3S, NAPT, CONNECT

設問2:〔要件の整理〕について、(1)〜(3)に答えよ。
問題文を見る(1)Webメールの利用を社内だけに限定するためのJ社のメールサービスの設定を、35字以内で述べよ。
模範解答
アクセス設定でプロキシサーバのIPアドレスだけを許可する。
解説
解答の論理構成
-
要件確認
- 企画会議で決定した要件に「『Webメールの利用は社内からの接続に限定する。』」とあります。
- つまり、社外から直接ASPサーバへHTTPS接続されないようにする必要があります。
-
社内アクセス経路の整理
- PCは「『PCからインターネットへのアクセスは、プロキシサーバ経由のHTTPとHTTPSだけを許可している。』」ため、社内LANから外部へ出る通信は必ずプロキシサーバを経由します。
-
ASPサーバ側の設定項目の確認
- 表の「『アクセス設定 接続を許可するクライアントのIPアドレスを設定する。』」という機能は、ASPサーバが受け付ける送信元をIPアドレスで制限できることを示しています。
-
要件を満たす具体策
- 社内からの通信はすべてプロキシサーバに集約されるため、ASPサーバに登録すべきIPアドレスはプロキシサーバだけで十分です。
- これにより、社外や私物端末などプロキシサーバを経由しないアクセスは拒否され、要件を満たします。
-
文章化
- 以上から、解答は「アクセス設定でプロキシサーバのIPアドレスだけを許可する。」となります。
誤りやすいポイント
- クライアントPCのIPアドレスを列挙しようとする
→ PCには「固定IPアドレス」が振られてはいますが、直接インターネットへは出られないため無意味です。 - 「プロトコル設定」でHTTPSだけに制限すれば十分と考える
→ HTTPSのみ許可しても送信元IPを制限しなければ社外からアクセスできます。 - DMZ内の「外部メールサーバ」を残したまま流用できると勘違いする
→ 移行後はASPサーバに一元化されるため、外部メールサーバではアクセス制御できません。
FAQ
Q: 社員がVPNで社外から社内プロキシを経由した場合はどうなりますか?
A: VPNで社内に入れば通信はプロキシサーバへ向かうため、アクセス設定で許可したIPからの接続として扱われます。
A: VPNで社内に入れば通信はプロキシサーバへ向かうため、アクセス設定で許可したIPからの接続として扱われます。
Q: 将来プロキシサーバを冗長化した際はどうすればよいですか?
A: 冗長化でIPアドレスが増える場合、アクセス設定に追加登録し、許可リストを更新してください。
A: 冗長化でIPアドレスが増える場合、アクセス設定に追加登録し、許可リストを更新してください。
Q: 動的IPアドレスが割り当てられる場合でも同じ対策で良いですか?
A: 動的IPの場合は固定化、またはFWで静的NATを用い、ASPサーバにはそのグローバルIPを登録する必要があります。
A: 動的IPの場合は固定化、またはFWで静的NATを用い、ASPサーバにはそのグローバルIPを登録する必要があります。
関連キーワード: アクセス制御, プロキシサーバ, HTTPS, NAT, DMZ
設問2:〔要件の整理〕について、(1)〜(3)に答えよ。
問題文を見る(2)メールのトラフィック確認について、R君が外部メールサーバのログを利用しなかった理由を、30字以内で述べよ。
模範解答
社内から社内あてのメールのログが残っていないから
解説
解答の論理構成
- まず、R君が確認したいのは「社員が実際に受信しているメールトラフィック量」です。
【問題文】「R君は、内部メールサーバのログを調査し、メールのトラフィックを確認したところ…」 - 外部メールサーバはDMZにあり、役割はインターネットとの送受信です。
DMZ側にあるため、社内LAN内だけで完結するメールは通過しません。 - 社員同士のメールは内部メールサーバだけで配送が完了します。
したがって外部メールサーバのログには「社内から社内あてのメール」が記録されません。 - 社内メールを含めた全量を把握する目的に合致しないため、外部メールサーバのログは利用しません。
⇒ 解答:「社内から社内あてのメールのログが残っていないから」
誤りやすいポイント
- 「外部メールサーバの方がインターネット経由の迷惑メールを多く記録しているはず」と考え、内部トラフィックを見落とす。
- DMZと社内LANの配送経路を混同し、内部メールも必ず外部メールサーバを経由すると誤解する。
- ログ分析対象を「どの利用実態を把握したいのか」に結び付けず、単にログサイズの大小で選択してしまう。
FAQ
Q: なぜ内部メールサーバのログには社外とのメールも残るのですか?
A: 社内PCはSMTPで内部メールサーバに送信を依頼し、外部宛てメールは内部メールサーバが外部メールサーバへリレーするため、両方の記録が残ります。
A: 社内PCはSMTPで内部メールサーバに送信を依頼し、外部宛てメールは内部メールサーバが外部メールサーバへリレーするため、両方の記録が残ります。
Q: 迷惑メールの割合は外部メールサーバを見た方が正確では?
A: 迷惑メールが届いても社員が読まなければトラフィック削減効果があります。読み取られる量を知るには、最終的にPCがPOP3で取得した実績が分かる内部メールサーバのログが有用です。
A: 迷惑メールが届いても社員が読まなければトラフィック削減効果があります。読み取られる量を知るには、最終的にPCがPOP3で取得した実績が分かる内部メールサーバのログが有用です。
Q: DMZに置かれた外部メールサーバが社内メールを通さない設計の利点は?
A: 社内メールがDMZを通過しないため、外部ネットワーク障害や攻撃の影響を受けにくく、機密性も高められます。
A: 社内メールがDMZを通過しないため、外部ネットワーク障害や攻撃の影響を受けにくく、機密性も高められます。
関連キーワード: メールサーバ, ログ分析, 内部通信, DMZ, トラフィック測定
設問2:〔要件の整理〕について、(1)〜(3)に答えよ。
問題文を見る(3)本文中の下線①の対策として有効なJ社のメールサービスの設定を、25字以内で述べよ。
模範解答
HTMLメールの表示機能を無効にする。
解説
解答の論理構成
- 問題文には、下線①として
「メールを閲覧するだけでPCがウイルスに感染することを防ぐための対策」
が必要と明記されています。 - メール閲覧時に感染を引き起こす代表的な仕組みは、HTMLメールに埋め込まれたJavaScriptやActiveX、iframeなどの悪意あるコードです。
- J社の設定項目には
「HTMLメールの表示機能」
を有効/無効に切り替える選択肢が表形式で提示されています。 - よって、この機能を無効に設定すれば、HTMLタグやスクリプトがブラウザで解釈されず、閲覧“するだけ”で感染する経路を遮断できます。
- 以上より、求められる設定は
「HTMLメールの表示機能を無効にする。」
となります。
誤りやすいポイント
- 「添付ファイルのPCへのダウンロード機能を無効」にするだけでは、メール本文に埋め込まれた悪意あるスクリプトを防げません。
- 「ウイルスチェック機能」のみで十分と考えがちですが、未知のマルウェアやゼロデイ攻撃は検知をすり抜ける可能性があります。
- HTMLメールを単に“閲覧しないよう周知する”運用対策では、ユーザの操作ミスを排除できず技術的対策として不十分です。
FAQ
Q: テキストメールだけでもフィッシング被害に遭いませんか?
A: フィッシングはリンク誘導によって発生しますが、テキストメールはスクリプト実行を伴わないため、閲覧しただけでマルウェア感染するリスクを大幅に低減できます。リンク先をクリックしないよう周知することは別途必要です。
A: フィッシングはリンク誘導によって発生しますが、テキストメールはスクリプト実行を伴わないため、閲覧しただけでマルウェア感染するリスクを大幅に低減できます。リンク先をクリックしないよう周知することは別途必要です。
Q: HTMLメールを全社的に禁止すると業務影響はありませんか?
A: 表示を無効にしても、メールソースは保存されています。必要な場合は個別に管理部門がHTMLを確認する運用で代替でき、セキュリティリスクと比較して実務上の影響は小さいケースが多いです。
A: 表示を無効にしても、メールソースは保存されています。必要な場合は個別に管理部門がHTMLを確認する運用で代替でき、セキュリティリスクと比較して実務上の影響は小さいケースが多いです。
Q: スクリプトを除去する「サニタイズ」機能では駄目ですか?
A: サニタイズ機能は有効な対策ですが、万一フィルタの漏れがあると感染を許します。根本的に「HTMLメールを表示しない」設定の方が確実でシンプルです。
A: サニタイズ機能は有効な対策ですが、万一フィルタの漏れがあると感染を許します。根本的に「HTMLメールを表示しない」設定の方が確実でシンプルです。
関連キーワード: HTMLメール, スクリプト, サニタイズ, マルウェア, XSS
設問3:〔移行手順の検討〕について、(1)〜(4)に答えよ。
問題文を見る(1)本文中のカ、キに入れる適切な字句を答えよ。
模範解答
カ:MX
キ:FQDN
解説
解答の論理構成
- 問題文には「DNSサーバでX社のドメインの カ レコードの値をASPサーバの キ へ変更」とあります。
- インターネット上で電子メールを配送する際、どのメールサーバ(Mail eXchanger)に届けるかを示すDNSレコードは「MXレコード」です。したがって カ には「MX」が入ります。
- 「MXレコード」の値にはIPアドレスではなくホスト名を書き、これは完全修飾ドメイン名(Fully Qualified Domain Name:FQDN)で指定するのがDNSのルールです。よって キ には「FQDN」が入ります。
- 以上より、
・カ=「MX」
・キ=「FQDN」
となります。
誤りやすいポイント
- 「Aレコード」と誤答するケース
Aレコードはホスト名とIPアドレスを対応付けるためのもので、メール配送ルートを示す用途ではありません。 - 「CNAME」や「PTR」と混同
CNAMEは別名定義、PTRは逆引き用です。メール配送の指定には関与しません。 - 「MXレコードの値をIPアドレスにする」誤解
MXは必ずホスト名(FQDN)で指定し、後続のAレコード解決でIPアドレスに変換されます。
FAQ
Q: MXレコードの優先度は設定しなくてよいのですか?
A: 本設問は値(ホスト指定)に焦点を当てています。優先度(preference値)は複数のメールサーバを用意する場合に設定しますが、ここでは単一の「ASPサーバ」を指しているため割愛されています。
A: 本設問は値(ホスト指定)に焦点を当てています。優先度(preference値)は複数のメールサーバを用意する場合に設定しますが、ここでは単一の「ASPサーバ」を指しているため割愛されています。
Q: FQDNの具体例は?
A: 例えば「mail.example.jp」のように、ホスト名からトップレベルドメインまで完全に記述された名前がFQDNです。
A: 例えば「mail.example.jp」のように、ホスト名からトップレベルドメインまで完全に記述された名前がFQDNです。
Q: MXレコードを書き換えるタイミングはメール停止を伴いますか?
A: 既存サーバへの配送が徐々に減少し、並行運用期間が必要です。問題文の手順(a)〜(i)で「(i) 内部メールサーバと外部メールサーバの運用停止」が最後に行われるのは、このためです。
A: 既存サーバへの配送が徐々に減少し、並行運用期間が必要です。問題文の手順(a)〜(i)で「(i) 内部メールサーバと外部メールサーバの運用停止」が最後に行われるのは、このためです。
関連キーワード: MXレコード, FQDN, DNS, メールリレー, ホスト名
設問3:〔移行手順の検討〕について、(1)〜(4)に答えよ。
問題文を見る(2)本文中の下線②の設定変更の内容を、15字以内で述べよ。
模範解答
SMTPの機能を停止する。
解説
解答の導き方
-
問が求めていること
本文中の下線②は「内部メールサーバの設定を変更すれば、PCのメールソフトでのメール送信はできなくなります。」とあり、この「設定変更の内容」を具体的に15字以内で述べることが求められています。 -
PCがどの経路で送信するかを確認する
本文には「PCでのメールの送受信には、内部メールサーバとの間でSMTPとPOP3を利用している。」とあります。ここから、PCのメールソフトによる送信は内部メールサーバのSMTP機能を使って行われていることがわかります。したがって、PCのメールソフトからの送信を不能にするには、内部メールサーバ側でSMTPを受け付けないようにするのが直接的な方法です。 -
MXレコード変更との関係を整理する
T課長の発言「移行手順(c)の後、インターネットからのメールはASPサーバに保存されるわけだな。」が示すように、DNSのMXレコード変更はインターネット側から自社宛てに届くメールの配送先(受信側)を決めます。しかし、クライアント(社員のPC)がどのサーバへ送信するかは各PCのメールソフトの設定(送信サーバの指定)や送信リレー設定で決まるため、MX変更だけではPCからの送信先は変わりません。よって、PCの送信を止めたい場合は内部メールサーバ自身の設定を変更してSMTP受信を止める必要があります。 -
以上より導かれる具体的な設定変更
内部メールサーバのSMTP受信を止めれば、PCのメールソフトは内部メールサーバへ送信できなくなります。具体的には内部メールサーバのSMTP機能を停止しますので、対応すべき具体的な変更は「SMTPの機能を停止する。」です。
(補足)実務上の注意点:利用者がSUBMISSION(587)など別ポートで送信する設定をしている場合や、運用上の冗長策としてファイアウォール側での送信遮断を並行実施する必要がある点は考慮してください。
誤りやすいポイント
- MXレコードの変更だけで社内PCからの送信もASPに切り替わると誤解する。MXは受信(MTA→MTA)ルールであり、クライアント送信は別の設定で決まります。
- POP3を無効にすれば送信が止まると思う誤り。POP3は受信(受信箱取得)プロトコルで送信には関係ありません。
- 「SMTP機能を停止する」を、単にFWで外向けのTCP/25を閉じることで代替できると考える誤り。社内PCが内部メールサーバへ送る場合はFW遮断だけでは防げないため、サーバ側での停止が必要です。
- SUBMISSION(587)や認証付きSMTPなど、別ポート/別サービスを見落として停止対象にしないと送信が残る可能性がある点。
- SMTP停止とメールデータの移行を混同する誤り。送信停止は送受信の制御であり、既存メールデータの移行はIMAP/IMAPS等で別途実施する必要があります。
FAQ
Q: MXレコードをASPに変えれば、PCからの送信も自動的にASP経由になりますか?
A: いいえ。MXレコードは外部から自社ドメイン宛のメール配信先を決めるもので、PCの送信先(送信サーバ)は各メールソフトの設定で決まります。PC送信をASP経由にするには、各PCの送信サーバを変更するか、内部メールサーバのSMTPを停止して利用者をWebメールへ移行させる必要があります。
A: いいえ。MXレコードは外部から自社ドメイン宛のメール配信先を決めるもので、PCの送信先(送信サーバ)は各メールソフトの設定で決まります。PC送信をASP経由にするには、各PCの送信サーバを変更するか、内部メールサーバのSMTPを停止して利用者をWebメールへ移行させる必要があります。
Q: 内部メールサーバのSMTP停止の代わりにFWでSMTPを遮断してはいけませんか?
A: FWでの遮断は有効な対策の一つですが、社内LAN内で内部メールサーバへ直接届く送信はFWを通らない場合があります。問題文では「PCでの送受信には、内部メールサーバとの間でSMTPとPOP3を利用している」とあるため、内部サーバ側でSMTPサービスを停止するのが確実です。防御の観点からはサーバ側停止とFWルールの両方を検討するのが望ましいです。
A: FWでの遮断は有効な対策の一つですが、社内LAN内で内部メールサーバへ直接届く送信はFWを通らない場合があります。問題文では「PCでの送受信には、内部メールサーバとの間でSMTPとPOP3を利用している」とあるため、内部サーバ側でSMTPサービスを停止するのが確実です。防御の観点からはサーバ側停止とFWルールの両方を検討するのが望ましいです。
Q: SUBMISSION(587)を使っている場合も同様に停止する必要がありますか?
A: はい。SUBMISSION(587)は送信(メール投稿)のためのポートです。ユーザが587を使っているとSMTP(25)を止めても送信される可能性があるため、送信に関わるサービス(25/587等)を含めて停止または無効化する必要があります。
A: はい。SUBMISSION(587)は送信(メール投稿)のためのポートです。ユーザが587を使っているとSMTP(25)を止めても送信される可能性があるため、送信に関わるサービス(25/587等)を含めて停止または無効化する必要があります。
関連キーワード: SMTP、POP3、IMAP、MXレコード、SUBMISSION
設問3:〔移行手順の検討〕について、(1)〜(4)に答えよ。
問題文を見る(3)移行手順(e)の設定変更の内容を二つ挙げ、それぞれ20字以内で述べよ。
模範解答
①:受信プロトコルをIMAPにする。
②:受信サーバをプロキシサーバにする。
解説
解答の論理構成
-
移行前のメールクライアント設定
- 【問題文】には「PCでのメールの送受信には、内部メールサーバとの間でSMTPとPOP3を利用している。」とあり、受信プロトコルはPOP3、受信サーバは内部メールサーバでした。
-
IMAPS非対応という制約
- 「PCのメールソフトがIMAPSには対応していないことが判明」したため、PCからASPサーバへ暗号化通信するには「プロキシサーバに、IMAPとIMAPSを相互に変換するSSLゲートウェイ機能」を追加して回避する方針になりました。
-
PC側で必要となる設定変更
- 受信プロトコル:SSLゲートウェイへ平文で渡すため「IMAP」に切り替える。
- 受信サーバ :ゲートウェイを置いた「プロキシサーバ」を指定する。
- これらが移行手順(e)「PCのメールソフトの設定変更」で求められる二つの要素です。
-
よって解答
① 受信プロトコルをIMAPにする
② 受信サーバをプロキシサーバにする
誤りやすいポイント
- 送信側(SMTP/SUBMISSION)の設定変更を書いてしまう。設問は「設定変更の内容を二つ挙げ」としか書いていないが、段取り上、受信設定の変更が要件を満たします。
- 「IMAPSにする」と答えるミス。IMAPSはPCが非対応であることが【問題文】に明示されています。
- 内部メールサーバのアドレス指定を残したままにする誤答。ゲートウェイを通さなければ暗号化できません。
FAQ
Q: 送信プロトコル(SMTP 25/TCP)も変更しなくていいのですか?
A: 本設問は受信側の設定変更を問うています。送信は別途SUBMISSION(587/TCP) などでASPサーバへ切替える手順が想定されますが、解答対象は受信設定のみです。
A: 本設問は受信側の設定変更を問うています。送信は別途SUBMISSION(587/TCP) などでASPサーバへ切替える手順が想定されますが、解答対象は受信設定のみです。
Q: POP3からIMAPへ変更するとローカル保存の挙動はどうなりますか?
A: IMAPはサーバ側にメールを保持し、クライアントは閲覧・操作のみ行う方式です。今回の目的「PCに保存していたメールデータをWebメールへ移行する」に合致します。
A: IMAPはサーバ側にメールを保持し、クライアントは閲覧・操作のみ行う方式です。今回の目的「PCに保存していたメールデータをWebメールへ移行する」に合致します。
Q: SSLゲートウェイを使う場合、PCから見て通信は暗号化されていないのでは?
A: PCとプロキシサーバ間は平文IMAP、プロキシサーバとASPサーバ間はIMAPSで暗号化される構成です。オフィスLAN内での盗聴リスクを許容したうえでインターネット区間は暗号化されます。
A: PCとプロキシサーバ間は平文IMAP、プロキシサーバとASPサーバ間はIMAPSで暗号化される構成です。オフィスLAN内での盗聴リスクを許容したうえでインターネット区間は暗号化されます。
関連キーワード: IMAP, POP3, SSLゲートウェイ, プロキシサーバ, メールクライアント
設問3:〔移行手順の検討〕について、(1)〜(4)に答えよ。
問題文を見る(4)本文中の下線③の設定の内容を、35字以内で述べよ。
模範解答
作業期間ごとにIMAPを利用できる送信元IPアドレスを制限する。
解説
解答の論理構成
- 【問題文】には、メールデータのアップロードを行う (f) の作業が「IMAPやIMAPSを利用」して行われると記されています。
引用:「IMAPやIMAPSを利用すればASPサーバにメールデータをアップロードできる」 - さらに、T課長は「割り当てられた作業期間以外はアップロード作業ができないような対策」を求めています。
引用:「割り当てられた作業期間以外はアップロード作業ができないような対策はないのか」 - R君はその対策を「③FWの設定で対応」すると回答しています。
引用:「R君:③FWの設定で対応したいと思います」 - つまり、FWでIMAP系ポートへの通信を「誰が・いつ」行えるかを制御すれば、指定期間外のアップロードを遮断できます。
- PCは全台「固定IPアドレスを割り当てている」ため、社員やグループ単位の識別は送信元IPで行えます。
引用:「PCには固定IPアドレスを割り当てている」 - 以上より、解答は
「作業期間ごとにIMAPを利用できる送信元IPアドレスを制限する。」
となります。FWのアクセス制御リストでIMAP(143)/IMAPS(993) ポートを期間別・IP別に許可するイメージです。
誤りやすいポイント
- HTTP/HTTPSの制御と混同し、メールアップロードも「HTTPS制限」と答えてしまう。
- 「宛先IP」だけを制限すると考え、送信元側の識別(固定IP)を忘れる。
- IMAPSだけを対象にしてIMAP(143) を漏らすパターン。
- 時間帯制御をFWではなくDNSやプロキシで実施できると誤解する。
FAQ
Q: IMAPとIMAPSの両方を許可/遮断する必要がありますか?
A: はい。アップロード時にどちらのポートが使われるかはSSLゲートウェイの設定次第ですが、一般的には143と993の両方を条件に含めるのが安全です。
A: はい。アップロード時にどちらのポートが使われるかはSSLゲートウェイの設定次第ですが、一般的には143と993の両方を条件に含めるのが安全です。
Q: 送信元IPではなくユーザ認証で期間制限を掛ける方法は?
A: ASP側のアカウント制御でも可能ですが、問題文では「③FWの設定」を求めているため、FWでのIP+時間帯フィルタが前提です。
A: ASP側のアカウント制御でも可能ですが、問題文では「③FWの設定」を求めているため、FWでのIP+時間帯フィルタが前提です。
Q: ポリシー変更時に他の業務メールが止まる心配は?
A: 制御するのはIMAP系ポートのみです。WebメールはHTTPS(443) を利用し、要件で「Webメールの利用は社内からの接続に限定」されているため、閲覧・送信には影響しません。
A: 制御するのはIMAP系ポートのみです。WebメールはHTTPS(443) を利用し、要件で「Webメールの利用は社内からの接続に限定」されているため、閲覧・送信には影響しません。
関連キーワード: ファイアウォール, アクセス制御リスト, IMAP, ポートフィルタリング, 時間帯制御

