
ネットワークスペシャリスト 2021年 午後1 問02
企業ネットワークの統合に関する次の記述を読んで、設問1〜4に答えよ。
D社は、本社及び三つの支社を国内にもつ中堅の商社である。D社の社内システムは、クラウドサービス事業者であるG社の仮想サーバでWebシステムとして構築されており、本社及び支社内のPCからインターネット経由で利用されている。このたびD社は、グループ企業のE社を吸収合併することになり、E社のネットワークをD社のネットワークに接続(以下、ネットワーク統合という)するための検討を行うことになった。
〔D社の現行のネットワークの概要〕
D社の現行のネットワークの概要を次に示す。
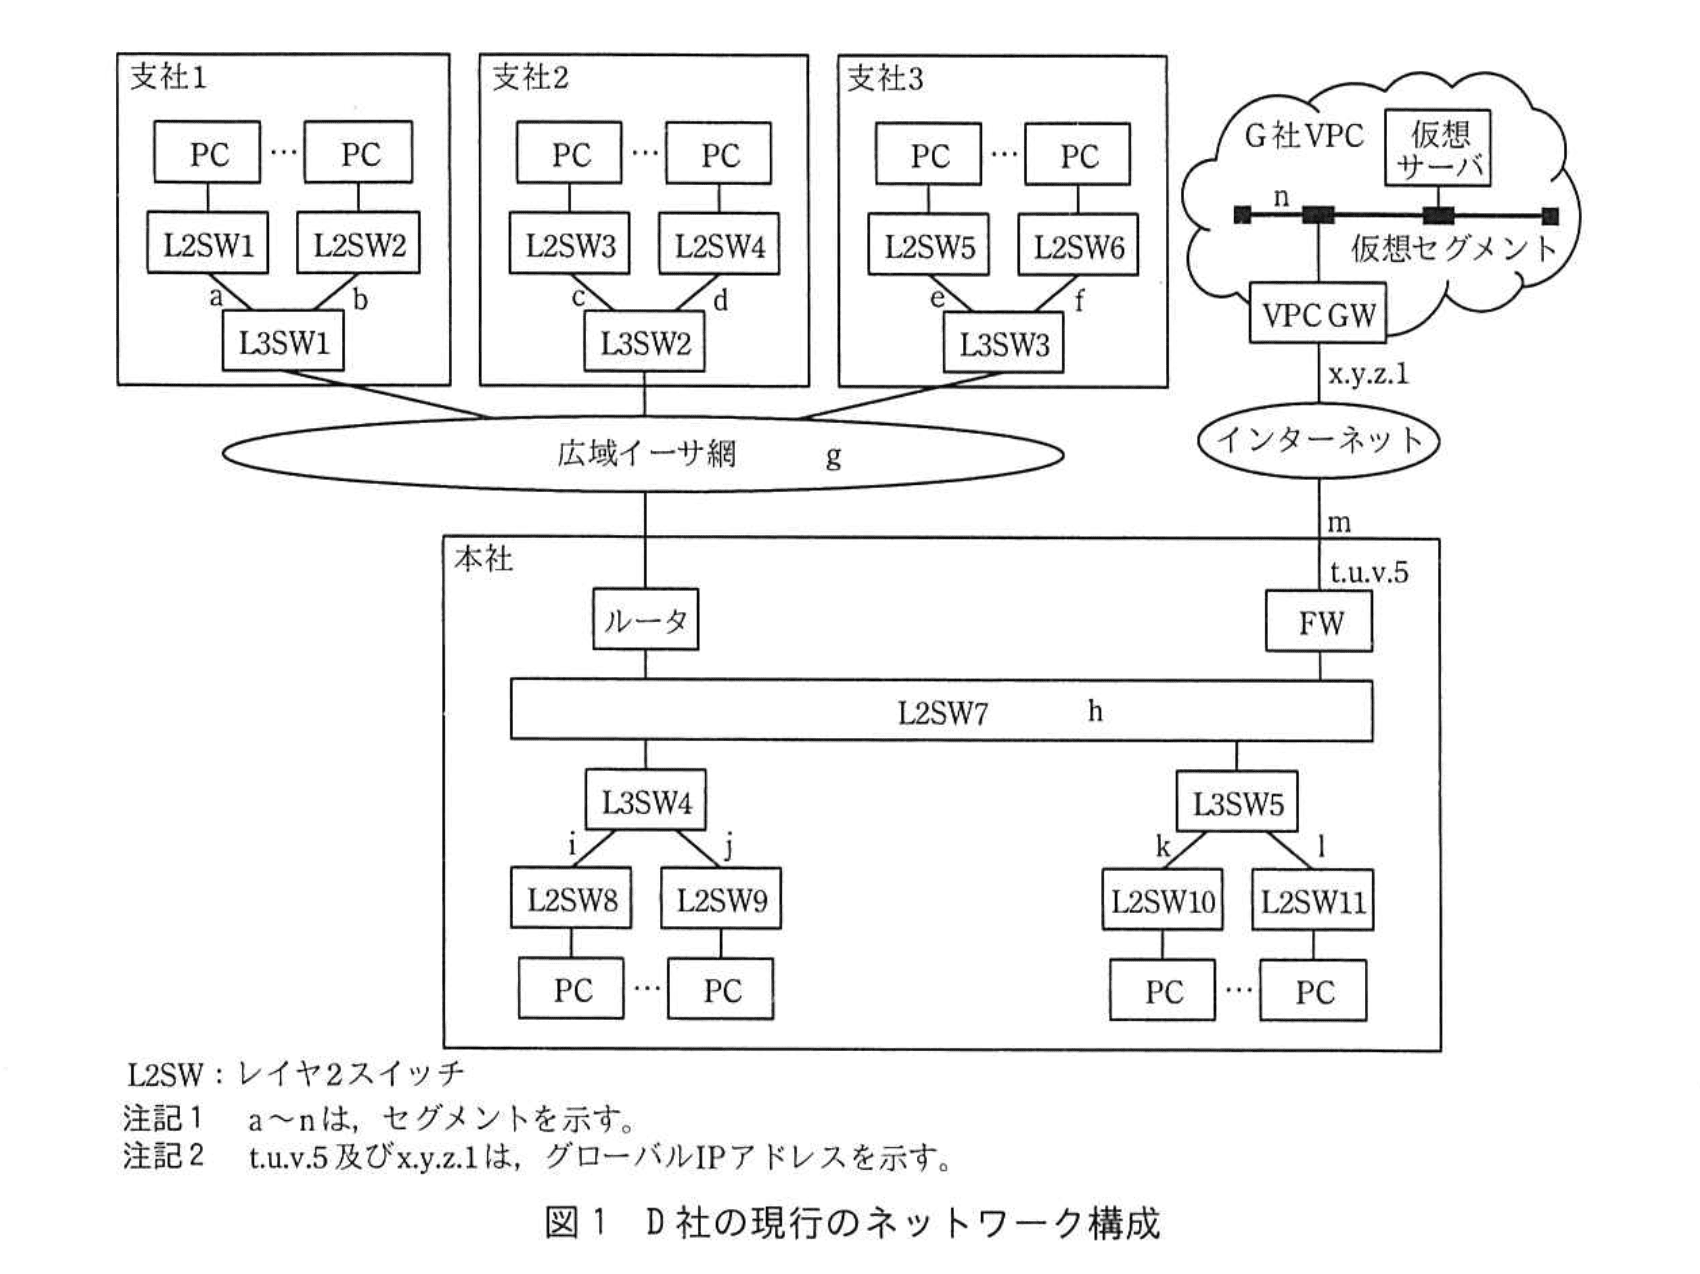
(1) PCは、G社VPC (Virtual Private Cloud) 内にある仮想サーバにインターネットを経由してアクセスし、社内システムを利用する。VPCとは、クラウド内に用意されたプライベートな仮想ネットワークである。
(2) 本社と支社間は、広域イーサネットサービス網 (以下、広域イーサ網という) で接続している。
(3) PCからインターネットを経由して他のサイトにアクセスするために、ファイアウォール (以下、FWという) のNAPT機能を利用する。
(4) PCからインターネットを経由してVPC内部にアクセスするために、G社が提供している仮想的なIPsec VPNサーバ (以下、VPC GWという) を利用する。
(5) FWとVPC GWの間にIPsecトンネルが設定されており、PCからVPCへのアクセスは、FWとVPC GWの間に設定されたIPsecトンネルを経由する。
(6) 社内のネットワークの経路制御には、OSPFを利用しており、OSPFプロトコルを設定している機器は、ルータ、レイヤ3スイッチ (以下、L3SWという) 及びFWである。
(7) 本社のLANのOSPFエリアは0であり、支社1〜3のLAN及び広域イーサ網のOSPFエリアは1である。
(8) FWにはインターネットへの静的デフォルト経路を設定しており、①全社のOSPFエリアからインターネットへのアクセスを可能にするための設定が行われている。
D社の現行のネットワーク構成を図1に示す。
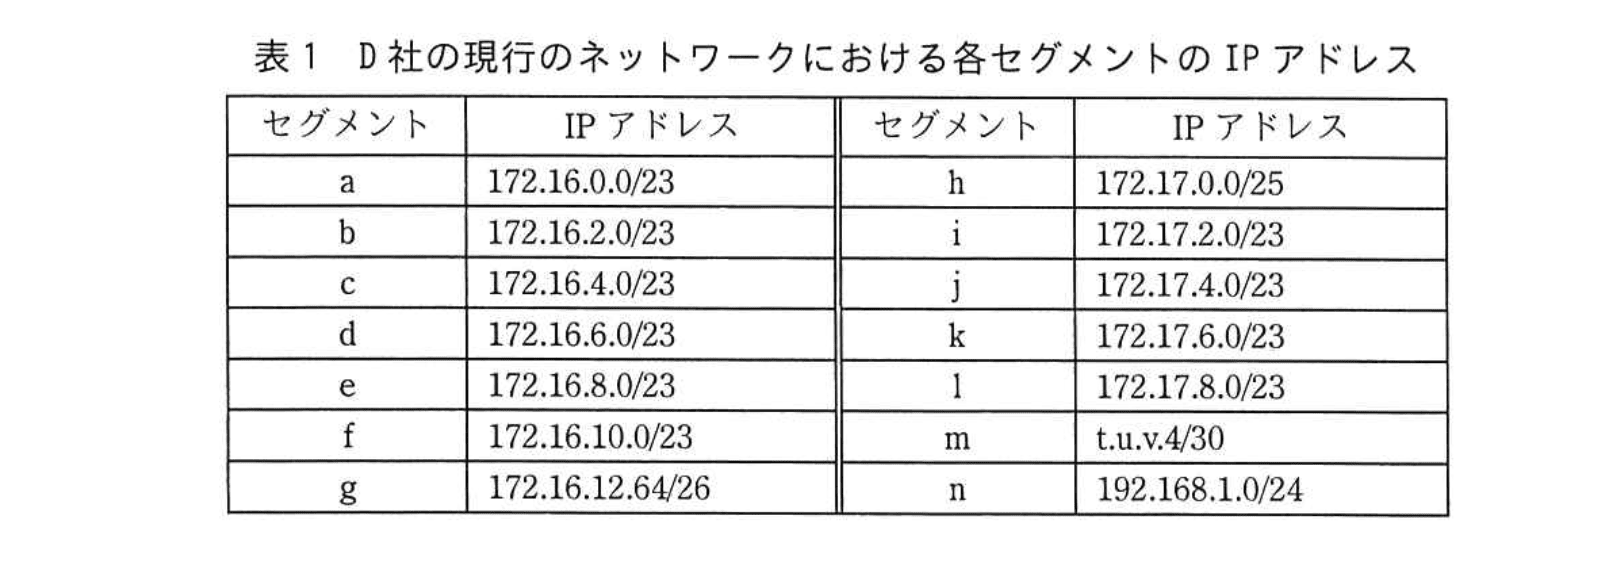
D社の現行のネットワークにおける各セグメントのIPアドレスを表1に示す。
G社は、クラウドサービス利用者のためにインターネットからアクセス可能なサービスポータルサイト(以下、サービスポータルという)を公開しており、クラウドサービス利用者はサービスポータルにアクセスすることによってVPC GWの設定ができる。D社では、VPC GWとFWに次の項目を設定している。
・VPC GW設定項目:VPC内仮想セグメントのアドレス (192.168.1.0/24)、IPsec VPN認証用の事前 a、FWの外部アドレス (t.u.v.5)、D社内ネットワークアドレス (172.16.0.0/16、172.17.0.0/16)
・FW設定項目:VPC内仮想セグメントのアドレス (192.168.1.0/24)、IPsec VPN認証用の事前 a、VPC GWの外部アドレス (x.y.z.1)、D社内ネットワークアドレス (172.16.0.0/16、172.17.0.0/16)
〔OSPFによる経路制御〕
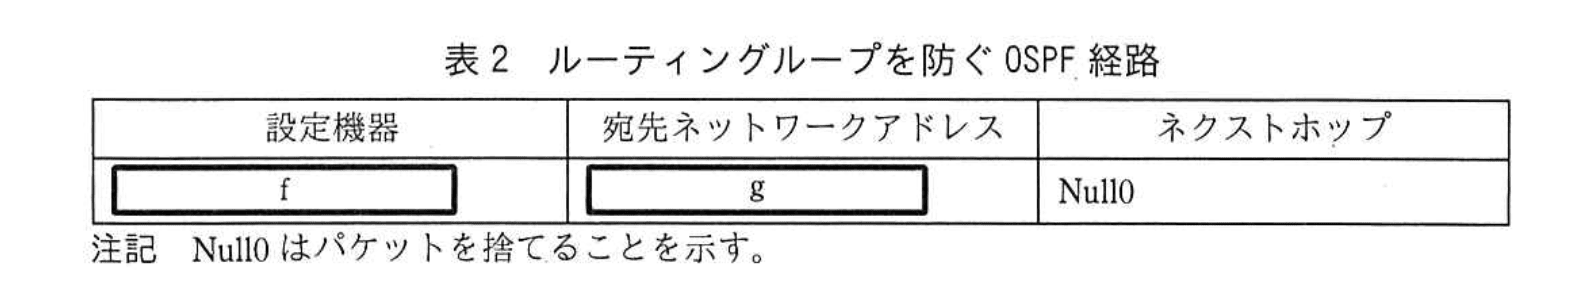
OSPFは、リンクステート型のルーティングプロトコルである。OSPFルータは、隣接するルータ同士でリンクステートアドバタイズメント(以下、LSAという)と呼ばれる情報を交換することによって、ネットワーク内のリンク情報を集め、ネットワークトポロジのデータベースLSDB (Link State Database) を構築する。LSAには幾つかの種類があり、それぞれのTypeが定められている。例えば、b LSAと呼ばれるType1のLSAは、OSPFエリア内の b に関する情報であり、その情報には、c と呼ばれるメトリック値などが含まれている。また、Type2のLSAは、ネットワークLSAと呼ばれる。OSPFエリア内の各ルータは、集められたLSAの情報を基にして、d アルゴリズムを用いた最短経路計算を行って、ルーティングテーブルを動的に作成する。さらに、OSPFには、②複数の経路情報を一つに集約する機能(以下、経路集約機能という)がある。D社では、支社へのネットワーク経路を集約することを目的として、③ある特定のネットワーク機器で経路集約機能を設定している(以下、この集約設定を支社ネットワーク集約という)。支社ネットワーク集約がされた状態で、本社のL3SWの経路テーブルを見ると、a~gのそれぞれを宛先とする経路(以下、支社個別経路という)が一つに集約された、e/16を宛先とする経路が確認できる。また、D社では、支社ネットワーク集約によって意図しない④ルーティングループが発生してしまうことを防ぐための設定を行っているが、その設定の結果、表2に示すOSPF経路が生成され、ルーティングループが防止される。
〔D社とE社のネットワーク統合の検討〕
D社とE社のネットワーク統合を実現するために、情報システム部のFさんが検討することになった。Fさんは、E社の現行のネットワークについての情報を集め、次のようにまとめた。
・E社のオフィスは、本社1拠点だけである。
・E社の本社は、D社の支社1と同一ビル内の別フロアにオフィスを構えている。
・E社の社内システム(以下、E社社内システムという)は、クラウドサービス事業者であるH社のVPC内にある仮想サーバ上でWebシステムとして構築されている。
・E社のPCは、インターネットVPNを介して、E社社内システムにアクセスしている。
・E社のネットワークの経路制御はOSPFで行っており全体がOSPFエリア0である。
・E社のネットワークのIPアドレスブロックは、172.18.0.0/16を利用している。
情報システム部は、Fさんの調査を基にして、E社のネットワークをD社に統合するための次の方針を立てた。
(1) ネットワーク統合後の早急な業務の開始が必要なので、現行ネットワークからの構成変更は最小限とする。
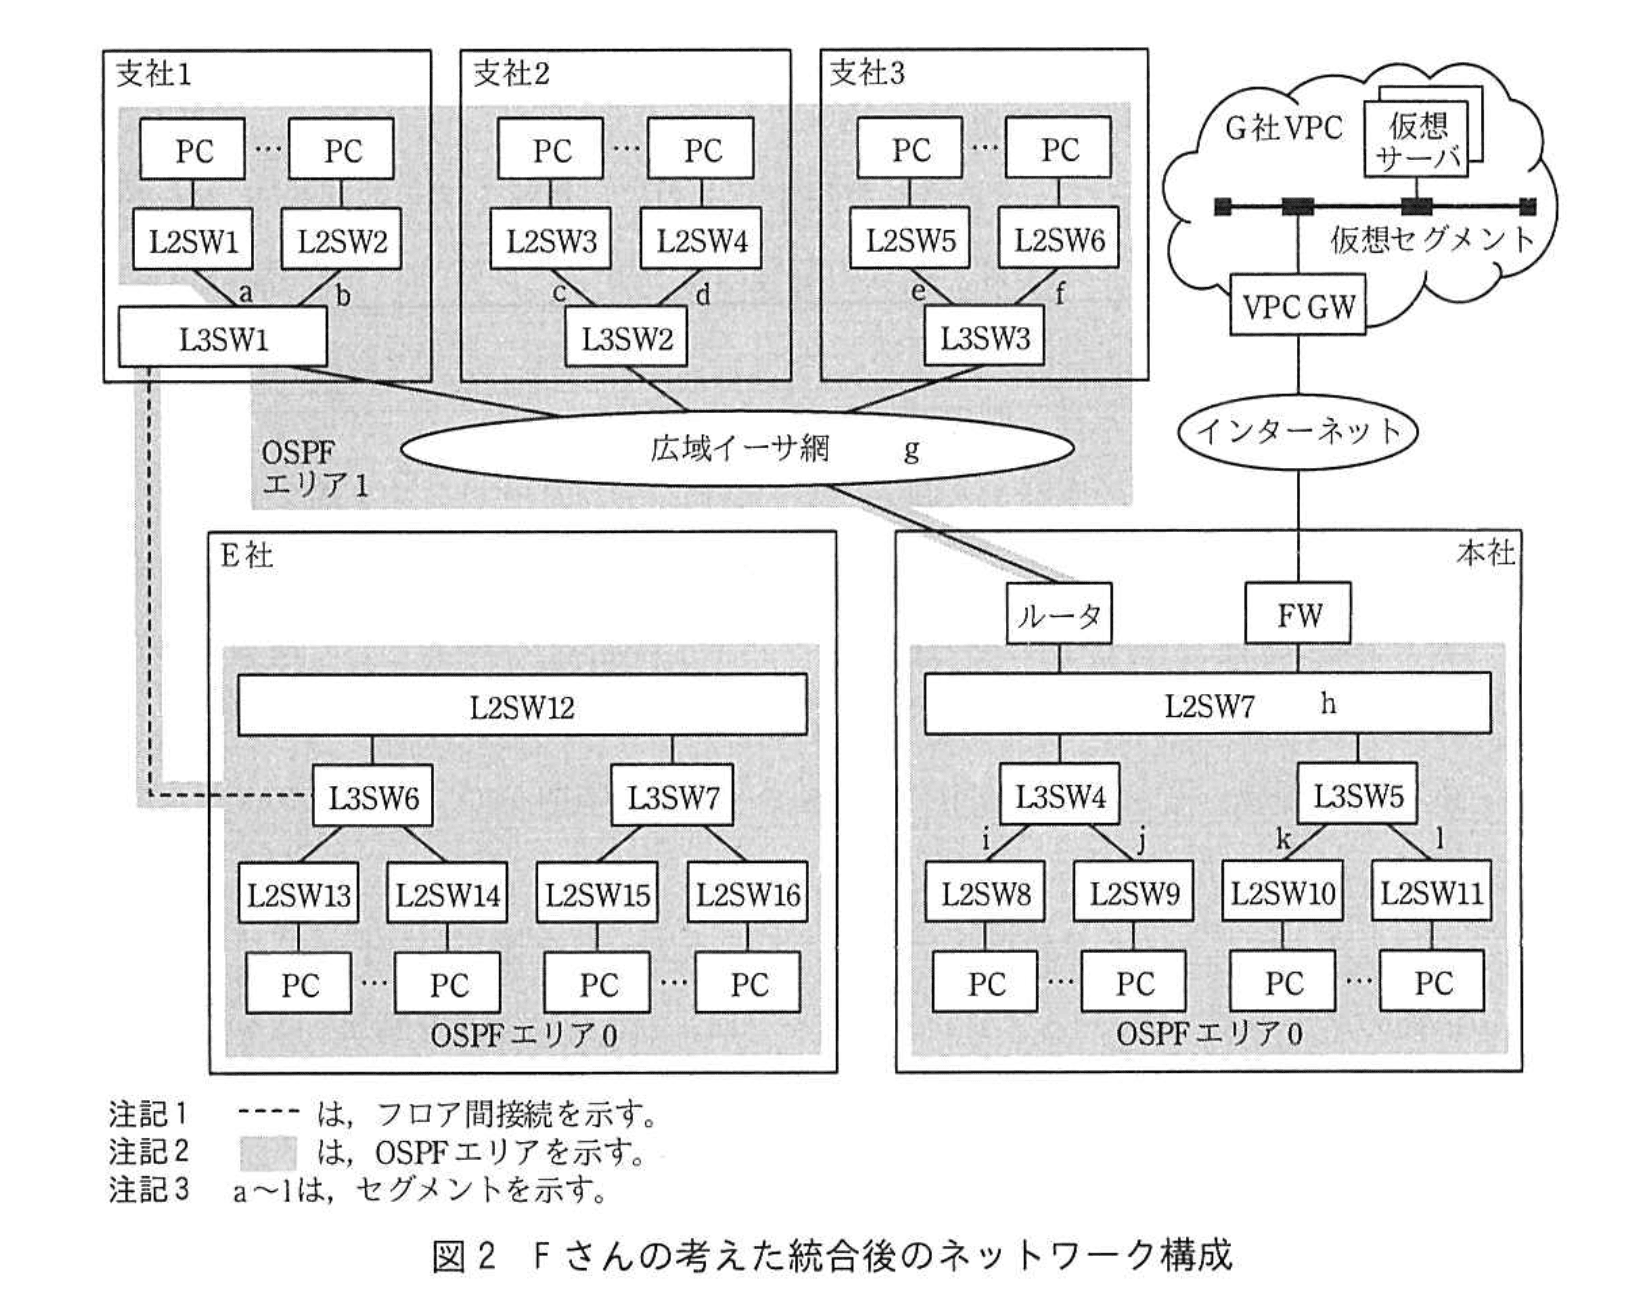
(2) E社のネットワークとD社の支社1ネットワークを同一ビルのフロア間で接続する(以下、この接続をフロア間接続という)。
(3) フロア間接続のために、D社の支社1のL3SW1とE社のL3SW6の間に新規サブネットを作成する。当該新規サブネット部分のアドレスは、E社のIPアドレスブロックから新たに割り当てる。新規サブネット部分のOSPFエリアは0とする。
(4) 両社のOSPFを一つのルーティングドメインとする。
(5) H社VPC内の仮想サーバはG社VPCに移設し、統合後の全社から利用する。
(6) E社がこれまで利用してきたインターネット接続回線及びH社VPCについては契約を解除する。
Fさんの考えた統合後のネットワーク構成を図2に示す。
Fさんは、両社間の接続について更に検討を行い、課題を次のとおりまとめた。
・フロア間を接続しただけでは、OSPFエリア0がOSPFエリア1によって二つに分断されたエリア構成となる。そのため、フロア間接続を行っても⑤E社のネットワークからの通信が到達できないD社内のネットワーク部分が生じ、E社からインターネットへのアクセスもできない。
・下線の問題を解決するために、⑥NW機器のOSPF関連の追加の設定(以下、フロア間OSPF追加設定という)を行う必要がある。
・フロア間接続及びフロア間OSPF追加設定を行った場合、D社側のOSPFエリア0とE社側のOSPFエリア0は両方合わせて一つのOSPFエリア0となる。このとき、フロア間OSPF追加設定を行う2台の機器はいずれもエリア境界ルータである。また、OSPFエリアの構成としては、OSPFエリア0とOSPFエリア1がこれらの2台のエリア境界ルータで並列に接続された形となる。その結果、D社ネットワークで行われていた支社ネットワーク集約の効果がなくなり、本社のOSPFエリア0のネットワーク内に支社個別経路が現れてしまう。それを防ぐためには、⑦ネットワーク機器への追加の設定が必要である。
・E社のネットワークセグメントから仮想サーバへのアクセスを可能とするためには、FWとVPC GWに対してE社のアドレスを追加で設定することが必要である。
これらの課題の対応で、両社のネットワーク全体の経路制御が行えるようになることを報告したところ、検討結果が承認され、ネットワーク統合プロジェクトリーダに任命された。
設問1:
問題文を見る本文中のa~eに入れる適切な字句を答えよ。
模範解答
a:共有鍵
b:ルータ
c:コスト
d:ダイクストラ
e:172.16.0.0
解説
解答の論理構成
-
(a) の根拠
- 原文: 「VPC GW設定項目:… IPsec VPN認証用の事前 a」
- IPsec VPNで“事前”とくればPre-Shared Key(事前共有鍵)を指します。よって a =「共有鍵」。
-
(b) の根拠
- 原文: 「例えば、b LSAと呼ばれるType1のLSAは、OSPFエリア内の b に関する情報…」
- Type1 LSAはRouter-LSAであり、ルータ自身の情報を広告します。したがって b =「ルータ」。
-
(c) の根拠
- 原文: 「その情報には、c と呼ばれるメトリック値などが含まれている。」
- OSPFのメトリックは“コスト”と呼ばれます。よって c =「コスト」。
-
(d) の根拠
- 原文: 「…d アルゴリズムを用いた最短経路計算を行って…」
- OSPFが採用する最短経路計算はDijkstra(ダイクストラ)法です。したがって d =「ダイクストラ」。
-
(e) の根拠
- 原文: 「支社ネットワーク集約がされた状態で、本社のL3SWの経路テーブルを見ると、a~gのそれぞれを宛先とする経路…一つに集約された、e/16を宛先とする経路」
- 表1よりa~gはすべて「172.16.x.0/23」系列。/23をまとめる最小の /16プレフィクスは「172.16.0.0/16」。従って e =「172.16.0.0」。
以上より模範解答は
a:共有鍵
b:ルータ
c:コスト
d:ダイクストラ
e:172.16.0.0
a:共有鍵
b:ルータ
c:コスト
d:ダイクストラ
e:172.16.0.0
誤りやすいポイント
- 事前共有鍵を「秘密鍵」と誤記する。IPsecのIKE相互認証で “Pre-Shared Key” を忘れがち。
- Type1 LSAを「リンクLSA」などと混同する。OSPFのLSA番号と名称の組合せを整理しておくこと。
- OSPFメトリックを “ホップ数” と答えてしまう。OSPFはRIPと違いコストで評価。
- 集約アドレス計算で /17や /15を選んでしまう。表1の各ネットワークをビット単位で確認し、最上位16ビットが共通であることを見落とさない。
FAQ
Q: IPsecで事前共有鍵以外に用いられる認証方式はありますか?
A: 公開鍵基盤を利用した証明書ベースの相互認証も代表的です。試験では「事前共有鍵」が定番なので要確認です。
A: 公開鍵基盤を利用した証明書ベースの相互認証も代表的です。試験では「事前共有鍵」が定番なので要確認です。
Q: OSPFのコスト値はどのように決定されますか?
A: デフォルトでは で計算されますが、手動でインターフェースコストを設定することで最適化できます。
A: デフォルトでは で計算されますが、手動でインターフェースコストを設定することで最適化できます。
Q: 経路集約を行うときの注意点は何ですか?
A: 不適切な集約はループやブラックホールを招くため、Null0ルートの設定などで“サマリールートの穴埋め”を行い、存在しない経路が広告されるのを防ぎます。
A: 不適切な集約はループやブラックホールを招くため、Null0ルートの設定などで“サマリールートの穴埋め”を行い、存在しない経路が広告されるのを防ぎます。
関連キーワード: IPsec, OSPF, LSA, 経路集約, ルーティング

設問2:
問題文を見る本文中の下線①について、設定の内容を25字以内で述べよ。
模範解答
OSPFへデフォルトルートを導入する。
解説
解答の論理構成
- 問題文はFWに「インターネットへの静的デフォルト経路」を設定していると記述しています。
引用:
・FWにはインターネットへの静的デフォルト経路を設定しており、①全社のOSPFエリアからインターネットへのアクセスを可能にするための設定が行われている。 - 静的デフォルト経路をFW内部だけに置いたままでは、他のルータやL3SWがその経路を認識できず、社内全体からインターネットへは出られません。
- そこでFWは、そのデフォルト経路を「OSPFでアドバタイズする」=OSPFドメインへデフォルトルート(0.0.0.0/0)を注入します。
- 結果として「全社のOSPFエリア」内の機器は、インターネット宛て通信をFWへ誘導できるようになります。
- したがって、①の設定内容は「OSPFへデフォルトルートを導入する」と整理できます。
誤りやすいポイント
- NAPTやVPNの設定と混同し、FWのポリシーやトンネル設定を書いてしまう。
- 「静的経路を入れること」と「OSPFに流すこと」の区別が付かず、経路を注入する手順を答えない。
- インターネット側に向けたstaticだけで完結すると誤解し、OSPFの動的配布を忘れる。
FAQ
Q: 静的デフォルト経路を設定するだけでは駄目なのですか?
A: FW内部では有効ですが、OSPFで配布しなければ他のルータには届かず、社内PCからはインターネットへ出られません。
A: FW内部では有効ですが、OSPFで配布しなければ他のルータには届かず、社内PCからはインターネットへ出られません。
Q: OSPFでデフォルトルートを配布する方法には何がありますか?
A: default-information originateを用いる方法と、静的0.0.0.0/0を再配布する方法が代表的です。本問題は後者を示唆しています。
A: default-information originateを用いる方法と、静的0.0.0.0/0を再配布する方法が代表的です。本問題は後者を示唆しています。
Q: デフォルトルートを広報するとルーティングループの心配はありませんか?
A: FWだけがインターネット出口である設計ならば問題ありません。複数出口がある場合はメトリック調整やポリシーでループを防ぎます。
A: FWだけがインターネット出口である設計ならば問題ありません。複数出口がある場合はメトリック調整やポリシーでループを防ぎます。
関連キーワード: OSPF, デフォルトルート, 経路再配布, IPルーティング
設問3:〔OSPFによる経路制御〕について、(1)~(4)に答えよ。
問題文を見る(1)本文中の下線②について、この機能を使って経路を集約する目的を25字以内で述べよ。
模範解答
ルーティングテーブルサイズを小さくする。
解説
解答の論理構成
- 【問題文】には、OSPFには「②複数の経路情報を一つに集約する機能(以下、経路集約機能という)」があると明記されています。
- 同じ段落で「支社ネットワーク集約がされた状態で、本社のL3SWの経路テーブルを見ると、a~gのそれぞれを宛先とする経路(以下、支社個別経路という)が一つに集約された、e/16を宛先とする経路が確認できる」と記述されています。
- つまり、支社ごとに存在していた7本の経路(a〜g)を1本の集約経路 e/16にまとめています。
- 経路が1本になれば、ルータやL3スイッチのルーティングテーブルに保持するエントリ数が減ります。
- OSPFが配布・計算するLSAの数も削減でき、CPU・メモリ使用量や収束時間の低減につながります。
- したがって、経路集約機能を使う第一の目的は「ルーティングテーブルサイズを小さくする」ことになります。
誤りやすいポイント
- 「通信経路を短縮する」と答えてしまう
集約は経路数を減らすだけで物理経路が短くなるわけではありません。 - 「OSPFトラフィックを減らす」とだけ書く
効果の一部ですが、設問は“経路を集約する目的”を問うており、より直接的な表現が求められます。 - 「ルーティングループを防ぐ」と答える
ループ対策は別途「④ルーティングループが発生してしまうことを防ぐための設定」で行われています。
FAQ
Q: 経路集約を行うと、個別ネットワークに障害が起きた際の経路遮断が遅れるのでは?
A: 集約アドレスの下位にあるどの経路が落ちたかをOSPFは判別できません。そのため詳細な障害検知を優先する場合は集約を控えますが、今回はネットワーク規模・可用性要件よりテーブル削減効果を優先しています。
A: 集約アドレスの下位にあるどの経路が落ちたかをOSPFは判別できません。そのため詳細な障害検知を優先する場合は集約を控えますが、今回はネットワーク規模・可用性要件よりテーブル削減効果を優先しています。
Q: なぜ e/16という大きな集約プレフィックスを使うのですか?
A: 支社1~3で使われるa~gの各サブネットがすべて172.16.0.0/16内に収まっているため、一つの /16で漏れなく表現できるからです。
A: 支社1~3で使われるa~gの各サブネットがすべて172.16.0.0/16内に収まっているため、一つの /16で漏れなく表現できるからです。
Q: 経路集約はどの機器で設定するのですか?
A: 【問題文】では「③ある特定のネットワーク機器で経路集約機能を設定」とあり、支社側の上位L3SWまたはエリア境界ルータで実施するケースが一般的です。
A: 【問題文】では「③ある特定のネットワーク機器で経路集約機能を設定」とあり、支社側の上位L3SWまたはエリア境界ルータで実施するケースが一般的です。
関連キーワード: OSPF, 経路集約, CIDR, ルーティングテーブル, LSA
設問3:〔OSPFによる経路制御〕について、(1)~(4)に答えよ。
問題文を見る模範解答
ルータ
解説
解答の論理構成
- 下線部③は、
「③ある特定のネットワーク機器で経路集約機能を設定している」
と記載されています。どの機器が “特定のネットワーク機器” かを突き止める必要があります。 - 支社a~gの各セグメントはすべてOSPFエリア1に属し、
「本社のLANのOSPFエリアは0であり、支社1〜3のLAN及び広域イーサ網のOSPFエリアは1である」
と明示されています。 - OSPFでエリア間の経路集約(サマリ)は、エリア0と他エリアを接続する “エリア境界ルータ(ABR)” が実施します。
- 図1でエリア0(本社)とエリア1(広域イーサ網・支社)を直接中継している唯一の機器は「ルータ」です。
- さらに、ルーティングループ防止用にNull0宛先を設定した機器が表2で
「設定機器 f … ネクストホップNull0」
と示されています。Null0ルートは経路集約時にABRでよく用いられる手法であり、これも “ルータが集約を担当している” ことを裏付けます。 - 以上より、下線部③「経路集約を設定している機器」は図1中の「ルータ」と結論づけられます。
誤りやすいポイント
- L3SW1〜3が支社側でOSPFを動かしているため、集約もスイッチ側と早合点してしまう。
- 「Null0ルートはどこでも設定できる」と思い込み、表2のヒントを見落とす。
- ABRの概念を忘れ、エリア0側にあるすべての機器を候補に挙げて迷う。
FAQ
Q: ルータ以外でもOSPFの経路集約設定は技術的に可能では?
A: OSPFの仕様上、サマリをアナウンスできるのはABR/ASBRに限られます。本設問の条件ではエリア0と1を結ぶ唯一のABRが「ルータ」なので、他機器では成立しません。
A: OSPFの仕様上、サマリをアナウンスできるのはABR/ASBRに限られます。本設問の条件ではエリア0と1を結ぶ唯一のABRが「ルータ」なので、他機器では成立しません。
Q: 表2のNull0ルートは必須ですか?
A: はい。集約後に存在しない詳細プレフィックス宛のパケットが来た場合、Null0に廃棄してルーティングループを防止する典型的な設定です。
A: はい。集約後に存在しない詳細プレフィックス宛のパケットが来た場合、Null0に廃棄してルーティングループを防止する典型的な設定です。
Q: 統合後に支社個別経路が露出しないようにする追加設定⑦もルータで行いますか?
A: 経路集約自体はルータで継続しますが、統合後はABRが2台になるため、両方のABRで同じサマリ設定を入れるのが一般的です。
A: 経路集約自体はルータで継続しますが、統合後はABRが2台になるため、両方のABRで同じサマリ設定を入れるのが一般的です。
関連キーワード: OSPF, 経路集約, ABR, Null0, ルーティングループ
設問3:〔OSPFによる経路制御〕について、(1)~(4)に答えよ。
問題文を見る模範解答
ルータ とFWの間
解説
解答の論理構成
- 【問題文】には「支社ネットワーク集約がされた状態で、本社のL3SWの経路テーブルを見ると…e/16を宛先とする経路が確認できる」とあり、支社側の細かい経路(a~g)を1本のサマリ経路「172.16.0.0/16」としてルータがOSFPエリア0に広報していることが読み取れます。
- 一方で「FWにはインターネットへの静的デフォルト経路を設定しており、①全社のOSPFエリアからインターネットへのアクセスを可能にするための設定」とあるため、FWはOSPFに0.0.0.0/0を注入し、社内の全機器(ルータ含む)に「未知宛先はFWへ」という経路を配布しています。
- もしサマリ経路に含まれるが実在しないアドレス(例:172.16.14.0/24)宛のパケットが本社側で発生すると、
- 本社の機器はサマリ経路を指してルータへ転送
- ルータは該当サブネットの詳細経路を持たないため“もっとも適合する”デフォルト0.0.0.0/0を使い FW へ転送
- FW は「172.16.0.0/16はルータへ」と学習しているためふたたび ルータ に送り返す
以上でルータ ↔ FWの往復が無限に続く“ルーティングループ”が生じ得ます。
- 【問題文】はこの危険を示し、「表2ルーティングループを防ぐOSPF経路」で「設定機器 f」「ネクストホップNull0」を提示しています。ここで f は ルータ、Null0は破棄インタフェースを意味し、「ルータ自身が172.16.0.0/16をNull0へスタティックで向ける」ことで (2) の段階で即座にパケットを破棄し、ループを未然に遮断しています。
- したがって、Null0経路が無かった場合にループが起こる区間、すなわち「どの機器とどの機器の間か」は ルータ とFW となります。
誤りやすいポイント
- “広域イーサ網側”や“支社L3SW–ルータ間”をループ箇所と勘違いする
→ サマリ経路を出すのもデフォルトを出すのもいずれも本社側機器であり、ループは本社内部で完結します。 - 「Null0 =ブラックホールなのでループは起きない」と早合点し、そもそもどの2台の間で発生し得るかを考えない
→ Null0はループ防止策であって、無ければループが生じます。 - FWが“出口”だからループしないと思い込み、経路再配送の影響を見落とす
→ FWは内部向けに0.0.0.0/0を広報している点が肝心です。
FAQ
Q: ルータではなくL3SWがサマリを出している可能性はありませんか?
A: 「支社ネットワーク集約が…③ある特定のネットワーク機器で経路集約機能を設定している」とあり、表2の f に該当する機器は図1で“広域イーサ網”と“本社LAN”をつなぐ ルータしかありません。
A: 「支社ネットワーク集約が…③ある特定のネットワーク機器で経路集約機能を設定している」とあり、表2の f に該当する機器は図1で“広域イーサ網”と“本社LAN”をつなぐ ルータしかありません。
Q: Null0へのスタティック経路はOSPFに再配布されないのですか?
A: Type3 LSAとして“サマリ情報”のみを流し、実体のNull0スタティックは自機でのみ有効なので他機器には影響しません。
A: Type3 LSAとして“サマリ情報”のみを流し、実体のNull0スタティックは自機でのみ有効なので他機器には影響しません。
Q: FWがデフォルトルートをアドバタイズするメリットは?
A: 全拠点で個別にインターネット出口を持たずとも、FW経由で一括接続できるため運用・セキュリティを集約できます。
A: 全拠点で個別にインターネット出口を持たずとも、FW経由で一括接続できるため運用・セキュリティを集約できます。
関連キーワード: ルートサマリ, デフォルトルート, Null0, ルーティングループ, ABR
設問3:〔OSPFによる経路制御〕について、(1)~(4)に答えよ。
問題文を見る模範解答
f:ルータ
g:172.16.0.0/16
解説
解答の論理構成
-
ルーティングループ対策にはNull0へのスタティックルートを置く
【問題文】では「支社ネットワーク集約によって意図しない④ルーティングループが発生してしまうことを防ぐための設定」と述べ、表2に「ネクストホップ Null0」とあります。OSPFで経路集約を行う際、個別経路が届かない場合にパケットがループしないよう、集約先ネットワークをNull0に静的にルーティングするのが定石です。 -
集約されるネットワークアドレスを特定
本社のL3SWの経路テーブルには「支社個別経路が一つに集約された、e/16を宛先とする経路」が現れると記載されています。表1よりa~gまでの支社セグメントはいずれも “172.16.” で始まるため
e = “172.16.0.0” となり、Null0へ向けるべき g も “172.16.0.0/16” になります。 -
集約設定を担う機器を特定
OSPFでエリア0(本社)とエリア1(支社群)をつなぐのは本社側のエリア境界ルータです。図1でエリア0とエリア1をまたぐのは “ルータ” 1台のみであり、ここに経路集約を設定することで支社ネットワークのプレフィックスをまとめています。したがって表2の f は “ルータ” になります。 -
以上より
・f=「ルータ」
・g=「172.16.0.0/16」
誤りやすいポイント
- 集約設定機器をL3SW1と早合点
ABRではなく支社側L3SWと勘違いしやすいですが、支社L3SWはエリア1のみ所属です。 - ネットワークアドレスの書き間違い
172.16.0.0/16を “172.16.0.0/17” などにしてしまうと、Null0へ捨てられる範囲が半分になりループ防止になりません。 - Null0ルートの目的を誤解
「ブラックホールでパケットを落とす=通信できなくなる」とだけ捉えがちですが、実際には“誤経路によるループ防止”が主目的です。
FAQ
Q: なぜ支社ネットワーク集約はABRに設定するのですか?
A: OSPFではエリア間に出入りするLSAをABRが生成・要約します。L3SWではエリア1内でしか動作しないため集約できません。
A: OSPFではエリア間に出入りするLSAをABRが生成・要約します。L3SWではエリア1内でしか動作しないため集約できません。
Q: Null0へのスタティックルートを入れても業務通信に影響はないのですか?
A: 正しい経路(支社個別経路)が存在する場合はそちらが選ばれるため、通常通信は問題ありません。個別経路が消失したときのみパケットがNull0で破棄され、ループを防ぎます。
A: 正しい経路(支社個別経路)が存在する場合はそちらが選ばれるため、通常通信は問題ありません。個別経路が消失したときのみパケットがNull0で破棄され、ループを防ぎます。
Q: /16でまとめる根拠は何ですか?
A: 表1のa~gがすべて “172.16.x.0/23” 系列で連続しているので、最も小さな共通プレフィックスが “172.16.0.0/16” になります。
A: 表1のa~gがすべて “172.16.x.0/23” 系列で連続しているので、最も小さな共通プレフィックスが “172.16.0.0/16” になります。
関連キーワード: OSPF, 経路集約, Null0, エリア境界ルータ, ルーティングループ
設問4:〔D社とE社のネットワーク統合の検討〕について、(1)~(3)に答えよ。
問題文を見る模範解答
h, i, j, k, l
解説
解答の論理構成
-
OSPFの基本ルールの確認
- 【問題文】に「OSPFエリア0がOSPFエリア1によって二つに分断されたエリア構成となる」とあります。OSPFでは「バックボーンであるエリア0は1本に連続していなければならない」という設計原則があり、分断されると分断点の向こう側にあるエリア0の経路情報を正しく交換できません。
-
分断位置の特定
- フロア間接続は支社1側(OSPFエリア1)を経由してE社のL3SW6と接続されます。従って、E社側から見て「支社1~3と広域イーサ網(いずれもOSPFエリア1)」が“中央の壁”となり、D社本社のエリア0には論理的に届かなくなります。
-
「D社本社のエリア0」に属するセグメントの洗い出し
- 【問題文】(7) に「本社のLANのOSPFエリアは0」と明記されています。
- 表1には本社LANのアドレス群が次のように列挙されています。
• h … 172.17.0.0/25
• i … 172.17.2.0/23
• j … 172.17.4.0/23
• k … 172.17.6.0/23
• l … 172.17.8.0/23 - これらはすべて本社LAN=OSPFエリア0に含まれるため、エリア0分断の影響を直接受けます。
-
「到達できないD社内ネットワーク部分」の確定
- 以上より、E社側から通信が届かなくなるのはエリア0側のh, i, j, k, lの各セグメントです。
誤りやすいポイント
- 支社側(a~g)はOSPFエリア1なので「到達できない側」に含めてはいけません。
- インターネット境界のm(t.u.v.4/30)はOSPFでは静的デフォルト配布なので、本問の「エリア0分断問題」とは直接関係しません。
- 「エリア0が2つに割れるとすべての通信が止まる」と短絡的に考えがちですが、実際には“割れた向こう側”だけが影響を受けます。
FAQ
Q: なぜOSPFエリア0は連続していなければならないのですか?
A: OSPFはエリア0をバックボーンとして設計されており、すべての非0エリア間のLSAは必ずエリア0を経由します。分断するとbackboneルータ間でLSAが交換できず、到達性が損なわれます。
A: OSPFはエリア0をバックボーンとして設計されており、すべての非0エリア間のLSAは必ずエリア0を経由します。分断するとbackboneルータ間でLSAが交換できず、到達性が損なわれます。
Q: 分断された状態でもスタティックルートを足せば通信できるのでは?
A: 可能ですが、本問は「OSPFを一つのルーティングドメインとする」方針なので、動的経路交換が前提です。個別のスタティックルートは運用負荷が高く、方針に反します。
A: 可能ですが、本問は「OSPFを一つのルーティングドメインとする」方針なので、動的経路交換が前提です。個別のスタティックルートは運用負荷が高く、方針に反します。
Q: “h~l以外”が見えなくなるケースはありますか?
A: ありません。割れたエリア0の片側(支社1側)に本社LAN以外のセグメントは存在しないため、到達不能になるのはh, i, j, k, lだけです。
A: ありません。割れたエリア0の片側(支社1側)に本社LAN以外のセグメントは存在しないため、到達不能になるのはh, i, j, k, lだけです。
関連キーワード: OSPFバックボーン, エリア境界ルータ, 経路到達性, ルーティングループ, LSA
設問4:〔D社とE社のネットワーク統合の検討〕について、(1)~(3)に答えよ。
問題文を見る(2)本文中の下線⑥について、フロア間OSPF追加設定を行う必要がある二つの機器を答えよ。また、その設定内容を25字以内で述べよ。
模範解答
機器:
①:ルータ
②:L3SW1
設定内容:OSPF仮想リンクの接続設定を行う。
解説
解答の論理構成
- 前提確認
- 問題文には「フロア間を接続しただけでは、OSPFエリア0がOSPFエリア1によって二つに分断されたエリア構成となる」とあり、さらに「フロア間OSPF追加設定を行う必要がある」と記述されています。
- OSPFでは「エリア0(バックボーンエリア)は必ず連続していなければならない」という仕様があるため、分断状態ではルーティングが成立しません。
- 分断の位置とABR(Area Border Router)の特定
- 本社側のエリア0とエリア1の境界に位置するのは「ルータ」であり、支社1側のエリア1と新設エリア0(E社とのフロア間接続)の境界に立つのは「L3SW1」です。
- 問題文には「フロア間OSPF追加設定を行う2台の機器はいずれもエリア境界ルータである」とあります。よって追加設定対象はこの二つに確定します。
- 必要なOSPF機能の選定
- エリア0の非連続化を解消する方法としてOSPFが用意するのは「仮想リンク」です。
- 仮想リンクは「分断されたバックボーンエリアを他エリア経由で論理的に接続する」機能で、使用条件が今回の状況と完全に一致します。
- 設定内容の導出
- したがって、二つのABR(「ルータ」「L3SW1」)間で「OSPF仮想リンクの接続設定を行う」ことで、分断されたエリア0が論理的に一体化し、⑤で指摘された疎通不可の問題が解消されます。
誤りやすいポイント
- フロア間に物理的なケーブルを敷設しただけで自動的にエリア0がつながると誤解しやすい。OSPFはエリア番号で論理分割されるため、物理接続と論理接続は別問題です。
- 「OSPF再配布」や「スタブエリア設定」で解決できると考えがちですが、バックボーンエリアの分断は再配布では修正できません。
- 仮想リンクの終端を「L3SW6(E社側)」と勘違いするケース。実際にはエリア1を挟んで両側に存在するABR同士をつなぐ点に注意が必要です。
FAQ
Q: 仮想リンクは恒久対策として使っても問題ありませんか?
A: 一般に仮想リンクは暫定措置や移行期の対策として推奨されます。恒久運用も可能ですが、経路計算の負荷や設定ミスのリスクを考慮し、最終的には物理的・論理的にエリア0を連続させる構成が望ましいです。
A: 一般に仮想リンクは暫定措置や移行期の対策として推奨されます。恒久運用も可能ですが、経路計算の負荷や設定ミスのリスクを考慮し、最終的には物理的・論理的にエリア0を連続させる構成が望ましいです。
Q: 仮想リンク設定で他に意識すべきパラメータはありますか?
A: ABRのRouter ID、仮想リンクインタフェースのHelloタイマ/Deadタイマ、Authenticationなどがポイントです。バックボーンエリア扱いになるため、そのエリアポリシーに合わせる必要があります。
A: ABRのRouter ID、仮想リンクインタフェースのHelloタイマ/Deadタイマ、Authenticationなどがポイントです。バックボーンエリア扱いになるため、そのエリアポリシーに合わせる必要があります。
Q: 仮想リンク設定後、経路集約への影響は?
A: 問題文でも触れられているとおり、仮想リンク自体は集約設定を無効化しません。ただしエリア構成の変化で再度集約が必要になる場合があるため、⑦で言及される追加設定を行い、望ましい経路表を維持します。
A: 問題文でも触れられているとおり、仮想リンク自体は集約設定を無効化しません。ただしエリア構成の変化で再度集約が必要になる場合があるため、⑦で言及される追加設定を行い、望ましい経路表を維持します。
関連キーワード: OSPF仮想リンク, エリア境界ルータ, バックボーンエリア, ルーティングループ防止
設問4:〔D社とE社のネットワーク統合の検討〕について、(1)~(3)に答えよ。
問題文を見る(3)本文中の下線⑦について、設定が必要なネットワーク機器を答えよ。また、その設定内容を40字以内で述べよ。
模範解答
機器:L3SW1
設定内容:OSPFエリア1の支社個別経路を172.16.0.0/16に集約する。
解説
解答の導き方
設問は「下線⑦」で求められている追加設定の対象機器と設定内容を問うています。本文の記述を順にたどると、次のように論理的に導けます。
-
集約が失われると問題になることの確認
本文に「支社ネットワーク集約の効果がなくなり、本社のOSPFエリア0のネットワーク内に支社個別経路が現れてしまう。」とあるので、統合後に支社の個別経路が本社側(OSPFエリア0)へ広がることが問題であると分かります。 -
なぜ新たな発信元が現れるかの確認
図2の記述「フロア間接続のために、D社の支社1のL3SW1とE社のL3SW6の間に新規サブネットを作成する。」「新規サブネット部分のOSPFエリアは0とする。」から、L3SW1は元々持っていたエリア1側のインタフェースに加えてエリア0側のインタフェースを持つことになり、結果としてL3SW1がエリア境界ルータ(ABR)になります。さらに本文に「フロア間OSPF追加設定を行う2台の機器はいずれもエリア境界ルータである。」とあるので、OSPFエリア0とエリア1が並列に接続され、ABRが複数存在する構成になることが明示されています。 -
ABRが複数あると個別経路が流出する理由
ABRは自エリアのルート情報を別エリアへType-3 LSA(相互エリアの経路)として広告します。ABRが増えると、それぞれのABRが支社個別経路のType-3 LSAをエリア0に流す可能性があり、結果として本社側に支社個別経路が現れてしまいます。したがって、「集約を維持するには、エリア境界での集約(要するにABR側でのサマリ広告)を行う必要がある」ことになります。 -
集約先アドレスの決定根拠
表1にa〜fが172.16.x.xの範囲に割り当てられていることから、これらをまとめる集約先は172.16.0.0/16とするのが妥当です(例:a=172.16.0.0/23、f=172.16.10.0/23等)。
以上より、統合後に新たにエリア境界となるL3SW1が支社側からエリア0へ個別経路を流出させないよう、L3SW1に対してエリア1の支社個別経路を172.16.0.0/16に集約して広告する設定を行う必要があります。
つまり、設定対象機器はL3SW1、設定内容はOSPFエリア1の支社個別経路を172.16.0.0/16に集約する、となります。
つまり、設定対象機器はL3SW1、設定内容はOSPFエリア1の支社個別経路を172.16.0.0/16に集約する、となります。
誤りやすいポイント
- 元の集約設定機器(本社側のルータ)をそのまま追加設定対象にしてしまう。元の集約はルータで行われていたが、統合後にL3SW1がABRとなるためL3SW1側でも集約制御が必要になる。
- L3SW6(E社側)を設定対象とする誤り。L3SW6はE社側で主にエリア0側の設備となるため、支社側の個別経路をエリア0へ出す発信源はL3SW1側になる。
- FWやVPC GWへ設定を行えばよいと考える誤り。FWやVPC GWはOSPFのエリア境界でのType-3 LSAの制御対象ではない(ルーティングドメイン内のABRで制御する必要がある)。
- 集約アドレスを誤る(例:172.16.8.0/23など、正しくは172.16.0.0/16)。
FAQ
Q: なぜ既存のルータで集約すれば良いのではないですか?
A: 統合後にL3SW1がABRとなると、L3SW1自身が支社個別経路をエリア0へ広告するため、既存ルータだけで集約してもL3SW1からの個別広告を抑えられません。並列に接続された各ABR側で集約制御を行う必要があります。
A: 統合後にL3SW1がABRとなると、L3SW1自身が支社個別経路をエリア0へ広告するため、既存ルータだけで集約してもL3SW1からの個別広告を抑えられません。並列に接続された各ABR側で集約制御を行う必要があります。
Q: L3SW1での具体的な設定はどうすればよいですか?
A: ベンダーによりコマンドは異なりますが、ABRでのサマリ設定(例:area 1 range 172.16.0.0 255.255.0.0やsummary-address 172.16.0.0 255.255.0.0)でエリア1の複数プレフィックスを172.16.0.0/16に集約して広告します。集約した経路が自分のルータ内でループを引き起こさないように、必要に応じてNull0等の破棄ルート設定を併用します(表2にネクストホップNull0の例がある)。
A: ベンダーによりコマンドは異なりますが、ABRでのサマリ設定(例:area 1 range 172.16.0.0 255.255.0.0やsummary-address 172.16.0.0 255.255.0.0)でエリア1の複数プレフィックスを172.16.0.0/16に集約して広告します。集約した経路が自分のルータ内でループを引き起こさないように、必要に応じてNull0等の破棄ルート設定を併用します(表2にネクストホップNull0の例がある)。
Q: ルーティングループ防止のために他に注意すべき点は?
A: 集約するABRは集約時に破棄経路(Null0)やタグ付けを行う等、集約した経路が再び元の領域へ伝搬してループを作らないようにする処理を検討します。本文はそのような対策(表2のNull0等)を行っていることを示しています。
A: 集約するABRは集約時に破棄経路(Null0)やタグ付けを行う等、集約した経路が再び元の領域へ伝搬してループを作らないようにする処理を検討します。本文はそのような対策(表2のNull0等)を行っていることを示しています。
関連キーワード: エリア境界ルータ、経路集約(area range)、Type-3 LSA、ルーティングサマリ、Null0

