
システム監査技術者 2016年 午後1 問01
情報セキュリティインシデント対応状況の監査に関する次の記述を読んで、設問1~4に答えよ。
B社は、中規模のインターネットサービス企業であり、買収した国内の子会社2社を含めて、B社グループとして事業を展開している。
〔B社グループの情報セキュリティインシデント対応体制〕
B社グループは昨年4月、情報セキュリティインシデント(以下、インシデントという)への対応体制強化のために、B社CSIRT(Computer Security Incident Response Team)を設置した。B社グループにおけるB社CSIRTの位置付け、及び国内外の外部CSIRTなどの外部関連組織・外部Webサイトとの関係を、図1に示す。
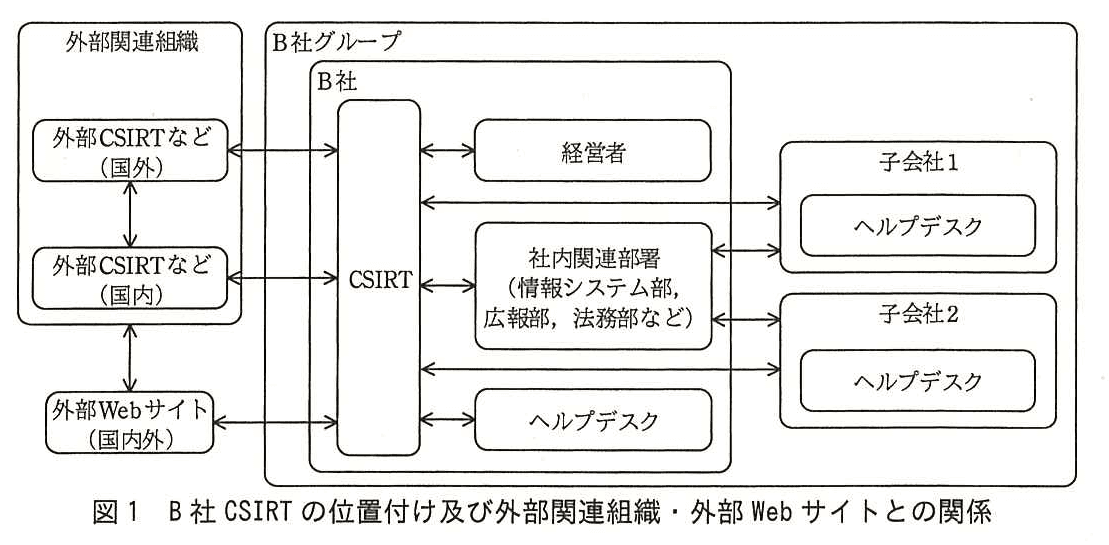
B社CSIRTは、B社の役員及び従業員で構成され、メンバは、最高責任者であるCIO、情報セキュリティに精通した専任社員(以下、専任社員という)2名、情報システム部との兼任社員(以下、情シ兼任社員という)2名、及びインシデント対応関連部署(広報部、法務部など)との兼任社員5名である。これらの兼任社員7名は、各子会社の対応する同部署との連絡窓口にもなっている。
B社CSIRTの対応範囲は、基本的にB社グループ内であるが、必要に応じて外部関連組織と連携して対応する場合がある。
〔インシデント対応状況の監査〕
年度監査計画に基づき、B社内部監査部のシステム監査人2名が、設置後1年を経たB社CSIRTにおけるインシデント対応状況の監査を行った。
監査の結果、判明した事項は、次のとおりである。
(1) B社グループが共通で利用している電子メールシステム及びイントラネットを除き、B社グループ各社の情報基盤は、IDSなどの検知システムを含め、それぞれの情報システム部門が独自に管理している。検知システムは、B社CSIRT設置以前に、B社グループ各社が導入していたものである。
(2) B社CSIRTの最も重要な役割は、情報セキュリティイベント(以下、イベントという)の認知・連絡受付から通知・報告などに至る一連の活動(以下、インシデントハンドリングという)である。その内容を、表1に示す。
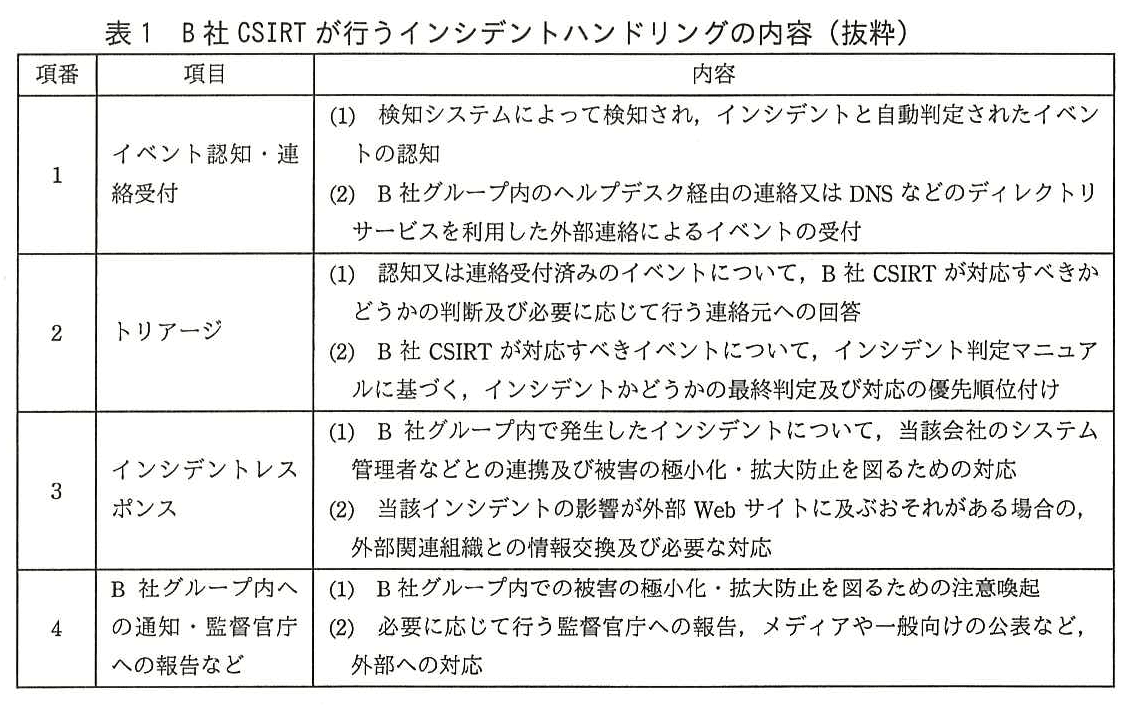
(3) B社CSIRTは、イベントを“B社グループの情報セキュリティに影響を及ぼし、重大な情報セキュリティ事故につながるおそれがある事象”と定義している。さらに、イベントの中でも“重大な情報セキュリティ事故に至り、B社グループに多大な被害を与える事象”をインシデントと定義し、インシデントレスポンスの対象としている。
(4) B社グループ各社の検知システムで検知されたイベントは、インシデントかどうか自動判定が行われ、インシデントと判定された場合には、B社CSIRTにも自動的に通知される。
このときに使用される、イベントの検知基準及びインシデントの自動判定基準は、検知システム上で設定されており、これらは、B社CSIRT設置時に一度見直しが行われている。しかし、それ以降は検知システム上の設定が見直されておらず、検知システムで問題が発生するおそれがある。
(5) 専任社員及び情シ兼任社員は、B社CSIRTに常駐している。情シ兼任社員は、インシデントハンドリングにおいて、トリアージを含め、専任社員の職務を担当することもある。トリアージで使用するインシデント判定マニュアルには、判定のための確認事項及び確認方法が記述されている。このマニュアルは、トリアージについて高いスキルをもつ技術者向けに策定されているので、全ての確認事項について、詳細な確認方法が記述されているわけではない。
また、情シ兼任社員2名は、専任社員と同等のスキルをもっておらず、トリアージを常に正確に行うのは困難と判断される。このため、確認事項によっては、トリアージが適切に行われないおそれがある。
(6) 最近、B社CSIRTが、子会社の一つでインシデントレスポンスを行ったとき、一部のネットワーク機器が生成するログレコードの形式が、当該機器のバージョンアップで変更されており、そのまま使用することができなかった。その影響で、被害範囲の特定及び対応策の検討に時間を要し、結果的にインシデントハンドリングの完了が遅れた。
現在の運用のままでは、インシデントが発生した場合、再度インシデントハンドリングに支障を来すおそれがある。
(7) B社CSIRT設置の際に外部関連組織との連携体制を構築して以降、定期的な情報交換や外部関連組織リストの更新などを行っていない。外部関連組織との連携体制の維持・強化は、B社CSIRT運用規程で定められているが、日々発生するイベントの認知・連絡受付やトリアージに追われ、後回しになっている。
その結果、B社グループ内又は外部でインシデントが発生した場合、外部関連組織との連携が迅速かつ有効に行われないおそれがある。
設問1:
問題文を見る〔インシデント対応状況の監査〕の(4)について、システム監査人は、どのような問題が発生するおそれがあると考えたか。問題を一つ挙げ、35字以内で述べよ。
模範解答
新技術を利用した攻撃などの可能性があるイベントを検知できない。
解説
解答の導き方
-
〔インシデント対応状況の監査〕の(4)では、検知システムに「イベントの検知基準及びインシデントの自動判定基準」が設定されていると説明されています。つまり、検知システムは設定された基準を使ってイベントを検知し、それがインシデントかどうかを自動判定しています。
-
これらの基準は、B社CSIRTの設置時に一度見直されていますが、「それ以降は検知システム上の設定が見直されておらず」とあります。攻撃の手口や利用される技術が変化しても、検知基準が古いままでは、新しい特徴を基準に反映できません。
-
その結果、新技術を利用した攻撃など、これまでの基準では想定されていない事象をイベントとして検知できないおそれがあります。イベントを検知できなければ、インシデントの自動判定やB社CSIRTへの通知にもつながらず、対応が遅れる可能性があります。
-
したがって、問われている問題としては、新たな攻撃に関係するイベントを見逃す危険を挙げます。
誤りやすいポイント
- 検知基準とインシデントの自動判定基準を混同しないようにします。設問では、設定が古いことで発生する問題を一つ挙げます。
- 検知システムの故障や停止と決めつけないようにします。本文で問題とされているのは、設定が見直されていないことです。
- 誤検知の可能性だけを答えるのではなく、新しい攻撃に関係するイベントを検知できないという見逃しの危険に着目します。
- トリアージの担当者のスキルや外部関連組織との連携は、別の監査事項です。この設問では、検知システムの設定に注目します。
FAQ
Q: 検知基準が古いと、なぜ新技術を利用した攻撃を見逃すのですか?
A: 検知システムは設定された基準に合う事象を検知します。新しい攻撃の特徴が基準に含まれていないと、イベントとして認識されないことがあります。
A: 検知システムは設定された基準に合う事象を検知します。新しい攻撃の特徴が基準に含まれていないと、イベントとして認識されないことがあります。
Q: イベントの検知とインシデントの自動判定は同じ処理ですか?
A: 同じではありません。イベントを検知した後、そのイベントがインシデントに当たるかを自動判定します。本文では、両方の基準が設定されていると説明されています。
A: 同じではありません。イベントを検知した後、そのイベントがインシデントに当たるかを自動判定します。本文では、両方の基準が設定されていると説明されています。
Q: この設問では、誤検知について述べてもよいですか?
A: 設定が古いことによる問題として誤検知が起きる可能性も考えられますが、模範解答が示す中心的なリスクは、新技術を利用した攻撃などのイベントを検知できないことです。
A: 設定が古いことによる問題として誤検知が起きる可能性も考えられますが、模範解答が示す中心的なリスクは、新技術を利用した攻撃などのイベントを検知できないことです。
関連キーワード: 侵入検知システム、検知基準、インシデント判定、脅威情報、見逃し

設問2:
問題文を見る〔インシデント対応状況の監査〕の(5)について、システム監査人は、どのような監査手続を実施した結果、“情シ兼任社員2名は、専任社員と同等のスキルをもっておらず、トリアージを常に正確に行うのは困難”と判断したか、45字以内で述べよ。
模範解答
・詳細な確認方法の記述がない確認事項について、情シ兼任社員に確認方法を質問した。
・情シ兼任社員が行った、詳細な確認方法の記述がない確認事項のトリアージ記録を査閲した。
解説
解答の導き方
-
まず、トリアージの判断に必要な情報と、担当者に求められるスキルを確認します。本文では、インシデント判定マニュアルは「トリアージについて高いスキルをもつ技術者向け」に作られており、すべての確認事項に詳細な確認方法が書かれているわけではないとされています。つまり、マニュアルだけを読んでも、確認方法を判断できない項目があります。
-
次に、誰がそのトリアージを担当するのかを確認します。情シ兼任社員は専任社員と同等のスキルをもっておらず、トリアージを常に正確に行うのは困難と判断されています。そこで監査人は、特に確認方法が詳しく書かれていない項目について、情シ兼任社員が自分で適切な確認方法を判断できるかを確かめる必要があります。
-
そのための監査手続の一つは、情シ兼任社員に、詳細な確認方法の記述がない確認事項をどのように確認するのか質問することです。回答から、担当者が確認方法を理解し、判断できるかを確かめられます。
-
もう一つは、そのような確認事項について情シ兼任社員が実際に行ったトリアージの記録を査閲することです。質問への回答だけでなく、実際の対応記録を見ることで、確認方法が適切に選ばれ、トリアージが適切に実施されたかを確かめられます。
-
したがって、監査人は、確認方法が詳しく記述されていない項目に対象を絞り、担当者への質問、または実際のトリアージ記録の査閲によってスキルを判断したと考えます。
誤りやすいポイント
- マニュアル全体の有無や内容だけを確認しても、情シ兼任社員が実際に確認方法を判断できるかは分かりません。
- 「研修を実施する」「マニュアルを改訂する」は改善策であり、スキルを判断するために監査人が実施した監査手続とは異なります。
- 情シ兼任社員の自己申告だけで判断するのではなく、実際のトリアージ記録を確認する方法もあります。
- 確認対象は、詳細な確認方法の記述がない確認事項です。マニュアルに詳しく書かれている項目まで一律に対象とする必要はありません。
FAQ
Q: なぜ、詳細な確認方法の記述がない確認事項に注目するのですか?
A: マニュアルに方法が明記されていないため、担当者自身の知識や判断力が必要になり、スキルの差がトリアージの正確さに表れやすいからです。
A: マニュアルに方法が明記されていないため、担当者自身の知識や判断力が必要になり、スキルの差がトリアージの正確さに表れやすいからです。
Q: 担当者に質問するだけで、スキルを判断できますか?
A: 質問への回答から知識や理解度を確かめられます。一方、実際の運用状況を確認するには、トリアージ記録の査閲も有効です。
A: 質問への回答から知識や理解度を確かめられます。一方、実際の運用状況を確認するには、トリアージ記録の査閲も有効です。
Q: 記録を査閲するときは、何を確かめますか?
A: 該当する確認事項について、どのような確認を行い、その結果をどう判断したかを確認します。
A: 該当する確認事項について、どのような確認を行い、その結果をどう判断したかを確認します。
関連キーワード: 監査手続、質問、証跡、監査証拠、トリアージ
設問3:
問題文を見る〔インシデント対応状況の監査〕の(6)について、システム監査人は、B社CSIRTが、B社グループ各社と連携してどのような対策を実施すべきと考えたか、40字以内で述べよ。
模範解答
システム変更時にその内容をB社CSIRTに報告させ、影響を把握する仕組みの構築
解説
解答の導き方
-
問題文では、子会社のネットワーク機器のバージョンアップに伴ってログレコードの形式が変わり、以前の形式をそのまま使用できなかったとあります。つまり、機器やシステムの変更が、インシデント対応に必要なログの利用に影響していました。
-
その結果、被害範囲の特定や対応策の検討に時間がかかり、インシデントハンドリングの完了が遅れています。このことから、変更による影響を事前に把握できていなかった点が問題だと分かります。
-
また、B社グループ各社の情報基盤は、それぞれの情報システム部門が独自に管理しています。そのため、各社で変更が行われても、B社CSIRTが変更内容を把握できるとは限りません。
-
したがって、各社のシステム変更をB社CSIRTに知らせる仕組みを設け、変更がログの利用などインシデント対応に与える影響を確認できるようにする必要があります。
誤りやすいポイント
- ログの形式を変更しないよう各社に求めるだけでは、機器のバージョンアップなどに伴う変更への対応が不十分です。
- インシデント発生後にログの形式を調べるのでは、問題文にあるように対応の遅れを防げません。変更時にB社CSIRTが情報を得られる仕組みが必要です。
- 問題の中心は、ログの形式そのものではなく、システム変更の情報をB社CSIRTが把握できず、影響を確認できないことです。
FAQ
Q: なぜ各社からB社CSIRTへの報告が必要なのですか?
A: 各社の情報基盤は独自に管理されているため、変更情報が共有されなければ、B社CSIRTがインシデント対応への影響を把握できないからです。
A: 各社の情報基盤は独自に管理されているため、変更情報が共有されなければ、B社CSIRTがインシデント対応への影響を把握できないからです。
Q: 変更内容を把握した後、何を確認すればよいですか?
A: ログの形式や利用方法などに変更がないかを確認し、インシデント対応に支障が生じる可能性を評価します。
A: ログの形式や利用方法などに変更がないかを確認し、インシデント対応に支障が生じる可能性を評価します。
関連キーワード: 変更管理、ログ管理、影響評価、インシデント対応
設問4:〔インシデント対応状況の監査〕の(7)について、システム監査人が想定した、“外部関連組織との連携が迅速かつ有効に行われない”ことによる影響を、次の(1)及び(2)の観点から、それぞれ50字以内で述べよ。
設問4(1)
問題文を見るB社グループ内に及ぼす影響
模範解答
外部で発生したインシデントへの対応を適切に行えず、B社グループが同様の被害を受けること
解説
解答の導き方
この設問では、外部関連組織との連携がうまくいかない場合に、B社グループの内部へどのような影響が及ぶかを考えます。
まず、本文には、B社CSIRTが外部関連組織との「定期的な情報交換や外部関連組織リストの更新などを行っていない」とあります。さらに、日々のイベント対応に追われ、連携体制の維持・強化が後回しになっています。このため、外部関連組織との連絡先や連携方法が古くなったり、必要な情報をすぐに得られなかったりして、連携が遅れたり有効に機能しなかったりするおそれがあります。
次に、外部でインシデントが発生した場合を考えます。外部関連組織との連携が不十分だと、そのインシデントの内容や対応に必要な情報をB社グループが迅速に得られず、適切な対策をとるのが難しくなります。その結果、外部で起きたものと同様のインシデントへの備えが遅れ、B社グループも同様の被害を受ける可能性があります。
したがって、B社グループ内への影響は、外部で発生したインシデントへの対応が適切にできず、B社グループが同様の被害を受けることです。
誤りやすいポイント
- 外部関連組織との連携不備によって、外部組織や一般利用者に生じる影響を答えてしまうことがあります。この設問では、B社グループ内への影響を述べます。
- 「連携が遅れる」だけで止めず、その結果としてB社グループが受ける被害までつなげて説明する必要があります。
- 外部で起きたインシデントそのものがB社グループ内で発生すると決めつけず、同様の被害を受ける可能性として述べます。
FAQ
Q: 外部で起きたインシデントが、なぜB社グループ内の被害につながるのですか?
A: 外部での発生情報や対応に必要な情報を得るのが遅れると、B社グループ内で同様の事象を防ぐための対策も遅れるためです。
A: 外部での発生情報や対応に必要な情報を得るのが遅れると、B社グループ内で同様の事象を防ぐための対策も遅れるためです。
Q: 「連携が迅速かつ有効に行われない」ことだけを解答にしてもよいですか?
A: それは影響の原因に当たります。設問では、その結果としてB社グループ内に生じる影響まで示す必要があります。
A: それは影響の原因に当たります。設問では、その結果としてB社グループ内に生じる影響まで示す必要があります。
関連キーワード: インシデント対応、CSIRT、情報共有、脅威情報、被害拡大防止
設問4(2)
問題文を見るB社グループ外に及ぼす影響
模範解答
グループ外での対応が遅れ、B社グループ内で発生したインシデントと同様の被害が外部に拡大すること
解説
解答の導き方
この設問では、外部関連組織との連携が遅れたり、十分に機能しなかったりした場合に、B社グループの外側へどのような影響が及ぶかを考えます。
まず、表1では、インシデントの影響が外部Webサイトに及ぶおそれがある場合、外部関連組織と情報交換し、必要な対応を行うとされています。つまり、外部関連組織との連携は、B社グループ内だけでなく、グループ外への被害を抑えるためにも必要です。
一方、〔インシデント対応状況の監査〕の(7)では、定期的な情報交換や外部関連組織リストの更新が行われていません。そのため、インシデント発生時に、連絡先や共有すべき情報を確認するのに時間がかかるなどして、外部との対応が遅れる可能性があります。
その結果、B社グループ内で起きたインシデントの影響が外部にも及ぶ場合、グループ外での対処が間に合わず、B社グループ内で生じたものと同様の被害が外部へ広がることが考えられます。設問が求めるのは、このグループ外への被害拡大です。
誤りやすいポイント
- B社グループ内の被害拡大を答えてしまうことです。この設問では、影響を受ける対象を「B社グループ外」に限定して考えます。
- 「情報交換が不十分になる」だけで終えることです。それは連携上の問題であり、設問が求める影響として、外部での対応遅延と被害拡大まで述べる必要があります。
- 外部関連組織との連携が遅れることだけを述べ、何が外部に広がるのかを明確にしないことです。B社グループ内のインシデントと同様の被害が外部へ拡大する点までつなげます。
FAQ
Q: なぜ「外部関連組織との連携不足」が、グループ外の被害につながるのですか。
A: インシデントの影響が外部にも及ぶ場合、外部関連組織との情報交換や対応が必要になるためです。連携が遅れると、外部での対処も遅れる可能性があります。
A: インシデントの影響が外部にも及ぶ場合、外部関連組織との情報交換や対応が必要になるためです。連携が遅れると、外部での対処も遅れる可能性があります。
Q: グループ内での被害拡大と、グループ外での被害拡大はどう区別しますか。
A: 被害を受ける対象で区別します。B社グループ内の各社への影響ではなく、B社グループの外側にいる組織やサイトへの影響を述べます。
A: 被害を受ける対象で区別します。B社グループ内の各社への影響ではなく、B社グループの外側にいる組織やサイトへの影響を述べます。
Q: 外部関連組織リストの更新が重要なのはなぜですか。
A: インシデント発生時に、適切な連絡先へ迅速に連絡し、情報共有や対応を進めるためです。
A: インシデント発生時に、適切な連絡先へ迅速に連絡し、情報共有や対応を進めるためです。
関連キーワード: インシデントレスポンス、情報共有、被害拡大防止、外部連携

