
システム監査技術者 2017年 午後1 問03
制御ネットワーク及び制御システムの監査に関する次の記述を読んで、設問1~4に答えよ。
D社は、エネルギー企業グループ系列の中規模の石油精製会社である。東京に本社があり、東日本で製油所を操業している。
〔D社ネットワークの統合〕
D社では、老朽化した製油所の装置設備を、10年前に改装した。その際、製油所の石油精製制御システム(以下、制御システムという)も刷新した。また同時に、制御システムが接続されている製油所のネットワーク(以下、制御ネットワークという)と、生産管理システムなどの各種業務システム(以下、業務システムという)が接続されているネットワーク(以下、本社基幹ネットワークという)を統合した。
D社の現在のネットワーク構成(概要)を、図1に示す。
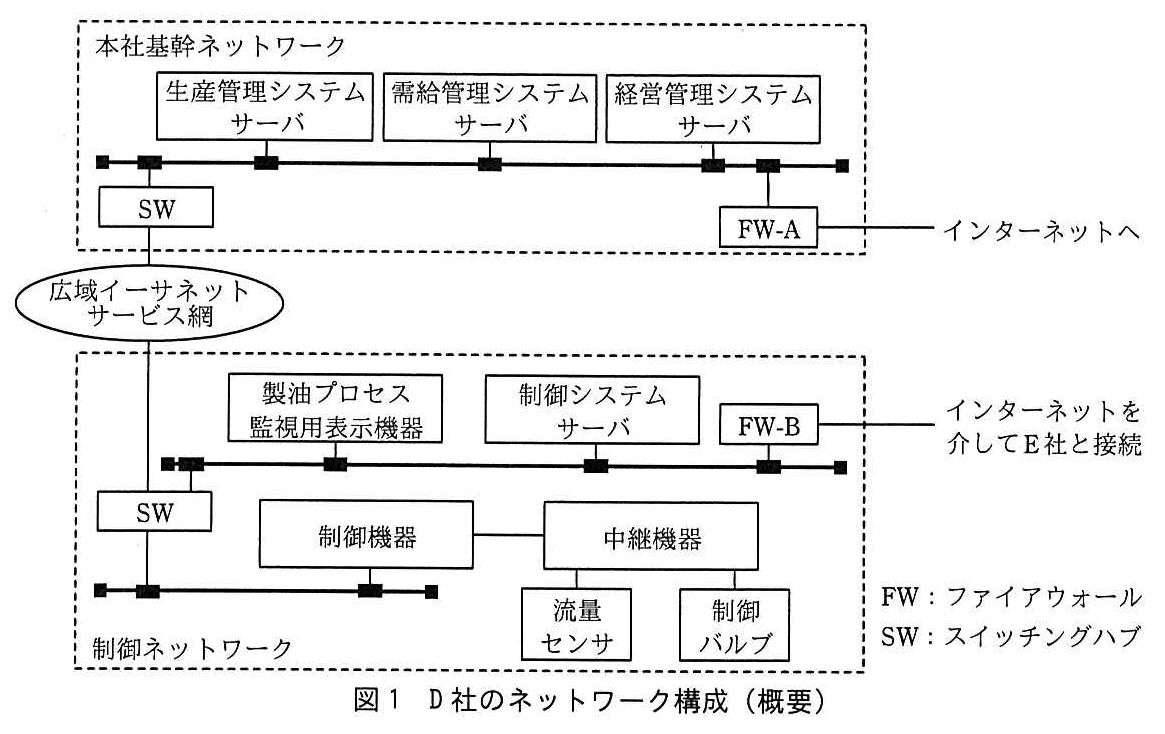
制御ネットワークは、広域イーサネットサービス網で本社基幹ネットワークと接続されている。また、制御システムの遠隔監視・保守のために、インターネットを介して、制御システムの導入を担当したベンダであるE社と接続されている。
〔制御システムの刷新及び業務システムとの連携〕
刷新前の制御システムは、E社独自のシステム機器及び通信プロトコルを使用して構築され、製油所内の閉域ネットワークで稼働していた。その後の情報技術の進歩で、一部の装置を除き、汎用のシステム機器を用いることが可能になったので、刷新時に、コスト面で優位であるそれらの機器を導入した。また、汎用の通信プロトコルを利用して、制御システムを業務システムの一つである生産管理システムと連携させ、リアルタイムにデータを共有することによって生産性の向上を図った。その後、順次、需給管理システム及び経営管理システムとも連携させ、D社の経営効率の向上を図ってきた。
〔予備調査の実施〕
最近、他社で制御ネットワーク及び制御システムの脆弱性を突いたセキュリティインシデントが発生したことを受け、D社の社長は、内部監査部長に制御ネットワーク及び制御システムのセキュリティ管理状況を監査するよう指示した。
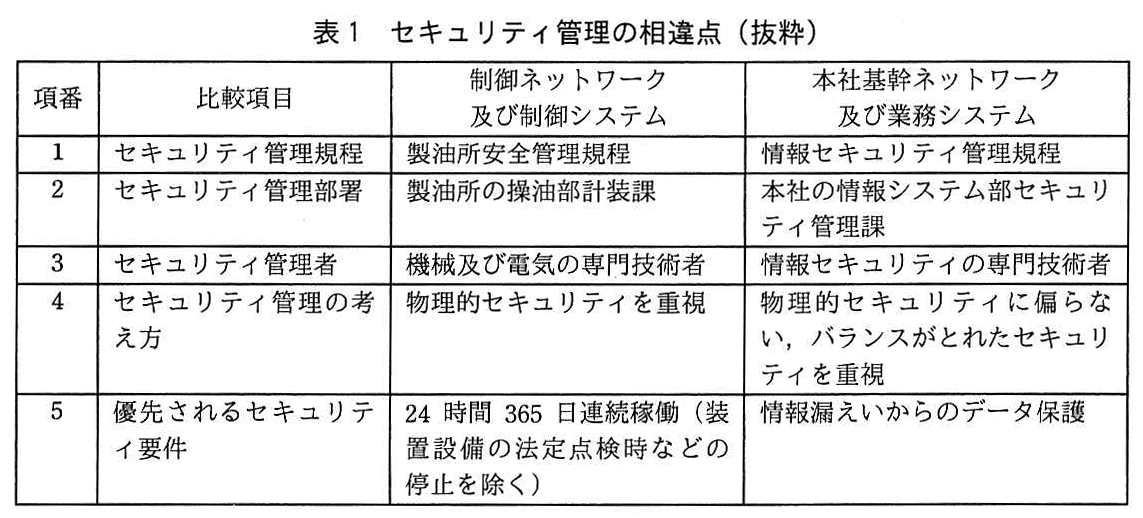
制御ネットワークは本社基幹ネットワークと接続されていることから、システム監査人は、予備調査の一環として、それぞれのネットワーク及びシステムのセキュリティ管理の相違点について比較し、表1のとおりまとめた。
〔本調査での発見事項〕
システム監査人による本調査の結果、次のことが判明した。
(1) 表1の項番1~3について、製油所安全管理規程及び情報セキュリティ管理規程の改訂は、ネットワーク統合時に各セキュリティ管理部署主管で行われている。また、製油所安全管理規程の承認は製油所安全管理委員会で、情報セキュリティ管理規程の承認は情報セキュリティ管理委員会で、それぞれ行われている。
これらの規程では、ネットワーク及びシステムのセキュリティ管理において遵守すべきルール、セキュリティ管理部署及びセキュリティ管理者の役割と責任範囲などが定められている。しかし、両規程は個別に策定されており、D社における全社的なセキュリティ管理の観点からは内容の確認が行われていない。
(2) 表1の項番4について、制御ネットワークでは、物理的セキュリティが重視されており、本社基幹ネットワークに比べてセキュリティ管理対象が限定されている。
したがって、マルウェアの物理的な感染経路であるUSBポートは、セキュリティ対策が講じられているが、制御ネットワークへの論理的アクセス制御やサーバのハードニングなど、管理対象として重視されていないセキュリティ領域の対策が不十分である。このため、システム設定上の不備に起因するセキュリティインシデントが発生するおそれがある。
(3) OS開発元が提供するセキュリティパッチを制御システムに適用するに当たっては、表1の項番5に示したセキュリティ要件を満たすことを、セキュリティ管理者が事前に確認する必要がある。さらに、制御システムは、製油プロセスを制御データの数値によって正確にタイミングよく制御するために、プログラムロジック及びパラメタ値が最適化されている。このため、制御データ処理時の数値の変動とタイミングの変化が定められた範囲に収まることも、セキュリティ管理者が事前に確認する必要がある。
また、セキュリティパッチ適用の間隔が比較的長いこともあり、その間のOSの脆弱性を突いたセキュリティインシデント発生に備えた補完的コントロールが必要である。
(4) 操油部計装課には情報セキュリティの専門技術者がいないので、図1に示したFW-Bの設定は、E社が推奨するポリシに基づいて、E社の技術員が行っている。
また、操油部計装課は、FW-B経由の遠隔監視・保守に伴う不正アクセスを防ぐために、次の対策①、②を講じるようE社に求めている。さらに、各対策が適切に行われていることを確認するために、四半期ごとにE社から報告を受けている。
対策① 遠隔監視・保守を行うために制御ネットワークに接続する端末及びその利用者を限定する。
対策② 制御ネットワークへのアクセス状況を記録し、遠隔監視・保守以外の操作の有無を、製油所安全管理規程で定められた頻度で確認する。異常が発見された場合には、直ちに操油部計装課に報告する。
設問1:
問題文を見る〔本調査での発見事項〕の(1)について、“D社における全社的なセキュリティ管理の観点からは内容の確認が行われていない”ことから、システム監査人が、製油所安全管理規程と情報セキュリティ管理規程に関して確認すべき内容を、40字以内で述べよ。
模範解答
両規程で定められたセキュリティ管理のレベルが同等であり、相互に矛盾がないこと
解説
解答の導き方
-
問われているのは、製油所安全管理規程と情報セキュリティ管理規程を、全社的な視点でどのように比較・確認するかです。規程の改訂や承認の手続そのものではなく、両規程の内容について確認すべき点を答えます。
-
本文では、両規程に「ネットワーク及びシステムのセキュリティ管理において遵守すべきルール」や、管理部署・管理者の役割と責任範囲が定められているとあります。つまり、規程の内容によって、それぞれの領域で実施されるセキュリティ管理の水準や責任の持ち方が決まります。
-
一方、両規程は「個別に策定」され、全社的な視点から内容を確認していません。そのため、一方の規程では必要な管理が定められていても、他方では不足していたり、同じ事項について異なるルールが定められていたりする可能性があります。
-
ただし、制御ネットワークと本社基幹ネットワークでは、重視するセキュリティ要件が異なります。したがって、規程の内容を完全に同一にするのではなく、両者の事情を踏まえたうえで、セキュリティ管理の水準が同等であり、規程どうしに矛盾がないことを確認します。
誤りやすいポイント
- 両規程の文面や管理方法を、完全に同一にすることが確認事項だと考えることです。異なる運用上の要件があるため、必要なのは同一性ではなく、セキュリティ管理の水準の同等性です。
- 規程をそれぞれの管理部署が改訂・承認していることだけに注目することです。設問が問うているのは、手続の適切性ではなく、全社的な観点での規程内容の整合性です。
- 役割や責任範囲だけを確認すればよいと考えることです。それらに加え、両規程で定めるセキュリティ管理の水準と、規程間の矛盾の有無も確認します。
FAQ
Q: セキュリティ管理の水準が「同等」とは、同じ対策を規定することですか?
A: いいえ。ネットワークやシステムの特性に応じた違いはあり得ます。必要な管理がそれぞれに定められ、全社として見たときに水準が釣り合っていることが重要です。
A: いいえ。ネットワークやシステムの特性に応じた違いはあり得ます。必要な管理がそれぞれに定められ、全社として見たときに水準が釣り合っていることが重要です。
Q: 規程どうしの矛盾があると、どのような問題が起きますか?
A: 同じ事項について異なる手順や責任分担が定められていると、担当者の判断が分かれ、必要な対策が実施されないおそれがあります。
A: 同じ事項について異なる手順や責任分担が定められていると、担当者の判断が分かれ、必要な対策が実施されないおそれがあります。
Q: 規程の確認では、どのような記載を比較しますか?
A: セキュリティ管理のルール、管理部署・管理者の役割、責任範囲などを比較し、管理の水準が同等で、内容に矛盾がないかを確認します。
A: セキュリティ管理のルール、管理部署・管理者の役割、責任範囲などを比較し、管理の水準が同等で、内容に矛盾がないかを確認します。
関連キーワード: セキュリティポリシ、リスク管理、内部統制、情報セキュリティガバナンス

設問2:
問題文を見る〔本調査での発見事項〕の(2)について、システム監査人が想定した“システム設定上の不備に起因するセキュリティインシデント”とは何か。50字以内で述べよ。
模範解答
不要なアクセス権をもつ社員などによる情報の持出しやインターネット経由の外部からの不正アクセス
解説
解答の導き方
設問は、〔本調査での発見事項〕の(2)で述べられたセキュリティ対策の不足から、どのようなインシデントが起こり得るかを問うています。
まず、本文では「物理的セキュリティが重視」されている一方で、「制御ネットワークへの論理的アクセス制御やサーバのハードニング」の対策が不十分とされています。つまり、USBポートへの対策は行われていても、システムへのアクセス権やサーバの設定に弱点が残っている、ということです。
アクセス権の設定に不備があれば、本来必要のない権限を与えられた社員などが情報を持ち出すおそれがあります。また、サーバの設定や論理的なアクセス制御が不十分であれば、インターネット経由で外部の者に不正アクセスされるおそれもあります。
したがって、解答では、内部の利用者による情報の持出しと、インターネット経由の外部からの不正アクセスという二つの可能性を示します。
誤りやすいポイント
- USBを介したマルウェア感染を中心に答えるのは適切ではありません。本文ではUSBポートに対策が講じられていると説明されています。
- 「対策が不十分」という指摘だけで終わらせず、その結果として起こる具体的なインシデントを述べます。
- 工場設備の物理的な破壊や制御異常ではなく、ここでは論理的アクセス制御やサーバ設定の不備による情報持出し、不正アクセスに着目します。
FAQ
Q: USBを介したマルウェア感染も、答えに含めるべきですか?
A: この設問では、USBポートには対策が講じられているとされています。対策が不十分とされた論理的アクセス制御やサーバ設定に結び付く事象を答えます。
A: この設問では、USBポートには対策が講じられているとされています。対策が不十分とされた論理的アクセス制御やサーバ設定に結び付く事象を答えます。
Q: 内部の利用者による持出しと、外部からの不正アクセスの両方を書くのはなぜですか?
A: 権限設定の不備は、内部の利用者が必要以上の情報にアクセスする原因になります。また、サーバの設定や外部からのアクセス制御の不備は、インターネット経由の不正アクセスにつながるおそれがあります。
A: 権限設定の不備は、内部の利用者が必要以上の情報にアクセスする原因になります。また、サーバの設定や外部からのアクセス制御の不備は、インターネット経由の不正アクセスにつながるおそれがあります。
Q: 「サーバのハードニング」とは何ですか?
A: サーバの不要な機能やサービスを停止するなど、設定を見直して攻撃される範囲を小さくすることです。
A: サーバの不要な機能やサービスを停止するなど、設定を見直して攻撃される範囲を小さくすることです。
関連キーワード: アクセス制御、サーバハードニング、情報漏えい、不正アクセス、マルウェア感染
設問3:〔本調査での発見事項〕の(3)について、次の(1)、(2)に答えよ。
設問3(1)
問題文を見るセキュリティ管理者によるセキュリティパッチ適用前の確認が行われていることを、システム監査人が確かめる場合、どのような文書を査閲すべきか。二つ挙げ、それぞれ20字以内で答えよ。
模範解答
①:セキュリティパッチ適用計画書
②:制御データ処理時の影響調査結果報告書
解説
解答の導き方
この設問では、セキュリティ管理者がセキュリティパッチの適用前に必要な確認を行ったことを、システム監査人がどの文書で確かめるかを考えます。確認内容は本文に二つ示されています。
まず、本文には、パッチを適用する前に「24時間365日連続稼働」というセキュリティ要件を満たすことを確認する必要があるとあります。この要件を踏まえ、パッチの適用に関する計画や、事前確認の実施状況を記録する文書として、セキュリティパッチの適用計画に関する文書を査閲します。
次に、制御システムは、制御データの数値に基づいて製油プロセスを正確なタイミングで制御しています。そのため、パッチ適用によって「数値の変動とタイミングの変化」が定められた範囲を超えないことも、適用前に確認しなければなりません。この確認の根拠となる文書として、制御データ処理への影響を調査した結果の報告書を査閲します。
つまり、パッチ適用の計画と、制御データ処理への影響調査結果という、異なる観点の二つの文書を確認するのが適切です。
誤りやすいポイント
- パッチを実際に適用した記録だけでは、適用前に必要な確認を行ったことの証拠になりません。設問は「適用前の確認」を確かめる文書を問うています。
- パッチ適用計画に関する文書だけでは、制御データの数値やタイミングへの影響を確認したかどうかが分かりません。影響調査の結果も確認する必要があります。
- 脆弱性の情報やパッチの説明書だけを挙げても、D社の制御システムで要件を満たすか、制御データ処理に問題がないかを確認した証拠にはなりません。
FAQ
Q: なぜパッチ適用計画に関する文書を確認するのですか?
A: 適用前に、連続稼働などのセキュリティ要件を満たすか確認したことを、計画や事前確認の記録から確かめるためです。
A: 適用前に、連続稼働などのセキュリティ要件を満たすか確認したことを、計画や事前確認の記録から確かめるためです。
Q: 制御データ処理への影響調査では、何を確認しますか?
A: パッチ適用後も、制御データの数値の変動やタイミングの変化が定められた範囲に収まることを確認した記録を見ます。
A: パッチ適用後も、制御データの数値の変動やタイミングの変化が定められた範囲に収まることを確認した記録を見ます。
Q: パッチ適用後の動作確認記録では代用できませんか?
A: 適用後の記録だけでは、適用前に必要な確認を行ったことを確かめられません。設問が問うているのは、適用前の確認を裏付ける文書です。
A: 適用後の記録だけでは、適用前に必要な確認を行ったことを確かめられません。設問が問うているのは、適用前の確認を裏付ける文書です。
関連キーワード: セキュリティパッチ、変更管理、影響評価、可用性、制御システム
設問3(2)
問題文を見るシステム監査人が想定した“OSの脆弱性を突いたセキュリティインシデント発生に備えた補完的コントロール”を、20字以内で答えよ。
模範解答
侵入防御システムの導入による防御
解説
解答の導き方
この設問では、セキュリティパッチを適用するまでの間に、OSの脆弱性を突く攻撃を防ぐための対策を考えます。
まず、制御システムへのパッチ適用は、単に最新のものを適用すればよいわけではありません。本文には、適用前に「24時間365日連続稼働」という要件を満たすことや、制御データ処理時の数値やタイミングが定められた範囲に収まることを確認する必要があるとあります。したがって、安全に適用できるかを確認するため、パッチ適用までに時間がかかる場合があります。
実際に本文は「セキュリティパッチ適用の間隔が比較的長い」としています。この間は脆弱性が残るため、パッチ適用だけに頼らず、攻撃を受けたときに被害を防ぐ対策が必要です。
そこで、ネットワークを通る通信を監視し、脆弱性を突く攻撃と判断した通信を検知して遮断する侵入防御システムを導入します。侵入を検知して通知するだけでなく、攻撃通信を防御する仕組みであることが、補完的コントロールとして適切な理由です。
誤りやすいポイント
- パッチの適用間隔を短くすることだけでは、パッチを適用するまでの間の対策になりません。
- 侵入を検知して通知するだけの仕組みでは、攻撃通信を遮断できるとは限りません。防御まで行う対策を考えます。
- ファイアウォールによる一般的な通信制限だけでは、OSの脆弱性を突く攻撃への防御として十分とは限りません。
FAQ
Q: 侵入検知システムではなく、侵入防御システムが適切なのはなぜですか?
A: この設問では、攻撃を把握するだけでなく、セキュリティインシデントの発生を防ぐ対策が求められています。侵入防御システムは、攻撃通信を検知して遮断することを目的とします。
A: この設問では、攻撃を把握するだけでなく、セキュリティインシデントの発生を防ぐ対策が求められています。侵入防御システムは、攻撃通信を検知して遮断することを目的とします。
Q: 侵入防御システムを導入すれば、パッチ適用は不要になりますか?
A: いいえ。侵入防御システムは、パッチ適用までの脆弱性リスクを補う対策です。脆弱性そのものを解消するパッチ適用も必要です。
A: いいえ。侵入防御システムは、パッチ適用までの脆弱性リスクを補う対策です。脆弱性そのものを解消するパッチ適用も必要です。
Q: なぜパッチをすぐに適用できないのですか?
A: 制御システムでは、パッチ適用によって連続稼働や制御データの数値・タイミングに影響が出ないか、事前に確認する必要があるためです。
A: 制御システムでは、パッチ適用によって連続稼働や制御データの数値・タイミングに影響が出ないか、事前に確認する必要があるためです。
関連キーワード: 侵入防御システム、脆弱性管理、セキュリティパッチ、補完的コントロール、ネットワーク監視
設問4:
問題文を見る〔本調査での発見事項〕の(4)について、システム監査人が、対策①、②の他に、制御ネットワーク側で遠隔監視・保守に伴う不正なアクセスを防ぐための技術的対策が適切に講じられていることを確認するための監査手続を、50字以内で述べよ。
模範解答
ポリシを査閲し、遠隔監視・保守に必要なパケットだけを通過させる設定になっていることを確認する。
解説
解答の導き方
-
問われているのは、対策①、②に加えて、制御ネットワーク側にある技術的対策を監査でどう確認するかです。対策①は接続する端末と利用者を限定し、対策②はアクセス状況を記録して確認するものです。これらだけでは、ネットワークを通過する通信の種類まで適切に制限されているかは分かりません。
-
図1では、FW-Bが制御ネットワークとインターネット側との接続点になっています。また、本文には「FW-Bの設定は、E社が推奨するポリシに基づいて、E社の技術員が行っている」とあります。そこで、E社からの報告を確認するだけでなく、通信を制御するポリシを監査し、制御ネットワークへの通信が適切に制限されているかを確かめる必要があります。
-
確認すべきなのは、遠隔監視・保守に必要な通信だけが許可され、それ以外の通信は通過しない設定になっていることです。したがって、ポリシを査閲し、必要なパケットだけを通過させる設定かどうかを確認する手続になります。
誤りやすいポイント
- 端末や利用者の限定だけで、通信自体も適切に制限されていると判断することです。接続する端末が限定されていても、不要な通信まで許可されていないかは別に確認します。
- アクセス状況の記録や定期的な確認だけで、技術的な不正アクセス対策を確認したことにすることです。記録の確認は、通信を許可する設定そのものの適切さを確かめるものではありません。
- E社からの報告を査閲するだけで済ませることです。設問が求めるのは、制御ネットワーク側の技術的対策が適切かどうかを確認する監査手続です。
FAQ
Q: なぜポリシを確認するのですか?
A: 通信を許可する条件が定められているためです。遠隔監視・保守に不要な通信まで許可されていないかを確認できます。
A: 通信を許可する条件が定められているためです。遠隔監視・保守に不要な通信まで許可されていないかを確認できます。
Q: アクセス記録の確認だけでは不十分ですか?
A: アクセス記録は実際の通信状況を把握するためのものです。許可する通信をあらかじめ制限する設定の確認とは役割が異なります。
A: アクセス記録は実際の通信状況を把握するためのものです。許可する通信をあらかじめ制限する設定の確認とは役割が異なります。
Q: 「必要なパケットだけ」とは、どのような考え方ですか?
A: 遠隔監視・保守の目的に必要な通信に限って許可し、それ以外の通信は通過させないという考え方です。
A: 遠隔監視・保守の目的に必要な通信に限って許可し、それ以外の通信は通過させないという考え方です。
関連キーワード: ファイアウォール、パケットフィルタリング、アクセス制御、通信許可ルール、最小権限

