
システム監査技術者 2021年 午前2 問19
問題文
NIST “Cybersecurity Framework:重要インフラのサイバーセキュリティを改善するためのフレームワーク(1.1版)”にある機能とカテゴリの組みのうち、対応しているものはどれか。
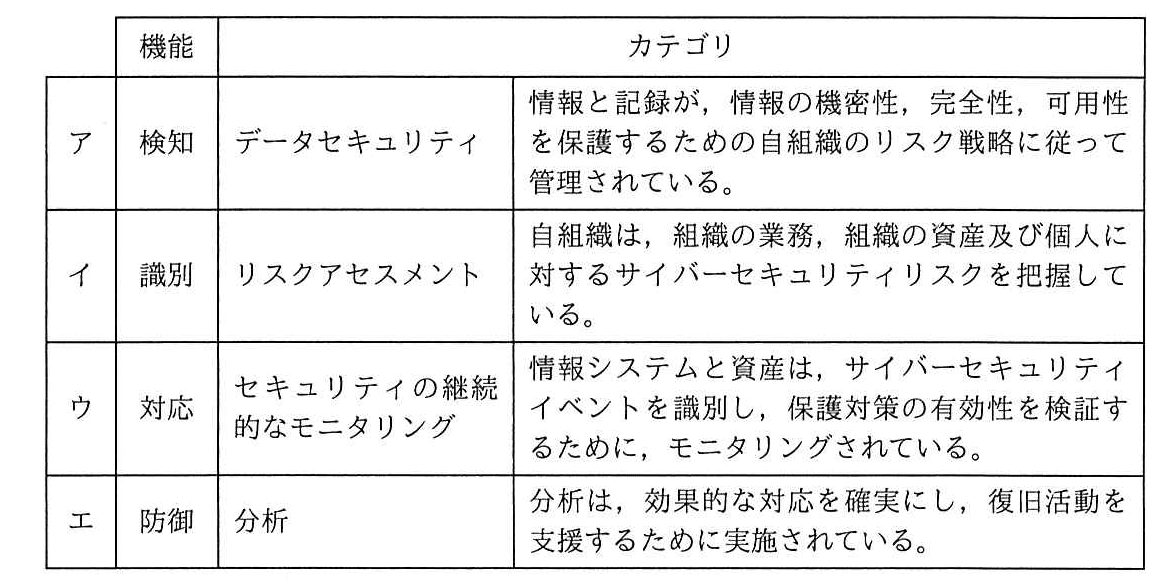
選択肢
ア:
イ:(正解)
ウ:
エ:
🔒 解説は解答すると表示されます
NIST CSFの機能とカテゴリ【午前2解説】
正解の理由
正しい組合せはイです。
NISTのサイバーセキュリティフレームワーク(CSF)1.1版では、サイバーセキュリティ活動を「識別」「防御」「検知」「対応」「復旧」の5つの機能に分類しています。「リスクアセスメント」は「識別」機能に属するカテゴリです。
選択肢イの説明は、組織の業務や資産、個人に対するサイバーセキュリティリスクを把握することを示しており、「識別」の「リスクアセスメント」に対応しています。
解法ステップ
- 機能とカテゴリを分けて確認します。機能は活動の大きな分類、カテゴリは機能の中の具体的な分類です。
- カテゴリ名から対応する機能を判断します。
- リスクアセスメント:識別
- データセキュリティ:防御
- セキュリティの継続的なモニタリング:検知
- 分析:対応
- 選択肢の機能とカテゴリの組合せを照合します。両者が一致するのはイです。
選択肢別の誤答解説
- ア:データセキュリティは「検知」ではなく「防御」機能に属します。情報や記録の機密性、完全性、可用性を保護する活動です。
- イ:リスクアセスメントは「識別」機能に属します。組織に関係するサイバーセキュリティリスクを把握する説明とも一致します。
- ウ:セキュリティの継続的なモニタリングは「対応」ではなく「検知」機能に属します。イベントを発見し、対策の有効性を確認する活動です。
- エ:「分析」は「防御」ではなく「対応」機能に属します。インシデントの分析は、効果的な対応や復旧活動の支援につながります。
よくある誤解
- カテゴリ名と機能名を同じ分類階層だと思う:機能が大枠で、カテゴリはその内訳です。
- 説明文の「リスク」だけで分類する:キーワードだけでなく、何をする活動なのかを見て判断します。リスクを把握する活動は「識別」です。
- 「分析」を独立した機能だと思う:「分析」は機能ではなく、「対応」機能に属するカテゴリです。
補足コラム
NIST CSF 1.1版の5つの機能は、組織がサイバーセキュリティ上のリスクを管理するための大きな枠組みです。
- 識別:リスクや資産、組織の状況を把握する
- 防御:リスクに対する保護策を実施する
- 検知:サイバーセキュリティイベントを発見する
- 対応:発生したイベントやインシデントに対処する
- 復旧:影響を受けた機能やサービスを回復する
「リスクアセスメント=識別」「データセキュリティ=防御」「継続的なモニタリング=検知」「分析=対応」という対応関係を押さえておくと、選択肢を整理しやすくなります。
FAQ
Q. 「リスクアセスメント」は、リスクを減らす「防御」ではないのですか?
A. リスクを評価して把握する活動なので「識別」に分類されます。具体的な保護策を実施する段階が「防御」です。
A. リスクを評価して把握する活動なので「識別」に分類されます。具体的な保護策を実施する段階が「防御」です。
Q. 「継続的なモニタリング」は、対応状況を確認する活動ではないのですか?
A. CSF 1.1版では、イベントを識別したり保護対策の有効性を確認したりする活動として「検知」に分類されます。
A. CSF 1.1版では、イベントを識別したり保護対策の有効性を確認したりする活動として「検知」に分類されます。
関連キーワード: NIST CSF、識別、リスクアセスメント、防御、データセキュリティ、検知、継続的なモニタリング、対応、分析

\ せっかくなら /
システム監査技術者を
クイズ形式で学習しませんか?
クイズ画面へ遷移する→

すぐに利用可能!