
システム監査技術者 2025年 午後1 問01
オープンAPI態勢の監査に関する次の記述を読んで、設問に答えよ。
A銀行は、以前から個人預金者(以下、顧客という)向けにインターネットバンキングによるサービス(以下、IBサービスという)として、口座残高、入出金明細などの照会サービス、及び振込、振込状況確認などの決済サービスを提供している。数年前からオープンAPIを利用してIBサービスの利便性向上を図っており、顧客はフィンテック事業者が提供するスマートフォンやタブレット向けのアプリケーションソフトウェア(以下、アプリという)からIBサービスを利用できるようになった。
〔オープンAPIを利用したIBサービスの概要〕
A銀行がAPIを公開し、フィンテック事業者が提供する通帳、家計簿、決済などのアプリが、顧客の操作に応じてA銀行のIBサービスにオープンAPI経由でアクセスして結果を顧客に返す。当該アプリによるIBサービスへのアクセスは、A銀行とオープンAPI利用契約を締結したフィンテック事業者に対して、A銀行がアクセストークンを発行することによって許可される。アクセストークンは、A銀行のIBサービス利用に係る顧客との同意に基づく許可証であり、これによってフィンテック事業者のアプリがアクセスできるIBサービスの範囲が決定される。
〔金融オープン・イノベーションの推進〕
現在、インターネット経由で銀行口座の情報を取り扱うサービスを提供するフィンテック事業者には、電子決済などの代行業者(以下、電代業者という)としての登録が義務付けられている。また、銀行には努力義務として、オープンAPIを活用してセキュリティを確保しつつ電代業者との協業や連携を促進するオープンAPI態勢の整備が求められている。
〔A銀行のオープンAPI態勢〕
A銀行のIBサービスに係るオープンAPI態勢は、次の各機能から構成される。
(1) IBサービスの企画・改善
リテール業務部は、オープンAPI経由で顧客に提供するIBサービスを企画する。また、電代業者からの要望などを参考に、新規IBサービスの企画や現行IBサービスの改善を検討する。企画及び改善の内容は、IBサービス要件定義書にまとめられる。オープンAPIに係る新規公開、仕様変更及び廃止の通知は、実施の1か月前までにA銀行のホームページに掲載されるとともに、オープンAPI利用契約を締結している電代業者に送られる。
(2) オープンAPIの設計・開発・保守
情報システム部は、IBサービス要件定義書を基にオープンAPI仕様書を作成し、オープンAPIの開発及び保守を行う。当該仕様書は、処理の詳細、処理を制御するパラメータと指定可能値、接続方法などを記載したものであり、オープンAPIの仕様変更やバグ修正に伴って改訂される。
(3) オープンAPIの運用
情報システム部は、オープンAPI運用手順書に沿って、新規公開及び廃止を含めて運用を行う。運用ではオープンAPIが稼働するサーバ(以下、APIサーバという)の負荷状況、接続遮断などの各種イベントの発生状況、オープンAPI経由のアクセス状況が監視される。また、その結果は月次でオープンAPI運用報告書にまとめられ、情報システム部内で回付される。
(4) オープンAPIの接続審査
情報システム部は、公益財団法人金融情報システムセンター発行の“API接続チェックリスト”を基に、A銀行独自のAPI接続チェックリスト(以下、チェックリストという)を作成している。公開しているAPIに対する電代業者からのオープンAPI利用申請があった場合には、チェックリストを用いて、電代業者における情報セキュリティ対策の状況、認識している課題、課題への対応計画などについて審査を行う。そして、顧客情報の安全な提供が可能であることを確認した上でオープンAPI利用契約を締結する。
〔システム監査の実施指示〕
内部監査部長は、オープンAPI利用契約を締結する電代業者が増加してきたことから、オープンAPI態勢の各機能が有効に働かない場合に電代業者及び顧客に及ぼす影響を懸念した。そして、オープンAPI態勢の各機能の状況について監査を行うようシステム監査チームに指示した。
〔予備調査の結果〕
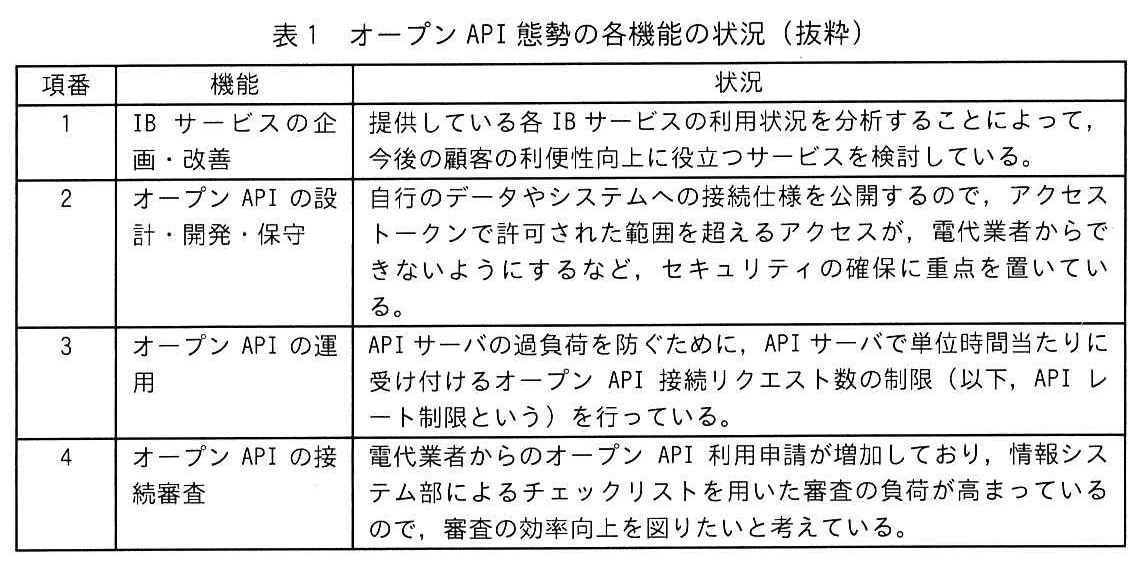
システム監査チームは、オープンAPI態勢の各機能を担うリテール業務部及び情報システム部に対して予備調査を実施し、把握した状況を表1にまとめた。
〔本調査の結果〕
システム監査チームは、本調査を実施し、指摘事項及び改善提案を次のようにまとめた。
(1) オープンAPI運用報告書が情報システム部内での回付にとどまっており、オープンAPI態勢において有効利用されていない。当該報告書にはオープンAPI経由のアクセス状況が記載されているので、他に有効利用できる余地がある。
(2) オープンAPI態勢における電代業者との協業や連携の促進の観点からは、セキュリティの確保だけでなく、電代業者におけるアプリ管理への影響を抑えるために、次の事項を考慮する必要がある。
(a) オープンAPIの仕様変更が頻繁に発生しないような設計にすること
(b) オープンAPIの仕様変更が行われた場合、それによって電代業者がIBサービスを利用できなくなることを防ぐこと
(3) APIレート制限値を超えた場合には、エラーメッセージがアプリに返され、オープンAPIへの接続が一時的に遮断されるが、APIサーバの能力に余裕がある状態でも接続が遮断される事象が発生している。DDoSなどのサイバー攻撃や不正アクセスの検知、及びそれに伴う接続遮断の形跡がないので、APIサーバで設定されているAPIレート制限値が適切でない可能性がある。不要な接続遮断によるIBサービス提供の中断を避けるために、APIレート制限値のチューニングが必要である。
(4) チェックリストによる審査に時間を要しており、契約の可否判断が遅れる傾向にあるので、IBサービスの利用開始に関して、直接的には電代業者、間接的には顧客に影響を及ぼすおそれがある。チェックリストの各確認項目を同等に取り扱うのではなく、アクセストークンに基づくリスクベースアプローチによって、審査の効率向上を図る必要がある。
設問1:
問題文を見る〔本調査の結果〕(1)について、オープンAPI運用報告書の有効利用に関してシステム監査チームが提案すべき改善内容を、30字以内で答えよ。
模範解答
リテール業務部がオープンAPI運用報告書を参照すること
解説
解答の導き方
-
本調査の結果(1)では、オープンAPI運用報告書が情報システム部内での回付にとどまり、「オープンAPI態勢において有効利用されていない」と指摘されています。したがって、改善では報告書を関係する別の機能でも活用できるようにする必要があります。
-
同じ記述から、報告書には「オープンAPI経由のアクセス状況」が記載されていると分かります。アクセス状況は、どのIBサービスがどのように利用されているかを把握する材料になります。
-
一方、IBサービスの企画・改善を担うリテール業務部は、各IBサービスの利用状況を分析して、顧客の利便性向上に役立つサービスを検討しています。そこで、オープンAPI運用報告書をリテール業務部が参照できるようにすれば、記載されたアクセス状況を企画や改善の検討に活用できます。
-
以上から、改善内容は、リテール業務部がオープンAPI運用報告書を参照するようにすることです。
誤りやすいポイント
- 報告書の作成や月次での回付を続けるだけでは、現状と同じく情報システム部内での利用にとどまります。誰が活用するかまで示す必要があります。
- 「報告書を有効活用する」のように、利用者や具体的な方法を示さないと、改善内容があいまいになります。
- APIサーバの監視強化など、報告書の記載内容や設問が問う改善から外れた対策にしないよう注意しましょう。
FAQ
Q: なぜリテール業務部が参照するのですか?
A: リテール業務部はIBサービスの企画・改善を担い、利用状況を分析してサービスを検討しているためです。報告書のアクセス状況を、その検討に活用できます。
A: リテール業務部はIBサービスの企画・改善を担い、利用状況を分析してサービスを検討しているためです。報告書のアクセス状況を、その検討に活用できます。
Q: 報告書を情報システム部内で回付するだけでは、なぜ不十分なのですか?
A: 本調査では、情報システム部内の回付にとどまり、オープンAPI態勢で有効利用されていないと指摘されています。企画・改善を担う部門にも利用を広げることが改善につながります。
A: 本調査では、情報システム部内の回付にとどまり、オープンAPI態勢で有効利用されていないと指摘されています。企画・改善を担う部門にも利用を広げることが改善につながります。
Q: 報告書のどの情報を企画・改善に使えますか?
A: オープンAPI経由のアクセス状況です。どのようにIBサービスが利用されているかを考える材料になります。
A: オープンAPI経由のアクセス状況です。どのようにIBサービスが利用されているかを考える材料になります。
関連キーワード: アクセスログ、運用報告書、情報共有、サービス改善、監査証拠

設問2:〔本調査の結果〕(2)について、(1)、(2)に答えよ。
設問2(1)
問題文を見るシステム監査チームは、オープンAPIの仕様変更によって電代業者でどのような対応が必要になると考えて、(a)に示す改善提案を行ったか。30字以内で答えよ。
模範解答
仕様変更の都度、電代業者のアプリの改修が必要になること
解説
解答の導き方
設問は、オープンAPIの仕様変更によって電代業者にどのような対応が必要になると考えたのかを問うています。
まず、本調査の結果(2)では、仕様変更による電代業者の「アプリ管理への影響を抑える」必要があるとしています。これは、仕様変更が電代業者のアプリにも影響し得ることを示しています。
次に、オープンAPI仕様書には、処理の詳細やパラメータ、接続方法などが記載されます。電代業者のアプリは、その仕様に沿ってA銀行のIBサービスに接続するため、仕様が変わると、アプリが変更後の仕様に対応できなくなる場合があります。
その場合、電代業者はアプリを変更後の仕様に合わせて改修する必要があります。したがって、(a)で仕様変更が頻繁に発生しないように求めたのは、仕様変更のたびに電代業者のアプリ改修が必要になることを避け、アプリ管理への影響を抑えるためです。
誤りやすいポイント
- 顧客がアプリを操作し直す必要がある、という意味ではありません。問われているのは電代業者側で必要となる対応です。
- 「仕様変更で利用できなくなること」だけでは、電代業者に必要な対応を具体的に答えたことになりません。利用を続けるには、アプリの改修が必要になる点まで示します。
- APIサーバやアクセストークンの設定変更と混同しないようにします。この設問では、API仕様の変更に伴うアプリへの影響が焦点です。
FAQ
Q: APIの仕様変更がアプリに影響するのはなぜですか?
A: アプリはAPIの処理内容やパラメータ、接続方法などを前提に作られているため、仕様が変わると、変更後の仕様に合わせる必要が生じる場合があります。
A: アプリはAPIの処理内容やパラメータ、接続方法などを前提に作られているため、仕様が変わると、変更後の仕様に合わせる必要が生じる場合があります。
Q: 仕様変更のたびに、必ずアプリを改修するということですか?
A: すべての変更で必ず改修が必要とは限りません。ただし、設問では仕様変更に伴って電代業者のアプリ改修が必要になることを想定しています。
A: すべての変更で必ず改修が必要とは限りません。ただし、設問では仕様変更に伴って電代業者のアプリ改修が必要になることを想定しています。
Q: (a)の改善提案は、仕様変更を全く行わないようにすることですか?
A: いいえ。必要な変更まで禁止するのではなく、頻繁な仕様変更を避け、電代業者のアプリ管理への影響を抑えることが趣旨です。
A: いいえ。必要な変更まで禁止するのではなく、頻繁な仕様変更を避け、電代業者のアプリ管理への影響を抑えることが趣旨です。
関連キーワード: オープンAPI、API仕様、インターフェース、アプリケーション保守、後方互換性
設問2(2)
問題文を見るシステム監査チームによる改善提案(b)を行うために、仕様変更後のAPI公開に当たって情報システム部が取り得る方策を二つ挙げ、それぞれ30字以内で答えよ(順不同)。
模範解答
①:仕様変更後のオープンAPIのテスト環境を提供すること
②:仕様変更前のオープンAPIを一定期間並行稼働させること
解説
解答の導き方
設問は、オープンAPIの仕様変更後に、電代業者がIBサービスを利用できなくなる事態を防ぐための方策を二つ求めています。
まず、本調査の結果(2)では、セキュリティの確保だけでなく「電代業者におけるアプリ管理への影響を抑える」ことが必要とされています。オープンAPIの仕様が変わると、それを利用するアプリの開発や設定にも変更が必要になる場合があるためです。
一つ目は、仕様変更後のAPIを試せる環境を用意することです。電代業者は、その環境でアプリの動作を確認し、必要な修正を本番環境への切替え前に済ませられます。したがって、情報システム部がテスト環境を提供する方策が導けます。
二つ目は、仕様変更と同時に従来のAPIを停止しないことです。旧仕様のAPIを一定期間利用可能にしておけば、新仕様への対応が完了していないアプリも、その期間はIBサービスを利用できます。新旧のAPIを並行して稼働させることで、電代業者が移行する時間を確保できます。
誤りやすいポイント
- 仕様変更を事前に通知するだけでは、電代業者がアプリを試験する環境や、移行するための期間を確保できるとは限りません。
- セキュリティ対策の強化は重要ですが、この設問では仕様変更によるアプリ管理への影響を抑える方策が問われています。
- 旧仕様のAPIを恒久的に残すのではなく、移行期間として一定期間並行稼働させる点が重要です。
FAQ
Q: テスト環境では、何を確認できるのですか?
A: 仕様変更後のAPIを使ってアプリが正しく動作するか、必要な修正が済んでいるかを確認できます。
A: 仕様変更後のAPIを使ってアプリが正しく動作するか、必要な修正が済んでいるかを確認できます。
Q: 新しいAPIだけを公開すればよいのではないですか?
A: 電代業者側の対応が間に合わない場合、アプリからIBサービスを利用できなくなるおそれがあります。旧仕様のAPIも一定期間利用可能にすることで、移行の猶予を設けられます。
A: 電代業者側の対応が間に合わない場合、アプリからIBサービスを利用できなくなるおそれがあります。旧仕様のAPIも一定期間利用可能にすることで、移行の猶予を設けられます。
Q: 事前通知とテスト環境・並行稼働は、どう違いますか?
A: 事前通知は変更内容を知らせるものです。テスト環境は変更後の動作確認を可能にし、並行稼働は新仕様への移行期間中も旧仕様での利用を可能にします。
A: 事前通知は変更内容を知らせるものです。テスト環境は変更後の動作確認を可能にし、並行稼働は新仕様への移行期間中も旧仕様での利用を可能にします。
関連キーワード: API仕様変更、テスト環境、並行稼働、システム移行、互換性
設問3:
問題文を見る〔本調査の結果〕(3)について、APIサーバで設定されているAPIレート制限値以外にシステム監査チームが入手した監査証拠を含め、当該状況を発見した監査手続を、45字以内で答えよ。
模範解答
オープンAPI運用報告書を閲覧し、APIサーバの負荷と接続遮断との関係を分析した。
解説
解答の導き方
-
問われているのは、APIレート制限値の設定を確認することだけではなく、接続遮断が起きた状況を監査でどう発見したかです。そのため、設定値以外に、状況を裏付ける監査証拠を特定します。
-
オープンAPIの運用では、「APIサーバの負荷状況」と「接続遮断などの各種イベントの発生状況」が監視されています。さらに、その結果は月次のオープンAPI運用報告書にまとめられます。つまり、報告書には、サーバ負荷と接続遮断の発生状況を照合するための情報が記録されていると分かります。
-
本調査では、APIサーバの能力に余裕があるにもかかわらず接続が遮断される事象が見つかっています。運用報告書を閲覧し、負荷状況と接続遮断の発生状況を分析すれば、負荷が高くないときにも遮断が起きているかを確認できます。その関係を調べることが、APIレート制限値が適切でない可能性を発見する監査手続につながります。
誤りやすいポイント
- APIレート制限値だけを確認することでは不十分です。設問は、その値以外の監査証拠も含めた手続を求めています。
- 接続遮断の発生件数だけを見るのではなく、APIサーバの負荷との関係を分析することが重要です。
- APIレート制限値を変更することは改善策です。設問が求めているのは、問題を発見するために行った監査手続です。
FAQ
Q: なぜオープンAPI運用報告書を監査証拠として使うのですか?
A: 月次でまとめられ、APIサーバの負荷や接続遮断などのイベントが記録されるため、発生状況を確認し、負荷との関係を分析できるからです。
A: 月次でまとめられ、APIサーバの負荷や接続遮断などのイベントが記録されるため、発生状況を確認し、負荷との関係を分析できるからです。
Q: 負荷と接続遮断の関係を分析すると、何が分かりますか?
A: サーバに余裕があるときにも遮断が起きているかを確認できます。そのような状況があれば、APIサーバの能力以外の要因として、APIレート制限値が適切でない可能性を検討できます。
A: サーバに余裕があるときにも遮断が起きているかを確認できます。そのような状況があれば、APIサーバの能力以外の要因として、APIレート制限値が適切でない可能性を検討できます。
Q: 設定値を確認するだけでは、なぜ足りないのですか?
A: 設定値だけでは、実際にどのような負荷のときに接続遮断が起きたかは分かりません。運用報告書に記録された実際の状況と照らし合わせる必要があります。
A: 設定値だけでは、実際にどのような負荷のときに接続遮断が起きたかは分かりません。運用報告書に記録された実際の状況と照らし合わせる必要があります。
関連キーワード: APIレート制限、運用報告書、監査証拠、負荷監視、監査手続
設問4:
問題文を見る〔本調査の結果〕(4)について、システム監査チームが意図したリスクベースアプローチの内容を、50字以内で答えよ。
模範解答
アクセスを許可するIBサービスの範囲の広さによってチェックリストの確認項目を決定する。
解説
解答の導き方
この設問では、審査の効率を高めるために、チェックリストの確認項目をどのように決めるのかが問われています。
まず、アクセストークンは、電代業者のアプリがアクセスできるIBサービスの範囲を決めるものです。本文には、アクセストークンが「顧客との同意に基づく許可証」であり、アクセスできるIBサービスの範囲を決定するとあります。したがって、アクセストークンを見れば、その電代業者が顧客情報やサービスにどこまでアクセスできるかが分かります。
次に、アクセスできる範囲が広いほど、取り扱う情報や利用可能なサービスが広がり、確認すべきセキュリティ上の事項も多くなります。例えば、口座残高や入出金明細の照会だけを行う場合と、振込などの決済サービスも利用できる場合では、想定されるリスクや必要な確認内容が異なります。
本調査では、チェックリストの確認項目を一律に扱うのではなく、「アクセストークンに基づくリスクベースアプローチ」によって審査を効率化する必要があるとしています。つまり、アクセスを許可するIBサービスの範囲の広さに応じて、チェックリストで確認する項目を決めるという考え方です。
誤りやすいポイント
- 審査を効率化することだけに着目し、確認項目を一律に減らすと考えないようにします。アクセス範囲に応じて確認内容を変えることが要点です。
- 電代業者の規模や申請件数を基準にするのではありません。本文では、アクセストークンが決めるIBサービスへのアクセス範囲がリスクの判断材料です。
- アクセス範囲が狭い場合でも、審査を省略するという意味ではありません。許可される範囲に応じて、必要な確認項目を選びます。
FAQ
Q: アクセストークンを審査に使うのはなぜですか?
A: アクセストークンによって、アプリが利用できるIBサービスの範囲が決まるためです。その範囲をリスクの判断材料にできます。
A: アクセストークンによって、アプリが利用できるIBサービスの範囲が決まるためです。その範囲をリスクの判断材料にできます。
Q: アクセス範囲が広い場合、どのように審査しますか?
A: より多くの情報やサービスにアクセスできるため、その範囲に応じた確認項目をチェックリストから選びます。
A: より多くの情報やサービスにアクセスできるため、その範囲に応じた確認項目をチェックリストから選びます。
Q: リスクベースアプローチは、審査項目を単純に減らすことですか?
A: いいえ。リスクに応じて確認項目を選ぶ方法です。必要な確認を保ちながら、審査を効率化します。
A: いいえ。リスクに応じて確認項目を選ぶ方法です。必要な確認を保ちながら、審査を効率化します。
関連キーワード: アクセス制御、アクセストークン、リスクベースアプローチ、最小権限、セキュリティ審査

