
システム監査技術者 2025年 午後1 問02
クラウドサービスを利用したシステムの監査に関する次の記述を読んで、設問に答えよ。
K社は、事務機器を製造し、販売店経由で販売している企業である。K社の情報システム部は、販売店を支援するために、専用Webサイトで受発注、納期回答などの機能を提供する販売支援システム(以下、本システムという)を構築し、運用している。本システムはK社が保有するシステム基盤上で稼働していたが、システム管理の負荷とコストの軽減を目的として、2年前にL社のIaaSに移行した。
移行後、大きな障害はなく順調に稼働していたが、2か月前に、IaaSのシステム管理に使用するコンソール(以下、管理コンソールという)のアクセス制御においてIPアドレス制限の設定漏れが見つかった。幸いにも情報の漏えい事故にはつながらなかったが、他社ではクラウドサービスの設定漏れを起因とした事故が多発している。そこで、K社の内部監査室のシステム監査チームは、IaaSを利用する際のリスクに対して、本システムの管理が適切に行われているかどうかを監査することとした。
〔予備調査の結果〕
システム監査チームは、情報システム部から本システムに関する資料を入手するとともに、情報システム部長にインタビューを行い、本システムの概要と設定漏れの経緯を調査した。その結果の抜粋は次のとおりである。
(1) 本システムの概要
本システムの利用者は、当社の従業員及び販売店である。L社のIaaS上で稼働するアプリケーションシステム(以下、アプリケーションという)は外部委託先であるM社が開発している。製品情報、受発注情報、販売店情報などがIaaS上のストレージに保管されている。
(2) 本システムの管理体制
情報システム部のS氏がシステム管理者として任命されている。また、IaaSの管理業務とアプリケーションの保守業務はM社に外部委託されている。インタビューの回答によると、現在、IaaSのシステム管理者権限を保有しているのは、S氏及びM社の担当者2名の計3名である。
(3) 設定漏れの経緯
2か月前に、情報システム部がセキュリティベンダーに委託して、K社のシステムに対する社外からのネットワーク診断を実施した。その結果、本システムの管理コンソールへのアクセスについて、IPアドレス制限が設定されていないとの指摘を受けた。
管理コンソールでは、仮想マシン、アクセス制御、ログ、監視、バックアップなどのIaaSの管理に係る重要な設定が行われる。そのために、IaaSの利用開始時から、K社とM社の接続元IPアドレスだけにアクセスが制限されていた。
しかし、6か月前の定期保守の際に、M社の担当者が管理コンソールに接続できなくなる事象が発生したので、M社から連絡を受けたS氏がIPアドレスの制限を解除する設定を行い、対処した。その後、セキュリティベンダーから指摘を受けるまで、この設定を戻していなかった。
S氏がログを確認したところ、3か月前に、許可していない外部の接続元IPアドレスから管理コンソールへのログインを試みたものの、失敗した履歴が残っていた。
(4) セキュリティ強化策
今回の設定漏れを踏まえて、情報システム部で次の二つの対策を行った。
① 管理コンソールでIaaSの設定をする際は、変更管理台帳にその記録を残すようにした。これに加えて、今回のような設定漏れを自動検知し、システム管理者に通知する自動化ツールの導入を検討中である。
② システム管理者権限のアカウントについて、IaaSの機能として利用できる多要素認証をアカウント単位で“必須”に設定し、セキュリティを強化した。
(5) その他のシステム管理状況
① K社の“クラウドサービス利用に係る情報セキュリティ基準”(以下、クラウド利用基準という)では、IaaSを利用したシステムについて、ゲストOSやミドルウェアなどのソフトウェアの脆弱性診断を毎月実施することが定められている。また、発見された脆弱性の深刻度及び緊急度に応じた対処の判断基準が示されている。本システムも毎月脆弱性診断を実施しており、発見された脆弱性の対処に伴い不具合が発生しないと判断したセキュリティパッチは、四半期ごとの定期保守に合わせて適用する対処をしている。
② 緊急時に備え、IaaSの監査ログ機能を使用して、システム管理者権限の操作ログを1年間取得している。なお、操作ログは暗号化され、システム管理者権限のアカウント以外では操作ログへアクセスできない。
③ L社の責任範囲であるデータセンターやハードウェア、ホストOSなどのセキュリティ管理状況については、L社の外部監査人による保証報告書がL社から提供されている。
④ M社とは、IaaSの管理業務とアプリケーションの保守業務に係る業務委託契約を締結している。S氏とM社とは毎週定例会を実施しており、業務の実施状況や課題などを議論し、議事録が残されている。
〔監査手続の検討〕
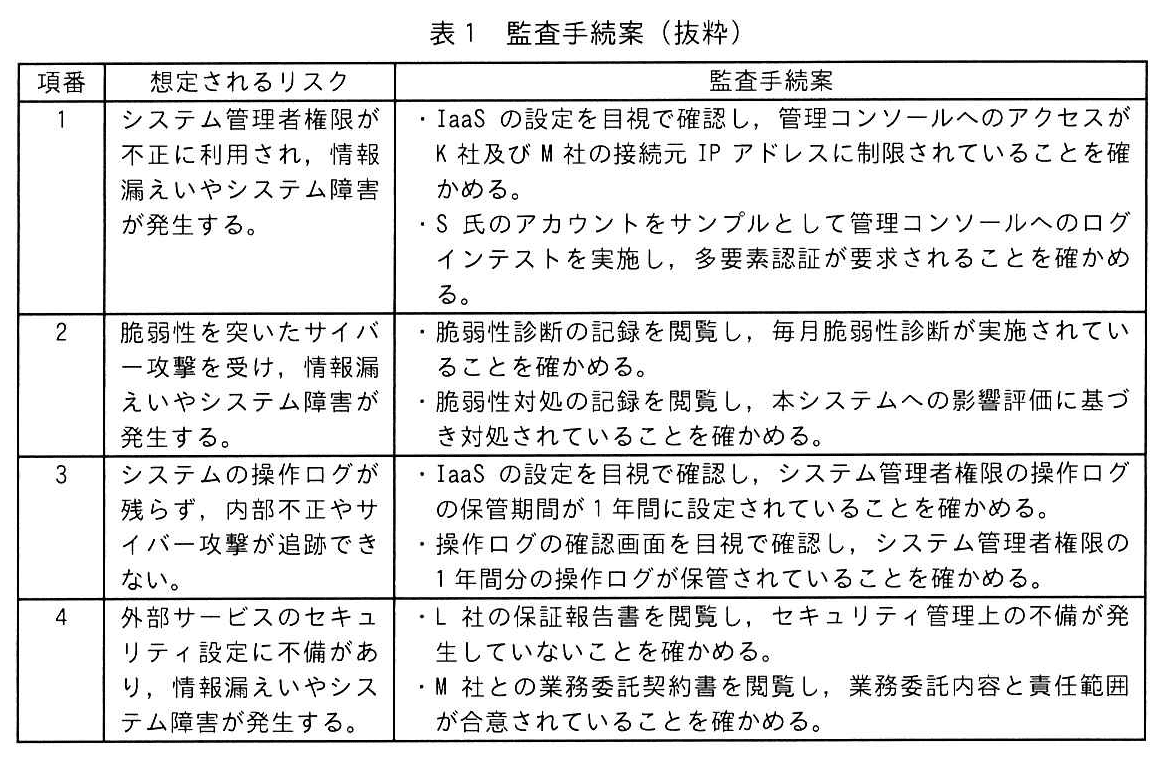
システム監査チームは、予備調査の結果を踏まえて、想定されるリスクの洗い出しと監査手続の検討に着手した。監査手続案を表1に示す。
〔内部監査室長の指示〕
内部監査室長は、予備調査の結果と表1をレビューして、次のとおり監査チームに指示した。
(1) 表1項番1について、現在の監査手続案では不十分である。システム管理者権限がIaaSで適切に設定されていることを確かめる監査手続を盛り込むこと。
(2) 表1項番2について、予備調査の結果を踏まえると、現在のコントロールには懸念がある。実施されているコントロールの詳細を確かめること。
(3) 表1項番3について、現在の監査手続案では不十分である。システム管理者の権限に関して、保管されている操作ログの完全性が確保されていることを確かめること。
(4) 表1項番4について、設定漏れを検知する自動化ツールが導入されるまでの間、実施可能な対策が講じられていることを確かめること。
(5) 全体に係る内容として、予備調査の結果を踏まえると、K社の本システムの管理体制は内部不正の観点で課題があるので、今後の対応方針や計画を確かめること。
設問1:
問題文を見る〔内部監査室長の指示〕(1)について、システム監査チームが追加で盛り込む監査手続において確認すべき内容を二つ挙げ、それぞれ40字以内で答えよ(順不同)。
模範解答
①:S氏及びM社の担当者2名以外にシステム管理者権限が付与されていないこと
②:M社の担当者2名のアカウントに多要素認証が必須で設定されていること
解説
解答の導き方
-
内部監査室長の指示(1)は、IaaS上でシステム管理者権限が適切に設定されているかを確認する監査手続の追加を求めています。したがって、誰に権限が付与されているかと、その権限を持つアカウントに必要な認証が設定されているかの両面を確認します。
-
本文には、現在のシステム管理者権限の保有者は「S氏及びM社の担当者2名の計3名」とあります。この3名以外にも権限が付与されていれば、権限のない者がIaaSの重要な設定を変更できるおそれがあります。そのため、権限の割当てを確認し、S氏及びM社の担当者2名以外にシステム管理者権限が付与されていないことを確かめます。
-
さらに、情報システム部は、システム管理者権限のアカウントについて多要素認証をアカウント単位で必須に設定しています。表1の手続案では、S氏のアカウントでログインテストを行うことになっていますが、それだけではM社の担当者のアカウントにも必須設定がされているかは確認できません。したがって、M社の担当者2名のアカウントについても、多要素認証が必須で設定されていることを確認します。
誤りやすいポイント
- システム管理者権限の保有者が計3名だという情報だけで十分と考え、ほかのアカウントへの権限付与がないかを確認しないことです。確認対象は人数だけでなく、権限が付与されているアカウントです。
- S氏のアカウントで多要素認証を確認すれば、ほかの管理者のアカウントも確認できたと考えることです。アカウント単位の設定なので、M社の担当者2名についても確認が必要です。
- M社の担当者は外部委託先だからと、システム管理者権限の確認対象から外すことです。本文ではM社の担当者も権限を保有しているため、確認対象に含めます。
FAQ
Q: なぜ、システム管理者権限が付与されているアカウントを確認する必要があるのですか?
A: 管理者権限を持つアカウントが増えると、設定変更や情報へのアクセスができる者も増え、不正利用や誤操作のリスクが高まるためです。
A: 管理者権限を持つアカウントが増えると、設定変更や情報へのアクセスができる者も増え、不正利用や誤操作のリスクが高まるためです。
Q: なぜ多要素認証の確認対象にM社の担当者も含めるのですか?
A: M社の担当者もシステム管理者権限を保有しており、そのアカウントもIaaSの設定変更に利用できるためです。
A: M社の担当者もシステム管理者権限を保有しており、そのアカウントもIaaSの設定変更に利用できるためです。
Q: S氏のログインテストで多要素認証を確認すれば十分ですか?
A: 十分ではありません。アカウント単位で必須設定されているため、S氏の確認だけではM社の担当者の設定状況は分かりません。
A: 十分ではありません。アカウント単位で必須設定されているため、S氏の確認だけではM社の担当者の設定状況は分かりません。
関連キーワード: アクセス制御、多要素認証、特権アカウント、最小権限、監査手続

設問2:
問題文を見る〔内部監査室長の指示〕(2)について、内部監査室長が懸念している内容を、35字以内で答えよ。
模範解答
脆弱性の緊急度を考慮せずに定期保守に合わせて対処していること
解説
解答の導き方
-
まず、クラウド利用基準では、脆弱性を見つけるだけでなく、「深刻度及び緊急度に応じた対処の判断基準」に従って対処することが求められています。つまり、脆弱性の危険性に応じて、対処の時期も判断する必要があります。
-
本システムでは「毎月脆弱性診断を実施」しています。一方、脆弱性への対処については、不具合が発生しないと判断したセキュリティパッチを「四半期ごとの定期保守に合わせて適用」しています。
-
ここで注目するのは、脆弱性診断を定期的に行っているかどうかではなく、発見した脆弱性への対処時期が、緊急度に応じて判断されているかどうかです。記述された運用では、パッチの適用時期が定期保守に合わせられており、緊急度に応じて早期に対処する運用が明確ではありません。
-
したがって、内部監査室長が懸念しているのは、脆弱性の緊急度を考慮せず、定期保守の時期に合わせて対処していることです。脆弱性診断を実施していることや、パッチ適用そのものを取りやめていることが問題の中心ではありません。
誤りやすいポイント
- 毎月診断しているため問題はない、と判断してしまうことです。脆弱性の発見と、発見後に適切な時期に対処することは別の管理です。
- 「パッチを適用していないこと」が懸念だと考えることです。本文では適用する運用が示されており、問題は適用時期が緊急度に応じているかどうかです。
- 診断の頻度に注目し、対処の判断基準や適用時期を見落とすことです。
FAQ
Q: 不具合が発生しないと判断したパッチなら、四半期ごとの適用で問題ありませんか?
A: 不具合が発生しないことだけでなく、脆弱性の緊急度も踏まえて適用時期を判断する必要があります。
A: 不具合が発生しないことだけでなく、脆弱性の緊急度も踏まえて適用時期を判断する必要があります。
Q: 月次の脆弱性診断を実施していれば、緊急度への対応もできているといえますか?
A: いいえ。診断の実施頻度だけでは、発見した脆弱性を緊急度に応じた時期に対処しているかは分かりません。
A: いいえ。診断の実施頻度だけでは、発見した脆弱性を緊急度に応じた時期に対処しているかは分かりません。
関連キーワード: 脆弱性診断、脆弱性管理、緊急度、セキュリティパッチ、定期保守
設問3:
問題文を見る〔内部監査室長の指示〕(3)について、システム監査チームが確認すべき具体的な内容を、30字以内で答えよ。
模範解答
システム管理者権限で操作ログを変更又は削除できないこと
解説
解答の導き方
-
設問(3)では、システム管理者の権限に関して、保管されている操作ログの「完全性」が確保されているかを確認します。ここでいう完全性は、ログが必要な期間保管されているだけでなく、記録された内容が改変されたり、削除されたりしていないことも含みます。
-
本文には、操作ログについて「システム管理者権限のアカウント以外では操作ログへアクセスできない」とあります。ログが暗号化されていても、システム管理者権限を持つ利用者がログにアクセスできる以上、その権限でログの内容を変更したり削除したりできないかを確認する必要があります。
-
表1の現在の監査手続案は、保管期間の設定と、1年間分のログが保管されていることを確認するものです。しかし、ログが保管されていることだけでは、途中で変更・削除されていないことまでは確かめられません。
-
したがって、システム管理者権限を使って操作ログを変更又は削除できないことを確認するのが、指示(3)に対応する具体的な監査手続です。
誤りやすいポイント
- ログが暗号化されていることだけで、改ざんや削除を防止できていると判断しないようにします。暗号化と、変更・削除を防ぐ権限設定の確認は別です。
- ログが1年間分保管されていることと、ログの完全性が保たれていることは別の確認事項です。保管期間や存在だけでは、途中で変更・削除された可能性を排除できません。
- 「ログにアクセスできないこと」を確認するのではありません。本文では、システム管理者権限のアカウントはログにアクセスできるため、その権限で変更・削除できないかが焦点です。
FAQ
Q: システム管理者がログを閲覧できること自体が問題なのですか?
A: 閲覧できることだけが問題なのではありません。閲覧に使う権限でログを変更・削除できると、後から調査する際の証拠として信頼できなくなるため、その可否を確認します。
A: 閲覧できることだけが問題なのではありません。閲覧に使う権限でログを変更・削除できると、後から調査する際の証拠として信頼できなくなるため、その可否を確認します。
Q: 表1の「1年間分の操作ログが保管されていること」の確認では不十分なのですか?
A: それで分かるのは、確認時点でログが保管されていることです。ログの内容が変更・削除されずに保たれていることまでは確認できません。
A: それで分かるのは、確認時点でログが保管されていることです。ログの内容が変更・削除されずに保たれていることまでは確認できません。
Q: 暗号化されていれば、ログの完全性も確保されますか?
A: 暗号化されていることだけでは、システム管理者権限による変更・削除ができないとは判断できません。権限設定を確認する必要があります。
A: 暗号化されていることだけでは、システム管理者権限による変更・削除ができないとは判断できません。権限設定を確認する必要があります。
関連キーワード: 監査ログ、ログの完全性、アクセス制御、特権管理、改ざん防止
設問4:
問題文を見る〔内部監査室長の指示〕(4)について、現時点で可能な対策と考えられる内容を、45字以内で答えよ。
模範解答
M社との定例会において変更管理台帳をレビューし、設定漏れがないことを確かめること
解説
解答の導き方
-
問われているのは、設定漏れを自動検知するツールが導入されるまでの間に、実施できる対策です。自動化ツールは「導入を検討中」とあるため、導入済みの仕組みではなく、現在ある手段を使った対策を考えます。
-
現在は「変更管理台帳にその記録を残すようにした」とあります。つまり、IaaSの設定変更を記録する材料はすでにあります。ただし、台帳に記録を残すだけでは、記録漏れや設定漏れを見つけられるとは限りません。台帳の内容を確認する作業が必要です。
-
また、IaaSの管理業務はM社に委託されており、S氏とM社は「毎週定例会を実施しており、業務の実施状況や課題などを議論」しています。この既存の定例会を使えば、新たな仕組みを導入する前でも、台帳を確認する機会を設けられます。
-
したがって、M社との定例会で変更管理台帳をレビューし、設定変更が適切に記録され、設定漏れがないことを確認する方法が、現時点で実施可能な対策です。
誤りやすいポイント
- 自動化ツールの導入を、すでに実施されている対策として答えること。「導入を検討中」なので、導入前に行える対応を考えます。
- 変更管理台帳を作成・記録するだけで十分と考えること。設定漏れの検知には、台帳の内容を確認する手順が必要です。
- M社との定例会という既存の機会を使わず、新たな会議や仕組みの導入だけを提案すること。設問は現時点で可能な対策を求めています。
FAQ
Q: なぜ変更管理台帳を確認する必要があるのですか?
A: 設定変更を記録するだけでは、設定漏れや記録漏れに気付けない可能性があるためです。台帳をレビューし、設定が適切に管理されているかを確認します。
A: 設定変更を記録するだけでは、設定漏れや記録漏れに気付けない可能性があるためです。台帳をレビューし、設定が適切に管理されているかを確認します。
Q: 定例会で確認するのはなぜですか?
A: S氏とM社は毎週定例会を実施しており、業務の状況や課題を話し合っています。その既存の場を活用すれば、ツールの導入を待たずに確認を始められます。
A: S氏とM社は毎週定例会を実施しており、業務の状況や課題を話し合っています。その既存の場を活用すれば、ツールの導入を待たずに確認を始められます。
関連キーワード: 変更管理、構成管理、アクセス制御、監査証跡
設問5:
問題文を見る〔内部監査室長の指示〕(5)について、内部監査室長が指摘した管理体制上の課題を、35字以内で答えよ。
模範解答
システム管理者がS氏1名のため業務に対する牽制が働かないこと
解説
解答の導き方
-
設問は、K社の管理体制について、内部不正の観点でどのような課題があるかを問うています。したがって、設定漏れへの対策や脆弱性診断の頻度ではなく、重要な操作を誰が担い、その操作を誰が確認する体制になっているかに注目します。
-
本文には、情報システム部のS氏が「システム管理者として任命」されているとあります。一方、M社の担当者もIaaSのシステム管理者権限を持っていますが、M社は外部委託先です。権限を持つアカウントが複数あることと、K社内で管理者の業務を相互に確認できる体制があることは別です。
-
さらに、S氏が管理コンソールのIPアドレス制限を解除し、その後に設定を戻していなかったことが分かっています。このように重要な設定を行う担当者がK社内でS氏だけだと、S氏の操作を別の担当者が確認する仕組みが働きにくくなります。これは、内部不正の防止や発見に必要な牽制が不足しているという課題につながります。
誤りやすいポイント
- IaaSの管理者権限を持つ人が計3名いることだけを見て、K社内で十分な相互確認ができていると判断しないようにします。M社の担当者は外部委託先であり、K社内の牽制役とは区別して考えます。
- IPアドレス制限の設定漏れや多要素認証の設定に注目しすぎないようにします。ここで問われているのは、技術的な設定ではなく、内部不正の観点での管理体制です。
- 「業務が滞りなく行われているか」ではなく、管理者の操作に対して別の担当者による確認や承認が働くかを考えます。
FAQ
Q: M社の担当者もシステム管理者権限を持っているのに、なぜ牽制が不足するのですか。
A: 権限を持つ人が複数いても、それだけでK社内の独立した確認体制があるとはいえません。K社内で管理者業務を担う人がS氏だけである点が課題です。
A: 権限を持つ人が複数いても、それだけでK社内の独立した確認体制があるとはいえません。K社内で管理者業務を担う人がS氏だけである点が課題です。
Q: 週次の定例会があれば、S氏の操作を確認できるのではありませんか。
A: 定例会の実施や議事録の作成だけでは、管理者の個々の操作を別の担当者が確認・承認しているとは限りません。操作に対する牽制があるかを確認する必要があります。
A: 定例会の実施や議事録の作成だけでは、管理者の個々の操作を別の担当者が確認・承認しているとは限りません。操作に対する牽制があるかを確認する必要があります。
Q: この課題は、管理者権限の設定を厳しくするだけで解消できますか。
A: 権限設定の強化は有効ですが、担当者を分け、重要な操作を別の担当者が確認する職務分掌や相互牽制も必要です。
A: 権限設定の強化は有効ですが、担当者を分け、重要な操作を別の担当者が確認する職務分掌や相互牽制も必要です。
関連キーワード: 職務分掌、相互牽制、特権アカウント、内部不正、変更管理

