
\ せっかくなら /
情報セキュリティマネジメントを
クイズ形式で学習しませんか?
クイズを始める→
すぐに利用可能!
情報セキュリティマネジメント試験 過去問・解説一覧
年度・セッション別の情報セキュリティマネジメント試験過去問題集
情報セキュリティマネジメント試験の過去問演習について
本ページでは情報セキュリティマネジメント試験の過去問を年度・セッション別に計448問収録しています。情報セキュリティマネジメント試験は過去問演習が合格への最短ルートです。年度別・セッション別の問題リストから自由に問題を選び、解答・解説を確認できます。
スマートフォンにも最適化されているため、通勤・通学などのスキマ時間学習にも活用してください。情報セキュリティマネジメント試験の試験概要・出題形式・難易度・合格率の推移は、このページ下部にまとめて掲載しています。
※日程・手数料は2026年11月9日時点のIPAの案内によります。受験する前にIPA公式で最新の案内を確かめてください。合格率はIPAの統計資料の数値です。
情報セキュリティマネジメント試験(SG)とは
情報セキュリティマネジメント試験(SG)は、情報システムの利用部門で情報セキュリティリーダーとして、情報及び情報システムを安全に活用するために、情報セキュリティが確保された状況を実現し、維持・改善する人を対象としたレベル2の国家試験です。システムを作る側ではなく利用する部門の立場から、情報セキュリティマネジメントの計画・運用・評価・改善を担う力を問います。
試験の基本情報(令和8年度)
- 実施:独立行政法人情報処理推進機構(IPA)
- 実施回数:CBT方式で通年実施(2026年12月28日〜2027年1月下旬は一時休止の予定)
- 受験資格:なし(年齢・学歴・実務経験を問わない)
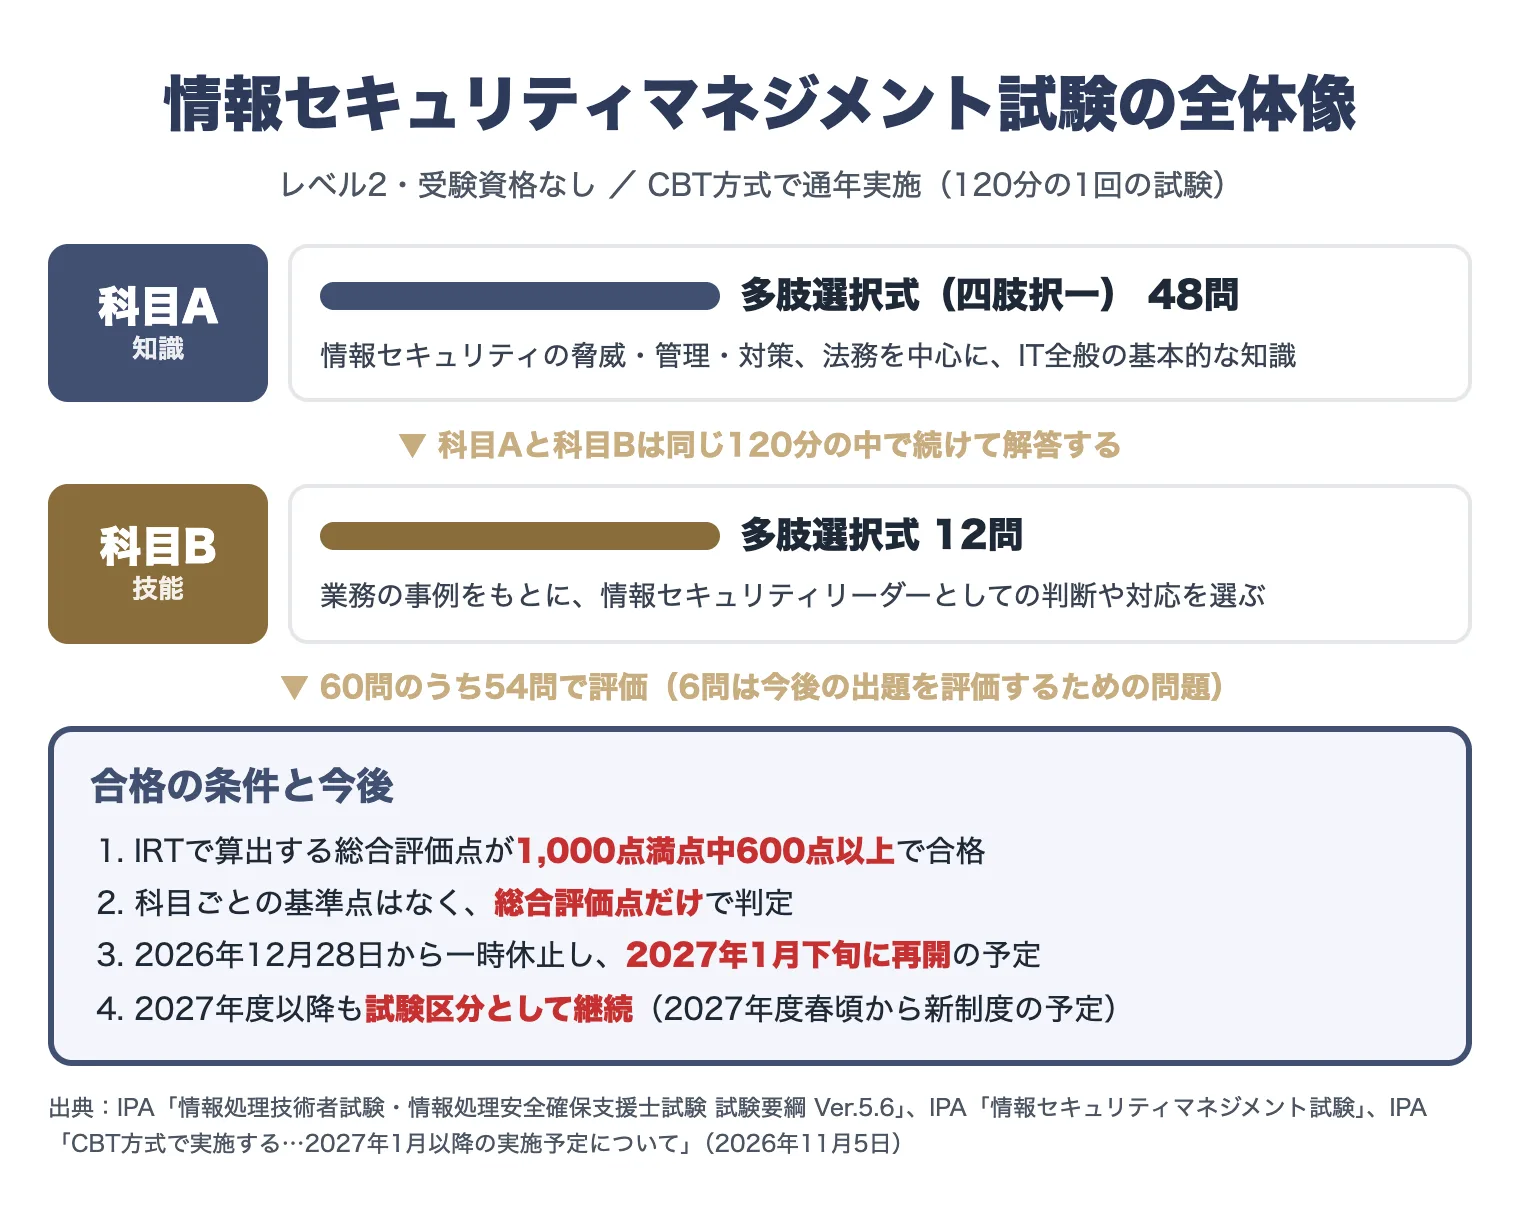
- 試験科目:科目A(四肢択一48問)と科目B(多肢選択式12問)。1つの試験時間(120分)の中でまとめて解答する
- 試験方式:CBT方式(テストセンターのパソコンで解答)
- 合格基準:IRTで算出する総合評価点が1,000点満点中600点以上。科目ごとの基準点はない
- 受験手数料:7,500円(税込)
- 合格率:令和7年度は70.0%(IPAの統計資料)
- 今後:2027年度以降も試験区分として継続し、2027年度春頃から新しい試験制度で実施される予定
試験科目と試験時間・配点
科目Aと科目Bは別々の試験ではなく、1つの試験時間(120分)の中でまとめて解答します。
| 科目 | 出題形式・問題数 | 問う内容 |
|---|---|---|
| 科目A | 多肢選択式(四肢択一)48問 | 知識 |
| 科目B | 多肢選択式12問 | 業務の事例をもとにした技能 |
- 60問のうち評価に使うのは54問で、残りの6問は今後の出題を評価するための問題です。
- 採点はIRT(項目応答理論)に基づき、科目A・科目Bを合わせた総合評価点(1,000点満点)を算出します。1問ごとの配点は決まっていません。
- 科目ごとの基準点はなく、総合評価点だけで合否が決まります(詳しくは下の「合格基準」)。
対象者像と求められる力
IPAは対象者像を「情報システムの利用部門にあって、情報セキュリティリーダーとして、部門の業務遂行に必要な情報セキュリティ対策や組織が定めた情報セキュリティ諸規程(情報セキュリティポリシーを含む組織内諸規程)の目的・内容を適切に理解し、情報及び情報システムを安全に活用するために、情報セキュリティが確保された状況を実現し、維持・改善する者」としています。IT部門に限らず、業務部門で情報セキュリティを推進する担当者や、これから情報セキュリティを学ぶ社会人・学生が主な受験者層です。
IPAの試験要綱は、業務と役割・期待する技術水準として次のような点を挙げています(要約)。
- 部門の情報資産を特定し、情報セキュリティリスクアセスメントを行い、リスク対応策をまとめる
- 情報システムの調達や業務の外部委託に際して、情報セキュリティの要求事項を明確にし、実施状況を確認する
- 部門の情報システムの利用時における情報セキュリティを確保する
- 部門のメンバーの情報セキュリティ意識とコンプライアンスを向上させ、内部不正などのインシデントを未然に防ぐ
- インシデントの発生時やそのおそれがあるときに、情報セキュリティリーダーとして、諸規程や法令・ガイドライン・規格に基づいて適切に対処する
- 部門の情報セキュリティマネジメントの一部を独力で遂行する。部門の対策の一部を独力で、又は上位者の指導の下に実現する
- IT全般に関する基本的な用語・内容を理解する
- 情報セキュリティ機関や他の企業などから動向や事例を収集し、部門の環境への適用の必要性を評価する
出題範囲(シラバス)
現行シラバス(Ver.4.1)
IPAのシラバスVer.4.1は、科目Aの「要求される知識」と、科目Bの「要求される技能」の2部で構成されています。
- 要求される知識(科目A)
- 重点分野:セキュリティ、法務
- その他の分野:システム構成要素、データベース、ネットワーク、プロジェクトマネジメント、サービスマネジメント、システム監査、システム戦略、システム企画、企業活動
- 要求される技能(科目B)
- 情報セキュリティマネジメントの計画、情報セキュリティ要求事項に関すること(情報資産管理の計画、リスクアセスメントとリスク対応、情報セキュリティ要求事項の提示など)
- 情報セキュリティマネジメントの運用・継続的改善に関すること(情報資産の管理、システム利用時のセキュリティ確保、外部委託、インシデント管理、意識向上、コンプライアンスの運用、継続的改善、動向・事例情報の収集と評価)
2027年度からの出題範囲(新体系の中分類)
2027年度(予定)から、情報処理技術者試験・情報処理安全確保支援士試験の出題範囲は、全試験区分で共通の新しい知識体系(7大分類・30中分類)で定義されます。IPA「出題範囲等の改定案」(Ver.1.0、2026年3月公表)の表から、情報セキュリティマネジメント試験の科目Aが対象とする中分類を転記したものが次の表です。重点分野(◎)は、その後に公表されたSGのシラバス案(Ver.0.1、2026年9月30日公表)に合わせています。中分類は全試験共通の区分で、試験ごとに対象とする範囲と重点が異なります。
2026年度までの試験は現行のシラバスの体系で出題され、この新体系が適用されるのは2027年度以降の試験からです。以下の表と集計は、2027年度以降の受験に向けた見通しとしてお読みください。
| 大分類 | 中分類(No.) | 科目A |
|---|---|---|
| ビジネス変革 | ビジネス変革の方法論(1) | — |
| ビジネス変革 | 経営戦略・デジタル戦略(2) | — |
| ビジネス変革 | ビジネスモデル・ビジネスプロセス(3) | — |
| ビジネス変革 | サービスマネジメント(4) | ○ |
| ビジネス変革 | プロジェクトマネジメント(5) | — |
| ビジネス変革 | デザインのアプローチ(6) | — |
| ビジネス変革 | マインド・スタンス(7) | — |
| データ・AIの利活用 | データマネジメント(8) | — |
| データ・AIの利活用 | データ分析・データ利活用(9) | ○ |
| データ・AIの利活用 | AI利活用(10) | ○ |
| 組織活動 | 経営・組織論(11) | ○ |
| 組織活動 | ガバナンス・監査(12) | ○ |
| デジタル技術 | デジタルサービス・デジタルツール(13) | — |
| デジタル技術 | システムの種類・構成(14) | — |
| デジタル技術 | クラウド(15) | ○ |
| デジタル技術 | ネットワーク(16) | ○ |
| デジタル技術 | データベース(17) | — |
| デジタル技術 | AI技術(18) | — |
| デジタル技術 | 情報デザイン・情報メディア(19) | — |
| システムの開発・運用 | システムライフサイクルプロセス(20) | — |
| システムの開発・運用 | 開発・運用の方法論(21) | — |
| システムの開発・運用 | アルゴリズム・プログラミング(22) | — |
| セキュリティ | 情報セキュリティの脅威(23) | ◎ |
| セキュリティ | 情報セキュリティマネジメント(24) | ◎ |
| セキュリティ | 情報セキュリティ対策(25) | ◎ |
| セキュリティ | セキュリティ実装技術・評価(26) | ○ |
| 倫理・コンプライアンス | 情報倫理・AI倫理(27) | ○ |
| 倫理・コンプライアンス | ビジネス関連法規(28) | ○ |
| 倫理・コンプライアンス | プライバシー関連法規(29) | ◎ |
| 倫理・コンプライアンス | セキュリティ関連法規(30) | ◎ |
凡例は、○=出題範囲、◎=重点分野、—=出題範囲外です。
◎の中分類(情報セキュリティの脅威、情報セキュリティマネジメント、情報セキュリティ対策、プライバシー関連法規、セキュリティ関連法規)は、IPAがシラバス案Ver.0.1で重点分野としている中分類です。改定案Ver.1.0の表では、重点分野は前の3つでした。範囲外(—)の15個の中分類は、情報セキュリティマネジメント試験では出題されません。シラバス(小分類・項目・用語例)はVer.0.1の案が公表されている段階で、中分類の枠組みも細目も、IPAは今後変わる可能性があるとしています。
科目A:中分類別の出題数と傾向
情報セキュリティマネジメント試験の科目A(旧・午前)の過去問 全448問を、2027年度からの新体系の中分類に分類し直して集計しました。分類は各問題で問われている知識をもとに戦国ITが付けたもので、IPAが公表した分類ではありません。「2027年度からの扱い」が「対象外」の中分類は、これまで出題されていたものの、新体系では情報セキュリティマネジメント試験の科目Aの範囲から外れる分野です。どの中分類が多く問われてきたかの目安です。
| 中分類(No.) | 出題数 | 割合 | 2027年度からの扱い |
|---|---|---|---|
| 経営戦略・デジタル戦略(2) | 9問 | 2.0% | 対象外 |
| ビジネスモデル・ビジネスプロセス(3) | 6問 | 1.3% | 対象外 |
| サービスマネジメント(4) | 16問 | 3.6% | ○ |
| プロジェクトマネジメント(5) | 8問 | 1.8% | 対象外 |
| データ分析・データ利活用(9) | 10問 | 2.2% | ○ |
| 経営・組織論(11) | 13問 | 2.9% | ○ |
| ガバナンス・監査(12) | 27問 | 6.0% | ○ |
| デジタルサービス・デジタルツール(13) | 1問 | 0.2% | 対象外 |
| システムの種類・構成(14) | 10問 | 2.2% | 対象外 |
| クラウド(15) | 3問 | 0.7% | ○ |
| ネットワーク(16) | 13問 | 2.9% | ○ |
| データベース(17) | 5問 | 1.1% | 対象外 |
| システムライフサイクルプロセス(20) | 6問 | 1.3% | 対象外 |
| 情報セキュリティの脅威(23) | 41問 | 9.2% | ◎ |
| 情報セキュリティマネジメント(24) | 76問 | 17.0% | ◎ |
| 情報セキュリティ対策(25) | 135問 | 30.1% | ◎ |
| セキュリティ実装技術・評価(26) | 18問 | 4.0% | ○ |
| ビジネス関連法規(28) | 27問 | 6.0% | ○ |
| プライバシー関連法規(29) | 8問 | 1.8% | ◎ |
| セキュリティ関連法規(30) | 16問 | 3.6% | ◎ |
| 合計 | 448問 | 100% | — |

- 情報セキュリティ対策、情報セキュリティマネジメント、情報セキュリティの脅威の3つで過半(56%)を占めます。出題の多い中分類から過去問を繰り返しましょう。
- 過去問と同じ、または似た問題が繰り返し出ます。攻撃手法と対策の組合せ、ISMSやリスク対応の用語、関連法規の要点は、選択肢の正誤を理由とともに説明できるまで理解しておきます。
- 範囲外の中分類に分類された過去問は45問(10.0%)です。2027年度以降の対策では優先度を下げてよい分野ですが、他の試験区分では引き続き出題されます。
- 中分類ごとに何が問われるかと過去問の例は、ページ末尾の「参考:中分類別のサンプル問題」に1問ずつ載せています。
科目Bの出題内容
科目Bは、知識を問う科目Aに対して、技能を問う科目です。架空の組織の業務やシステムの利用状況、発生した出来事などが事例として示され、情報セキュリティリーダーとして適切な判断や対応を選びます。
- リスクアセスメント、情報資産の管理、外部委託先の管理、インシデントへの対応、従業員の教育、規程の見直しなど、利用部門の立場で求められる場面が題材になります。
- 事例の中の「誰が」「何をすべきか」を整理しながら読むと、選択肢を絞りやすくなります。IPAが公開しているサンプル問題や公開問題で、事例問題の形式に慣れておきましょう。
- 事例の文章量が多いため、科目Aを手早く解いて、科目Bに十分な時間を残すことが大切です。時間配分を決めて練習しておくと安心です。
合格基準
合格の条件は、IRTに基づいて算出する総合評価点が、1,000点満点中600点以上であることです。科目A・科目Bそれぞれの基準点はなく、両方を合わせた総合評価点だけで判定します。基本情報技術者試験のように科目ごとに合否を判定する仕組みではありません。免除制度もありません。
直近の合格率は、令和7年度が70.0%です。平成28年度からは49.4〜79.0%の間で推移しています。年ごとの受験者数・合格者数・合格率は、すぐ下の「難易度・合格率の推移」に表とグラフで載せています。
情報セキュリティマネジメント試験の難易度・合格率の推移
以下は年度ごとの受験者数・合格者数・合格率・合格者平均年齢の推移データです。合格率の傾向を把握し、学習計画の目安にしてください。
年度別 統計データ(表形式)
各年度ごとの合格率・平均年齢・合格者数などの推移です。
※ 表は横にスクロールできます
| 年度 | 受験申込者数(人) | 受験者数(人) | 合格者数(人) | 合格率(%) | 合格者平均年齢(才) |
|---|---|---|---|---|---|
| 2016 | 43877 | 36589 | 28905 | 79.0 | – |
| 2017 | 42069 | 34084 | 19914 | 58.4 | – |
| 2018 | 38992 | 30328 | 15146 | 49.9 | – |
| 2019 | 36669 | 28116 | 13902 | 49.4 | – |
| 2020 | 9694 | 9121 | 6071 | 66.6 | – |
| 2021 | 31672 | 28827 | 15325 | 53.2 | – |
| 2022 | 31322 | 28551 | 16051 | 56.2 | – |
| 2023 | 39824 | 36362 | 26398 | 72.6 | 36.2 |
| 2024 | 45481 | 41657 | 28731 | 69.0 | 35.9 |
| 2025 | 50226 | 45924 | 32141 | 70.0 | 35.7 |
年度別 統計推移グラフ
各年度ごとの合格者数・受験者数・合格率・平均年齢の推移
合格者数

受験者数

合格率(%)

合格者平均年齢

試験日程と受験方式(CBT通年実施)
CBT方式で年間を通じて随時実施されています。受験者が試験会場と日時を選んで申し込みます。
| 時期 | 内容 |
|---|---|
| 2026年9月1日以降の新規申込み | 選べる試験開催日は2026年12月27日まで |
| 2026年12月28日から | 試験の実施を一時休止 |
| 2027年1月中旬以降 | 申込受付の開始(予定) |
| 2027年1月下旬 | 試験の再開(予定) |
休止は、試験システムのリプレースに伴うものです。会場によっては、2026年12月27日より前に実施が終わる場合もあります。IPAは2026年11月5日に、試験の再開を2027年1月下旬、申込受付の開始を2027年1月中旬以降とする予定を公表しました。年内に申し込んだ場合は12月27日までに受験する必要があり、再開後の日程には変更できません。
- 申込みは、IPAの申込みのページから、CBTを運営する株式会社シー・ビー・ティ・ソリューションズのサイトに進んで行います。
- 受験手数料は7,500円(税込)です。合格発表の日は、IPAの案内で確かめてください。
- 身体の不自由などでCBT方式で受験できない人向けに、筆記による特別措置試験が年2回あります(令和8年度は前期が2026年11月14日、後期が2027年3月20日)。最新の日程・申込方法はIPA公式で必ず確認してください。
2027年度からの新試験制度との関係
情報セキュリティマネジメント試験は、2027年度以降も試験区分として継続します。IPAが2026年3月31日に公表した試験制度の見直しにより、現行の試験制度は2026年度の試験実施をもって終了し、2027年度春頃から新しい試験制度で実施される予定です。
| 項目 | 2026年度まで | 2027年度から(予定) |
|---|---|---|
| 試験区分 | 情報セキュリティマネジメント試験 | 継続 |
| 試験時間・問題数 | 120分、科目A48問・科目B12問 | 変わらない |
| 実施方式 | CBT方式で通年実施 | 変わらない |
| 科目Aの出題範囲 | 現行シラバスVer.4.1 | 新体系の中分類で定義(上の表) |
| 科目Bの出題範囲 | 現行の試験要綱 | 一部変更 |
- 科目A・科目Bの出題範囲の変更について、IPAは、これらを表記の変更などによるもので、試験で問う知識・技能の範囲そのものは変わらないとしています。
- 新制度の位置づけは「データ及びデジタル技術の安全な利活用を推進する情報セキュリティマネジメント」の基本的な知識及び技能を評価する試験です。
- 新制度のシラバス案(Ver.0.1)は、2026年9月30日にIPAから公表されています。
- 新制度の合格基準・採点方式は、2026年11月9日時点で公表されていません。
過去問の解き方(このサイトの使い方)
本サイトでは、IPAが公表している情報セキュリティマネジメント試験の過去問のうち、四肢択一の問題を計448問、全問に解説を付けて掲載しています。
- 平成28年春期〜令和元年秋期の午前:8回分、各50問(計400問)
- 令和5年〜令和8年の公開問題の科目A:4回分、各12問(計48問)
- 令和2〜4年度は、IPAの公開問題のページに問題が載っていないため掲載していません。午後と科目Bの問題も、今は掲載していません。
使い方は次のとおりです。
- 1問ずつ解説を読む:このページ上部の一覧から、年度を選んで問題を開けます
- クイズで解く:このページのクイズの案内から、年度や分野を選んで問題を続けて解けます。解いた結果は学習統計に残り、間違えた問題を解き直せます
関連リンク
- IPA公式:情報セキュリティマネジメント試験(SG)
- IPA公式:「情報セキュリティマネジメント試験(レベル2)」シラバス(Ver.4.1)
- IPA公式:情報セキュリティマネジメント試験、基本情報技術者試験(CBT方式)申込み
- IPA公式:CBT方式で実施する3試験区分における2026年5月以降の試験実施について
- IPA公式:CBT方式で実施する3試験区分における2027年1月以降の実施予定について
- IPA公式:新試験制度のシラバス案について
- IPA公式:情報処理技術者試験及び情報処理安全確保支援士試験の見直しの検討状況
- 戦国ITブログ:2027年の情報処理技術者試験再編を整理!PDS・データマネジメント試験・CBT化の要点は?
参考:中分類別のサンプル問題(科目Aの過去問から)
ここでは、2027年度からの出題範囲に含まれる中分類ごとに、IPAのシラバス案が示す「何を問うか」と、その中分類に分類された科目A(旧・午前)の過去問を1問ずつ紹介します。小分類と項目は情報セキュリティマネジメント試験シラバス案Ver.0.1の記載で、今後変わる可能性があります。
本セクションで扱う中分類は全13個です(範囲内でサンプル問題を用意できたもの)。
- サービスマネジメント(中分類4)
- データ分析・データ利活用(中分類9)
- 経営・組織論(中分類11)
- ガバナンス・監査(中分類12)
- クラウド(中分類15)
- ネットワーク(中分類16)
- 情報セキュリティの脅威(中分類23)
- 情報セキュリティマネジメント(中分類24)
- 情報セキュリティ対策(中分類25)
- セキュリティ実装技術・評価(中分類26)
- ビジネス関連法規(中分類28)
- プライバシー関連法規(中分類29)
- セキュリティ関連法規(中分類30)
サービスマネジメント
この中分類で問われること(中分類4)
サービスに関するインシデントや問合せが発生したときにサービス提供者と適切に連携するために必要な、サービスマネジメントに関する基本的な知識を問う。
主な小分類と項目
- サービスマネジメント:サービスマネジメントの目的と考え方
- サービスマネジメントの活動:サービス事業の確立、維持及び改善/サービス要求の実現/サービスの保証
問題 ― 平成28年春期午前 問40
SLAに記載する内容として、適切なものはどれか。
- ア:サービス及びサービス目標を特定した、サービス提供者と顧客との間の合意事項
- イ:サービス提供者が提供する全てのサービスの特徴、構成要素、料金
- ウ:サービスデスクなどの内部グループとサービス提供者との間の合意事項
- エ:利用者から出されたITサービスに対する業務要件
正解と解説
正解:ア
サービスレベル合意(SLA:Service Level Agreement)は、サービス提供者と顧客の間で「どのサービスを、どの程度の品質で、いつまでに、どのように提供するか」を取り決める文書です。したがって、選択肢の中でサービス提供者と顧客との合意事項を示している ア が正解です。SLAは可用性(稼働率)や対応時間、復旧時間、責任範囲、評価方法など、サービス品質を測る具体的な目標(SLO:Service Level Objective)を含みます。
データ分析・データ利活用
この中分類で問われること(中分類9)
データサイエンティストなどの高度なデータ分析を行う担当者からの要請や分析結果を正しく理解し、実務の観点から円滑に連携・協力するために必要な、データ基盤及びデータ分析に関する基本的な知識を問う。組織から提供されたデータや分析ツール(BIツールなど)を自らの担当業務に適用し、業務プロセスの改善(効率化、品質向上など)や日々の業務遂行における判断の根拠として役立てるために必要な、業務分析及びデータ利活用に関する基本的な知識を問う。
主な小分類と項目
- データ分析・データ利活用:データの種類と特徴/データの加工・分析/データ分析における統計的手法
- 業務分析:業務分析・業務計画
問題 ― 平成29年秋期午前 問46
コンピュータの能力の向上によって、限られたデータ量を分析する時代から、Volume(量)、Variety(多様性)、Velocity(速度)の三つのVの特徴をもつビッグデータを分析する時代となった。この時代の変化によって生じたデータ処理の変化について記述しているものはどれか。
- ア:コストとスピードを犠牲にしても、原因と結果の関係に力を注ぐようになった。
- イ:ビッグデータ中から対象データを無作為抽出することによって予測精度を高めるようになった。
- ウ:分析対象のデータの精度を高めるクレンジングに力を注ぐようになった。
- エ:膨大なデータを処理することで、パターンを発見することに力を注ぐようになった。
正解と解説
正解:エ
ビッグデータはVolume(量)、Variety(多様性)、Velocity(速度)の「3つのV」を特徴とします。データが非常に大量でかつ多様かつ高速に流れる環境では、個々の原因を詳細に追う従来の因果分析よりも、大量データを処理して「規則性やパターン(傾向)」を見つける手法が実用的かつ有効になります。選択肢の中では、膨大なデータを処理してパターンを発見することを表す エ がこの変化を的確に示しています。
ポイントを平易に言うと、「量が多いからこそ、全体を走らせて傾向をつかむ」アプローチに移った、ということです。これにより、推薦システムや不正検知など、パターン検出に基づく応用が伸びました。
経営・組織論
この中分類で問われること(中分類11)
担当業務と事業・組織全体の関係性、人や金の動き・流れを理解し、広い視野で業務を遂行するために必要な、経営・組織論に関する基本的な知識を問う。
主な小分類と項目
- 経営管理:経営管理・経営組織/ヒューマンリソースマネジメント/事業継続計画
- 会計・財務:売上と利益の関係/財務諸表
問題 ― 平成30年春期午前 問41
事業継続計画(BCP)について監査を実施した結果、適切な状況と判断されるものはどれか。
- ア:従業員の緊急連絡先リストを作成し、最新版に更新している。
- イ:重要書類は複製せずに1か所で集中保管している。
- ウ:全ての業務について、優先順位なしに同一水準のBCPを策定している。
- エ:平時にはBCPを従業員に非公開としている。
正解と解説
正解:ア
BCP(Business Continuity Plan:事業継続計画)は、災害や停電、感染症などで通常業務が止まったときに、重要な業務を継続・早期復旧するための計画です。事業継続で最も重要なことの一つは「人(従業員)の安否確認と連絡」です。従って、従業員の緊急連絡先リストを作成し、最新版に更新していることは、現実的で有効な準備であり、BCPの運用上「適切」と判断できます。選択肢の中では、アが最も実務的で効果のある対策です。
ガバナンス・監査
この中分類で問われること(中分類12)
監査対象部門の立場として、監査時に関係者と連携を図るとともに、情報セキュリティに関する指摘事項・改善提案への対応を適切に行うために必要な、ガバナンス及び監査に関する基本的な知識を問う。
主な小分類と項目
- コーポレートガバナンス:コーポレートガバナンス
- 内部統制・デジタルガバナンス:内部統制・デジタルガバナンス
- 監査:情報システムに関係する監査/システム監査の目的/システム監査の実施
問題 ― 平成29年秋期午前 問40
監査調書の説明はどれか。
- ア:監査人が行った監査手続の実施記録であり、監査意見の根拠となる。
- イ:監査人が監査の実施に当たり被監査部門に対して提出する、情報セキュリティに関する誓約書をまとめたものである。
- ウ:監査人が監査の実施に利用した基準書、ガイドラインをまとめたものである。
- エ:監査人が正当な注意義務を払ったことを証明するために、監査報告書とともに公表するよう義務付けられたものである。
正解と解説
正解:ア
監査調書は、監査人(auditor:監査を行う人)が実際に行った監査手続(audit procedures:監査で行う調査・検査の方法)と、その結果得られた監査証拠(audit evidence:監査の根拠となる記録や資料)を記録した文書・記録です。これにより監査人は監査意見の根拠を示せます。したがって、選択肢のうち監査手続の実施記録であり監査意見の根拠となるもの、すなわち ア が正しい説明です。
(補足)監査報告書(audit report:監査結果を要約し意見を示す文書)は監査調書を基に作られますが、報告書自体は要約・対外公表用です。監査調書は詳細な「作業記録」である点が重要です。
クラウド
この中分類で問われること(中分類15)
部門においてクラウドサービス利用の要望などがあった際に、組織の情報セキュリティのルールに照らした上で、意見や問題点を提起するために必要な、クラウドに関する基本的な知識を問う。
主な小分類と項目
- クラウドサービス:クラウドサービスの特徴
- 基盤技術:クラウド・仮想化基盤技術
問題 ― 平成30年秋期午前 問5
SaaS(Software as a Service)を利用するときの企業の情報セキュリティ管理に関する記述のうち、適切なものはどれか。
- ア:システム運用を行わずに済み、障害時の業務手順やバックアップについての検討が不要である。
- イ:システムのアクセス管理を行わずに済み、パスワードの初期化の手続や複雑性の要件を満たすパスワードポリシの検討が不要である。
- ウ:システムの構築を行わずに済み、アプリケーションソフトウェア開発に必要な情報セキュリティ要件の定義やシステムログの保存容量の設計が不要である。
- エ:システムの情報セキュリティ管理を行わずに済み、情報セキュリティ管理規程の策定や管理担当者の設置が不要である。
正解と解説
正解:ウ
SaaS(Software as a Service:サービスとして提供されるソフトウェア)は、提供事業者がアプリケーションの開発・運用・基盤管理を行います。したがって、利用企業が実際に「アプリケーションを新たに開発したり、システムの構築設計(例:ログ保存容量の設計)」を行う必要はありません。ここが選択肢の ウ が適切な理由です。ただし「設計が不要=責任がゼロ」ではなく、要件提示や契約で必要な項目を定め、提供者に求める点は利用企業側の業務として残ります(後述)。
ネットワーク
この中分類で問われること(中分類16)
部門においてインターネットサービス利用の要望などがあった際に、組織の情報セキュリティのルールに照らした上で、意見や問題点を提起するために必要な、ネットワークに関する基本的な知識を問う。
主な小分類と項目
- ネットワーク方式:ネットワークの種類と特徴/インターネット技術
- データ通信と制御:ネットワーク接続装置
- 通信プロトコル:プロトコルの種類と特徴/インタフェースの種類と特徴
- ネットワーク応用:インターネットサービスの種類と特徴/モバイル通信・IoT通信の特徴
- ネットワーク管理:ネットワーク運用管理
問題 ― 平成28年秋期午前 問47
IPアドレスの自動設定をするためにDHCPサーバが設置されたLAN環境の説明のうち、適切なものはどれか。
- ア:DHCPによる自動設定を行うPCでは、IPアドレスは自動設定できるが、サブネットマスクやデフォルトゲートウェイアドレスは自動設定できない。
- イ:DHCPによる自動設定を行うPCと、IPアドレスが固定のPCを混在させることはできない。
- ウ:DHCPによる自動設定を行うPCに、DHCPサーバのアドレスを設定しておく必要はない。
- エ:一度IPアドレスを割り当てられたPCは、その後電源が切られた期間があっても必ず同じIPアドレスを割り当てられる。
正解と解説
正解:ウ
選択肢ウが正しいのは、DHCP(Dynamic Host Configuration Protocol:動的ホスト構成プロトコル、IPアドレスなどを自動で配布する仕組み)では、クライアント(自動設定を行うPC)があらかじめDHCPサーバのアドレスを手動で設定する必要がないためです。クライアントはまずネットワーク全体に対してブロードキャストで「DHCPDISCOVER」を送信し、これに応答したDHCPサーバからIPアドレスやサブネットマスク、デフォルトゲートウェイなどの情報を受け取ります。したがって、サーバのIPアドレスをクライアントにあらかじめ書く必要はありません。
(補足)ルータを越えた別サブネットにDHCPサーバがある場合はルータ側でDHCPリレー(中継)を設定し、ブロードキャストを中継してサーバに届くようにしますが、この場合でもクライアント側にサーバIPを設定する必要はありません。
情報セキュリティの脅威
この中分類で問われること(中分類23)
日々の業務で起こり得る情報セキュリティの脅威や攻撃の内容を把握し、部門のメンバーからマルウェア感染などの疑いが報告された際に適切に判断して対応するために必要な、情報セキュリティの脅威に関する基本的な知識を問う。
主な小分類と項目
- 脅威と脆弱性:脅威の種類と動向/マルウェア・不正プログラム/脆弱性/不正の動機・メカニズム
- 攻撃手法:攻撃のライフサイクルとフレームワーク/資格情報・セッション管理の不備を狙った攻撃/アプリケーションの不備を狙った攻撃/信頼を悪用した攻撃/サービスの妨害を狙った攻撃/AIを悪用した攻撃/AIシステムに対する攻撃/サプライチェーンを狙った攻撃/その他・特殊・高度な攻撃
問題 ― 平成30年秋期午前 問14
ボットネットにおけるC&Cサーバの役割として、適切なものはどれか。
- ア:Webサイトのコンテンツをキャッシュし、本来のサーバに代わってコンテンツを利用者に配信することによって、ネットワークやサーバの負荷を軽減する。
- イ:外部からインターネットを経由して社内ネットワークにアクセスする際に、CHAPなどのプロトコルを用いることによって、利用者認証時のパスワードの盗聴を防止する。
- ウ:外部からインターネットを経由して社内ネットワークにアクセスする際に、チャレンジレスポンス方式を採用したワンタイムパスワードを用いることによって、利用者認証時のパスワードの盗聴を防止する。
- エ:侵入して乗っ取ったコンピュータに対して、他のコンピュータへの攻撃などの不正な操作をするよう、外部から命令を出したり応答を受け取ったりする。
正解と解説
正解:エ
C&CサーバはCommand and Control server(指令・制御サーバ)で、攻撃者が感染させた複数の端末(ボット:感染して遠隔操作されるコンピュータ)を一括して操作するために使います。設問の選択肢のうち、侵入して乗っ取ったコンピュータに外部から命令を出したり応答を受け取ったりする役割を述べているのが エ です。これがC&Cサーバの本質的な役割であり、DDoS(分散型サービス妨害攻撃)やスパム送信、情報窃取などの指示を出す中枢になります。
※ ボットネット(botnet)は、感染した複数のコンピュータを遠隔操作して悪用する仕組みです。
情報セキュリティマネジメント
この中分類で問われること(中分類24)
部門において取扱う情報資産の情報セキュリティを維持するために必要な、情報セキュリティマネジメントに関する基本的な知識を問う。部門の情報資産を特定し、情報セキュリティリスクアセスメントを行い、リスク対応策を検討・提案するために必要な、リスクマネジメントに関する基本的な知識を問う。
主な小分類と項目
- 情報セキュリティの考え方:情報セキュリティの考え方/情報セキュリティマネジメントの考え方
- リスクマネジメント:情報資産とリスク/情報セキュリティリスクアセスメント/情報セキュリティリスク対応
- 情報セキュリティ諸規程:情報セキュリティポリシーを含む組織内規程
- 情報セキュリティ関連組織・関連制度:情報セキュリティに関する組織・機関/情報セキュリティに関する制度・基準
- 情報セキュリティマネジメントシステム:情報セキュリティマネジメントシステム
- 情報セキュリティ管理策:組織的管理策/人的管理策/物理的管理策/技術的管理策
問題 ― 令和1年秋期午前 問27
クレジットカードなどのカード会員データのセキュリティ強化を目的として制定され、技術面及び運用面の要件を定めたものはどれか。
- ア:ISMS適合性評価制度
- イ:PCI DSS
- ウ:特定個人情報保護評価
- エ:プライバシーマーク制度
正解と解説
正解:イ
設問は「クレジットカードなどのカード会員データのセキュリティ強化を目的として制定され、技術面及び運用面の要件を定めたもの」を問うています。選択肢のうち、イのPCI DSSは、Payment Card Industry Data Security Standard(クレジットカード会員データ保護基準)であり、まさにカード会員データ(カード番号、有効期限、カード名義など)の保護のために技術的要件(暗号化、ファイアウォール、脆弱性管理など)と運用上の要件(アクセス制御、ログ管理、セキュリティポリシー、教育など)を具体的に定めた国際基準です。したがってイが正解です。
情報セキュリティ対策
この中分類で問われること(中分類25)
部門の情報セキュリティ確保に貢献するために必要な、情報セキュリティ対策に関する基本的な知識を問う。
主な小分類と項目
- 組織的管理策に関する技術・手法:脅威インテリジェンス/インシデント管理
- 人的管理策に関する技術・手法:人的管理
- 物理的管理策に関する技術・手法:物理的領域の管理/装置の管理
- 技術的管理策に関する技術・手法(情報アクセスの管理):情報へのアクセス制限/認証・署名/利用者の認証・認可・ID連携/生体認証/パスワードレス認証
- 技術的管理策に関する技術・手法(情報資産運用に関する管理):マルウェアに対する保護/脆弱性管理・データ保護/ログ管理・監視・検知及び対応
- 技術的管理策に関する技術・手法(情報システムの適正利用の管理):ネットワークセキュリティの方式・制御/ネットワークセキュリティの技術規格・プロトコル/ネットワークセキュリティの製品・サービス
- 暗号技術(技術的管理策のうち「暗号の利用」に対応):暗号方式の種類・鍵管理/ハッシュ関数/共通鍵暗号
問題 ― 平成29年春期午前 問10
情報セキュリティにおけるタイムスタンプサービスの説明はどれか。
- ア:公式の記録において使われる全世界共通の日時情報を、暗号化通信を用いて安全に表示するWebサービス
- イ:指紋、声紋、静脈パターン、網膜、虹彩などの生体情報を、認証システムに登録した日時を用いて認証するサービス
- ウ:電子データが、ある日時に確かに存在していたこと、及びその日時以降に改ざんされていないことを証明するサービス
- エ:ネットワーク上のPCやサーバの時計を合わせるための日時情報を途中で改ざんされないように通知するサービス
正解と解説
正解:ウ
電子データが「ある日時に確かに存在していたこと」と「その日時以降改ざんされていないこと」を証明するのがタイムスタンプサービスです。これは、データのハッシュ(データの特徴を短い固定長にした値)を第三者機関が受け取り、その受領時刻をデジタル署名して返す仕組みで、後からその署名とハッシュを検証することで「その日時にそのデータが存在した」「以後改ざんされていない」と示せます。選択肢の中では ウ がこの機能を正確に表しています。
※補足:TSA(Time Stamping Authority:タイムスタンプ局)は、そのタイムスタンプに対してデジタル署名を付与する信頼できる第三者機関のことです。
セキュリティ実装技術・評価
この中分類で問われること(中分類26)
業務の外部委託に際して、情報セキュリティ対策の要求事項を契約で明確化し、その実施状況を確認するために必要な、セキュリティ実装技術及び評価に関する基本的な知識を問う。
主な小分類と項目
- セキュア開発・実装:セキュリティに配慮したシステムアーキテク/チャ及びシステム構築/AI)/アプリケーション開発のセキュリティ/IoT・制御システムのセキュリティ
- セキュリティ評価:脆弱性評価
問題 ― 令和1年春期午前 問30
侵入者やマルウェアの挙動を調査するために、意図的に脆弱性をもたせたシステム又はネットワークはどれか。
- ア:DMZ
- イ:SIEM
- ウ:ハニーポット
- エ:ボットネット
正解と解説
正解:ウ
攻撃者やマルウェアの挙動を観察するために、意図的に脆弱性や魅力的な「餌」を持たせたシステムを設置するのがハニーポットです。問題の選択肢では ウ の「ハニーポット(honeypot)」がこれに該当します。ハニーポットは本来の業務データを持たない偽の環境で、侵入や攻撃の手口、マルウェアの挙動、通信先などを安全に収集・分析する目的で使います。
(補足:ハニーポットは「攻撃を引きつけて観察する罠」のように見えますが、運用時は隔離や監視を徹底してリスクを管理します)
ビジネス関連法規
この中分類で問われること(中分類28)
他者の権利の侵害、契約・取引上のトラブルなどが起きないように留意しながら、安心して業務を遂行するために必要な、ビジネス関連法規に関する基本的な知識を問う。
主な小分類と項目
- 知的財産権:著作権法
- 労働関連法規:労働関連法規
- 取引関連法規:不正競争防止法/取引関連法規/企業間の取引に関わる契約
- その他デジタル関連法規・ガイドライン:その他デジタル関連法規/標準化関連
問題 ― 平成29年秋期午前 問33
著作権法において、保護の対象となり得ないものはどれか。
- ア:インターネットで公開されたフリーソフトウェア
- イ:ソフトウェアの操作マニュアル
- ウ:データベース
- エ:プログラム言語や規約
正解と解説
正解:エ
著作権は「思想や感情を創作的に表現したもの(著作物)」を保護します。つまり、文章やプログラムのソースコードのような「表現」は保護されますが、アイデア・方法・手続き・ルール・原理そのものは保護されません。設問の選択肢では、プログラム言語や規約は「言語やルール(方法・システム)」に当たり、著作権の保護対象にはなりにくいため、エが正解です。
ポイントを一言でまとめると「表現は保護、アイデアや仕組みは原則保護されない」です。
プライバシー関連法規
この中分類で問われること(中分類29)
個人情報の漏えいやプライバシーの侵害が組織に深刻な影響を与えることを理解するとともに、部門において取扱う個人情報やプライバシーに関わる情報を適切に管理するために必要な、プライバシー関連法規に関する基本的な知識を問う。
主な小分類と項目
- プライバシー保護に関する法規・ガイドライン:個人情報保護・プライバシー保護に関する法/規・ガイドライン
- プライバシー保護に関する手法・技法:個人情報保護・プライバシー保護に関する手/法・技法
問題 ― 平成29年秋期午前 問31
個人情報保護法が保護の対象としている個人情報に関する記述のうち、適切なものはどれか。
- ア:企業が管理している顧客に関する情報に限られる。
- イ:個人が秘密にしているプライバシーに関する情報に限られる。
- ウ:生存している個人に関する情報に限られる。
- エ:日本国籍を有する個人に関する情報に限られる。
正解と解説
正解:ウ
個人情報保護法(個人情報保護法:個人情報の取り扱いを定めた法律)は、個人情報を「生存する個人に関する情報であって、特定の個人を識別できるもの」と定義しています。つまり、保護の対象は「生きている人」に関する情報です。これが理由で、選択肢のうち正しいのは ウ(生存している個人に関する情報に限られる)です。
ここでの重要点は「誰の情報かを特定できるか」と「その人が生存しているか」です。氏名・住所・メールアドレス・写真・社員番号など、個人を特定できる情報は個人情報に当たります(個人情報という用語の説明:個人を特定できる情報のこと)。
セキュリティ関連法規
この中分類で問われること(中分類30)
情報セキュリティインシデントの発生又はそのおそれがあるときに、法令に基づいて適切に判断・対応するために必要な、セキュリティ関連法規に関する基本的な知識を問う。
主な小分類と項目
- 刑法・不正アクセス禁止法:刑法/不正アクセス禁止法
- その他セキュリティ関連法規:その他のセキュリティ関連法規
問題 ― 平成30年春期午前 問31
サイバーセキュリティ基本法の説明はどれか。
- ア:国民は、サイバーセキュリティの重要性に関する関心と理解を深め、その確保に必要な注意を払うよう努めるものとすることを規定している。
- イ:サイバーセキュリティに関する国及び情報通信事業者の責務を定めたものであり、地方公共団体や教育研究機関についての言及はない。
- ウ:サイバーセキュリティに関する国及び地方公共団体の責務を定めたものであり、民間事業者が努力すべき事項についての規定はない。
- エ:地方公共団体を“重要社会基盤事業者”と位置づけ、サイバーセキュリティ関連施策の立案・実施に責任を負う者であると規定している。
正解と解説
正解:ア
サイバーセキュリティ基本法は、国家全体でサイバー攻撃などの脅威に対応するための基本的な枠組みを定める法律です。選択肢アが示すように、国や地方公共団体、事業者だけでなく、国民にも「関心と理解を深め、確保に必要な注意を払うよう努める」ことを求める、いわゆる「努力義務(努めるべき事項)」を規定しています。したがって、国民に対する努力義務を明記している点でアが正しい説明です。
(補足)「努力義務」とは、法的に罰則を伴う強制ではなく、社会全体で取り組むべき方向性を示す規定です。企業や自治体には実効的な対応が期待されますが、国民には主に認識・注意喚起の役割が求められます。